Wie Sie die Einhaltung der Datenhoheit bei der Kommunikation sensibler Inhalte sicherstellen
Komplexe Anforderungen an den Datenschutz in verschiedenen Branchen meistern
Unternehmen stehen vor erheblichen Herausforderungen bei der Umsetzung umfassender Datenschutzrichtlinien, -verfahren und -praktiken. Dazu gehören die Durchführung von Daten-Audits, die Einführung technischer und organisatorischer Sicherheitsmaßnahmen, die Schulung von Mitarbeitenden sowie die Einrichtung von Mechanismen zur Bearbeitung von Betroffenenanfragen und zur Meldung von Datenschutzverletzungen, um PDPL-Compliance sicherzustellen.
Komplexe Einwilligungsanforderungen und Betroffenenrechte verwalten
Unternehmen haben Schwierigkeiten, sichere Mechanismen für die Einholung ausdrücklicher Einwilligungen zu etablieren und gleichzeitig die Zwecke der Datenerhebung klar zu kommunizieren. Sie müssen anpassbare Formulare mit rechtlichen Hinweisen und Datenschutzerklärungen erstellen, Betroffenen den Zugriff, die Berichtigung und Löschung von personenbezogenen Daten ermöglichen, Korrekturen mit entsprechenden Benachrichtigungen unterstützen und umfassende Prüfprotokolle führen, um Compliance nachzuweisen und Untersuchungen zu unterstützen – und das alles bei gleichzeitig sicherer Datenlöschung und ordnungsgemäßer Dokumentation.
Umfassende Datensicherheits- und Schutzmaßnahmen implementieren
Unternehmen müssen organisatorische, administrative und technische Schutzmaßnahmen einführen, um personenbezogene Daten während der Speicherung und Übertragung zu schützen. Sie stehen vor Herausforderungen bei der Implementierung starker Verschlüsselung, Zugriffskontrollen, Erkennung von Datenschutzverletzungen und Prüfmechanismen, während sie zugleich einen angemessenen Schutz bei grenzüberschreitenden Übermittlungen sicherstellen müssen. Unternehmen müssen zudem verdächtige Aktivitäten erkennen, Behörden bei Datenschutzverstößen benachrichtigen, den Zugriff auf sensible Gesundheits- und Kreditdaten beschränken und die Kopie offizieller Dokumente streng kontrollieren.
Datenminimierung und Zweckbindungs-Compliance sicherstellen
Unternehmen dürfen nur die minimal erforderlichen personenbezogenen Daten für bestimmte Zwecke erheben und müssen den Zugriff auf autorisierte Personen beschränken. Sie stehen vor der Herausforderung, eine sichere Datenlöschung bei Wegfall des Zwecks umzusetzen, eine granulare Nachverfolgung der Datenverarbeitung zu gewährleisten und umfassende Aufzeichnungen zu führen – einschließlich Verarbeitungszwecken, Kategorien der Betroffenen und grenzüberschreitenden Übermittlungen. Unternehmen müssen zudem sicherstellen, dass gelöschte Daten nicht wiederhergestellt werden können und auf Anfrage der zuständigen Behörde detaillierte Nachweise vorlegen.
Unterstützung bei der Einhaltung des Saudi Data & AI Authority Personal Data Protection Law mit Kiteworks
Compliance optimieren durch integrierte Plattformfunktionen
Die sicheren Web-Formulare von Kiteworks erfassen explizite Einwilligungen und zeigen individuell anpassbare rechtliche Hinweise sowie Datenschutzrichtlinien an. Die Plattform ermöglicht es betroffenen Personen, die Löschung personenbezogener Daten zu beantragen; das System entfernt diese sicher und protokolliert den Vorgang dauerhaft. Unternehmen können Datenkorrekturen durch automatisierte Benachrichtigungen an die relevanten Parteien erleichtern, während umfassende Prüfprotokolle sämtliche Nutzeraktivitäten – einschließlich Zugriffe, Änderungen und Löschungen – erfassen, um Compliance nachzuweisen und behördliche Prüfungen zu unterstützen.

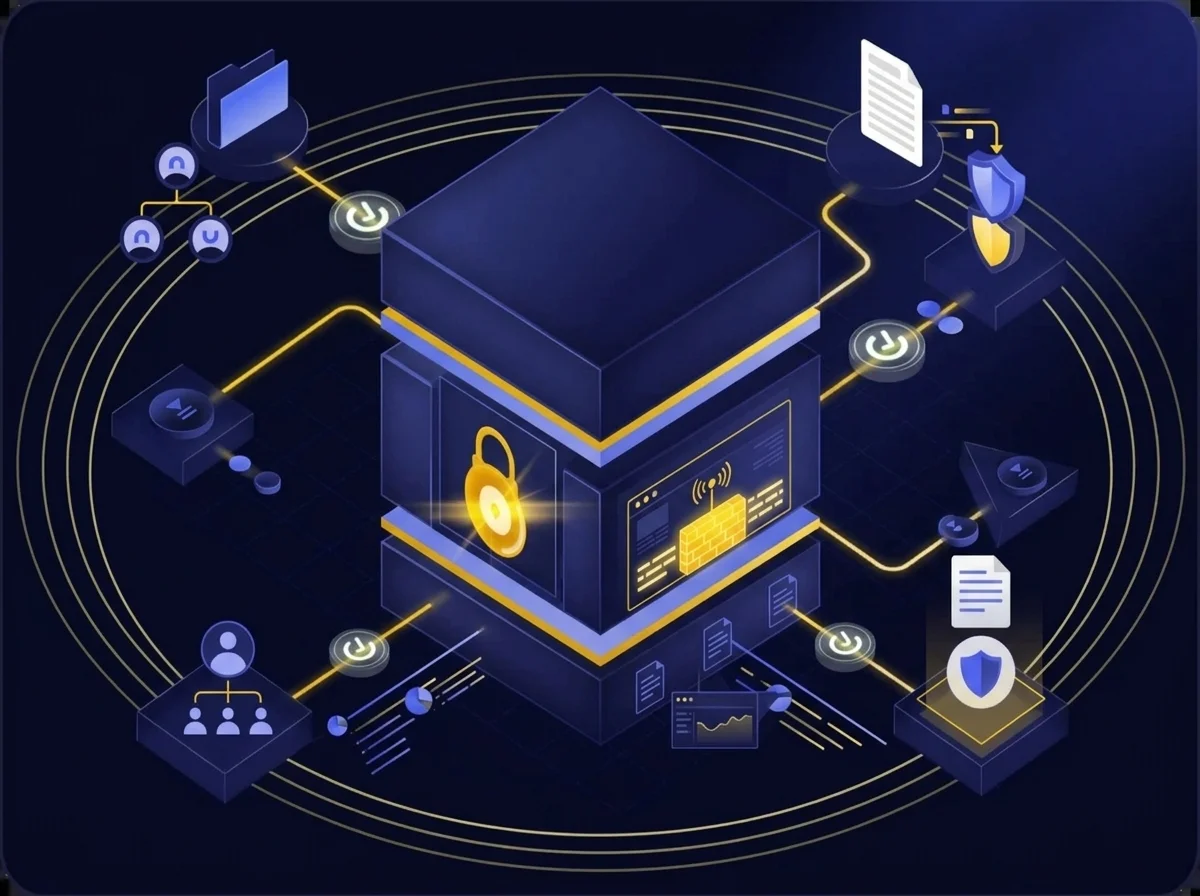
Robuste Sicherheitsarchitektur mit mehrschichtigem Schutz
Kiteworks bietet starke Verschlüsselung für Daten im ruhenden Zustand und während der Übertragung durch gehärtete virtuelle Appliances mit integrierten Firewalls und Intrusion Detection Systemen. Die Plattform setzt zudem rollenbasierte Zugriffskontrollen mit Least-Privilege-Standardwerten und Doppelverschlüsselung für grenzüberschreitende Übertragungen ein. Umfassende Prüfprotokolle erfassen alle Nutzeraktivitäten und ermöglichen die Erkennung von Datenschutzverstößen, Benachrichtigungen an Behörden sowie granulare Kontrolle über Dokumentenzugriffe und Kopiervorgänge.
Umfassende Data Governance durch erweiterte Kontrollen und Protokollierung
Datenminimierung wird durch rollenbasierte Zugriffskontrollen mit Least-Privilege-Standardwerten ermöglicht, die den Zugriff ausschließlich auf autorisierte Personen beschränken. Die Plattform bietet sichere Löschfunktionen, die Dateien dauerhaft aus allen Speicherorten und Backups entfernen – ohne Wiederherstellungsmöglichkeit. Umfassende Prüfprotokolle erfassen wesentliche Informationen wie Verarbeitungszwecke, Kategorien betroffener Personen und grenzüberschreitende Übertragungen, sodass Unternehmen auf Anfrage der zuständigen Behörde detaillierte Nachweise bereitstellen können.
FAQs
Das Datenschutzgesetz der Saudi Data & AI Authority (PDPL) ist eine umfassende Datenschutzgesetzgebung, die im März 2022 in Kraft getreten ist. Sie regelt die Verarbeitung personenbezogener Daten für alle Unternehmen, die in Saudi-Arabien tätig sind, einschließlich der Branchen Gesundheitswesen, Finanzwesen, Telekommunikation und E-Commerce. Das Gesetz verpflichtet Organisationen, eine ausdrückliche Einwilligung einzuholen, Betroffenenrechte umzusetzen, eine sichere Datenverarbeitung zu gewährleisten und detaillierte Aufzeichnungen über Datenverarbeitungsaktivitäten zu führen.
Alle Unternehmen, ob öffentlich oder privat, die personenbezogene Daten von Personen in Saudi-Arabien verarbeiten, müssen das PDPL einhalten – unabhängig vom Standort des Unternehmens. Dazu zählen Organisationen aus verschiedenen Branchen wie Gesundheitsdienstleister, Finanzinstitute, Telekommunikationsunternehmen, E-Commerce-Unternehmen und Behörden. Das Gesetz gilt für jede Verarbeitung personenbezogener Daten, die im Königreich stattfindet oder sich auf Einwohner Saudi-Arabiens bezieht.
Für die PDPL-Compliance müssen Organisationen eine ausdrückliche Einwilligung zur Datenerhebung einholen, umfassende Betroffenenrechte (Zugang, Berichtigung, Löschung) umsetzen, starke Sicherheitsmaßnahmen wie Verschlüsselung und Zugriffskontrollen etablieren, Datenschutz-Folgenabschätzungen durchführen, bei Bedarf Datenschutzbeauftragte benennen, detaillierte Verarbeitungsprotokolle führen und Meldeverfahren bei Datenschutzverstößen implementieren. Unternehmen müssen zudem sichere grenzüberschreitende Datenübermittlungen gewährleisten und das Prinzip der Datenminimierung in allen Geschäftsbereichen einhalten.
Die Saudi Data & AI Authority kann bei Verstößen gegen das PDPL Geldbußen von bis zu 5 Millionen SAR (ca. 1,3 Millionen USD) verhängen. Zu den strafrechtlichen Sanktionen gehören bis zu zwei Jahre Haft oder Geldstrafen von bis zu 3 Millionen SAR für die vorsätzliche Offenlegung sensibler Daten. Wiederholte Verstöße führen zu verdoppelten Strafen. Neben finanziellen Konsequenzen riskieren nicht-konforme Unternehmen Reputationsschäden, Vertrauensverlust bei Kunden und betriebliche Einschränkungen.
Kiteworks bietet eine umfassende Plattform mit sicheren Web-Formularen für das Einwilligungsmanagement, rollenbasierten Zugriffskontrollen mit Least-Privilege-Standard, starker Verschlüsselung für Daten im ruhenden Zustand und während der Übertragung, umfassender Audit-Protokollierung, automatisierten Richtlinien zur Datenaufbewahrung und sicheren Löschfunktionen. Die Plattform ermöglicht es Unternehmen, Compliance nachzuweisen – durch detailliertes Tracking, Mechanismen zur Erkennung von Datenschutzverletzungen und vollständige Transparenz bei der Verarbeitung personenbezogener Daten, einschließlich angemessener Absicherung grenzüberschreitender Übermittlungen.
Featured Resources
Datensouveränität ist Architektur, keine Vertragsklausel

Datensouveränität ist Architektur, keine Vertragsklausel
KI-Agenten-Risiken Von Der Erkennung Bis Zur Durchsetzung Steuern

KI-Agenten-Risiken Von Der Erkennung Bis Zur Durchsetzung Steuern
Sechs KI-Schwachstellen. Drei Lücken. Eine architektonische Antwort.

Sechs KI-Schwachstellen. Drei Lücken. Eine architektonische Antwort.

IT, SECURITY, PRIVACY, AND COMPLIANCE LEADERS AT THOUSANDS OF THE WORLD’S LEADING ENTERPRISES AND GOVERNMENT AGENCIES TRUST KITEWORKS