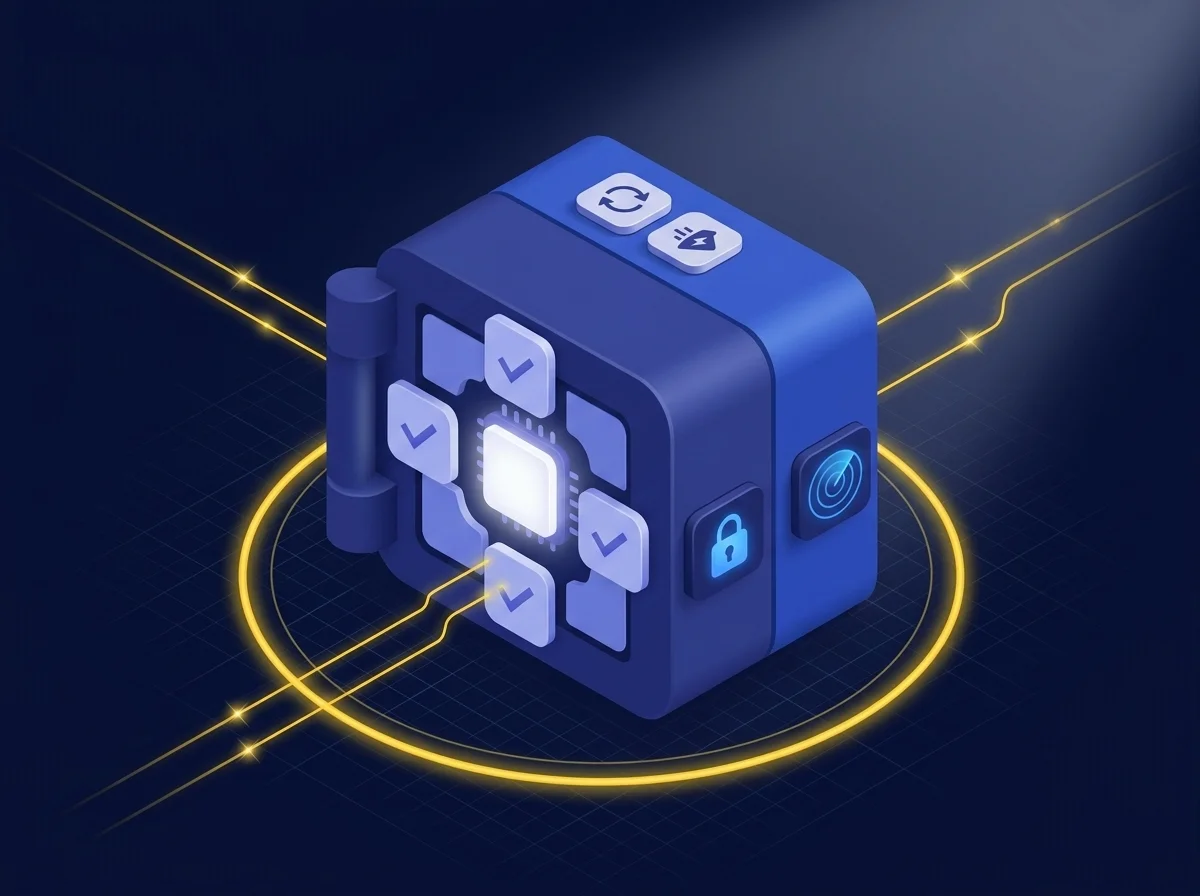
Datenschutz stärken mit einer gehärteten virtuellen Appliance
CISOs sind dafür verantwortlich, die Sicherheit und Integrität der Daten, Anwendungen und Systeme ihres Unternehmens zu gewährleisten. Kiteworks läuft auf einer gehärteten virtuellen Appliance und bietet dadurch einen robusten Schutz gegen potenzielle Bedrohungen, die die sensibelsten Daten Ihres Unternehmens gefährden. Unnötige Dienste sind deaktiviert, Konfigurationsstandards sind auf maximale Sicherheit eingestellt, ungenutzte Ports und SSH-Zugänge sind standardmäßig abgeschaltet, und nur die Web-Service-Ebene ist in der DMZ exponiert. Die Kommunikation zwischen den Server-Clustern ist stets sicher und verschlüsselt. Kiteworks bietet zudem integrierten Virenschutz, Web Application Firewall (WAF) und Intrusion Detection System (IDS), automatische Software-Updates, schnelle Bereitstellung von Patches und Hotfixes, regelmäßige Penetrationstests und Sicherheitsüberprüfungen sowie sichere Programmierpraktiken gemäß OWASP.
ERFAHREN SIE, WIE DIE GEHÄRTETE VIRTUELLE APPLIANCE VON KITEWORKS DEN DATENSCHUTZ VERBESSERT
Zentrale Audit-Logs nutzen für Anomalieerkennung und Compliance
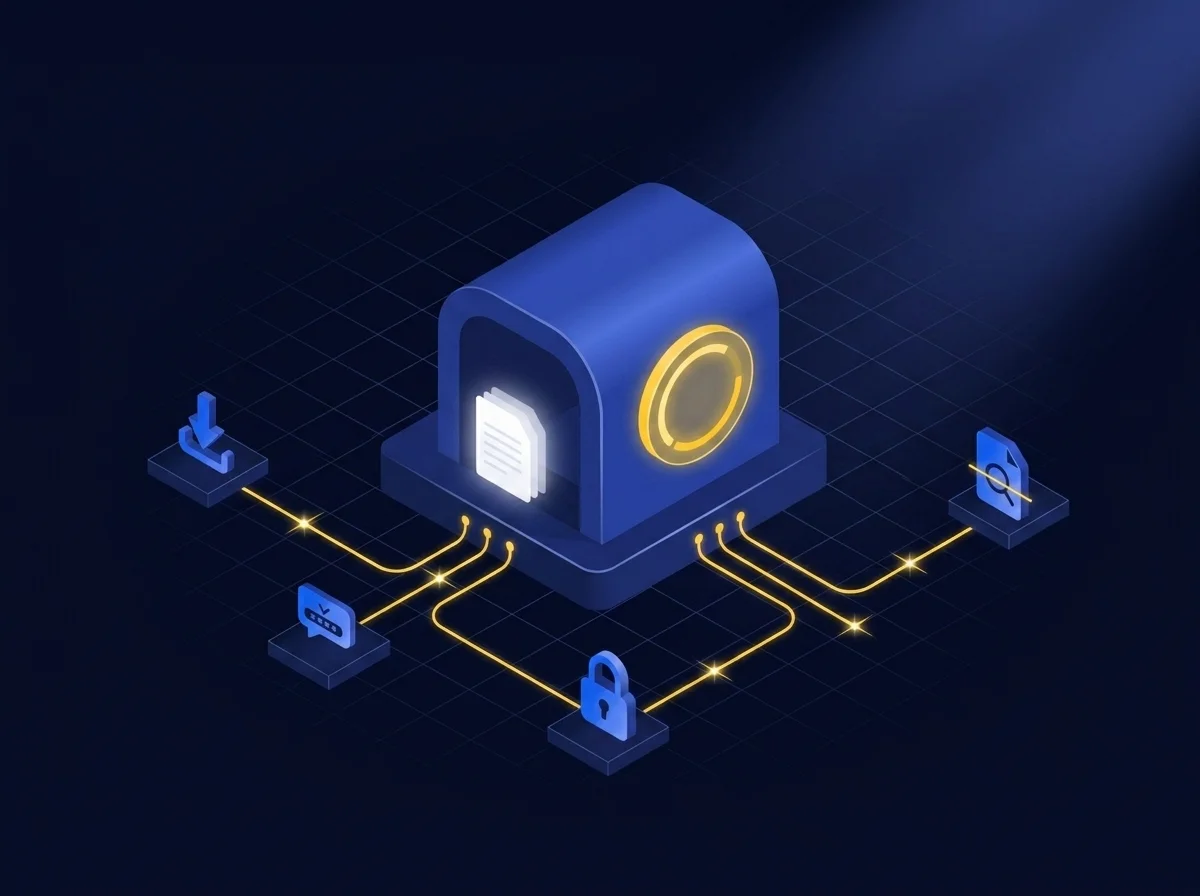
CISOs erkennen Anomalien, stellen Compliance sicher und verbessern das Risikomanagement, wenn sie wissen, was im Unternehmen passiert. Mit einem unveränderlichen Audit-Log unterstützt Kiteworks CISOs dabei, verdächtige Downloads, fehlgeschlagene Anmeldungen, Berechtigungsänderungen und andere Anomalien zu identifizieren. Kiteworks-SysLogs ermöglichen zudem forensische Untersuchungen für alle angebundenen On-Premises- oder Cloud-Datenquellen. Auch Dateiscans für DLP, AV und ATP werden protokolliert und sind auswertbar. CISOs nutzen diese Logs, um ein eigenes SIEM-Dashboard zu erstellen oder sie in eine eigenständige SIEM-Lösung wie Splunk, ArcSight, LogRhythm, FireEye Helix und andere einzuspeisen. Die Audit-Logs von Kiteworks zeigen Auditoren und Aufsichtsbehörden, wer Zugriff auf personenbezogene Daten hat und wie diese genutzt werden. Dieser zuverlässige Nachweis aller Dateiaktivitäten vereinfacht Audits, stärkt die Compliance und unterstützt Legal-Hold-Anfragen. CISOs können so zentral überwachen und Beweise sichern, um regulatorische und Ermittlungsanforderungen wie DSGVO, HIPAA und viele weitere zu erfüllen.
ENTDECKEN SIE DIE VORTEILE ZENTRALER AUDIT-LOGS MIT KITEWORKS FÜR EFFIZIENTE COMPLIANCE
Schützen Sie Ihr Unternehmen vor Malware und Advanced Persistent Threats
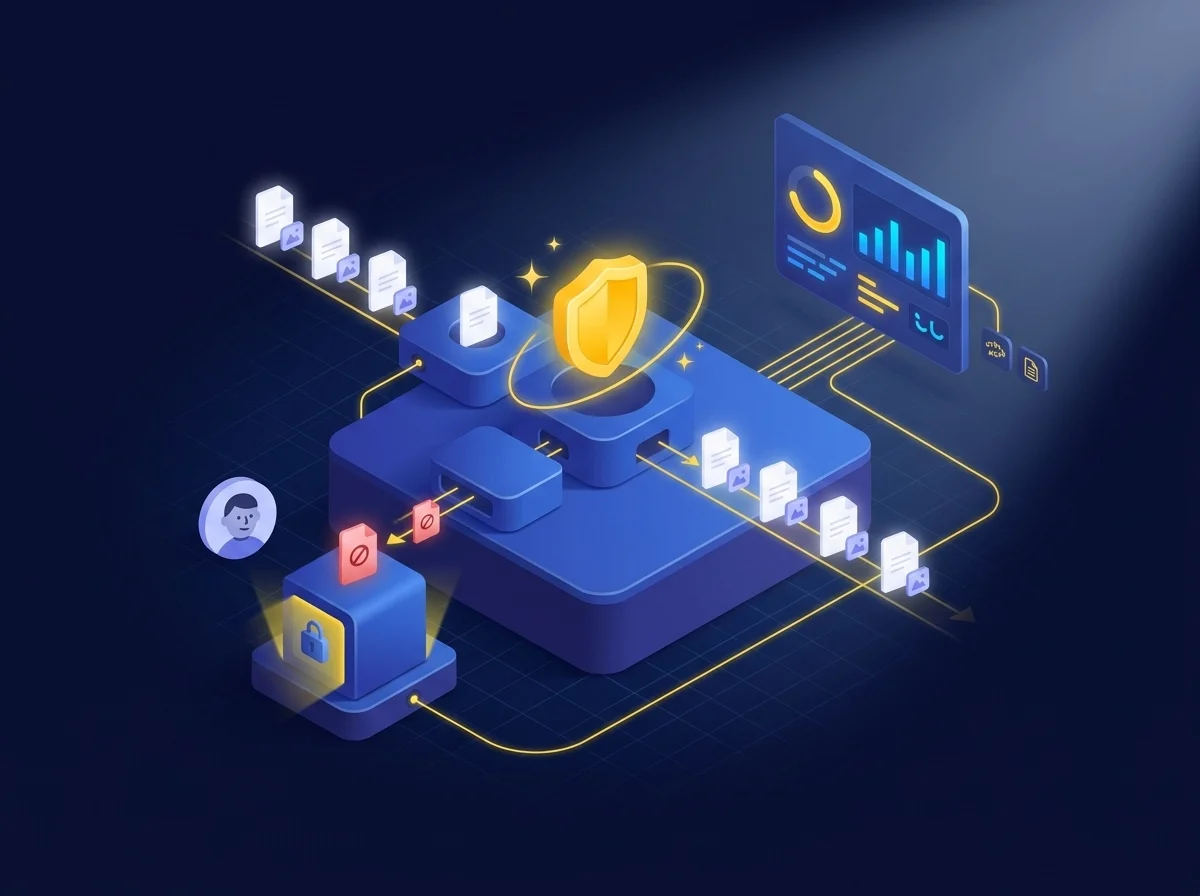
Unternehmen stehen ständig im Visier von Angreifern, kriminellen Organisationen und Schurkenstaaten. Kein Unternehmen ist zu klein, unbedeutend oder veraltet. CISOs müssen daher proaktive Advanced Threat Protection aktivieren, um potenzielle Bedrohungen zu erkennen und zu isolieren, die zu Datenschutzverstößen, Compliance-Verletzungen oder Betriebsunterbrechungen führen können. Kiteworks integriert sich mit führenden ICAP-kompatiblen ATP-Lösungen, darunter Check Point SandBlast und FireEye Malware Analysis (AX). Kiteworks leitet eingehende Dateien durch diese und weitere Lösungen, um Zero-Day- und bekannte Bedrohungen zu identifizieren. Verdächtige Dateien werden isoliert und das Sicherheitsteam benachrichtigt. Sämtliche Aktivitäten werden vollständig protokolliert, sind im CISO-Dashboard sichtbar und können an das SysLog und die SIEM-Lösung des Unternehmens exportiert werden.
ERFAHREN SIE, WIE DIE ADVANCED THREAT PROTECTION VON KITEWORKS IHR UNTERNEHMEN SCHÜTZT
Zugriff auf sensible Daten steuern und Nutzungsrechte durchsetzen
Nur weil sensible Daten hinter der Firewall liegen, heißt das nicht, dass jeder darauf zugreifen darf. Insider-Risiken wie Diebstahl, Sabotage und Fehlzustellung können zu unerwünschtem Datenabfluss, Compliance-Verstößen und Rechtsstreitigkeiten führen. CISOs müssen daher sicherstellen, dass nur autorisierte Personen Zugriff auf sensible Daten wie Personalakten, Kundendaten und Finanzinformationen erhalten. Kiteworks hilft CISOs, Insider-Risiken mit leistungsstarken und individuell anpassbaren Zugriffskontrollen zu minimieren. Diese Kontrollen ermöglichen es CISOs, nicht nur festzulegen, wer Zugang zu sensiblen Daten hat, sondern auch, was damit gemacht werden darf – etwa Anzeigen, Bearbeiten oder Teilen. Die Berechtigungen lassen sich rollenbasiert anpassen. Kiteworks bietet zudem Echtzeitüberwachung, sodass CISOs jederzeit nachvollziehen können, wer auf sensible Daten zugreift und wie sie genutzt werden. Das Ergebnis: CISOs wissen, dass ihre sensiblen Daten bestmöglich geschützt und nur für berechtigte Personen zugänglich sind.
Schützen Sie Ihr Unternehmen mit KI-gestützter Anomalieerkennung
Künstliche Intelligenz (KI) hat die Arbeitsweise und Skalierung von Unternehmen revolutioniert. CISOs, die KI nicht in ihre Cybersecurity-Strategie integrieren, gehen ein erhebliches Risiko ein. Angesichts immer ausgefeilterer Cyberangriffe – häufig ebenfalls KI-gestützt – ist die Integration von KI in die Cybersicherheit unerlässlich. Kiteworks nutzt fortschrittliche KI-Technologien für die Anomalieerkennung, sodass CISOs potenzielle Sicherheitsbedrohungen proaktiv identifizieren und darauf reagieren können. Die KI-gestützte Anomalieerkennung von Kiteworks erkennt ungewöhnliche Muster oder Verhaltensweisen, die auf einen möglichen Sicherheitsvorfall hindeuten. Diese Technologie geht über klassische Sicherheitsmaßnahmen hinaus, indem sie die individuellen Datenmuster eines Unternehmens analysiert und sich daran anpasst. CISOs können so Abweichungen frühzeitig erkennen und sofort auf potenzielle Bedrohungen reagieren.
Sensible Daten steuern, egal wo sie gespeichert sind
Unternehmen speichern Daten heute an mehr Orten als je zuvor: On-Premises, in der Cloud, auf Endgeräten. Hardware, Software, Systeme, Anwendungen – die Möglichkeiten sind vielfältig, aber ebenso die Bedrohungen für sensible Daten. Wo werden sensible Informationen gespeichert? Wer hat Zugriff? Mit wem werden sie geteilt? Kiteworks verschafft CISOs volle Transparenz darüber, wer Zugriff auf sensible Daten hat – unabhängig vom Speicherort: Fileshares, ECM-Systeme wie SharePoint oder Cloud-Speicher wie Box und Microsoft OneDrive for Business. CISOs wissen zudem, dass Daten sicher und compliant geteilt werden – ob per E-Mail, Filesharing, Managed File Transfer oder über andere Kanäle. Rollenbasierte Freigaberichtlinien lassen sich durchsetzen, Quellberechtigungen, Sperren und Versionierung werden berücksichtigt. Sämtliche Zugriffe und Freigaben werden für die Erkennung verdächtiger Aktivitäten, forensische Analysen und Compliance dokumentiert.
ENTDECKEN SIE DIE SICHERHEITS- UND PRODUKTIVITÄTSVORTEILE SICHEREN DATENZUGRIFFS
Häufig gestellte Fragen
CISOs und ihre Unternehmen sollten stets über die neuesten regulatorischen Anforderungen und Standards informiert sein, die für ihre jeweiligen Branchen relevant sind, wie die Datenschutz-Grundverordnung (DSGVO), das Health Insurance Portability and Accountability Act (HIPAA), das Family Educational Rights and Privacy Act (HIPAA) und das California Consumer Privacy Act (CCPA). Sie sollten auch starke Daten-Governance-Richtlinien und -Verfahren etablieren, regelmäßige Datenschutz-Folgenabschätzungen durchführen und technische sowie organisatorische Maßnahmen zum Schutz personenbezogener Daten implementieren.
Um öffentliche Cloud-Umgebungen zu sichern, sollten Unternehmen mehrere Best Practices befolgen, darunter die Verwendung starker Authentifizierungs- und Zugriffskontrollen, die Implementierung von Verschlüsselung für Daten im ruhenden Zustand und während der Übertragung sowie die regelmäßige Überwachung der Cloud-Umgebungen auf potenzielle Sicherheitsbedrohungen. Es ist auch wichtig, ein Modell der geteilten Verantwortung mit Cloud-Anbietern zu etablieren, um sicherzustellen, dass Sicherheitsverantwortlichkeiten klar definiert und sowohl vom Cloud-Anbieter als auch vom Kunden verstanden werden.
Die Verhinderung von Insider-Bedrohungen erfordert einen vielschichtigen Ansatz, der Hintergrundüberprüfungen und Sicherheitsfreigaben für Mitarbeiter mit Zugang zu sensiblen Daten umfasst, regelmäßige Sicherheitsbewusstseinsschulungen für alle Mitarbeiter durchführt und die Aktivitäten der Mitarbeiter in Unternehmensnetzwerken und -systemen überwacht und prüft. Die Implementierung von Zugriffskontrollen, Advanced Threat Protection (ATP) und Data Loss Prevention (DLP) Technologien kann ebenfalls helfen, unbefugten Zugriff auf sensible Daten zu verhindern.
CISOs und ihre Unternehmen können den sicheren Austausch sensibler Informationen über die Unternehmensgrenzen hinweg sicherstellen, indem sie eine Vielzahl von Sicherheitsmaßnahmen implementieren. Dazu gehören die Verschlüsselung von Daten während der Übertragung und im ruhenden Zustand, die Nutzung sicherer Kommunikationskanäle, die Einschränkung des Zugriffs auf sensible Informationen und die Implementierung von Sicherheitsprotokollen und -verfahren, die gesetzliche Vorgaben nachweisen.
CISOs können die Auswirkungen eines Cybersecurity-Vorfalls erheblich mindern, solange sie auf dieses unvermeidliche Ereignis angemessen vorbereitet sind. CISOs sollten zunächst einen Incident-Response-Plan entwickeln. Dieser Plan sollte eine umfassende Liste von Verfahren zur Identifizierung des Umfangs und Ausmaßes des Vorfalls, zur Eindämmung des Vorfalls zur Vermeidung weiterer Datenverluste, zur Benachrichtigung betroffener Stakeholder und zur Durchführung einer gründlichen Untersuchung der Ursache des Vorfalls enthalten. CISOs sollten auch daran arbeiten, den Vorfall zu beheben, indem sie zusätzliche Sicherheitsmaßnahmen implementieren, um ähnliche Vorfälle in der Zukunft zu verhindern.
Featured Resources

5 Gründe warum totemo und Kiteworks zusammen besser sind
Die 5 besten Methoden, mit Kiteworks® die Microsoft 365- Kommunikation mit Dritten zu schützen
Der Schutz sensibler Inhalte schützt Unternehmen weltweit
Kiteworks erreicht beispiellose Skalierbarkeit und Effizienz im Marketing durch generative KI-Innovationen

Kiteworks gehärtete virtuelle Appliance reduziert durch mehrere Sicherheitslayer die Ausnutzung von Sicherheitslücken und das Ausmaß der Auswirkungen drastisch