Komplexe Anforderungen an den Datenaustausch meistern und vertrauliche Informationen grenzüberschreitend schützen
Unternehmen müssen strenge technische und organisatorische Maßnahmen umsetzen, um einen sicheren Datenaustausch zu gewährleisten, unbefugten Zugriff zu verhindern und Compliance mit unterschiedlichen Vorgaben der EU-Mitgliedstaaten und Branchen sicherzustellen.
Datensicherheit und Datenschutzanforderungen erfüllen, ohne den Zugriff einzuschränken
Unternehmen müssen einen starken Datenschutz mit den geschäftlichen Anforderungen an Datenaustausch und -verarbeitung in Einklang bringen. Sie stehen vor technischen Herausforderungen: sichere Verarbeitungsumgebungen einrichten, Datenanonymisierung gewährleisten, Einwilligungsmechanismen verwalten und unbefugten Zugriff verhindern. Es braucht umfassende Systeme, um sowohl statische als auch dynamische personenbezogene Daten zu schützen und kontrollierte Datenräume zu schaffen, die unnötige Drittparteien-Übertragungen verhindern. Diese Anforderungen erfordern eine leistungsfähige technische Infrastruktur und ausgefeilte organisatorische Prozesse.
Einwilligungsmanagement standardisieren und Datenaustausch grenzüberschreitend ermöglichen
Es müssen komplexe Infrastrukturen für den Datenaustausch geschaffen werden, die ein einheitliches Einwilligungsmanagement in allen EU-Mitgliedstaaten unterstützen und gleichzeitig die Interoperabilität verschiedener Systeme sicherstellen. Dazu gehören Tools für die Einwilligungserfassung, Widerrufsmechanismen und Datenformat-Konvertierungen – bei gleichzeitiger Aufrechterhaltung der Servicekontinuität. Weitere Herausforderungen sind automatisierte Informationspunkte, die Verwaltung multilateraler Datenplattformen und der Aufbau spezifischer Infrastrukturen zur Vernetzung verschiedener Stakeholder.
Umfassende Dokumentations- und Berichtspflichten
Es entstehen administrative Aufwände, um detaillierte Nachweise zu Datenverarbeitungsaktivitäten, Vorfällen unbefugten Zugriffs und Berechtigungen zum Datenaustausch zu führen. Unternehmen müssen Verarbeitungszeitpunkte, -dauern und technische Methoden dokumentieren und öffentliche Register aktuell halten. Es braucht robuste Systeme, um Benachrichtigungen an Datenhalter zu dokumentieren, Aktivitätsprotokolle zu pflegen und mehrere Aufsichtsbehörden zu informieren. Diese Dokumentationspflichten erfordern erhebliche Ressourcen für das kontinuierliche Monitoring und Reporting.
Kiteworks Sichere Datenfreigabe und Datenmanagement
Sicherheitskontrollen für Datenschutz und Vertraulichkeit
Kiteworks bietet mehrschichtige Sicherheit durch seine gehärtete virtuelle Appliance. Sie kombiniert doppelte Verschlüsselung auf Datei- und Festplattenebene mit integrierten Firewalls und Intrusion-Detection-Systemen. Geografische Zugriffskontrollen, zero-trust-Architektur und umfassende Audit-Protokollierung schützen vertrauliche Informationen bei Speicherung, Verarbeitung und Übertragung über Ländergrenzen hinweg.
Effizientes Datenmanagement mit erweiterten Zugriffskontrollen
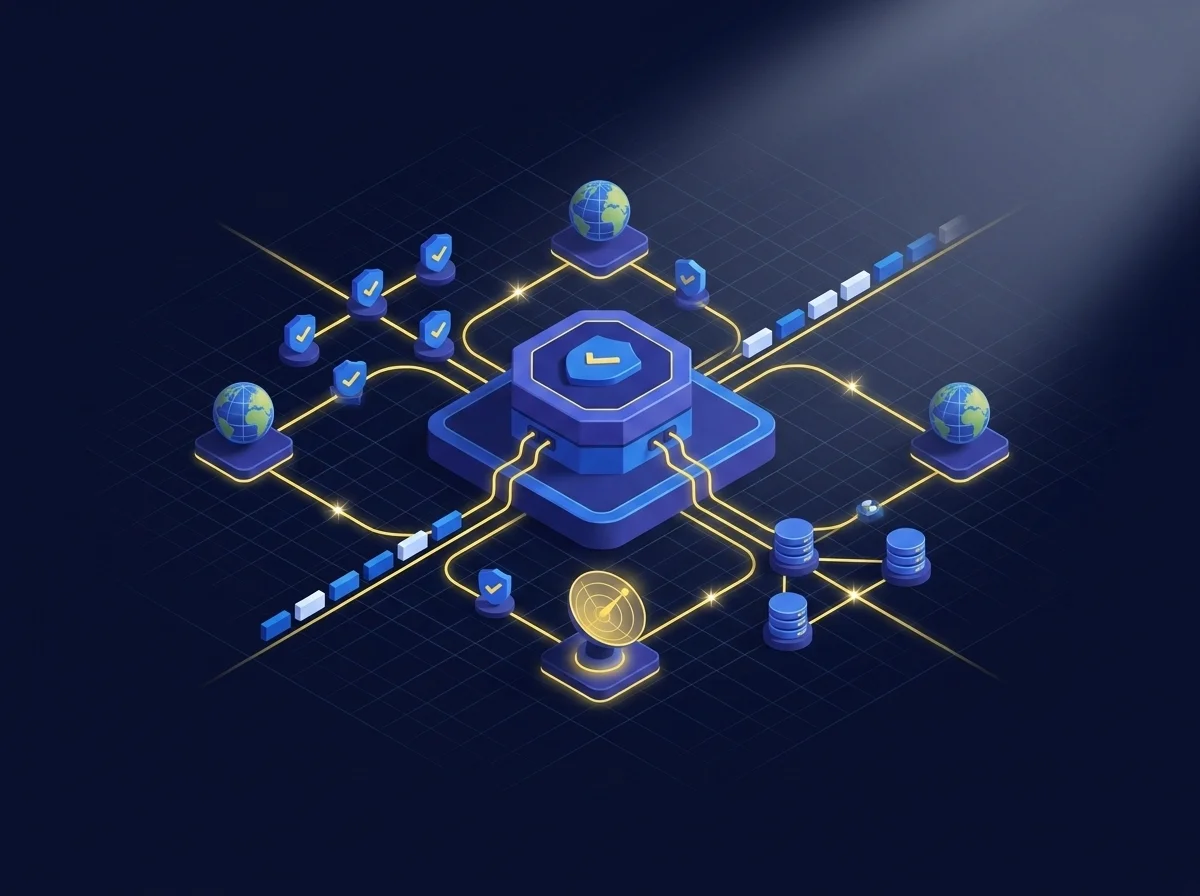
Die Administrationskonsole ermöglicht zentrale Steuerung der Datenfreigabe durch rollenbasierte Zugriffsrechte und geografische Einschränkungen. Die Plattform erlaubt sichere Integration mit externen Repositorys, während SafeVIEW und SafeEDIT kontrollierten Datenzugriff ermöglichen. Das CISO Dashboard bietet Echtzeitüberwachung der Datenbewegungen, und umfassende Audit-Protokolle erfassen sämtliche Systemaktivitäten. Zero-trust-Datenaustausch erzwingt dynamische Compliance-Regeln auf Basis mehrerer Attribute.
Umfassende Audit-Protokollierung für vollständige Datentransparenz
Kiteworks bietet Echtzeit-Audit-Protokollierung und Monitoring durch SIEM-Integration und verschafft sofortige Transparenz über alle Datenaktivitäten. Die Lösung bereinigt, normalisiert und überträgt Daten automatisch in Echtzeit an SIEMs über standardisierte SysLogs und den Splunk Universal Forwarder. Auch bei hohem Datenaufkommen gehen keine Einträge verloren – sämtliche sicherheits- und compliance-relevanten Aktivitäten über alle Kommunikationskanäle hinweg werden lückenlos dokumentiert.
FAQs
Das EU-Datengesetz gilt für öffentliche Stellen, Datenvermittlungsdienste und Datenaltruismus-Organisationen, die mit sensiblen Daten umgehen. Jede Organisation, die innerhalb der EU Daten teilt, verarbeitet oder speichert, muss die Anforderungen des DGA erfüllen, unabhängig von der Branche. Dies schließt Unternehmen ein, die personenbezogene Daten, kommerziell vertrauliche Informationen und geistiges Eigentum grenzüberschreitend verwalten.
Kiteworks bietet eine gehärtete virtuelle Appliance mit mehreren Sicherheitsschichten, einschließlich doppelter Verschlüsselung auf Datei- und Festplattenebene, eingebetteten Firewalls und Intrusion-Detection-Systemen. Die SafeVIEW- und SafeEDIT-Funktionen der Plattform ermöglichen eine sichere Datenverarbeitung ohne Übertragung an Drittparteien, während rollenbasierte Zugriffskontrollen und kundeneigene Verschlüsselungsschlüssel die Datenschutz– und Souveränitätsanforderungen erfüllen.
Kiteworks ermöglicht eine zentrale Einwilligungsverwaltung über seine Administrationskonsole, unterstützt geografische Zugriffskontrollen und rollenbasierte Berechtigungen. Die Plattform bietet Werkzeuge zur Einwilligungserfassung und -widerruf, mit inhaltsbasierten Risikorichtlinien, die dynamische Compliance-Regeln durchsetzen. Das System führt umfassende Prüfprotokolle aller einwilligungsbezogenen Aktivitäten und Berechtigungsänderungen.
Kiteworks setzt geografische Zugriffskontrollen durch IP-basierte Einschränkungen und länderspezifische Berechtigungen durch. Die Plattform ermöglicht eine sichere Integration mit externen Repositorys und wahrt dabei die Datensouveränität. Alle grenzüberschreitenden Übertragungen werden durch doppelte Verschlüsselung, umfassende Prüfprotokolle und eine zero trust-Architektur geschützt, um die Einhaltung der DGA-Anforderungen sicherzustellen.
Kiteworks liefert Echtzeit-Prüfprotokolle durch die Integration mit SIEM, mit automatisierter Datenbereinigung und -normalisierung. Das CISO-Dashboard bietet sofortige Transparenz über alle Datenaktivitäten, während umfassende Prüfprotokolle Sicherheits- und Compliance-Ereignisse über alle Kommunikationskanäle hinweg verfolgen. Das System führt vollständige Aufzeichnungen ohne Eintragsverluste, was eine gründliche Dokumentation für regulatorische Berichterstattung ermöglicht.
Featured Resources
CMMC 2.0 Compliance-Mapping für die Kommunikation sensibler Inhalte
CMMC 2.0 Compliance-Mapping für die Kommunikation sensibler Inhalte
Die 6 wichtigsten Gründe für E-Mail-Verschlüsselung mit dem Kiteworks E-Mail Encryption Gateway (EPG)
Die 6 wichtigsten Gründe für E-Mail-Verschlüsselung mit dem Kiteworks E-Mail Encryption Gateway (EPG)
Datensouveränität ist Architektur, keine Vertragsklausel

Datensouveränität ist Architektur, keine Vertragsklausel
KI-Agenten-Risiken Von Der Erkennung Bis Zur Durchsetzung Steuern

KI-Agenten-Risiken Von Der Erkennung Bis Zur Durchsetzung Steuern
IT, SECURITY, PRIVACY, AND COMPLIANCE LEADERS AT THOUSANDS OF THE WORLD’S LEADING ENTERPRISES AND GOVERNMENT AGENCIES TRUST KITEWORKS