Erfüllen Sie Komplexe Multi-Domain-Compliance-Anforderungen in Regierung und Kritischer Infrastruktur
Unternehmen müssen umfassende Kontrollen in drei anspruchsvollen Bereichen umsetzen – Governance, Verteidigung und Cybersecurity bei Drittparteien. Gleichzeitig gilt es, kontinuierliches Compliance-Monitoring, detaillierte Prüfprotokolle und sichere Datenverarbeitung über den gesamten Datenlebenszyklus hinweg sicherzustellen, um Bußgelder und Reputationsschäden zu vermeiden.
Umfassende Kontrolle und Schulungen für Datenoperationen Etablieren
Unternehmen müssen jährliche Cybersecurity-Überprüfungen durchführen, unabhängige Audits umsetzen, Anforderungen an die Cybersecurity im Personalmanagement erfüllen und umfassende Awareness-Trainings zu Datenschutz über den gesamten Lebenszyklus anbieten. Die Herausforderung besteht darin, Mitarbeitenden sichere Datenverarbeitungsprozesse zu vermitteln, unautorisierte Plattformnutzung zu unterbinden und sämtliche Cybersecurity-Aktivitäten lückenlos zu dokumentieren – und dabei jederzeit die Einhaltung sich ändernder gesetzlicher Vorgaben und interner Richtlinien nachzuweisen.
Mehrschichtige Sicherheit für Systeme, Geräte und Datenschutz Managen
Unternehmen müssen konsequentes Identity- und Access-Management umsetzen, Sicherheits-Patches sofort nach Veröffentlichung einspielen, mobile Endgeräte mit MDM-Systemen absichern, die Vertraulichkeit von Daten durch Wasserzeichen und Data Loss Prevention (DLP) gewährleisten, die Einhaltung fortschrittlicher kryptografischer Standards sicherstellen und sichere Datenlöschung etablieren. Die Koordination schneller System-Updates, das Management von Unternehmens- und BYOD-Geräten, umfassende Datenschutzmaßnahmen sowie die lückenlose Dokumentation aller Sicherheitsaktivitäten stellen Unternehmen vor große Herausforderungen, um einen durchgängigen Schutz in unterschiedlichen Technologielandschaften zu gewährleisten.
Externe Partnerschaften Absichern und Grenzüberschreitende Datenübertragungen Steuern
Unternehmen müssen Mitarbeitende von Drittparteien prüfen, vertragliche Vereinbarungen zur Datenlöschung treffen, alle Datenbewegungen mit nachvollziehbaren Begründungen dokumentieren, Hosting-Fähigkeiten für grenzüberschreitende Übertragungen überprüfen, sofortige Benachrichtigung bei Datenschutzverstößen verlangen und Daten vor der Weitergabe auf ein Mindestmaß herabstufen. Bei der Zusammenarbeit mit Beratungsfirmen an hochsensiblen strategischen Projekten entstehen zusätzliche Anforderungen: verstärkte Sicherheitsmaßnahmen, dedizierte Arbeitsumgebungen, Geheimhaltungsvereinbarungen und umfassendes Monitoring aller externen Datenbewegungen – stets unter Einhaltung gesetzlicher Vorgaben.
Vereinfachen Sie die NCA DCC-Compliance in Saudi-Arabien mit der Unified Security Platform von Kiteworks
Compliance vereinfachen durch integrierte Kontrollen und umfassendes Monitoring
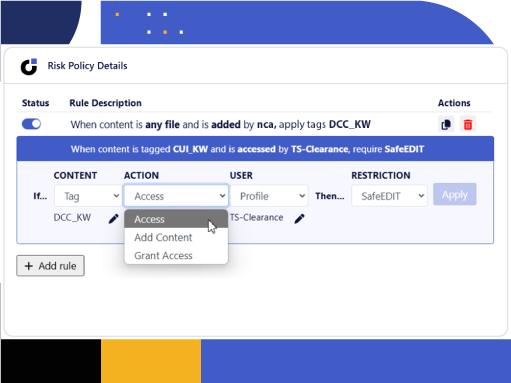
Kiteworks bietet starke Authentifizierungsmethoden, rollenbasierte Zugriffskontrollen und umfassende Reporting-Funktionen, mit denen Unternehmen die Umsetzung der DCC-Kontrollen effektiv überwachen. Die Plattform stellt detaillierte Nachverfolgungsfunktionen, Systemaktivitätsprotokolle, Compliance-spezifische Dashboards und anpassbare Banner-Nachrichten bereit, die jährliche Audits und unabhängige Prüfungen erleichtern. Unternehmen können granulare Berechtigungen durchsetzen, sämtliche Anwenderaktivitäten nachverfolgen und detaillierte Berichte generieren, die die Einhaltung von Cybersecurity-Anforderungen nachweisen und gleichzeitig die Trennung administrativer Aufgaben sicherstellen.
Umfassende Sicherheit durch automatisierte Updates und fortschrittlichen Datenschutz
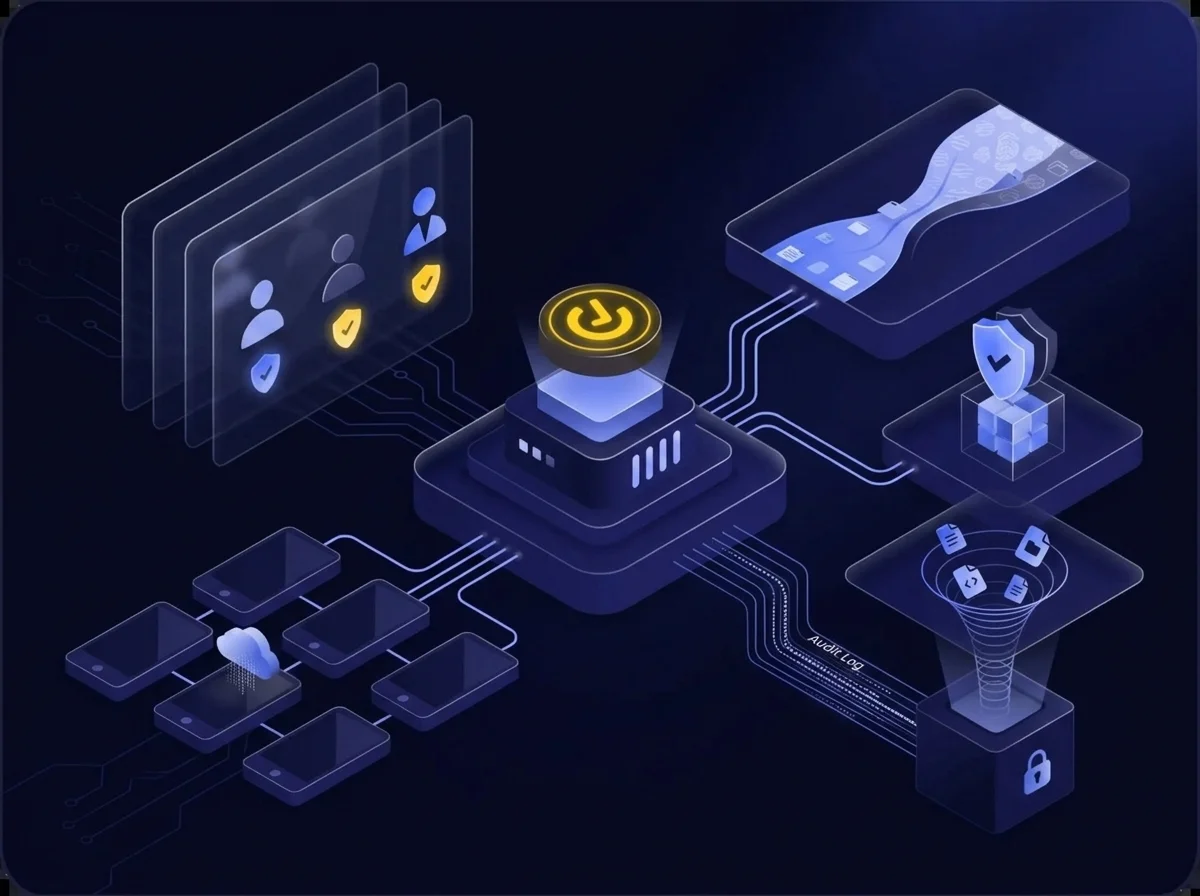
Kiteworks vereinfacht das Sicherheitsmanagement mit One-Click-Updates für die gesamte Lösung, rollenbasierten Zugriffskontrollen nach dem Least-Privilege-Prinzip und Mobile Device Management mit Remote Wipe. Die Plattform bietet dynamisches Wasserzeichen, DLP-Integration, Double-Encryption-Architektur und permanente Dateilöschung mit vollständigem Logging. Unternehmen profitieren von automatisierten Sicherheitsprozessen, granularem Administrationszugriff, moderner kryptografischer Absicherung und detaillierten Audit-Logs, die die Compliance mit Verteidigungsvorgaben nachweisen und den manuellen Verwaltungsaufwand reduzieren.
Sichere Drittanbieter-Integration mit voller Transparenz und Kontrolle
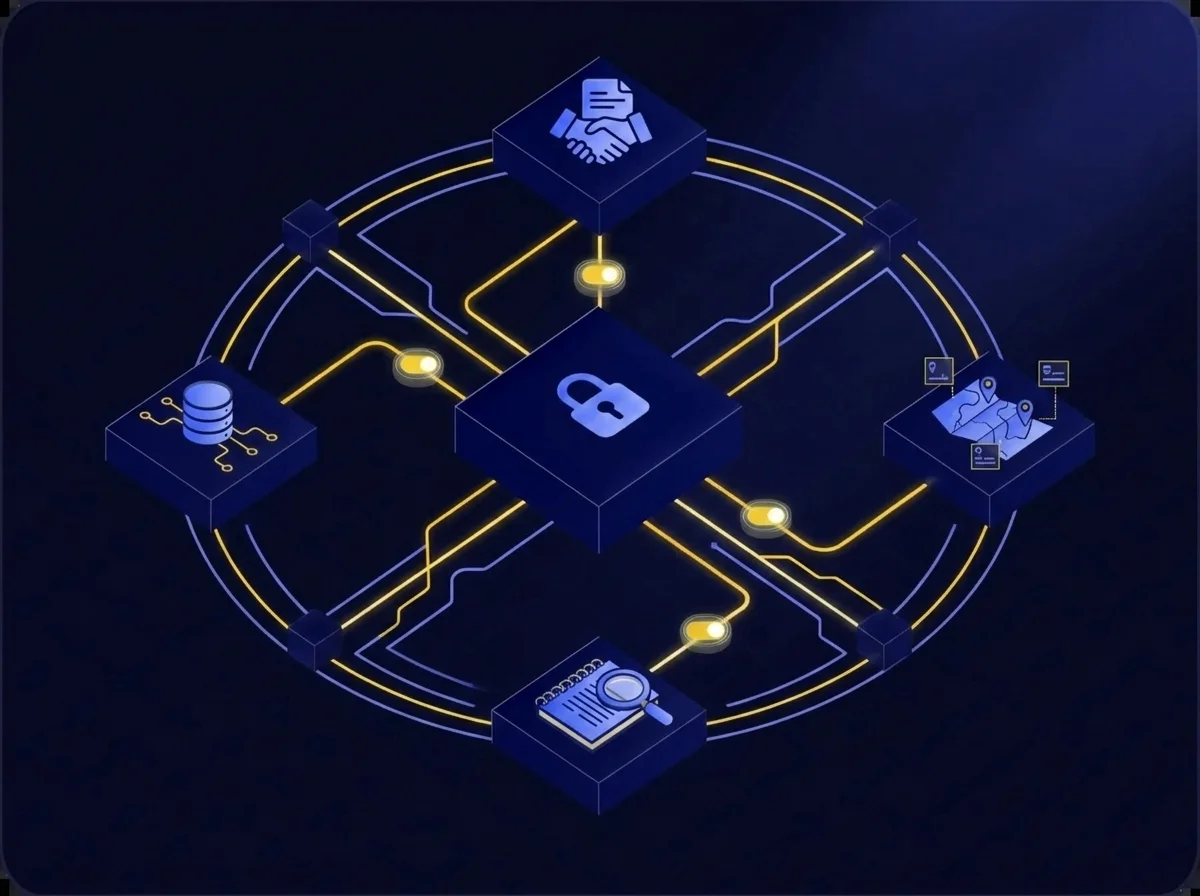
Kiteworks ermöglicht sichere externe Zusammenarbeit durch die Sovereign Access– und Data Integration-Suites für Repository-Integration, vordefinierte Kollaborationsrollen zur Steuerung von Zugriffsrechten und umfassendes Aktivitätslogging für alle Interaktionen mit Drittparteien. Die Plattform unterstützt Anforderungen an Datensouveränität, bietet flexible Datenklassifizierung und hält detaillierte Audit-Logs aller Datenbewegungen vor. Unternehmen können granulare Zugriffskontrollen umsetzen, Aktivitäten von Beratungsdiensten überwachen, geografische Beschränkungen durchsetzen und die vollständige Dokumentation externer Partnerschaften gewährleisten – bei gleichzeitiger Einhaltung höchster Sicherheitsstandards für sensible strategische Projekte.
Häufig gestellte Fragen
Die Data Cybersecurity Controls (DCC) der National Cybersecurity Authority sind verbindliche Vorgaben, die Unternehmen im öffentlichen Sektor, in der kritischen Infrastruktur und im privaten Bereich verpflichten, umfassende Datenschutzmaßnahmen umzusetzen. Die Controls decken drei Bereiche ab: Cybersecurity-Governance, Verteidigung und Sicherheit von Drittparteien. Sie verlangen u. a. Verschlüsselung, Zugriffskontrollen, regelmäßige Audits und eine sichere Datenverarbeitung über den gesamten Datenlebenszyklus hinweg.
Alle staatlichen Organisationen, privatwirtschaftliche Unternehmen, die Kritische Nationale Infrastrukturen (CNI) betreiben, sowie Firmen aus den Bereichen Bankwesen, Energie, Gesundheitswesen und anderen kritischen Branchen müssen die DCC einhalten. Die Vorgaben gelten für die physische und digitale Datenverarbeitung und machen die Compliance für alle Unternehmen verpflichtend, die sensible Informationen innerhalb der Gerichtsbarkeit Saudi-Arabiens verarbeiten.
Die Nichteinhaltung der DCC kann zu erheblichen finanziellen Strafen, rechtlichen Konsequenzen und schwerwiegenden Reputationsschäden führen. Unternehmen müssen mit erhöhter Kontrolle bei Cybersecurity-Vorfällen, potenziellen Haftungsrisiken, Vertrauensverlust bei Kunden und betrieblichen Einschränkungen rechnen, die ihre Geschäftstätigkeit in der digitalen Wirtschaft Saudi-Arabiens erheblich beeinträchtigen können.
Kiteworks bietet umfassende Compliance-Unterstützung durch granulare Zugriffskontrollen, doppelte Verschlüsselung, detaillierte Protokollierung von Aktivitäten und administrative Aufgaben-Trennung. Die Plattform ermöglicht sicheres Filesharing, endgültiges Löschen von Dateien, Intrusion Detection, vollständige Prüfprotokolle und automatisierte Sicherheitsprozesse, die die Einhaltung aller drei DCC-Bereiche nachweisen und sensible Daten schützen.
Kiteworks bietet eine einheitliche Plattform, die alle DCC-Bereiche mit integrierten Controls, Sicherheitsupdates per Klick, dynamischem Wasserzeichen, DLP-Integration und Unterstützung für Datensouveränität abdeckt. Die Lösung ermöglicht umfassendes Tracking, rollenbasierte Zugriffskontrolle, fortschrittlichen kryptografischen Schutz und detaillierte Audit-Funktionen. So wird die Compliance vereinfacht und der manuelle Aufwand für das Sicherheitsmanagement im Unternehmen reduziert.
Featured Resources
Datensouveränität ist Architektur, keine Vertragsklausel

Datensouveränität ist Architektur, keine Vertragsklausel
KI-Agenten-Risiken Von Der Erkennung Bis Zur Durchsetzung Steuern

KI-Agenten-Risiken Von Der Erkennung Bis Zur Durchsetzung Steuern
Sechs KI-Schwachstellen. Drei Lücken. Eine architektonische Antwort.

Sechs KI-Schwachstellen. Drei Lücken. Eine architektonische Antwort.

IT, SECURITY, PRIVACY, AND COMPLIANCE LEADERS AT THOUSANDS OF THE WORLD’S LEADING ENTERPRISES AND GOVERNMENT AGENCIES TRUST KITEWORKS