Die Entwicklung und Auswirkungen von Künstlicher Intelligenz auf Entscheidungen zur Datensicherheit
Die Herausforderung, Innovation und Compliance in Einklang zu bringen
Unternehmen, die Hochrisiko-KI-Systeme einsetzen, müssen komplexe Anforderungen an Data Governance, Sicherheit und Monitoring erfüllen und dabei detaillierte Prüfprotokolle und Dokumentationen führen. Gleichzeitig müssen sie innovative und effektive KI-Entwicklungs- und Bereitstellungsprozesse sicherstellen, während die Regelungen des Gesetzes schrittweise bis 2027 in Kraft treten.
Das komplexe Geflecht aus Risikomanagement und Datenkontrollen
Unternehmen müssen umfassende Risikomanagementsysteme über den gesamten Lebenszyklus ihrer KI-Systeme hinweg entwickeln und pflegen und dabei präzise Data-Governance-Kontrollen sicherstellen. Sie müssen kontinuierliches Monitoring implementieren, strenge Tests durchführen, detaillierte technische Dokumentation pflegen und menschliche Aufsicht gewährleisten – und gleichzeitig Cybersecurity-Schwachstellen adressieren und Bias verhindern. Da die Verpflichtungen für Anbieter von General-Purpose-KI-Modellen ab dem 2. August 2025 gelten, sind Teams gezwungen, Innovation mit strikten Compliance-Maßnahmen in Einklang zu bringen, die jeden Aspekt der KI-Entwicklung und -Bereitstellung betreffen.
Dokumentation und Echtzeit-Überwachung im Gleichgewicht halten
Unternehmen müssen umfangreiche Dokumentations- und Monitoringsysteme über einen Zeitraum von 10 Jahren aufrechterhalten und gleichzeitig die Echtzeit-Überwachung der KI-Betriebe sicherstellen. Sie müssen detaillierte Protokolle führen, bei Problemen sofort Korrekturmaßnahmen umsetzen und den ständigen Austausch mit Behörden gewährleisten. Das Transparenzkapitel des Code of Practice gibt hierzu Orientierung. Der Spagat zwischen der Pflege historischer Aufzeichnungen und dem aktiven Monitoring aktueller Vorgänge stellt Teams, die Hochrisiko-KI-Systeme betreiben, vor erhebliche operative Herausforderungen.
Compliance optimieren und KI-Innovation beschleunigen
Strenge Sicherheits- und Zugriffskontrollen schützen Daten
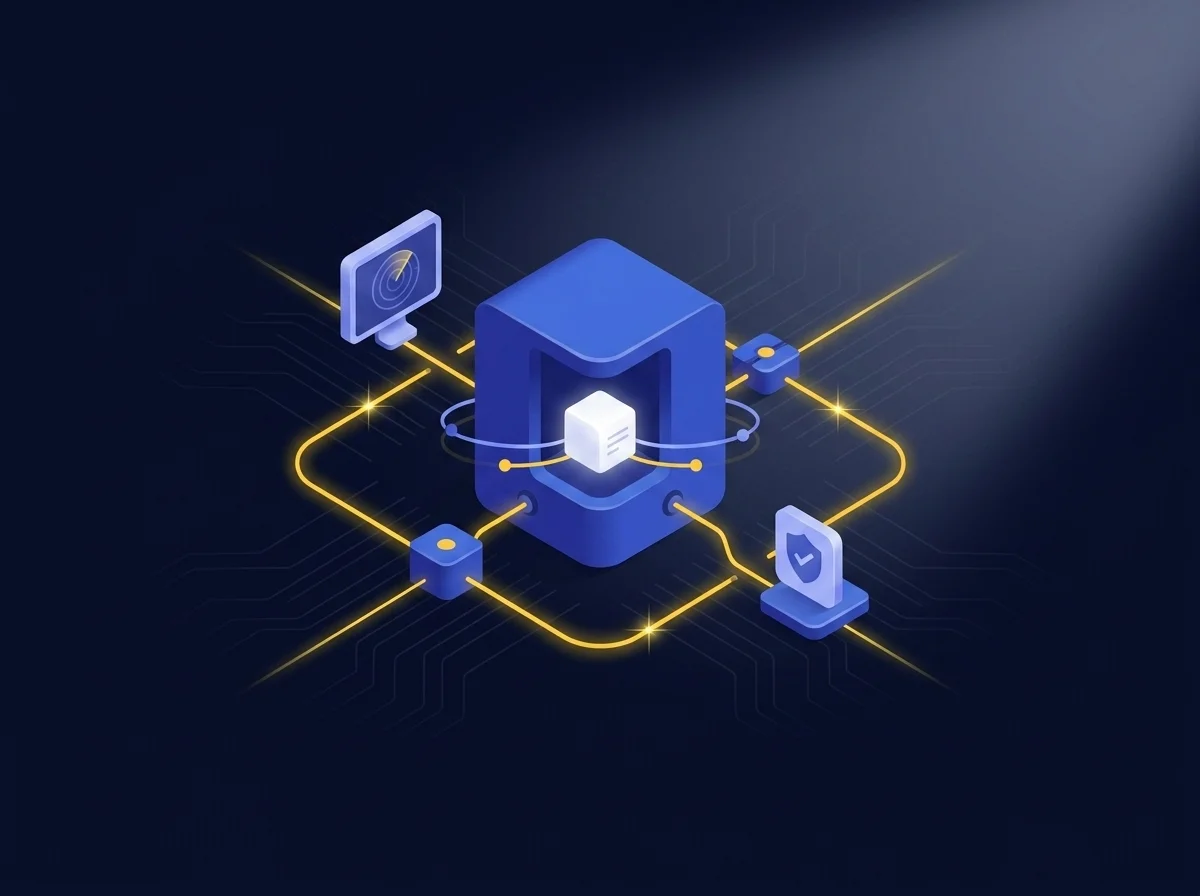
Das AI Data Gateway von Kiteworks stellt eine sichere Brücke zwischen KI-Systemen und Unternehmensdaten-Repositories bereit. Nur autorisierte Stellen erhalten Zugriff auf vertrauliche Informationen. Damit unterstützt Kiteworks Kapitel 2 des EU AI Act durch umfassende technische Kontrollen gemäß Code of Practice. Kiteworks setzt strikte Governance-Richtlinien durch und gewährleistet, dass jede Interaktion zwischen KI-Systemen und Unternehmensdaten Authentifizierungsstandards, Datenverschlüsselung und sichere Löschrichtlinien einhält. Die Sandbox-Architektur isoliert Komponenten und setzt das Prinzip der minimalen Rechtevergabe um, sodass Unternehmen Anforderungen an Genauigkeit, Robustheit und Cybersicherheit erfüllen.
Überwachen Sie in Echtzeit mit robusten Prüfprotokollen
Die Plattform erstellt automatisch Prüfprotokolle und unterstützt die Compliance gemäß Kapitel 3 durch umfassende Protokollierungs- und Monitoring-Funktionen, die den Sicherheitsanforderungen des Codes entsprechen. Die Plattform dokumentiert detailliert alle Aktivitäten, Nutzerinteraktionen und Datenzugriffe auf der Kiteworks-Plattform, um die Nutzung von Daten für die Wissensbasis sowie deren Herkunft nachvollziehbar zu machen. Unternehmen erhalten sofortige Benachrichtigungen über Vorfälle, während Echtzeit-Protokollierung schnelle Reaktionen ermöglicht. Administrative Dashboards zeigen Nutzungsmetriken und Compliance-Berichte an; Dokumentations- und Reporting-Tools helfen Unternehmen, Compliance gegenüber Behörden nachzuweisen.
FAQs
Kapitel 2 legt die grundlegenden technischen Anforderungen für Hochrisiko-KI-Systeme fest, darunter: Implementierung eines robusten Risikomanagementsystems während des gesamten Lebenszyklus des Systems; Sicherstellung hochwertiger Trainings-, Validierungs- und Testdatensätze; Pflege detaillierter technischer Dokumentationen und Prüfprotokolle; Ermöglichung angemessener menschlicher Aufsicht; Erreichung geeigneter Genauigkeits-, Robustheits- und Cybersicherheitsniveaus; und Bereitstellung klarer Benutzerinformationen. Diese Anforderungen zielen darauf ab, sicherzustellen, dass Hochrisiko-KI-Systeme sicher, geschützt und respektvoll gegenüber grundlegenden Rechten sind.
Gemäß Kapitel 3 müssen Betreiber von Hochrisiko-KI-Systemen eine ordnungsgemäße menschliche Aufsicht durch kompetentes, geschultes Personal sicherstellen, den Systembetrieb überwachen, Prüfprotokolle für mindestens sechs Monate führen und betroffene Mitarbeiter informieren, wenn KI-Systeme am Arbeitsplatz eingesetzt werden. Betreiber müssen auch vor der Implementierung Auswirkungen bewerten und die Behörden über schwerwiegende Vorfälle informieren.
Der Europäische KI-Ausschuss dient als wichtigstes Beratungsorgan, bestehend aus Vertretern der Mitgliedstaaten. Er koordiniert nationale Behörden, teilt technisches Fachwissen, berät bei der Umsetzung, trägt zur Entwicklung von Standards bei und gibt Empfehlungen zu Themen wie Verhaltenskodizes ab. Der Ausschuss unterstützt auch bei regulatorischen Sandkästen, überwacht KI-Trends, fördert KI-Kompetenz und arbeitet eng mit dem KI-Büro zusammen, um eine einheitliche Anwendung des Gesetzes sicherzustellen.
Kiteworks implementiert umfassende Daten-Governance durch sein AI Data Gateway zwischen KI-Systemen und Unternehmensdaten-Repositories, das den Zugriff auf vertrauliche Informationen unter Verwendung von zero-trust-Prinzipien kontrolliert. Die Plattform erzwingt Authentifizierungsstandards, verschlüsselt Daten im ruhenden Zustand und während der Übertragung und führt detaillierte Prüfprotokolle aller Dateninteraktionen.
Kiteworks verwendet einen mehrschichtigen Sicherheitsansatz, der eine sandboxed Architektur, einen zero-trust-Ansatz und eine doppelte Verschlüsselung der Daten zwischen KI-Systemen und Unternehmensdaten-Repositories umfasst. Die isolierten Komponenten der Plattform und die kontinuierliche Überwachung helfen Unternehmen, Risiken zu identifizieren und zu mindern. Diese Funktionen unterstützen die Einhaltung der Anforderungen des Gesetzes an robuste Risikomanagementsysteme.
Die Plattform generiert umfassende Dokumentationen durch ihr Prüfprotokollsystem zwischen KI-Systemen und Unternehmensdaten-Repositories, das alle Dateninteraktionen und Systemänderungen verfolgt. Unternehmen können problemlos Compliance-Berichte erstellen, auf historische Aufzeichnungen zugreifen und ihre Einhaltung der Vorschriften nachweisen. Das System bewahrt diese Aufzeichnungen in einem Format auf, das die 10-jährige Dokumentationsanforderung des Gesetzes erfüllt.
Featured Resources
CMMC 2.0 Compliance-Mapping für die Kommunikation sensibler Inhalte