Ein Komplexer Weg mit Wachsenden Sicherheitsanforderungen
Um höhere Reifegrade bei der Essential Eight Compliance zu erreichen, sind immer mehr Ressourcen und Fachwissen erforderlich. Unternehmen stehen vor der ständigen Herausforderung, zunehmend strengere Sicherheitskontrollen zu implementieren und aufrechtzuerhalten – und dabei mit der Entwicklung neuer Cyberbedrohungen Schritt zu halten.
Mehrere Systeme Verwalten Mit Strikten Patch-Zeitplänen
Unternehmen müssen komplexe Patch-Zeitpläne über verschiedene Umgebungen hinweg orchestrieren – von internetzugänglichen Servern über Workstations, Treiber bis hin zu Firmware. Jedes System erfordert spezifische Intervalle für Schwachstellenscans und strikte Update-Deadlines, von kritischen 48-Stunden-Patches bis zu monatlichen Updates. IT-Teams müssen mehrere Schwachstellenscanner gleichzeitig überwachen, Updates für unterschiedliche Systemtypen koordinieren und den laufenden Betrieb sicherstellen – und dabei gewährleisten, dass jede Komponente die Support-Lebenszyklus-Anforderungen des Herstellers erfüllt.
Sicherheitszugriff Und Benutzer-Authentifizierung Ausbalancieren
Phishing-resistente Multi-Faktor-Authentifizierung muss in mehreren Umgebungen implementiert werden, während komplexe privilegierte Zugriffskontrollen verwaltet werden. Dafür ist die Koordination von MFA für alle Anwender erforderlich, die auf sensible Daten über interne Systeme, Drittanbieter-Services und Daten-Repositorys zugreifen. IT-Teams müssen Authentifizierungsereignisse auf Workstations und Servern überwachen, strikte Trennung von Berechtigungen sicherstellen, regelmäßige Zugriffsüberprüfungen durchsetzen und schnell auf Sicherheitsvorfälle reagieren – und gleichzeitig einen nahtlosen Zugang für berechtigte Anwender gewährleisten.
Anwendungssteuerung Über Alle Systemebenen Verwalten
Umfassende Anwendungssteuerung muss auf Workstations, internetzugänglichen Servern und internen Systemen umgesetzt werden, wobei strikte Ausführungsbeschränkungen für alle Softwarekomponenten gelten. Dies erfordert eine kontinuierliche Überwachung erlaubter und blockierter Ereignisse, die Validierung von Regelwerken und die Implementierung mehrerer Blocklisten. Teams müssen Protokolle aus jeder Systemebene zeitnah analysieren, Sicherheitsvorfälle identifizieren und Reaktionspläne umsetzen – und dabei Störungen des legitimen Geschäftsbetriebs vermeiden.
Anwendungen Härten Ohne Die Geschäftsprozesse Zu Beeinträchtigen
Unternehmen müssen umfassende Maßnahmen zur Härtung von Anwendungen über Webbrowser, Microsoft Office, PDF-Software und PowerShell hinweg umsetzen, ohne die Produktivität einzuschränken. Dazu gehören strikte Kontrolle der Sicherheitseinstellungen, das Blockieren potenziell gefährlicher Prozesse und das Management widersprüchlicher Herstellerempfehlungen. Teams müssen komplexe Einschränkungen für gängige Geschäftswerkzeuge konfigurieren, detaillierte Ereignisprotokolle aller Systeme überwachen und Sicherheitsvorfälle analysieren – und gleichzeitig sicherstellen, dass Anwender ihre täglichen Aufgaben effizient erledigen können.
Compliance Mit Unterstützung Von Kiteworks
Patch-Management Optimieren Mit Automatisierten Lösungen
Die Plattform automatisiert die Bedrohungserkennung durch kontinuierliche Updates, basierend auf interner Forschung, Marktanalysen und Bounty-Programmen. Mit der One-Click-Update-Funktion können Systemadministratoren Updates für die gesamte Lösung – einschließlich Betriebssysteme, Datenbanken, Webserver und Anwendungscode – herunterladen, verifizieren und anwenden. Für isolierte Systeme bietet Kiteworks einen sicheren Offline-Update-Prozess, sodass alle Installationen zuverlässig vor Schwachstellen geschützt bleiben.
Umfassende Authentifizierung Und Zugriffsverwaltung
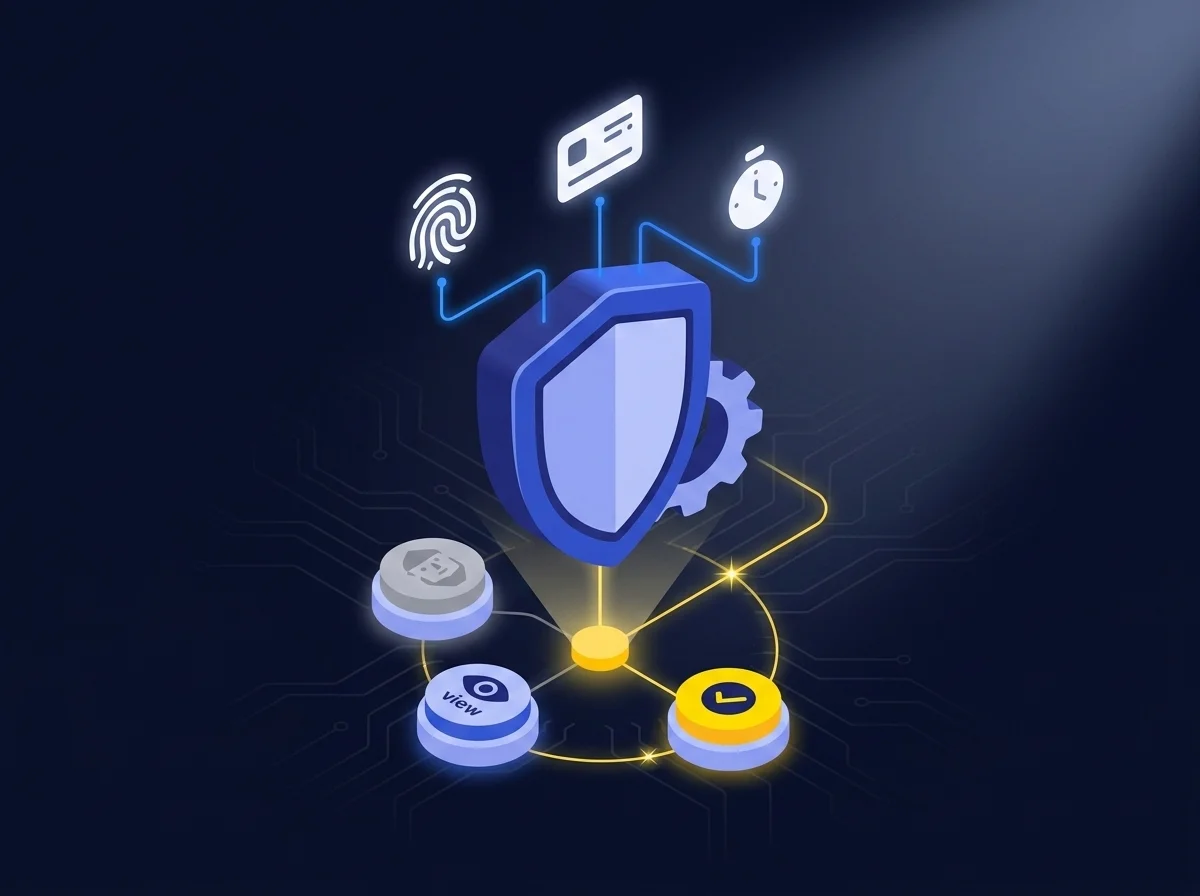
Kiteworks bietet starke Multi-Faktor-Authentifizierung über verschiedene Methoden wie RADIUS-Protokoll, PIV/CAC-Karten und zeitbasierte OTP. Die Plattform setzt rollenbasierte Zugriffskontrollen nach Least-Privilege-Prinzip um, sodass Anwender standardmäßig nur die minimal notwendigen Rechte erhalten. Administrative Rollen verfügen über streng hierarchische Berechtigungen – von keinem Zugriff über reine Ansicht bis hin zu vollem Zugriff. Zeitbasierte Steuerungen wie automatische Deaktivierung nach Inaktivität werden durchgesetzt. Zudem unterstützt das System detaillierte Audit-Logs aller Authentifizierungs- und Zugriffsereignisse.
Mehrschichtige Anwendungssteuerung Mit Fortschrittlicher Bedrohungserkennung
Die Plattform umfasst eine integrierte Netzwerk-Firewall, Web Application Firewall und ein Intrusion Detection System, das unerlaubte Anwendungen blockiert und Anomalien erkennt. Das System führt umfassende Audit-Logs aller Anwendungsereignisse und Sicherheitsvorfälle. Das CISO Dashboard bietet Echtzeit-Transparenz über Sicherheitsereignisse durch geografische Zuordnung und detaillierte Aktivitätsübersichten zu Logins, Dateioperationen und Systemänderungen.
Echtzeit-Überwachung Von Sicherheitsereignissen Und Incident Response
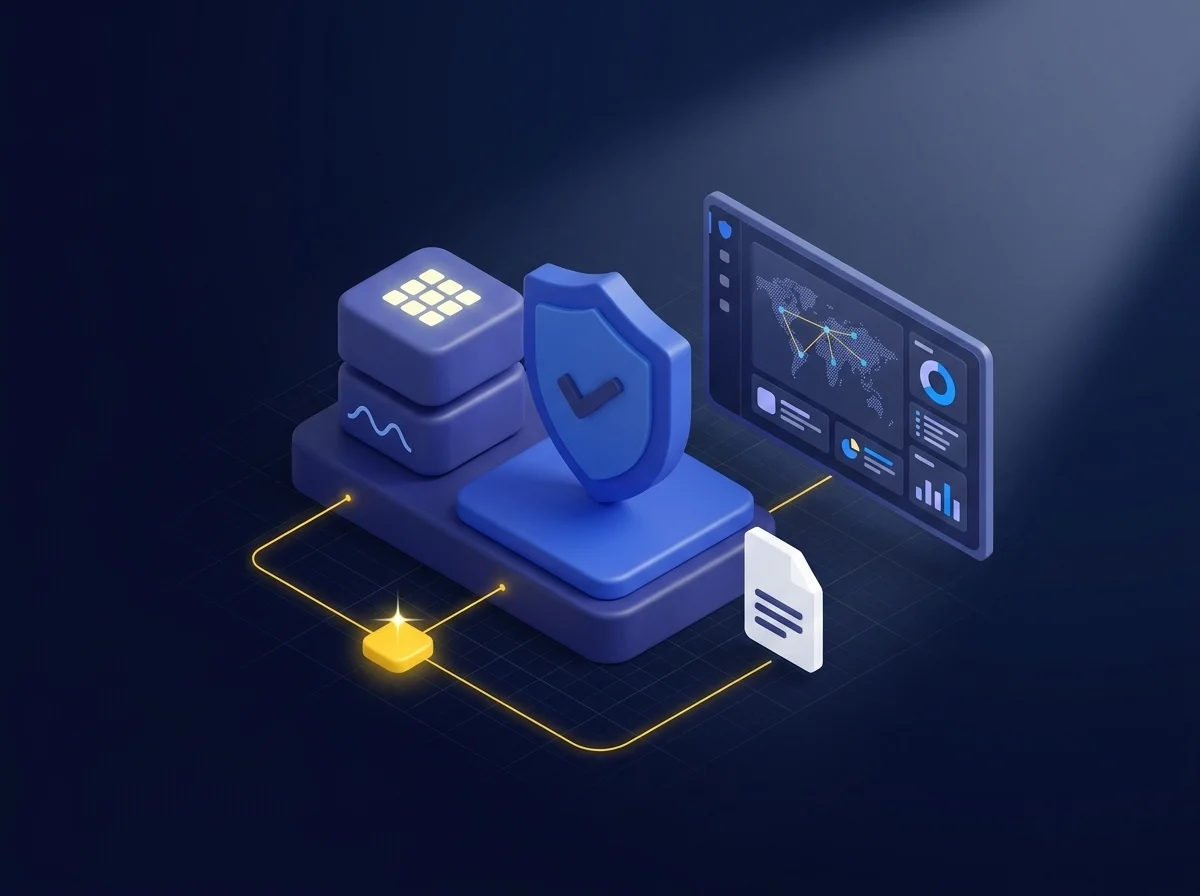
Kiteworks bietet umfassende Protokollierungs- und Monitoring-Funktionen mit Echtzeit-Integration in SIEM-Systeme. Die Plattform protokolliert alle Sicherheitsereignisse sofort, ohne Drosselung oder Verzögerung, und ermöglicht so eine unmittelbare Bedrohungserkennung und Reaktion. Das CISO Dashboard liefert detaillierte Einblicke in Sicherheitsvorfälle, während automatisierte Feeds standardisierte Logdaten an SIEM/SOAR-Systeme weiterleiten. Das System überwacht sämtliche Vorgänge – von der Authentifizierung bis zu Dateioperationen – und führt manipulationssichere Audit-Logs, die sowohl Sicherheitsoperationen als auch Compliance-Anforderungen unterstützen.
FAQs
Die Einhaltung der Essential Eight ist für australische nicht-korporative Commonwealth-Einheiten verpflichtend und wird für alle australischen Organisationen empfohlen, insbesondere für solche im Regierungs-, Finanz- und Gesundheitssektor, die mit sensiblen Daten umgehen.
Kiteworks bietet Ein-Klick-Systemupdates, die automatisch Patches über Betriebssysteme, Datenbanken und Anwendungen verifizieren und bereitstellen. Die Plattform umfasst kontinuierliches Bedrohungsmonitoring und unterstützt sowohl verbundene als auch isolierte Umgebungen.
Kiteworks implementiert phishing-resistente Multi-Faktor-Authentifizierung über das RADIUS-Protokoll, PIV/CAC-Karten und zeitbasierte OTP. Die Plattform erzwingt rollenbasierte Zugriffskontrollen mit Prinzipien des geringsten Privilegs und automatischer Kontodeaktivierung.
Kiteworks wird als gehärtete virtuelle Appliance mit eingebetteten Firewalls und Intrusion-Detection-Systemen bereitgestellt. Die Plattform führt umfassende Prüfprotokolle und bietet Echtzeit-Sicherheitsüberwachung über das CISO Dashboard.
Kiteworks bietet Echtzeit-SIEM-Integration mit sofortiger, ungedrosselter Ereignisprotokollierung. Die Plattform führt manipulationssichere Prüfprotokolle und bietet standardisierte Log-Feeds für SIEM/SOAR-Systeme, mit detaillierter Aktivitätsverfolgung über das CISO Dashboard.
Featured Resources
Datensouveränität ist Architektur, keine Vertragsklausel

Datensouveränität ist Architektur, keine Vertragsklausel
KI-Agenten-Risiken Von Der Erkennung Bis Zur Durchsetzung Steuern

KI-Agenten-Risiken Von Der Erkennung Bis Zur Durchsetzung Steuern
IT, SECURITY, PRIVACY, AND COMPLIANCE LEADERS AT THOUSANDS OF THE WORLD’S LEADING ENTERPRISES AND GOVERNMENT AGENCIES TRUST KITEWORKS