Wie man PHI schützt und HIPAA-konform bleibt, während man die Impfpflicht für Mitarbeiter erfüllt
Die Herausforderung des sicheren grenzüberschreitenden Austauschs von Gesundheitsdaten
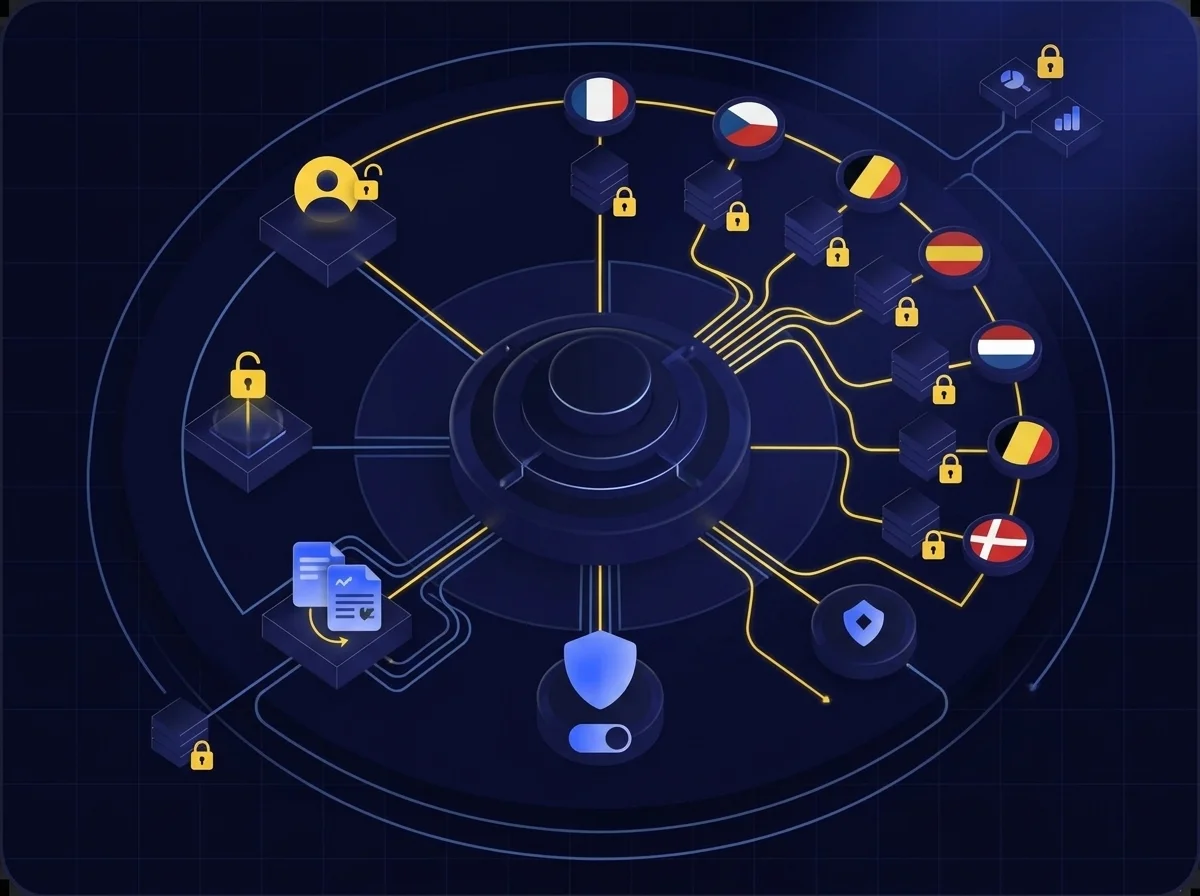
Gesundheitsorganisationen stehen vor erheblichen Herausforderungen bei der Umsetzung der EHDS-Anforderungen für den grenzüberschreitenden Austausch von Gesundheitsdaten. Dazu zählen der Aufbau sicherer Verarbeitungsumgebungen, die Wahrung der Datensouveränität, die Sicherstellung der Interoperabilität zwischen Systemen sowie das Management komplexer Zugriffskontrollen, während gleichzeitig personenbezogene Daten und geschützte Gesundheitsinformationen (personenbezogene Daten/PHI) geschützt werden.
Neue Standards für Patientendatenkontrolle und grenzüberschreitenden Zugriff
Datensysteme müssen so umgestaltet werden, dass Patienten freien Zugriff auf ihre Gesundheitsakten erhalten und gleichzeitig ein kontrollierter Austausch über EU-Grenzen hinweg möglich ist. Die gleichzeitige Anforderung nach uneingeschränktem Patientenzugriff und eingeschränktem Zugriff für medizinisches Fachpersonal stellt Organisationen vor komplexe technische Herausforderungen. Es gilt, ausgefeilte Identitätsmanagement-Systeme einzuführen, Protokolle für die Sekundärnutzung von Daten zu etablieren und eine Infrastruktur zu schaffen, die sowohl historische als auch neue elektronische Akten unterstützt – und das bei voller Kontrolle der Patienten über ihre Datenfreigaben.
Komplexe Anforderungen an das Datenmanagement
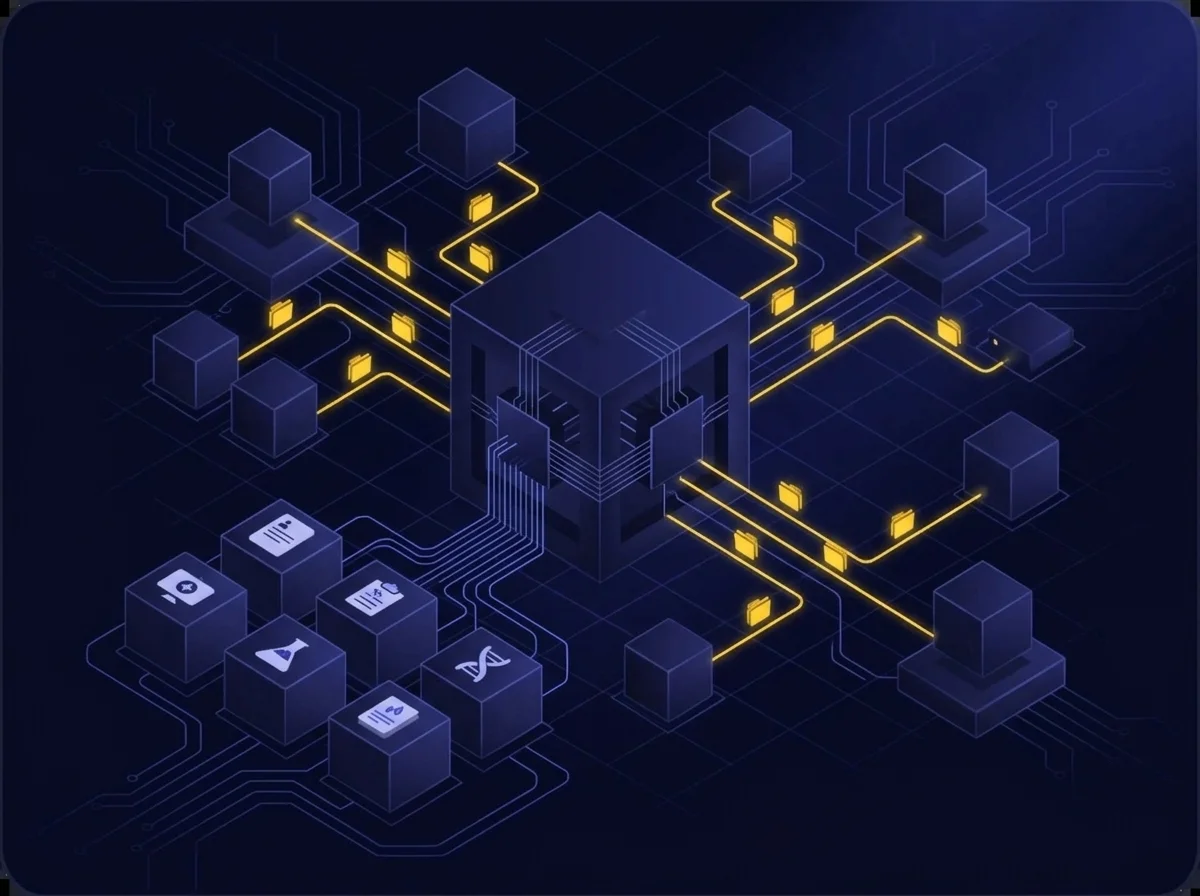
Gesundheitsdienstleister müssen ihre Datenmanagementsysteme neu strukturieren, um sechs verschiedene Kategorien von Gesundheitsakten zu verwalten und fünfzehn Datentypen für die Sekundärnutzung vorzubereiten. Die Infrastruktur muss darauf ausgelegt sein, von Patientenzusammenfassungen bis zu Laborergebnissen alles zu verarbeiten und gleichzeitig genomische Pathogendaten sowie administrative Informationen zu steuern. Diese Ausweitung des Datenumfangs erfordert neue Systeme, die in der Lage sind, vielfältige Gesundheitsdaten für die direkte Patientenversorgung und für Forschungszwecke zu organisieren, zu speichern und zu teilen.
Sichere grenzüberschreitende Datenzugriffs-Infrastruktur aufbauen
Gesundheitsorganisationen müssen sichere Verarbeitungsumgebungen schaffen, die komplexe Datenzugriffsanfragen über EU-Grenzen hinweg nachverfolgen und steuern. Sie müssen sich mit HealthData@EU integrieren und dabei gleichwertige Zugriffsbedingungen für alle EU-Nutzer gewährleisten. Dafür sind neue Sicherheitsprotokolle, Kooperationsrahmen für den grenzüberschreitenden Austausch und Systeme zur Überwachung der Nachvollziehbarkeit von Datenanfragen erforderlich – bei gleichbleibender Datenverfügbarkeit über eine standardisierte Infrastruktur.
Wesentliche Schritte zur Erreichung der EHDS-Compliance
Umfassende Lösungen für das EHDS-Datenzugriffsmanagement
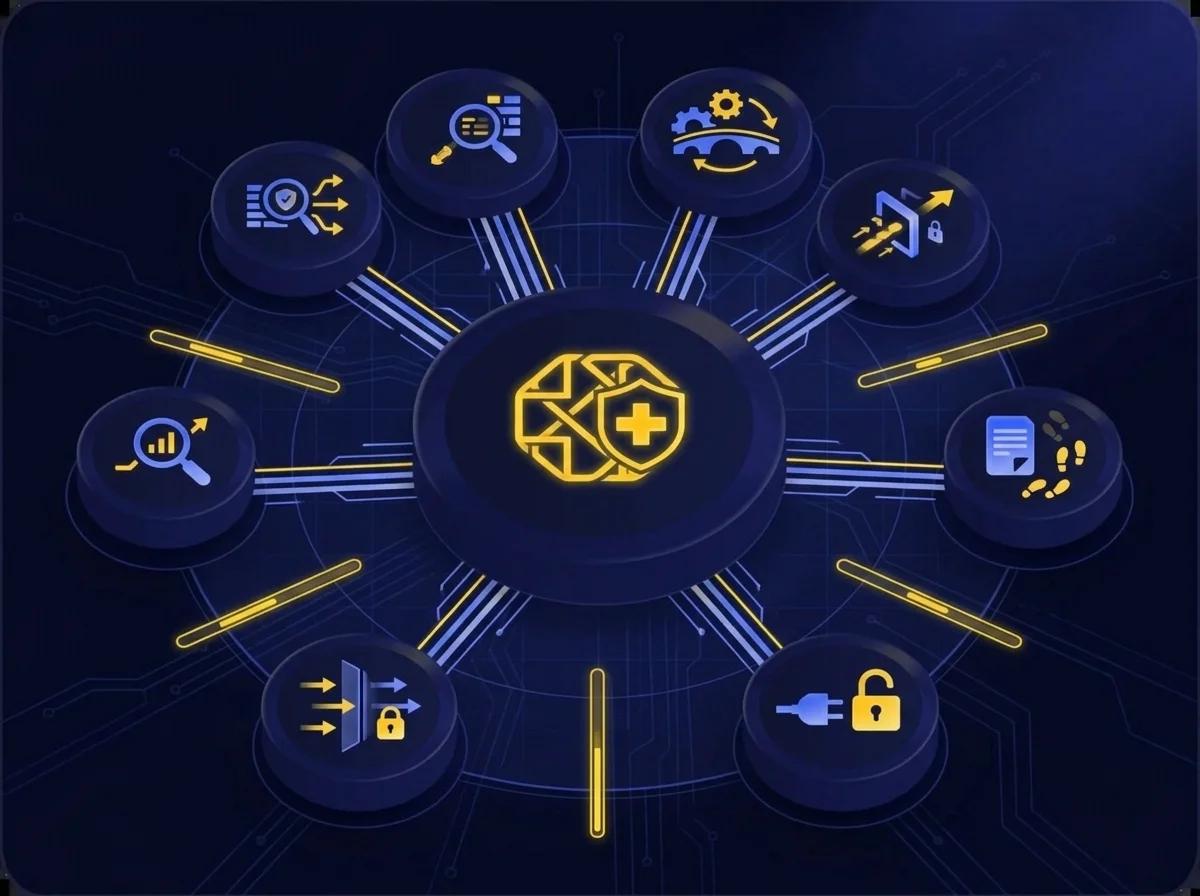
Kiteworks löst die Herausforderungen von Gesundheitseinrichtungen bei der EHDS-Compliance mit umfassenden Authentifizierungs- und Zugriffskontrollen. Die Kiteworks-Plattform bietet einheitliche Sicherheit und kombiniert verschiedene Authentifizierungsmethoden (anmeldebasierte Verfahren, MFA, SAML 2.0 SSO) mit granularen, rollenbasierten Berechtigungen für den sicheren Zugriff von Patienten und Fachpersonal. Die Single-Tenant-Private-Cloud-Architektur mit umfassendem Audit-Logging gewährleistet einen sicheren grenzüberschreitenden Datenaustausch und erfüllt sowohl Anforderungen für die Primär- als auch Sekundärnutzung.
Einheitliche Plattform für das Management komplexer Gesundheitsdaten
Kiteworks unterstützt alle erforderlichen Gesundheitsdatentypen mit umfassenden Tracking-Funktionen. Das Audit-Logging-System der Plattform erfasst detaillierte Metadaten und Aktivitätsprotokolle ohne Performance-Einbußen – selbst bei hohem Datenaufkommen. SafeVIEW DRM ermöglicht sicheres Dokumenten-Viewing mit Wasserzeichen-Schutz, während rollenbasierte Zugriffskontrollen Berechtigungen für die Primär- und Sekundärnutzung steuern. Dieser einheitliche Ansatz ermöglicht das sichere Handling verschiedenster Gesundheitsinformationen in der Patientenversorgung und Forschung.
Sichere grenzüberschreitende Gesundheitsdaten-Infrastruktur
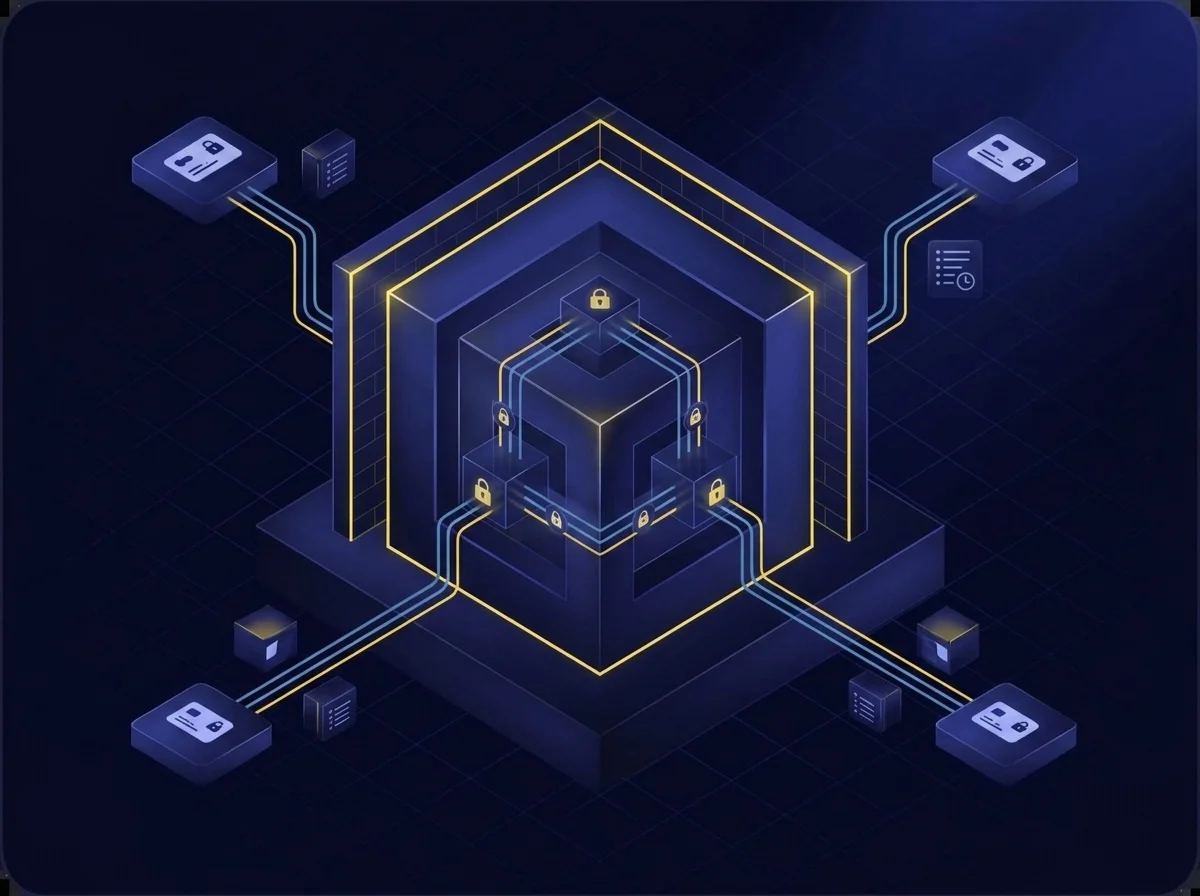
Kiteworks erfüllt die EHDS-Anforderungen für den grenzüberschreitenden Datenaustausch durch seine gehärtete virtuelle Appliance-Architektur, die mehrere Sicherheitsschichten wie Netzwerk-Firewall, WAF und Verschlüsselung integriert. Als Single-Tenant-Private-Cloud-Bereitstellung verfügbar, ermöglicht Kiteworks den sicheren Datenaustausch und hält Zugriffskontrollen über Ländergrenzen hinweg konsistent. Umfassendes Audit-Logging dokumentiert alle Zugriffsanfragen und Berechtigungen, während SafeVIEW DRM sicheres Dokumenten-Viewing bereitstellt. Dieser mehrschichtige Sicherheitsansatz gewährleistet standardisierte, sichere Datenzugänglichkeit in der gesamten EU.
FAQs
Die Verordnung zum Europäischen Gesundheitsdatenraum wird voraussichtlich Anfang 2025 genehmigt. Sie erfordert von Gesundheitsorganisationen, innerhalb der EU einen sicheren grenzüberschreitenden Gesundheitsdatenaustausch und die sekundäre Nutzung von Daten zwei Jahre nach Inkrafttreten zu implementieren.
Gesundheitsdienstleister, Hersteller von Medizinprodukten und digitale Gesundheitsunternehmen, die innerhalb der EU tätig sind, müssen die EHDS-Anforderungen an den Datenschutz, Zugriffskontrollen und Interoperabilitätsstandards erfüllen.
EHDS umfasst sechs vorrangige Kategorien von geschützten Gesundheitsinformationen (PHI): Patientenzusammenfassungen, E-Rezepte, E-Abgaben, medizinische Bilder/Berichte, Laborergebnisse und Entlassungsberichte sowie 15 Arten von Daten zur sekundären Nutzung, einschließlich pathogenomischer und administrativer Daten.
EHDS verlangt von Organisationen, Patienten kostenlosen Zugang zu ihren Gesundheitsakten zu gewähren, während sie die Freigabeberechtigungen kontrollieren können. Gesundheitsfachkräfte müssen kontrollierten Zugang über EU-Grenzen hinweg haben, vorbehaltlich der Einschränkungen durch die Patienten.
Organisationen müssen sichere Verarbeitungsumgebungen implementieren, Datensouveränität wahren, grenzüberschreitende Interoperabilität sicherstellen, umfassende Zugriffskontrollen etablieren und sich mit HealthData@EU integrieren, während sie konsistente Sicherheitsprotokolle aufrechterhalten.
Featured Resources
Datensouveränität ist Architektur, keine Vertragsklausel

Datensouveränität ist Architektur, keine Vertragsklausel
KI-Agenten-Risiken Von Der Erkennung Bis Zur Durchsetzung Steuern

KI-Agenten-Risiken Von Der Erkennung Bis Zur Durchsetzung Steuern
IT, SECURITY, PRIVACY, AND COMPLIANCE LEADERS AT THOUSANDS OF THE WORLD’S LEADING ENTERPRISES AND GOVERNMENT AGENCIES TRUST KITEWORKS