DSGVO-Compliance: Datenschutz durch Technikgestaltung mit Verschlüsselung und Zugriff
Wenn Unternehmen personenbezogene Daten nicht verschlüsseln, sobald sie gespeichert oder geteilt werden, gefährden sie die Privatsphäre der Verbraucher und riskieren einen Datenschutzverstoß oder einen Verstoß gegen die DSGVO-Compliance. Kiteworks schützt die personenbezogenen Daten von EU-Verbrauchern mit AES-256-Bit-Verschlüsselung für Daten im ruhenden Zustand und TLS 1.2 für Daten während der Übertragung. Erweiterte Verschlüsselungsfunktionen beinhalten ein FIPS 140-2 Level 1 validiertes Modul sowie ein E-Mail-Schutz-Gateway (EPG) mit automatisierter, richtlinienbasierter Verschlüsselung, die personenbezogene Daten während der Übertragung Ende-zu-Ende schützt. Der alleinige Besitz des Verschlüsselungsschlüssels ermöglicht es Ihnen, selbst zu entscheiden, wann Sie rotieren – niemand, auch nicht Kiteworks, hat Zugriff auf Ihre Daten. Granulare Zugriffskontrollen legen rollenbasierte Berechtigungen fest und setzen sie durch, um den Zugriff auf personenbezogene Daten gezielt zu steuern und einzuschränken. Projektmitglieder oder Dateiempfänger müssen ihre Identität per Multi-Faktor-Authentifizierung verifizieren. Ihre Data Loss Prevention (DLP) kann auf ausgehenden Datenverkehr angewendet werden, Anti-Malware und Anti-Phishing auf eingehenden. SafeVIEW und SafeEDIT DRM-Innovationen ermöglichen vollständige, dynamische Dateiansicht und -bearbeitung, sodass sensible Inhalte nie den geschützten zentralen Server verlassen.
ERFAHREN SIE MEHR ÜBER DIE E-MAIL-VERSCHLÜSSELUNGSFUNKTIONEN VON KITEWORKS
DSGVO-Compliance: Volle Transparenz bei jedem Austausch personenbezogener Daten mit umfassender Berichterstattung
Unternehmen, die Transparenz und Kontrolle über jede Datei mit personenbezogenen Daten haben, verfügen über starke Data Governance, erfüllen Datenschutzstandards wie das NIST Cybersecurity Framework (CSF) und minimieren das Risiko eines Datenschutzverstoßes. Kiteworks bietet eine einheitliche Transparenz für jede Datei mit personenbezogenen Daten, die in Ihr Unternehmen gelangt, sich darin bewegt oder es verlässt. Überwachen und verfolgen Sie alle Daten, die in verbundenen On-Premises- und Cloud-ECM-Systemen wie OneDrive und Box gespeichert sind. Jede Dateibewegung – wer was mit wem, wann und wie teilt – wird durch umfassende Berichte unterstützt, die eine Analyse auf Dateiebene ermöglichen. Detaillierte Audit-Logs erfassen alle Dateibewegungen und integrieren sich in Ihre SIEM-Lösung, ermöglichen forensische Analysen, eDiscovery und den Nachweis der DSGVO-Compliance. Schließlich bieten auditbereite Compliance-Berichte per One-Click detaillierte Transparenz über Systemkonfigurationen und Sicherheitseinstellungen und vereinfachen so DSGVO-Audits.
ERFAHREN SIE MEHR ÜBER DIE TRANSPARENZ- UND TRACKING-FUNKTIONEN VON KITEWORKS
DSGVO-Compliance: Datenschutz bei jeder E-Mail und jedem Dateitransfer
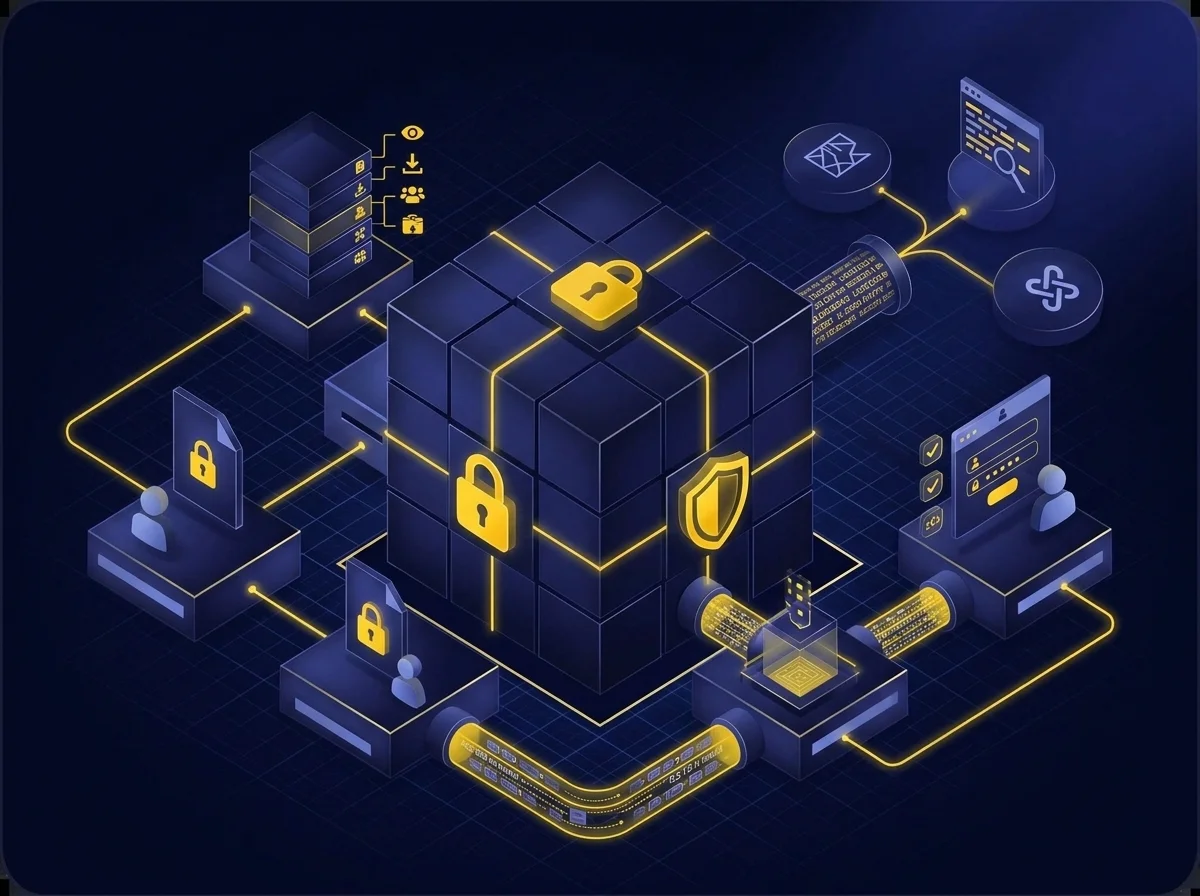
Durch sicheren Austausch personenbezogener Daten stellen Unternehmen sicher, dass die Rechte von EU-Bürgern – wie das Recht auf Privatsphäre und Datenschutz – respektiert und eingehalten werden, konform zur DSGVO. Mit Kiteworks können Sie granulare, skalierbare Administrationsrichtlinien und strenge Zugriffskontrollen auf Basis rollenbasierter Berechtigungen wie Manager, Mitarbeiter, Downloader oder Nur-Anzeige festlegen. Kiteworks unterstützt außerdem Dateisperren, sodass jeweils nur ein Anwender Zugriff auf eine Datei erhält. Dateien sind mit AES-256-Verschlüsselung im ruhenden Zustand und TLS 1.2 während der Übertragung geschützt. Zusätzlich verhindert Multi-Faktor-Authentifizierung den unbefugten Zugriff auf E-Mails und Dateien mit personenbezogenen Daten. Sie können MFA für alle Anwender, nur für bestimmte Anwender oder unter bestimmten Bedingungen – etwa bei Zugriff aus unbekannten Netzwerken – verpflichtend machen. Sämtliche MFA-Interaktionen sowie alle Dateibewegungen werden protokolliert, können an einen Syslog-Server exportiert und von SIEM-Produkten wie Splunk, LogRhythm und ArcSight ausgelesen werden.
ERFAHREN SIE MEHR ÜBER DIE E-MAIL- UND DATEIDATENSCHUTZFUNKTIONEN VON KITEWORKS
DSGVO-Compliance: Recht auf Vergessenwerden erfüllen
Durch die Einhaltung der DSGVO-Anforderung zum Recht auf Vergessenwerden zeigen Unternehmen Respekt für die Rechte Einzelner auf Privatsphäre und Datenschutz und vermeiden öffentliche Kritik, negative Schlagzeilen und potenzielle Rechtsstreitigkeiten. Kiteworks unterstützt Unternehmen bei der Einhaltung des Rechts auf Vergessenwerden nach DSGVO. Unternehmen können Aufbewahrungsrichtlinien für Daten definieren, die festlegen, wie lange personenbezogene Daten gespeichert und wann sie endgültig gelöscht werden. Kiteworks stellt eine zentrale Plattform bereit, auf der alle personenbezogenen Daten gespeichert sind – so können Unternehmen sämtliche Daten zu einer Person identifizieren. Fordert eine Person das Recht auf Vergessenwerden ein, ermöglicht Kiteworks die Auslieferung oder Löschung aller relevanten Daten per Mausklick. Sämtliche Löschvorgänge werden protokolliert und sind revisionssicher.
Häufig gestellte Fragen
DSGVO-Compliance bezieht sich auf die Einhaltung der Bestimmungen der Datenschutz-Grundverordnung (DSGVO), eines umfassenden Datenschutzgesetzes in der Europäischen Union (EU). Die DSGVO enthält Richtlinien, wie personenbezogene Daten von EU-Bürgern und in der EU ansässigen Personen von Unternehmen erhoben, verarbeitet, gespeichert und weitergegeben werden müssen, unabhängig davon, ob diese Unternehmen in der EU oder anderswo ansässig sind. Um der DSGVO zu entsprechen, müssen Unternehmen Maßnahmen ergreifen, um sicherzustellen, dass sie die personenbezogenen Daten von EU-Bürgern und Einwohnern schützen und deren Datenschutzrechte respektieren.
Die Datenschutz-Grundverordnung basiert auf einer Reihe von Grundsätzen für die Verarbeitung personenbezogener Daten. Diese Grundsätze sollen sicherstellen, dass Organisationen personenbezogene Daten von Bürgern und Einwohnern der EU fair, transparent und sicher verarbeiten.
Die drei wichtigsten Grundsätze für die Einhaltung der DSGVO sind:
- Rechtmäßigkeit, Fairness und Transparenz: Unternehmen müssen personenbezogene Daten rechtmäßig, fair und transparent verarbeiten. Dazu gehört, dass Personen klare und präzise Informationen darüber erhalten, wie ihre Daten verarbeitet werden.
- Zweckbindung: Personenbezogene Daten müssen für festgelegte, eindeutige und rechtmäßige Zwecke erhoben und verarbeitet werden. Unternehmen dürfen personenbezogene Daten nicht in einer Weise verarbeiten, die mit diesen Zwecken unvereinbar ist.
- Datenminimierung: Unternehmen dürfen nur die personenbezogenen Daten erheben und verarbeiten, die für die Zwecke, für die sie verarbeitet werden, erforderlich sind. Sie müssen auch sicherstellen, dass die Daten korrekt und aktuell sind.
Unternehmen können die Einhaltung der DSGVO sicherstellen, indem sie eine Reihe von Maßnahmen ergreifen, um die personenbezogenen Daten von EU-Bürgern und in der EU ansässigen Personen zu schützen und deren Datenschutzrechte zu wahren. Diese Maßnahmen können die Einführung von Datenschutzrichtlinien und -verfahren, die Ernennung eines Datenschutzbeauftragten (DSB) und die Durchführung regelmäßiger Datenschutz-Folgenabschätzungen umfassen.
Zu den Maßnahmen, die Unternehmen ergreifen können, um die DSGVO-Compliance zu gewährleisten, gehören u. a:
- Überprüfung und Aktualisierung der Datenschutzrichtlinien und -verfahren, um sicherzustellen, dass sie den Anforderungen der Datenschutz-Grundverordnung entsprechen.
- Implementierung geeigneter technischer und organisatorischer Maßnahmen wie Verschlüsselung, Zugriffskontrolle und Pseudonymisierung, um die Sicherheit personenbezogener Daten zu gewährleisten.
- Sicherstellen, dass Einzelpersonen Zugang zu ihren personenbezogenen Daten haben und ihre Rechte gemäß der DSGVO ausüben können, z. B. das Recht auf Löschung und das Widerspruchsrecht.
- Durchführung regelmäßiger Audits der Datenverarbeitungsaktivitäten, um die Einhaltung der Anforderungen der DSGVO zu gewährleisten und verbesserungsbedürftige Bereiche zu identifizieren.
- Sicherstellen, dass alle Auftragsverarbeiter, wie z. B. Cloud Service Provider, die Anforderungen der Datenschutz-Grundverordnung einhalten und über angemessene Schutzmaßnahmen zum Schutz personenbezogener Daten verfügen.
- Entwicklung eines Reaktionsplans bei Vorfällen zur Bewältigung von Datenschutzverletzungen und unberechtigten Zugriffen auf personenbezogene Daten.
- Dokumentation und Protokollierung von Datenverarbeitungsaktivitäten zum Nachweis der Einhaltung der Anforderungen der Datenschutz-Grundverordnung.
Eine Datenschutz-Folgenabschätzung ist ein Verfahren zur Ermittlung und Bewertung der Datenschutzrisiken, die mit einer bestimmten Datenverarbeitungstätigkeit verbunden sind. Eine Datenschutz-Folgenabschätzung ist nach der DSGVO für bestimmte Arten von Verarbeitungstätigkeiten erforderlich, die mit einem hohen Risiko für die Datenschutzrechte von EU-Bürgern und in der EU ansässigen Personen verbunden sein können.
Ja, US-Unternehmen müssen die DSGVO einhalten, wenn sie personenbezogene Daten von EU-Bürgern und in der EU ansässigen Personen verarbeiten. Jedes Unternehmen, unabhängig davon, wo es seinen Sitz hat, muss die DSGVO einhalten, wenn es personenbezogene Daten von EU-Bürgern und in der EU ansässigen Personen verarbeitet, speichert oder übermittelt.
Featured Resources
Einfache und sichere Freigabe von Google Docs
Einfache und sichere Freigabe von Google Docs
Umgehen Sie Fallstricke bei der OneDrive-Freigabe in Ihrem Office 365®-Rollout
Umgehen Sie Fallstricke bei der OneDrive-Freigabe in Ihrem Office 365®-Rollout
E-Mail-Verschlüsselung allein reicht nicht aus