Governance-basierter Datenaustausch in der ServiceNow KI-Plattform
ServiceNow steuert Ihre IT-Services, den Betrieb, Assets, Sicherheit, HR und Kundenprozesse – und in all diesen Workflows werden sensible Dateien bewegt. Bei Vorfällen werden Protokolle und Screenshots gesammelt, Asset-Audits tauschen Verträge und Inventarlisten aus, und HR-Fälle enthalten Identitäts- und Gesundheitsdokumente. Diese Dateien werden oft als Anhänge und E-Mails außerhalb der Unternehmensrichtlinien verschickt. Die Öffnung der Plattform für Anbieter, Prüfer und Kunden erhöht das Risiko zusätzlich. Laut dem Data Breach Investigations Report 2026 von Verizon sind Drittparteien für 48% aller Datenschutzverstöße verantwortlich.
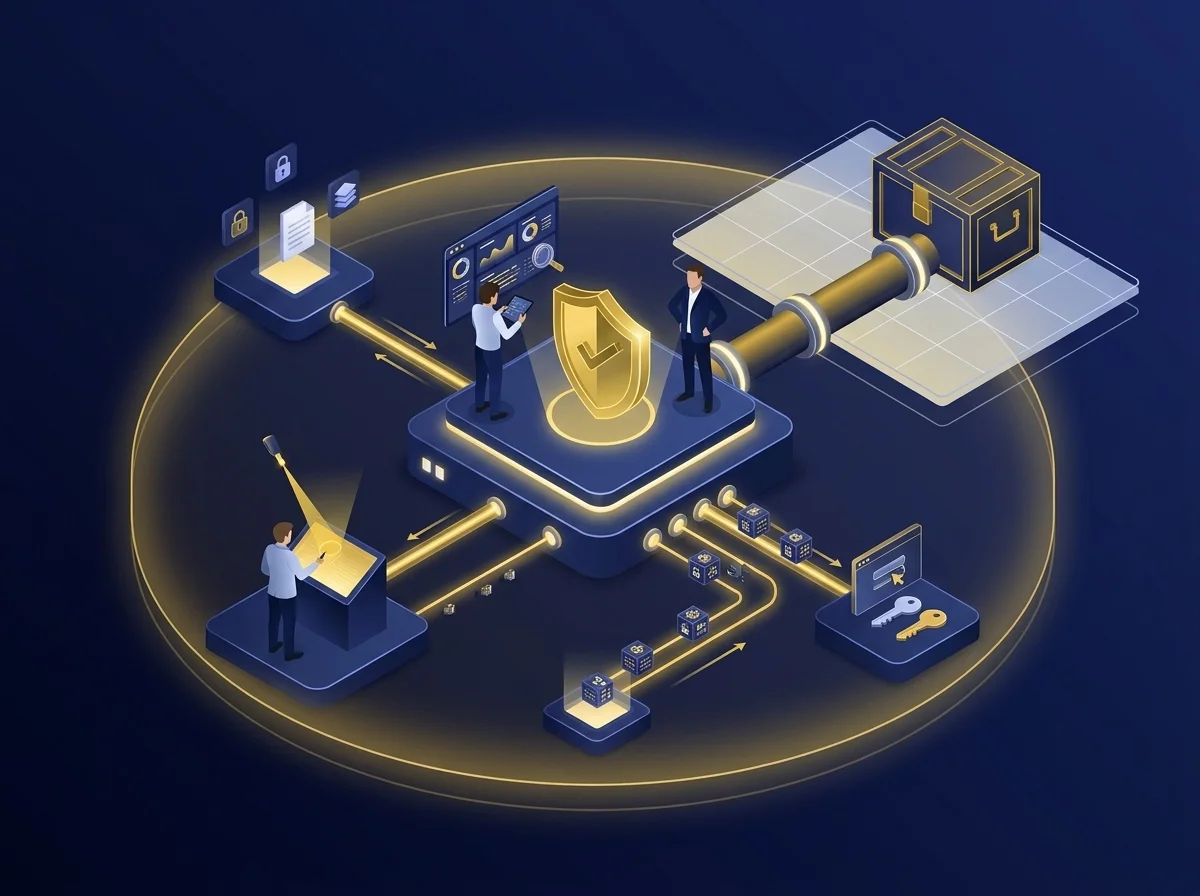
Kiteworks für die ServiceNow KI-Plattform ergänzt jeden Vorgang um einen kontrollierten Kiteworks-Ordner. Teams versenden sichere E-Mails, speichern Dateien in überwachten Ordnern und fordern Dateien von Anbietern, Prüfern und Kunden an – ohne die Plattform zu verlassen. Die Kiteworks Data Policy Engine prüft jede Datei, Transfers sind bis zu 16 TB möglich, und alle Nachweise bleiben im Vorgang erhalten. So behalten Sie für die acht unten aufgeführten Use Cases Ihren gewohnten Workflow und gewinnen die Kontrolle, die bisher gefehlt hat.
Mit Dateien arbeiten ohne das Ticket zu verlassen
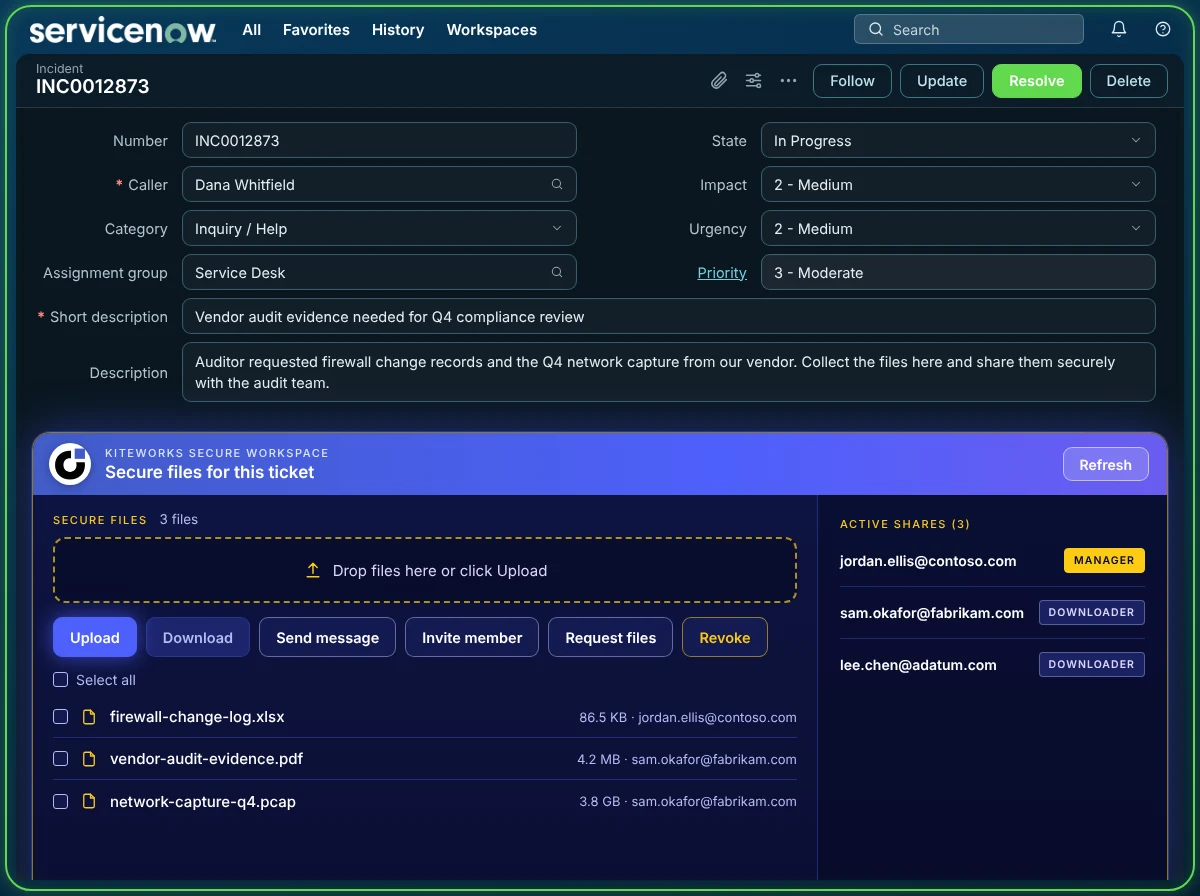
Direkt aus dem Vorgang heraus laden Anwender Dateien hoch, versenden sichere E-Mails und fordern Dateien von Lieferanten, Prüfern und Kunden an. Eine Dateianfrage wird als sicherer Link verschickt, sodass externe Parteien darüber hochladen können – ganz ohne Zugriff auf die ServiceNow AI Platform.
Große Dateien sind kein Problem, denn Transfers sind bis zu 16 TB möglich. Alle arbeiten direkt aus dem Ticket, das sie bereits geöffnet haben, und die Dateien bleiben im überwachten Speicher.
Der Data Governance-Test für Tickets
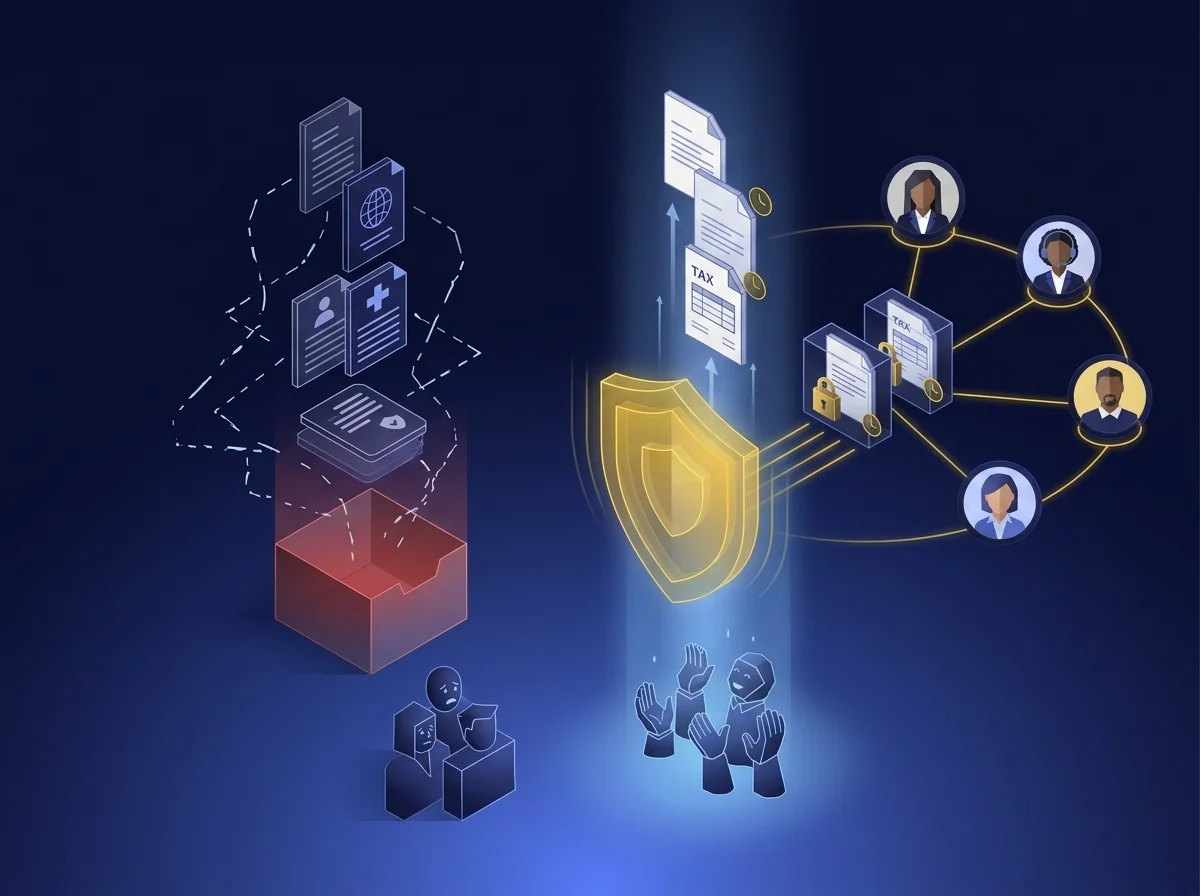
Vier Fragen unterscheiden ein Ticket mit überwachten Dateien von einem Ticket mit gefährdeten Dateien.
Eindämmen
Wohin geht die Datei und wem gehört sie?
Dateien liegen in einem überwachten Kiteworks-Ordner, nicht im ServiceNow AI Platform-Anhangspeicher, verschlüsselt während der Übertragung und im ruhenden Zustand. Wählen Sie On-Premises, Self-Hosted, Kiteworks-Hosting, FedRAMP oder IRAP – mit Single-Tenant-Architektur, kundeneigenen Schlüsseln und Geofencing.
Kontrollieren
Folgt jede Datei der Richtlinie?
Die Data Policy Engine bewertet die Sensibilität der Daten und die aktuellen Benutzerattribute. Sie blockiert Transfers, beschränkt auf Ansicht, fordert Freigabe an oder markiert die Datei. Das Scan-Ergebnis wird vor dem Download geprüft.
Nachweisen
Können Sie einem Prüfer zeigen, was passiert ist?
Governance Events protokollieren alle Aktionen im Ticket über die App. Das Kiteworks-Prüfprotokoll erfasst sämtliche Dateibewegungen und leitet sie an Ihr SIEM weiter.
Bewegen
Bleibt die Arbeit im Fluss?
Sichere E-Mails, überwachte Ordner und Dateianfragen – alles direkt aus dem Ticket. Transfers bis 16 TB, also praktisch ohne Größenlimit. Externe Parteien benötigen keinen Zugriff auf die ServiceNow AI Platform.
Kiteworks-Governed Data Exchange auf jedem ServiceNow-Vorgang
Überwachter Ordner
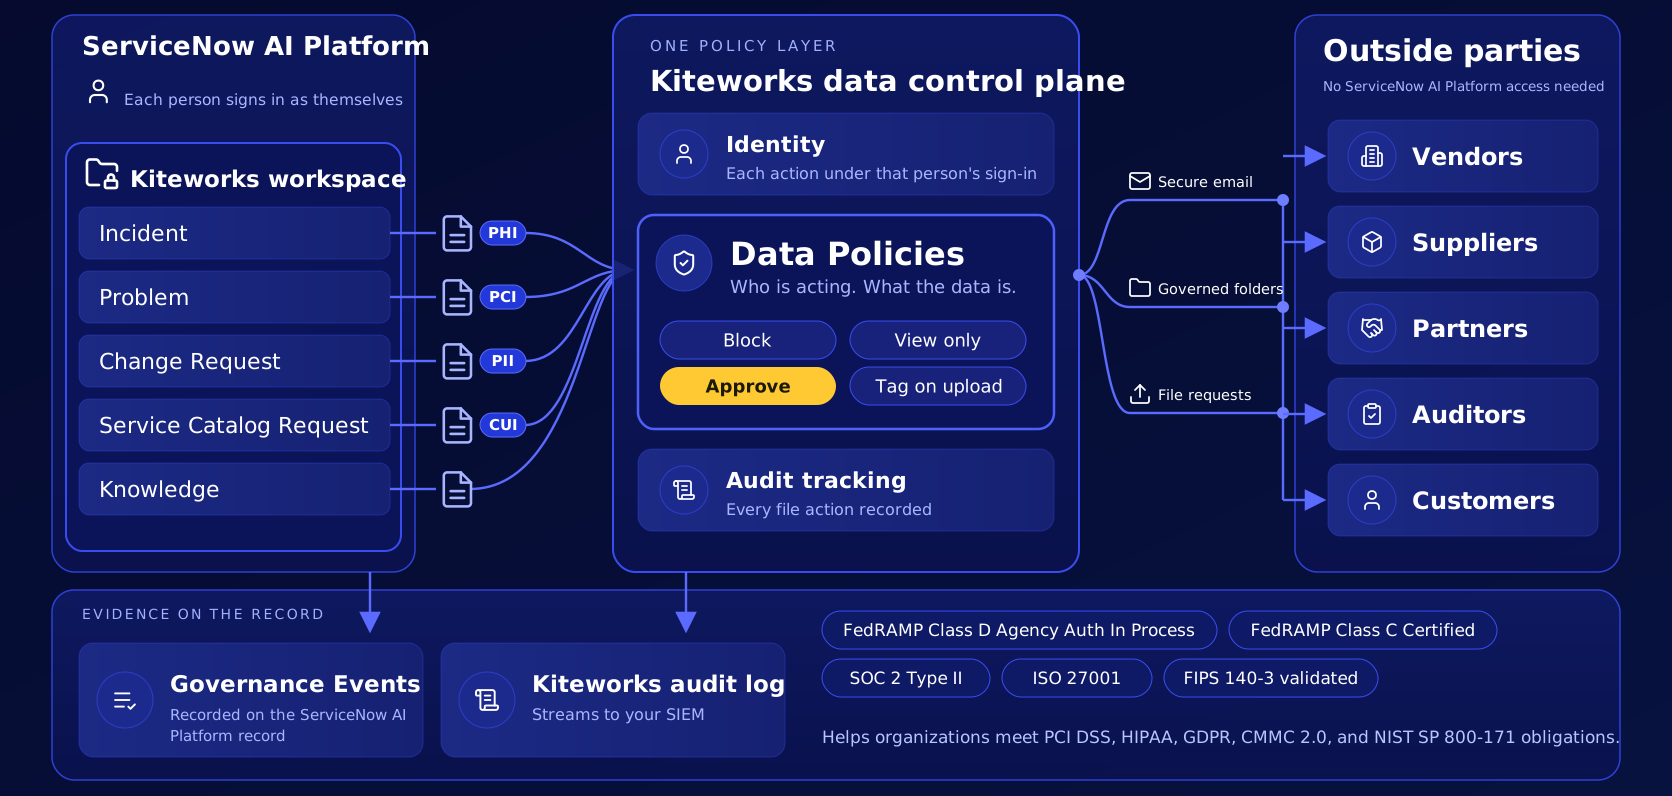
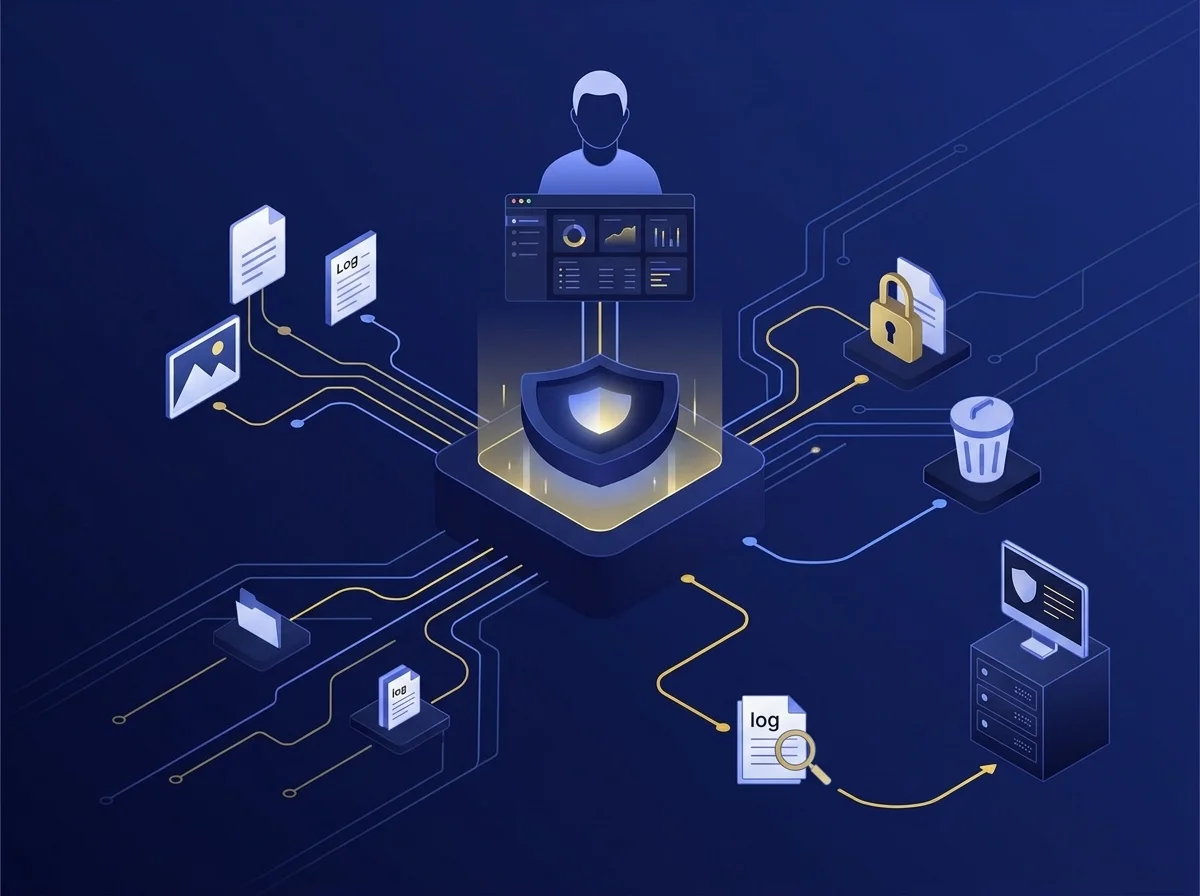
Ein Kiteworks-Ordner ist einem Vorgang zugeordnet und wird beim ersten Öffnen des Kiteworks-Panels erstellt. Dateien werden geschützt in Kiteworks gespeichert, nichts landet im ServiceNow AI Platform-Anhangspeicher.
Data Policy Engine
Bewertet jeden Datenzugriffs- oder Bewegungsantrag anhand der Sensibilität (z. B. PHI, PCI, personenbezogene Daten oder CUI) sowie der Attribute und Rechte der handelnden Person. Dabei kommen rollen- und attributbasierte Zugriffskontrollen zum Einsatz. Die Engine blockiert Aktionen, beschränkt auf Ansicht, fordert Freigabe an, erlaubt Aktionen oder markiert Dateien zur späteren Steuerung.
Jede Aktion wird auditiert
Governance Events protokollieren alle Aktionen in der App, einschließlich verweigerter Aktionen, auf dem ServiceNow AI Platform-Vorgang. Das Kiteworks-Prüfprotokoll erfasst sämtliche Dateibewegungen und leitet sie an Ihr SIEM weiter.
Dateianfrage
Vom Vorgang aus an externe Parteien gesendet, die über einen sicheren Link hochladen. Lieferanten, Partner, Prüfer und Kunden benötigen keinen Zugriff auf die ServiceNow AI Platform.
Zertifizierungen
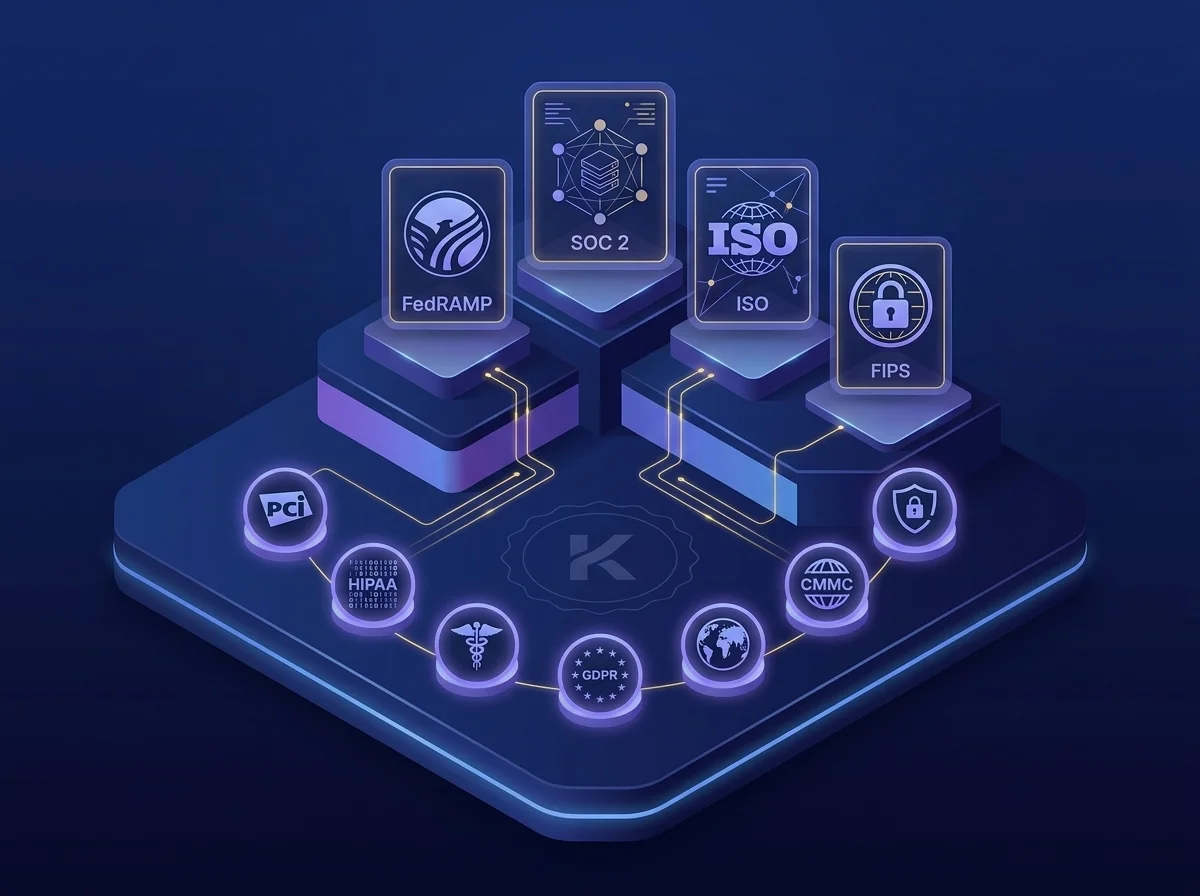
Kiteworks verfügt über zahlreiche Sicherheits- und Compliance-Zertifizierungen, darunter:
- FedRAMP Class D Agency Auth In Process und FedRAMP Class C Certified
- FIPS 140-3 Validierung
- SOC 2 Typ II
- ISO 27001, 27017, 27018
- BSI C5
Kiteworks unterstützt Unternehmen bei der Einhaltung weiterer regulatorischer Anforderungen, darunter:
- PCI DSS
- HIPAA
- DSGVO
- CMMC 2.0 und NIST SP 800-171
- GxP
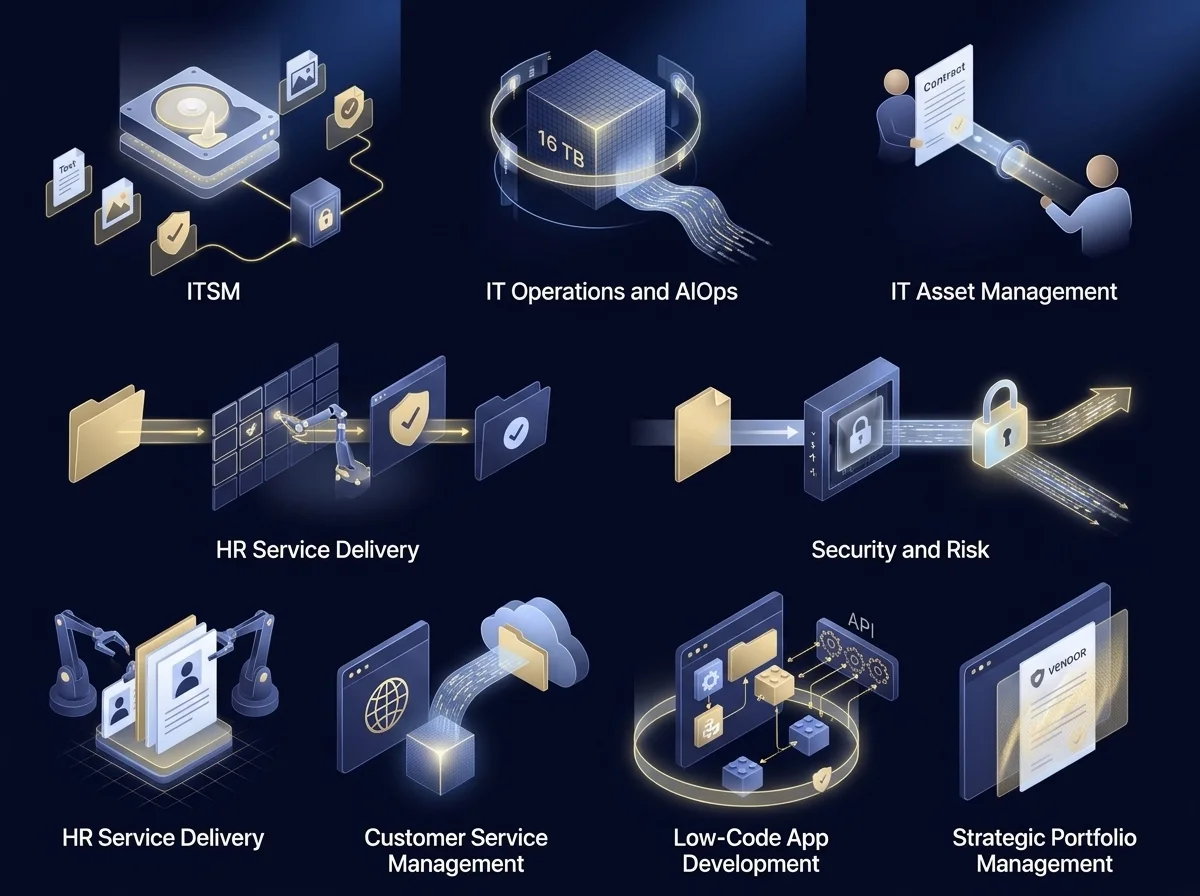
Wie Kiteworks Daten steuert in acht ServiceNow-Workflows
Lesen Sie, wie Kiteworks Governance und Sicherheit in diesen Use Cases verbessert:
- IT Service Management: Protokolle, Screenshots und Lieferantennachweise bleiben in überwachten Ordnern.
- IT Operations und AIOps: Diagnose- und Capture-Dateien bis 16 TB werden gescannt und sind revisionssicher.
- IT Asset Management: Geteilte Verträge und Lizenzdateien erzeugen einen Nachweis, wer was erhalten hat.
- Security und Risk: Eingehende Dateien werden gescannt, Nachweise verschlüsselt gesendet und Aktivitäten an Ihr SIEM übermittelt.
- HR Service Delivery: Ausweis- und medizinische Dokumente werden nach Richtlinie behandelt, nicht nach Gewohnheit.
- Customer Service Management: Kunden laden über den Browser hoch – auch sehr große Dateien.
- Low-Code App Development: Apps auf Kiteworks REST APIs übernehmen überwachte Dateiverarbeitung.
- Strategic Portfolio Management: Lieferantendokumente werden nur zur Ansicht und mit Wasserzeichen geteilt.
IT Service Management Administration
ServiceNow Platform Owner, Administrator, Developer, ITSM Process Owner
Täglich kommen Tickets mit Screenshots, Protokollen und Dokumenten an, die personenbezogene oder regulierte Daten enthalten. Der Plattformverantwortliche muss nachweisen, wer was erhalten hat. Ohne zentrale Richtlinie und Prüfprotokoll bedeutet das manuelle Beweissammlung – jede Lücke wird zum Audit-Fund, für den der Owner haftet.
Mit Kiteworks definiert der Owner Datenrichtlinien für Ticket-Anhänge und E-Mails zentral. Sensible Dateien werden blockiert oder verschlüsselt, Ablauf und Aufbewahrung folgen der Richtlinie, und ein Prüfprotokoll geht ins SIEM.
IT Service Management Anwender
Service Desk Analyst, Incident-, Change- und Problem-Manager, alle Mitarbeitenden
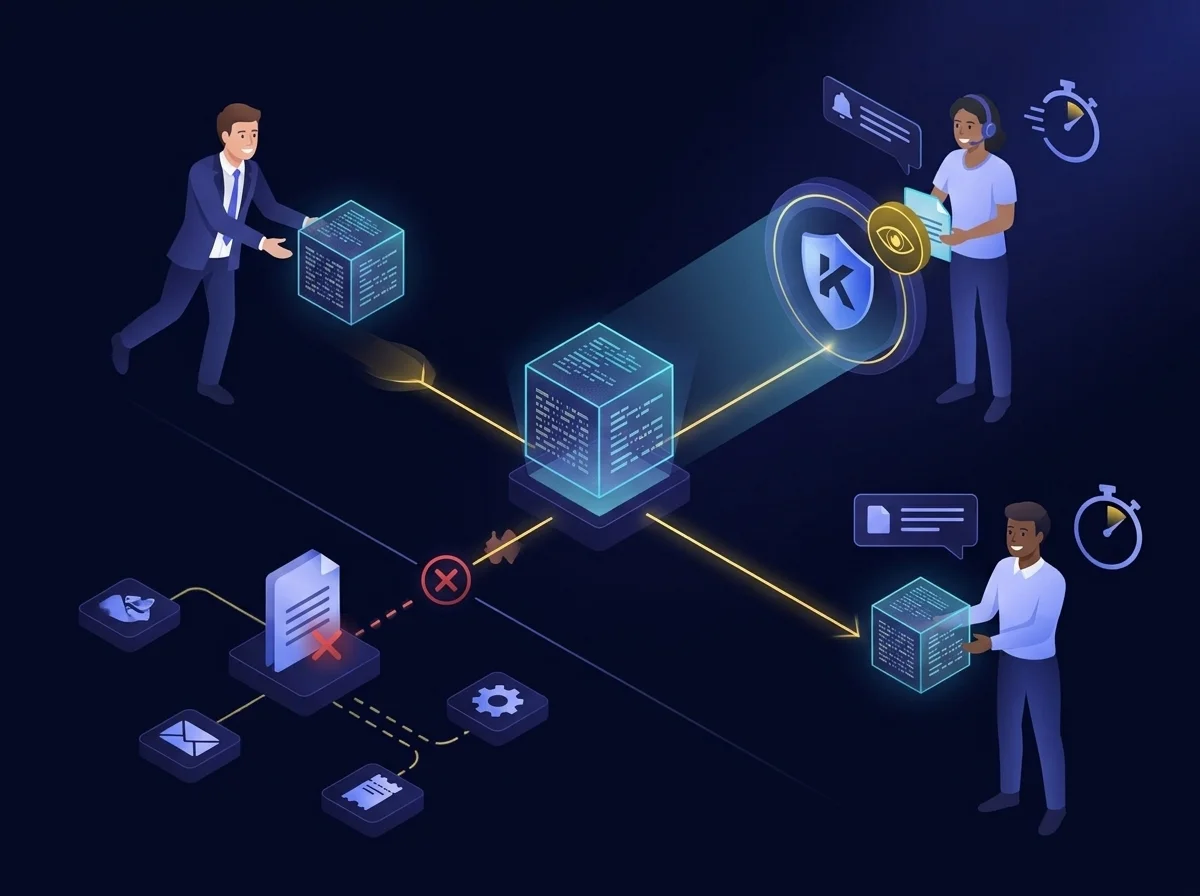
Ein Service Desk Analyst benötigt eine Protokolldatei von einem Mitarbeiter, doch die Datei ist zu groß für den Anhang – das Ticket stockt, während beide E-Mails austauschen und nach Workarounds suchen. Gerade bei hohem Ticketvolumen verlängert dieses Hin und Her die Lösungszeiten. Mit Kiteworks fordert der Analyst Protokolle und Screenshots über einen sicheren Link ohne Größenlimit an, und der Mitarbeiter lädt direkt aus dem Ticket hoch. Der Analyst sieht, ob Empfänger die gesendeten Dateien geöffnet haben – weniger Nachfassen, sichererer Austausch, schnellere Lösung.
IT Operations Management und AIOps Administration
CMDB Administrator, ITOM Platform Engineer, ServiceNow Architect
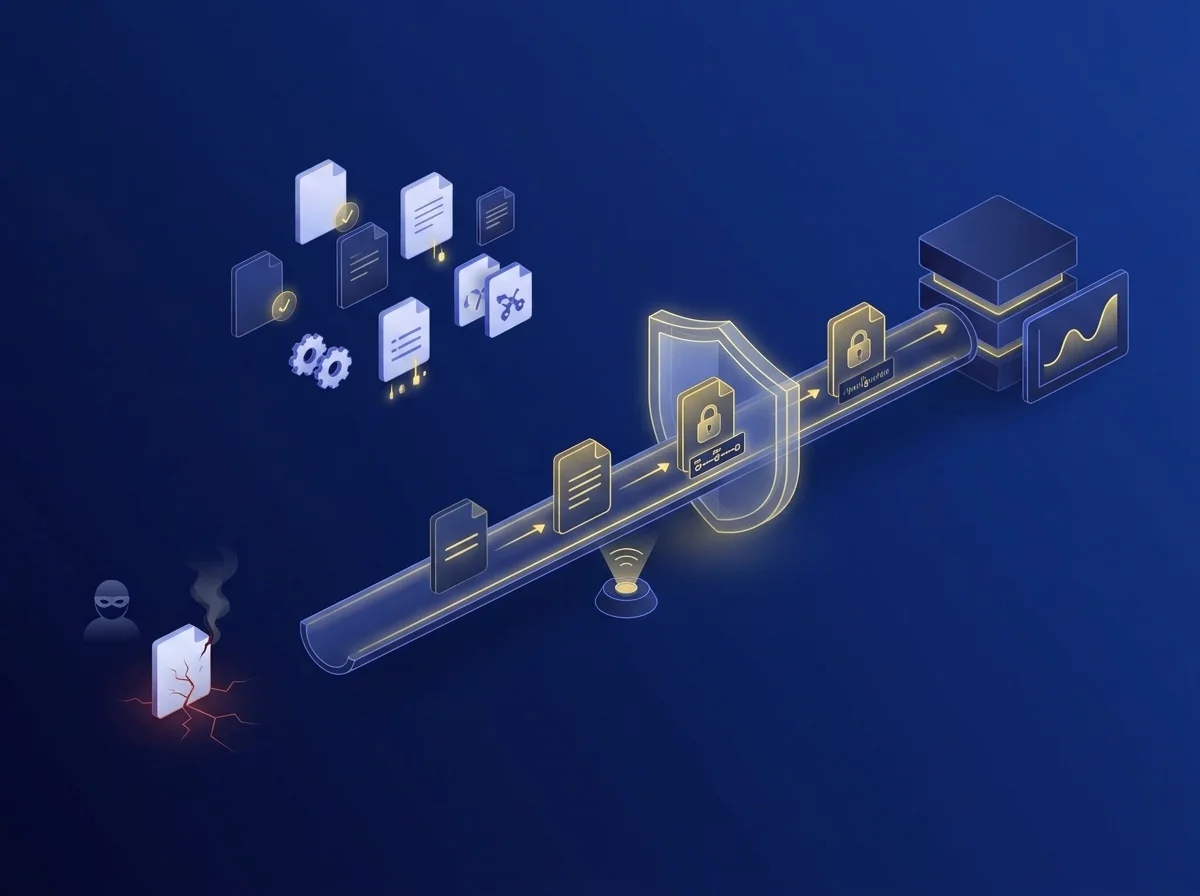
Konfigurationsdateien und Diagnosepakete bilden die Umgebung für Angreifer ab. Gelangen sie über ungesicherte Transfers nach außen, haftet das CMDB-Team – Prävention ist günstiger als nachträgliche Erklärungen. Mit Kiteworks laufen Diagnosepakete und Konfigurationsdateien, die das Unternehmen verlassen, über einen überwachten, gescannten und revisionssicheren Kanal. Der CMDB-Administrator kann nachweisen, wie jede Datei das Unternehmen verlassen hat und unter welcher Richtlinie – statt die Spur nach einem Vorfall rekonstruieren zu müssen.
IT Operations Management und AIOps Anwender
NOC Analyst, Site Reliability Engineer, Infrastructure und Cloud Engineer
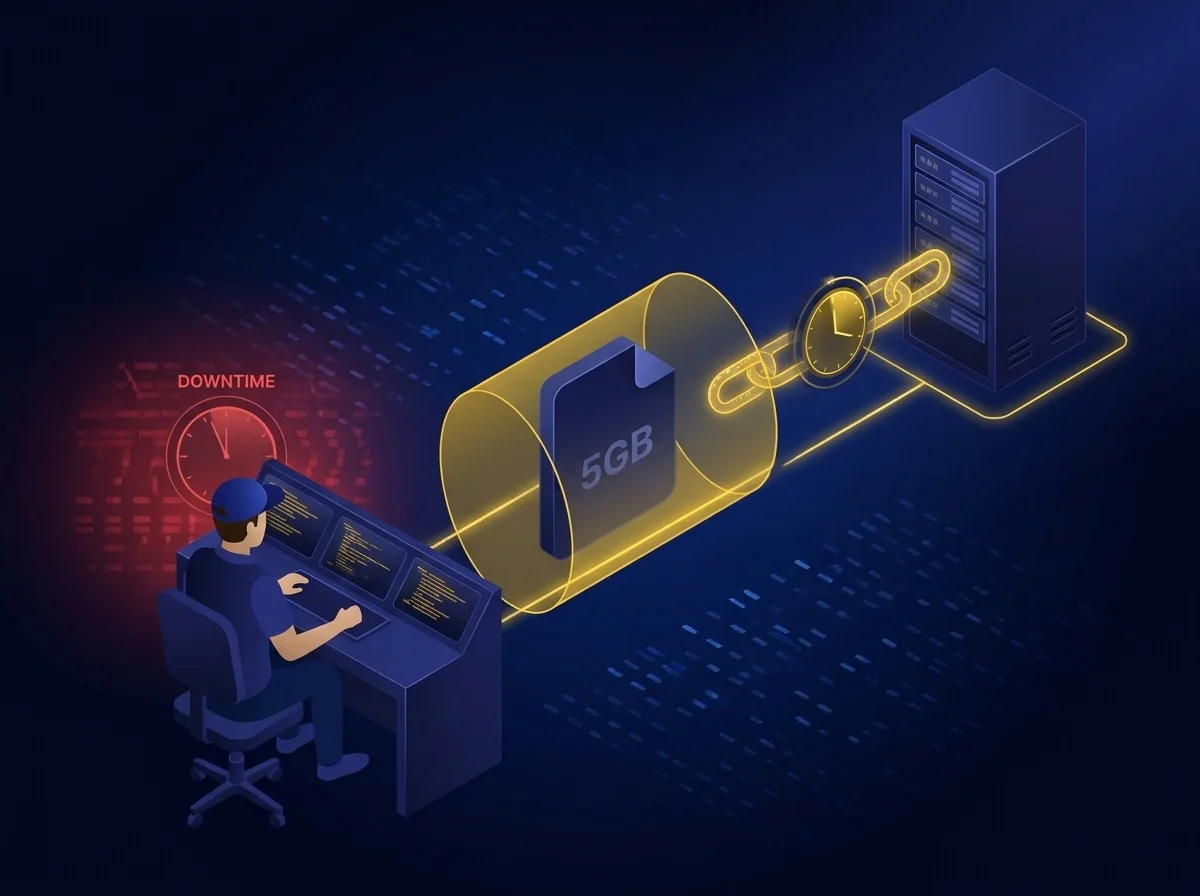
Bei einem Ausfall hat ein Site Reliability Engineer einen 5-GB-Paketmitschnitt, den der Anbieter sofort benötigt. Jede Minute, die für einen Versandweg vergeht, verlängert die Ausfallzeit – gängige Workarounds sind langsam oder unsicher. Mit Kiteworks tauscht der Engineer große Protokolle und Mitschnitte über einen sicheren Kanal mit Ablaufdatum aus, solange der Vorfall noch offen ist. Ein zuverlässiger Anbieterkanal verkürzt die Wiederherstellungszeit, und der Link schließt sich nach Abschluss der Arbeit.
IT Asset Management Administration
IT Asset Manager, Software Asset Manager, ITAM Administrator
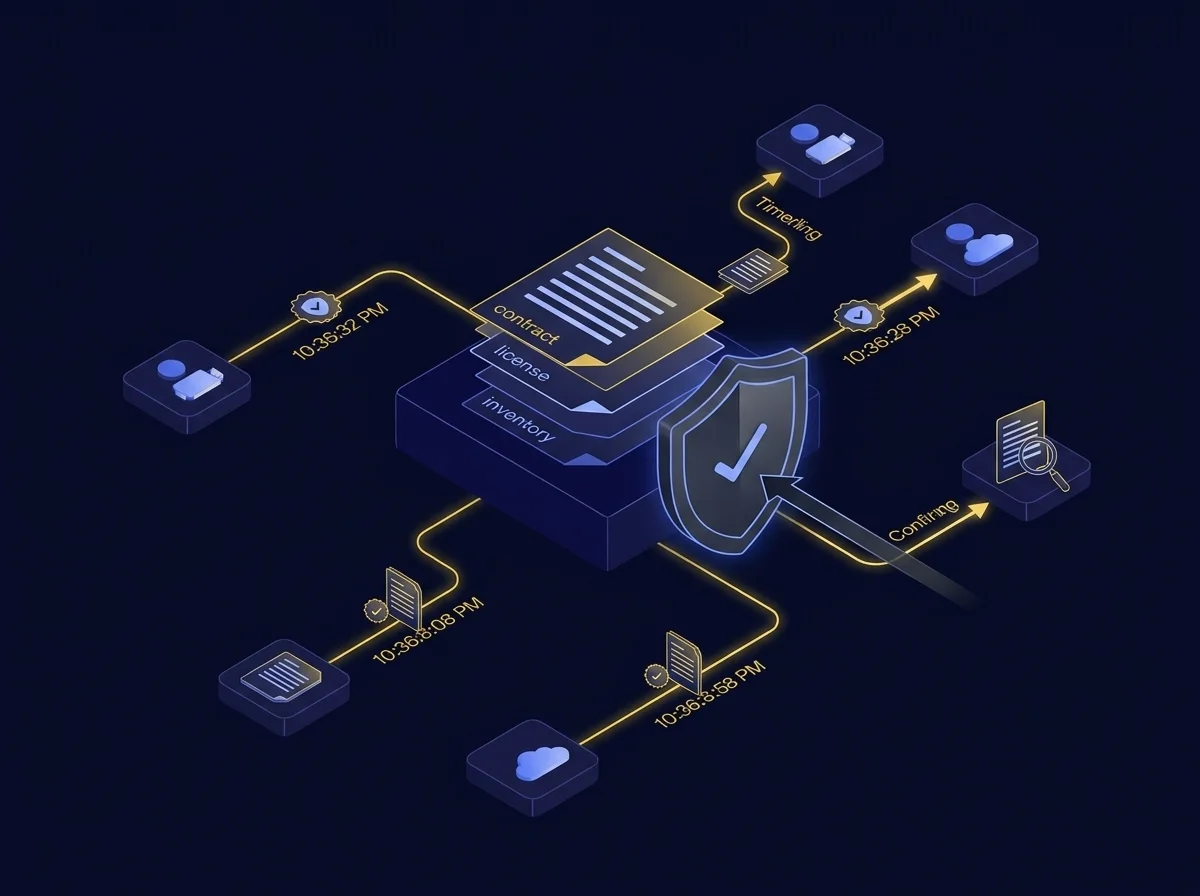
Ein Softwareanbieter startet eine Lizenzprüfung, und der Asset Manager muss Verträge, Lizenzdateien und Inventare vorlegen. Solche Audits enden oft mit Nachzahlungen, und die Rekonstruktion, was wann mit wem geteilt wurde, kostet Stunden. Mit Kiteworks werden Verträge, Lizenzdateien und Inventare, die an Anbieter und Prüfer gehen, von Anfang an nachverfolgt. Das Asset-Team hat belastbare Nachweise, was wann geteilt wurde – das spart Zeit und hilft, unnötige Zahlungen zu vermeiden.
IT Asset Management Anwender
Procurement Specialist, FinOps Analyst, Software Licensing Analyst
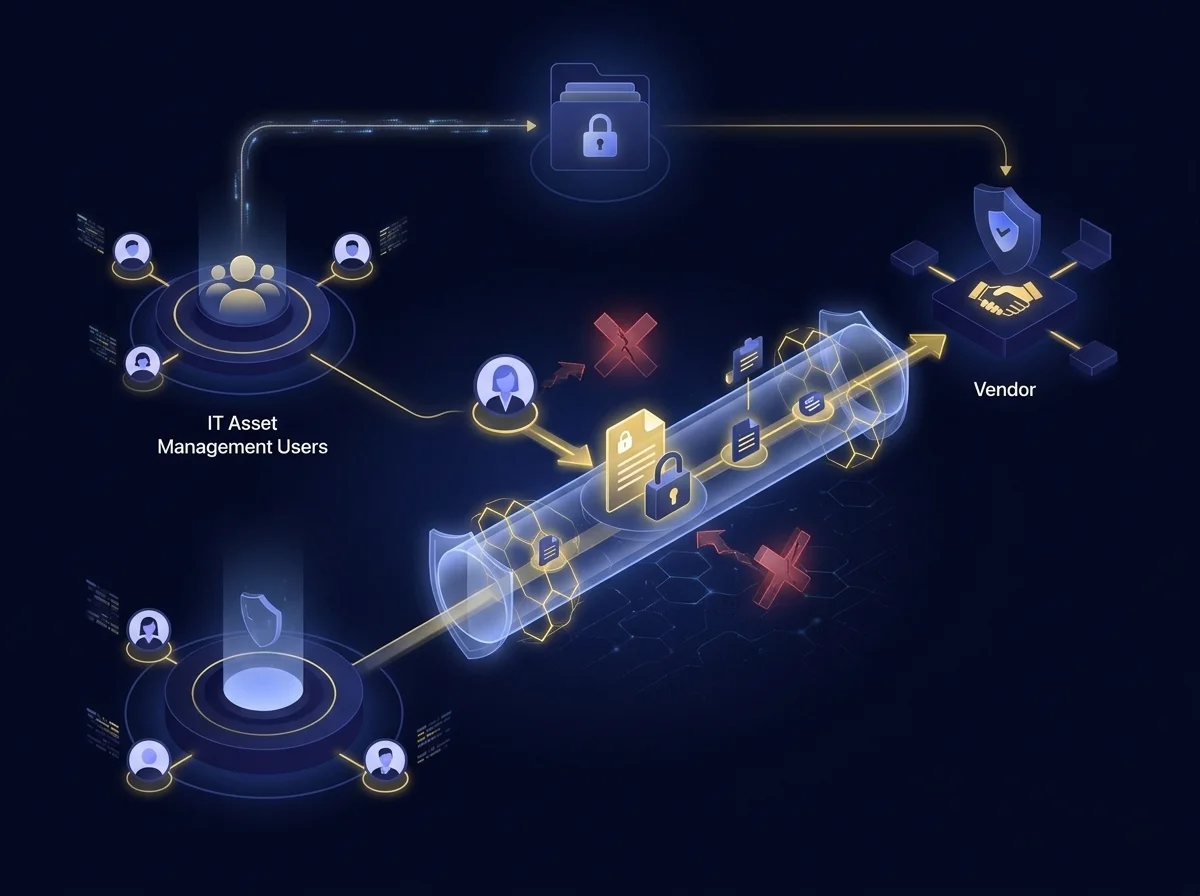
Ein Einkaufsspezialist benötigt für eine Verlängerung Angebote und Auditnachweise vom Anbieter – der schnellste Weg ist die persönliche E-Mail, die später niemand auditieren kann. Preise und Vertragsbedingungen sind vertraulich; dieser Shortcut gefährdet die Verhandlungsposition und wirft Compliance-Fragen auf. Mit Kiteworks sendet und empfängt der Spezialist Angebote und Auditnachweise über einen sicheren Kanal, ohne persönliche E-Mail. Vertrauliche Bedingungen bleiben geschützt, der Deal bleibt im Fluss und niemand muss später erklären, wohin die Dateien gingen.
Security und Risk Administration
Security Platform Owner, SecOps- und GRC-Administrator, GRC-Programmmanager
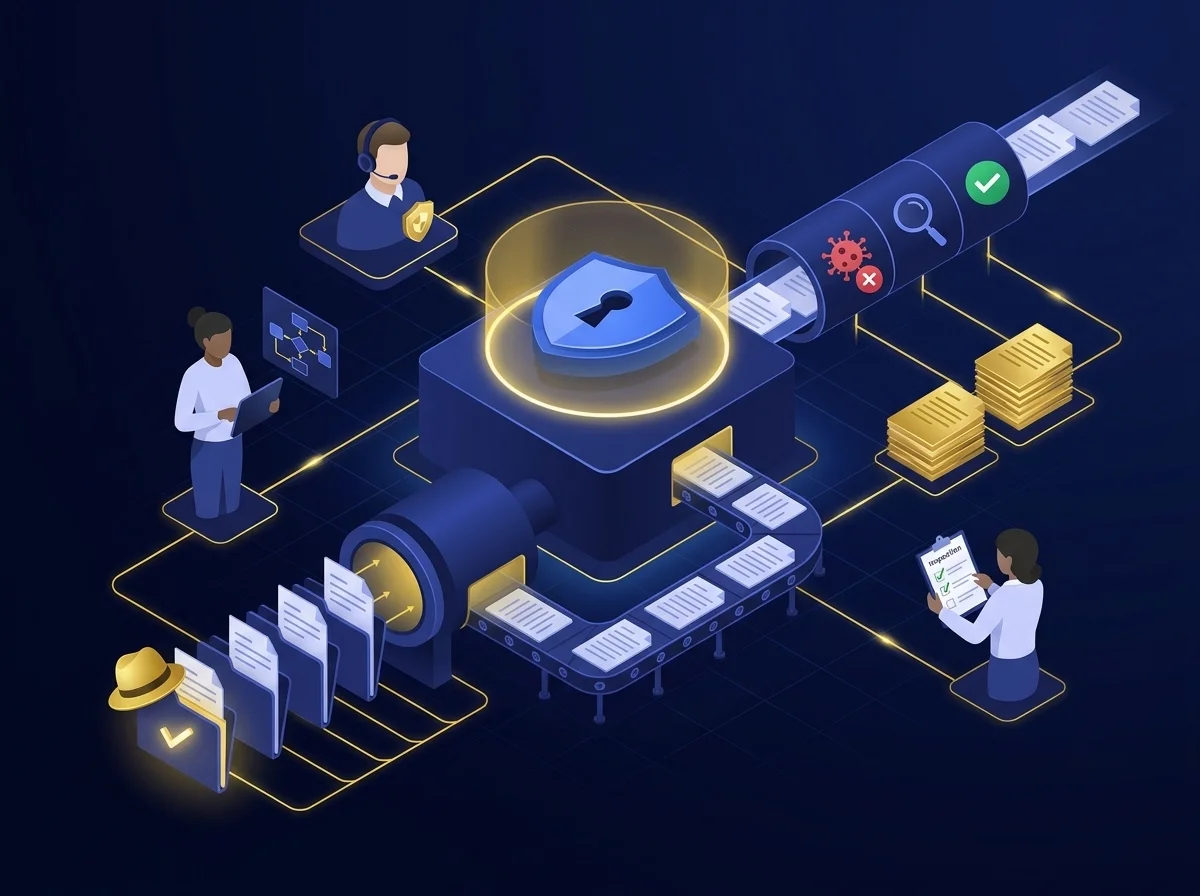
Ein Sicherheitsteam wird an den Standards gemessen, die es durchsetzt. Eingehende Dateien ohne Scan und Nachweise ohne Protokoll schwächen die Incident Response und fallen im Audit durch. Die Bußgelder nach DORA, HIPAA und DSGVO sowie verlorene Aufträge übersteigen die Kosten der Kontrolle bei weitem. Mit Kiteworks laufen eingehende Dateien durch Antivirus-Prüfung und optional DLP und CDR, bevor sie jemand öffnet. Aktivitäten werden an Splunk oder ArcSight übergeben, Compliance-Berichte sind integriert – der Security Platform Owner hat die Nachweise parat, wenn ein Prüfer fragt.
Security und Risk Anwender
SOC Analyst, Vulnerability Analyst, Compliance Officer, Internal Auditor, Risk Manager
Ein SOC Analyst erhält eine verdächtige Malware-Probe, ein Compliance Officer muss Kontrollnachweise an einen Prüfer senden. Beide sollten nicht zwischen Geschwindigkeit und Sicherheit wählen müssen – ohne sicheren Pfad wird improvisiert, und falsch gehandhabte Nachweise schaffen neue Risiken. Mit Kiteworks sammeln Analysten Proben und Kontrollnachweise über einen sicheren, integrierten Pfad; Forensikdaten gehen verschlüsselt an Prüfer und Aufsichtsbehörden. Der integrierte Weg spart Stunden in jedem Audit und eliminiert das Risiko fehlerhafter Nachweisübermittlung – für Analysten und Prüfer gleichermaßen.
HR Service Delivery Administration
HRSD Platform Owner, HRIS Analyst, HR Operations Manager
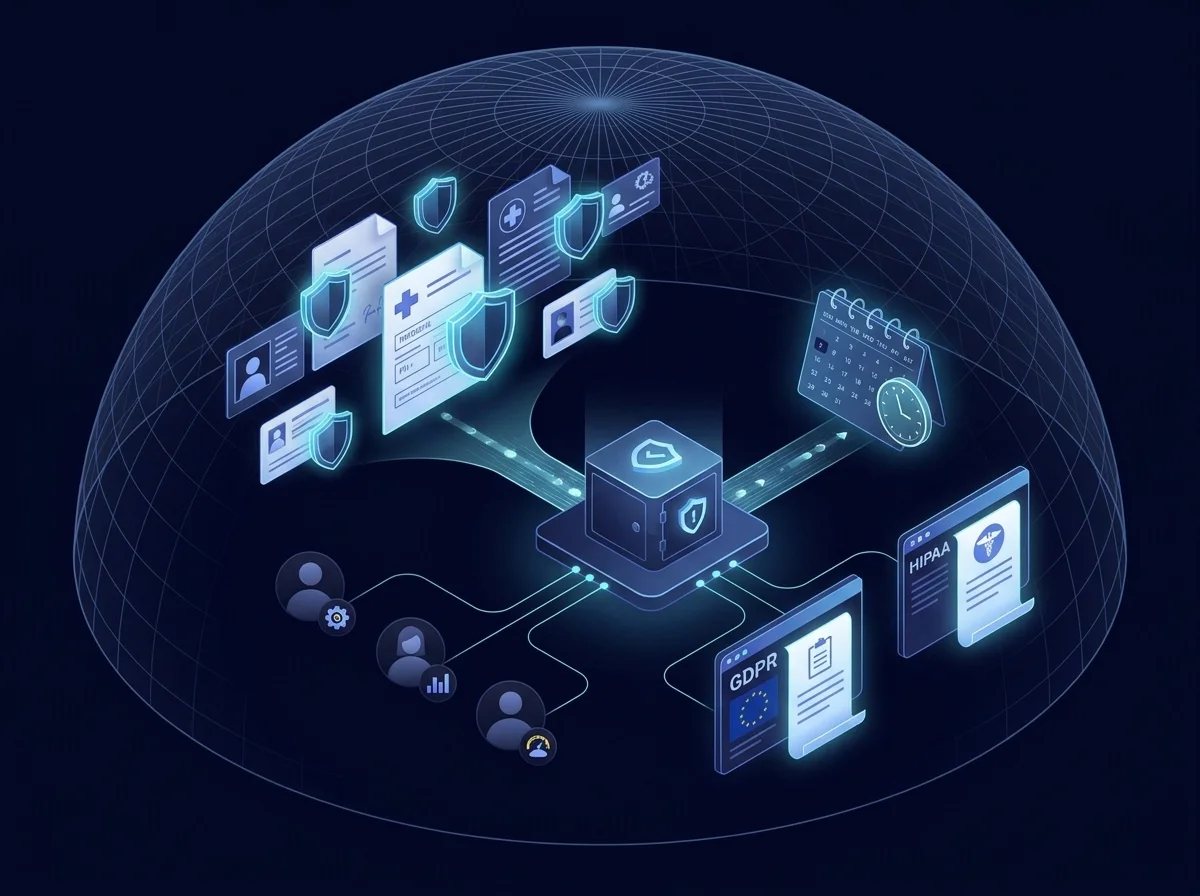
HR-Fälle enthalten die sensibelsten personenbezogenen Daten im Unternehmen: Ausweisdokumente, medizinische Unterlagen, Steuerformulare. Schon ein Vorfall führt zu Meldepflichten, regulatorischer Aufmerksamkeit und schwierigen Gesprächen mit der Geschäftsleitung. Sich auf korrektes Verhalten jedes Einzelnen zu verlassen, ist eine schwache Verteidigung. Mit Kiteworks blockieren oder verschlüsseln Richtlinien personenbezogene und medizinische Daten (PII, PHI) in HR-Fällen automatisch. Aufbewahrungsfristen werden durchgesetzt, DSGVO- und HIPAA-Berichte sind jederzeit verfügbar – der Schutz hängt nicht mehr vom Einzelnen ab.
HR Service Delivery Anwender
HR Business Partner, HR Service Center Agent, Onboarding Coordinator, alle Mitarbeitenden
Ein neuer Mitarbeiter schickt Ausweiskopie und medizinisches Formular per E-Mail an HR, weil der Fall keine bessere Option bietet. Mitarbeitende erwarten, dass ihre sensibelsten Dokumente sorgfältig behandelt werden – eine falsch gehandhabte Datei kostet Vertrauen, und HR-Mitarbeitende sorgen sich täglich darum. Mit Kiteworks laden Mitarbeitende Ausweis- und medizinische Dokumente sicher hoch, statt sie per E-Mail zu senden. HR verschickt Angebote und Steuerformulare verschlüsselt und mit Ablaufdatum. So werden sensible Dokumente nicht mehr über unkontrollierbare Kanäle versendet, und Mitarbeitende erleben, dass mit ihren Daten sorgsam umgegangen wird.
Customer Service Management und CRM Administration
CSM Platform Owner, CRM Administrator, Customer Operations Systems Manager
Regulierte Kunden senden keine HIPAA-, DSGVO-, PCI DSS- oder ITAR-Daten über Kanäle, die keine Compliance nachweisen können. Können sie nicht sicher senden, wechseln sie womöglich den Anbieter. Der Plattformverantwortliche muss dies verantworten. Mit Kiteworks erhalten regulierte Kundendaten einen konformen Übertragungs- und Auditpfad, und die Speicherung kann außerhalb der SaaS-Cloud erfolgen. Der CRM-Administrator kann Prüfern zeigen, wo Dateien liegen und wer sie bearbeitet hat – das schützt Umsätze aus regulierten Accounts.
Customer Service Management und CRM Anwender
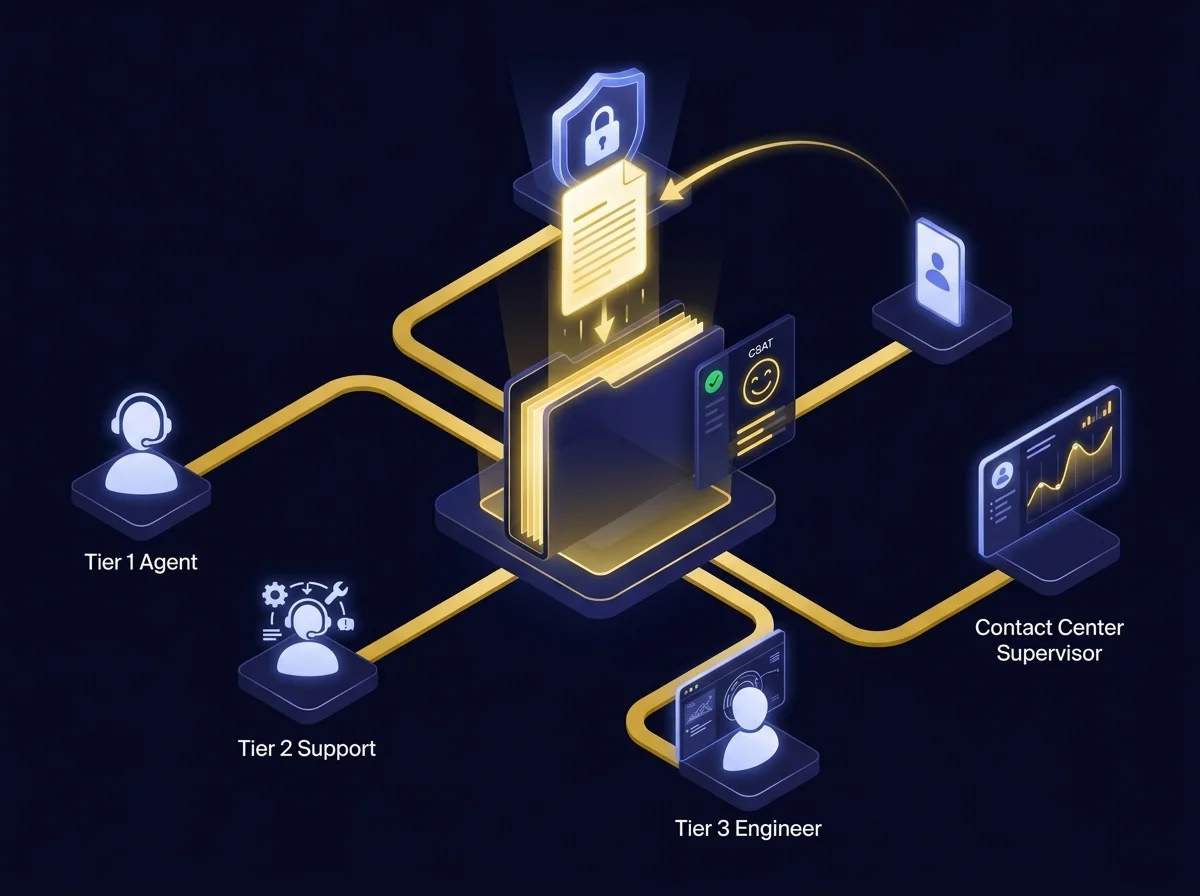
Customer Service Agent, Support Tier 1, Tier 2 und Tier 3 Engineer, Contact Center Supervisor
Ein Support Engineer kann einen Fall nicht abschließen, ohne die Dateien des Kunden. Der Kunde kann große Protokolle nicht per E-Mail senden – der Fall verzögert sich, der Kunde wird unzufrieden, der Supervisor sieht die Warteschlange wachsen und die Zufriedenheit sinken. Mit Kiteworks fordern Support-Mitarbeitende Dateien direkt im Fall an, und Kunden laden sie über den Browser hoch – auch sehr große Dateien. Die größte Ursache für Verzögerungen und Frust entfällt, und der Engineer erhält die nötigen Nachweise, solange der Kunde noch aktiv ist.
Low-Code App Development Administration
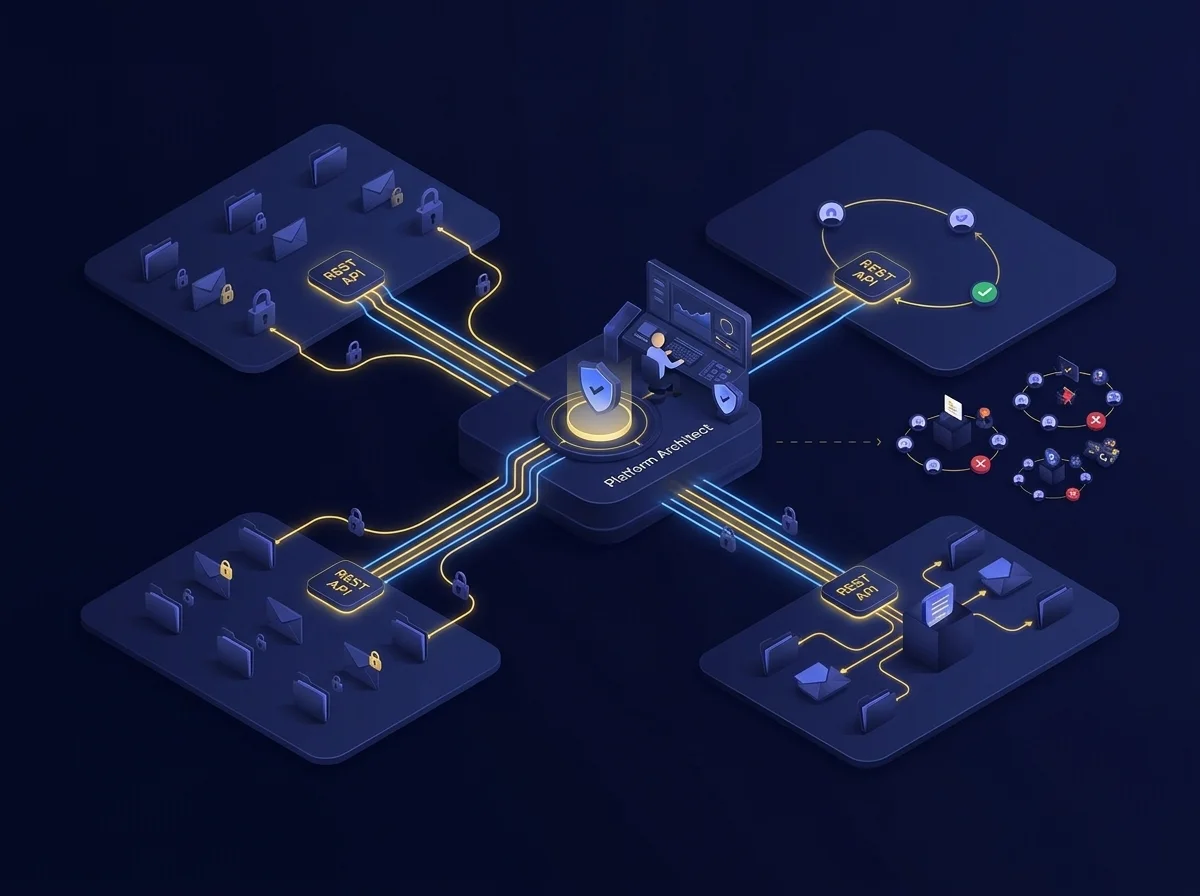
ServiceNow Developer, Platform Architect, Center of Excellence Lead
Jedes Team, das eine App auf der Plattform baut, entwickelt eigene Datei- und E-Mail-Logik und muss eigene Sicherheitsprüfungen bestehen. Diese Arbeit wiederholt sich im gesamten Center of Excellence, jede Variante muss gesichert und gepflegt werden. Mit Kiteworks bauen Entwickler auf REST APIs, die Daten automatisch schützen und Richtlinien durchsetzen – sie müssen Datei- und E-Mail-Handling nicht selbst entwickeln und absichern. Der Plattformarchitekt richtet die Kontrolle einmal ein und nutzt sie wieder – das spart Entwicklerzeit und Prüfzyklen bei jeder künftigen App.
Low-Code App Development Anwender
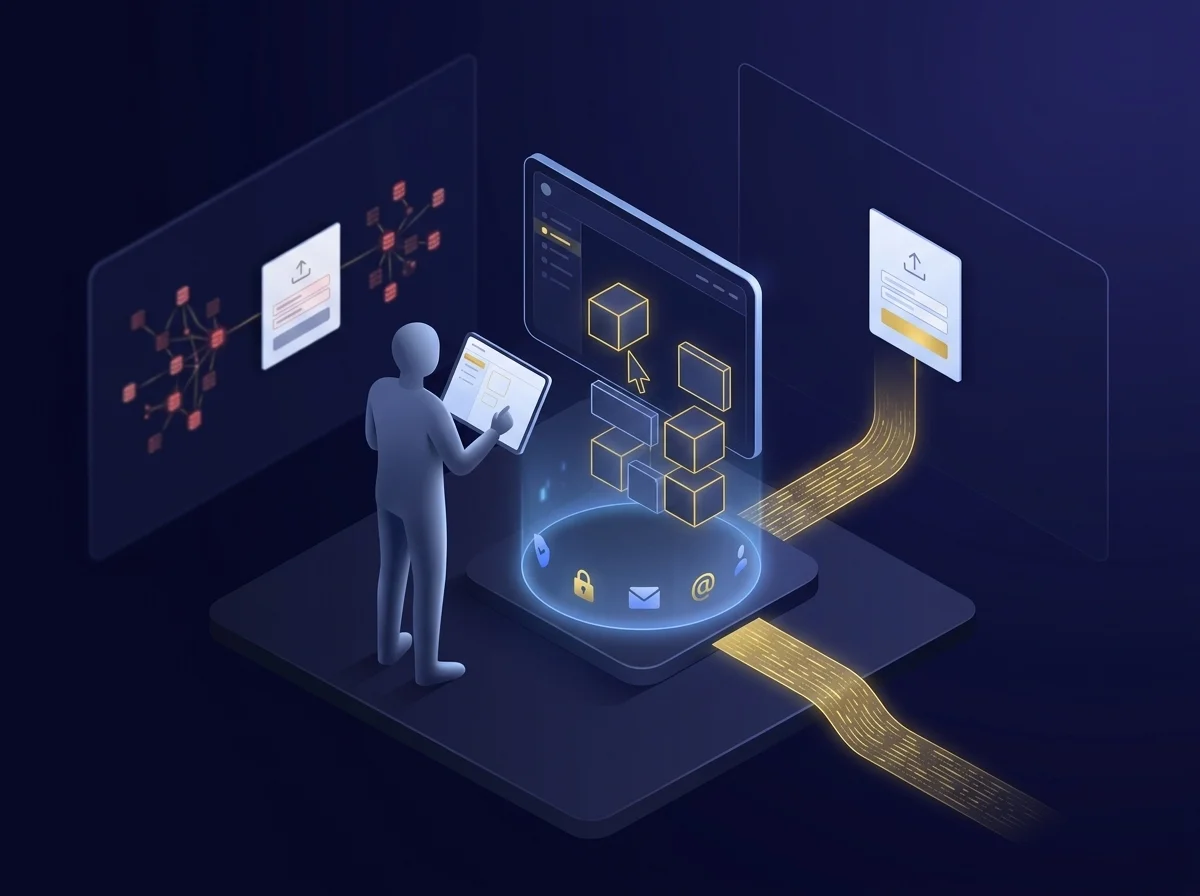
Citizen Developer, Business Process Owner
Ein Business Process Owner ohne Sicherheits- oder Compliance-Expertise baut eine Genehmigungs-App mit Upload-Formular. Ohne sichere Voreinstellung kann diese gut gemeinte App sensible Daten exponieren – oft unbemerkt bis zum Audit. Mit Kiteworks übernehmen Apps automatisch überwachte Datei- und E-Mail-Verarbeitung. So liefern Owner schneller aus – mit sicherer Handhabung ab dem ersten Upload.
Strategic Portfolio Management Administration
SPM Administrator, PMO Tool Owner
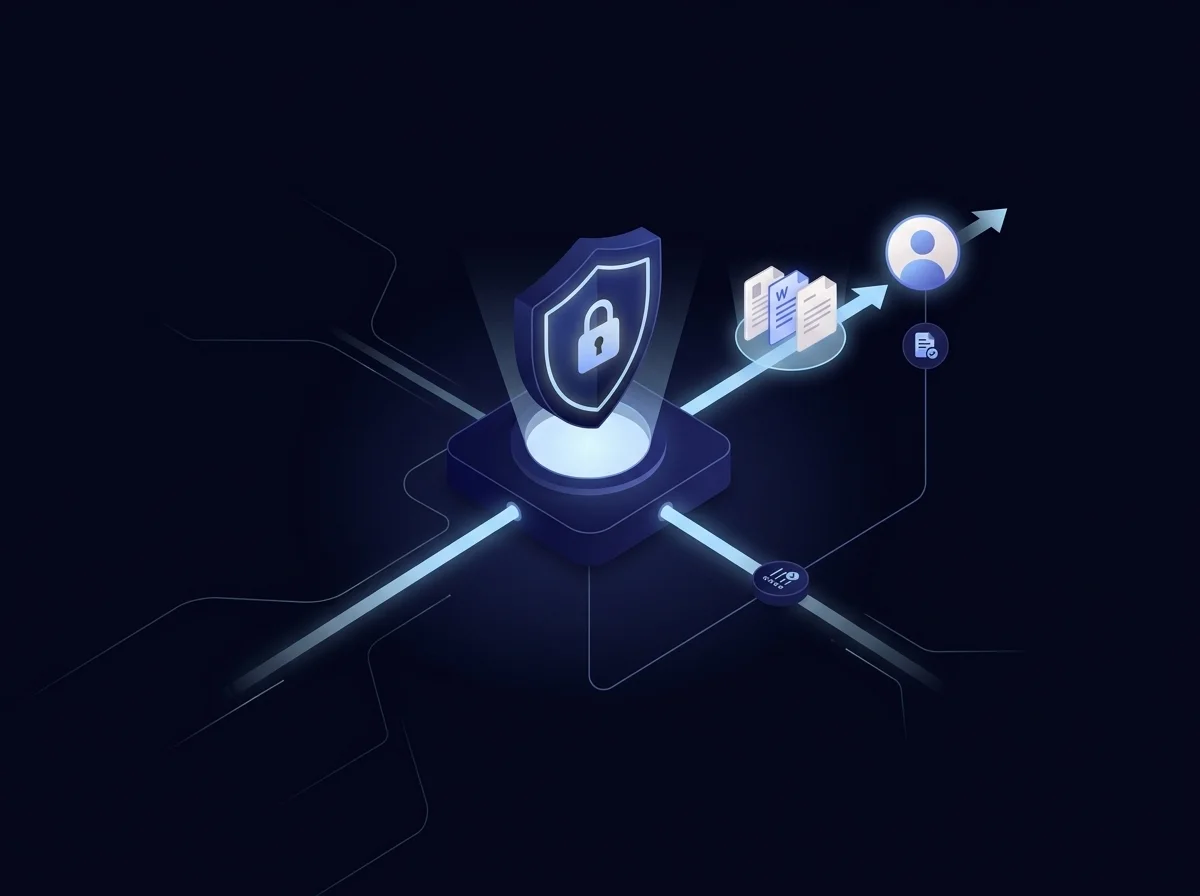
Ein PMO-Tool-Owner verwaltet Leistungsbeschreibungen und Lieferantendokumente, die das Portfolio extern teilt. Das Volumen ist geringer als in anderen Workflows, doch die Dokumente sind kommerziell sensibel, und der Owner kann nicht separat nachweisen, wer sie erhalten hat. Mit Kiteworks erhalten Leistungsbeschreibungen und Lieferantendokumente extern die gleiche Richtlinien- und Auditabdeckung wie der Rest der Plattform. Der Owner profitiert von der Plattformsteuerung – ohne separates Projekt für das Portfoliomanagement.
Strategic Portfolio Management Anwender
Project-, Program- und Portfolio-Manager, Resource Manager
Ein Programmmanager teilt einen Projektplan und eine Preisliste mit einem externen Anbieter – sobald die Datei das Unternehmen verlässt, gibt es keine Kontrolle mehr über Weiterleitung oder Umlaufdauer. Projektmanager teilen regelmäßig sensible Dokumente mit Anbietern – das Risiko wiederholt sich wöchentlich in jedem Projekt. Mit Kiteworks teilen sie Projektdokumente extern nur zur Ansicht und mit Wasserzeichen. Der Anbieter sieht, was er braucht, das Dokument bleibt geschützt, und die Lieferung verzögert sich nicht durch zusätzliche Freigaben, Tools oder Logins.
Häufig gestellte Fragen
Dateien befinden sich in einem kontrollierten Kiteworks-Ordner, nicht im ServiceNow AI Platform-Anhangspeicher, und sind während der Übertragung sowie im ruhenden Zustand verschlüsselt. Bereitstellungsoptionen umfassen On-Premises, Self-Hosted, Kiteworks-Hosted, FedRAMP oder IRAP – jeweils mit Single-Tenant-Architektur, kundeneigenen Schlüsseln und Geofencing.
Die Data Policy Engine bewertet die Sensibilität der Daten sowie die aktuellen Benutzerattribute und blockiert dann die Übertragung, beschränkt den Zugriff auf reine Ansicht, verlangt eine Freigabe oder versieht die Datei mit einem Tag. Das Scan-Ergebnis wird vor jedem Download geprüft.
Kiteworks verbessert die Governance über IT Service Management, IT Operations und AIOps, IT Asset Management, Security und Risk, HR Service Delivery, Customer Service Management, Low-Code-App-Entwicklung und Strategic Portfolio Management hinweg.
Richtlinien blockieren oder verschlüsseln personenbezogene Daten (PII) und geschützte Gesundheitsinformationen (PHI) in HR-Fällen automatisch. Aufbewahrungsrichtlinien begrenzen die Speicherdauer von Dateien gemäß Vorgabe. Die integrierte Reporting-Funktion unterstützt DSGVO- und HIPAA-Anforderungen, wenn Aufsichtsbehörden Nachweise verlangen.
Featured Resources
Kiteworks integriert Cyera, um Datenklassifizierungen durchzusetzen
Kiteworks integriert Cyera, um Datenklassifizierungen durchzusetzen
CMMC 2.0 Compliance-Mapping für die Kommunikation sensibler Inhalte