Intercambio de datos gobernado, dentro de la plataforma de IA de ServiceNow
ServiceNow gestiona tus servicios de TI, operaciones, activos, seguridad, RRHH y atención al cliente, y en cada uno de esos flujos de trabajo se mueven archivos confidenciales. Los incidentes recopilan registros y capturas de pantalla, las auditorías de activos comparten contratos e inventarios, y los casos de RRHH incluyen documentos de identidad y médicos; todos esos archivos viajan como adjuntos y correos electrónicos, fuera de la política de datos de la empresa. Abrir la plataforma a proveedores, auditores y clientes solo amplía esa exposición. El Informe de Investigaciones de Filtraciones de Datos de Verizon 2026 atribuye el 48% de las filtraciones a terceros.
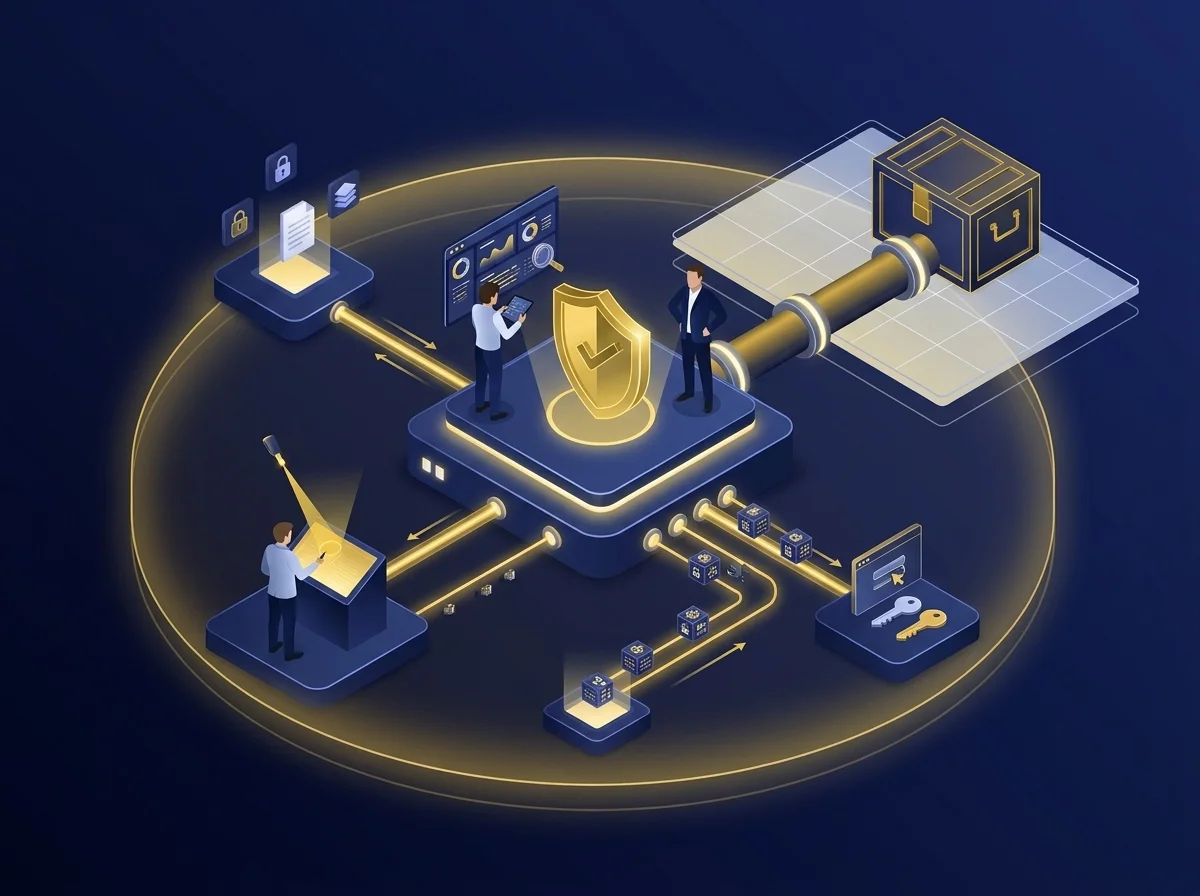
Kiteworks para la plataforma de IA de ServiceNow añade una carpeta Kiteworks gobernada al registro. Los equipos envían correos electrónicos seguros, mantienen archivos en carpetas gobernadas y solicitan archivos a proveedores, auditores y clientes sin salir del registro. El motor de políticas de datos de Kiteworks evalúa cada archivo, las transferencias pueden alcanzar hasta 16 TB y la evidencia permanece en el registro, así que cada uno de los ocho casos de uso a continuación mantiene el flujo de trabajo que ya usas y suma el control que antes faltaba.
Trabaja con archivos sin salir del ticket
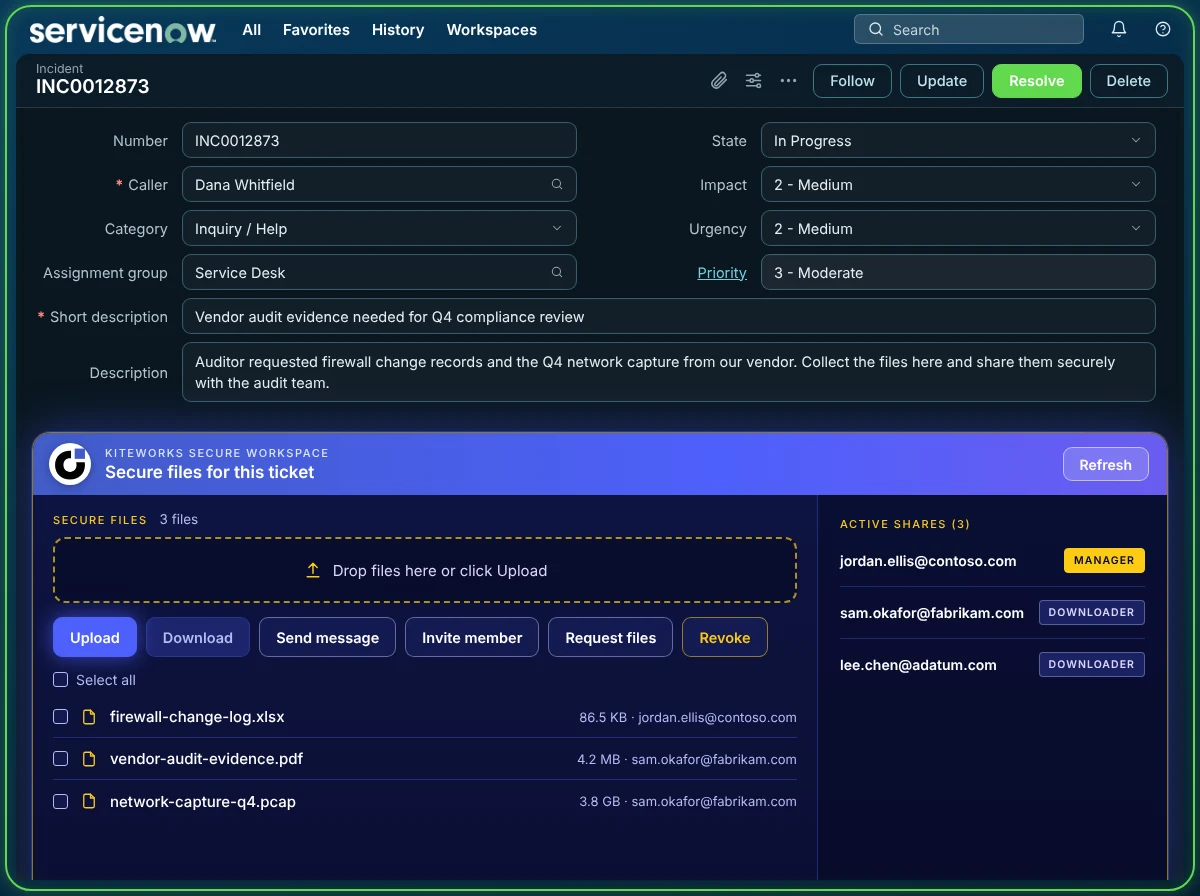
Desde el registro, las personas suben archivos, envían correos electrónicos seguros y solicitan archivos a proveedores, auditores y clientes. La solicitud de archivo se envía como un enlace seguro, así que las partes externas suben archivos a través de él y no necesitan acceso a la plataforma de IA de ServiceNow.
Los archivos grandes no son un problema, ya que las transferencias llegan hasta 16 TB. Todos trabajan desde el ticket que ya tienen abierto, y los archivos permanecen en almacenamiento gobernado.
La prueba de gobernanza de datos del ticket
Cuatro preguntas distinguen un ticket con archivos gobernados de uno con archivos en riesgo.
Contener
¿A dónde va el archivo y quién lo posee?
Los archivos viven en una carpeta gobernada de Kiteworks, no en el almacenamiento de adjuntos de la plataforma de IA de ServiceNow, cifrados en tránsito y en reposo. Elige entre local, autogestionado, alojado por Kiteworks, FedRAMP o IRAP, con arquitectura de tenencia única, claves propiedad del cliente y geoperimetraje.
Controlar
¿Cada archivo cumple con la política?
El motor de políticas de datos evalúa la sensibilidad de los datos y los atributos actuales del usuario, luego bloquea la transferencia, limita solo a visualización, requiere aprobación o etiqueta el archivo. El veredicto del escaneo se revisa antes de la descarga.
Demostrar
¿Puedes mostrarle a un auditor lo que pasó?
Los eventos de gobernanza registran lo que las personas hacen a través de la app, en el registro. El registro de auditoría de Kiteworks documenta toda la actividad de archivos y se transmite a tu SIEM.
Mover
¿Permite que todos sigan trabajando?
Correo electrónico seguro, carpetas gobernadas y solicitudes de archivos, todo desde el registro. Las transferencias llegan hasta 16 TB, así que no hay límite práctico de tamaño. Las partes externas no necesitan acceso a la plataforma de IA de ServiceNow.
Intercambio de datos gobernado por Kiteworks en cada registro de ServiceNow
Carpeta gobernada
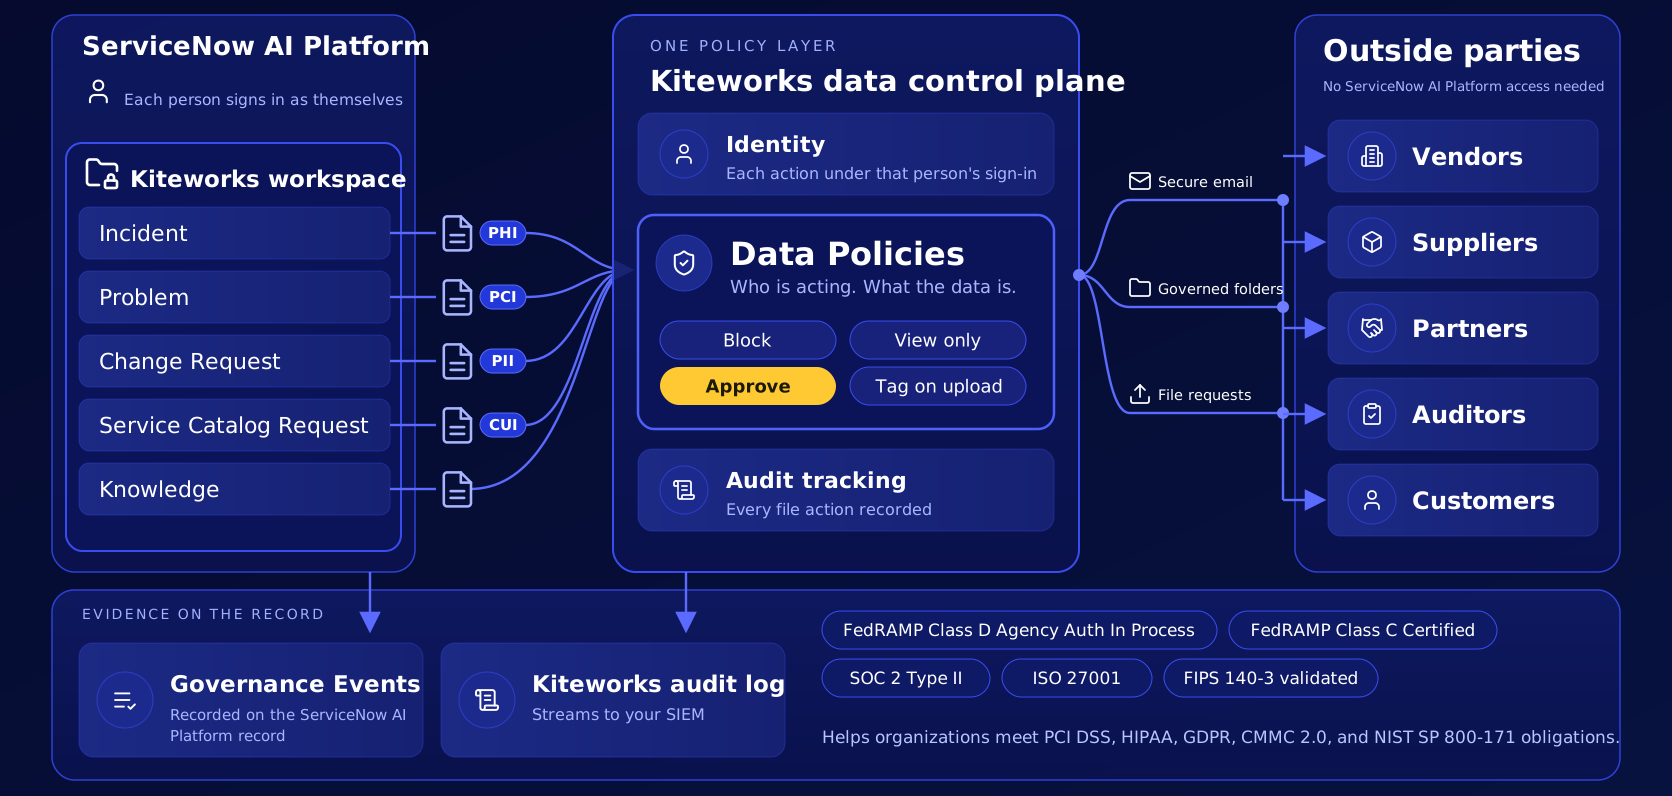
Una carpeta de Kiteworks vinculada a un registro, creada la primera vez que alguien abre el panel de Kiteworks del registro. Los archivos están protegidos y almacenados en Kiteworks, y nada se escribe en el almacenamiento de adjuntos de la plataforma de IA de ServiceNow.
Motor de políticas de datos
Evalúa cada acceso o solicitud de movimiento de datos según la sensibilidad de los datos, como PHI, PCI, PII o CUI, y los atributos y privilegios del actor, usando políticas de control de acceso basado en roles y atributos. Así, bloquea la acción, limita al usuario solo a visualización, requiere aprobación, permite la acción o etiqueta el archivo para controlar su procesamiento posterior.
Cada acción auditada
Los eventos de gobernanza registran lo que las personas hacen a través de la app, incluidas las acciones rechazadas, en el registro de la plataforma de IA de ServiceNow. El registro de auditoría de Kiteworks documenta toda la actividad de archivos y se transmite a tu SIEM.
Solicitud de archivo
Se envía desde el registro a una parte externa, que sube archivos a través de un enlace seguro. Proveedores, socios, auditores y clientes no necesitan acceso a la plataforma de IA de ServiceNow.
Credenciales
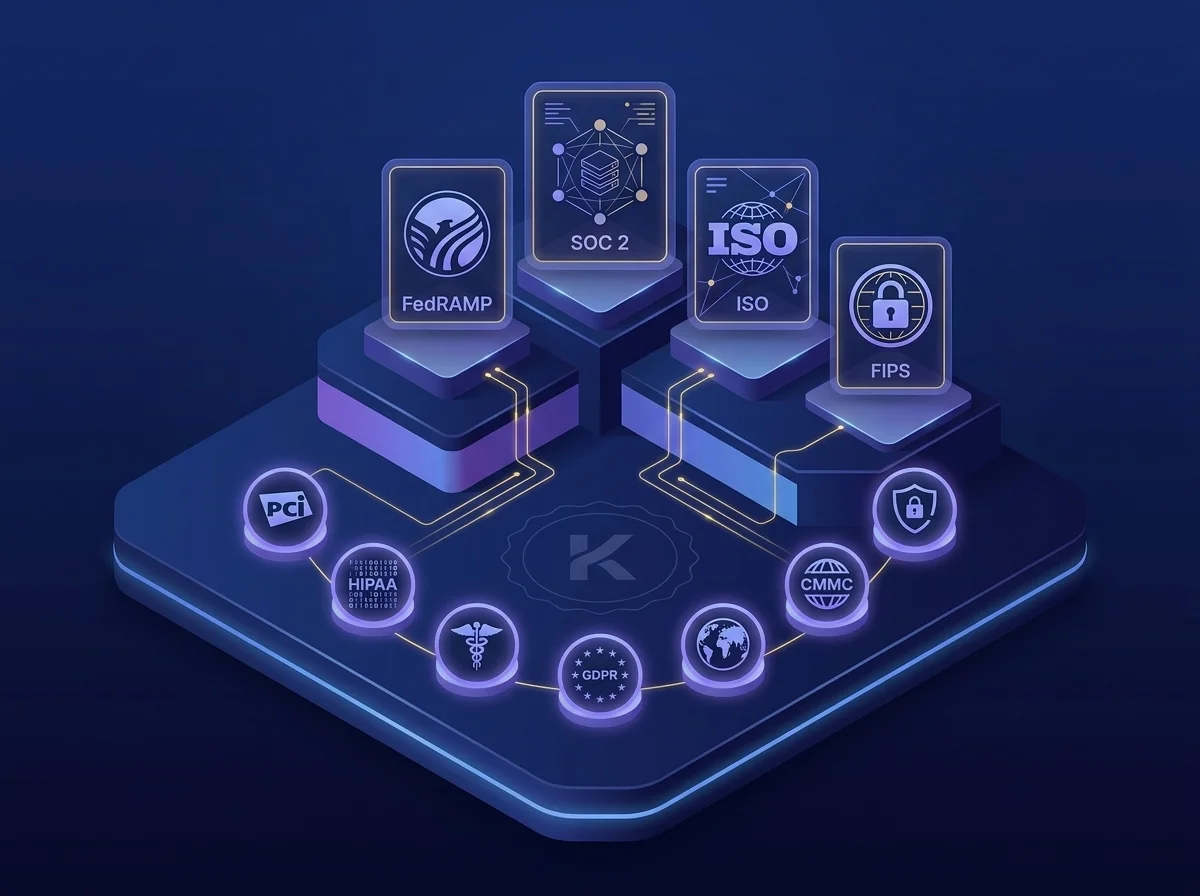
Kiteworks mantiene un amplio conjunto de certificaciones de seguridad y cumplimiento, incluyendo:
- FedRAMP Clase D Agency Auth en proceso y FedRAMP Clase C Certificado
- Validación FIPS 140-3
- SOC 2 Tipo II
- ISO 27001, 27017, 27018
- BSI C5
Kiteworks ayuda a las organizaciones a cumplir con un conjunto aún más amplio de regulaciones, incluyendo:
- PCI DSS
- HIPAA
- GDPR
- CMMC 2.0 y NIST SP 800-171
- GxP
Cómo Kiteworks gobierna los datos en ocho flujos de trabajo de ServiceNow
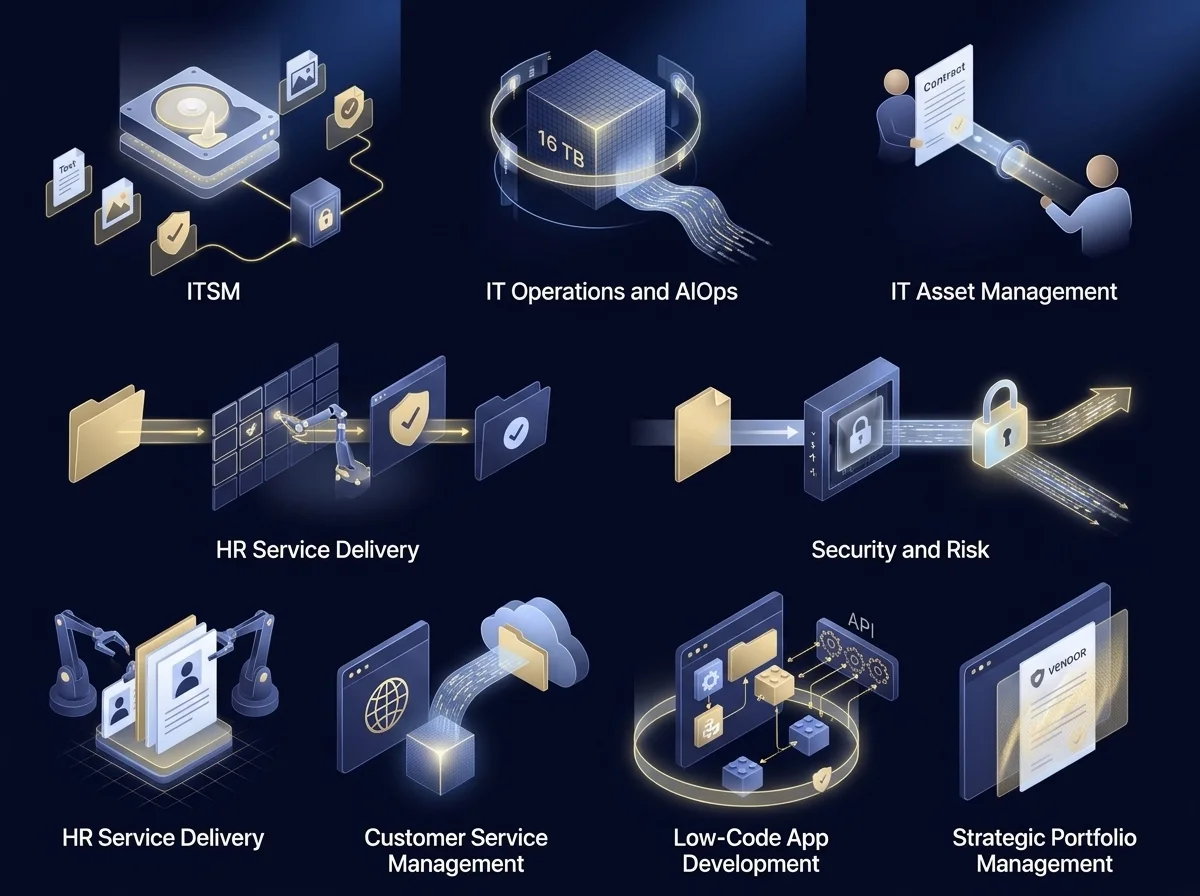
Sigue leyendo para ver cómo Kiteworks mejora la gobernanza y seguridad en cada uno de estos casos de uso:
- Gestión de servicios de TI: Los registros, capturas de pantalla y evidencias de proveedores permanecen en carpetas gobernadas.
- Operaciones de TI y AIOps: Los archivos de diagnóstico y captura de hasta 16 TB se escanean y son auditables.
- Gestión de activos de TI: Los contratos y archivos de licencias compartidos generan un registro de quién recibió qué.
- Seguridad y riesgos: Los archivos entrantes se escanean, la evidencia se envía cifrada y la actividad se envía a tu SIEM.
- Entrega de servicios de RRHH: Los documentos de identidad y médicos se gestionan por política, no por costumbre.
- Gestión de atención al cliente: Los clientes suben archivos desde el navegador, incluidos archivos muy grandes.
- Desarrollo de apps low-code: Las apps construidas sobre las API REST de Kiteworks heredan la gestión gobernada de archivos.
- Gestión estratégica de portafolio: Los documentos de proveedores se comparten solo para visualización y con marca de agua.
Administración de gestión de servicios de TI
Propietario de la plataforma ServiceNow, administrador, desarrollador, responsable de procesos ITSM
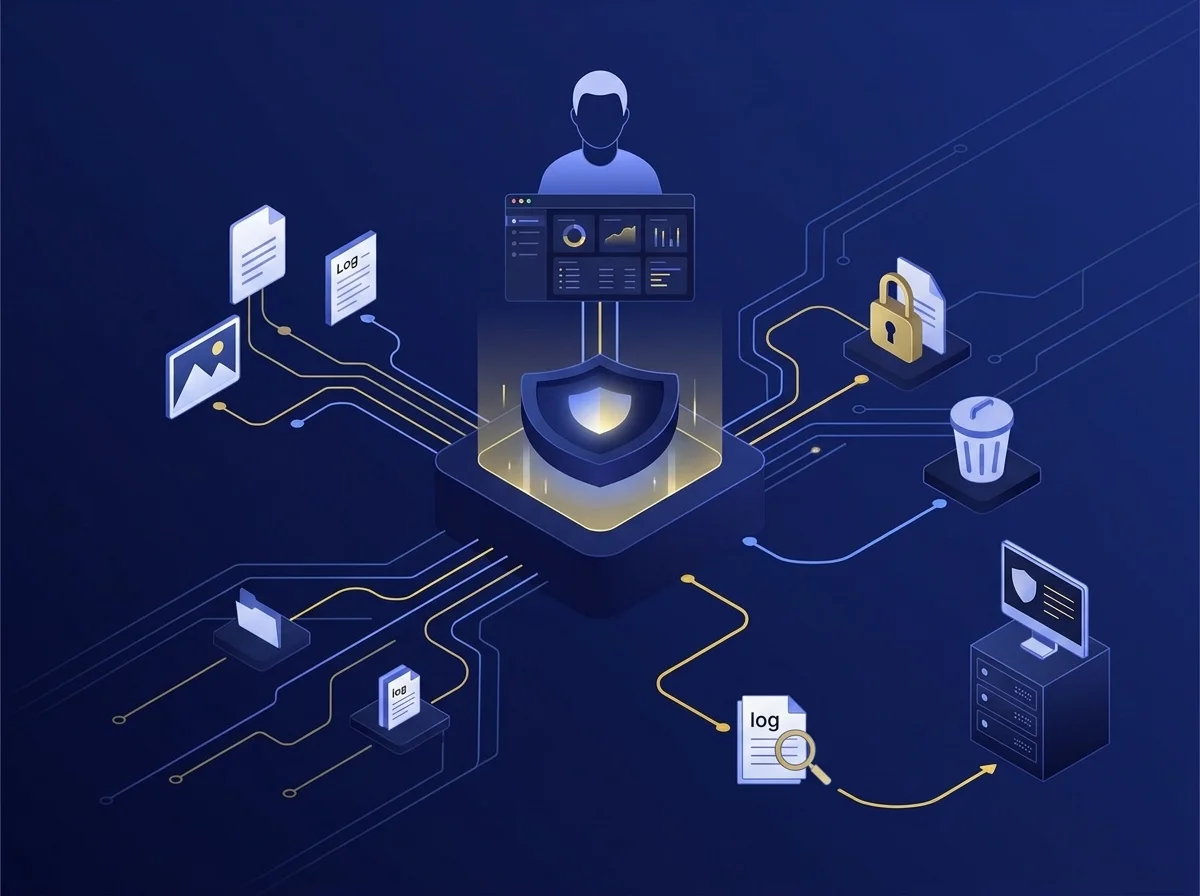
Cada día llegan tickets con capturas de pantalla, registros y documentos que contienen datos personales o regulados, y el propietario de la plataforma es quien debe demostrar quién recibió qué. Sin una política única y un registro de auditoría, responder implica reunir pruebas manualmente, y cualquier brecha se convierte en un hallazgo de auditoría del que el propietario es responsable.
Con Kiteworks, el propietario define políticas de datos para los adjuntos de tickets y el correo electrónico en un solo lugar. Los archivos sensibles se bloquean o cifran, la expiración y retención siguen la política y un solo registro de auditoría va al SIEM.
Usuarios de gestión de servicios de TI
Analista de mesa de ayuda, responsable de incidentes, cambios y problemas, todos los empleados
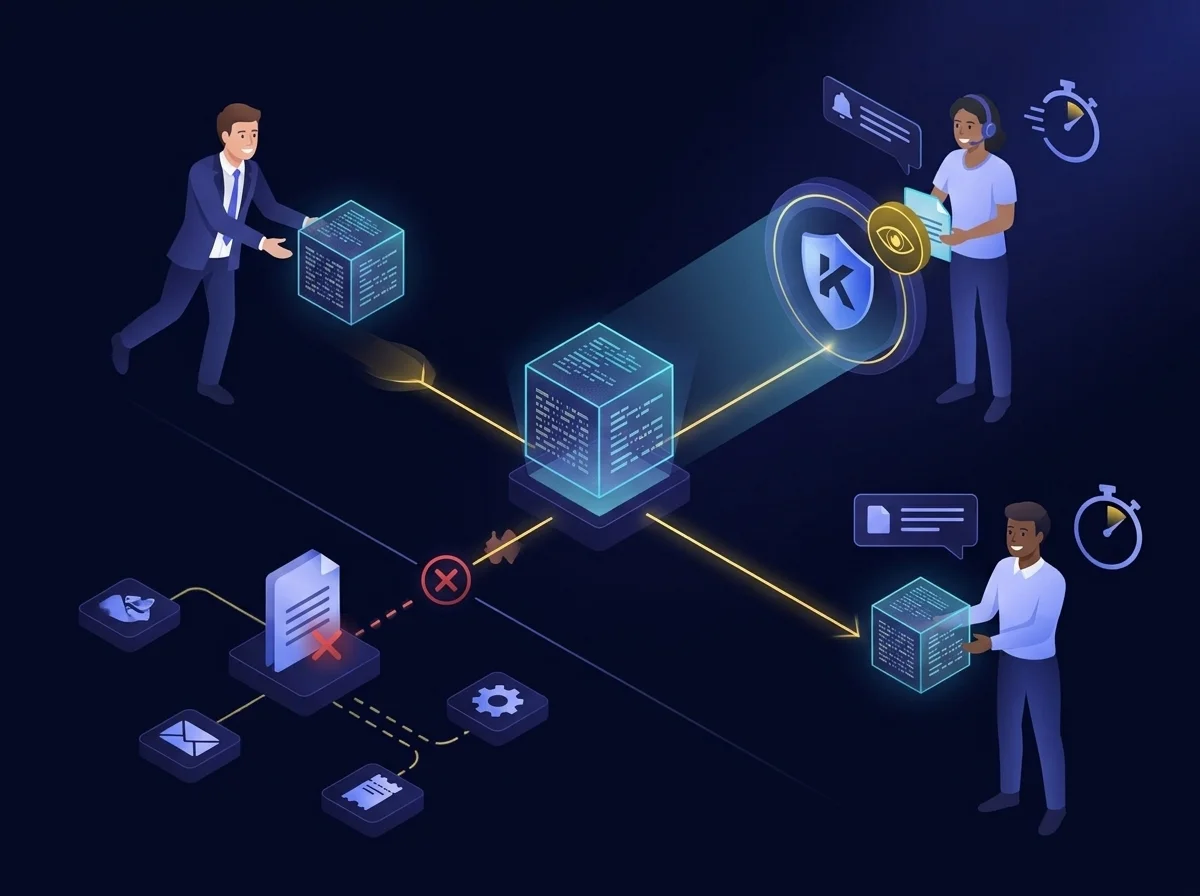
Un analista de mesa de ayuda necesita un archivo de registro de un empleado, pero el archivo es demasiado grande para adjuntar, así que el ticket se estanca mientras intercambian correos y buscan una solución. En el flujo de trabajo de mayor volumen de la plataforma, ese ir y venir alarga los tiempos de resolución. Con Kiteworks, el analista solicita registros y capturas de pantalla a través de un enlace seguro sin límite de tamaño, y el empleado sube el archivo directamente desde el ticket. El analista puede ver si los destinatarios abrieron lo enviado, así que hay menos persecución, intercambio más seguro y resolución más rápida.
Administración de operaciones de TI y AIOps
Administrador de CMDB, ingeniero de plataforma ITOM, arquitecto de ServiceNow
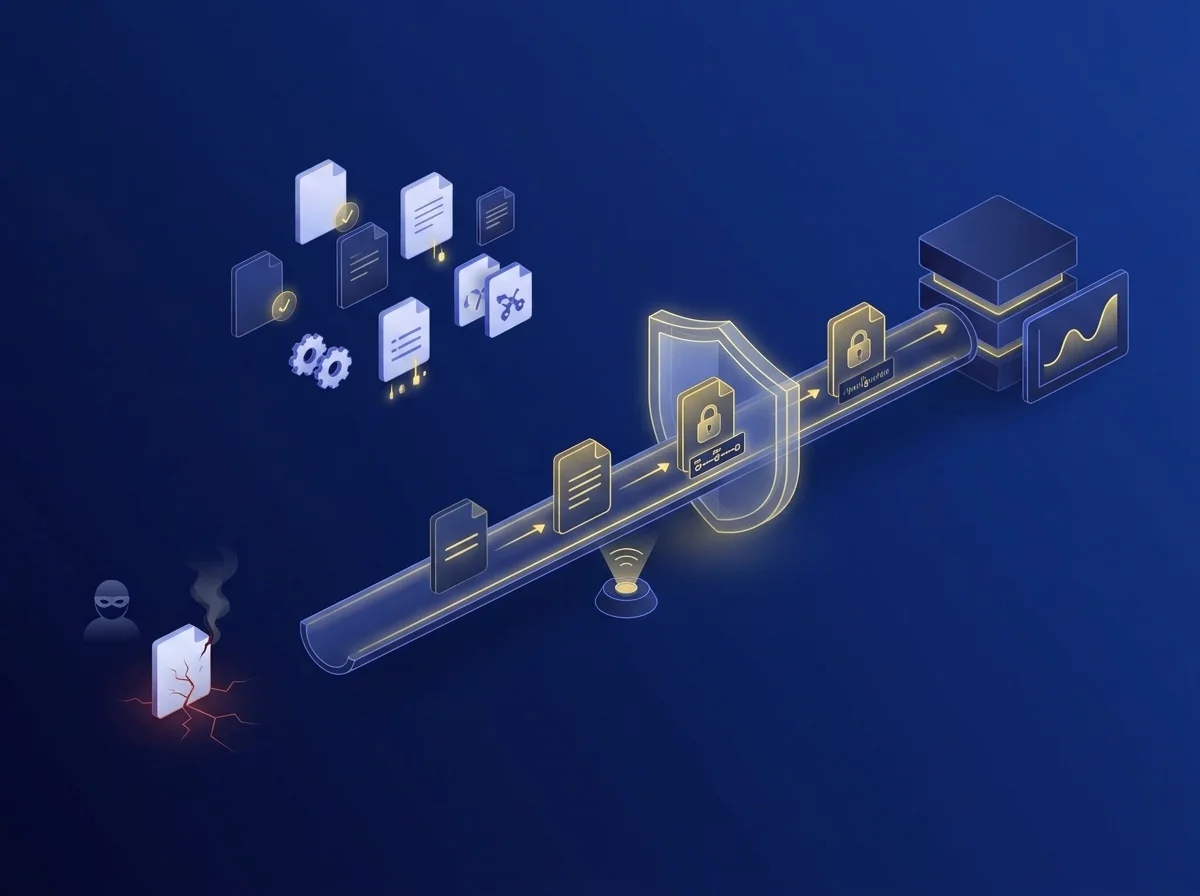
Los archivos de configuración y paquetes de diagnóstico mapean el entorno para un atacante. Cuando uno se filtra por una transferencia no gestionada, la exposición recae en el equipo responsable de la CMDB, y pagar por el control desde el principio es más barato que explicar la filtración después. Con Kiteworks, los paquetes de diagnóstico y archivos de configuración que salen de la empresa pasan por un canal gobernado, escaneado y auditable. El administrador de la CMDB puede mostrar cómo salió cada archivo, bajo qué política, en vez de reconstruir la ruta después de que un incidente ya ha puesto el entorno en riesgo.
Usuarios de operaciones de TI y AIOps
Analista NOC, ingeniero de confiabilidad de sitio, ingeniero de infraestructura y nube
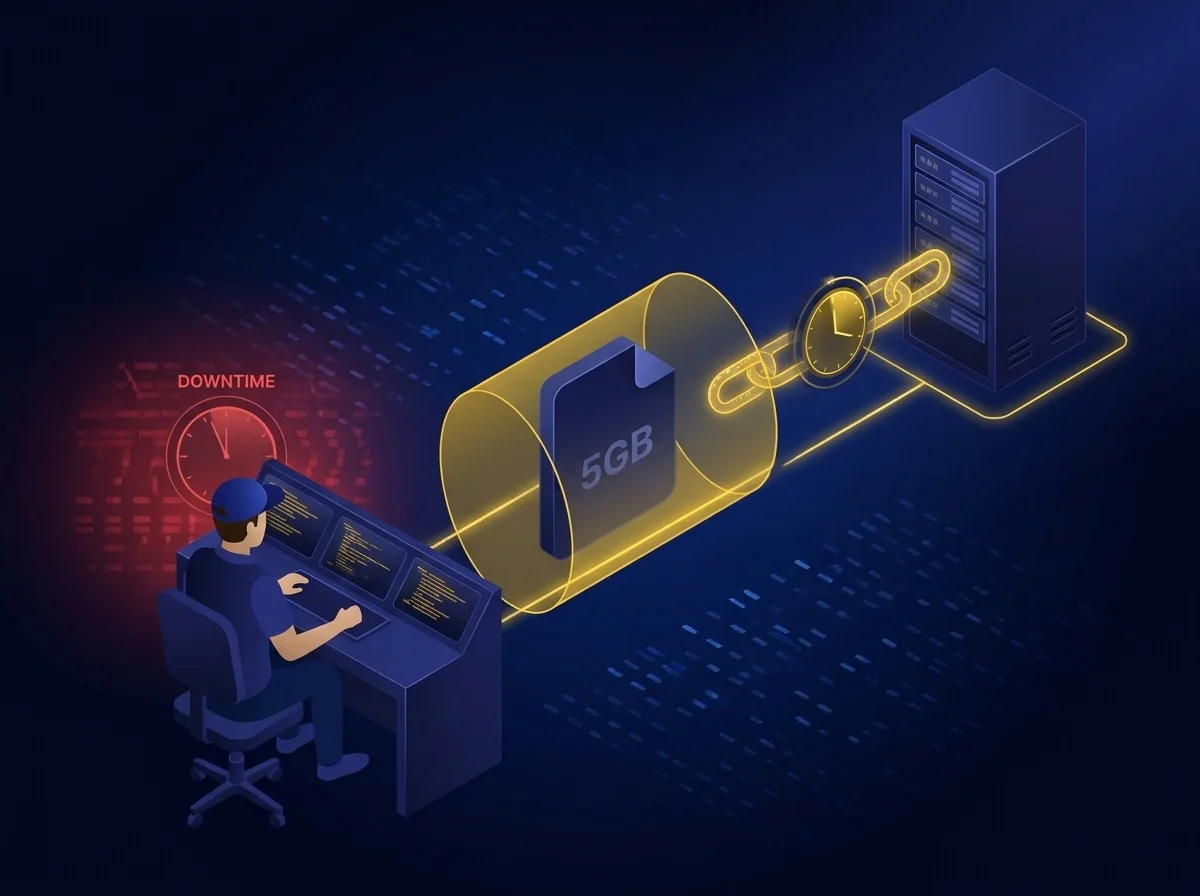
Durante una caída, un ingeniero de confiabilidad de sitio tiene una captura de paquetes de 5 GB que el proveedor necesita de inmediato. Cada minuto buscando cómo enviarla extiende el tiempo fuera de servicio, y las soluciones habituales son lentas o inseguras. Con Kiteworks, el ingeniero intercambia registros y capturas grandes con el proveedor por un canal seguro, usando enlaces que expiran, así que el archivo se transfiere mientras el incidente sigue abierto. Un canal confiable con el proveedor acorta directamente el tiempo para restaurar el servicio, y el enlace se cierra cuando termina el trabajo.
Administración de gestión de activos de TI
Gestor de activos de TI, gestor de activos de software, administrador ITAM
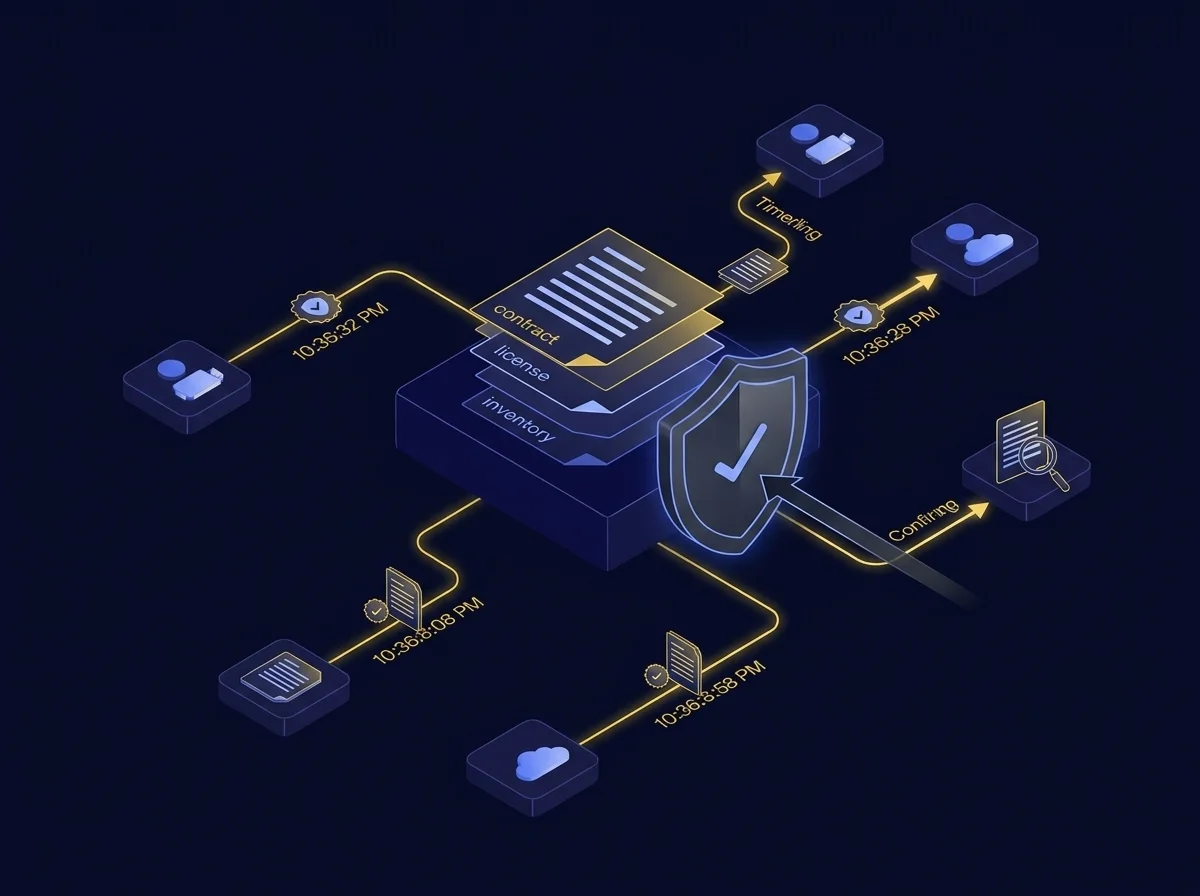
Un proveedor de software inicia una auditoría de licencias y el gestor de activos debe presentar contratos, archivos de licencias e inventarios. Las auditorías pueden terminar en pagos de ajuste, y reconstruir qué se compartió, con quién y cuándo lleva horas que nadie tenía previstas. Con Kiteworks, los contratos, archivos de licencias e inventarios compartidos con proveedores y auditores se rastrean desde el primer envío. El equipo de activos cuenta con evidencia defendible de exactamente qué se compartió y cuándo, lo que ayuda a evitar pagos innecesarios y reduce el tiempo dedicado a reconstruir el registro.
Usuarios de gestión de activos de TI
Especialista en compras, analista FinOps, analista de licencias de software
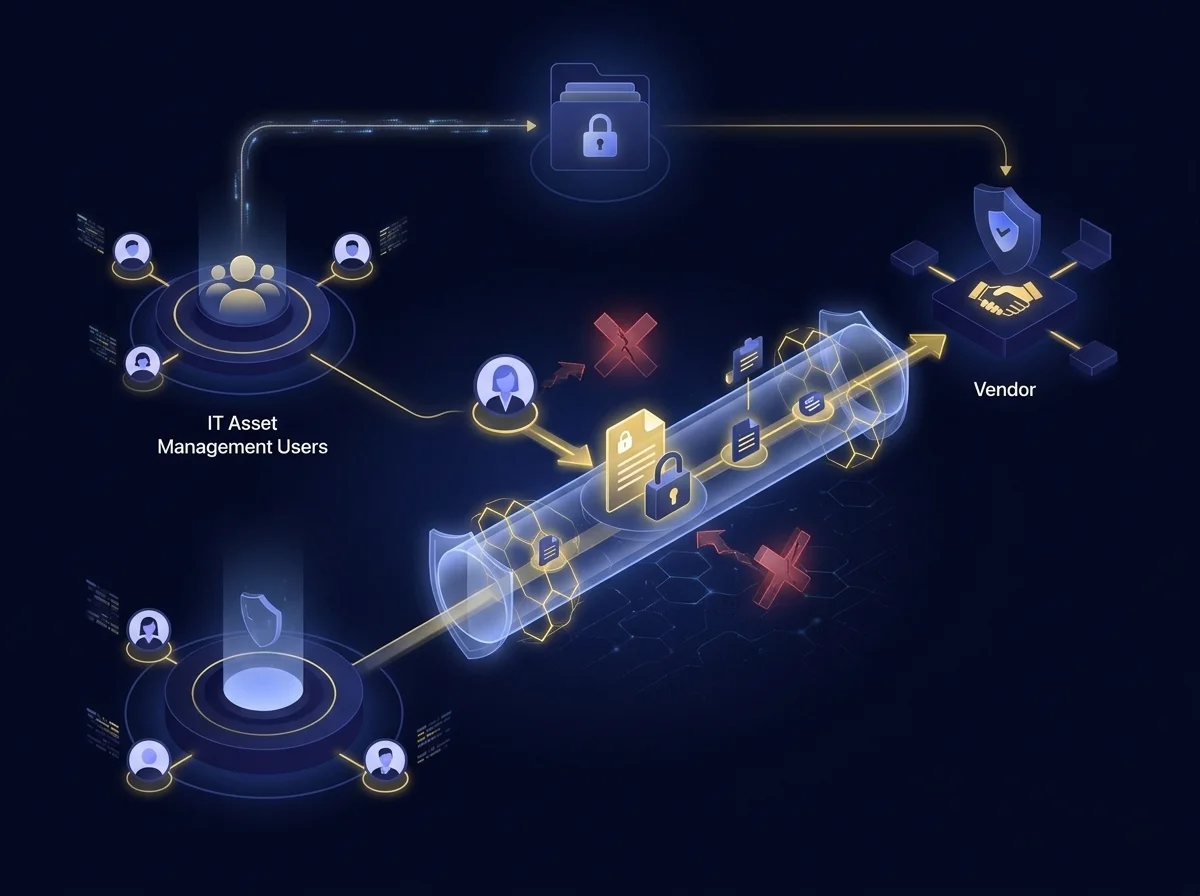
Un especialista en compras que negocia una renovación necesita intercambiar cotizaciones y evidencia de auditoría con un proveedor, y la vía más rápida es el correo personal, que nadie puede auditar después. Los precios y términos contractuales son sensibles, así que ese atajo pone en riesgo la negociación y plantea una pregunta de cumplimiento en cada acuerdo. Con Kiteworks, el especialista envía y recibe cotizaciones y evidencia de auditoría por un canal seguro, sin correo personal. Los términos sensibles permanecen protegidos, el acuerdo avanza y nadie tiene que explicar después a dónde fueron los archivos.
Administración de seguridad y riesgos
Propietario de la plataforma de seguridad, administrador de SecOps y GRC, responsable del programa GRC
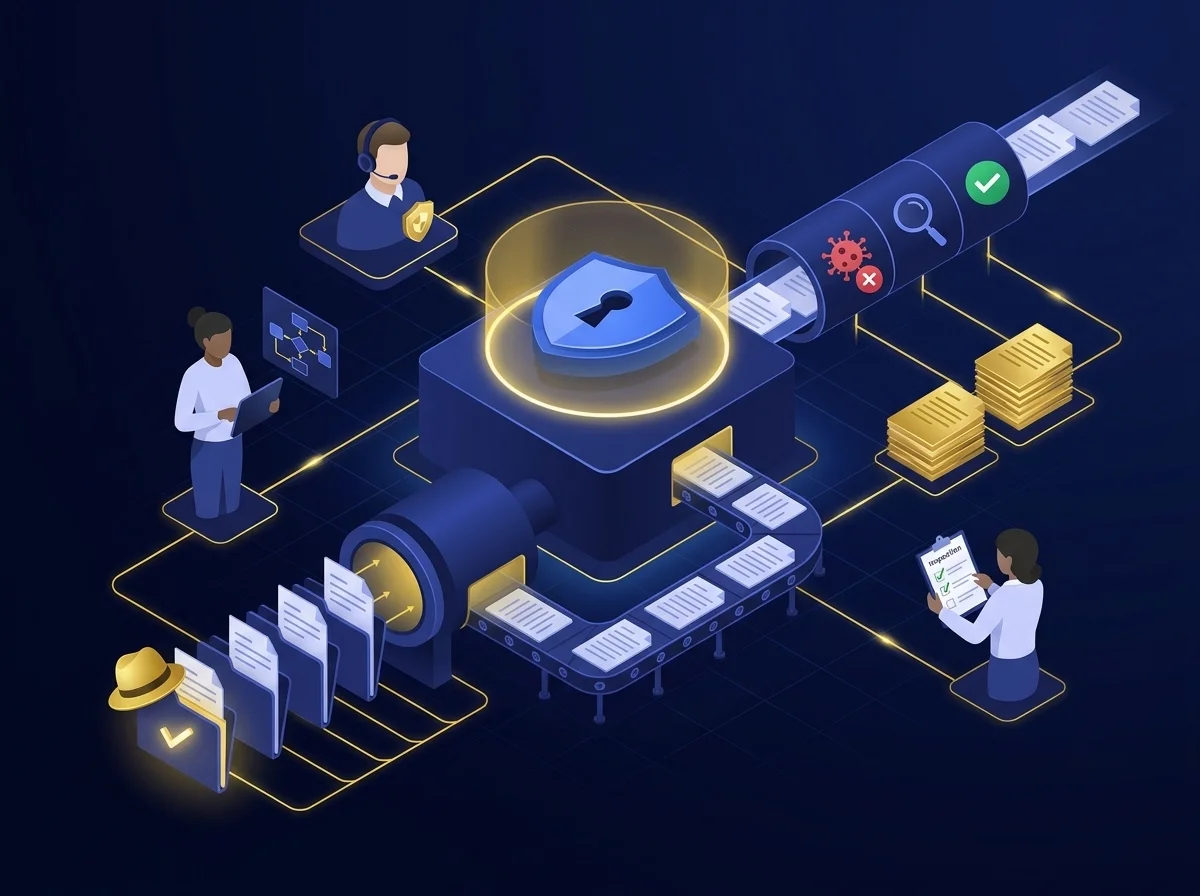
Un equipo de seguridad se evalúa por el estándar que aplica. Los archivos entrantes que no se escanean y las transferencias de evidencia que nadie registra debilitan la respuesta a incidentes y fallan en auditorías, y las multas bajo DORA, HIPAA y GDPR, además de contratos perdidos, pueden superar con creces el costo del control. Con Kiteworks, los archivos entrantes pasan por antivirus y, opcionalmente, DLP y CDR antes de que alguien los abra. La actividad se envía a Splunk o ArcSight, y los informes de cumplimiento están listos, así que el propietario de la plataforma de seguridad tiene la evidencia preparada cuando un auditor la solicita.
Usuarios de seguridad y riesgos
Analista SOC, analista de vulnerabilidades, responsable de cumplimiento, auditor interno, gestor de riesgos
Un analista SOC recibe una muestra sospechosa de malware y un responsable de cumplimiento debe enviar evidencia de control a un auditor. Ninguno debería tener que elegir entre rapidez y seguridad, pero sin una vía segura improvisan, y la evidencia mal gestionada crea su propio riesgo. Con Kiteworks, los analistas recogen muestras y evidencia de control por una vía segura integrada, y la información forense llega cifrada a auditores y reguladores. La ruta integrada ahorra horas en cada ciclo de auditoría y elimina el riesgo de mal manejo de evidencia, tanto para analistas como para auditores.
Administración de entrega de servicios de RRHH
Propietario de la plataforma HRSD, analista HRIS, responsable de operaciones de RRHH
Los casos de RRHH contienen los datos más personales de la empresa: documentos de identidad, historiales médicos y formularios fiscales. Una sola exposición implica costes de notificación de brecha, atención de reguladores y una conversación difícil con la dirección, y confiar en que cada empleado gestione bien cada archivo es una defensa frágil. Con Kiteworks, las políticas bloquean o cifran automáticamente PII y PHI en los casos de RRHH. Los controles de retención mantienen los archivos solo el tiempo que la política permite, y los informes para GDPR y HIPAA están listos cuando los reguladores los solicitan, así que la protección ya no depende del criterio individual.
Usuarios de entrega de servicios de RRHH
Socio de RRHH, agente de centro de servicios de RRHH, coordinador de onboarding, todos los empleados
Un nuevo empleado envía por correo una copia del pasaporte y un formulario médico a RRHH porque el caso no ofrece una mejor opción. Los empleados esperan que sus documentos más personales se gestionen con cuidado, y un archivo mal gestionado cuesta confianza, mientras el personal de RRHH vive con esa preocupación a diario. Con Kiteworks, los empleados suben documentos de identidad y médicos de forma segura en vez de por correo. RRHH envía cartas de oferta y formularios fiscales cifrados, con expiración. El personal deja de enviar documentos sensibles por canales que no puede controlar, y los empleados ven que sus documentos se tratan con cuidado.
Administración de gestión de atención al cliente y CRM
Propietario de la plataforma CSM, administrador CRM, responsable de sistemas de operaciones de clientes
Los clientes regulados no enviarán datos HIPAA, GDPR, PCI DSS o ITAR por un canal que no pueda demostrar cumplimiento, y un cliente que no puede enviar archivos de forma segura puede llevarse la cuenta a otro sitio. El propietario de la plataforma es quien debe responder por ello. Con Kiteworks, los datos regulados de clientes cuentan con transporte y auditoría conforme, y el almacenamiento puede estar fuera de la nube SaaS. El administrador CRM puede mostrar a un auditor de cumplimiento dónde residen los archivos y quién los gestionó, lo que protege los ingresos asociados a cuentas reguladas.
Usuarios de gestión de atención al cliente y CRM
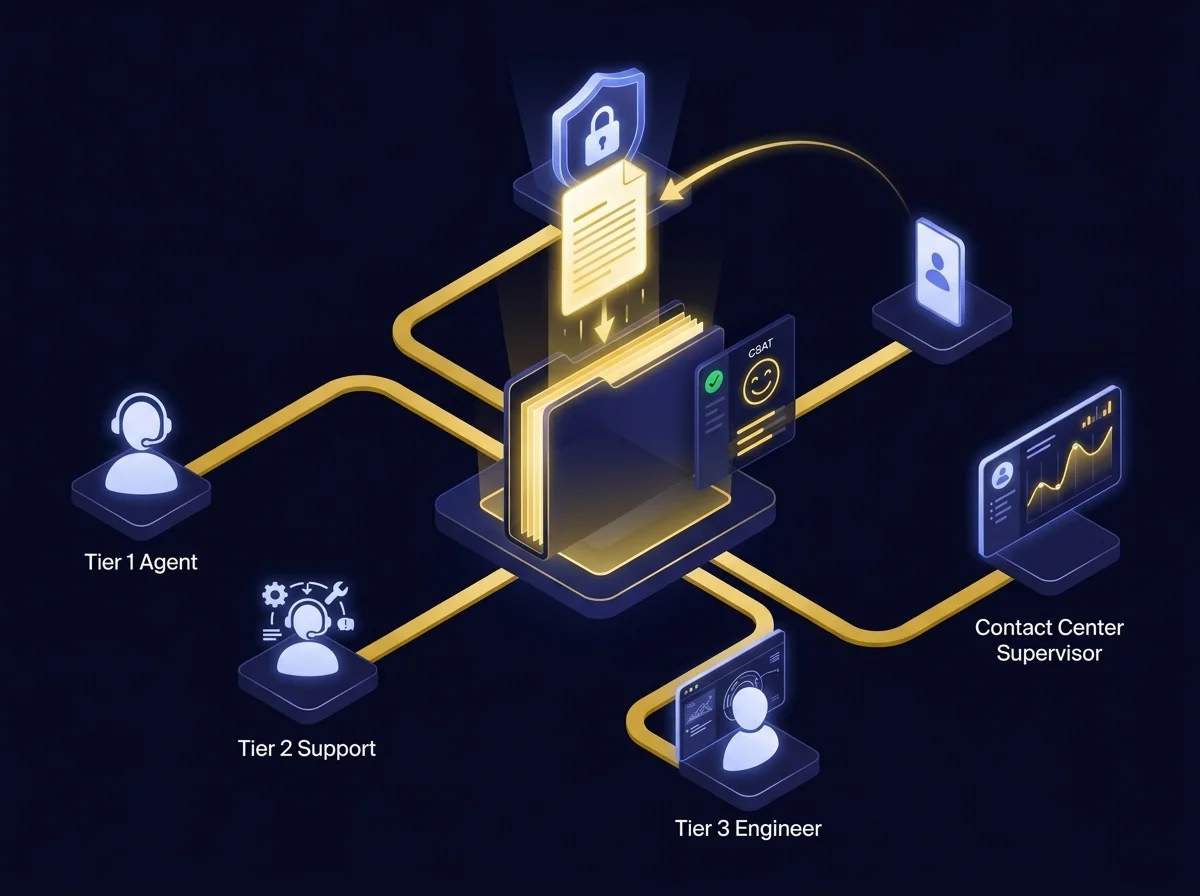
Agente de atención al cliente, ingeniero de soporte de nivel 1, 2 y 3, supervisor de centro de contacto
Un ingeniero de soporte no puede cerrar un caso sin los archivos del cliente, y el cliente no puede enviar un registro grande por correo. El caso espera, el cliente se frustra y el supervisor ve cómo la cola envejece y la satisfacción cae. Con Kiteworks, el personal de soporte solicita archivos dentro del caso, y los clientes suben archivos desde el navegador, incluso archivos muy grandes. La mayor fuente de retrasos y frustración desaparece, y el ingeniero obtiene la evidencia necesaria para resolver el caso mientras el cliente sigue involucrado.
Administración de desarrollo de apps low-code
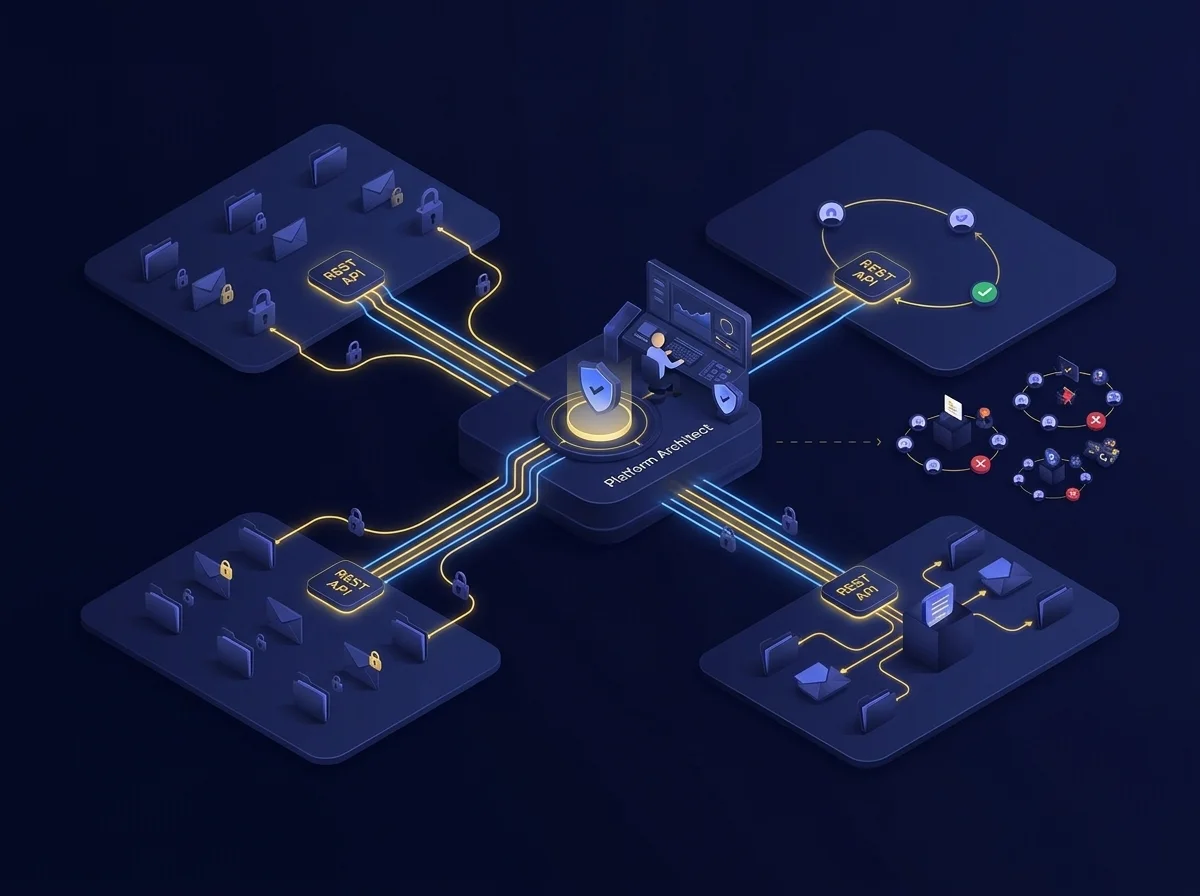
Desarrollador de ServiceNow, arquitecto de plataforma, responsable del centro de excelencia
Cada equipo que construye una app en la plataforma termina escribiendo su propia gestión de archivos y correo, y luego pasando su propia revisión de seguridad. El mismo trabajo se repite en todo el centro de excelencia, y cada versión es una cosa más que asegurar y mantener. Con Kiteworks, los desarrolladores construyen sobre API REST que protegen los datos y aplican políticas automáticamente, así que no tienen que escribir ni asegurar la gestión de archivos y correo por su cuenta. El arquitecto de la plataforma configura el control una vez y lo reutiliza, lo que ahorra tiempo de desarrollo y ciclos de revisión en cada app futura.
Usuarios de desarrollo de apps low-code
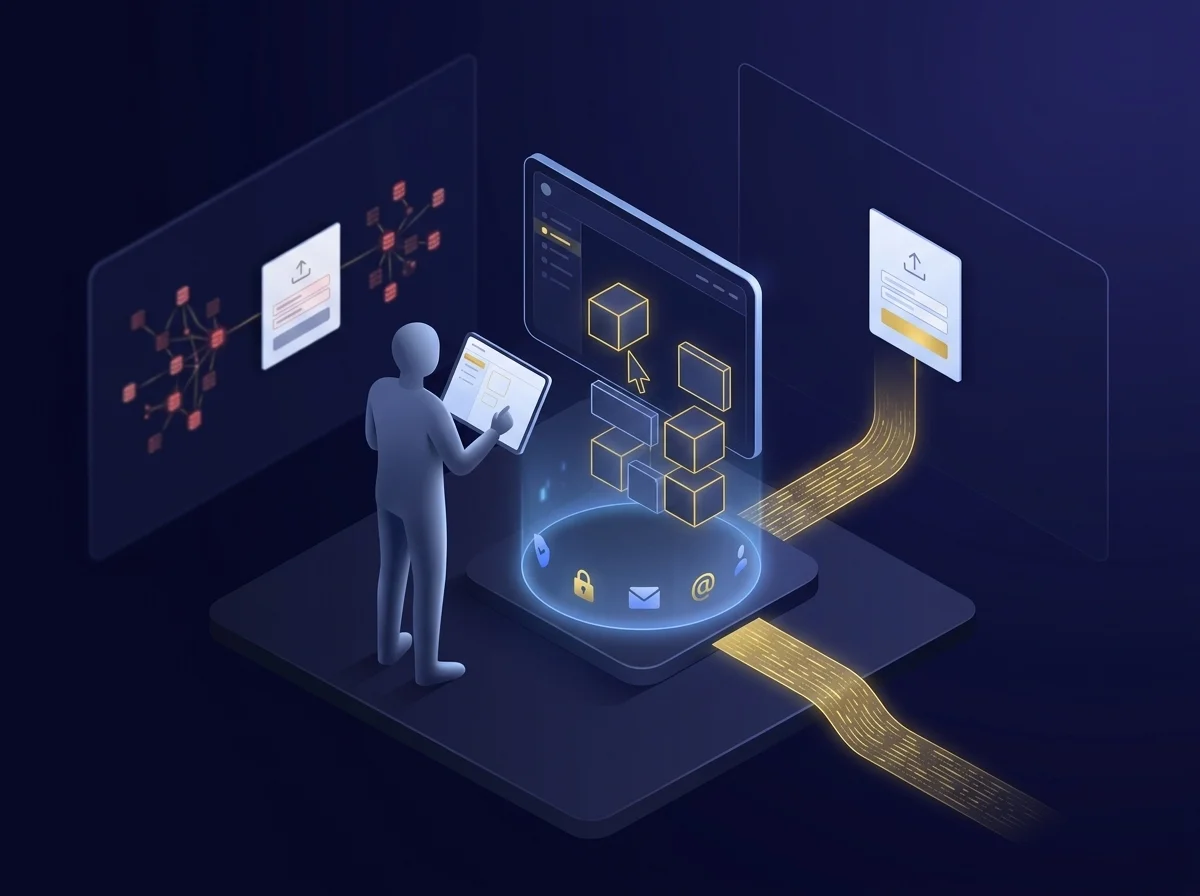
Desarrollador ciudadano, responsable de procesos de negocio
Un responsable de procesos de negocio sin experiencia en seguridad o cumplimiento crea una app de aprobación con formulario de subida de documentos. Sin una configuración segura por defecto, esta app bien intencionada puede exponer datos sensibles, sin que nadie lo note hasta una auditoría. Con Kiteworks, las apps heredan automáticamente la gestión gobernada de archivos y correo, así que los responsables publican más rápido y con protección lista antes de que llegue el primer archivo.
Administración de gestión estratégica de portafolio
Administrador SPM, propietario de herramienta PMO
Un propietario de herramienta PMO gestiona los statement of work y documentos de proveedores que el portafolio comparte con externos. El volumen es menor que en otros flujos, pero los documentos siguen siendo sensibles y el propietario no tiene cómo demostrar quién los recibió. Con Kiteworks, los statement of work y documentos de proveedores compartidos externamente reciben la misma política y cobertura de auditoría que el resto de la plataforma. El propietario obtiene esa cobertura como parte del control global, sin tener que gestionar un proyecto aparte para la gestión de portafolio.
Usuarios de gestión estratégica de portafolio
Gestor de proyectos, programas y portafolio, gestor de recursos
Un gestor de programas comparte un plan de proyecto y una tabla de tarifas con un proveedor externo, y una vez que el archivo sale, nada controla quién lo reenvía o cuánto tiempo circula. Los gestores de proyectos comparten documentos sensibles con proveedores todo el tiempo, así que la exposición se repite cada semana, en cada proyecto. Con Kiteworks, comparten documentos de proyecto con proveedores externos usando acceso solo visualización y con marca de agua. El proveedor ve lo que necesita, el documento permanece protegido y la entrega no se retrasa por pasos de aprobación extra, otra herramienta o un segundo inicio de sesión.
Preguntas frecuentes
Los archivos residen en una carpeta gobernada de Kiteworks, no en el almacenamiento de adjuntos de ServiceNow AI Platform, y están cifrados tanto en tránsito como en reposo. Las opciones de implementación incluyen en las instalaciones, autogestionado, alojado por Kiteworks, FedRAMP o IRAP, con arquitectura de tenencia única, claves propiedad del cliente y geoperimetraje.
El Data Policy Engine evalúa la sensibilidad de los datos y los atributos actuales del usuario, luego bloquea la transferencia, limita el acceso solo a visualización, exige aprobación o etiqueta el archivo. El veredicto del escaneo se verifica antes de cualquier descarga.
Kiteworks mejora la gobernanza en la Gestión de Servicios de TI, Operaciones de TI y AIOps, Gestión de Activos de TI, Seguridad y Riesgos, Entrega de Servicios de RRHH, Gestión de Servicio al Cliente, Desarrollo de Apps Low-Code y Gestión Estratégica de Portafolios.
Las políticas bloquean o cifran automáticamente la información personal identificable (PII) y la información de salud protegida (PHI) en casos de RRHH. Los controles de retención limitan la duración de almacenamiento de archivos según la política, y los reportes integrados respaldan los requisitos de GDPR y la Ley HIPAA cuando los reguladores solicitan evidencia.
Featured Resources
Kiteworks se integra con Cyera para aplicar las clasificaciones de datos
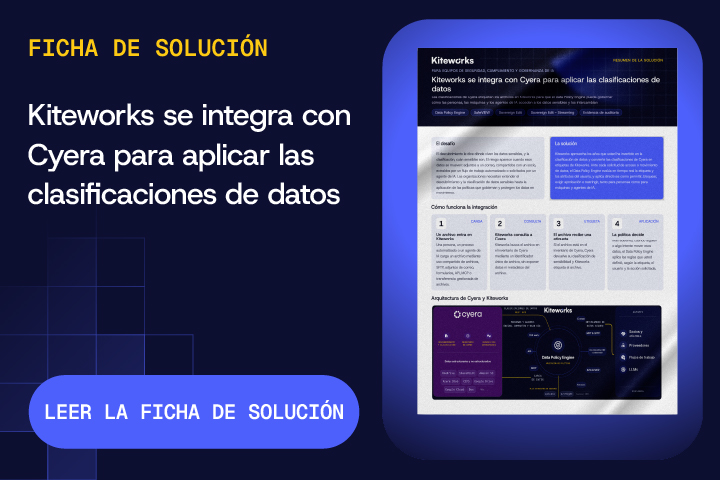
Kiteworks se integra con Cyera para aplicar las clasificaciones de datos
Mapeo de Cumplimiento CMMC 2.0 para Comunicaciones de Contenido Sensible