Anforderungen an die operative Resilienz sind komplex und herausfordernd
Finanzinstitute stehen vor erheblichen Herausforderungen bei der Umsetzung umfassender operativer Risikokontrollen in den Bereichen ICT, Cybersecurity und Datenmanagement – und müssen dabei gleichzeitig Geschäftskontinuität und grenzüberschreitende Compliance sicherstellen. Die umfangreichen Vorgaben der Rundschreiben erfordern beträchtliche Ressourcen und eine enge Abstimmung über mehrere Geschäftsbereiche hinweg.
Komplexe Anforderungen an das operationelle Risikomanagement: Eine Herausforderung auf mehreren Ebenen
Finanzinstitute müssen operative Risikokontrollen auf allen Ebenen integrieren und gleichzeitig strenge Anforderungen an die Überwachung durch das Board erfüllen. Die Notwendigkeit, inhärente und Restrisiken zu bewerten, die Wirksamkeit von Kontrollen zu dokumentieren und Risikoinventare zu pflegen, führt zu erheblicher operativer Komplexität. Hinzu kommt der Druck, Risikoanalysen zu koordinieren, Überwachungsrahmen zu etablieren und detaillierte Berichte zwischen Vorstand, Geschäftsleitung und Kontrollfunktionen bereitzustellen. Dieses umfassende Risikomanagement erfordert eine enge Abstimmung und erhebliche organisatorische Ressourcen.
Verschachtelte Infrastruktur und Change Control
Umfassende ICT-Governance über Entwicklung, Betrieb und Incident Response hinweg muss aufgebaut werden – bei gleichzeitiger strikter Trennung der Umgebungen. Teams haben oft Schwierigkeiten, detaillierte Verfahren für Change Management, Systemvalidierung und Zugriffskontrolle zu dokumentieren und durchzusetzen. Die Nachverfolgung von ICT-Assets, das Management von Abhängigkeiten zu Service Providern und die Sicherstellung der Geschäftskontinuität erfordern umfangreiche Koordination. Die Vorgabe, Echtzeit-Inventare zu führen, Backup-Prozesse zu implementieren und auf Incidents zu reagieren, verlangt hohe technische Expertise und Ressourcen in mehreren operativen Einheiten.
Schnelle Reaktion und Testanforderungen
Institute stehen unter starkem Druck, umfassende Cyberabwehr aufzubauen und gleichzeitig strenge Meldefristen für Incidents einzuhalten. Organisationen müssen Bedrohungsmonitoring, Schwachstellentests und Incident Response über alle ICT-Assets hinweg umsetzen – auch für nicht internetfähige Systeme. Die Vorgabe, innerhalb von 24 Stunden eine Vorabmeldung und innerhalb von 72 Stunden einen detaillierten Bericht an die FINMA zu liefern, zusammen mit regelmäßigen Penetrationstests und Szenario-Übungen, stellt erhebliche operative Anforderungen. Teams müssen verstärkt Security Awareness Trainings durchführen, um qualifiziertes Personal und Ressourcen zu sichern und die Schutzmaßnahmen kontinuierlich zu verbessern.
Umfassender Schutz über alle Umgebungen hinweg
Die Erfüllung kritischer Anforderungen an die Datenkontrolle in Betrieb, Entwicklung und Testumgebungen bringt erhebliche Compliance-Herausforderungen mit sich – insbesondere bei im Ausland gespeicherten Daten. Die Vorgabe, Zugriffsbeschränkungen umzusetzen, privilegierte Nutzer zu überwachen und ein konsequentes Vendor Risk Management zu betreiben, belastet die Ressourcen. Teams müssen systematische Datenklassifizierung, Datenlebenszyklus-Management und kontinuierliches Monitoring gewährleisten sowie spezielle Schulungen und regelmäßige Autorisierungsprüfungen durchführen.
Management von Multi-Jurisdiktions-Risiken
Die Umsetzung robuster grenzüberschreitender Risikokontrollen stellt hohe operative Anforderungen an internationale Aktivitäten. Schweizer Finanzinstitute müssen Datensouveränität und andere länderspezifische Rechtsrahmen analysieren, gezielte Servicemodelle entwickeln und für jede Jurisdiktion Spezialwissen vorhalten. Die Vorgabe, externe Vermögensverwalter zu überwachen, Intermediäre zu bewerten und ausländische Tochtergesellschaften zu steuern, während die Einhaltung unterschiedlicher regulatorischer Vorgaben sichergestellt wird, erfordert umfassende Koordination und ständige Anpassung an neue Anforderungen.
Kiteworks’ Essenzielle Plattform für Risikomanagement
Effizientes Operatives Risikomanagement
Kiteworks unterstützt Unternehmen beim Management operativer Risiken durch granulare Nachverfolgung und konsolidierte Steuerung. Die gehärtete virtuelle Appliance der Plattform minimiert Angriffsflächen durch integrierte Firewalls und zero-trust-Architektur. Detaillierte Aktivitätsprotokolle erfassen Anwenderaktionen, Anomalien und administrative Änderungen und ermöglichen umfassende Berichte. Rollenbasierte Zugriffskontrollen mit Least-Privilege-Standard setzen Risikorichtlinien durch, während das konsolidierte Audit-System die Berichterstattung an Vorstand und Geschäftsleitung vereinfacht.
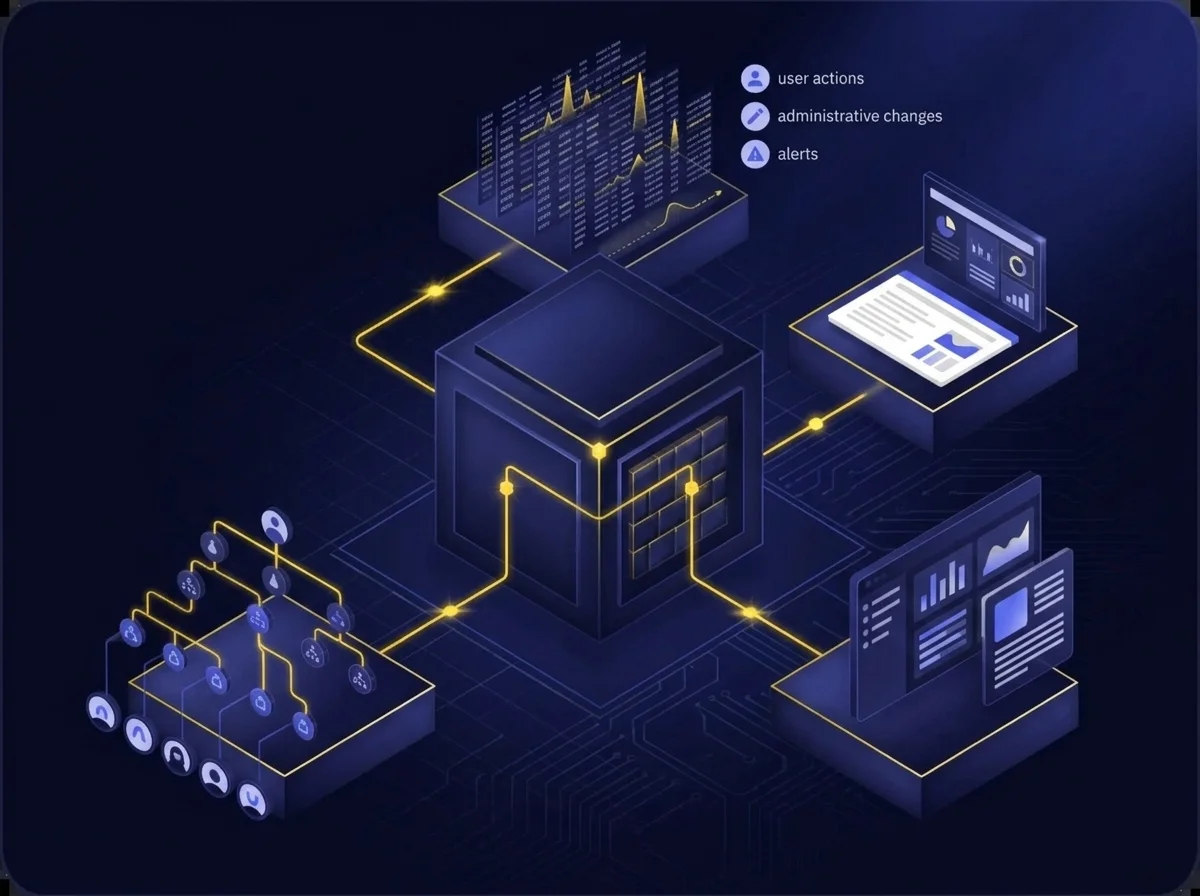
Integrierte Sicherheit und Steuerungsmanagement
Kiteworks erfüllt Anforderungen an die ICT-Governance durch eine gehärtete virtuelle Appliance mit mehrschichtigen Sicherheitskontrollen. Die Plattform vereint Echtzeit-Aktivitätsprotokollierung, doppelte Verschlüsselung und umfassendes Zugriffsmanagement zum Schutz von ICT-Ressourcen. Integrierte Backup-Funktionen und automatisierte Disaster-Recovery-Prozesse sichern die Geschäftskontinuität, während konsolidierte Audit-Protokolle die Reaktion auf Vorfälle beschleunigen. Die zero-trust-Architektur von Kiteworks und integrierte Firewalls stärken den Schutz in allen Umgebungen.
Schnelle Abwehr und Berichterstattung
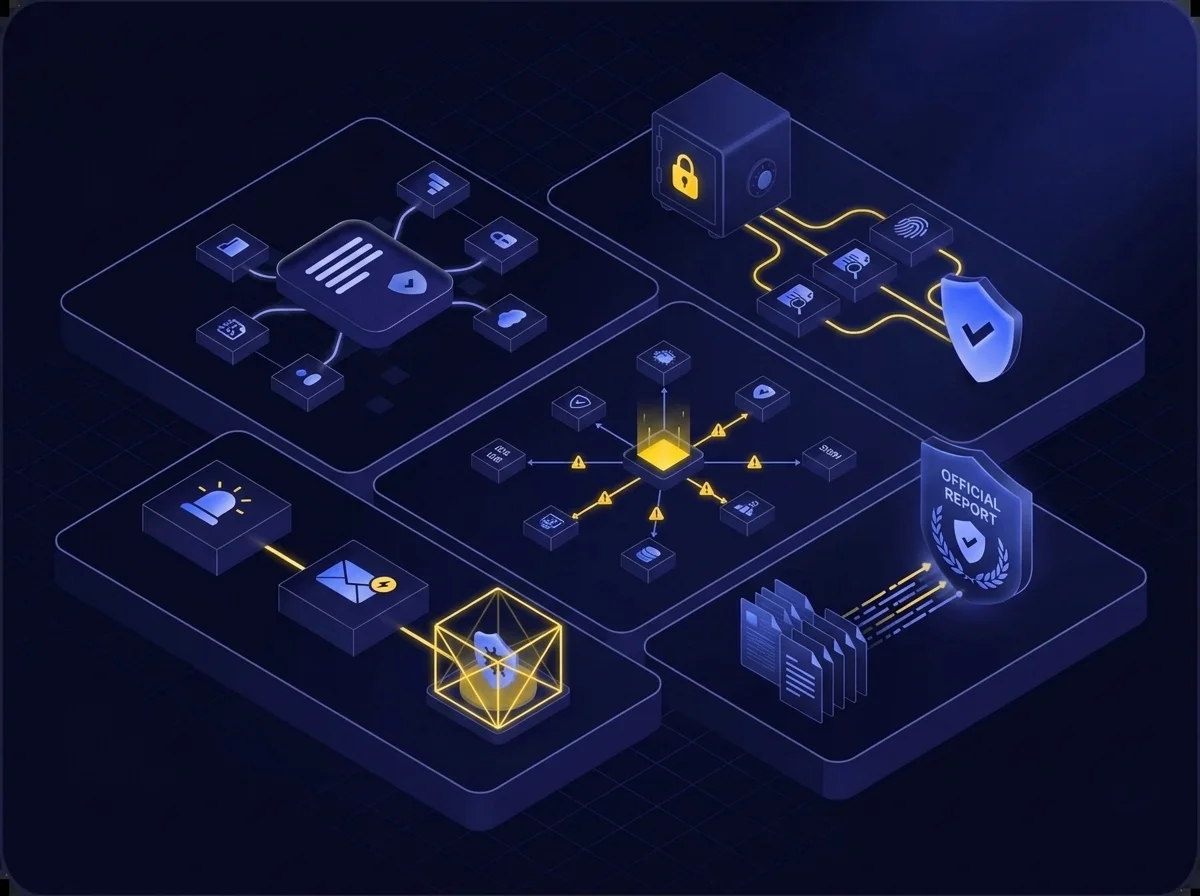
Die Plattform unterstützt die Bedrohungserkennung mit Asset-Klassifizierung und Supply-Chain-Überwachung und schützt Daten durch starke Authentifizierung, DLP-Scanning und Verschlüsselung. Echtzeit-Erkennung nutzt SIEM-Integration, Antivirus und IDS-Funktionen. Automatisierte Benachrichtigungen und Quarantänefunktionen ermöglichen eine schnelle Reaktion auf Vorfälle, während detaillierte forensische Daten die schnelle FINMA-Berichterstattung unterstützen.
Unternehmensweiter Schutz und Kontrolle
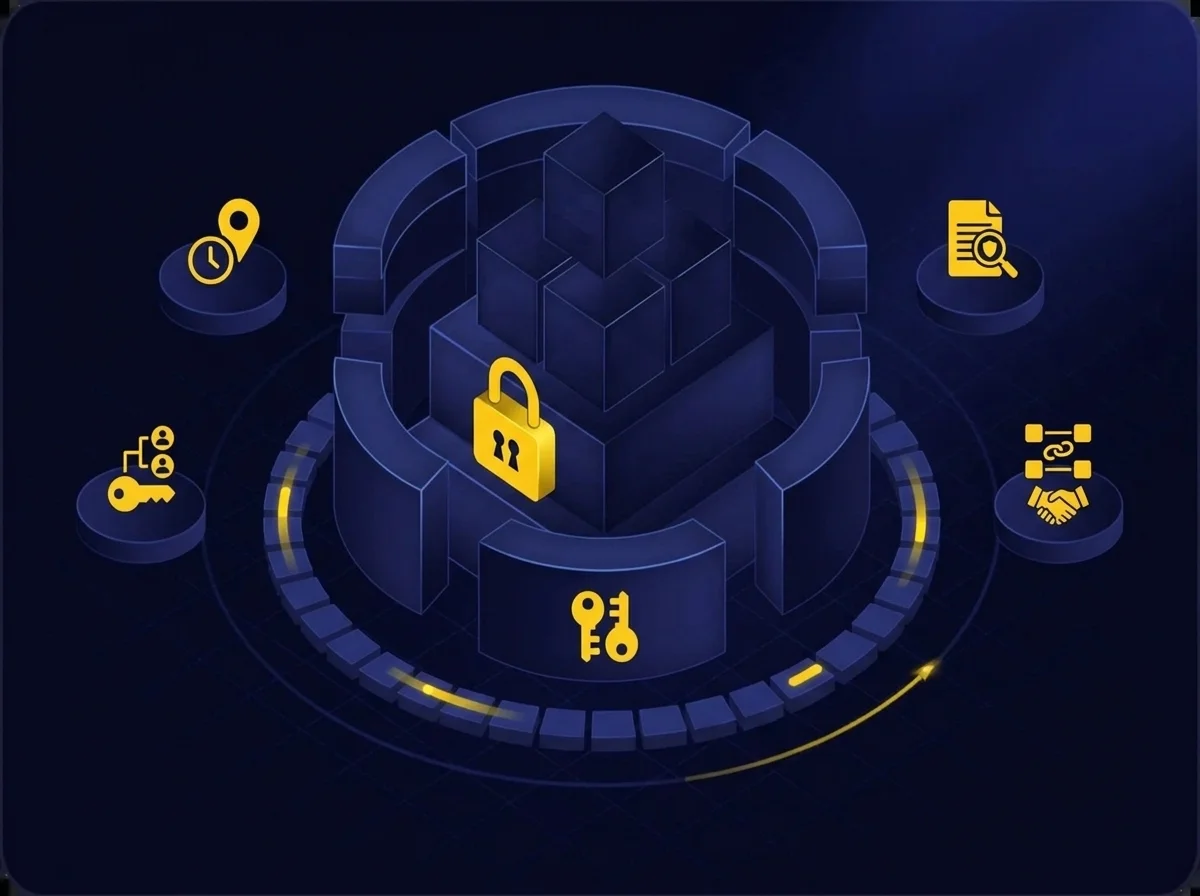
Der mehrschichtige Ansatz der Plattform kombiniert Asset-Klassifizierung, Zugriffsmanagement und DLP-Scanning mit rollenbasierten Berechtigungen und standortbasierten Einschränkungen. Doppelte Verschlüsselung mit Datei- und Betriebssystem-Schlüsseln schützt kritische Daten, während Enterprise Connect eine sichere Integration von Drittanbietersystemen ermöglicht. Echtzeit-Audit-Protokolle erfassen Anwenderaktivitäten und Anomalien und unterstützen eine schnelle Vorfallmeldung sowie die Einhaltung von Compliance-Anforderungen.
Intelligente Geografische Steuerung
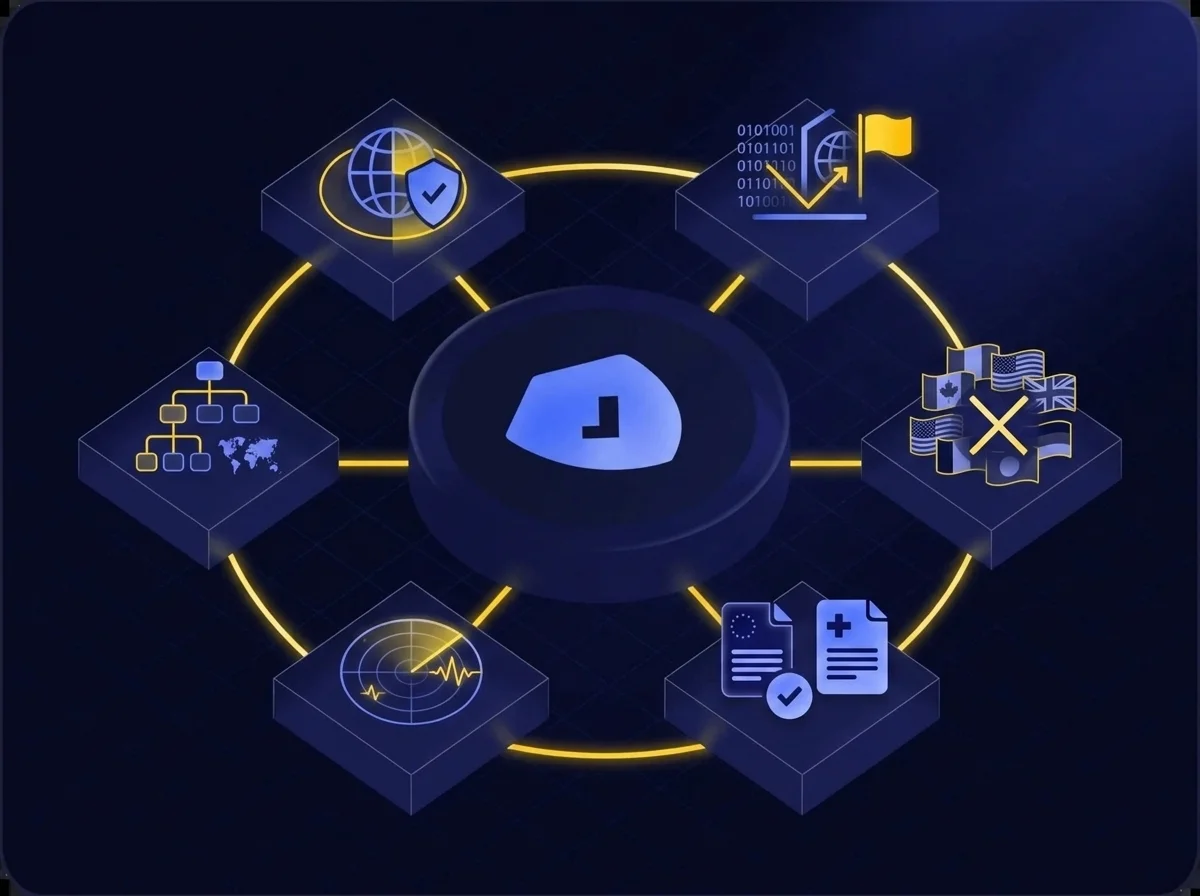
Konfigurierbares Geo-Fencing ermöglicht standortbasierte Zugriffskontrolle durch IP-Beschränkungen und länderspezifische Sperren. Kiteworks setzt Compliance durch granulare Anwenderprofile und systemweite geografische Richtlinien durch. Echtzeit-Monitoring kombiniert mit DSGVO– und HIPAA-spezifischen Reporting-Tools validiert die Einhaltung gesetzlicher Vorgaben über verschiedene Rechtsräume hinweg.
FAQs
Schweizer Banken, Effektenhändler, Finanzgruppen und Konglomerate müssen die Vorgaben einhalten. Das Rundschreiben legt Anforderungen an das operationelle Risiko und die Resilienz zum Schutz kritischer Funktionen und Daten in diesen Institutionen fest.
Das Rundschreiben behandelt fünf Hauptbereiche: Management des operationellen Risikos, ICT-Governance, Schutz vor Cyberrisiken, Sicherheit kritischer Daten und Kontrolle grenzüberschreitender Dienstleistungen. Jeder Bereich erfordert spezifische Kontrollen, Überwachungs- und Berichtsverfahren.
Schweizer Finanzinstitute müssen FINMA innerhalb von 24 Stunden über bedeutende Cybervorfälle mit einer vorläufigen Bewertung informieren. Ein detaillierter Bericht nach spezifischen Anforderungen muss innerhalb von 72 Stunden eingereicht werden, gefolgt von einer Ursachenanalyse.
Schweizer Finanzinstitute müssen länderspezifische Rechtsrahmen bewerten, geografische Zugangskontrollen implementieren, externe Dienstleister überwachen und einen erhöhten Datenschutz für Informationen gewährleisten, die außerhalb der Schweiz gespeichert oder abgerufen werden.
Schweizer Finanzinstitute müssen sensible Daten klassifizieren, den Zugang durch Autorisierungssysteme einschränken, kontinuierliche Überwachung implementieren, Daten während der Entwicklung und des Testens schützen und strenge Kontrollen über privilegierte Benutzer und Dienstleister aufrechterhalten.
Featured Resources
NIS-2, DORA & Co. meistern – Setup einer erfolgreichen Compliance-Strategie
NIS-2, DORA & Co. meistern – Setup einer erfolgreichen Compliance-Strategie
Entdecken Sie Einblicke in die Kommunikation sensibler Inhalte und die Verbreitung von Kommunikationswerkzeugen für Inhalte