
オペレーショナル・レジリエンス要件は複雑かつ困難
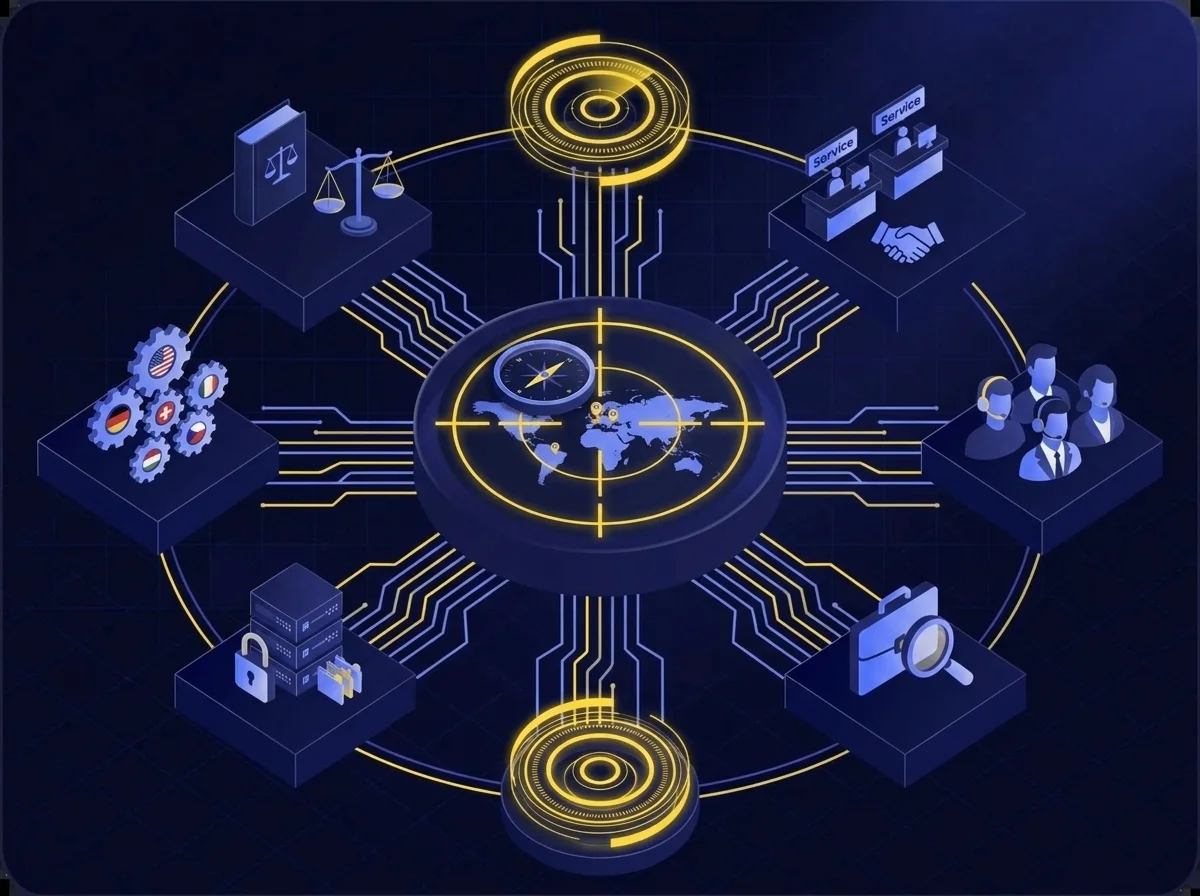
金融機関は、ICT、サイバー、データ管理全体で包括的なオペレーショナルリスク管理を実施しつつ、事業継続性や国境を越えたコンプライアンスを確保する上で大きな課題に直面しています。サーキュラーが求める広範な要件は、多くの事業部門にまたがる多大なリソースと調整を必要とします。
複雑なオペレーショナルリスク要件:多層的な課題
金融機関は、すべてのレベルでオペレーショナルリスク管理を統合し、厳格な取締役会による監督要件を満たす必要があります。固有リスクと残存リスクの評価、コントロールの有効性の文書化、リスクインベントリの維持が求められるため、運用の複雑性が大幅に増します。さらに、チームはリスク評価の調整、モニタリングフレームワークの構築、取締役会・経営層・コントロール部門間での詳細なレポート提供など、連携のプレッシャーにも直面します。この包括的なリスク管理の義務は、広範な調整と多大な組織リソースを必要とします。
迅速な対応とテスト要件
金融機関は、厳格なインシデント報告期限を守りながら、包括的なサイバー防御体制の構築を強く求められています。組織は、すべてのICT資産(インターネット非接続のものも含む)に対して脅威監視、脆弱性テスト、インシデント対応を実施しなければなりません。FINMAへの24時間以内の速報および72時間以内の詳細報告義務、定期的なペネトレーションテストやシナリオ演習などが、運用面で大きな負担となります。チームは、セキュリティ意識向上トレーニングを強化し、専門人材とリソースを維持しつつ、継続的な防御力向上を図る必要があります。
包括的な保護を全環境で実現
運用、開発、テスト環境全体で重要なデータ管理要件を満たすことは、特に海外にデータを保存する場合、コンプライアンス面で大きな課題となります。アクセス制限の実施、特権ユーザーの監視、徹底したベンダーリスク管理の義務がリソースを圧迫します。チームは、体系的なデータ分類、データライフサイクル管理、継続的なモニタリングを維持し、専門的なトレーニングや定期的な権限見直しも実施しなければなりません。
多法域リスクの管理
強固な国境を越えたリスク管理体制の構築は、国際業務全体で複雑な運用負担を生み出します。スイスの金融機関は、データ主権や各国特有の法的枠組みを分析し、ターゲットを絞ったサービスモデルを策定し、各法域ごとに専門的な知見を維持する必要があります。外部資産運用者の監督、中間業者の評価、海外子会社の管理を行いながら、多様な規制体制へのコンプライアンスを確保するためには、広範な調整と変化する要件への継続的な適応が求められます。
Kiteworksの本質的リスク管理プラットフォーム
運用リスク管理の効率化
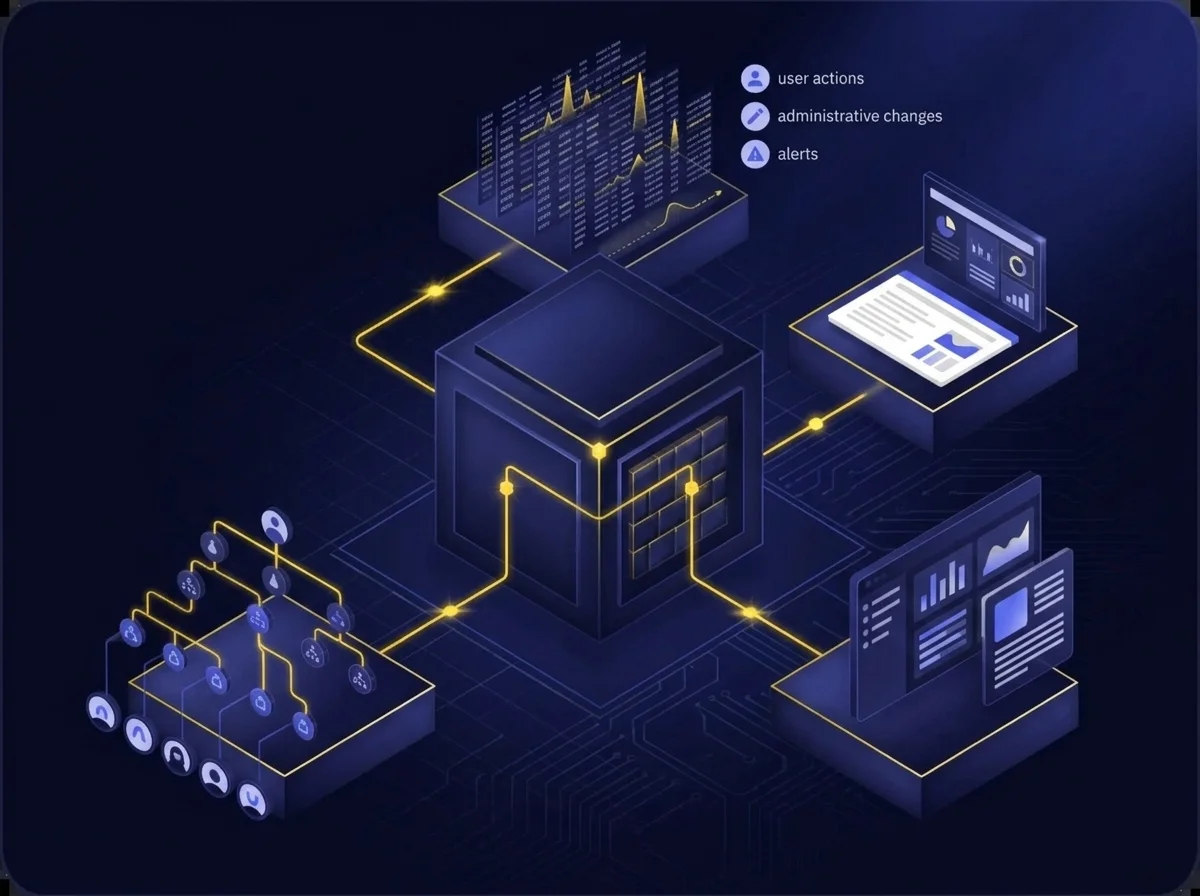
Kiteworksは、詳細なトラッキングと統合されたコントロールによって運用リスクへの対応を支援します。プラットフォームの強化された仮想アプライアンスは、組み込みファイアウォールとゼロトラスト・アーキテクチャにより攻撃対象領域を最小化します。詳細なアクティビティログはユーザーの操作、異常、管理変更を記録し、包括的なレポーティングを実現します。最小権限デフォルトのロールベースアクセス制御によりリスクポリシーを徹底し、統合監査システムが取締役会や経営層向けの報告要件を簡素化します。
統合セキュリティとコントロール管理
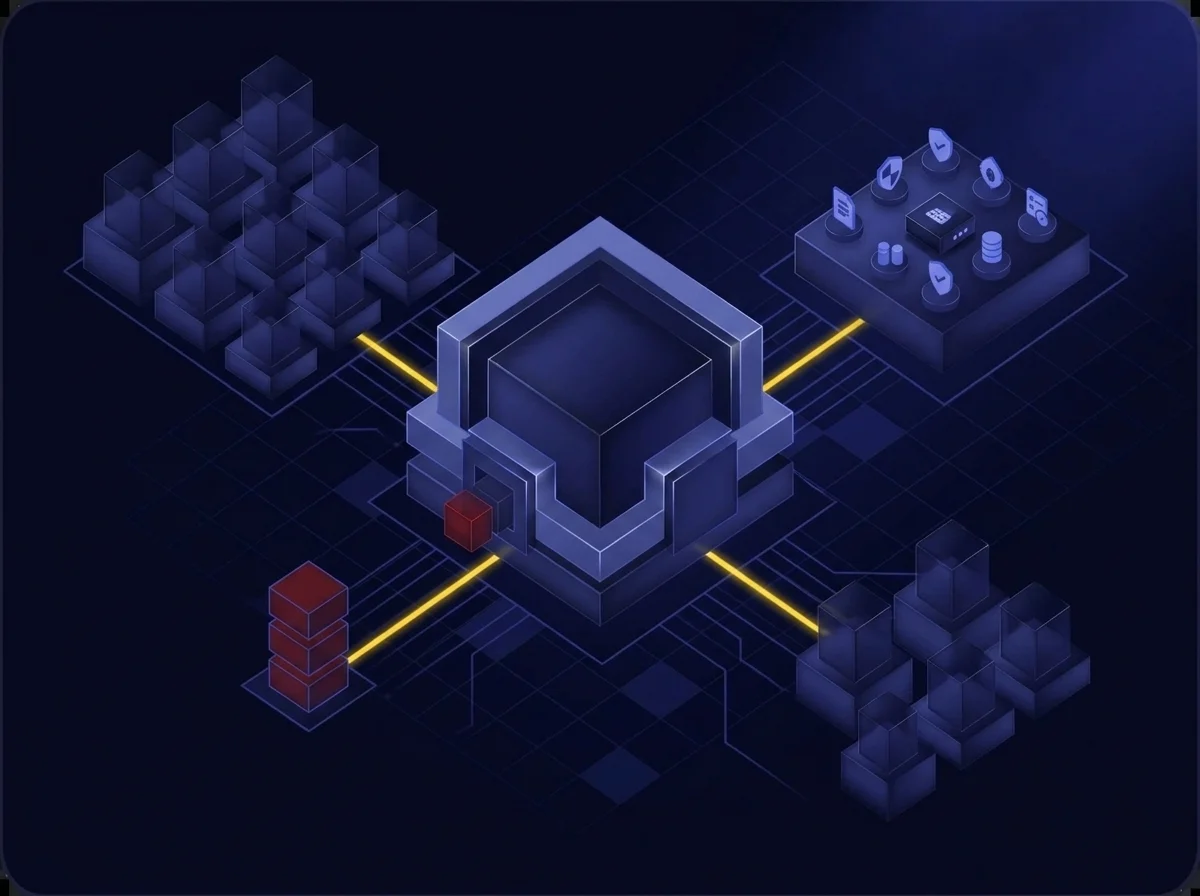
Kiteworksは、多層的なセキュリティコントロールを備えた強化された仮想アプライアンスにより、ICTガバナンス要件に対応します。プラットフォームはリアルタイムのアクティビティログ、二重暗号化、包括的なアクセス管理を組み合わせてICT資産を保護します。内蔵のバックアップ機能と自動災害復旧プロセスが事業継続をサポートし、統合監査ログがインシデント対応を効率化します。Kiteworksのゼロトラスト・アーキテクチャと組み込みファイアウォールが、あらゆる環境での保護を強化します。
迅速な防御とレポーティング
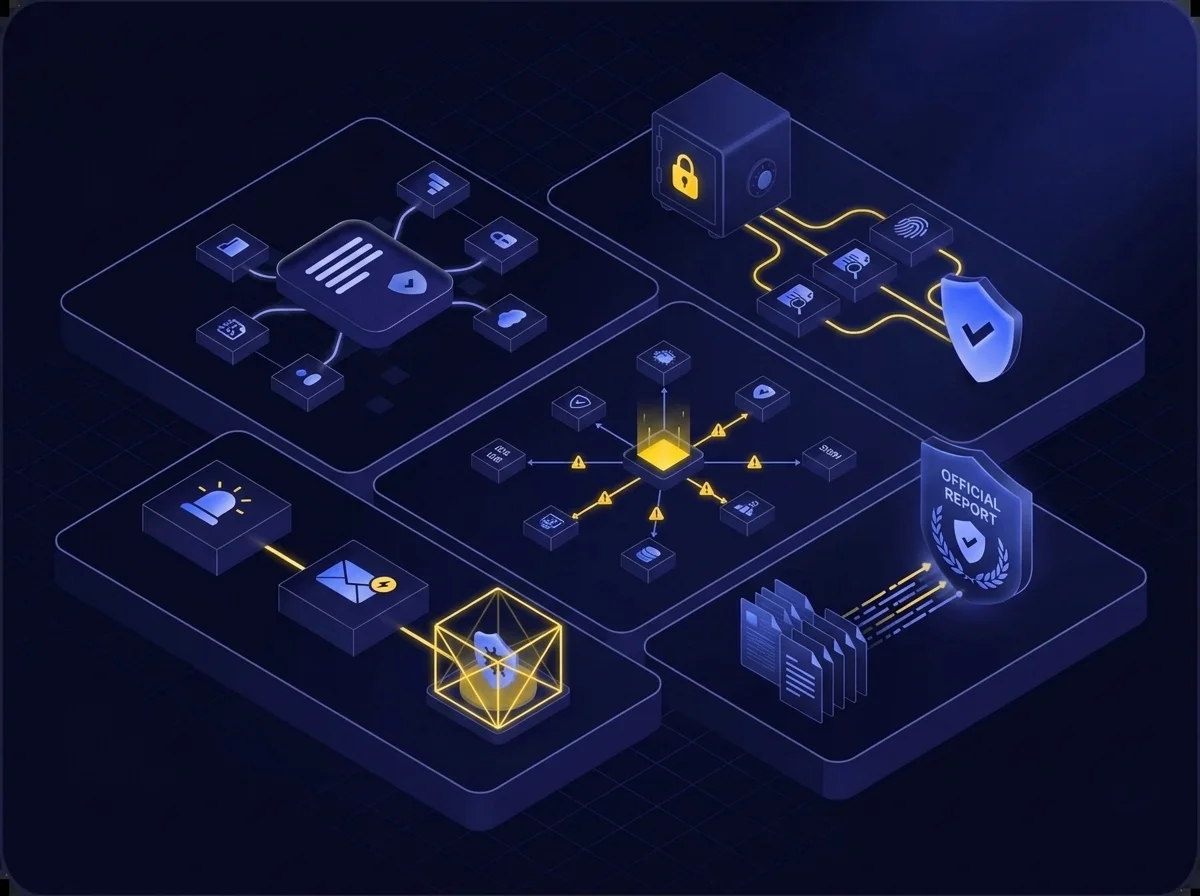
本プラットフォームは、資産分類やサプライチェーン監視による脅威の特定をサポートし、堅牢な認証、DLPスキャン、暗号化によってデータを保護します。リアルタイム検知はSIEM連携、アンチウイルス、IDS機能を活用。自動通知や隔離機能により迅速なインシデント対応が可能となり、詳細なフォレンジックデータが迅速なFINMA報告要件にも対応します。
全社的な保護とコントロール
プラットフォームの多層的なアプローチは、資産分類、アクセス管理、DLPスキャンをロールベースの権限やロケーションベースの制限と組み合わせます。ファイルレベルとOSレベルの鍵による二重暗号化が重要データを保護し、Enterprise Connectが安全なサードパーティシステム連携を実現します。リアルタイムの監査ログがユーザー活動や異常を追跡し、迅速なインシデント報告やコンプライアンス検証をサポートします。
よくある質問
スイスの銀行、証券ディーラー、金融グループ、およびコングロマリットが準拠する必要があります。このサーキュラーは、これらの機関全体で重要な機能とデータを保護するための運用リスクとレジリエンス要件を定めています。
このサーキュラーは、運用リスク管理、ICTガバナンス、サイバーリスク保護、重要なデータセキュリティ、国境を越えたサービス管理の5つの主要領域に対応しています。各領域には、特定の管理、監視、および報告手順が必要です。
スイスの金融機関は、重大なサイバーインシデントが発生した場合、24時間以内にFINMAに予備評価を通知する必要があります。特定の要件に従った詳細な報告書を72時間以内に提出し、その後、根本原因分析を行う必要があります。
スイスの金融機関は、国ごとの法的枠組みを評価し、地理的なアクセス制御を実施し、外部サービスプロバイダーを監視し、スイス国外で保存またはアクセスされる情報に対して強化されたデータ保護を維持する必要があります。
スイスの金融機関は、機密データを分類し、認可システムを通じてアクセスを制限し、継続的な監視を実施し、開発およびテスト中のデータを保護し、特権ユーザーおよびサービスプロバイダーに対する厳格な管理を維持する必要があります。