Operationele veerkrachtvereisten zijn complex en uitdagend
Financiële instellingen staan voor aanzienlijke uitdagingen bij het implementeren van uitgebreide operationele risicobeheersmaatregelen op het gebied van ICT, cyber en data management, terwijl ze tegelijkertijd bedrijfscontinuïteit en grensoverschrijdende naleving moeten waarborgen. De uitgebreide vereisten van de circulaire vragen om aanzienlijke middelen en coördinatie tussen diverse bedrijfsonderdelen.
Complexe operationele risicovoorwaarden: een uitdaging op meerdere niveaus
Financiële instellingen moeten operationele risicobeheersmaatregelen op alle niveaus integreren en tegelijkertijd voldoen aan strenge vereisten voor toezicht door de raad van bestuur. De noodzaak om inherente en resterende risico’s te beoordelen, de effectiviteit van controles te documenteren en risicoregisters bij te houden, zorgt voor aanzienlijke operationele complexiteit. Daarnaast staan teams onder druk om risicobeoordelingen te coördineren, monitoringkaders op te zetten en gedetailleerde rapportages te leveren tussen bestuur, directie en controlerende functies. Deze allesomvattende risicomanagementopdracht vereist uitgebreide coördinatie en aanzienlijke organisatorische middelen.
Ingewikkelde infrastructuur en change control
Uitgebreid ICT-beheer over ontwikkeling, operatie en reactie op incidenten moet worden opgebouwd, met behoud van strikte scheiding van omgevingen. Teams worstelen vaak met het documenteren en afdwingen van gedetailleerde procedures voor change management, systeemvalidatie en toegangscontrole. Het bijhouden van ICT-assets, het beheren van afhankelijkheden van dienstverleners en het waarborgen van bedrijfscontinuïteit vereist uitgebreide coördinatie. De verplichting om real-time inventarissen te onderhouden, back-upprocessen te implementeren en op incidenten te reageren, vraagt om aanzienlijke technische expertise en middelen binnen diverse operationele eenheden.
Snelle respons en testvereisten
Instellingen staan onder grote druk om uitgebreide cyberverdediging op te bouwen en tegelijkertijd te voldoen aan strikte deadlines voor incidentrapportage. Organisaties moeten threat monitoring, kwetsbaarheidstests en incidentrespons implementeren voor alle ICT-assets—ook die niet via internet toegankelijk zijn. De verplichting tot voorlopige meldingen binnen 24 uur en gedetailleerde rapportages binnen 72 uur aan FINMA, gecombineerd met regelmatige penetratietests en scenario-oefeningen, zorgt voor aanzienlijke operationele eisen. Teams moeten extra inzetten op security awareness training om gekwalificeerd personeel en middelen te behouden en tegelijkertijd beschermende maatregelen continu te verbeteren.
Uitgebreide bescherming over omgevingen heen
Voldoen aan kritieke datacontrolevereisten binnen operatie-, ontwikkel- en testomgevingen levert aanzienlijke compliance-uitdagingen op, vooral wanneer data in het buitenland wordt opgeslagen. De verplichting om toegangsbeperkingen te implementeren, bevoorrechte gebruikers te monitoren en grondig risicobeheer voor verkopers toe te passen, vraagt veel van de middelen. Teams moeten systematische data-classificatie, data life-cycle management en continue monitoring onderhouden, terwijl ze gespecialiseerde trainingen en regelmatige autorisatiebeoordelingen verzorgen.
Risico’s beheren bij meerdere rechtsbevoegdheden
Het implementeren van robuuste grensoverschrijdende risicobeheersmaatregelen zorgt voor complexe operationele eisen binnen internationale activiteiten. Zwitserse financiële instellingen moeten datasoevereiniteit en andere land-specifieke juridische kaders analyseren, gerichte dienstverleningsmodellen ontwikkelen en specialistische expertise behouden voor elke rechtsbevoegdheid. De verplichting om externe vermogensbeheerders te monitoren, tussenpersonen te beoordelen en buitenlandse dochterondernemingen te beheren, terwijl wordt voldaan aan diverse regelgevende regimes, vereist uitgebreide coördinatie en voortdurende aanpassing aan veranderende vereisten.
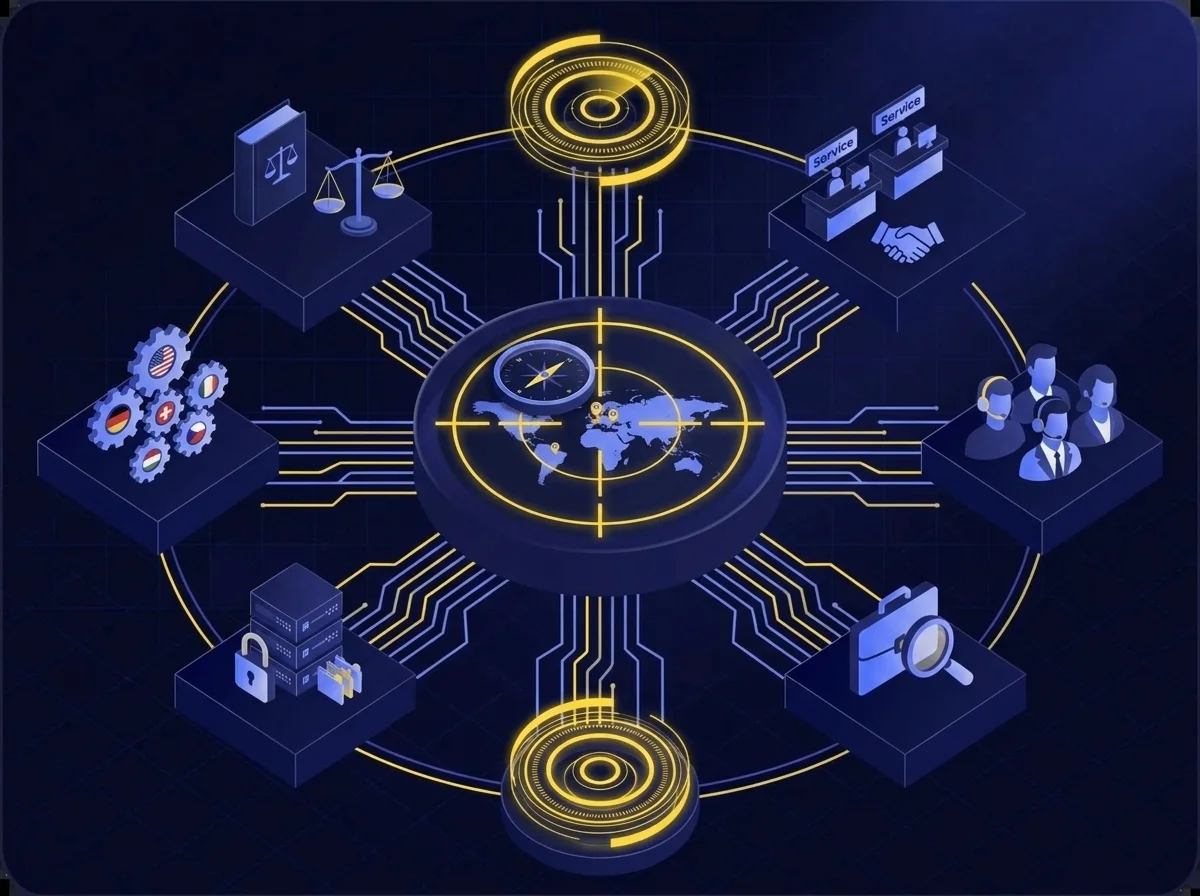
Het essentiële risicobeheerplatform van Kiteworks
Operationeel risicobeheer vereenvoudigen
Kiteworks helpt bij het beheren van operationele risico’s door middel van gedetailleerde tracking en geconsolideerde controles. Het platform minimaliseert het aanvalsoppervlak met de hardened virtual appliance dankzij ingebouwde firewalls en zero-trust architectuur. Gedetailleerde activity logs registreren gebruikersacties, afwijkingen en administratieve wijzigingen, wat uitgebreide rapportage mogelijk maakt. Rolgebaseerde toegangscontrole met standaardinstellingen voor het minste privilege handhaaft risicobeleid, terwijl het geconsolideerde auditsysteem de rapportagevereisten voor bestuur en directie vereenvoudigt.
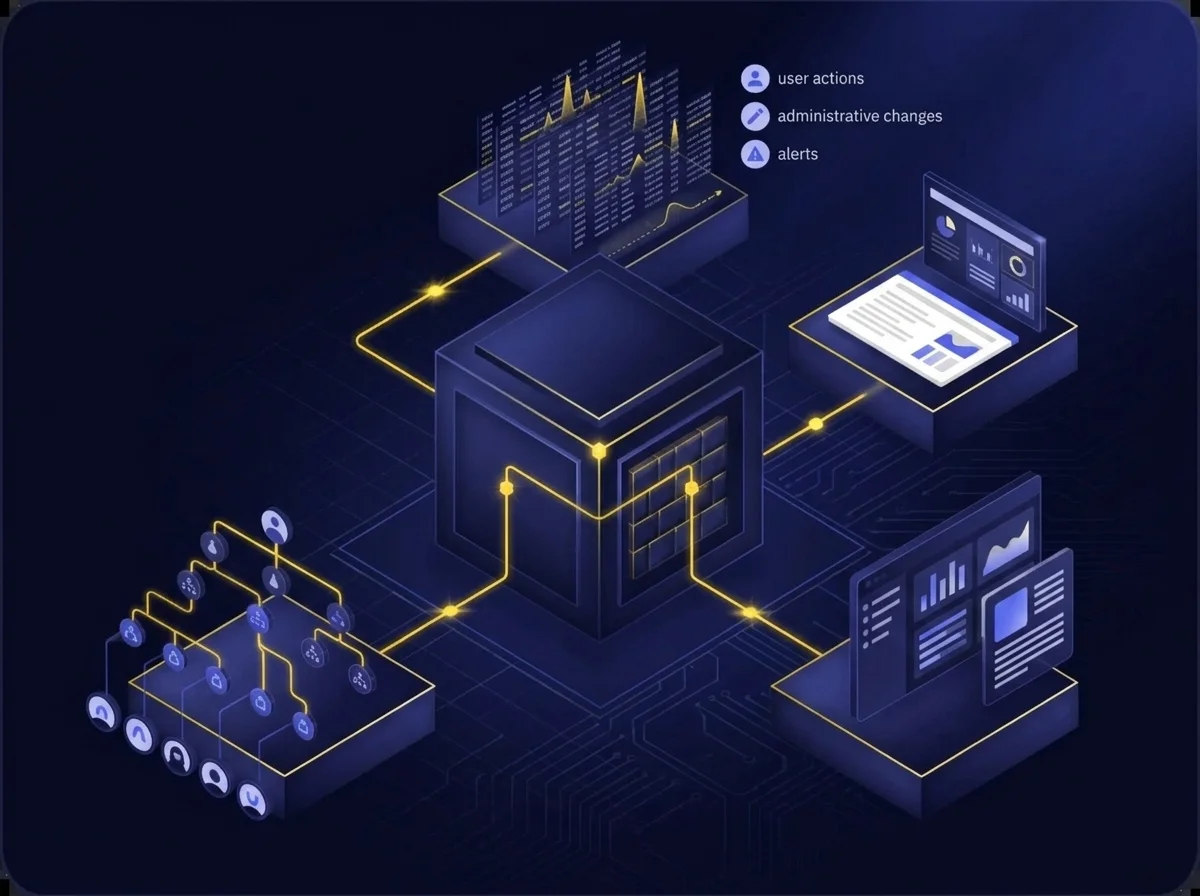
Geïntegreerd beveiligings- en control management
Kiteworks voldoet aan ICT-governance-eisen met de hardened virtual appliance en gelaagde beveiligingscontroles. Het platform combineert real-time activity logging, dubbele encryptie en uitgebreid toegangsbeheer om ICT-assets te beschermen. Ingebouwde back-upmogelijkheden en geautomatiseerde disaster recovery-processen ondersteunen bedrijfscontinuïteit, terwijl geconsolideerde audit logs het incident response proces versnellen. De zero-trust architectuur en ingebouwde firewalls van Kiteworks versterken de bescherming in diverse omgevingen.
Snelle verdediging en rapportage
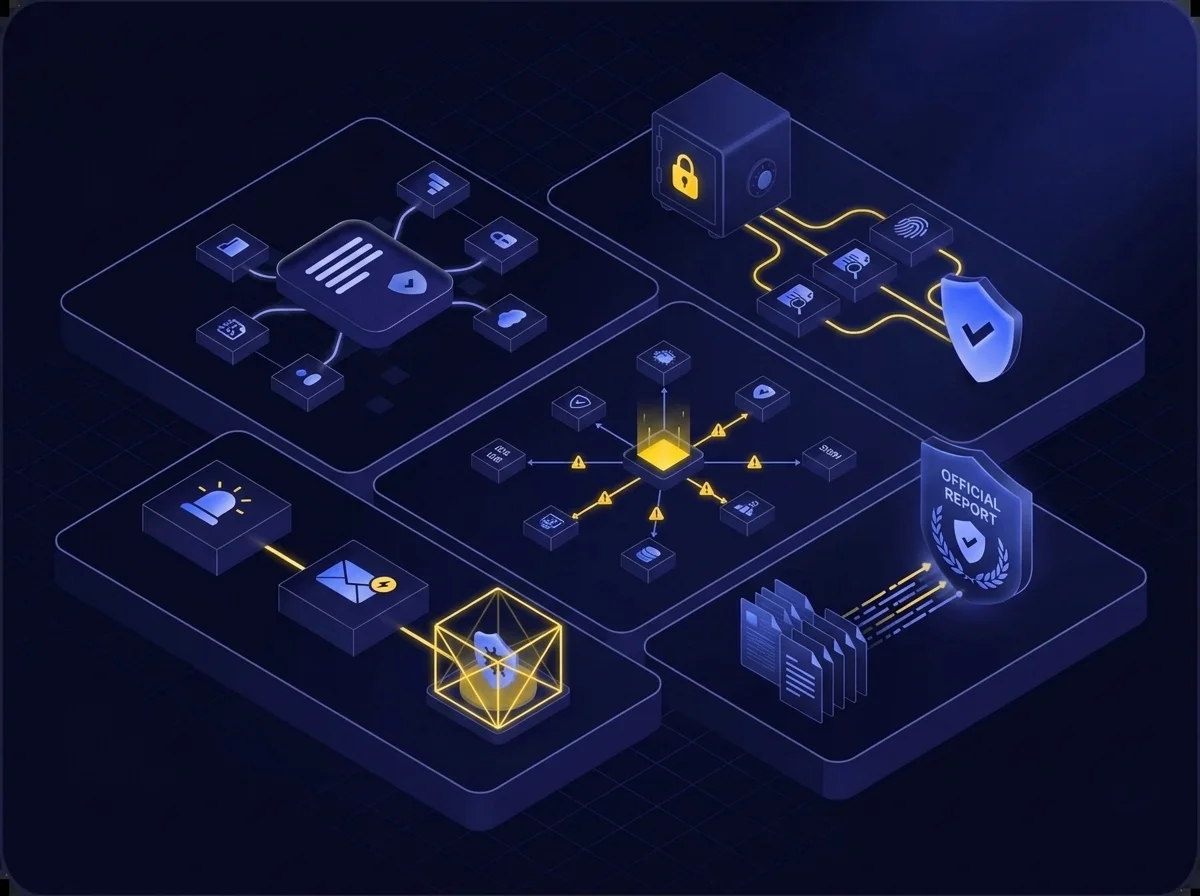
Het platform ondersteunt dreigingsidentificatie met assetclassificatie en monitoring van de toeleveringsketen, en beschermt data met robuuste authenticatie, DLP-scanning en encryptie. Real-time detectie maakt gebruik van SIEM-integratie, antivirus en IDS-functionaliteit. Geautomatiseerde notificaties en quarantainefuncties maken snelle incidentrespons mogelijk, terwijl gedetailleerde forensische data snelle FINMA-rapportagevereisten ondersteunen.
Organisatiebrede bescherming en controle
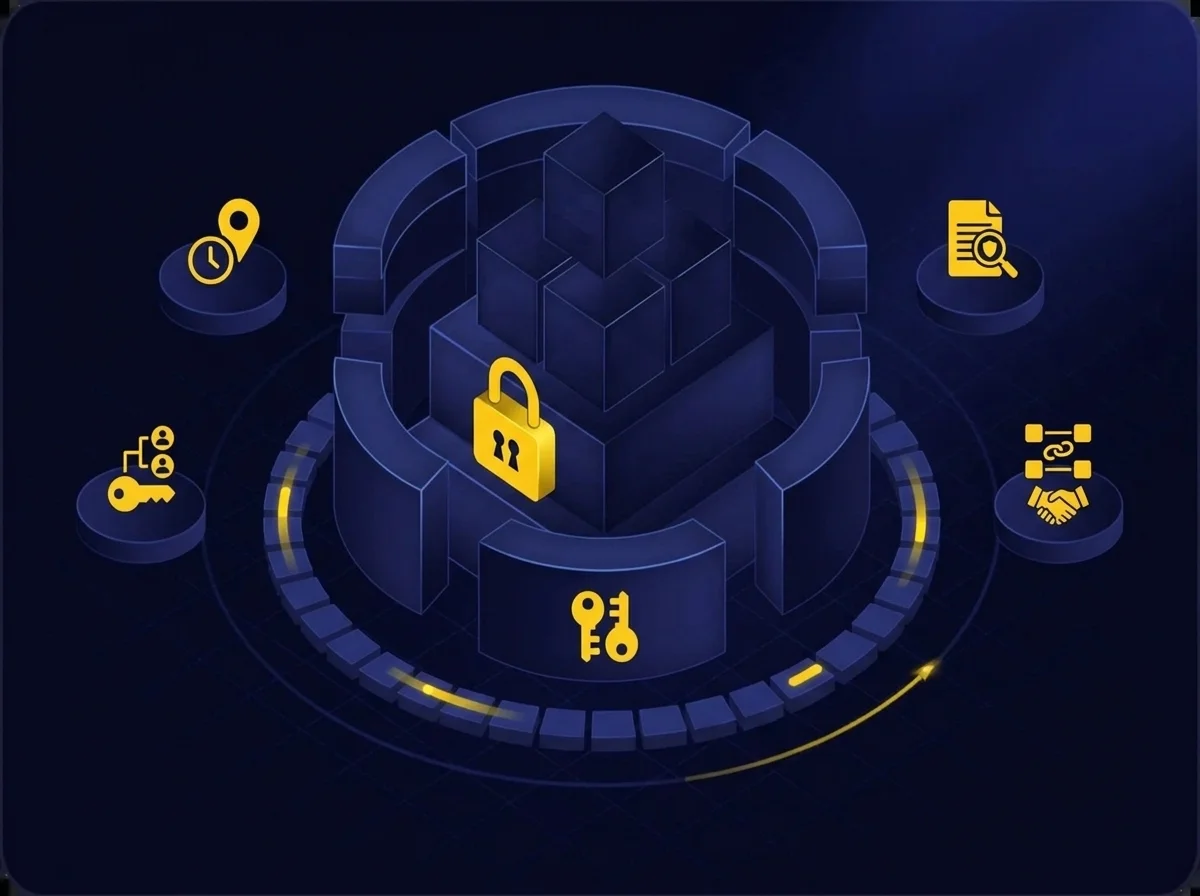
De gelaagde aanpak van het platform combineert assetclassificatie, toegangsbeheer en DLP-scanning met rolgebaseerde rechten en locatiegebaseerde beperkingen. Dubbele encryptie met file-level en OS-level sleutels beschermt kritieke data, terwijl Enterprise Connect veilige integratie met systemen van derden mogelijk maakt. Real-time audit logs volgen gebruikersactiviteiten en afwijkingen, wat snelle incidentrapportage en nalevingsverificatie ondersteunt.
Slimme geografische controles
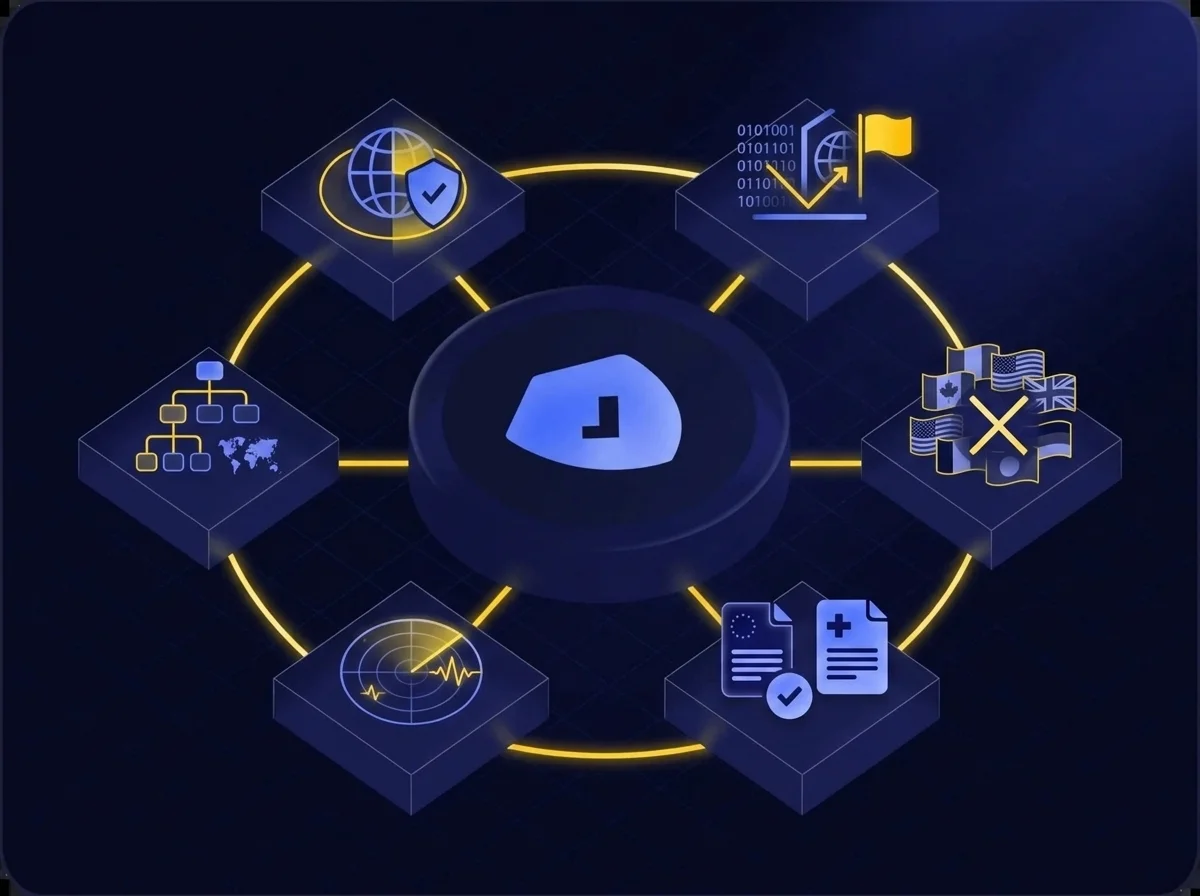
Configureerbare geo-fencing maakt locatiegebaseerde toegangscontrole mogelijk via IP-beperkingen en landenspecifieke blokkades. Kiteworks waarborgt naleving met gedetailleerde gebruikersprofielen en organisatiebrede geografische beleidsregels. Real-time monitoring wordt gecombineerd met GDPR– en HIPAA-specifieke rapportagetools om naleving van regelgeving over diverse rechtsbevoegdheden te valideren.
Veelgestelde vragen
Zwitserse banken, effectenhandelaren, financiële groepen en conglomeraten moeten voldoen aan deze circulaire. De circulaire stelt vereisten voor operationeel risico en veerkracht vast om kritieke functies en gegevens binnen deze instellingen te beschermen.
De circulaire behandelt vijf hoofdgebieden: beheer van operationele risico’s, ICT-governance, bescherming tegen cyberrisico’s, beveiliging van kritieke gegevens en controles op grensoverschrijdende dienstverlening. Elk gebied vereist specifieke controles, monitoring en rapportageprocedures.
Zwitserse financiële instellingen moeten FINMA binnen 24 uur op de hoogte stellen van significante cyberincidenten met een voorlopige beoordeling. Een gedetailleerd rapport volgens specifieke vereisten moet binnen 72 uur worden ingediend, gevolgd door een oorzakenanalyse.
Zwitserse financiële instellingen moeten landspecifieke juridische kaders beoordelen, geografische toegangscontroles implementeren, externe dienstverleners monitoren en verhoogde gegevensbescherming hanteren voor informatie die buiten Zwitserland wordt opgeslagen of geraadpleegd.
Zwitserse financiële instellingen moeten gevoelige gegevens classificeren, toegang beperken via autorisatiesystemen, continue monitoring implementeren, gegevens beschermen tijdens ontwikkeling en testen, en strikte controles behouden over bevoorrechte gebruikers en dienstverleners.
Featured Resources
Kiteworks maakt robuuste naleving mogelijk van FINMA Circulaire 2023/1 “Operationele risico’s en weerbaarheid – banken”
Kiteworks maakt robuuste naleving mogelijk van FINMA Circulaire 2023/1 “Operationele risico’s en weerbaarheid – banken”
Kiteworks ondersteunt de implementatie van Essential Eight voor Australische organisaties
Kiteworks ondersteunt de implementatie van Essential Eight voor Australische organisaties
Introductie van Kiteworks Next-Gen DRM: Een revolutie in Digital Rights Management
Introductie van Kiteworks Next-Gen DRM: Een revolutie in Digital Rights Management
Naleving van de Saudische Wet op de Bescherming van Persoonsgegevens mogelijk maken