KiteworksのIRAP評価済みプライベートコンテンツネットワークがMinterEllisonに優位性を提供
セキュリティ要件が増大する複雑な道のり
Essential Eightコンプライアンスでより高い成熟度レベルを達成するには、リソースと専門知識の増強が求められます。組織は、進化するサイバー脅威に対応しながら、より厳格なセキュリティコントロールの導入・維持という継続的な課題に直面しています。
複数システムの管理と厳格なパッチ適用スケジュール
組織は、インターネットに公開されたサーバーからワークステーション、ドライバー、ファームウェアまで、多様な環境で複雑なパッチ適用スケジュールを調整する必要があります。各システムには、48時間以内の重要パッチから月次更新まで、特定の脆弱性スキャン頻度と厳格な更新期限が求められます。ITチームは、複数の脆弱性スキャナーを同時に監視し、異なるシステムタイプ間で更新を調整し、継続的な運用を維持しながら、すべてのコンポーネントがベンダーのサポートライフサイクル要件を満たしていることを確実にしなければなりません。
セキュリティアクセスとユーザー認証のバランス
フィッシング耐性のある多要素認証(MFA)を複数の環境で導入しつつ、複雑な特権アクセス制御を管理する必要があります。これには、内部システム、サードパーティサービス、データリポジトリを通じて機密データへアクセスするすべてのユーザーに対してMFAを調整することが求められます。ITチームは、ワークステーションやサーバー全体で認証イベントを監視し、厳格な特権分離を維持し、定期的なアクセス再検証を徹底し、セキュリティインシデントに迅速に対応しながら、正当なユーザーのシームレスなアクセスも確保しなければなりません。
アプリケーション制御を全システム層で徹底
ワークステーション、インターネット公開サーバー、内部システム全体で包括的なアプリケーション制御を実施し、すべてのソフトウェアコンポーネントの厳格な実行制限を維持する必要があります。これには、許可・ブロックイベントの継続的な監視、制御ルールセットの検証、複数のブロックリストの運用が求められます。チームは、各システム層からログを分析し、セキュリティインシデントを特定し、対応計画を実行しつつ、正当なビジネス運用の妨げにならないようにしなければなりません。
アプリケーションの堅牢化とビジネス機能の両立
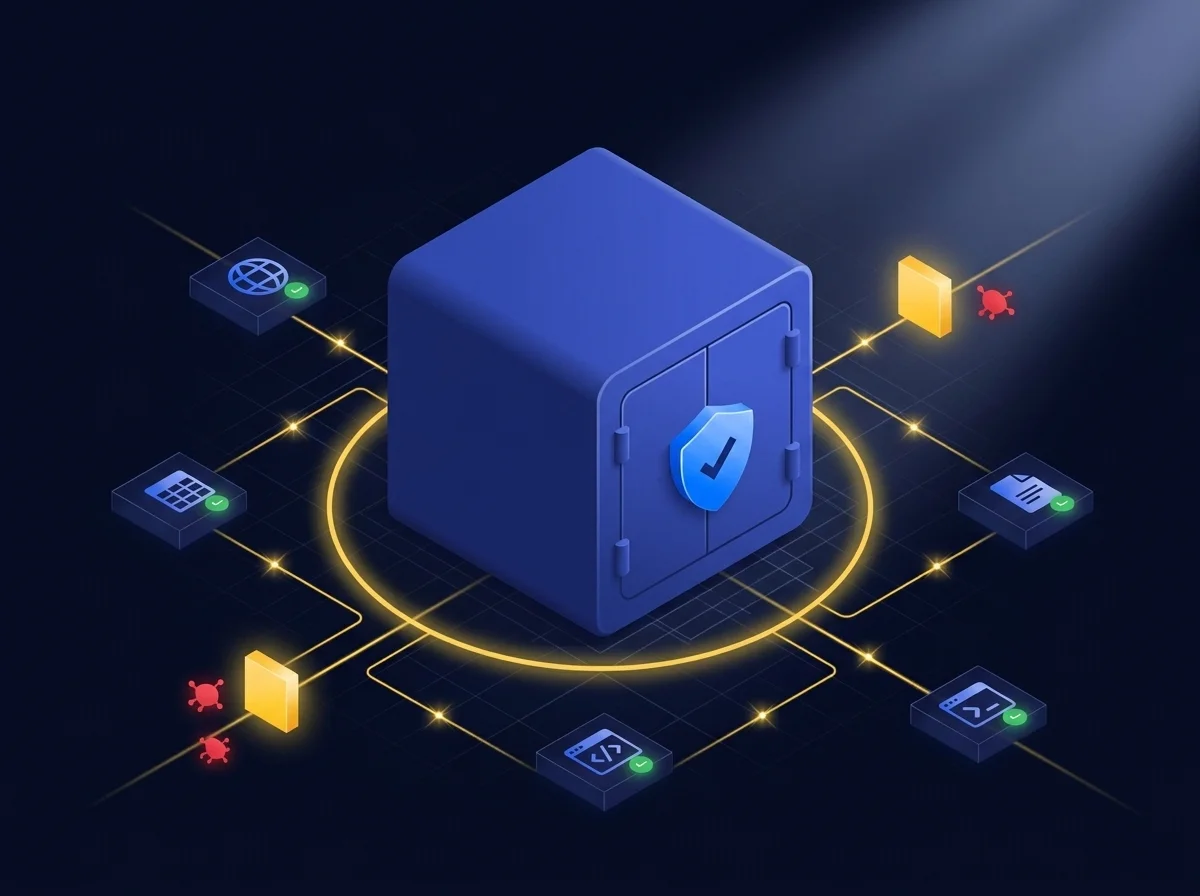
組織は、Webブラウザ、Microsoft Office、PDFソフトウェア、PowerShell全体で広範なアプリケーション堅牢化対策を導入しつつ、ビジネス生産性を維持する必要があります。これには、セキュリティ設定の厳格な管理、潜在的に危険なプロセスのブロック、ベンダー間で相反するガイダンスの調整が含まれます。チームは、一般的な業務ツールに対して複雑な制限を設定し、全システムで詳細なイベントログを監視・分析し、セキュリティインシデントに対応しながら、ユーザーが日常業務を円滑に遂行できる環境を確保しなければなりません。
Kiteworksによるコンプライアンス支援
パッチ管理を効率化する自動化ソリューション
本プラットフォームは、内部調査、市場調査、バウンティプログラムに基づく継続的なアップデートによって脅威検知を自動化します。ワンクリックアップデート機能により、システム管理者はオペレーティングシステム、データベース、Webサーバー、アプリケーションコードを含むソリューション全体に対してアップデートのダウンロード、検証、適用が可能です。エアギャップ環境向けには、Kiteworksが安全なオフラインアップデートプロセスを提供し、すべてのインストール環境が脆弱性から確実に保護されるようにします。
包括的な認証とアクセス制御管理
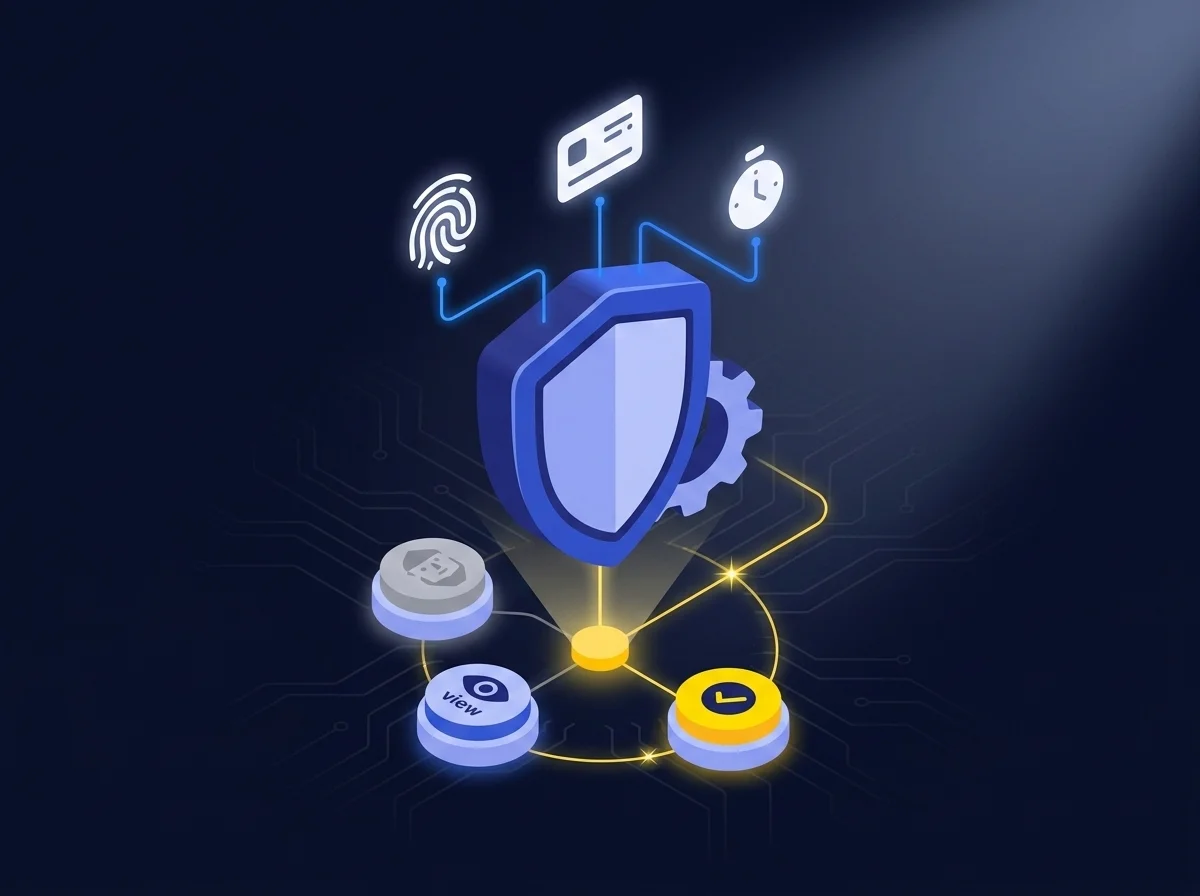
Kiteworksは、RADIUSプロトコル、PIV/CACカード、時間ベースのOTPなど複数の方式による堅牢な多要素認証を提供します。プラットフォームは、最小権限の原則に基づくロールベースアクセス制御を実装し、ユーザーには必要最小限の権限のみがデフォルトで付与されます。管理者ロールは、アクセス不可、閲覧のみ、フルアクセスの厳格な階層型権限管理を維持します。システムは非アクティブ時のアカウント無効化など時間ベースの制御を強制し、すべての認証・アクセスイベントの詳細な監査ログもサポートします。
多層的なアプリケーション制御と高度な脅威検知
本プラットフォームには、ネットワークファイアウォール、Webアプリケーションファイアウォール、侵入検知システムが組み込まれており、不正なアプリケーションのブロックや異常な活動の検知を実現します。システムはすべてのアプリケーションイベントとセキュリティインシデントの包括的な監査ログを保持し、CISOダッシュボードでは、ログイン、ファイル操作、システム変更などのアクティビティ概要や地理的マッピングによるセキュリティイベントのリアルタイム可視化が可能です。
リアルタイムのセキュリティイベント監視とインシデント対応
Kiteworksは、リアルタイムのSIEM連携による包括的なログ管理・監視機能を提供します。すべてのセキュリティイベントを即時に記録し、スロットリングや遅延なく脅威の即時検知と対応を可能にします。CISOダッシュボードはセキュリティインシデントの詳細な可視化を実現し、自動フィードで標準化されたログデータをSIEM/SOARシステムへ送信します。ユーザー認証からファイル操作まであらゆる動作を追跡し、改ざん防止の監査ログを維持することで、セキュリティ運用とコンプライアンス要件の両方をサポートします。
よくある質問
Essential Eightの準拠は、オーストラリアの非法人コモンウェルス機関に義務付けられており、特に政府、金融、医療分野で機密データを扱うすべてのオーストラリアの組織に推奨されています。
Kiteworksは、オペレーティングシステム、データベース、アプリケーション全体にパッチを自動的に検証し展開するワンクリックシステムアップデートを提供します。このプラットフォームには継続的な脅威監視が含まれており、接続環境とエアギャップ環境の両方をサポートしています。
Kiteworksは、組み込みファイアウォールと侵入検知システムを備えた強化された仮想アプライアンスとして展開されます。このプラットフォームは包括的な監査ログを維持し、CISOダッシュボードを通じてリアルタイムのセキュリティ監視を提供します。
Kiteworksは、即時かつ制限のないイベントログ記録を伴うリアルタイムのSIEM統合を提供します。このプラットフォームは改ざん防止の監査ログを維持し、SIEM/SOARシステムへの標準化されたログフィードを提供し、CISOダッシュボードを通じて詳細な活動追跡を行います。