Lernen Sie KAI kennen: Der KI-Agent, der auf Ihr Prüfprotokoll antwortet
Compliance- und Sicherheitsteams beantworten immer wieder dieselben Fragen: Wer hat worauf zugegriffen, welche Richtlinie wurde ausgelöst, wer hat diese Datei extern geteilt? Jede Antwort erfordert manuelle Berichte und Analystenzeit. Gleichzeitig treibt das Unternehmen KI in den Technologie-Stack, doch die Teams, die für Risiken verantwortlich sind, können kein KI-Tool genehmigen, das sie nicht prüfen können. Gartner prognostiziert, dass bis Ende 2026 40 % der Unternehmensanwendungen aufgabenspezifische KI-Agents enthalten werden.
KAI ist der in Kiteworks integrierte KI-Agent für alle, die Daten verantworten. Stellen Sie Ihre Frage in Alltagssprache und erhalten Sie eine Antwort aus Ihren eigenen Aktivitäten, dem Audit-Trail, Anwendern, Dateien, Ordnern und Risikorichtlinien – jede Abfrage von KAI ist nachvollziehbar. Lassen Sie KAI eine Risikorichtlinie entwerfen, prüfen Sie den Entwurf und wenden Sie ihn selbst an. KAI verändert Ihre Daten nie. Es läuft auf Ihrem eigenen Claude-Modell über Ihr eigenes AWS-Bedrock-Konto – ohne neues Berechtigungsmodell.
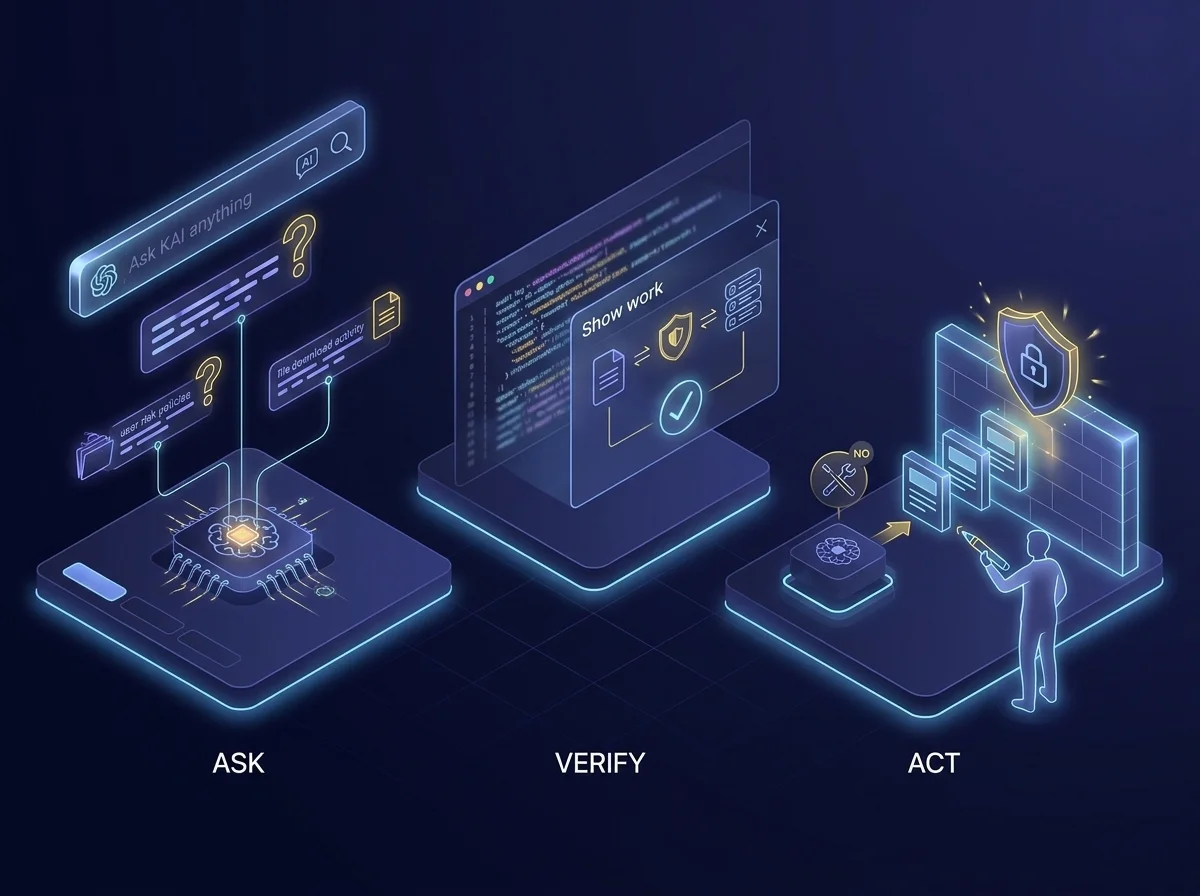
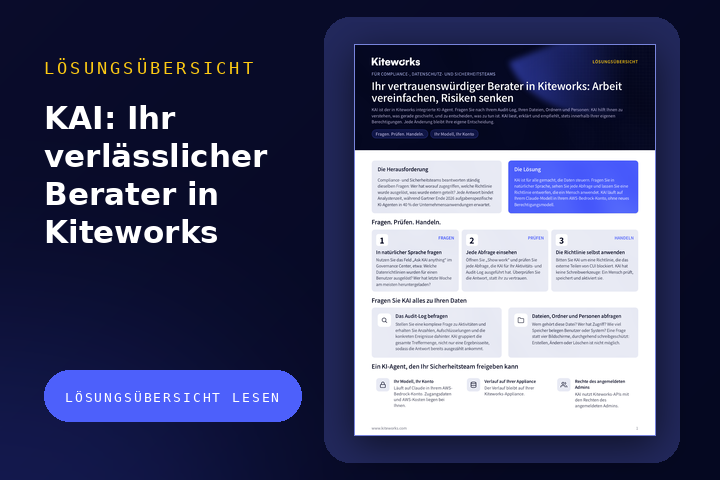
Fragen. Prüfen. Handeln.
Prüfungsfragen sollten kein Reporting-Projekt erfordern. KAI ist im Feld „Ask KAI anything“ oben im Governance Center integriert – es gibt keine neue Konsole und kein neues Tool, das Sie lernen müssen.
FRAGEN: Stellen Sie Ihre Frage in Klartext über das Feld „Ask KAI anything“ im Governance Center. Fragen Sie zum Beispiel, welche Risikorichtlinien für einen Anwender ausgelöst wurden oder wer letzte Woche die meisten Dateien heruntergeladen hat.
PRÜFEN: Jede Abfrage nachvollziehen Öffnen Sie „Show work“, um jede einzelne Abfrage von KAI in Ihren eigenen Aktivitäten und Prüfprotokollen einzusehen. Überprüfen Sie die Antwort, statt ihr blind zu vertrauen.
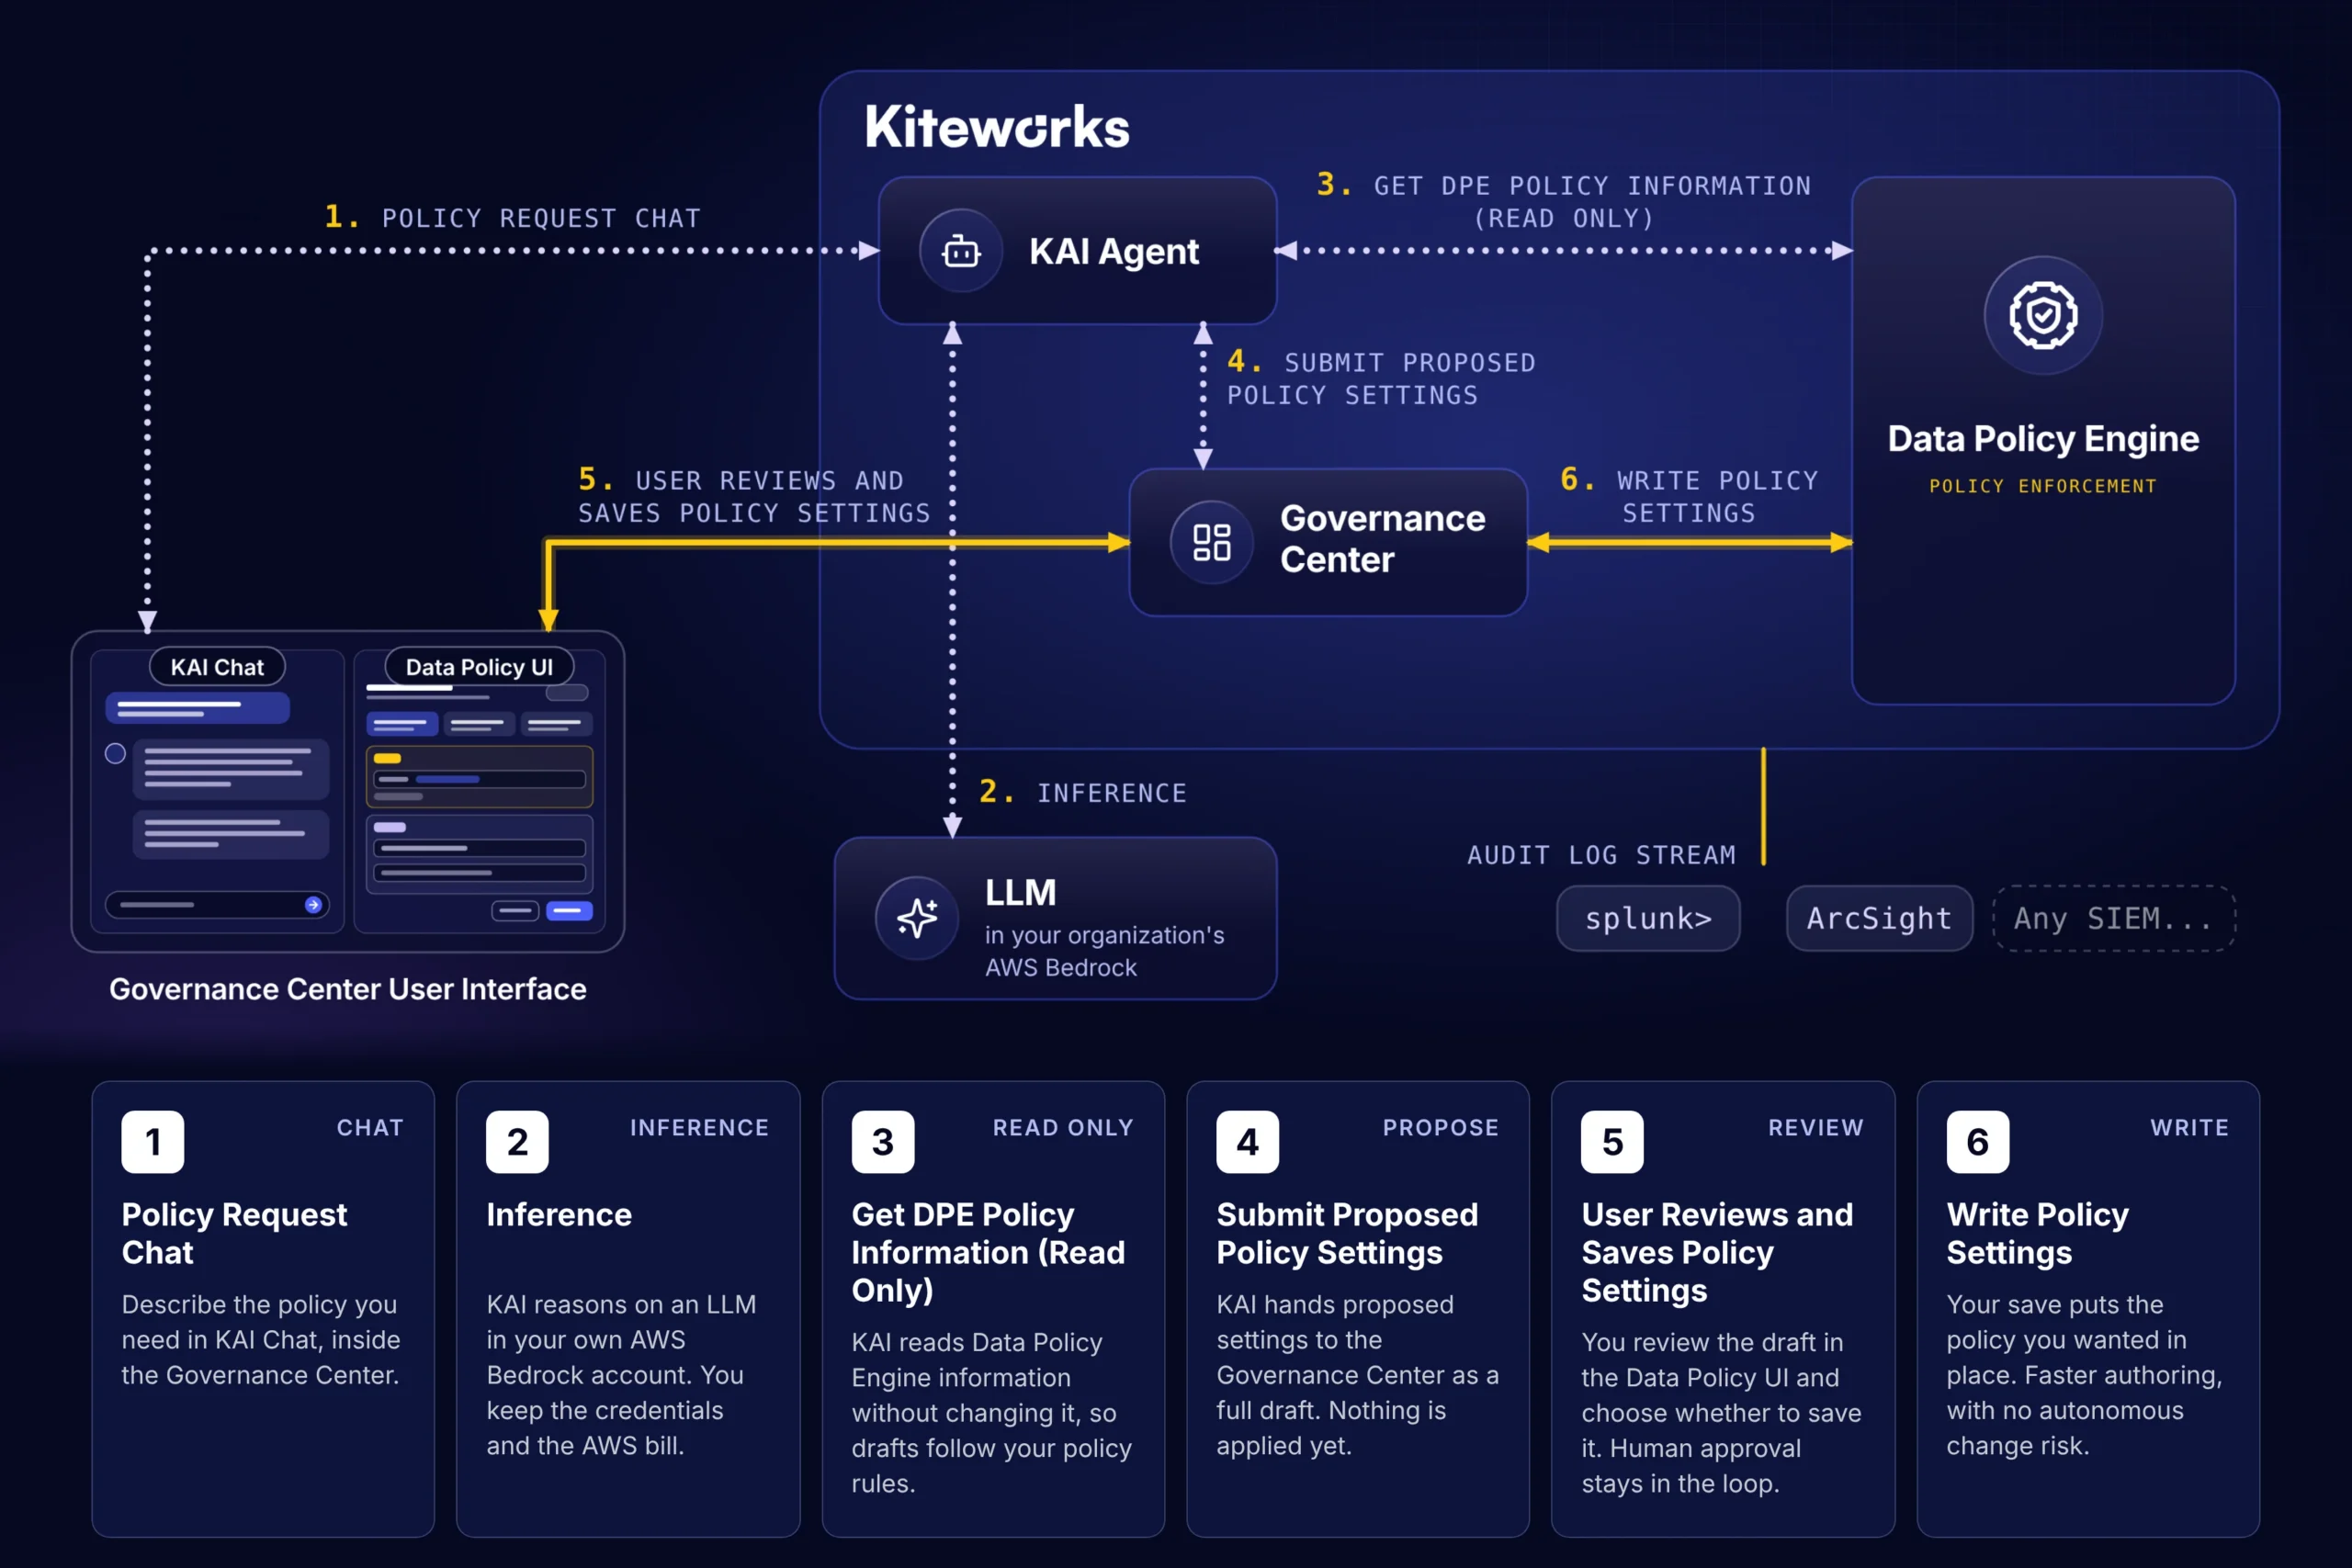
HANDELN: Richtlinie selbst anwenden Bitten Sie KAI, einen Richtlinienentwurf zu erstellen, der externes Teilen von CUI blockiert. KAI hat keine Schreibrechte. Eine Person prüft, speichert und aktiviert die Richtlinie.
Das Prüfprotokoll gezielt abfragen
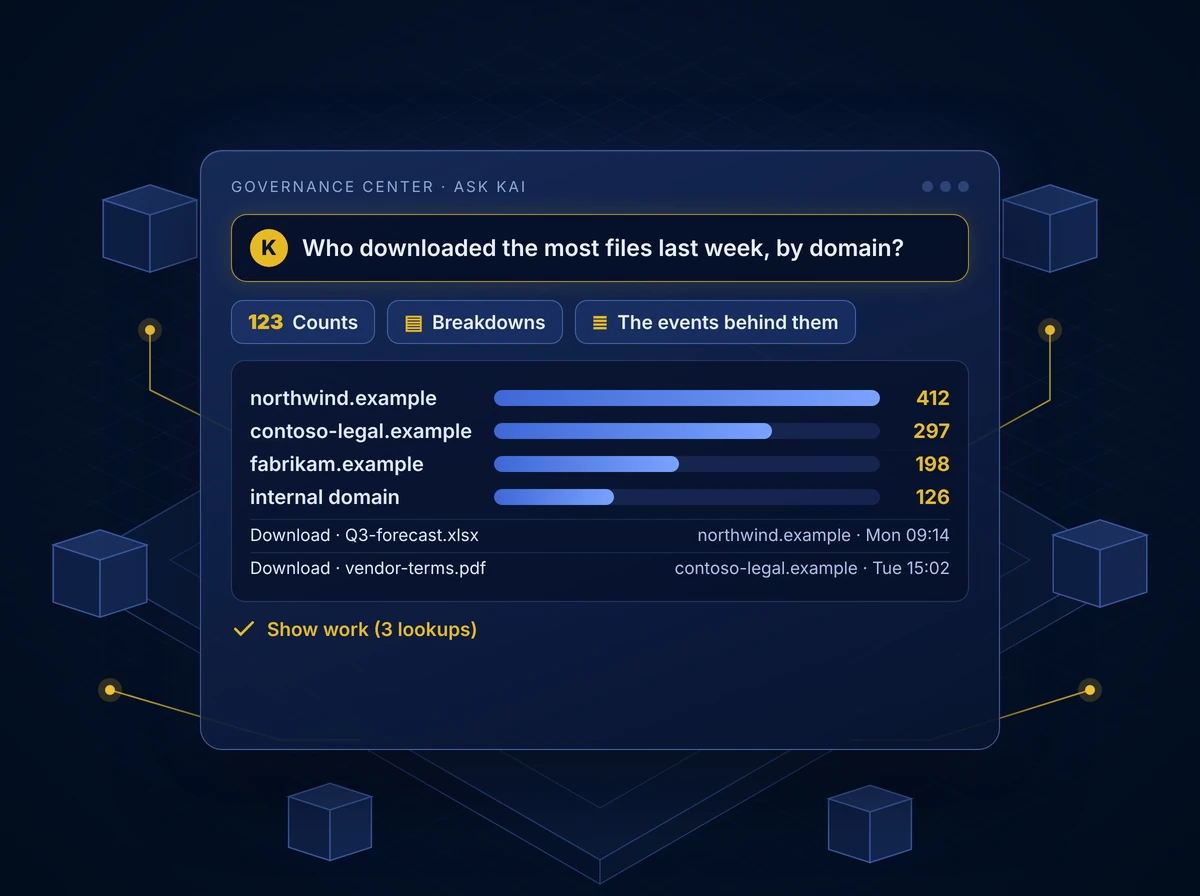
Stellen Sie komplexe Fragen zu Aktivitäten, etwa wer letzte Woche die meisten Dateien nach Domain heruntergeladen hat. KAI liefert Ihnen Summen, Aufschlüsselungen und die zugrundeliegenden Ereignisse. Der Server übernimmt die Auswertung – niemand muss manuell zählen: KAI gruppiert alle passenden Ereignisse, nicht nur eine Seite von Ergebnissen. So erhalten Sie direkt die vollständige Antwort. Die erste Antwort dauert etwa eine halbe Minute.
- Summen: Wie viele Ereignisse passen, bereits aufsummiert
- Aufschlüsselungen: Die gleiche Antwort aufgeteilt nach Domain, Anwender oder Richtlinie
- Zugrundeliegende Ereignisse: Die einzelnen Prüfprotokolleinträge, aus denen jede Zahl berechnet wurde
- Show work: Jede Abfrage von KAI wird unter „Show work“ gelistet, damit Sie prüfen statt nur vertrauen
Fragen beantworten zu Dateien, Ordnern und Personen
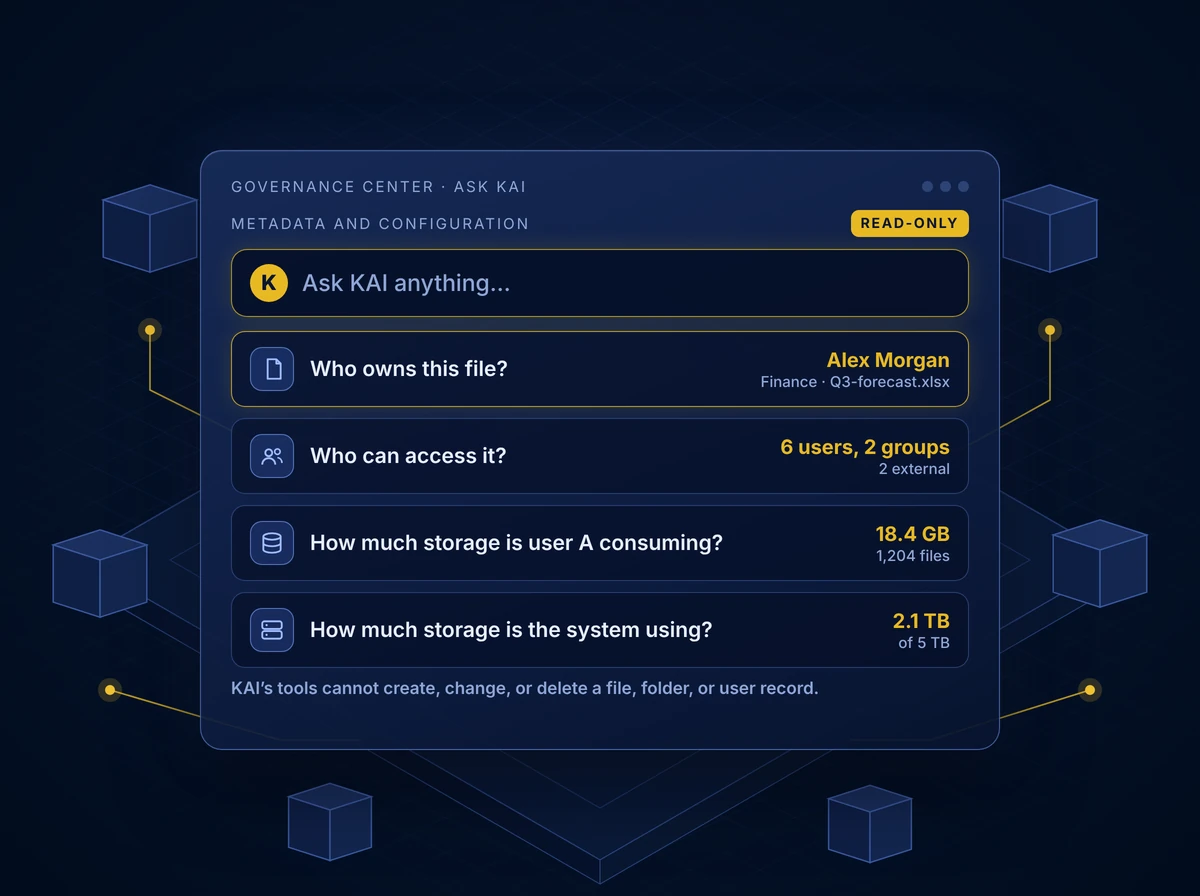
Stellen Sie Fragen zu den Daten, die Sie verwalten, und erhalten Sie Antworten direkt aus den Metadaten und Einstellungen Ihres Systems. Wer besitzt eine Datei, wer hat Zugriff darauf und wie viel Speicherplatz ein Anwender oder das gesamte System nutzt – all das ist nur eine Frage entfernt. Sie müssen keinen Bericht anfordern und nicht auf einen Analysten warten.
Beispielhafte Fragen:
- Wer besitzt diese Datei?
- Wer hat Zugriff darauf?
- Wie viel Speicherplatz nutzt Anwender A?
- Wie viel Speicherplatz nutzt das System insgesamt?
Nur lesend – so können Sie sicher alles erkunden. KAI kann keine Dateien, Ordner oder Anwenderdatensätze erstellen, ändern oder löschen.
Mit KAI eine Richtlinie entwerfen
Beschreiben Sie die gewünschte Richtlinie in Klartext. KAI arbeitet auf Basis Ihres eigenen Modells, liest die Einstellungen Ihrer Data Policy Engine, ohne sie zu verändern, und übergibt dem Governance Center einen vollständigen Entwurf. Nichts wird übernommen, bevor eine Person es geprüft und gespeichert hat.
Ein KI-Agent, den Ihr Security-Team freigeben kann
Nur-Lesen ist ein Feature, keine Einschränkung. Gartner empfiehlt eine angemessene Governance für KI-Agenten. KAI arbeitet beratend: Er erklärt und entwirft, ein Mensch entscheidet.
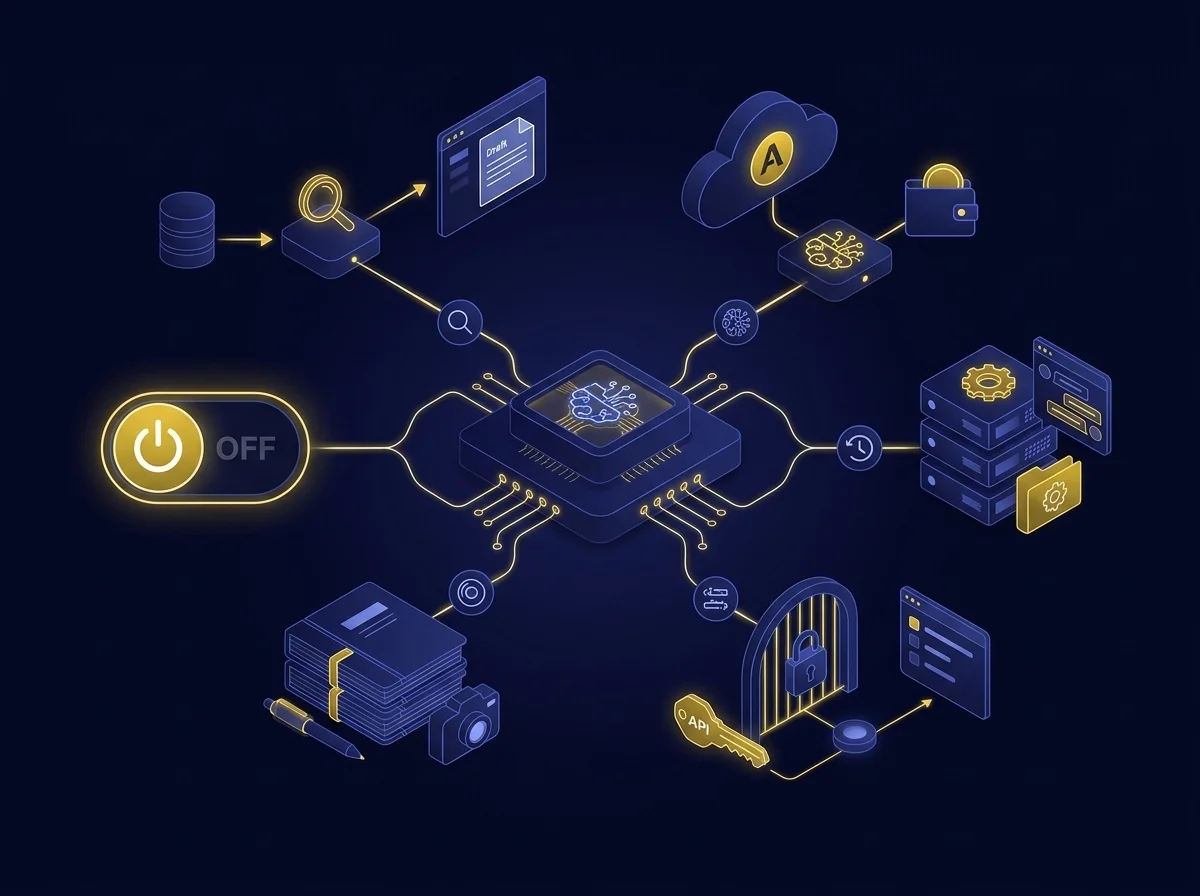
Read-Only by Design KAI erklärt und entwirft. Er verändert niemals Daten.
Ihr Modell, Ihr Account Läuft über Claude in Ihrem eigenen AWS Bedrock Account. Sie besitzen die Zugangsdaten und bezahlen AWS direkt.
Historie auf Ihrer Appliance Der Gesprächsverlauf bleibt auf Ihrer Kiteworks-Appliance gespeichert.
Angemeldete Admin-Berechtigungen KAI arbeitet über die Kiteworks-APIs als angemeldeter Admin. Es gibt keine Hintertür und kein separates Berechtigungsmodell.
Für regulierte Prüfungen entwickelt:
- Chat-Zugriff ist auf System-Admin- und Compliance-Rollen beschränkt.
- Zugangsdaten werden verschlüsselt gespeichert, jede Änderung der KI-Einstellungen wird im Kiteworks-Prüfprotokoll dokumentiert.
- Das KAI-Serviceprotokoll speichert niemals Prompts, Antworten, Dateiinhalte, Namen oder E-Mail-Adressen.
- Ein Admin kann KAI jederzeit deaktivieren, ohne es zu entfernen.
Eine verwaltete Datenschicht für Ihre und unsere Agenten
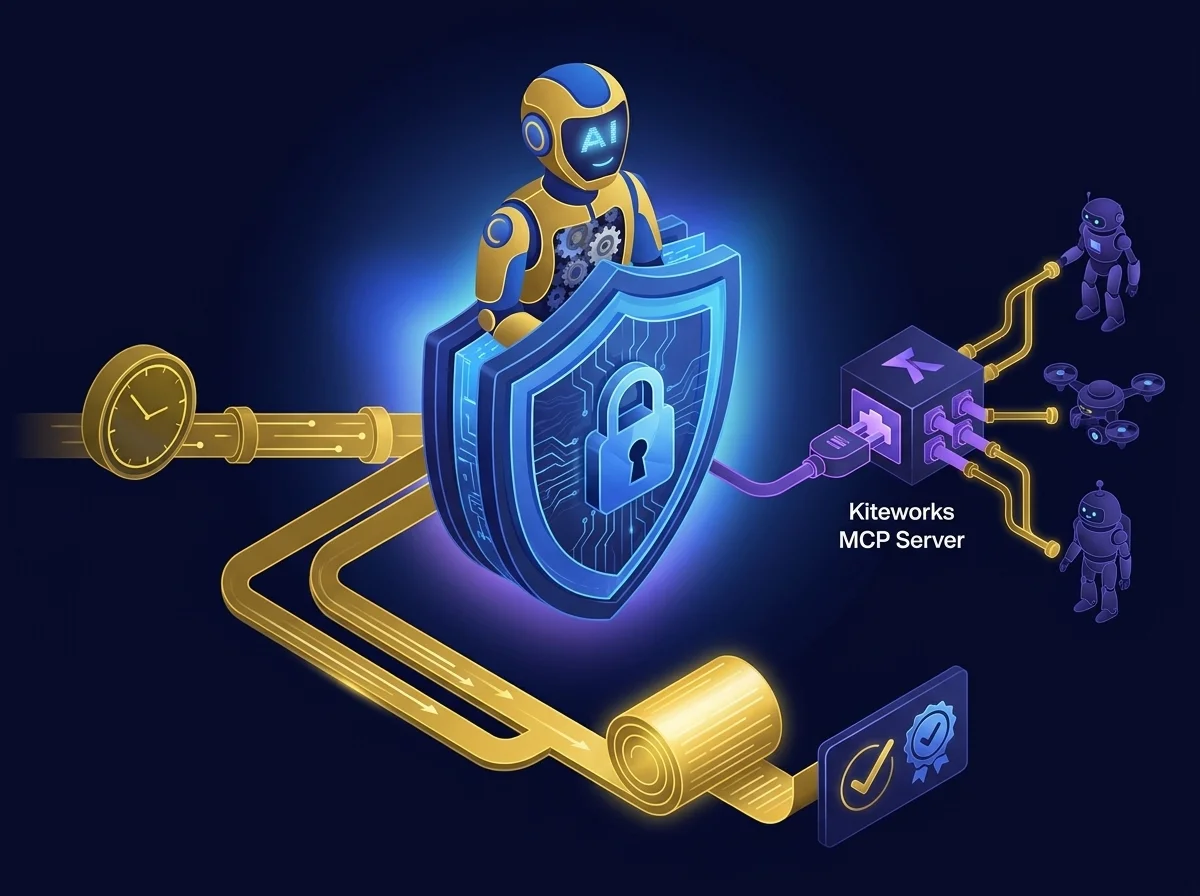
Ihre Agenten und unsere. KAI ist der Agent, der in die Kiteworks Agents Workflow-Steuerung integriert ist. Über den Kiteworks MCP Server können Sie eigene Agenten anbinden.
KAI für Governance: Der in Kiteworks integrierte KI-Agent beantwortet Audit- und Risiko-Fragen für Admins und Compliance-Teams ab dem ersten Tag.
Kiteworks MCP Server für Ihre Agenten: Verbinden Sie Ihre eigenen KI-Agenten mit Kiteworks-Daten. Admins wählen die API-Berechtigungen, und die Berechtigungen für Verschieben und Löschen bleiben deaktiviert, bis sie aktiviert werden.
Ein Berechtigungsmodell, ein Prüfprotokoll: Egal, welcher Agent aktiv ist – er nutzt die gleichen Kiteworks-Berechtigungen und wird im selben Prüfprotokoll dokumentiert.
Starten Sie mit KAI für Governance und Einblicke. Fügen Sie den Kiteworks MCP Server hinzu, wenn Ihre Teams eigene KI-Tools mit Kiteworks-Daten nutzen möchten.
Werden Sie Teil der KI-Innovatoren: KAI und MCP Server 6 Monate kostenlos
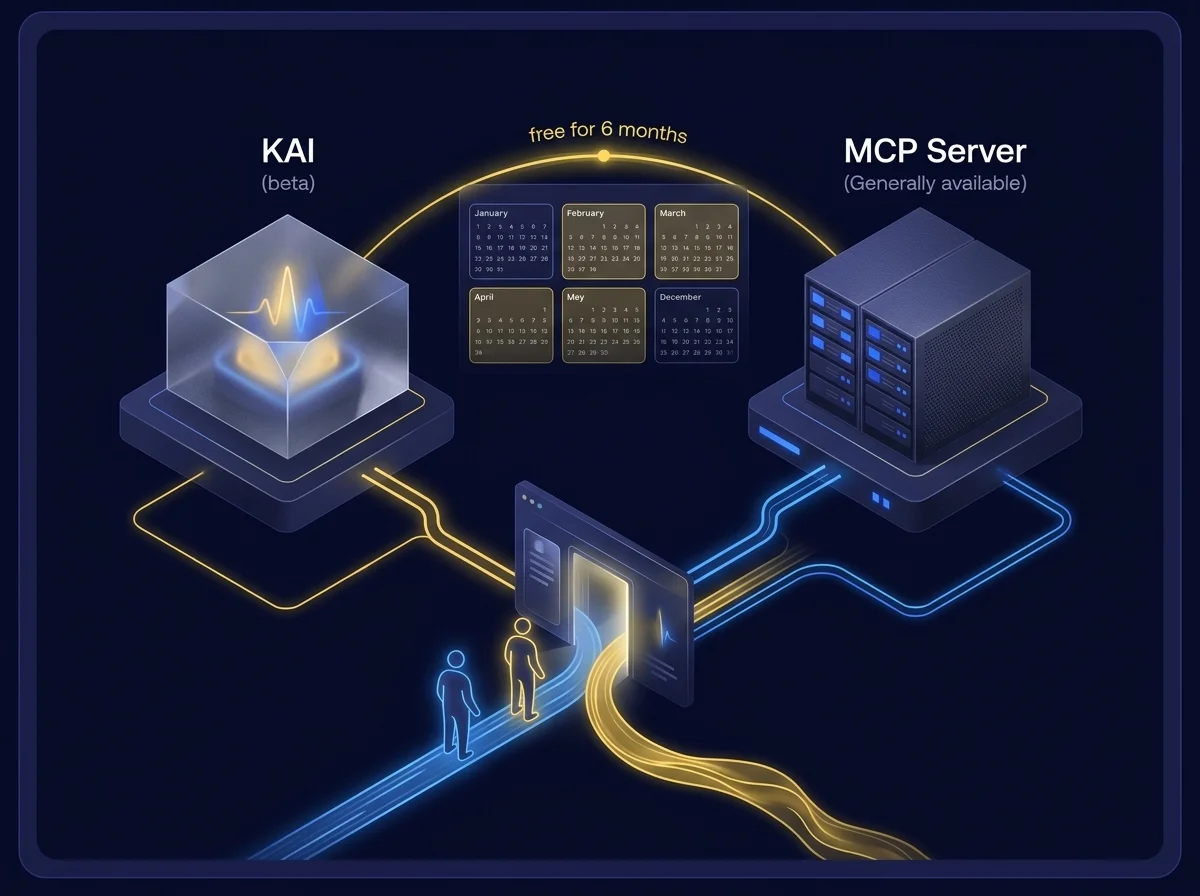
Kunden, die am Programm „Innovators in AI“ teilnehmen, nutzen KAI und den Kiteworks MCP Server 6 Monate lang kostenlos. Bewerben Sie sich über das Innovators in AI Intake-Formular oder das KAI Early-Access-Formular. Der Kiteworks MCP Server ist allgemein verfügbar, KAI befindet sich in der Beta-Phase.
Häufig gestellte Fragen
Stellen Sie Fragen in Alltagssprache über das Governance Center, überprüfen Sie die Antworten, indem Sie jede Abfrage unter „Show work“ nachvollziehen, und lassen Sie Entwürfe für Richtlinien immer von einer Person prüfen und aktivieren, da KAI keinen Schreibzugriff hat.
KAI beantwortet Fragen zu Aktivitäten wie Dateidownloads nach Domain, liefert Zählungen, Aufschlüsselungen nach Anwender oder Richtlinie sowie die zugrunde liegenden Ereignisse. Die Server übernehmen die Verarbeitung, sodass die Ergebnisse bereits gruppiert bereitgestellt werden.
Nein, KAI ist grundsätzlich nur lesend ausgelegt. Es kann Richtlinienentwürfe erstellen oder Fragen zu Metadaten beantworten, aber niemals Daten verändern; eine Person muss Änderungen prüfen, speichern und aktivieren.
KAI läuft über Claude in Ihrem AWS Bedrock-Konto, speichert den Verlauf auf Ihrer Appliance, beschränkt den Chat-Zugriff auf System-Admin- und Compliance-Rollen, verschlüsselt Zugangsdaten, protokolliert alle Änderungen und kann jederzeit deaktiviert werden, ohne entfernt zu werden.
Featured Resources
CMMC 2.0 Compliance-Mapping für die Kommunikation sensibler Inhalte