Découvrez KAI : l’agent IA qui répond à votre journal d’audit
Les équipes en charge de la conformité et de la sécurité se retrouvent sans cesse à répondre aux mêmes questions : qui a accédé à quoi, quelle règle s’est appliquée, qui a partagé ce contenu avec l’externe. Chacune de ces réponses exige des reportings manuels et du temps d’analyste. Parallèlement, les métiers intègrent l’IA dans leur stack, mais les équipes responsables des risques ne peuvent pas valider un outil d’IA qu’elles ne peuvent pas auditer. Selon Gartner, d’ici fin 2026, 40 % des applications d’entreprise intégreront des agents IA spécialisés par tâche.
KAI est l’agent IA intégré à Kiteworks, conçu pour ceux qui gouvernent les données. Posez une question en langage naturel et obtenez une réponse issue de vos propres journaux d’activité et d’audit, utilisateurs, fichiers, dossiers et règles de gestion des risques, avec chaque recherche effectuée par KAI affichée en toute transparence. Demandez à KAI de rédiger une règle de gestion des risques, examinez le brouillon et appliquez-la vous-même. KAI ne modifie jamais vos données. Il fonctionne sur votre propre modèle Claude via votre compte AWS Bedrock, sans nouveau modèle d’autorisations.
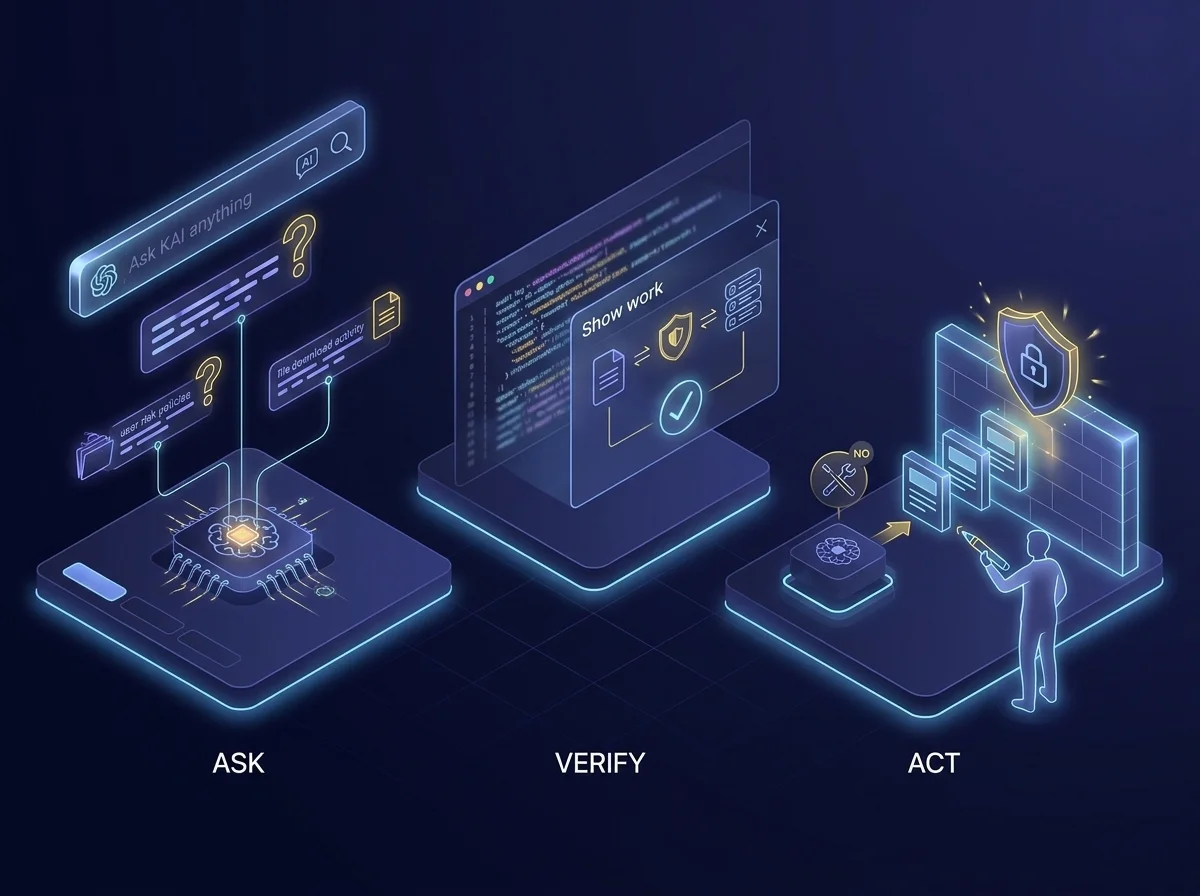
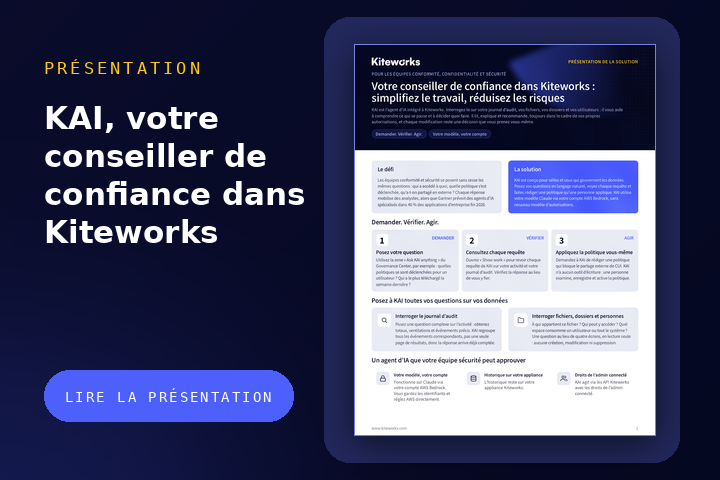
Demandez. Vérifiez. Agissez.
Les questions d’audit ne devraient pas nécessiter un projet de reporting. KAI est accessible dans la boîte « Posez toutes vos questions à KAI » en haut du Governance Center, sans nouvelle console ni nouvel outil à maîtriser.
DEMANDEZ : Posez vos questions en langage naturel grâce à la boîte « Posez toutes vos questions à KAI » dans le Governance Center. Essayez par exemple : quelles politiques de gestion des risques ont été déclenchées pour un utilisateur, ou qui a téléchargé le plus de fichiers la semaine dernière.
VÉRIFIEZ : Consultez chaque recherche Ouvrez « Afficher le travail » pour examiner chaque recherche effectuée par KAI dans votre journal d’activité et d’audit. Vérifiez la réponse au lieu de vous y fier aveuglément.
AGISSEZ : Appliquez la politique vous-même Demandez à KAI de rédiger une politique qui bloque le partage externe de CUI. KAI ne dispose d’aucun outil d’écriture. Une personne valide, enregistre et active la politique.
Interrogez le journal d’audit
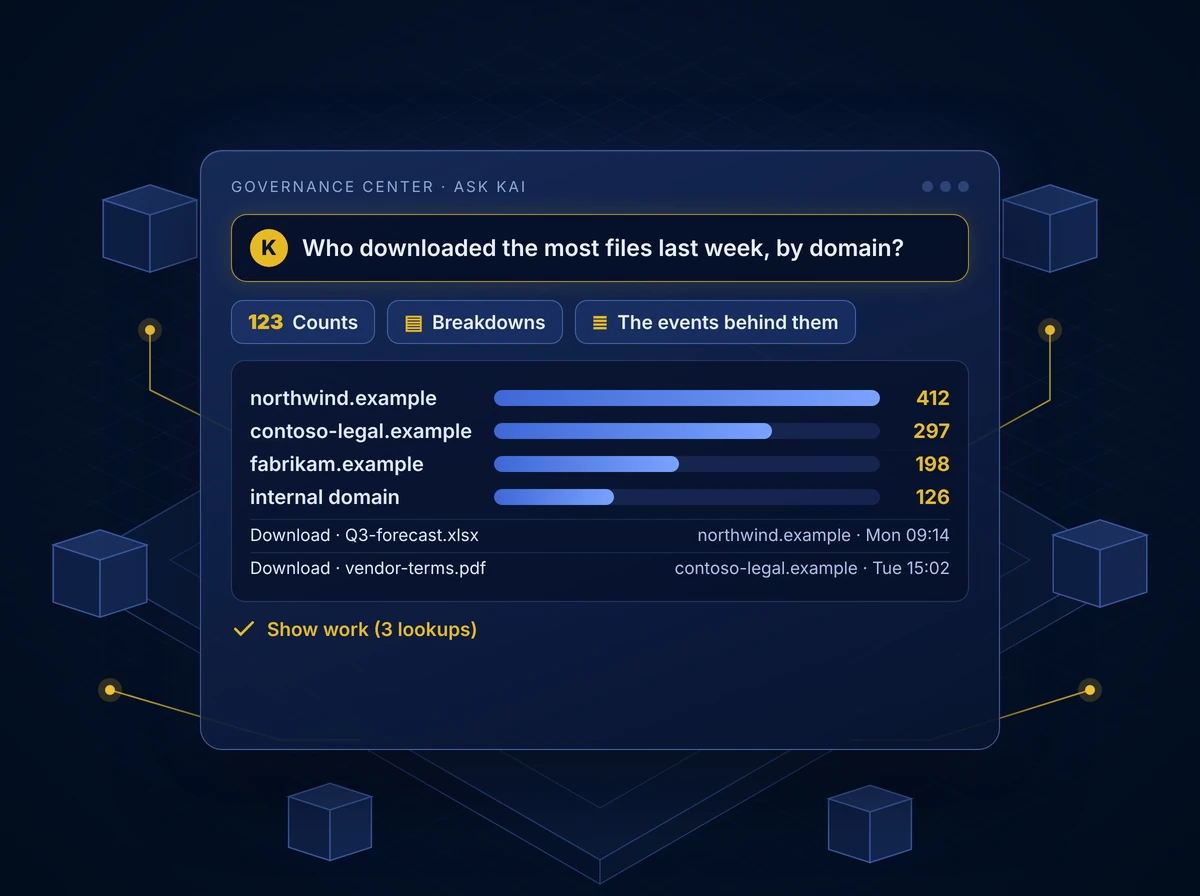
Posez une question complexe sur l’activité, comme qui a téléchargé le plus de fichiers la semaine dernière, par domaine. KAI fournit des totaux, des répartitions et les événements précis correspondants. Le serveur effectue tout le travail : plus besoin de compter à la main. KAI regroupe tous les événements correspondants, pas seulement une page de résultats, pour vous livrer une réponse déjà totalisée. La première réponse arrive en une trentaine de secondes.
- Totaux : nombre d’événements correspondants, déjà calculé
- Répartitions : la même réponse ventilée par domaine, utilisateur ou politique
- Événements précis : les entrées du journal d’audit utilisées pour chaque chiffre
- Afficher le travail : chaque recherche de KAI figure sous « Afficher le travail », pour vérifier plutôt que faire confiance
Répondez aux questions sur les fichiers, dossiers et utilisateurs
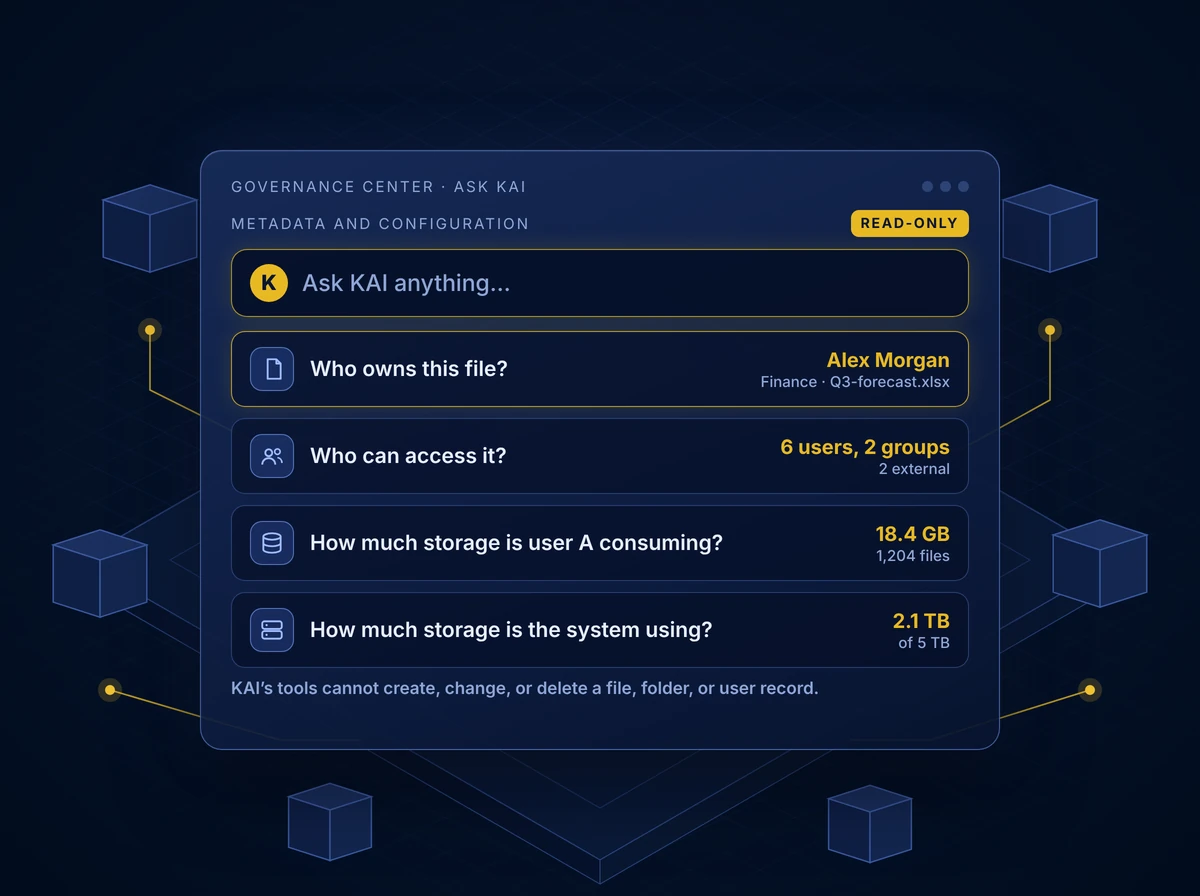
Interrogez vos données et obtenez une réponse basée sur les métadonnées et la configuration de votre système. Qui possède un fichier, qui peut y accéder, quelle quantité de stockage un utilisateur ou l’ensemble du système consomme : toutes ces informations sont à portée de question, sans demande de rapport ni attente d’un analyste.
Posez des questions comme :
- Qui possède ce fichier ?
- Qui peut y accéder ?
- Combien d’espace de stockage l’utilisateur A utilise-t-il ?
- Quelle quantité de stockage le système utilise-t-il ?
Lecture seule pour une exploration sans risque. Les outils de KAI ne permettent pas de créer, modifier ou supprimer un fichier, dossier ou enregistrement utilisateur.
Utilisez KAI pour rédiger une politique
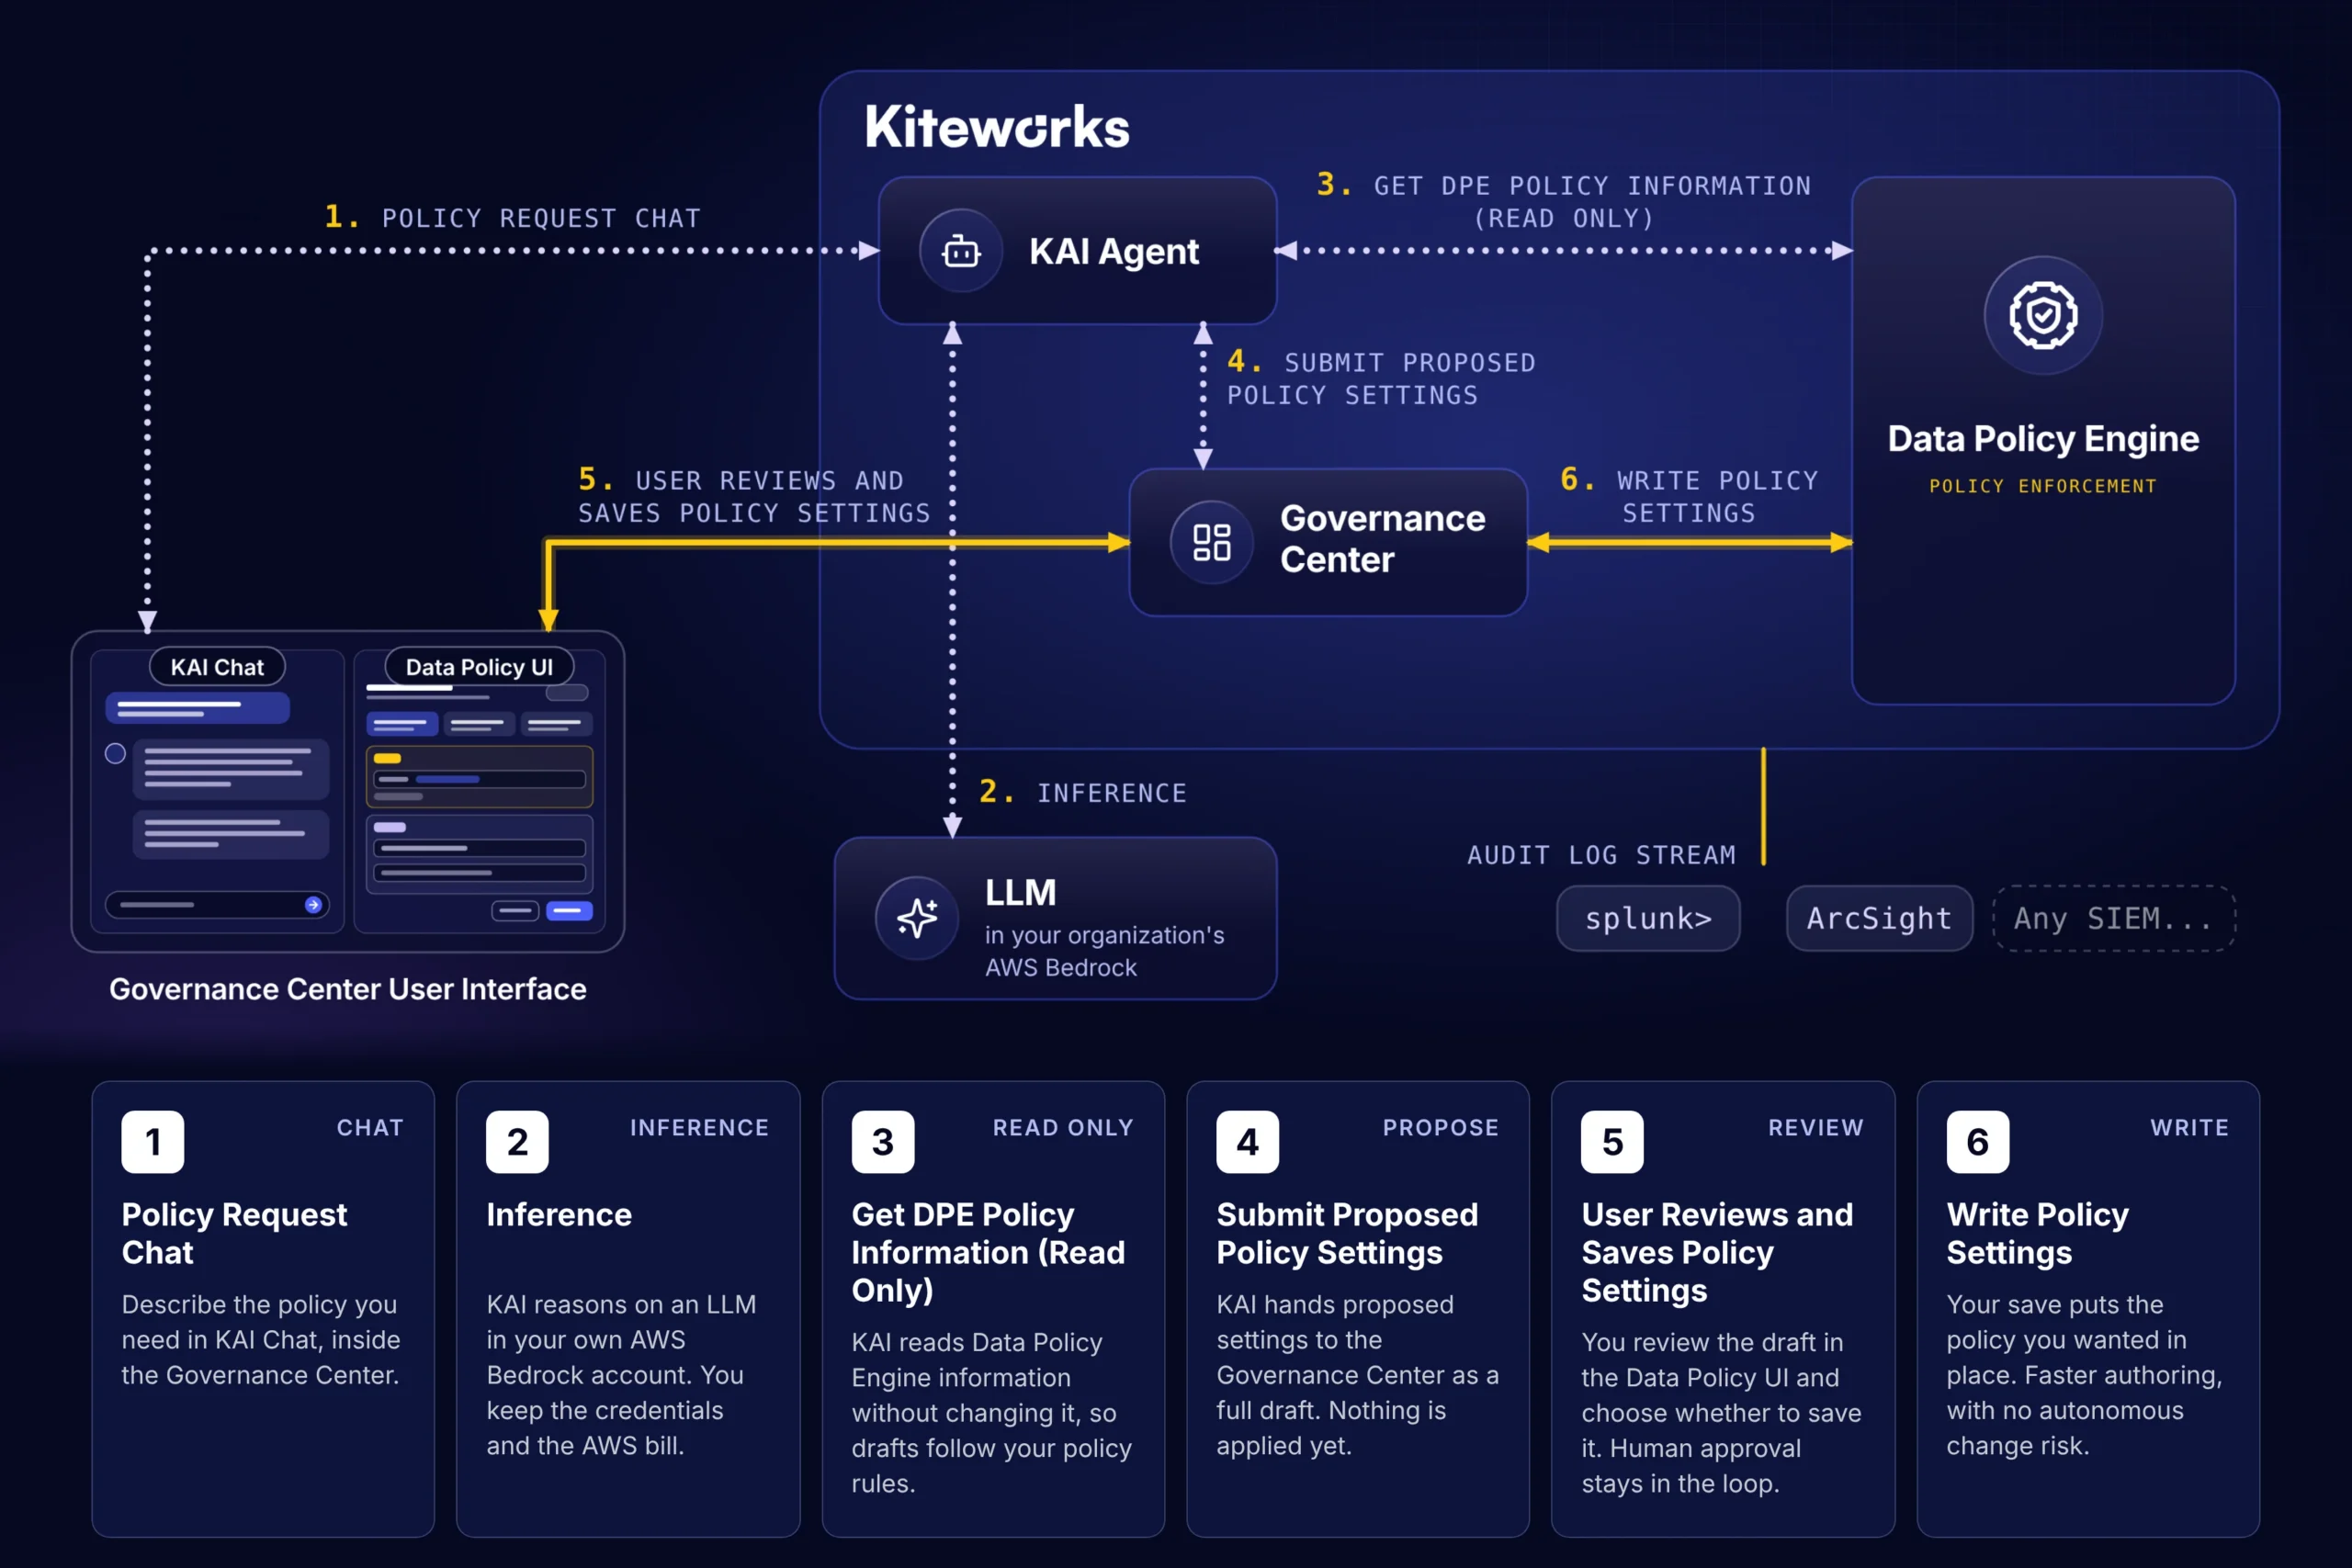
Décrivez la politique souhaitée en langage naturel. KAI raisonne sur votre propre modèle, lit les paramètres de votre Data Policy Engine sans les modifier, puis transmet au Governance Center un projet complet. Rien n’est appliqué tant qu’une personne ne l’a pas validé et enregistré.
Un agent IA validé par votre équipe sécurité
Le mode lecture seule est un atout, pas une contrainte. Gartner recommande une gouvernance proportionnée pour les agents IA. KAI intervient en tant que conseiller : il explique et rédige, l’humain décide.
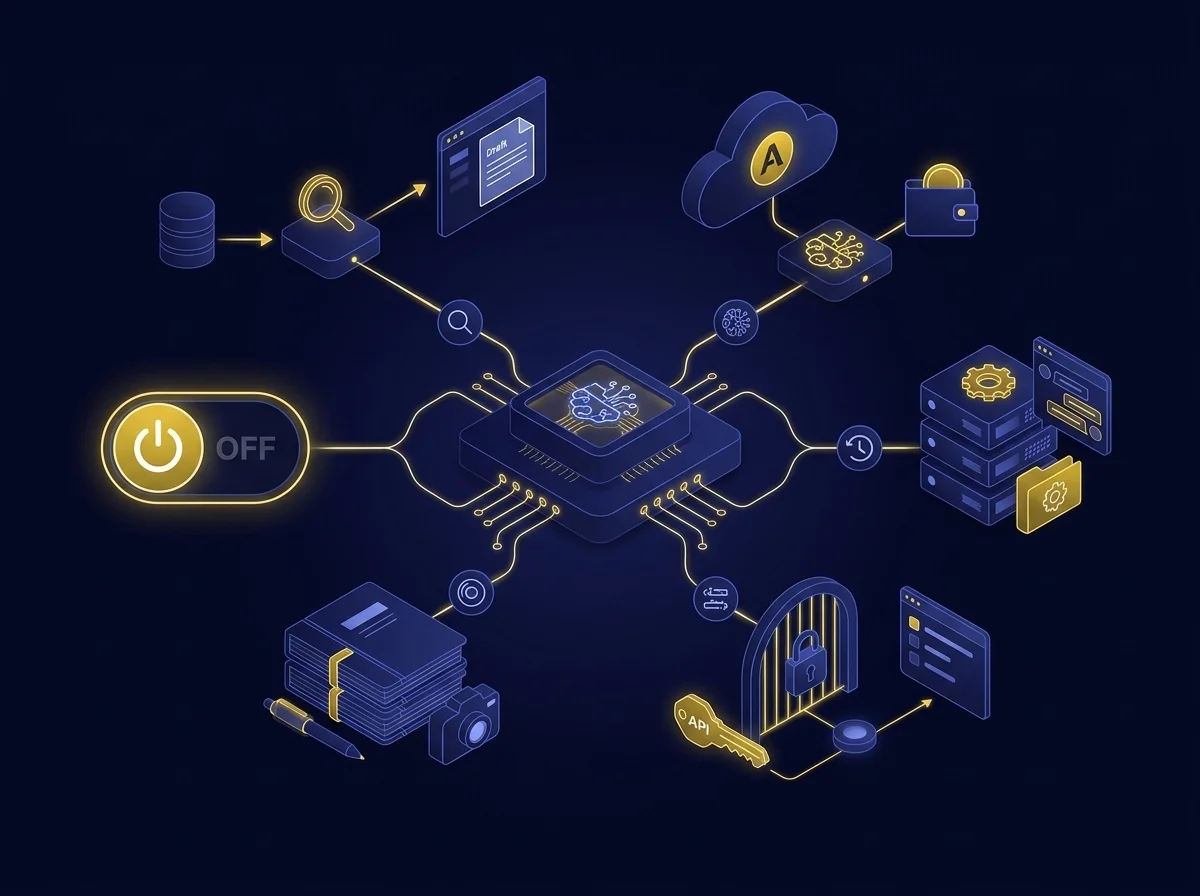
Lecture seule par conception KAI explique et rédige. Il ne modifie jamais les données.
Votre modèle, votre compte Fonctionne sur Claude via votre compte AWS Bedrock. Vous détenez les identifiants et payez AWS directement.
Historique sur votre appliance L’historique des conversations reste sur votre appliance Kiteworks.
Autorisations administrateur connecté KAI utilise les API Kiteworks en tant qu’administrateur connecté. Aucun accès caché, aucun modèle d’autorisation séparé.
Conçu pour les audits réglementés :
- L’accès au chat est réservé aux rôles System Admin et Compliance.
- Les identifiants sont chiffrés et chaque modification des paramètres IA est enregistrée dans le journal d’audit Kiteworks.
- Le journal de service KAI ne conserve jamais de requêtes, réponses, données de fichiers, noms ou adresses e-mail.
- Un administrateur peut désactiver KAI à tout moment sans le supprimer.
Une couche de données gouvernée pour vos agents et les nôtres
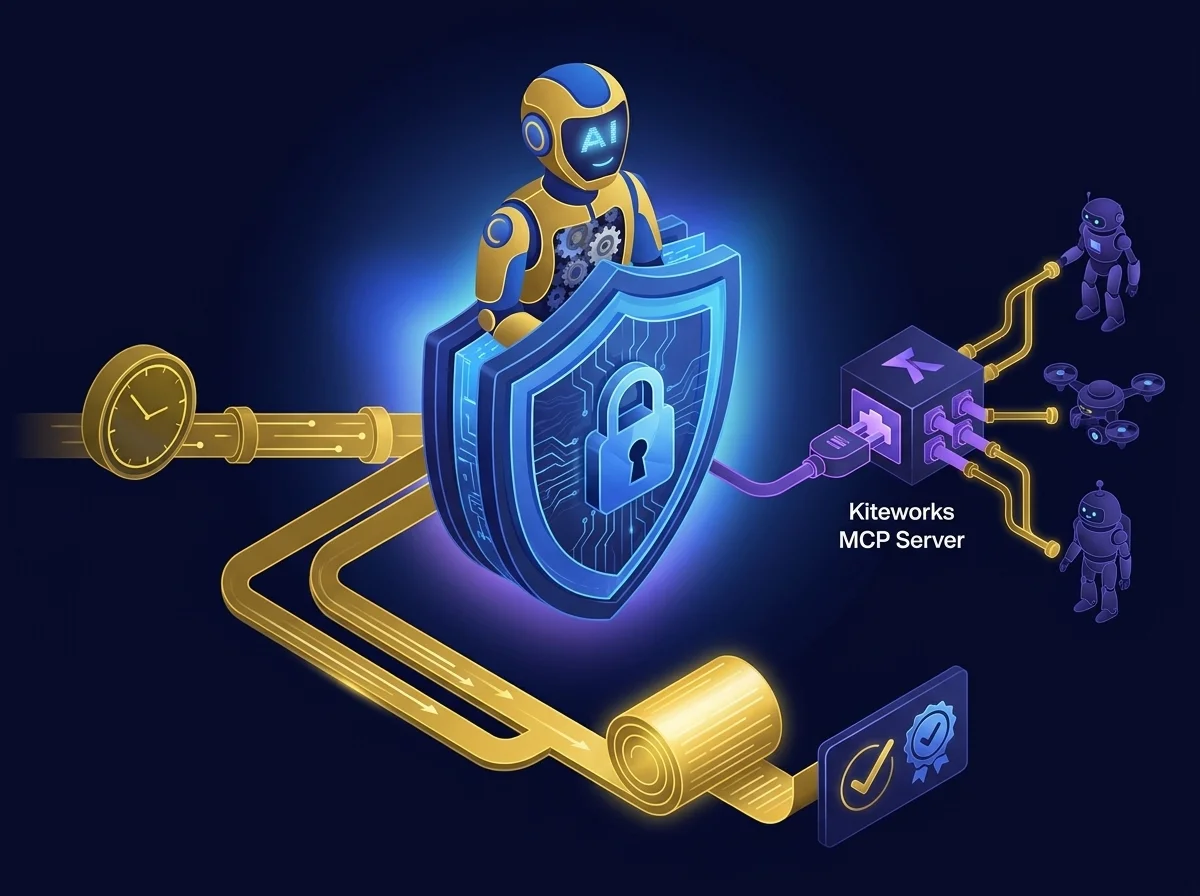
Vos agents et les nôtres. KAI est l’agent intégré au contrôle des workflows Kiteworks Agents, et le serveur MCP Kiteworks vous permet d’intégrer vos propres agents IA.
KAI pour la gouvernance : L’agent IA intégré à Kiteworks répond dès le premier jour aux questions d’audit et de gestion des risques pour les administrateurs et équipes conformité.
Kiteworks MCP Server pour vos agents : Connectez vos propres agents IA aux données Kiteworks. Les administrateurs choisissent les autorisations API, et les autorisations de déplacement et suppression restent inactives sauf activation explicite.
Un modèle d’autorisation, un journal d’audit : Quel que soit l’agent utilisé, il passe par les mêmes autorisations Kiteworks et toutes les actions sont consignées dans le même journal d’audit.
Démarrez avec KAI pour la gouvernance et l’analyse. Ajoutez le serveur MCP Kiteworks lorsque vos équipes souhaitent utiliser leurs propres outils IA avec les données Kiteworks.
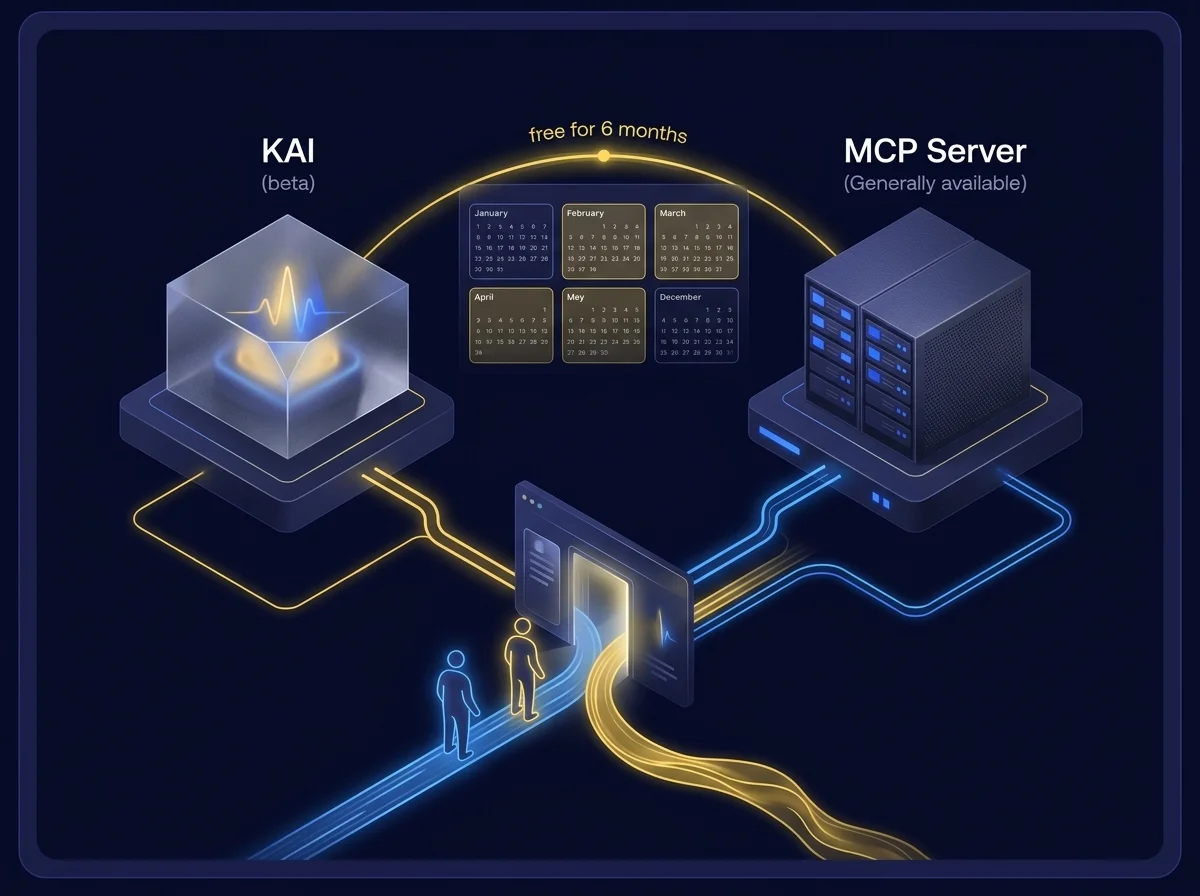
Rejoignez les innovateurs IA : KAI et MCP Server gratuits pendant 6 mois
Les clients qui rejoignent le programme Innovateurs IA bénéficient de KAI et du serveur MCP Kiteworks gratuitement pendant 6 mois. Inscrivez-vous via le formulaire Innovateurs IA ou le formulaire d’accès anticipé KAI. Le serveur MCP Kiteworks est disponible pour tous et KAI est en version bêta.
Foire aux questions
Posez vos questions en langage naturel via le Governance Center, vérifiez les réponses en consultant chaque recherche sous « Montrer le travail », puis faites valider et activer tout projet de règle par un humain, car KAI ne dispose d’aucun droit d’écriture.
KAI répond à des questions sur l’activité, comme les téléchargements de fichiers par domaine, en fournissant des décomptes, des répartitions par utilisateur ou par règle, ainsi que les événements sous-jacents précis. Le serveur traite l’ensemble pour livrer des résultats déjà regroupés.
Non, KAI est conçu pour être en lecture seule. Il peut rédiger des projets de règles ou répondre à des questions sur les métadonnées, mais il ne modifie jamais les données ; une personne doit relire, enregistrer et activer tout changement.
KAI fonctionne sur Claude via votre compte AWS Bedrock, stocke l’historique sur votre appliance, limite l’accès au chat aux rôles System Admin et Compliance, chiffre les identifiants, journalise toutes les modifications et peut être désactivé à tout moment sans suppression.
Featured Resources
Cartographie de la conformité CMMC 2.0 pour les communications de contenu sensible