Conoce a KAI: El agente de IA que responde ante tu registro de auditoría
Los equipos de cumplimiento y seguridad responden las mismas preguntas una y otra vez: quién accedió a qué, qué política se aplicó, quién compartió esto externamente. Cada respuesta requiere informes manuales y tiempo de analistas. Al mismo tiempo, el negocio está incorporando IA en la tecnología, y los equipos responsables del riesgo no pueden aprobar una herramienta de IA que no puedan auditar. Gartner proyecta que el 40% de las aplicaciones empresariales incluirán agentes de IA para tareas específicas antes de que termine 2026.
KAI es el agente de IA integrado en Kiteworks para quienes gestionan los datos. Haz una pregunta en lenguaje natural y recibe una respuesta basada en tu propio registro de actividad y de auditoría, usuarios, archivos, carpetas y políticas de riesgo, mostrando cada consulta que KAI realizó. Pídele a KAI que redacte una política de riesgo, revisa el borrador y aplícalo tú mismo. KAI nunca modifica tus datos. Funciona sobre tu propio modelo Claude a través de tu cuenta de AWS Bedrock, sin necesidad de un nuevo modelo de permisos.
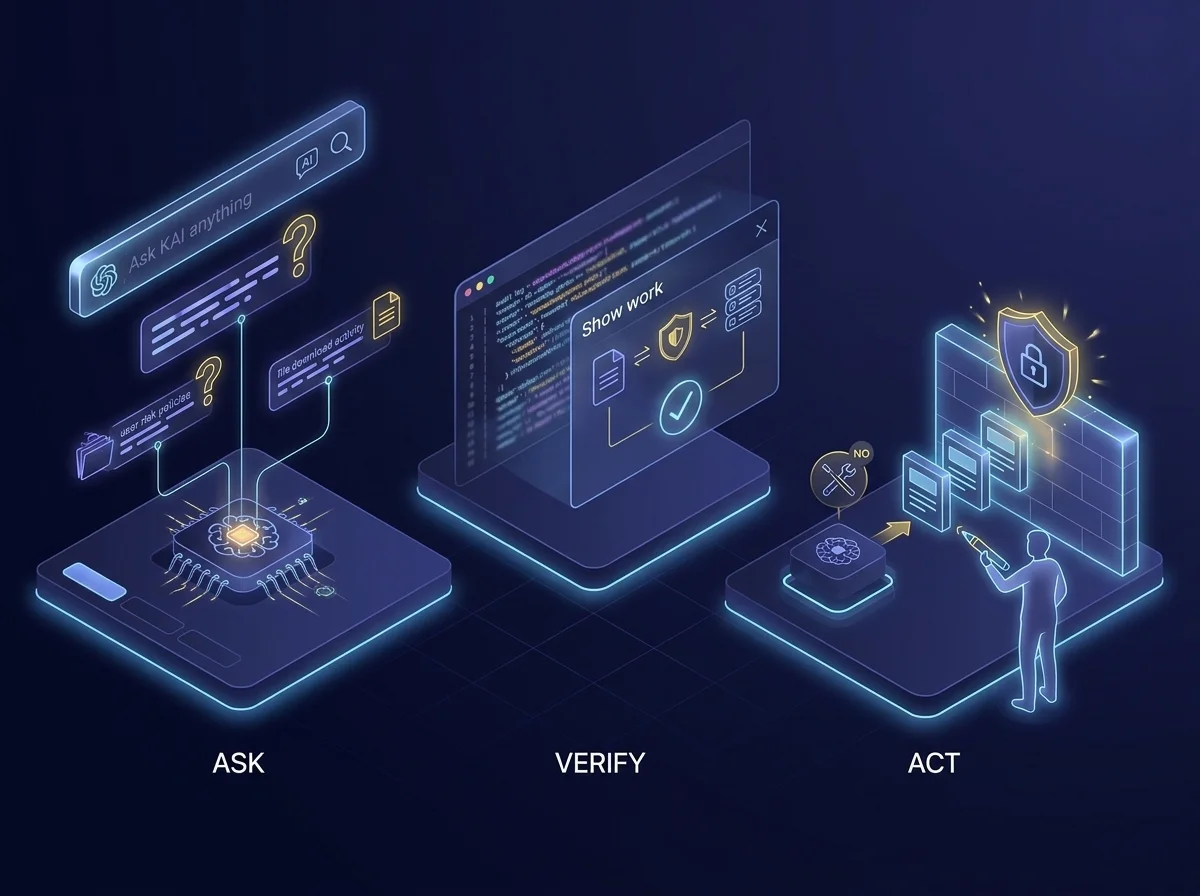
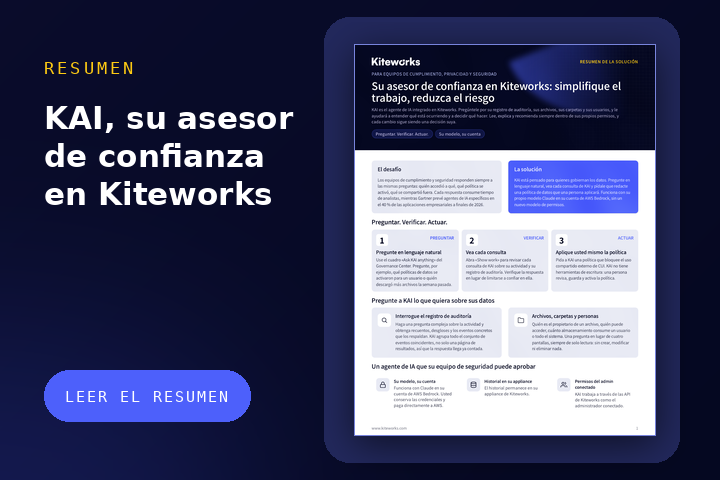
Pregunta. Verifica. Actúa.
Las preguntas de auditoría no deberían requerir un proyecto de reportes. KAI vive en la caja “Pregúntale lo que sea a KAI” en la parte superior del Centro de Gobernanza, así que no hay una consola nueva ni una herramienta nueva que aprender.
PREGUNTA: Pregunta en lenguaje natural usando la caja “Pregúntale lo que sea a KAI” en el Centro de Gobernanza. Prueba preguntando qué políticas de riesgo se activaron para un usuario o quién descargó más archivos la semana pasada.
VERIFICA: Revisa cada búsqueda. Abre “Mostrar trabajo” para ver cada consulta que KAI hizo en tu propio registro de actividad y auditoría. Verifica la respuesta en vez de solo confiar en ella.
ACTÚA: Aplica la política tú mismo. Pídele a KAI que redacte una política que bloquee el intercambio externo de CUI. KAI no tiene herramientas de escritura. Una persona revisa, guarda y activa la política.
Interroga el registro de auditoría
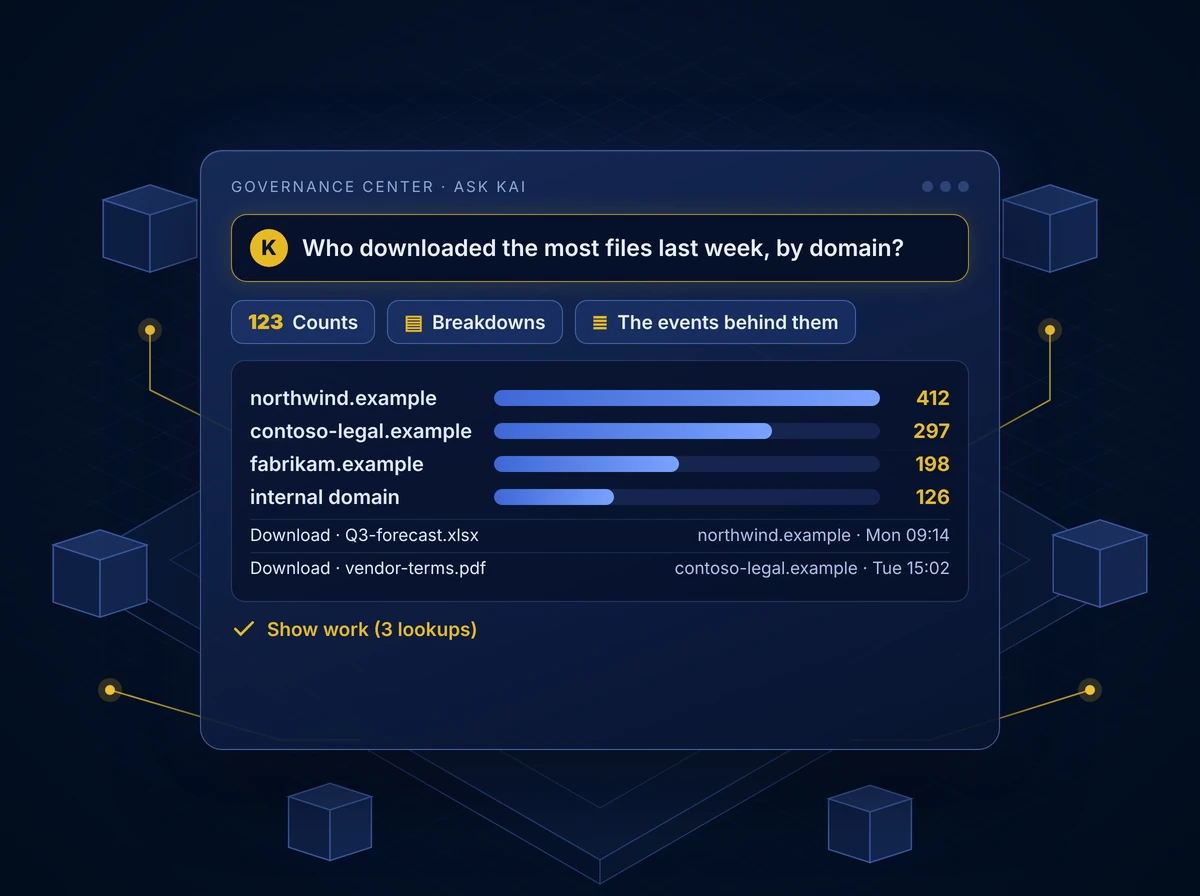
Haz una pregunta compleja sobre actividad, como quién descargó más archivos la semana pasada, por dominio. KAI responde con conteos, desgloses y los eventos específicos detrás de ellos. El servidor hace el trabajo pesado, así que nadie tiene que contar manualmente: KAI agrupa todos los eventos que coinciden, no solo una página de resultados, así que la respuesta llega ya contada. Tu primera respuesta tarda unos 30 segundos.
- Conteos: cuántos eventos coinciden, ya totalizados
- Desgloses: la misma respuesta dividida por dominio, usuario o política
- Los eventos específicos detrás: las entradas individuales del registro de auditoría usadas para generar cada número
- Mostrar trabajo: cada consulta que hizo KAI se lista en “Mostrar trabajo”, así puedes verificar en vez de confiar
Responde preguntas sobre archivos, carpetas y personas
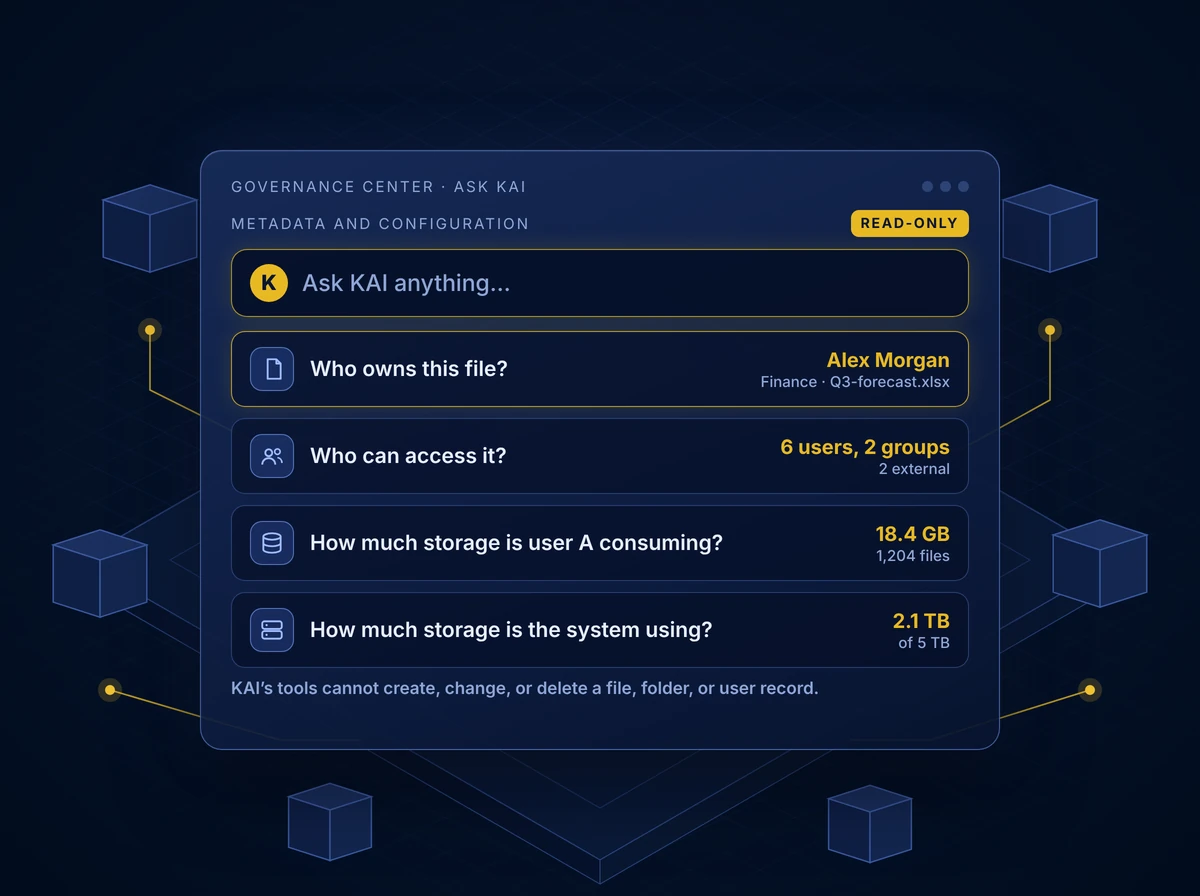
Pregunta sobre los datos que gestionas y obtén una respuesta a partir de los metadatos y la configuración de tu sistema. Quién es dueño de un archivo, quién puede acceder a él y cuánto almacenamiento consume un usuario o todo el sistema, todo está a una pregunta de distancia, sin tener que pedir reportes ni esperar a un analista.
Haz preguntas como:
- ¿Quién es dueño de este archivo?
- ¿Quién puede acceder a él?
- ¿Cuánto almacenamiento está usando el usuario A?
- ¿Cuánto almacenamiento está usando el sistema?
Solo lectura, así que es seguro explorar. Las herramientas de KAI no pueden crear, modificar ni eliminar archivos, carpetas o registros de usuarios.
Usa KAI para redactar una política
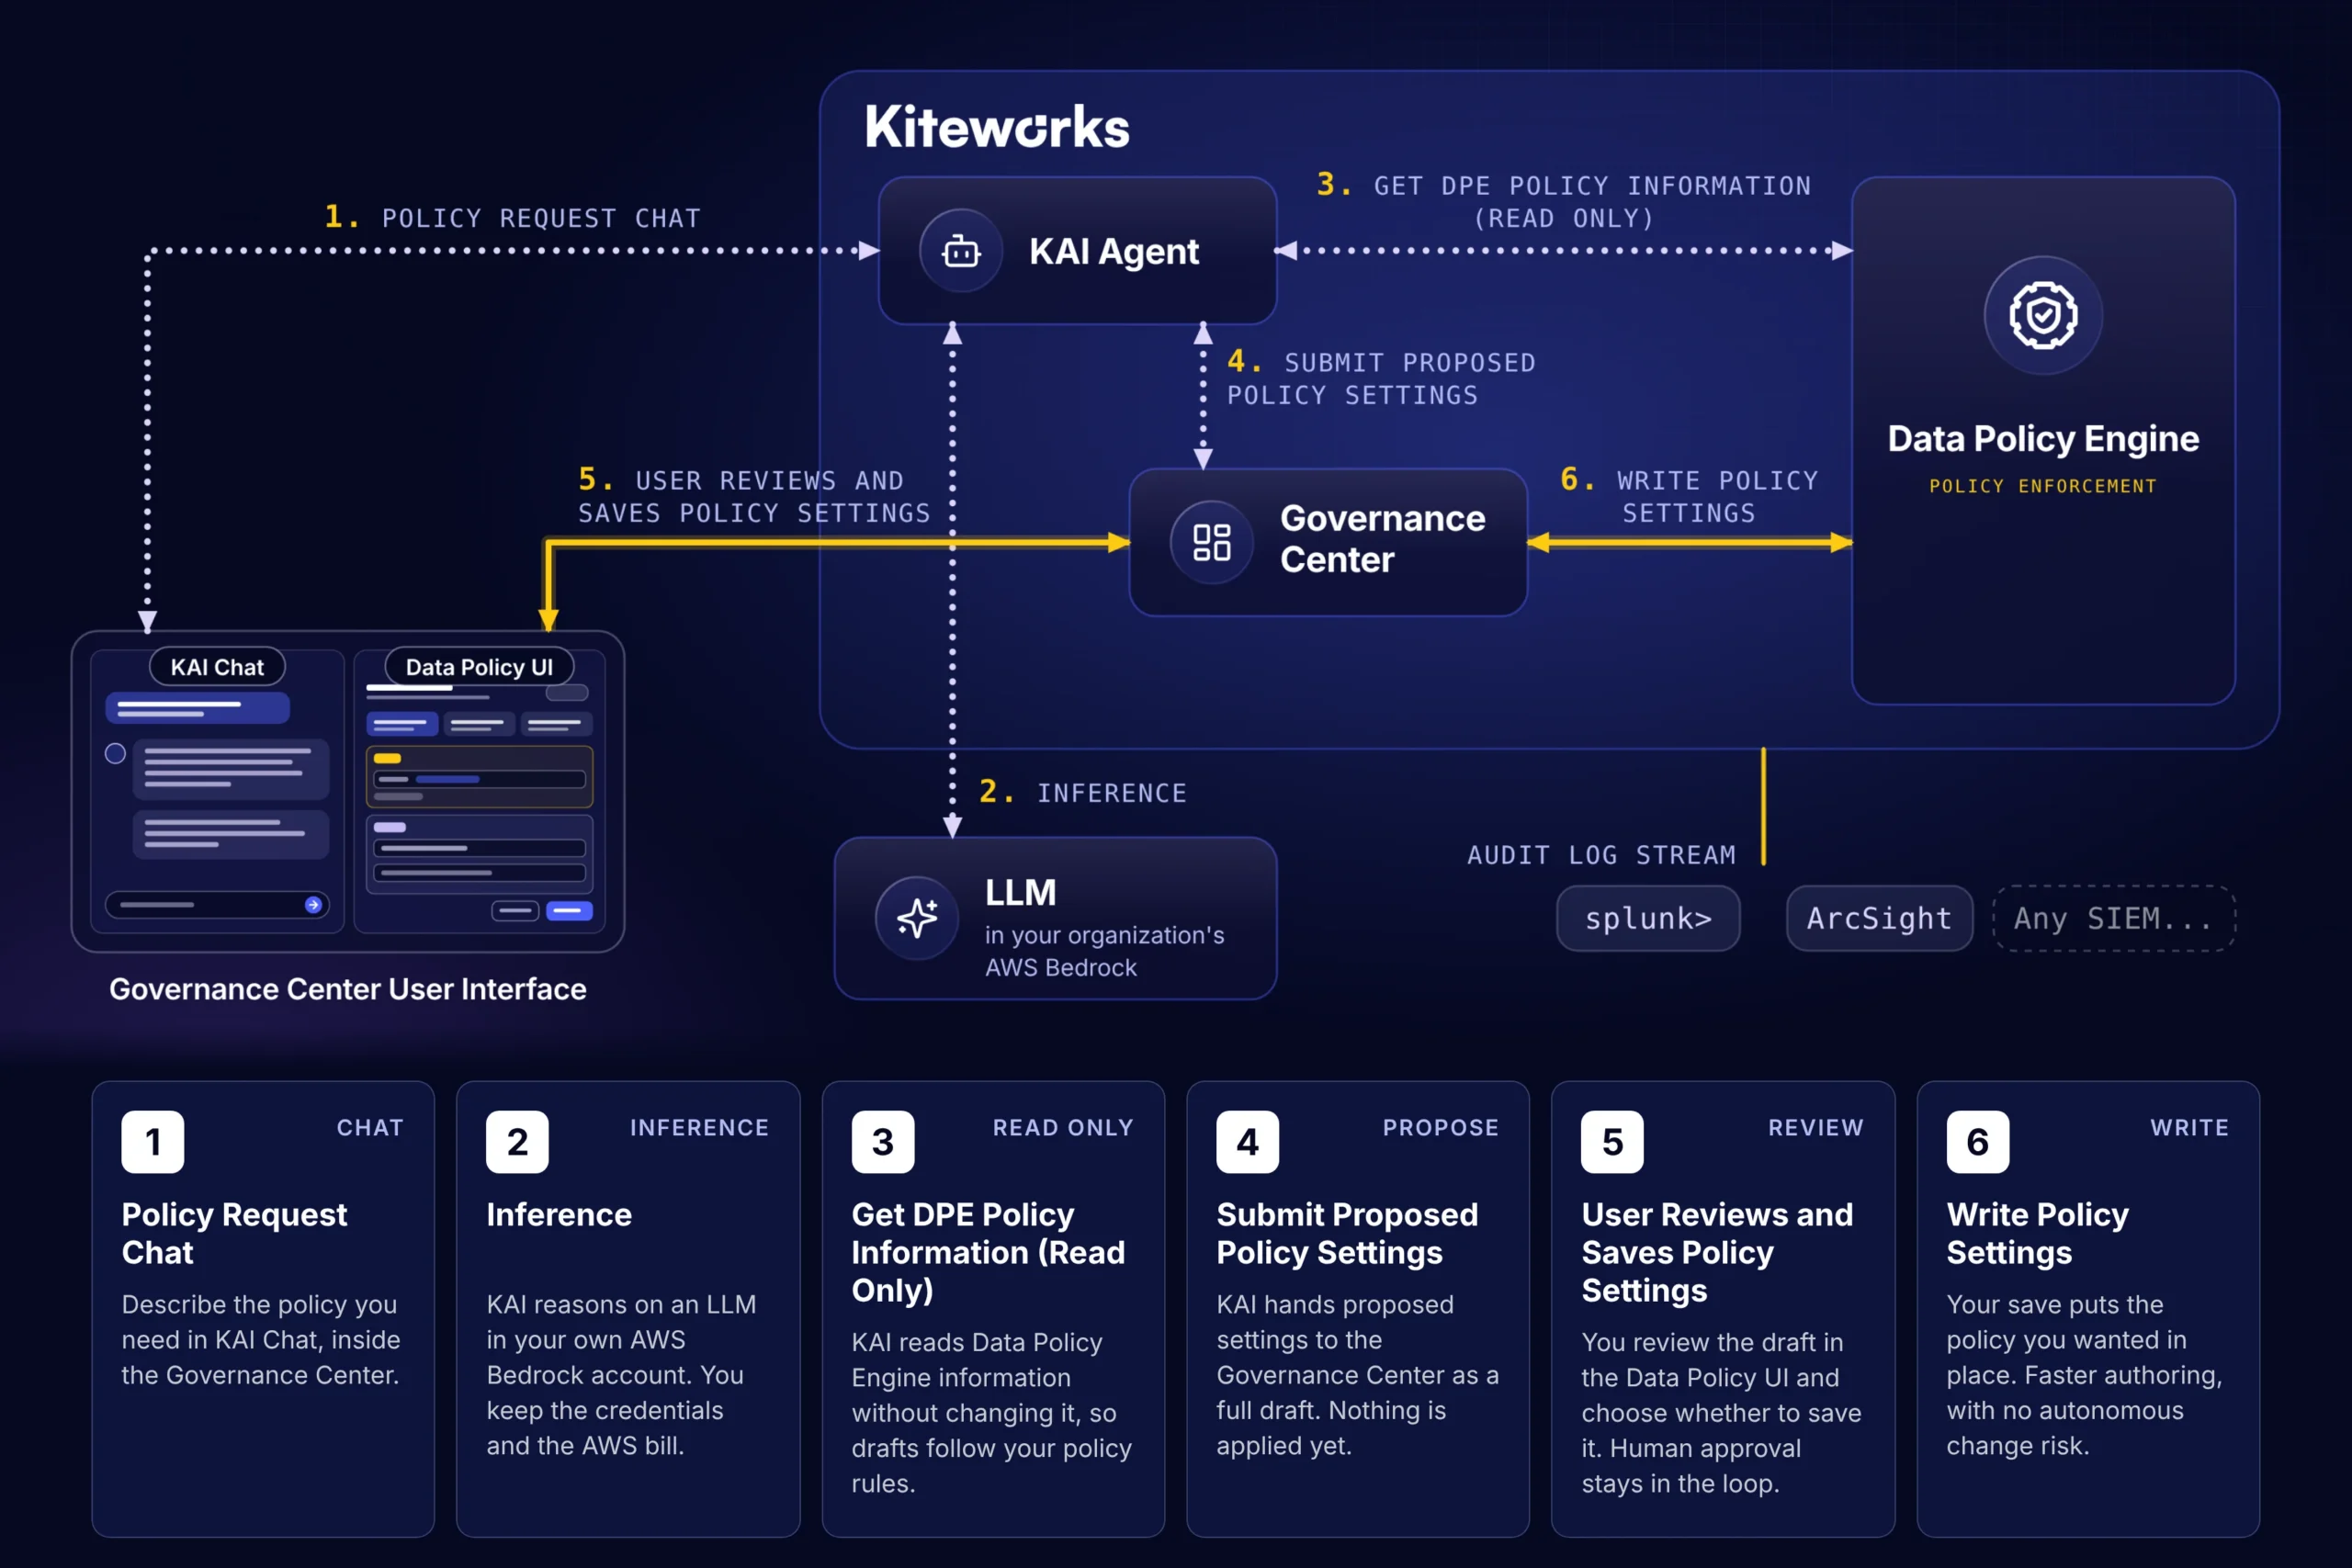
Describe la política que necesitas en lenguaje natural. KAI razona sobre tu propio modelo, lee la configuración de tu Data Policy Engine sin modificarla y entrega al Centro de Gobernanza un borrador completo. Nada se aplica hasta que una persona lo revise y lo guarde.
Un agente IA que tu equipo de seguridad puede aprobar
Solo lectura es una función, no una limitación. Gartner recomienda gobernanza proporcional para agentes IA. KAI opera a nivel de asesor: explica y redacta, y una persona decide.
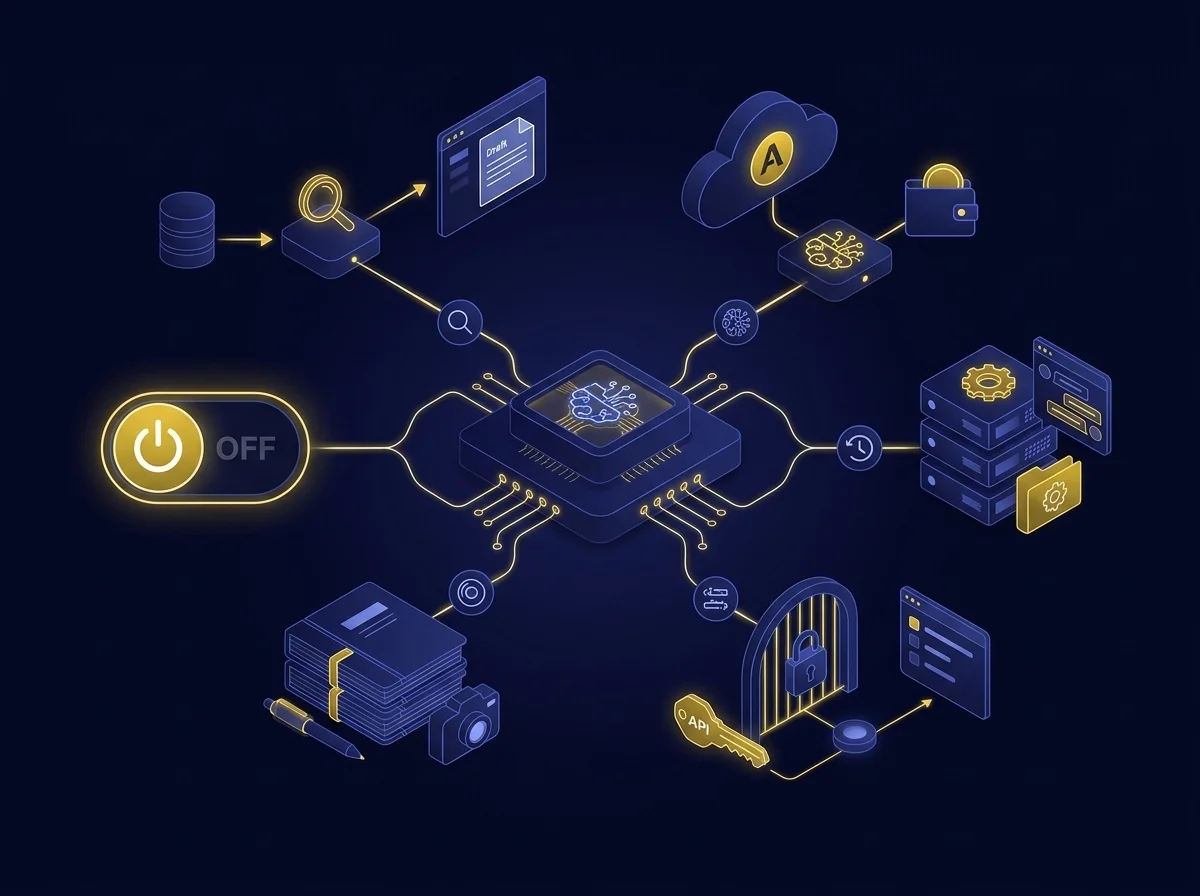
Solo lectura por diseño KAI explica y redacta. Nunca modifica datos.
Tu modelo, tu cuenta Funciona con Claude a través de tu cuenta de AWS Bedrock. Tú tienes las credenciales y pagas a AWS directamente.
Historial en tu appliance El historial de conversaciones permanece en tu appliance de Kiteworks.
Permisos de administrador autenticado KAI opera mediante las APIs de Kiteworks como el administrador autenticado. No hay puerta trasera ni un modelo de permisos separado.
Diseñado para revisiones reguladas:
- El acceso al chat está limitado a los roles de administrador del sistema y cumplimiento.
- Las credenciales se almacenan cifradas y cada cambio en la configuración de IA queda registrado en el registro de auditoría de Kiteworks.
- El registro de servicio de KAI nunca almacena prompts, respuestas, datos de archivos, nombres ni direcciones de correo electrónico.
- Un administrador puede desactivar KAI en cualquier momento sin eliminarlo.
Una capa de datos gobernada para tus agentes y los nuestros
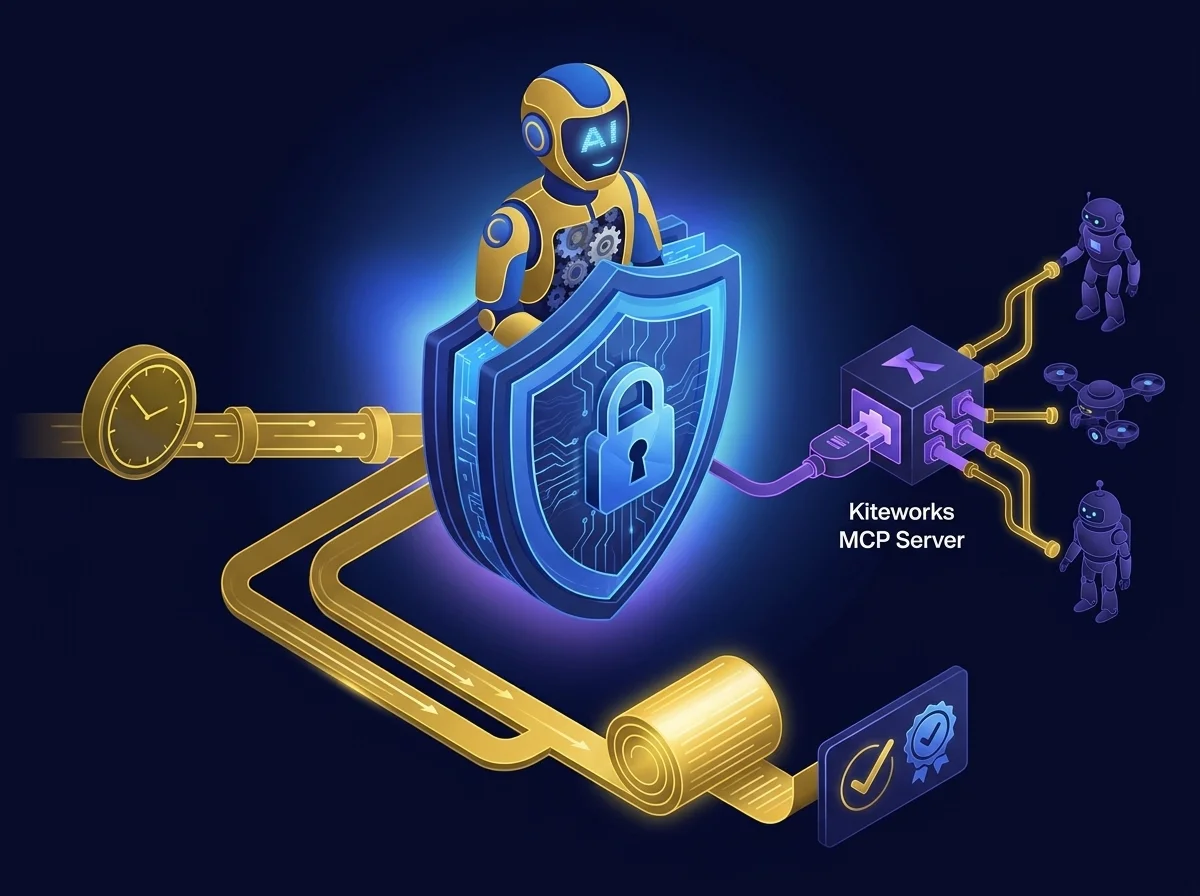
Tus agentes y los nuestros. KAI es el agente integrado en el control de flujos de trabajo de Kiteworks Agents, y el servidor Kiteworks MCP es la forma de conectar los tuyos propios.
KAI para gobernanza: El agente IA integrado en Kiteworks responde preguntas de auditoría y riesgo para administradores y equipos de cumplimiento desde el primer día.
Kiteworks MCP Server para tus agentes: Conecta tus propios agentes IA a los datos de Kiteworks. Los administradores eligen los alcances de las APIs, y los alcances de mover y eliminar permanecen desactivados salvo que se habiliten.
Un solo modelo de permisos, un solo registro de auditoría: Sea cual sea el agente que actúe, pasa por los mismos permisos de Kiteworks y queda registrado en el mismo registro de auditoría.
Empieza con KAI para gobernanza y visibilidad. Agrega el servidor Kiteworks MCP cuando tus equipos quieran usar sus propias herramientas IA con los datos de Kiteworks.
Únete a los innovadores en IA: KAI y MCP Server gratis por 6 meses
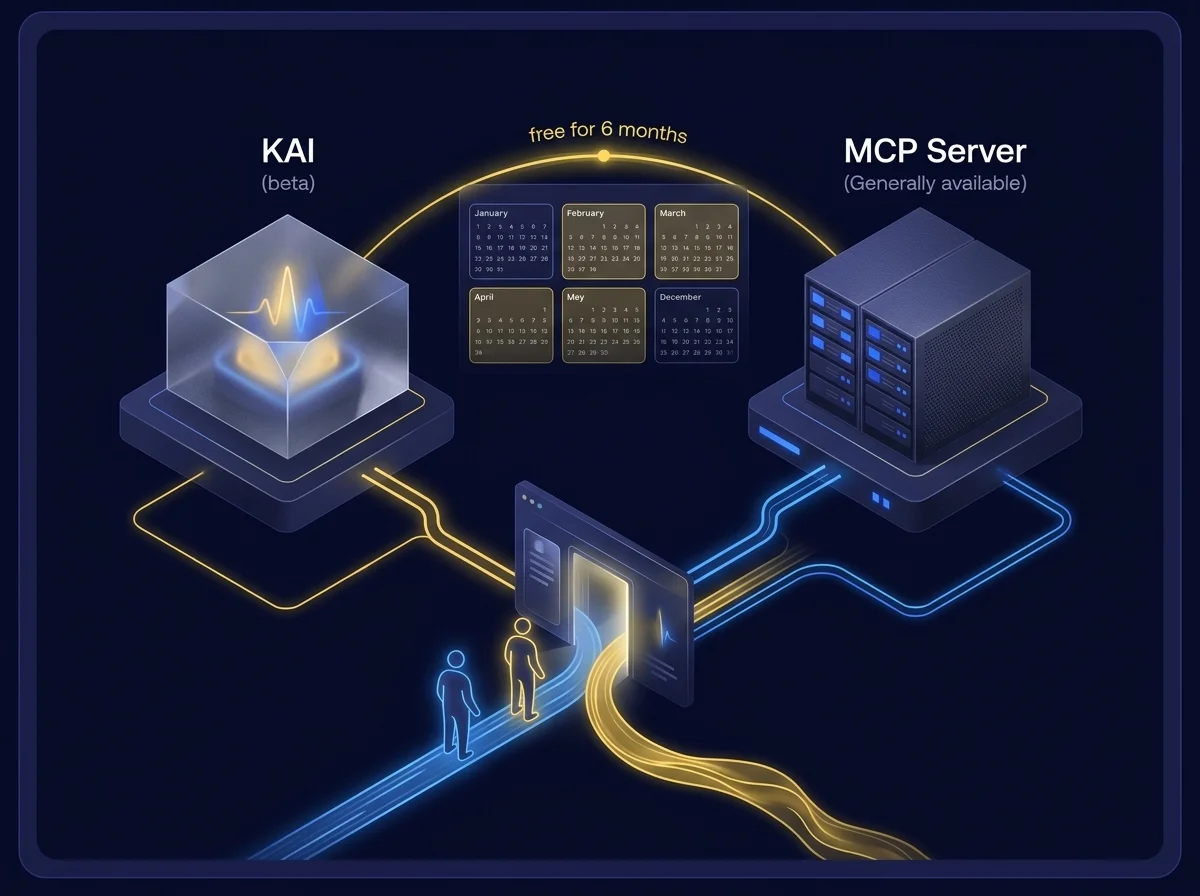
Los clientes que se suman al programa Innovadores en IA usan KAI y el servidor Kiteworks MCP gratis durante 6 meses. Únete a través del formulario de Innovadores en IA o del formulario de acceso anticipado de KAI. El servidor Kiteworks MCP está disponible de forma general y KAI está en beta.
Preguntas frecuentes
Haz preguntas en lenguaje sencillo a través del Governance Center, verifica las respuestas revisando cada consulta en “Show work” y permite que una persona revise y active cualquier borrador de política, ya que KAI no tiene acceso de escritura.
KAI responde preguntas sobre actividades como descargas de archivos por dominio, ofreciendo recuentos, desglose por usuario o política y los eventos subyacentes específicos, mientras el servidor realiza el procesamiento para entregar resultados ya agrupados.
No, KAI está diseñado solo para lectura. Puede redactar políticas o responder preguntas sobre metadatos, pero nunca modifica datos; una persona debe revisar, guardar y activar cualquier cambio.
KAI funciona sobre Claude usando tu cuenta de AWS Bedrock, almacena el historial en tu dispositivo, limita el acceso al chat a los roles de Administrador del sistema y Cumplimiento, cifra las credenciales, registra todos los cambios y puede deshabilitarse en cualquier momento sin desinstalarlo.
Featured Resources
Mapeo de Cumplimiento CMMC 2.0 para Comunicaciones de Contenido Sensible