Schließen Sie die E-Mail-Compliance-Lücke mit automatisierten Richtlinienkontrollen
Die meisten Unternehmen überlassen den Schutz von E-Mail-Daten den einzelnen Anwendern, obwohl E-Mails häufig äußerst vertrauliche Informationen enthalten. Bereits eine fehlgeleitete Nachricht oder ein unverschlüsselter Anhang kann einen Datenschutzverstoß, aufsichtsrechtliche Sanktionen oder eine Reputationskrise auslösen. Selbst mit Ad-hoc-Verschlüsselungstools ist die Einhaltung von Vorgaben wie HIPAA, DSGVO und ITAR nahezu unmöglich, da Mitarbeitende bei jeder E-Mail die richtige Entscheidung treffen müssten.
Kiteworks Email Protection Gateway (EPG) schließt diese Lücke, indem es Ihre Datenrichtlinien bei jeder ein- und ausgehenden E-Mail automatisch durchsetzt – Nachrichten werden je nach Daten- und Benutzerattributen verschlüsselt, weitergeleitet, abgelehnt oder blockiert. Das erfolgt ohne Zutun der Mitarbeitenden und bietet vollständige Audit-Transparenz über den gesamten E-Mail-Verkehr.
Herausforderungen bei E-Mail-Sicherheitslösungen
Sie sind unsicher, ob Ihre bestehende E-Mail-Sicherheitsplattform ein Upgrade benötigt? Wird Ihre aktuelle Lösung durch diese Einschränkungen ausgebremst:
Wenn Sie eine dieser Einschränkungen haben, ist es Zeit für ein Upgrade auf eine sichere, konforme und moderne E-Mail-Sicherheitslösung.
Kiteworks Email Protection Gateway (EPG)
Setzen Sie die richtige Richtlinie für jede E-Mail durch mit dem Kiteworks Email Protection Gateway
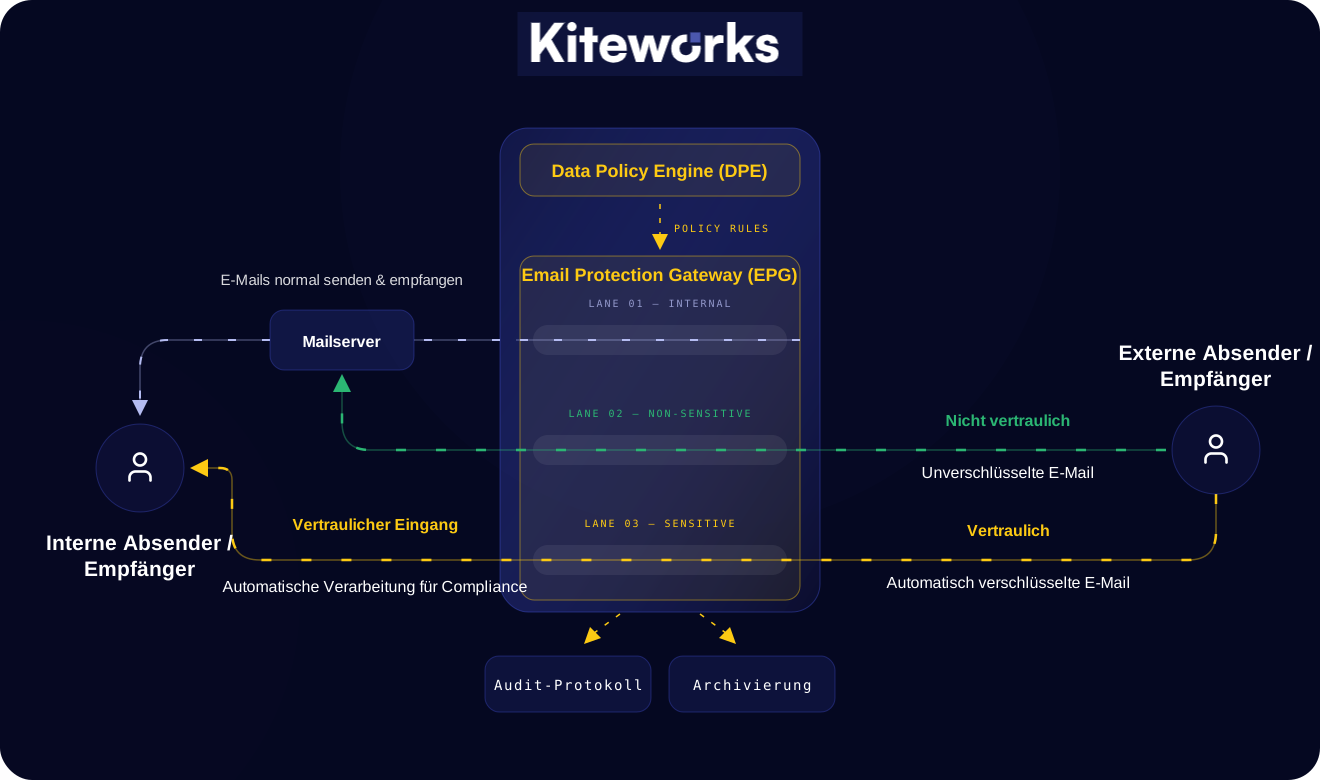
Das Kiteworks Email Protection Gateway (EPG) setzt automatisch die passende Richtlinie, Verschlüsselung und Compliance für jede E-Mail – eingehend und ausgehend – durch, minimiert menschliche Fehler und ermöglicht Security- und Compliance-Teams vollständige Audit-Transparenz über den gesamten E-Mail-Verkehr.
Schützen Sie den gesamten E-Mail-Verkehr mit automatischen Richtlinien
Setzen Sie Richtlinien automatisch durch, um jede eingehende und ausgehende Nachricht nach Absender, Empfänger, Dateninhalt, Klassifizierungslabel und Nachrichtenattributen zu steuern – ohne Benutzereingriff. Mit der Data Policy Engine von Kiteworks setzen Sie Verschlüsselung, Routing, Quarantäne und Ablehnung durch. Definieren Sie Richtlinien einmal und stellen Sie sicher, dass sie bei jeder Nachricht konsistent angewendet werden. Beispielsweise können Sie Richtlinien festlegen, um sensible Daten in eingehenden E-Mails zu erkennen und diese automatisch auf einen konformen Pfad weiterzuleiten, sodass Mitarbeitende diese nicht falsch behandeln können – selbst wenn sie es versuchen.
Verhindern Sie menschliche Fehler beim Versenden von E-Mails
Entfernen Sie die menschliche Entscheidung vollständig aus der Sicherheitsgleichung. Anstatt Mitarbeitende zu schulen, immer die richtige Wahl zu treffen – eine unzuverlässige Kontrolle – macht EPG die richtige Entscheidung automatisch, unsichtbar und universell, unabhängig davon, wer die E-Mail sendet oder wie viel Wissen über Datensicherheit vorhanden ist. Sie wenden Ihre Richtlinien unsichtbar im E-Mail-Verkehr an, sodass Anwender nie entscheiden müssen, welche E-Mails verschlüsselt werden oder welche Empfänger sensible Daten erhalten dürfen. Die Nutzer arbeiten wie gewohnt in ihren E-Mail-Clients – ohne neue Anwendungen, ohne Compliance-Entscheidungen. Das Risiko versehentlicher Fehlleitungen wird durch das Design ausgeschlossen.
Weisen Sie Compliance mit Logging von ALLEN E-Mail-Ereignissen nach
Protokollieren Sie jede eingehende und ausgehende Nachricht mit normalisierten, unveränderlichen Einträgen – nicht nur als sensibel markierte E-Mails. Jeder Log-Eintrag enthält den vollständigen Kontext der Richtlinienentscheidung, einschließlich: der angewendeten Regel, der durchgeführten Aktion (verschlüsselt, weitergeleitet, in Quarantäne gestellt, abgelehnt, durchgelassen), des Zustellungsstatus. Die Daten werden direkt in Ihr SIEM eingespeist und liefern einen belastbaren Nachweis für jede Anfrage von Aufsichtsbehörden. Da EPG jede Nachricht mit vollständigem Richtlinienkontext, Zustellungsstatus und Empfängeraktionen protokolliert, können Compliance-Teams nicht nur nachvollziehen, was mit jeder E-Mail passiert ist, sondern auch warum – welche Richtlinie sie gesteuert hat und wie das System darauf reagiert hat.
Nutzen Sie Ihre Datenklassifizierungen mit MIP-Sensitivity-Label-Integration
EPG liest Microsoft Purview (MIP) Sensitivitätslabels in Anhängen und Nachrichten aus und wendet automatisch die passenden Richtlinien für jede Datenklasse an; Labels, die Ihr Team bereits vergeben hat, dienen als Auslöser für die entsprechende Gateway-Aktion und erweitern Ihr Informationssicherheitsprogramm auf den E-Mail-Verkehr. Mitarbeitende müssen daher nicht mehr entscheiden, wie mit einer Datei mit dem Label „Vertraulich“ oder „Streng Vertraulich“ umzugehen ist – das System erkennt dies und handelt entsprechend. Kiteworks liest zudem MIP-Label-GUIDs aus und kann Labels aus unterschiedlichen Organisationen mit verschiedenen Label-Sets unterscheiden.
Automatisieren Sie die konforme Verarbeitung sensibler eingehender E-Mails
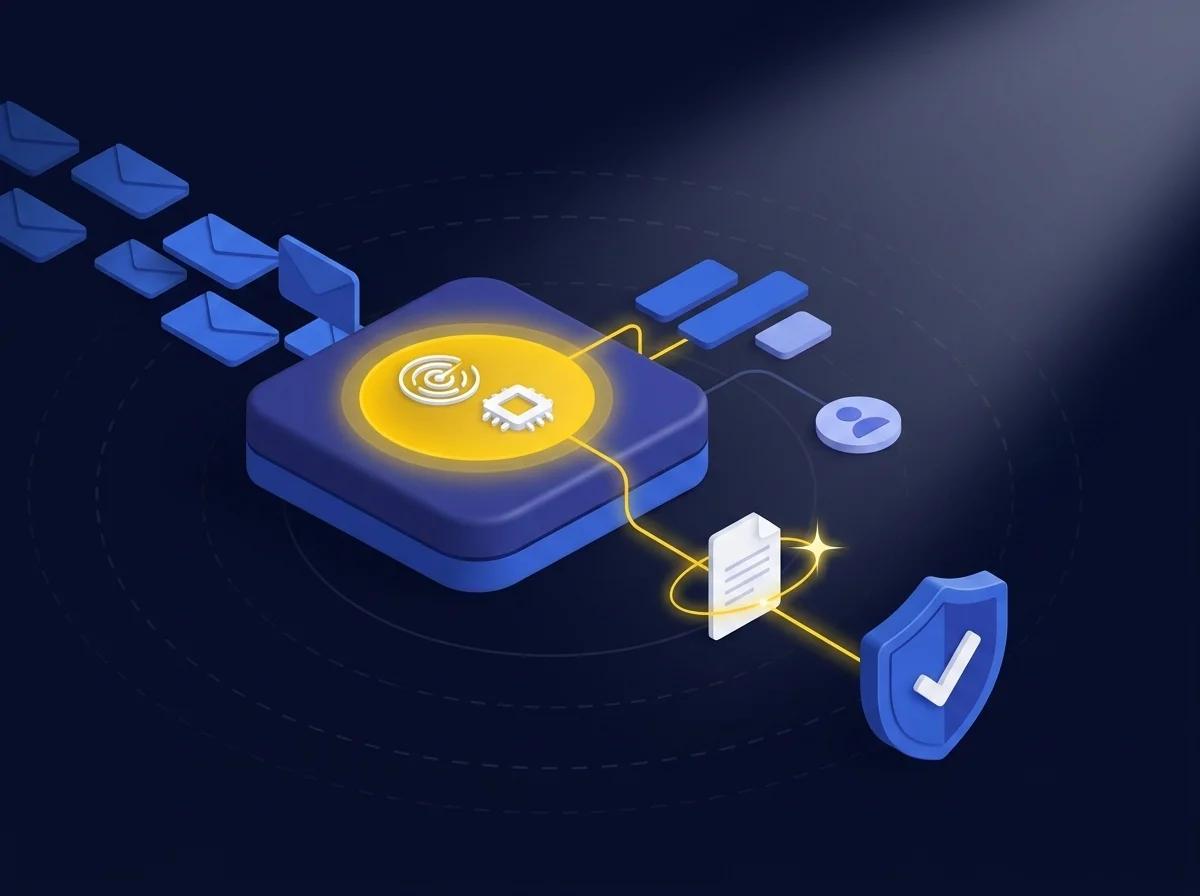
Die meisten E-Mail-Sicherheitslösungen konzentrieren sich auf Data Loss Prevention bei ausgehenden Nachrichten. EPG schließt die andere Hälfte der Compliance-Lücke: Es stellt sicher, dass sensible empfangene Daten automatisch klassifiziert, weitergeleitet, kontrolliert und protokolliert werden. EPG prüft jede eingehende E-Mail anhand Ihrer Datenrichtlinien und wendet automatisch die passende Aktion an, bevor die E-Mail das Postfach des Empfängers erreicht. CUI, personenbezogene Daten/geschützte Gesundheitsinformationen und andere sensible Inhalte in eingehenden E-Mails werden automatisch auf einen konformen Pfad geleitet, sodass Mitarbeitende sensible eingehende Daten nicht falsch behandeln können – selbst wenn sie deren Sensibilität nicht erkennen.
Bieten Sie Verschlüsselung für externe Empfänger, die einfach funktioniert
EPG beseitigt die wichtigsten Hürden, die einen konsistenten Einsatz von verschlüsselten E-Mails mit externen Partnern verhindern: Protokollkomplexität, Aufwand für Schlüsselmanagement, Anforderungen an Empfängersoftware und Dateigrößenbeschränkungen. EPG stellt verschlüsselte E-Mails passend zur Umgebung des Empfängers zu: Webmail/TLS, S/MIME oder OpenPGP – ohne zusätzliche Software. EPG übernimmt außerdem das gesamte Schlüsselmanagement: Erwerb, Verteilung und Verwaltung von Zertifikaten und Schlüsselpaaren. Darüber hinaus unterstützt EPG Anhänge bis zu 16 TB, die auf Kiteworks-Servern bereitgestellt und externen Empfängern über ein authentifiziertes Web-Portal zugestellt werden.
Häufig gestellte Fragen
Die Data Policy Engine (DPE) steuert automatisch jede eingehende und ausgehende E-Mail, indem sie Richtlinien auf Basis von Absender, Empfänger, Dateninhalt, Klassifizierungslabel und Nachrichtenattributen durchsetzt. Sie wendet Maßnahmen wie Verschlüsselung, Routing, Quarantäne und Ablehnung konsequent auf jede Nachricht an – ohne Zutun der Anwender.
EPG setzt Richtlinien unsichtbar im E-Mail-Verkehr um, sodass Anwender nicht entscheiden müssen, welche E-Mails verschlüsselt oder an welche Empfänger vertrauliche Daten gesendet werden. Dadurch entfällt das Risiko versehentlicher Fehlleitungen, da Nutzer wie gewohnt in ihren E-Mail-Clients arbeiten, ohne neue Anwendungen erlernen oder Compliance-Entscheidungen treffen zu müssen.
EPG scannt eingehende Nachrichten und leitet sensible Daten wie kontrollierte, nicht klassifizierte Informationen (CUI) oder geschützte Gesundheitsdaten (PHI) automatisch auf einen konformen Pfad. So wird verhindert, dass Mitarbeitende regulierte Daten versehentlich im Standard-Posteingang empfangen und falsch behandeln, indem die Daten entsprechend den Compliance-Anforderungen an den richtigen Ort weitergeleitet werden.
EPG stellt verschiedene Verschlüsselungsoptionen für externe Empfänger bereit, darunter Webmail/TLS, S/MIME und OpenPGP, mit optionaler FIPS 140-3-validierter Verschlüsselung. Zusätzlich unterstützt EPG Compliance-Funktionen wie automatische Archivierung zur Aufbewahrung und eDiscovery, den Versand großer Anhänge bis zu 16 TB über ein sicheres Webportal, die Nachverfolgung von Empfängeraktionen sowie DRM-Kontrollen wie Nur-Anzeige-Zugriff, Ablauf und Weiterleitungsbeschränkungen.
Featured Resources
Die 5 besten Methoden, mit Kiteworks® die Microsoft 365- Kommunikation mit Dritten zu schützen
Die 5 besten Methoden, mit Kiteworks® die Microsoft 365- Kommunikation mit Dritten zu schützen
Entdecken Sie Compliance-Trends und Einblicke in die Kommunikation sensibler Inhalte im Jahr 2024