
EPG: Sluit het nalevingsgat voor e-mail met geautomatiseerde beleidscontroles
De meeste organisaties laten de bescherming van e-mailgegevens over aan individuele gebruikers, waardoor één verkeerd verzonden bericht of een niet-versleutelde bijlage kan leiden tot een datalek, een sanctie van de toezichthouder of een reputatiecrisis.
Kiteworks Email Protection Gateway (EPG) geeft uw IT- en compliance-teams de controle over elke e-mail die uw organisatie binnenkomt of verlaat. De Data Policy Engine (DPE) handhaaft automatisch uw beleid op elk bericht: versleutelen, routeren, weigeren of blokkeren op basis van de inhoud van de gegevens en gebruikerskenmerken, zonder dat medewerkers iets hoeven te doen.
Uitdagingen met e-mailbeveiligingsoplossingen
Twijfelt u of uw verouderde e-mailbeveiligingsplatform aan vervanging toe is? Wordt uw huidige oplossing beperkt door deze beperkingen:
Als u een van deze beperkingen herkent, is het tijd voor een upgrade naar een veilige, conforme en moderne e-mailbeveiligingsoplossing.
Kiteworks Email Protection Gateway (EPG)
Handhaaf het juiste beleid op elke e-mail met Kiteworks Email Protection Gateway
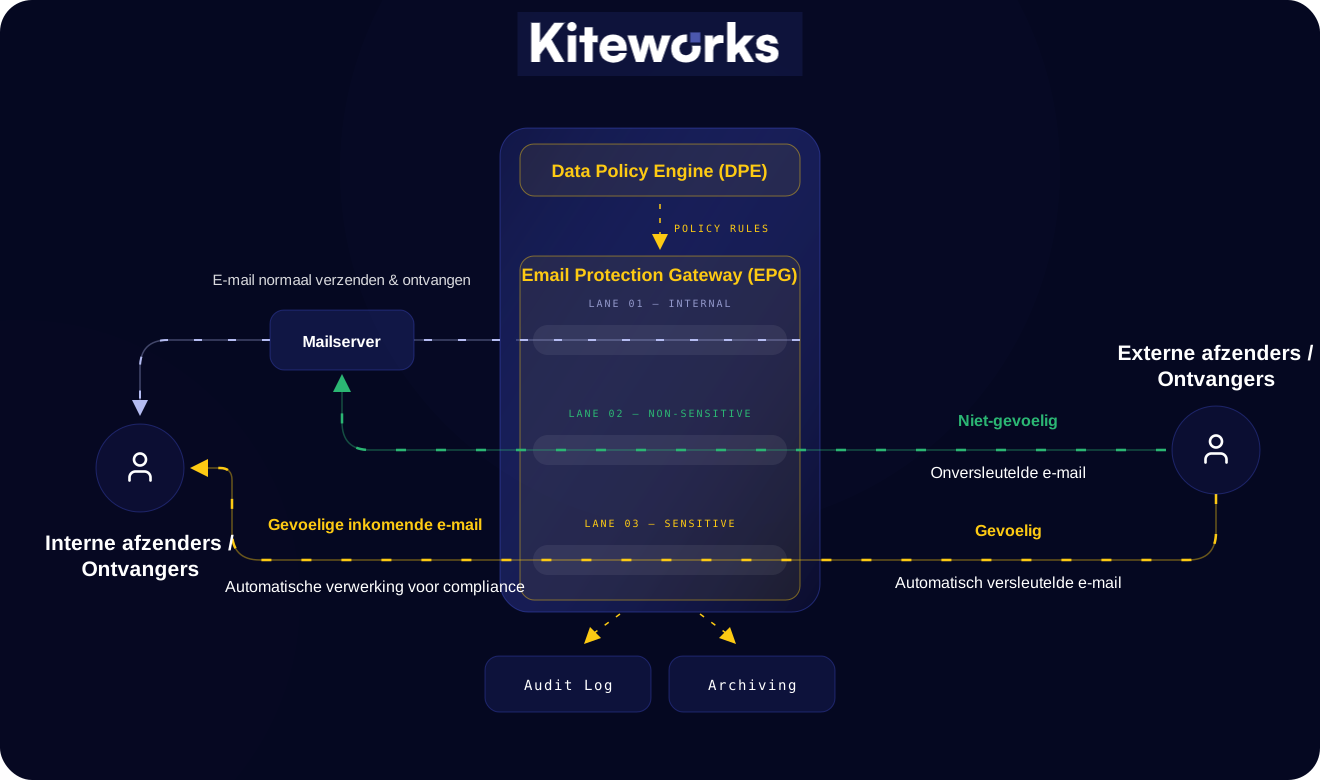
Kiteworks Email Protection Gateway (EPG) handhaaft automatisch het juiste beleid, encryptie en compliance op elke e-mail — inkomend en uitgaand — waardoor het risico op menselijke fouten wordt weggenomen en beveiligings- en compliance-teams volledige auditzichtbaarheid krijgen over al het e-mailverkeer.
Bescherm AL het e-mailverkeer met automatische beleidsregels
Stel beleidsregels in en handhaaf deze automatisch om elk inkomend en uitgaand bericht te reguleren op basis van afzender, ontvanger, datainhoud, classificatielabel en berichtkenmerken, zonder dat gebruikers hoeven in te grijpen. Met de data policy engine van Kiteworks handhaaft u encryptie, routering, quarantaine en afwijzing. Definieer beleid één keer en weet zeker dat het consequent op elk bericht wordt toegepast. Stel bijvoorbeeld beleid in om gevoelige data in inkomende e-mails te herkennen en deze automatisch naar een conforme route te sturen, zodat medewerkers deze niet verkeerd kunnen behandelen, zelfs niet als ze dat proberen.
Voorkom menselijke fouten bij het verzenden van e-mails
Haal de menselijke beslissing volledig uit de beveiligingsketen. In plaats van medewerkers te trainen om altijd de juiste keuze te maken — een onbetrouwbare controle — maakt EPG de juiste keuze automatisch, onzichtbaar en universeel, ongeacht wie de e-mail verzendt of wat ze weten over databeveiliging. Uw beleid wordt onzichtbaar toegepast in de e-mailstroom, zodat gebruikers nooit hoeven te beslissen welke e-mails moeten worden versleuteld of welke ontvangers gevoelige data mogen ontvangen. Gebruikers werken in hun vertrouwde e-mailclient, zonder nieuwe applicaties te hoeven leren en zonder compliancebeslissingen te nemen. Het risico op onbedoelde verkeerd adressering wordt door het ontwerp geëlimineerd.
Toon compliance aan met logging van ALLE e-mailgebeurtenissen
Log elke inkomende en uitgaande boodschap met genormaliseerde, onveranderlijke records — niet alleen e-mails die als gevoelig zijn gemarkeerd. Elke logvermelding legt de volledige context van de beleidsbeslissing vast, inclusief: de regel die werd toegepast, de genomen actie (versleuteld, gerouteerd, in quarantaine geplaatst, afgewezen, doorgelaten), en het afleverresultaat. De data wordt direct gevoed aan uw SIEM, waardoor u een verdedigbaar bewijs heeft voor elke regulatoire vraag. Omdat EPG elk bericht logt — met volledige beleidscontext, afleverresultaten en acties van ontvangers — kunnen compliance-teams niet alleen aantonen wat er met elke e-mail is gebeurd, maar ook waarom — welk beleid het reguleerde en wat het systeem als reactie deed.
Benut uw dataclassificaties met MIP-sensitivity label integratie
EPG leest Microsoft Purview (MIP) sensitivity labels in bijlagen en berichten en past automatisch het juiste beleid toe op elke dataklasse; labels die uw team al heeft toegepast worden de trigger voor de juiste gateway-actie, waardoor uw informatiebeveiligingsprogramma wordt uitgebreid naar de e-mailstroom. Medewerkers hoeven dus niet te beslissen hoe ze een “Vertrouwelijk” of “Zeer Beperkt” bestand moeten behandelen, omdat het systeem dit al weet en hiernaar handelt. Kiteworks leest ook MIP label GUIDs en kan onderscheid maken tussen labels van diverse organisatorische bronnen met verschillende labelsets.
Automatiseer conforme afhandeling van gevoelige inkomende e-mails
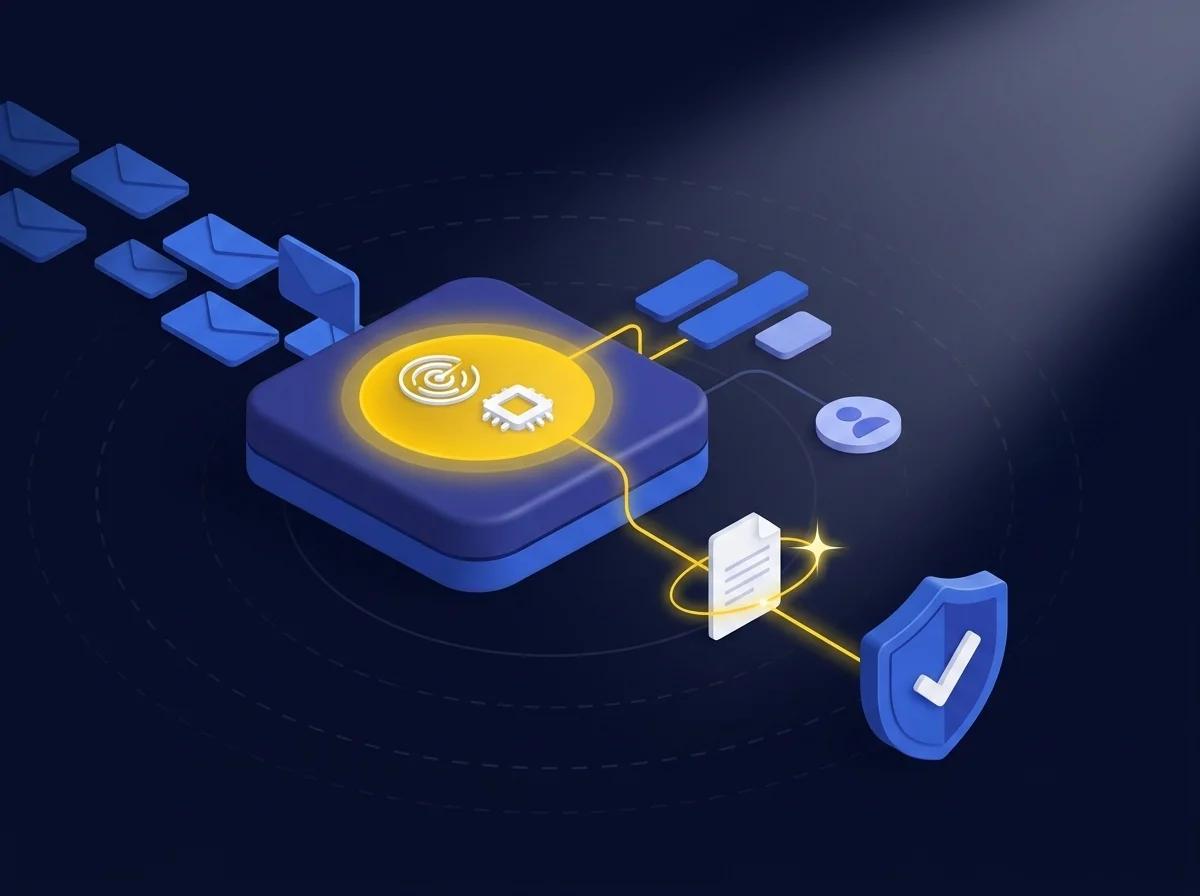
De meeste e-mailbeveiligingstools richten zich op het voorkomen van uitgaand dataverlies. EPG sluit de andere helft van het compliance-gat: ervoor zorgen dat ontvangen gevoelige data automatisch wordt geclassificeerd, gerouteerd, gecontroleerd en gelogd. EPG beoordeelt elke inkomende e-mail aan de hand van uw databeleid en past automatisch de juiste actie toe, nog voordat de e-mail de inbox van de ontvanger bereikt. CUI, PII/PHI en andere gevoelige data in inkomende e-mails worden automatisch naar een conforme route gestuurd, zodat medewerkers gevoelige inkomende data niet verkeerd kunnen behandelen, zelfs als ze de gevoeligheid niet herkennen.
Bied encryptie voor externe ontvangers die gewoon werkt
EPG neemt de belangrijkste barrières weg die het consequent gebruik van versleutelde e-mails met externe partijen verhinderen: protocolcomplexiteit, overhead van sleutelbeheer, softwarevereisten voor ontvangers en limieten op bestandsgrootte. EPG levert versleutelde e-mail in overeenstemming met de bestaande omgeving van de ontvanger: webmail / TLS, S/MIME of OpenPGP — zonder extra software. EPG verzorgt ook al het sleutelbeheer: verkrijgen, distribueren en onderhouden van certificaten en sleutelpaar. Tot slot ondersteunt EPG bijlagen tot 16 TB, die worden opgeslagen op Kiteworks-servers en aan externe ontvangers worden geleverd via een geauthenticeerd webportaal.
Veelgestelde vragen
De Data Policy Engine (DPE) beheert automatisch alle inkomende en uitgaande e-mails door beleid af te dwingen op basis van afzender, ontvanger, gegevensinhoud, classificatielabel en berichtkenmerken. Het past acties toe zoals encryptie, routering, quarantaine en weigering consequent toe op elk bericht, zonder tussenkomst van de gebruiker.
EPG past beleid onzichtbaar toe binnen de e-mailstroom, zodat gebruikers niet hoeven te beslissen welke e-mails moeten worden versleuteld of welke ontvangers gevoelige gegevens mogen ontvangen. Dit elimineert het risico op onbedoelde verkeerd gerichte e-mails, omdat gebruikers gewoon in hun vertrouwde e-mailclient blijven werken zonder nieuwe applicaties te hoeven leren of compliancebeslissingen te nemen.
EPG scant inkomende berichten en leidt gevoelige gegevens, zoals controlled unclassified information (CUI) of beschermde gezondheidsinformatie (PHI), automatisch naar een compliant pad. Zo voorkomt het dat medewerkers per ongeluk gereguleerde gegevens ontvangen en verkeerd behandelen in een standaard inbox, door deze volgens de compliancevereisten naar de juiste locatie te sturen.
EPG biedt diverse encryptieopties voor externe ontvangers, waaronder Webmail/TLS, S/MIME en OpenPGP, met optioneel FIPS 140-3 gevalideerde encryptie. Daarnaast ondersteunt het extra compliancefuncties zoals automatische archivering voor retentie en eDiscovery, het verzenden van grote bijlagen tot 16 TB via een beveiligd webportaal, het volgen van ontvangersacties en het toepassen van DRM-controles zoals alleen-lezen toegang, vervaldatum en beperkingen op doorsturen.