
Protégez les données sensibles avec une sécurité maximale
Kiteworks propose un hébergement à locataire unique et la souveraineté des données, permettant aux agences gouvernementales australiennes et aux entreprises privées de disposer d’un véritable plan de contrôle pour l’échange sécurisé de données lors du partage et du stockage de données sensibles. La plateforme Kiteworks, y compris les données que vous stockez et partagez, est entièrement hébergée en Australie, tandis qu’un cloud privé virtuel AWS (VPC) distinct est utilisé pour tous les traitements. Vous contrôlez les clés de chiffrement : vous seul pouvez accéder aux fichiers (Kiteworks n’a pas accès à vos données). Enfin, le reporting détaillé et les journaux d’audit offrent une visibilité précise sur qui accède à vos données et avec qui elles sont partagées.
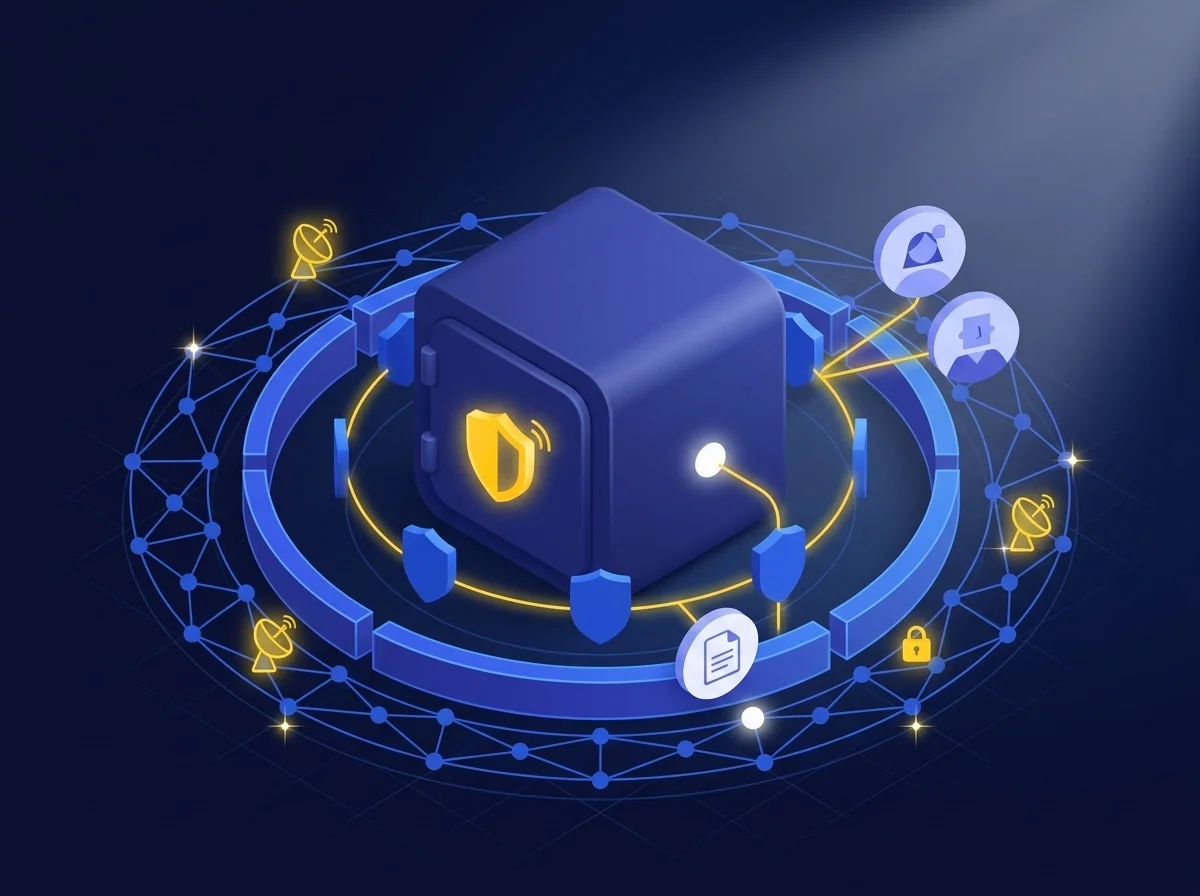
Préservez l’intégrité de l’information grâce à une approche éprouvée de défense en profondeur
La stratégie de défense en couches de Kiteworks s’appuie sur plusieurs mesures de sécurité pour protéger l’intégrité des informations que vous stockez et partagez. Cela inclut : des paramètres par défaut à privilèges minimaux et des contrôles d’accès basés sur les rôles, un stockage et une transmission sécurisés des données, la surveillance des activités des utilisateurs et l’authentification multifactorielle. Vous configurez vos propres règles et contrôles de sécurité afin que Kiteworks réponde à vos exigences spécifiques. Vos données sont protégées par une appliance virtuelle durcie intégrant WAF et pare-feux réseau, alertes automatiques et détection d’intrusion, journalisation unifiée pour une réponse rapide aux incidents, et intégrations de sécurité telles qu’ATP, DLP, SSO, LDAP, HSM, et bien d’autres.
Maximisez la disponibilité et la protection grâce à un support premium
La plateforme s’appuie sur l’hébergement cloud sécurisé de Kiteworks, qui inclut la gestion des correctifs et des mises à jour, des interlocuteurs dédiés, des accords de niveau de service (SLA) renforcés et d’autres services à forte valeur ajoutée. Les ingénieurs du support Kiteworks, hautement qualifiés, traitent les erreurs système, les pertes de fonctionnalité, les problèmes de configuration, les demandes d’évolution, et plus encore, disponibles par téléphone ou accès à distance 24h/24, 7j/7. Les SLA sont renforcés et la gestion des cas prioritaires prévoit un délai de réponse d’une heure pour les incidents de niveau 1 ou critiques. Un bilan annuel de santé et un audit de déploiement, incluant la capacité de stockage, la cohérence des fichiers, la gestion des conflits, les blocages, la cohérence des bases de données, l’utilisation de la mémoire et du CPU, vous aident à tirer le meilleur parti de votre déploiement Kiteworks. Enfin, les ingénieurs du support Kiteworks appliquent toutes les mises à jour logicielles et correctifs de sécurité selon un planning convenu.
Bénéficiez d’avantages supplémentaires au-delà d’IRAP avec Kiteworks
L’évaluation IRAP de Kiteworks va bien au-delà du renforcement de votre posture de sécurité et de la création de la confiance auprès de vos clients. Utiliser Kiteworks constitue une bonne pratique pour partager des données sensibles de façon sécurisée et conforme. Kiteworks est conforme au RGPD, à la norme SOC 2, aux normes ISO 27000, à la norme FIPS 140-3, à la norme NIST 800-171, à la certification Cyber Essentials Plus, à la SSAE-18 et prend en charge de nombreuses autres réglementations et normes en matière de protection des données, dont HIPAA, CMMC, ITAR, GxP, NIS 2, NIST CSF, et bien d’autres. Parce que Kiteworks a été conçu dès le départ avec un accent sur la sécurité, votre organisation peut démontrer à ses propres clients que la sécurité est une priorité absolue. Dans le contexte actuel, marqué par la multiplication des risques et des attaques, les organisations qui placent la sécurité et la confidentialité des données au premier plan bénéficient souvent d’un avantage concurrentiel certain.
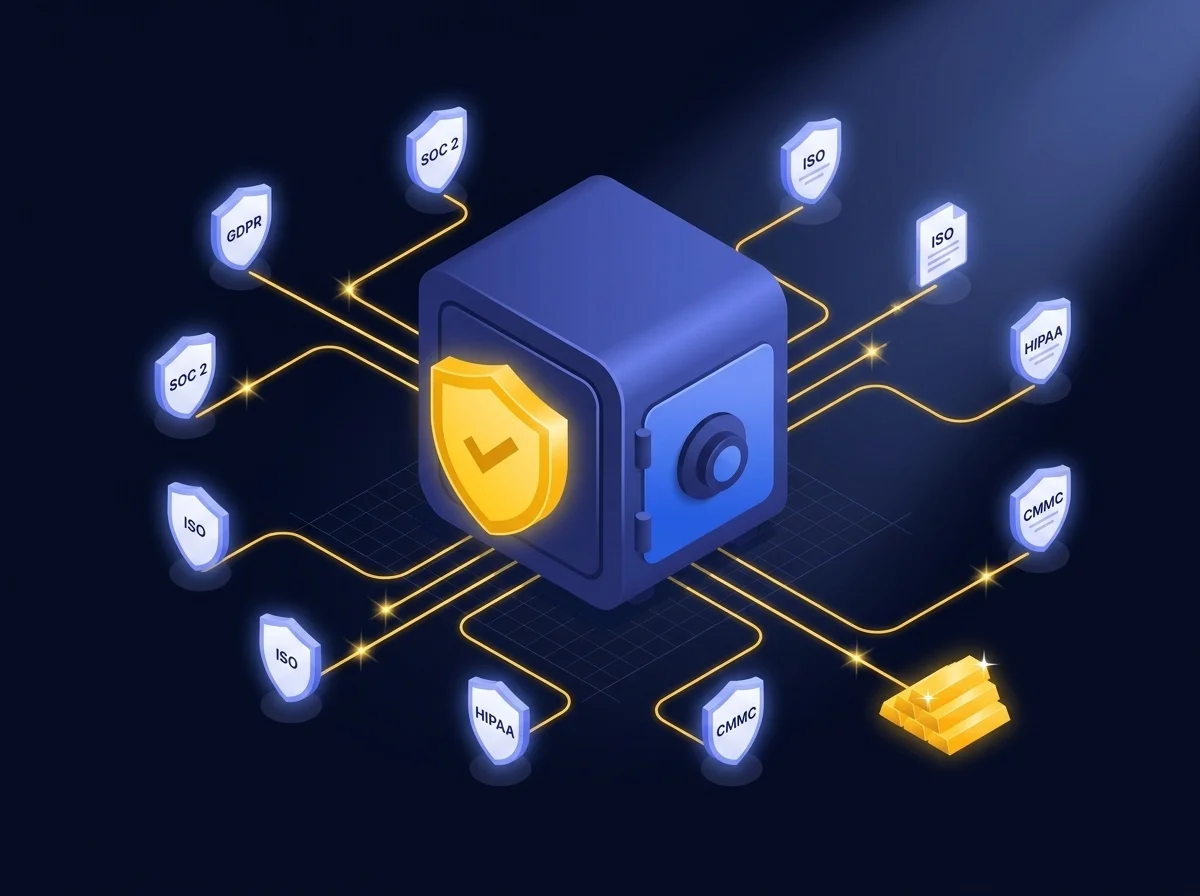

Kiteworks affiche de nombreuses réussites en matière de conformité et de certifications.
Questions Fréquemment Posées
Le programme d’évaluateurs enregistrés en sécurité de l’information (IRAP) atteste de la capacité des organisations privées et publiques à répondre aux exigences en matière de cybersécurité en Australie. Les évaluateurs IRAP aident les entreprises travaillant pour le gouvernement australien en évaluant de manière indépendante leur posture en matière de cybersécurité. Ils identifient les risques et proposent des mesures d’atténuation. Cela aide à garantir que ces entreprises disposent des bonnes politiques et contrôles de sécurité pour répondre aux exigences du manuel de sécurité de l’information du gouvernement australien (ISM).
La conformité à l’IRAP est importante car elle garantit que les organisations faisant des affaires en Australie prennent les mesures nécessaires pour protéger les données sensibles et prévenir les cyberattaques. La conformité à l’IRAP aide les organisations à démontrer leur engagement en matière de sécurité de l’information, ce qui est essentiel pour protéger des données sensibles tels que les données des clients, ainsi que pour instaurer la confiance avec les clients et les partenaires.
Les organisations qui fournissent des services au gouvernement australien ou qui stockent des données sensibles appartenant à des citoyens australiens doivent se conformer au Programme d’évaluateurs enregistrés en sécurité de l’information (IRAP). Cela comprend les entreprises qui gèrent des informations de carte de crédit, des informations privées de patients, des dossiers financiers ou fiscaux, ou de la propriété intellectuelle. Les agences gouvernementales, les fournisseurs d’infrastructures critiques, et les professions à haut risque telles que les cabinets d’avocats et de comptabilité comptent parmi ceux qui doivent se conformer à l’IRAP.
Les organisations peuvent atteindre la conformité IRAP en travaillant avec un évaluateur enregistré pour subir une évaluation de leur posture en matière de sécurité de l’information. L’évaluation examinera la conformité de l’organisation avec le Manuel de sécurité de l’information du gouvernement australien (ISM), ainsi qu’avec d’autres normes et réglementations de sécurité pertinentes. Si l’évaluateur juge l’organisation conforme à l’ISM, l’organisation est reconnue pour avoir atteint un niveau spécifique d’évaluation, par exemple, “évaluée au niveau PROTÉGÉ”.
Oui. En fait, l’IRAP est souvent considérée comme une norme plus rigoureuse et plus complète que d’autres réglementations en matière de sécurité de l’information, comme les Principes de confidentialité australiens ou la Norme de sécurité des données de l’industrie des cartes de paiement (PCI DSS). Par conséquent, la conformité à l’IRAP peut être utilisée pour démontrer la conformité à d’autres réglementations qui peuvent être moins complètes ou rigoureuses. Cependant, il est important de noter que chaque organisme de réglementation peut avoir ses propres exigences et normes spécifiques en matière de conformité, donc les organisations devraient consulter leurs équipes juridiques et de conformité pour s’assurer qu’elles respectent toutes les exigences nécessaires.