Gouvernez chaque échange de données sensibles grâce à un plan de contrôle des données
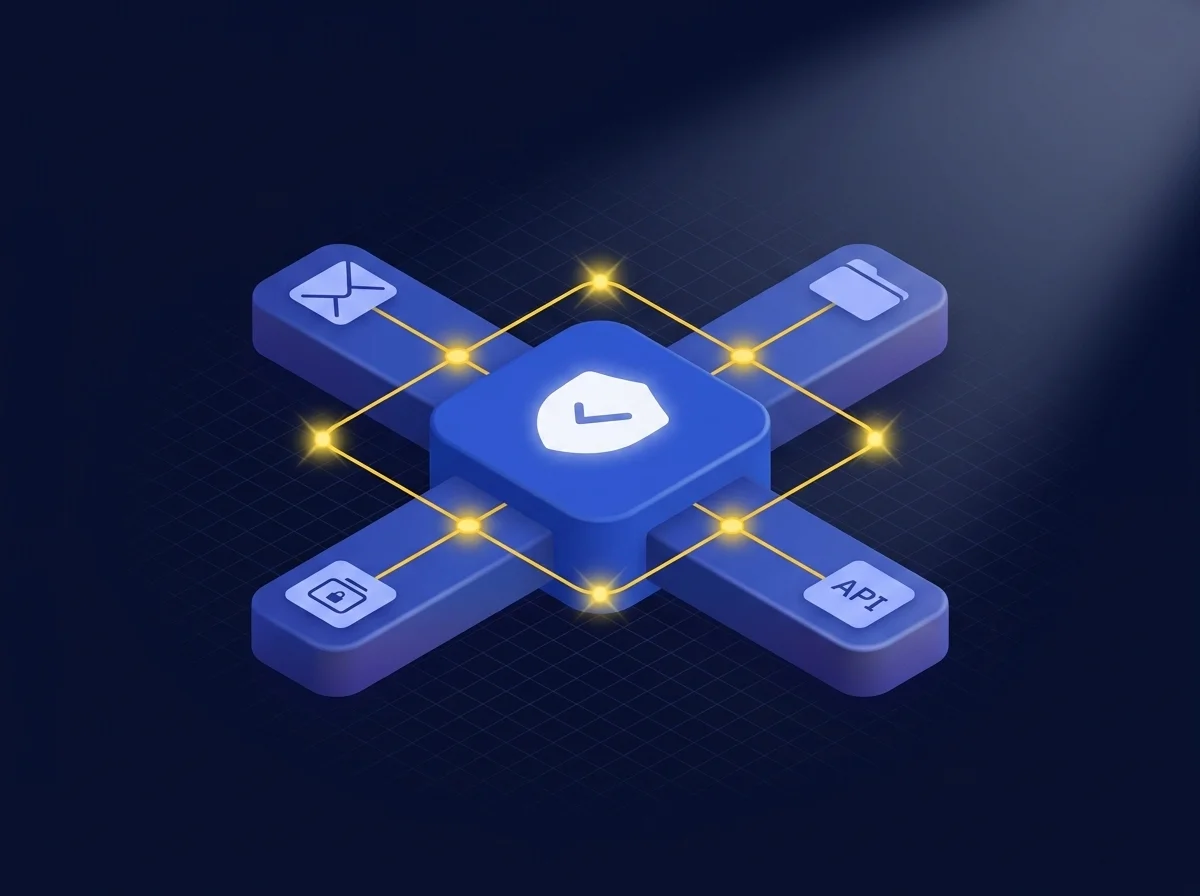
Des solutions ponctuelles disparates — messagerie électronique, SFTP, MFT, formulaires web, partage de fichiers, intégrations IA — sont généralement gérées par des outils distincts, chacun avec ses propres règles, journaux et dispositifs de sécurité. Résultat : une fragmentation qui crée des failles exploitées par les attaquants, que les responsables conformité ne peuvent combler et que les équipes IT gèrent difficilement.
Un plan de contrôle des données résout ce problème de fragmentation en proposant un moteur de règles, un journal d’audit et une seule architecture de sécurité pour tous les canaux. Avec le Data Policy Engine de Kiteworks, vous appliquez un ensemble de règles — à chaque fichier, chaque demande, chaque utilisateur, sur tous les canaux, en même temps. En tant que couche d’application des règles de la plateforme Kiteworks, le Data Policy Engine garantit que chaque donnée sensible entrant, sortant ou transitant dans votre organisation — qu’elle soit consultée par un collaborateur ou un agent IA — respecte automatiquement et systématiquement les règles ABAC et RBAC que vous définissez, sur tous les canaux. Vous gardez ainsi le contrôle total sur le cycle de vie de vos données.
Éliminez les silos de politiques qui créent des écarts de conformité et des échecs d’audit
Les données sensibles circulent via la messagerie électronique, le partage sécurisé de fichiers, le transfert sécurisé de fichiers, les API et les formulaires de données — et la plupart des organisations n’ont aucun moyen unifié de les gouverner. Les politiques sont cloisonnées : un outil pour la messagerie, un autre pour le transfert de fichiers, un autre encore pour la collaboration, sans coordination entre eux. Résultat : une application incohérente, des écarts de conformité et des audits complexes qui obligent les équipes sécurité et conformité à réagir au lieu de gouverner.
Kiteworks comble ces lacunes grâce à un cadre de politiques unique et un journal d’audit unifié qui régit chaque canal selon un ensemble de règles cohérent. Les équipes disposent ainsi d’une source unique de vérité pour l’application des règles et la preuve d’audit — remplaçant la gestion réactive par une gouvernance cohérente, prouvable et la certitude qu’aucune donnée ne passe entre les mailles du filet.
Unifiez la gouvernance des données sensibles sur tous les canaux avec un seul plan de contrôle
Toute entreprise moderne gère une couche applicative, une couche réseau et une couche d’infrastructure — chacune disposant d’un plan de contrôle qui régit les comportements à grande échelle. Mais jusqu’ici, les données sensibles n’avaient pas leur propre plan de contrôle.
Kiteworks résout ce problème avec une plateforme unique par laquelle transitent tous les échanges de données sensibles, gouvernés par des règles cohérentes, protégés par une sécurité de niveau entreprise et consignés dans un journal d’audit unifié. Sécurité, IT et conformité disposent ainsi d’un point de contrôle et de visibilité unique sur tous les canaux — pour appliquer les politiques de façon homogène, combler les lacunes d’audit et gouverner les données sensibles avec la même rigueur que pour chaque autre couche du SI.
Appliquez la gouvernance des données automatiquement sur tous les canaux avec le Data Policy Engine
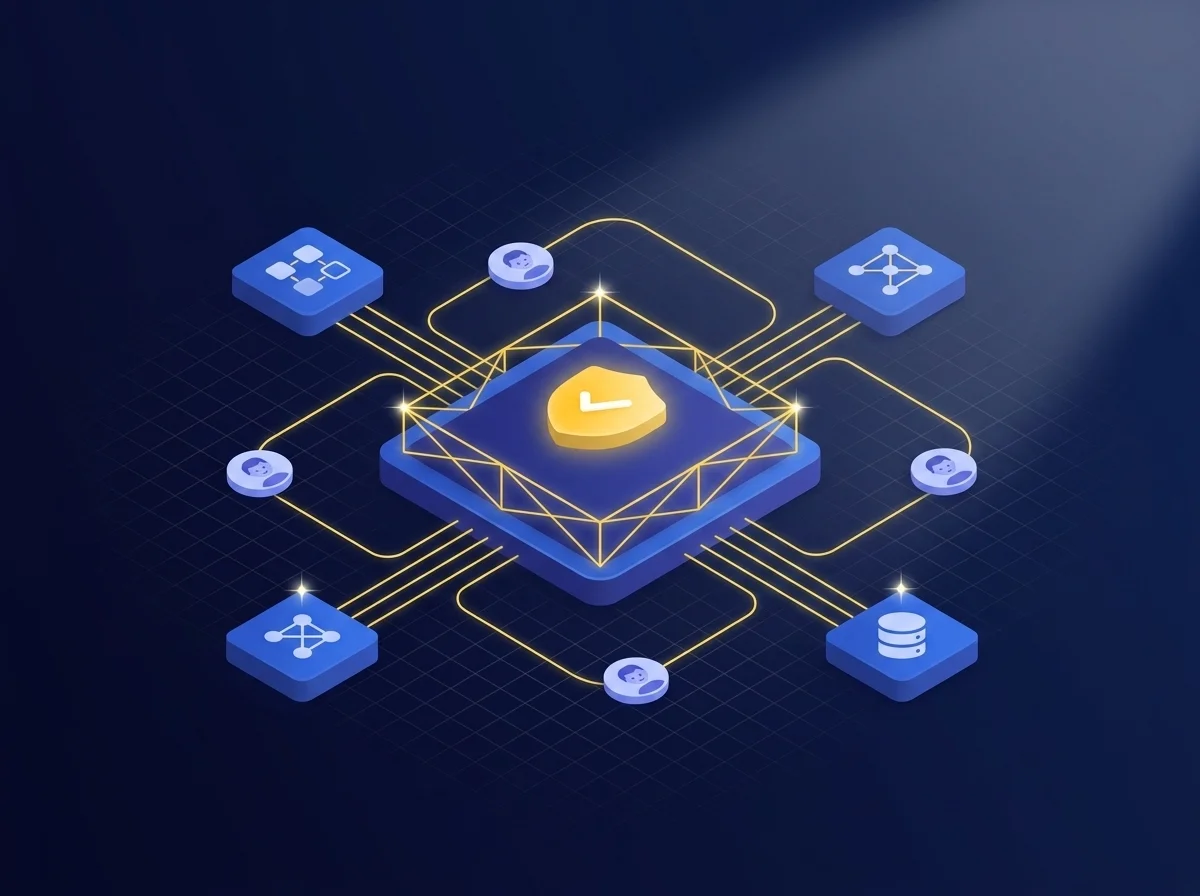
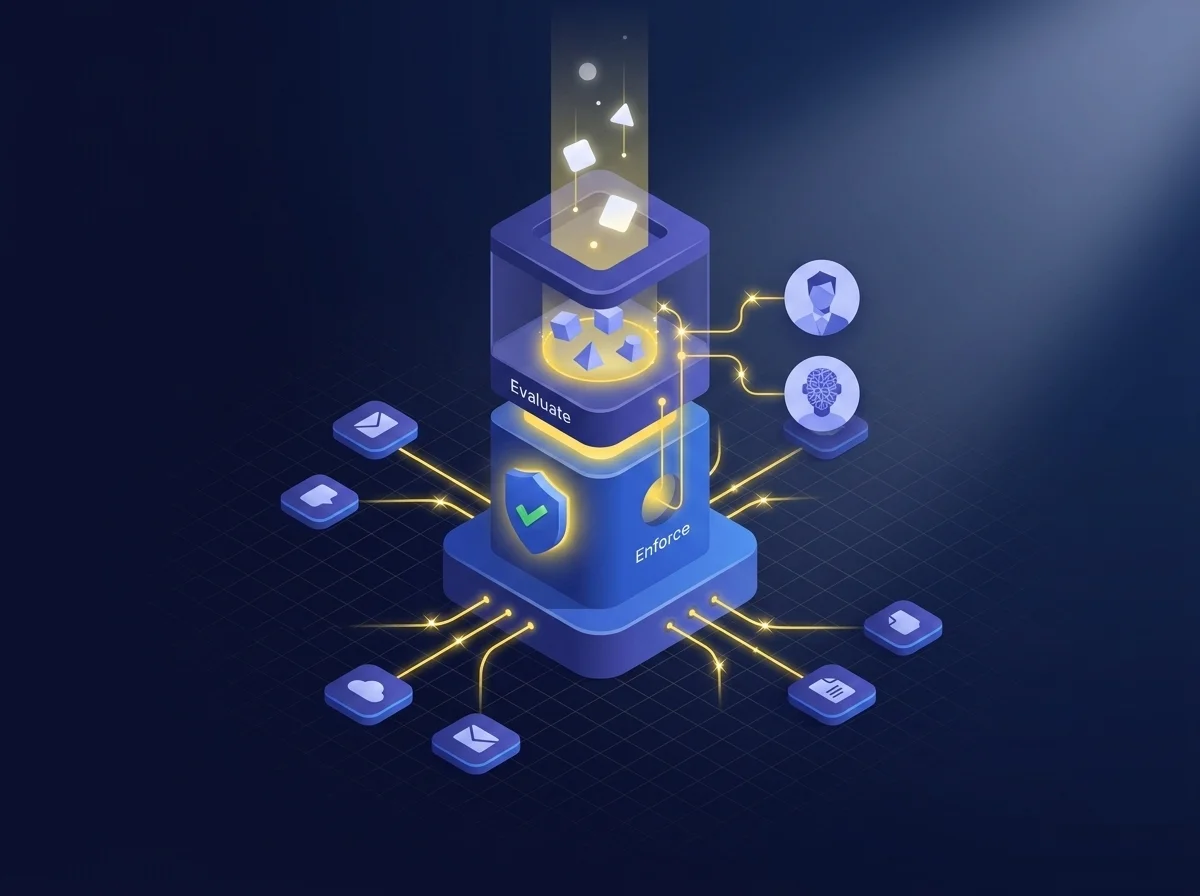
Le Data Policy Engine de Kiteworks s’appuie sur les principes du NIST Cybersecurity Framework pour évaluer chaque échange de données sensibles selon trois facteurs simultanément : quelles données sont concernées, qui ou quel agent agit, et quelle action est demandée. Cette triangulation, appelée contrôle d’accès basé sur les attributs (ABAC), pilote des décisions de politiques dynamiques et en temps réel pour les employés comme pour les agents IA, appliquées automatiquement depuis un point de contrôle unique.
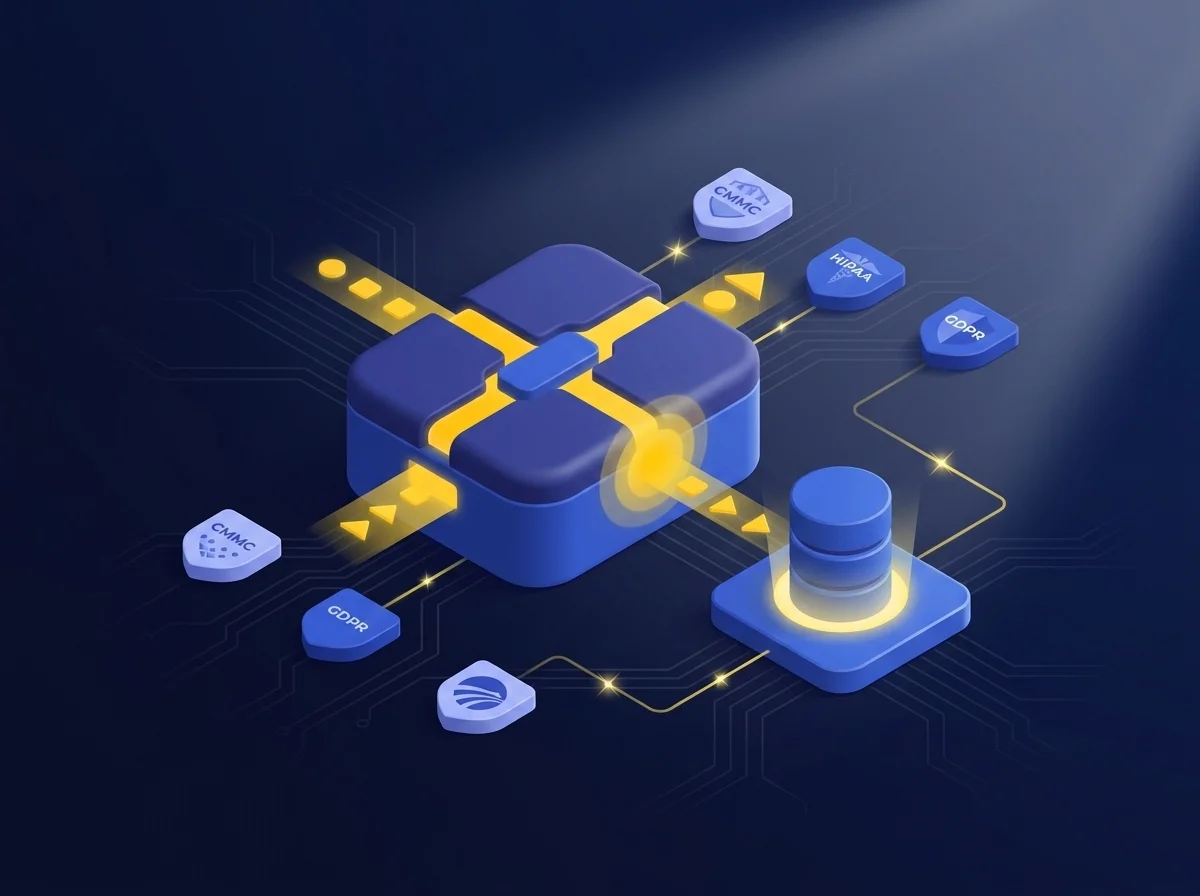
L’ensemble des règles s’aligne directement sur des cadres tels que CMMC 2.0, HIPAA, RGPD, FedRAMP et ITAR, sans intervention manuelle. Chaque action est consignée dans un journal d’audit immuable qui alimente directement le reporting de conformité et les intégrations SIEM.

Accélérez le déploiement des politiques avec des modèles prédéfinis et une logique de règles IF-THEN
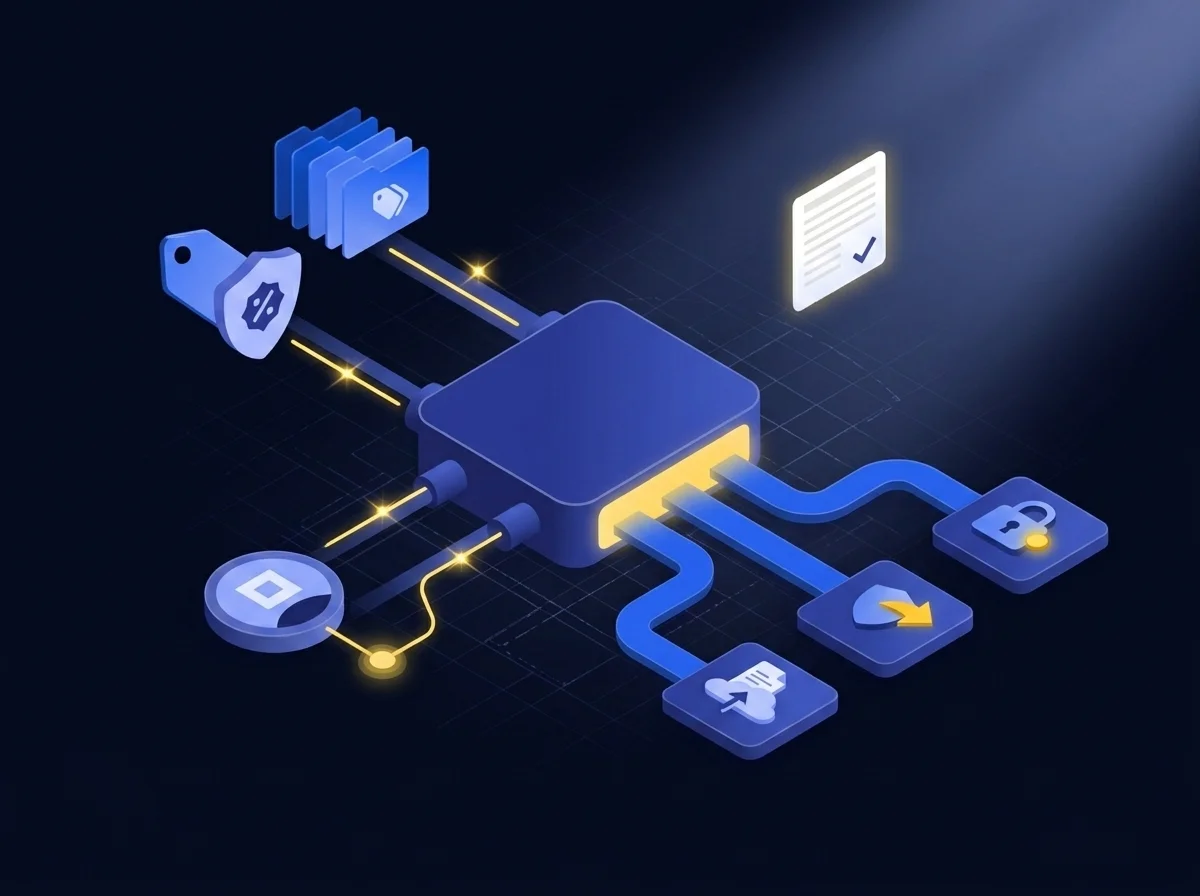
Définissez les politiques ABAC comme des règles IF-THEN simples construites à partir de trois éléments : la donnée, l’utilisateur ou l’agent, et l’action. La condition IF correspond aux attributs des données — chemins de dossiers, labels de classification (labels de sensibilité MIP ou tags Kiteworks), ou mots-clés dans l’objet ou le corps d’un e-mail — associés aux attributs de l’utilisateur ou de l’agent comme le domaine, l’identité, le profil ou la géolocalisation en temps réel.
La directive THEN définit la réponse selon l’action. Pour l’accès aux données : blocage, accès en lecture seule (SafeVIEW), édition sans possession (SafeEDIT), demande de justification ou accès complet. Pour l’envoi ou le partage : blocage, validation par un manager ou autorisation. Pour les uploads ou pièces jointes : blocage, application d’un tag Kiteworks, demande de justification ou autorisation de l’action.
Réagissez à chaque mouvement de données instantanément avec l’application des politiques en temps réel
Dès qu’une donnée circule sur un canal Kiteworks, le DPE l’évalue en temps réel selon les conditions de politique de votre organisation — il lit les attributs de la donnée, identifie l’acteur (employé ou agent IA) et détermine l’action demandée. La directive correspondante s’applique automatiquement. Aucune intervention humaine. Aucun écart spécifique à un canal. Aucune correction a posteriori qui gaspille du temps et des ressources. Vous bénéficiez ainsi d’une application uniforme sur tous les canaux et pour tous les types d’acteurs. Et la conformité fait partie intégrante de l’architecture, elle n’est pas ajoutée après coup.
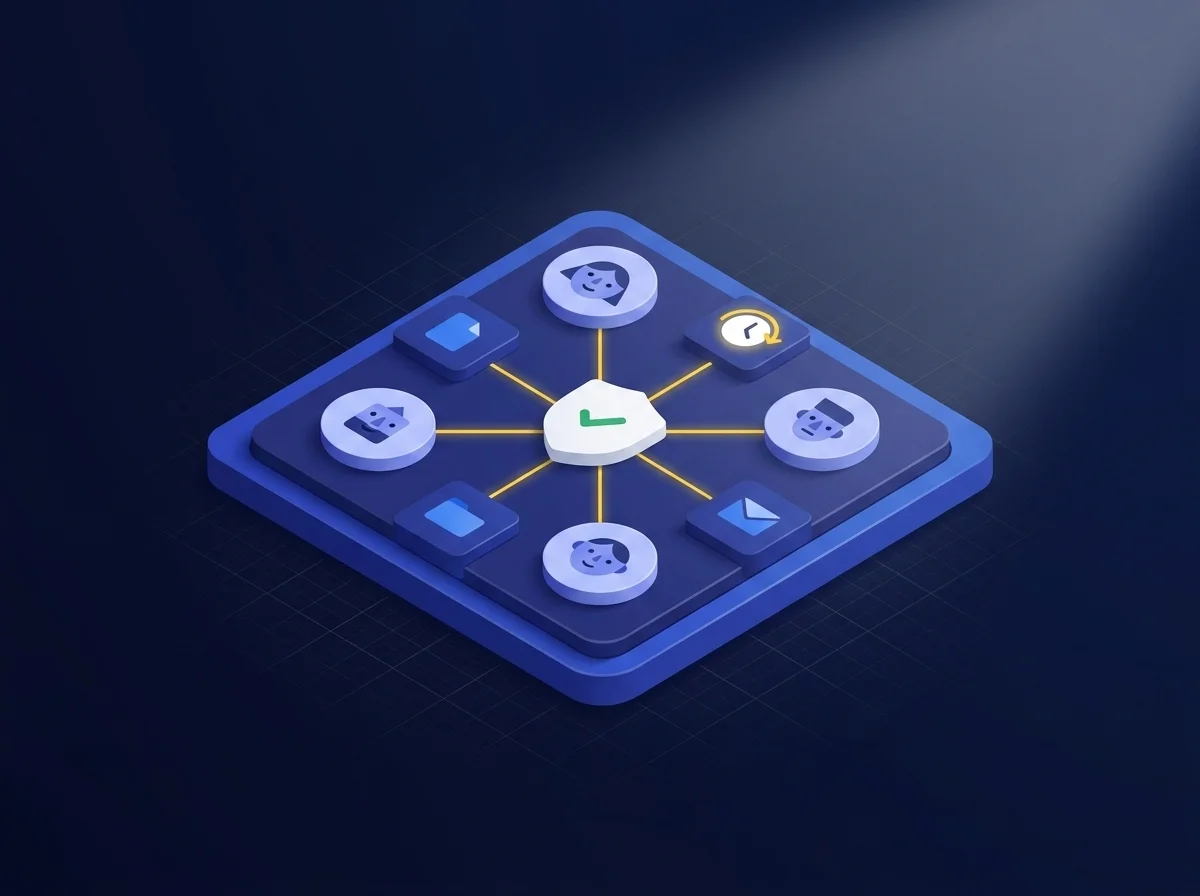
Gouvernez chaque utilisateur et chaque ressource avec des contrôles d’accès granulaires basés sur les rôles (RBAC)
Les rôles à privilèges minimaux de Kiteworks définissent les actions autorisées pour chaque catégorie d’utilisateur : types de fichiers qu’ils peuvent déposer, possibilité d’envoyer des e-mails et options de transfert ou d’expiration, clients et plugins utilisables, capacité à créer des dossiers ou inviter d’autres utilisateurs. Les tâches administratives sont réparties entre des rôles distincts pour permettre une gestion conforme des privilèges.
Au niveau des dossiers, les rôles d’accès vont de la simple lecture à la gestion complète — les propriétaires pouvant déléguer l’administration quotidienne à des managers. Des contrôles temporels permettent aux administrateurs de fixer des dates d’expiration pour les comptes utilisateurs, dossiers, fichiers et liens partagés, révoquant automatiquement l’accès lorsqu’il n’est plus nécessaire.
Appliquez la conformité automatiquement et prouvez-le avec un journal d’audit unifié
Le Data Policy Engine rend la conformité opérationnelle, pas seulement documentaire. Au lieu de prouver le respect des règles après coup, Kiteworks l’applique en temps réel lors de chaque mouvement de données. Les contrôles de politiques sont alignés directement sur les exigences réglementaires, l’application automatisée élimine les erreurs humaines et les dérives, et le journal d’audit unifié simplifie la collecte de preuves pour les évaluations et audits.
Exemples de cadres réglementaires pris en charge :
- CMMC 2.0
- HIPAA / HITECH
- RGPD / NIS 2
- FedRAMP Moderate Authorized et FedRAMP High In Process
- ITAR / EAR
- SOC 2 Type II
- ISO 27001, 27017, 27018
Bénéficiez de bien plus que l’application des politiques avec une plateforme complète d’échange sécurisé de données
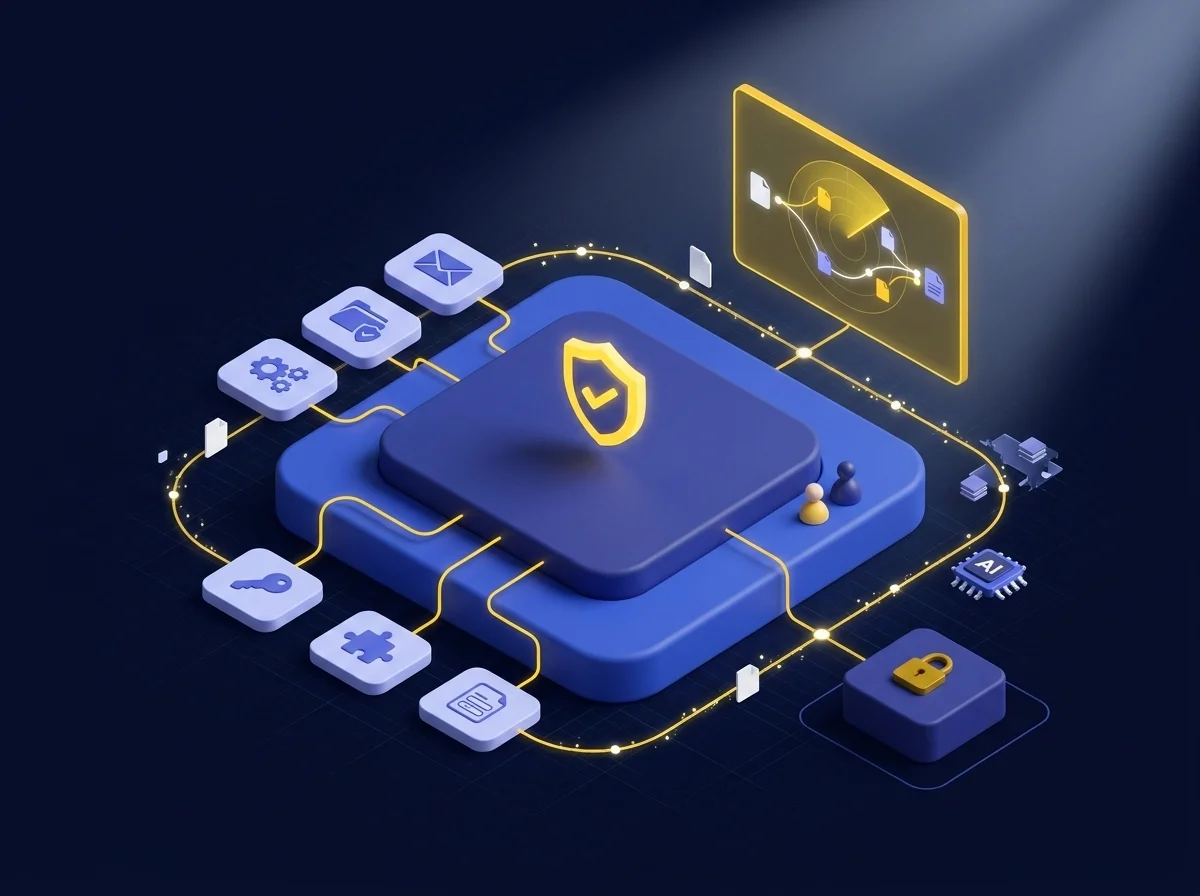
La messagerie électronique, le partage sécurisé de fichiers, MFT, SFTP, les API et les formulaires de données sont réunis sous un même cadre de politiques et un journal d’audit unique, afin que les employés et les agents IA opèrent selon les mêmes règles — garantissant un contrôle cohérent et éliminant les angles morts liés à la gestion séparée des canaux.
Un tableau de bord RSSI transforme les journaux d’activité dispersés en une visibilité temps réel et détaillée — qui a envoyé quoi, à qui, quand et où — alimentant directement votre SIEM, réduisant les délais de réponse et supprimant le reporting manuel de conformité.
Des options de déploiement durci à locataire unique offrent un contrôle total de votre environnement, assurant l’isolation des données et la tranquillité d’esprit. Pour les exigences de conformité les plus strictes, les déploiements FedRAMP Moderate Authorized et FedRAMP High In Process vous permettent de cibler les marchés publics et réglementés en toute confiance, sans compromis.
Foire aux questions
Les silos de politiques désignent une approche fragmentée où chaque outil (messagerie électronique, transfert de fichiers, collaboration) dispose de ses propres règles, sans coordination globale. Cette organisation entraîne une application incohérente, des failles de conformité et des échecs d’audit, forçant les équipes sécurité et conformité à réagir plutôt qu’à gouverner.
La plateforme Kiteworks sert de plan de contrôle pour les données sensibles, centralisant tous les échanges sur une seule interface. Elle applique des règles cohérentes, garantit une sécurité de niveau entreprise et maintient un journal d’audit unifié, assurant ainsi une gouvernance efficace sur tous les canaux.
Le Data Policy Engine (DPE) est au cœur de la plateforme Kiteworks. Il analyse en temps réel les mouvements de données selon les règles définies et applique automatiquement les directives. Il associe les contrôles aux exigences réglementaires, élimine les erreurs humaines et simplifie la collecte de preuves grâce à un journal d’audit unifié pour les évaluations de conformité.
Au-delà de l’application des politiques, Kiteworks propose une plateforme complète d’échanges sécurisés de données, regroupant messagerie électronique, partage sécurisé de fichiers, MFT, SFTP, API et formulaires de données sous un même cadre. Elle offre l’autorisation FedRAMP, des déploiements durcis à locataire unique et un tableau de bord RSSI pour une visibilité et un reporting en temps réel sur l’activité des données sensibles.
Featured Resources
Cartographie de la conformité CMMC 2.0 pour les communications de contenu sensible