
Bescherm gevoelige gegevens met maximale beveiliging
Kiteworks biedt single-tenant hosting en datasoevereiniteit, zodat Australische overheidsinstanties en bedrijven in de private sector volledige controle hebben over veilige gegevensuitwisseling bij het delen en opslaan van gevoelige gegevens. Het Kiteworks-platform, inclusief de gegevens die je opslaat en deelt, wordt volledig binnen Australië gehost, terwijl een aparte AWS virtual private cloud (VPC) wordt gebruikt voor alle verwerking. Je beheert zelf de encryptiesleutels, waardoor alleen jij toegang hebt tot de bestanden (Kiteworks heeft geen toegang tot jouw gegevens). Tot slot bieden uitgebreide rapportages en audit logs een gedetailleerd overzicht van wie toegang heeft tot jouw gegevens en met wie deze worden gedeeld.
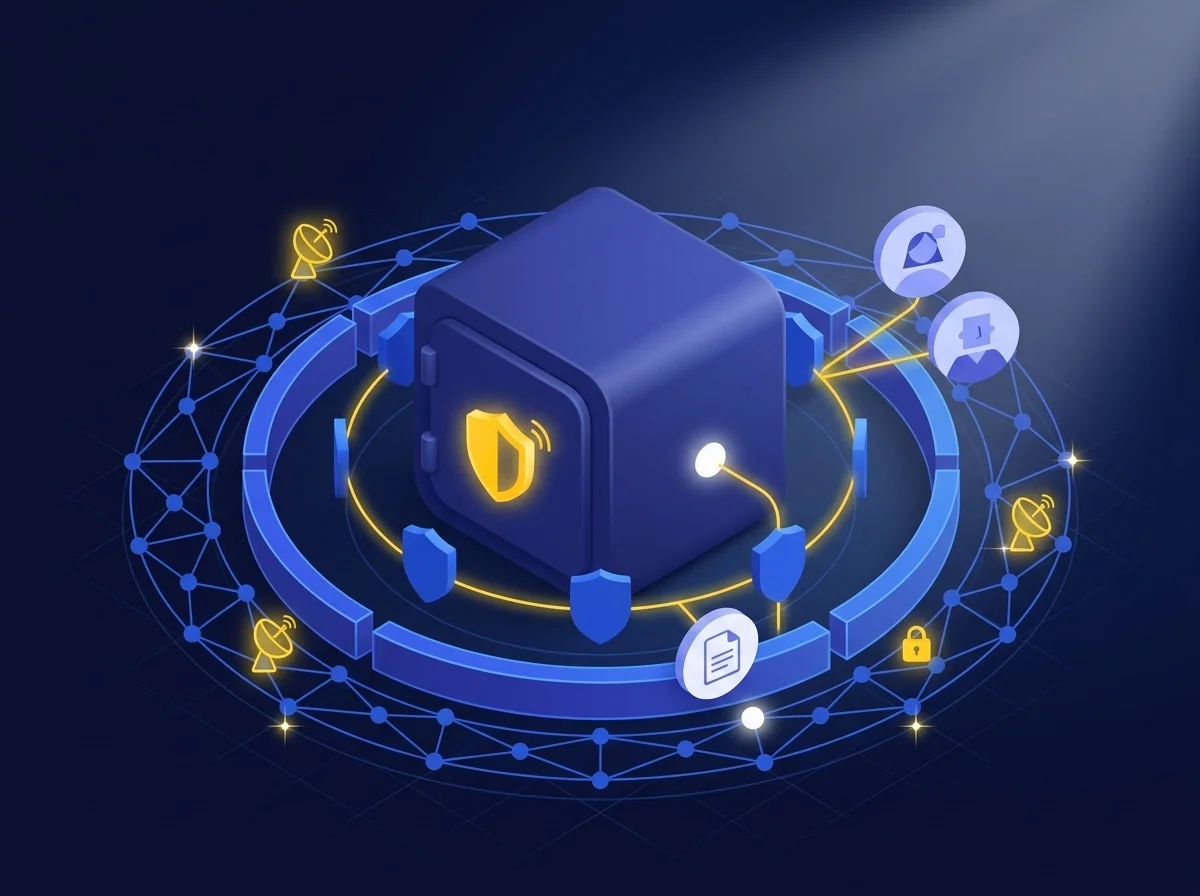
Bescherm de integriteit van informatie met een bewezen defense-in-depth aanpak
Kiteworks’ gelaagde verdedigingsstrategie maakt gebruik van diverse beveiligingsmaatregelen om de integriteit van de informatie die je opslaat en deelt te beschermen. Dit omvat: standaardinstellingen met het minste privilege en rolgebaseerde toegangscontrole, veilige opslag en overdracht van gegevens, monitoring van gebruikersactiviteiten en multi-factor authentication. Je stelt zelf je beleid en beveiligingsmaatregelen in, zodat Kiteworks voldoet aan jouw unieke beveiligingsvereisten. Je gegevens worden beschermd door een hardened virtual appliance met WAF en netwerkfirewalls, geautomatiseerde waarschuwingen en inbraakdetectie, uniforme logging voor snelle respons op incidenten, en security-integraties zoals ATP, DLP, SSO, LDAP, HSM en meer.
Maximaliseer uptime en bescherming met premium support
Het platform wordt aangedreven door de veilige cloudhosting van Kiteworks, inclusief patch- en updateservices, toegewezen servicemedewerkers, uitgebreide service level agreements (SLA’s) en andere hoogwaardige diensten. Hooggekwalificeerde support engineers van Kiteworks lossen systeemfouten, functieverlies, configuratieproblemen, functieverzoeken en meer op, bereikbaar via telefoon of externe systeemtoegang, 24 uur per dag, zeven dagen per week. Strengere SLA’s en prioriteitsafhandeling, met een reactietijd van één uur voor Level 1 of Critical Priority-issues. Jaarlijkse health check en inzetreview, inclusief opslagcapaciteit, bestandsconsistentie, contentie, deadlocks, databaseconsistentie, geheugengebruik en CPU-gebruik, helpen je de waarde van je Kiteworks-inzet te maximaliseren. Tot slot passen de support engineers van Kiteworks alle software-updates en beveiligingspatches toe volgens een afgesproken schema.
Profiteer van extra voordelen buiten IRAP met Kiteworks
Kiteworks’ IRAP-beoordeling doet veel meer dan alleen je beveiligingsstatus verbeteren en vertrouwen opbouwen bij je klanten. Het gebruik van Kiteworks geldt als een best practice voor het veilig en compliant delen van gevoelige gegevens. Kiteworks voldoet namelijk aan GDPR, SOC 2, ISO 27000 normen, FIPS 140-3, NIST 800-171, Cyber Essentials Plus en SSAE-18, en ondersteunt vele andere privacywetgeving en normen, waaronder HIPAA, CMMC, ITAR, GxP, NIS 2, NIST CSF en meer. Omdat Kiteworks vanaf de basis is ontworpen met focus op beveiliging, kun je als organisatie aan je eigen klanten aantonen dat beveiliging topprioriteit is. In het huidige dreigingslandschap, gekenmerkt door een steeds groter aantal risico’s en aanvallen, genieten organisaties die beveiliging en privacy van gegevens vooropstellen vaak een duidelijk competitief voordeel.
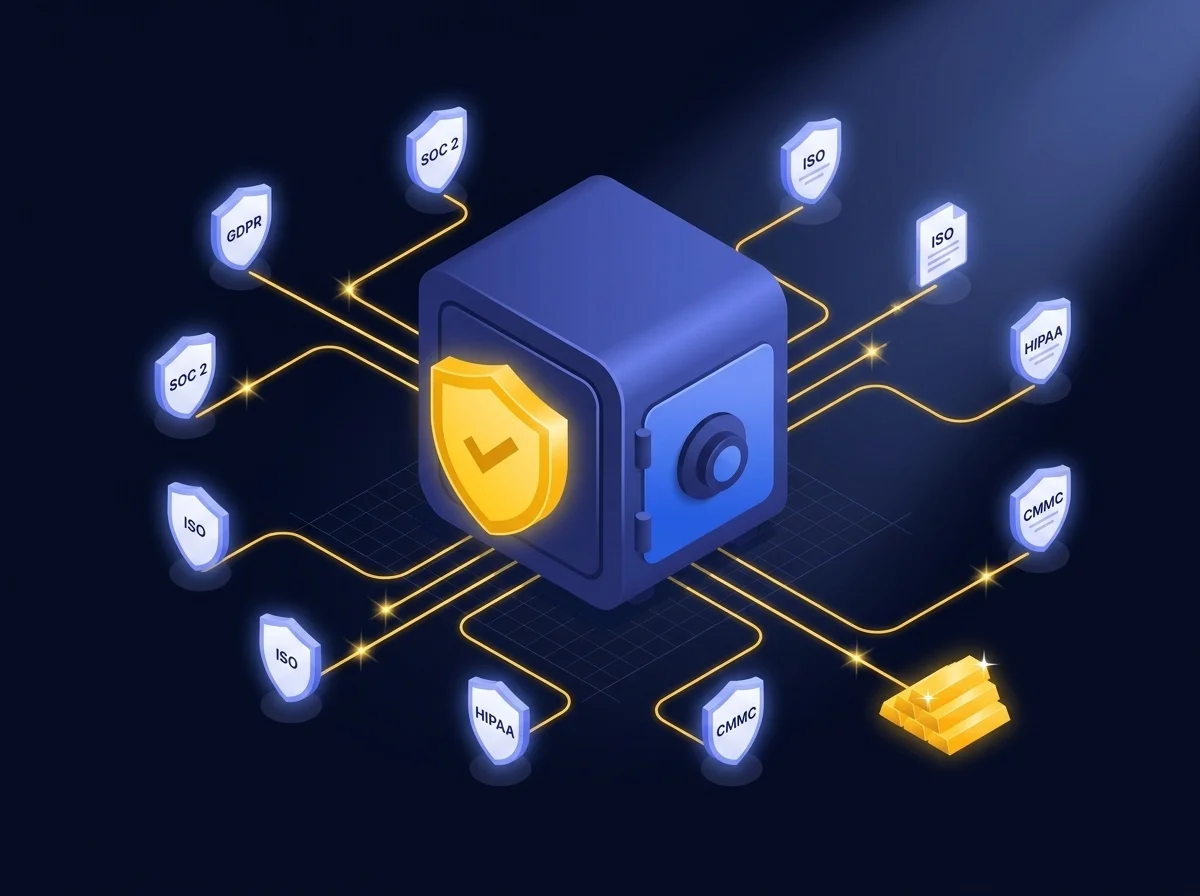

Kiteworks beschikt over een lange lijst van nalevings- en certificeringsprestaties.
Veelgestelde vragen
Het Information Security Registered Assessors Program (IRAP) bevestigt het vermogen van private en publieke organisaties om te voldoen aan cyberbeveiligingsvereisten in Australië. IRAP-beoordelaars helpen bedrijven die werkzaamheden uitvoeren voor de Australische overheid door hun cyberbeveiligingsstatus onafhankelijk te beoordelen. Zij identificeren risico’s en doen voorstellen voor mitigerende maatregelen. Dit helpt ervoor te zorgen dat deze bedrijven de juiste beveiligingsbeleid en -maatregelen hebben om te voldoen aan de vereisten van het Australian Government Information Security Manual (ISM).
IRAP-naleving is belangrijk omdat het ervoor zorgt dat organisaties die zaken doen in Australië de noodzakelijke stappen nemen om gevoelige gegevens te beschermen en cyberaanvallen te voorkomen. IRAP-naleving helpt organisaties hun betrokkenheid bij informatiebeveiliging aan te tonen, wat essentieel is voor het beschermen van gevoelige gegevens zoals klantgegevens en het opbouwen van vertrouwen bij klanten en partners.
Organisaties die diensten leveren aan de Australische overheid of gevoelige gegevens van Australische burgers opslaan, moeten voldoen aan het Information Security Registered Assessors Program (IRAP). Dit omvat bedrijven die creditcardinformatie, privé-patiëntgegevens, financiële of belastinggegevens, of intellectueel eigendom verwerken. Overheidsinstanties, aanbieders van kritieke infrastructuur en risicovolle beroepen zoals advocaten- en accountantskantoren behoren tot de groepen die aan IRAP moeten voldoen.
Organisaties kunnen IRAP-naleving behalen door samen te werken met een geregistreerde beoordelaar om een beoordeling van hun informatiebeveiligingsstatus te ondergaan. De beoordeling evalueert de naleving van het Australian Government Information Security Manual (ISM) en andere relevante beveiligingsnormen en regelgeving. Als de beoordelaar de organisatie als conform de ISM beoordeelt, wordt de organisatie erkend voor het behalen van een specifiek beoordelingsniveau, bijvoorbeeld “beoordeeld op PROTECTED-niveau.”
Ja. IRAP wordt vaak beschouwd als een grondigere en meer omvattende standaard dan andere informatiebeveiligingsregels, zoals de Australische privacyprincipes of de Payment Card Industry Data Security Standard (PCI DSS). Daardoor kan IRAP-naleving worden gebruikt om aan te tonen dat wordt voldaan aan andere regelgeving die mogelijk minder uitgebreid of streng is. Het is echter belangrijk op te merken dat elke toezichthouder eigen specifieke vereisten en normen voor naleving kan hebben, dus organisaties moeten met hun juridische en compliance-teams overleggen om te waarborgen dat aan alle noodzakelijke vereisten wordt voldaan.