
機密データを保護 最大限のセキュリティで
Kiteworksはシングルテナントホスティングとデータ主権を提供し、オーストラリアの政府機関や民間企業が機密データの共有・保存時に真のコントロールプレーンを実現します。Kiteworksプラットフォームは、保存・共有するデータを含め、すべてオーストラリア国内でホスティングされ、処理には別のAWS仮想プライベートクラウド(VPC)が利用されます。暗号鍵はお客様自身が管理するため、ファイルへアクセスできるのはお客様のみです(Kiteworksはデータへアクセスできません)。さらに、包括的なレポートや監査ログにより、誰がデータへアクセスし、誰と共有しているかを詳細に把握できます。
情報の完全性を守る 実証済みの多層防御アプローチで
Kiteworksの多層防御戦略は、複数のセキュリティ対策を用いて保存・共有する情報の完全性を保護します。これには、最小権限のデフォルト設定やロールベースアクセス制御、安全なデータ保存・転送、ユーザーアクティビティの監視、多要素認証などが含まれます。お客様自身でポリシーやセキュリティコントロールを設定できるため、Kiteworksは独自のセキュリティ要件に対応可能です。データは強化された仮想アプライアンスによって保護され、WAFやネットワークファイアウォール、自動アラート・侵入検知、迅速なイベント対応のための統合ログ、ATP、DLP、SSO、LDAP、HSMなどのセキュリティ連携も備えています。
稼働率と保護を最大化 プレミアムサポートで
Kiteworksのセキュアクラウドホスティングは、パッチ適用やアップデートサービス、専任サービス担当者、強化されたサービスレベルアグリーメント(SLA)、その他ハイタッチなサービスを含みます。高度な専門知識を持つKiteworksサポートエンジニアが、システムエラーや機能障害、設定問題、機能追加リクエストなどに対応し、電話やリモートアクセスで24時間365日サポートします。SLAの厳格化と優先案件の迅速対応により、レベル1またはクリティカル優先度の課題には1時間以内の対応を実現。年次のヘルスチェックと導入レビュー(ストレージ容量、ファイル整合性、競合、デッドロック、データベース整合性、メモリ・CPU使用率など)でKiteworks導入の価値を最大化します。さらに、サポートエンジニアが合意したスケジュールに基づき、すべてのソフトウェアアップデートとセキュリティパッチを適用します。
IRAPを超えるメリット Kiteworksでさらなる価値を
KiteworksのIRAP評価は、セキュリティ体制を強化し顧客との信頼構築を図るだけでなく、機密データを安全かつコンプライアンスに則って共有するベストプラクティスとして活用できます。Kiteworksは、GDPR、SOC 2、ISO 27000規格、FIPS 140-3、NIST 800-171、Cyber Essentials Plus、SSAE-18などに準拠し、HIPAA、CMMC、ITAR、GxP、NIS 2、NIST CSFなど、他にも多くのデータプライバシー規制や規格をサポートしています。Kiteworksはセキュリティを最優先に設計されているため、貴社が顧客に対してセキュリティ重視を証明できます。リスクや攻撃が増加し続ける現在の脅威環境において、セキュリティとデータプライバシーを重視する組織は、明確な競争優位性を享受できます。
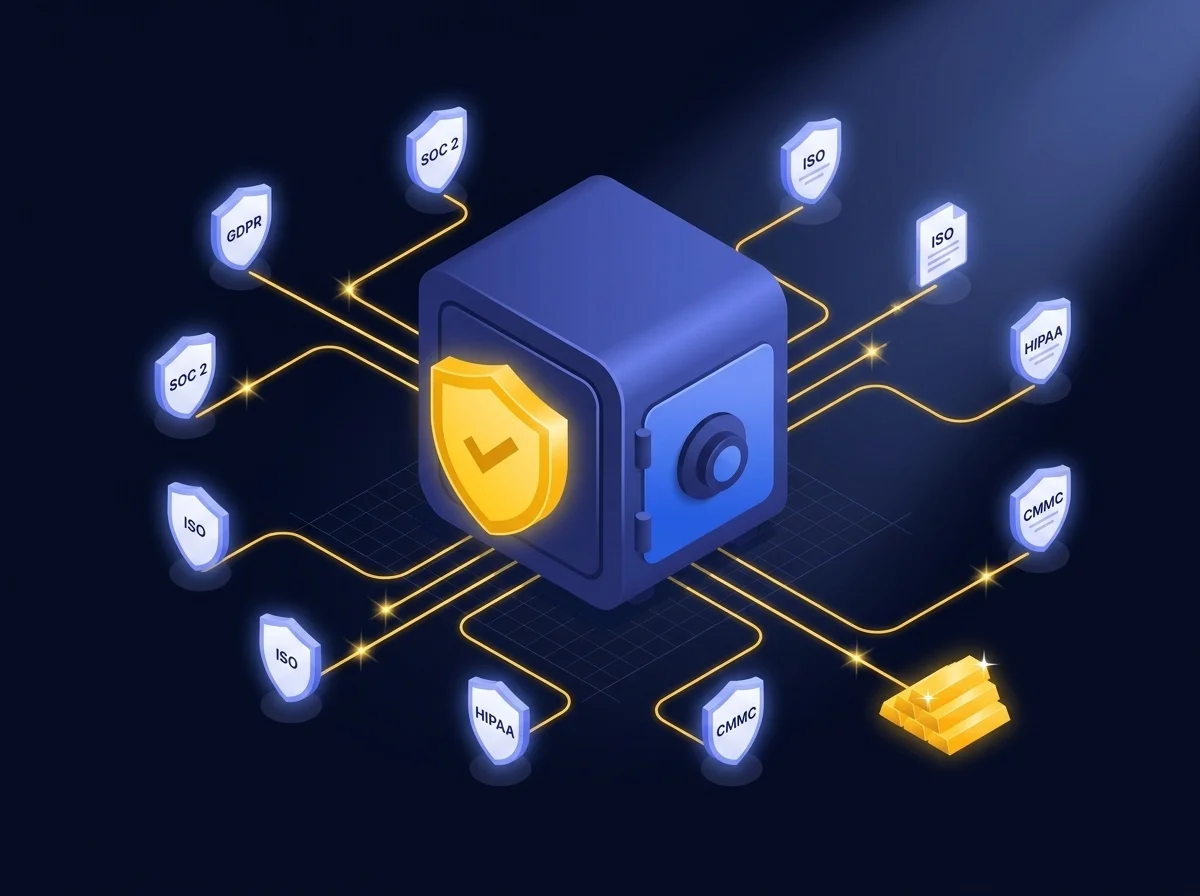

Kiteworksは、数多くのコンプライアンスと認証の実績を誇ります。
よくある質問
情報セキュリティ登録評価者プログラム(IRAP)は、オーストラリアにおけるサイバーセキュリティ要件を満たすための民間および公共組織の能力を証明します。IRAP評価者は、オーストラリア政府のために業務を行う企業のサイバーセキュリティ体制を独立して評価し、リスクを特定し、緩和策を提案します。これにより、これらの企業がオーストラリア政府情報セキュリティマニュアル(ISM)の要件を満たすために適切なセキュリティポリシーとコントロールを備えていることが保証されます。
IRAPコンプライアンスは、オーストラリアでビジネスを行う組織が機密データを保護し、サイバー攻撃を防ぐために必要な措置を講じていることを保証するために重要です。IRAPコンプライアンスは、情報セキュリティへの取り組みを示すことで、顧客データのような機密コンテンツを保護し、顧客やパートナーとの信頼を築くために重要です。
オーストラリア政府にサービスを提供する、またはオーストラリア市民の機密データを保存する組織は、情報セキュリティ登録評価者プログラム(IRAP)に準拠する必要があります。これには、クレジットカード情報、個人患者情報、財務または税務記録、知的財産を扱う企業が含まれます。政府機関、重要インフラプロバイダー、法律事務所や会計事務所などの高リスク職業もIRAPに準拠しなければなりません。
組織は、登録された評価者と協力して情報セキュリティ体制の評価を受けることで、IRAPコンプライアンスを達成できます。この評価では、オーストラリア政府情報セキュリティマニュアル(ISM)およびその他の関連するセキュリティ基準や規制への準拠が評価されます。評価者が組織をISMに準拠していると判断した場合、組織は「PROTECTEDレベルに評価された」などの特定の評価レベルを達成したと認識されます。
はい。IRAPは、オーストラリアプライバシー原則やPCIデータセキュリティ基準(PCI DSS)などの他の情報セキュリティ規制よりも厳格で包括的な標準と見なされることが多いです。その結果、IRAPへの準拠は、他の規制への準拠を示すために使用できます。ただし、各規制機関には独自の具体的な要件と基準がある場合があるため、組織は法務およびコンプライアンスチームと相談して、すべての必要な要件を満たしていることを確認する必要があります。