Verbeter gegevensbescherming met een Hardened Virtual Appliance
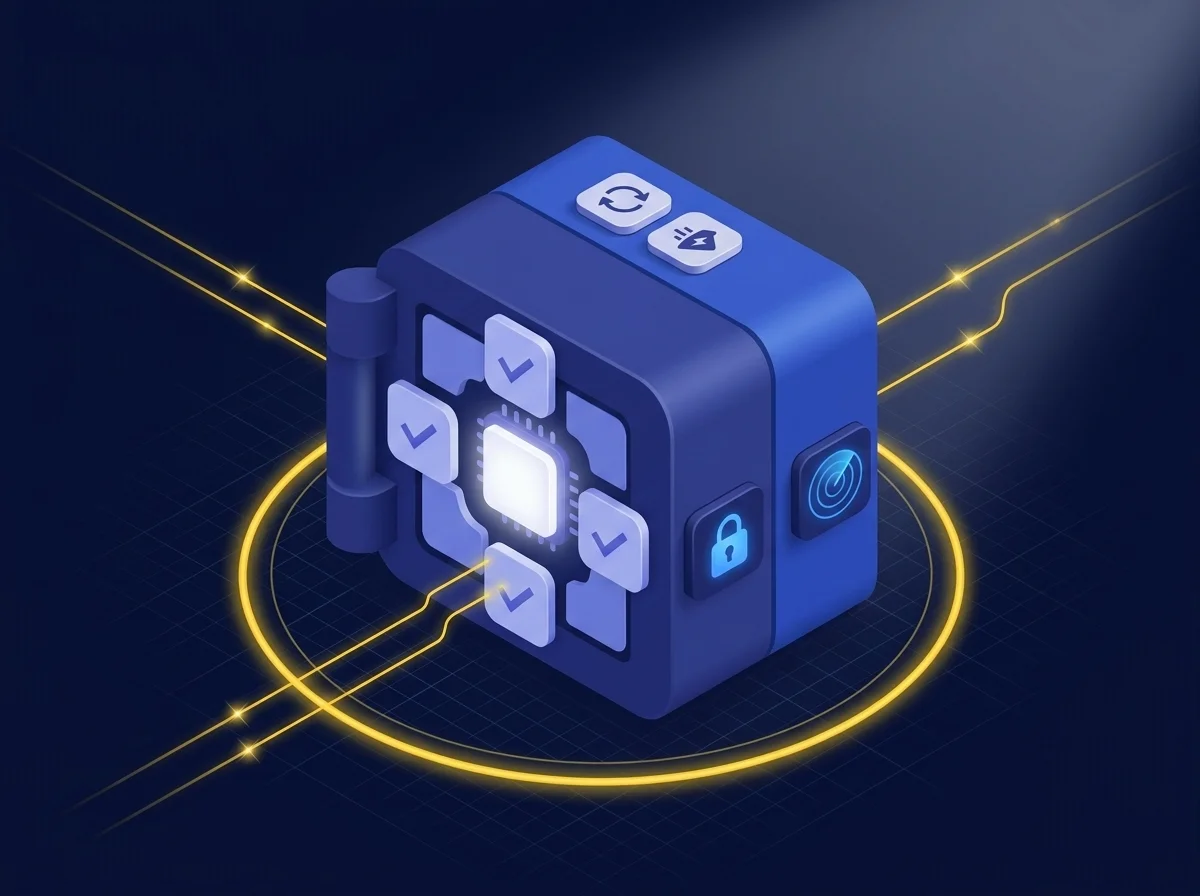
CISO’s zijn verantwoordelijk voor de beveiliging en integriteit van de data, applicaties en systemen van hun organisatie. Kiteworks draait op een hardened virtual appliance en biedt daardoor een krachtige verdediging tegen potentiële bedreigingen die de meest gevoelige data van uw organisatie in gevaar kunnen brengen. Onnodige services zijn uitgeschakeld, configuratiestandaarden staan standaard op de meest veilige instellingen, ongebruikte poorten en SSH-toegang zijn standaard afgesloten, en alleen de webservicelaag is zichtbaar in de DMZ. De communicatie tussen geclusterde servers is altijd veilig en versleuteld. Kiteworks biedt daarnaast ingebouwde antivirusbescherming, een web application firewall (WAF), en een intrusion detection system (IDS), automatische software stack-upgrades, snelle inzet van patches en hotfixes, periodieke penetratietests en regelmatige beveiligingsaudits, en veilige codeerpraktijken conform OWASP.
ONTDEK HOE DE HARDENED VIRTUAL APPLIANCE VAN KITEWORKS VOOR VERBETERDE GEGEVENSBESCHERMING ZORGT
Maak gebruik van uniforme auditlogs voor anomaliedetectie en naleving van regelgeving
CISO’s kunnen beter anomalieën detecteren, naleving waarborgen en risicobeheer verbeteren wanneer ze inzicht hebben in wat er gebeurt. Met een onveranderlijke auditlog helpt Kiteworks CISO’s verdachte downloads, mislukte inlogpogingen, wijziging van rechten en andere afwijkingen te detecteren. Kiteworks syslogs ondersteunen ook forensisch onderzoek naar elke gekoppelde on-premises of cloud data-bron. Zelfs bestandscontroles voor DLP, AV en ATP worden gelogd en zijn rapporteerbaar. CISO’s gebruiken deze logs om hun eigen SIEM-dashboard te creëren of ze te koppelen aan een standalone SIEM-oplossing zoals Splunk, ArcSight, LogRhythm, FireEye Helix en andere. Tot slot stellen de auditlogs van Kiteworks CISO’s in staat om auditors en toezichthouders te tonen wie toegang heeft tot PII en wat ermee gebeurt. Deze betrouwbare registratie van alle bestandstransacties stroomlijnt audits, versterkt naleving van regelgeving en ondersteunt legal hold-verzoeken. Ze stellen CISO’s in staat om centraal toezicht te houden en bewijsmateriaal te bewaren, wat helpt om te voldoen aan onderzoeks- en regelgevende vereisten zoals GDPR, HIPAA en vele anderen.
ONTDEK DE VOORDELEN VAN UNIFORME AUDITLOGS MET KITEWORKS VOOR EEN EFFICIËNTE NALEVINGSZEKERHEID
Bescherm uw organisatie tegen malware en advanced persistent threats
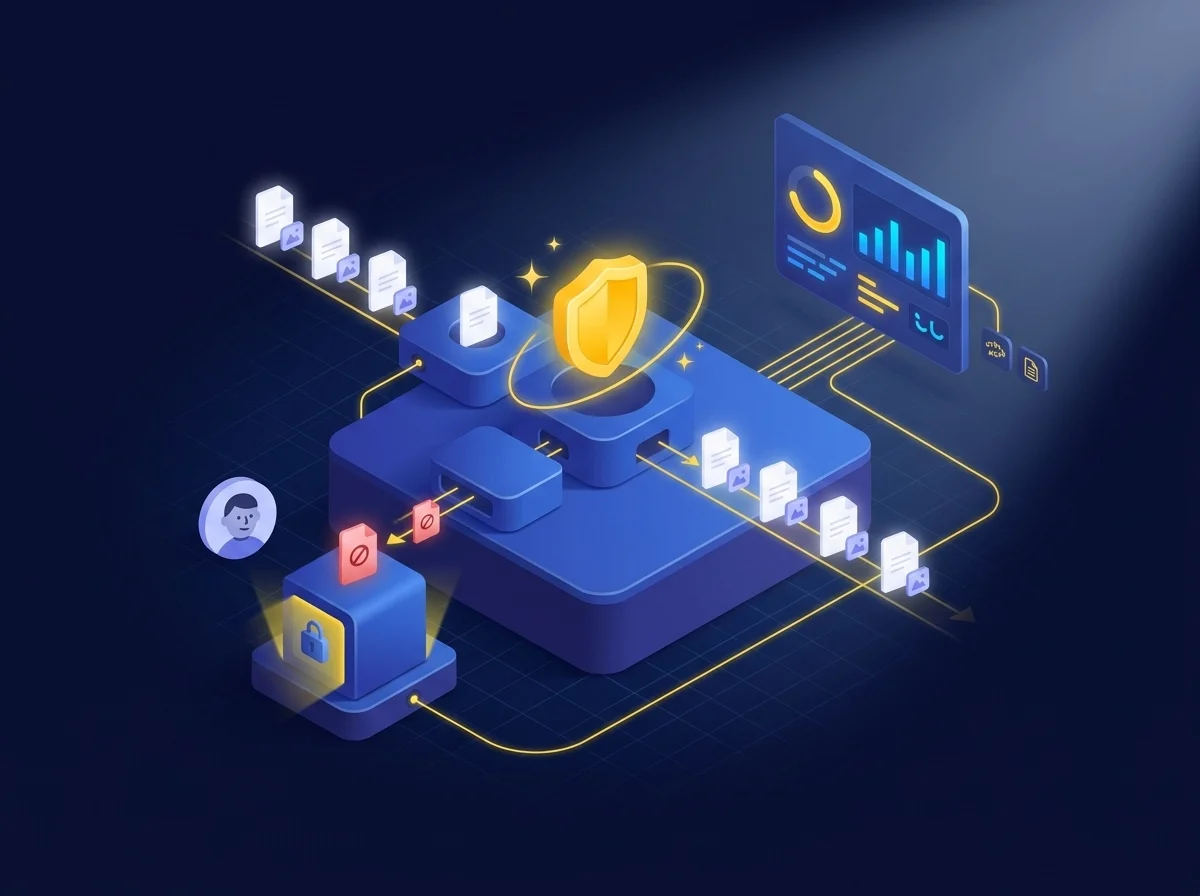
Organisaties worden voortdurend aangevallen door kwaadwillenden, criminele netwerken en vijandige staten. Geen enkel bedrijf is te klein, saai of verouderd. Daarom moeten CISO’s proactieve advanced threat protection inzetten om potentiële bedreigingen te identificeren en in quarantaine te plaatsen die kunnen leiden tot een datalek, een compliance-overtreding of een verstoring van de bedrijfsvoering. Kiteworks integreert met toonaangevende ICAP-compatibele ATP-oplossingen, waaronder Check Point SandBlast en FireEye Malware Analysis (AX). Kiteworks stuurt binnenkomende bestanden door deze en andere oplossingen om te controleren op zero-day en bekende bedreigingen. Verdachte bestanden worden in quarantaine geplaatst en beveiligingspersoneel wordt op de hoogte gebracht. Alle activiteiten worden volledig gelogd en zijn zichtbaar via het CISO-dashboard, en kunnen worden geëxporteerd naar de syslog en SIEM-oplossing van de organisatie.
ONTDEK HOE DE ADVANCED THREAT PROTECTION VAN KITEWORKS ROBUUSTE BEVEILIGING VOOR UW DATA BIEDT
Beheer toegang tot gevoelige data en handhaaf wat ermee mag gebeuren
Dat gevoelige data achter de firewall staat, betekent niet dat iedereen er toegang toe zou moeten hebben. Bedreigingen van binnenuit zoals diefstal, sabotage en misbezorging kunnen leiden tot datalekken, overtredingen van compliance en rechtszaken. CISO’s moeten er daarom voor zorgen dat alleen geautoriseerd personeel toegang heeft tot gevoelige data zoals personeelsdossiers, klantgegevens en financiële informatie. Kiteworks helpt CISO’s het risico van insiders te beperken met robuuste en aanpasbare toegangscontroles. Met deze controles kunnen CISO’s niet alleen bepalen wie toegang krijgt tot gevoelige data, maar ook wat er vervolgens mee mag gebeuren. Dit omvat rechten voor het bekijken, bewerken en delen van data, die afgestemd kunnen worden op de rol en verantwoordelijkheden van elke gebruiker. Kiteworks biedt bovendien real-time monitoring, zodat CISO’s kunnen zien wie gevoelige data benadert en wat ermee gebeurt. Het resultaat? CISO’s hebben de zekerheid dat hun gevoelige data goed beschermd is en alleen beschikbaar voor wie het echt nodig heeft.
Beveilig uw organisatie met AI-gedreven anomaliedetectie
Artificial Intelligence (AI) heeft een revolutie teweeggebracht in de manier waarop bedrijven opereren en opschalen. CISO’s die het integreren van AI in hun cybersecuritystrategie negeren of uitstellen, doen dit op eigen risico. Het wordt steeds belangrijker om AI te integreren in cyberbeveiliging, aangezien de complexiteit van cyberaanvallen (waarbij ook AI wordt ingezet) toeneemt. Kiteworks gebruikt geavanceerde AI-technologie voor anomaliedetectie, waarmee CISO’s proactief potentiële beveiligingsdreigingen kunnen identificeren en erop kunnen reageren. De AI-gedreven anomaliedetectie van Kiteworks is ontworpen om ongebruikelijke patronen of gedragingen te herkennen die kunnen wijzen op een potentiële beveiligingsinbreuk. Deze geavanceerde technologie gaat verder dan traditionele beveiligingsmaatregelen door te leren van en zich aan te passen aan het unieke datagebruik van een organisatie. CISO’s kunnen deze kennis vervolgens gebruiken om afwijkingen te detecteren die kunnen duiden op een poging tot inbraak, zodat er direct kan worden ingegrepen bij mogelijke dreigingen.
Beheer gevoelige data waar deze ook is opgeslagen
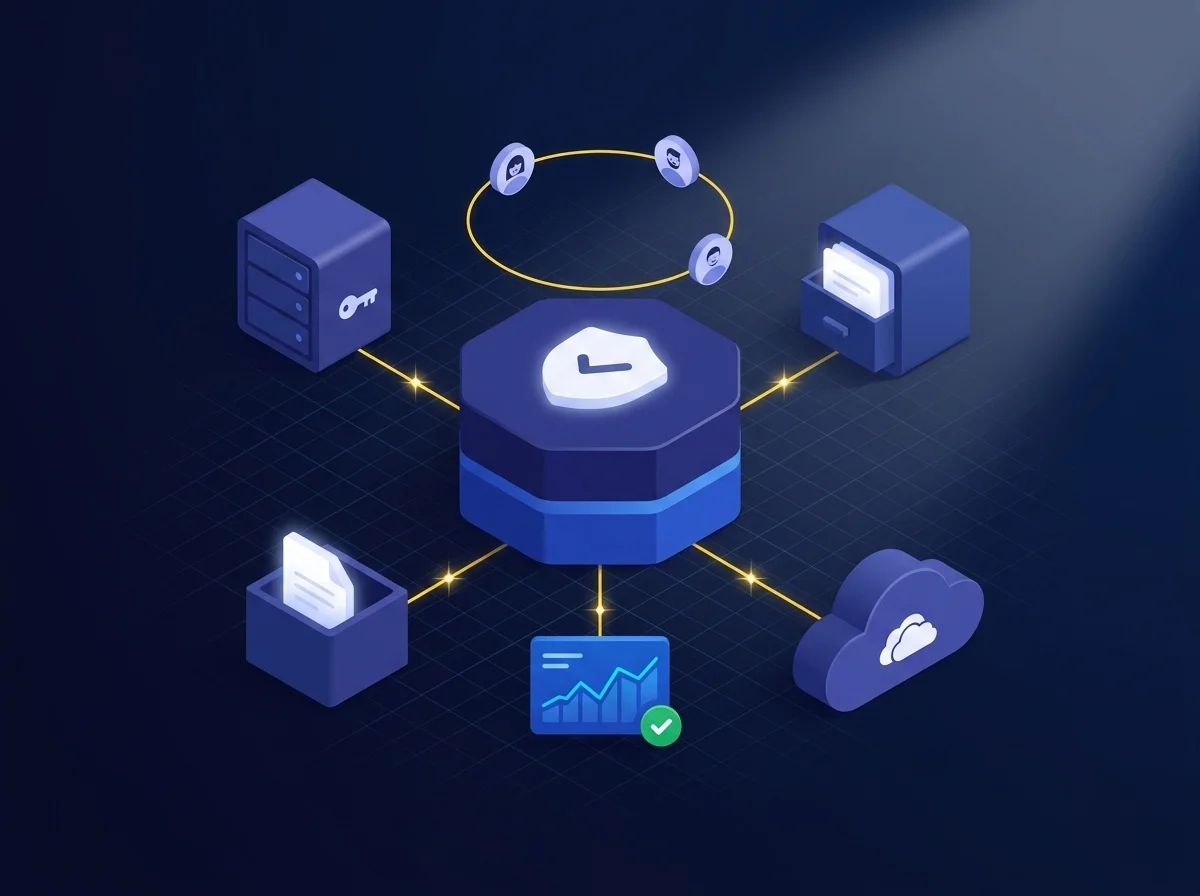
Bedrijven hebben meer mogelijkheden dan ooit om data op te slaan: on-premises, in de cloud, op apparaten. Hardware, software, systemen, applicaties; de mogelijkheden zijn eindeloos. Helaas geldt dat ook voor de bedreigingen van gevoelige data. Waar wordt gevoelige informatie opgeslagen? Wie heeft er toegang toe? Met wie wordt het gedeeld? Kiteworks biedt CISO’s het essentiële inzicht in wie de verantwoordelijkheid heeft over gevoelige data, ongeacht waar deze is opgeslagen: bestandsshares, ECM-systemen zoals SharePoint, en publieke cloudopslagdiensten zoals Box en Microsoft OneDrive for Business. CISO’s weten ook zeker dat data veilig en compliant wordt gedeeld, of dit nu via e-mail, bestandsoverdracht, MFT of een ander kanaal gebeurt. CISO’s kunnen bovendien rolgebaseerde deelbeleid afdwingen, terwijl bronrechten, vergrendeling en versiebeheer worden gerespecteerd. Tot slot worden alle data-toegang en -deling gevolgd en geregistreerd voor het opsporen van verdacht gedrag, forensisch onderzoek en naleving van regelgeving.
ONTDEK DE VEILIGHEIDS- EN PRODUCTIVITEITSVOORDELEN VAN VEILIGE DATA-TOEGANG
Veelgestelde vragen
CISO’s en hun organisaties dienen op de hoogte te blijven van de nieuwste wettelijke vereisten en standaarden die relevant zijn voor hun respectievelijke sectoren, zoals de General Data Protection Regulation (GDPR), Health Insurance Portability and Accountability Act (HIPAA), Family Educational Rights and Privacy Act (HIPAA) en de California Consumer Privacy Act (CCPA). Ze moeten daarnaast sterke gegevensbeheerbeleid en -procedures opstellen, regelmatig privacy impact assessments uitvoeren en technische en organisatorische maatregelen implementeren om persoonlijke gegevens te beschermen.
Om publieke cloudomgevingen te beveiligen, dienen organisaties diverse beste practices te volgen, waaronder het gebruik van sterke authenticatie en toegangscontroles, het implementeren van encryptie voor gegevens in rust en onderweg, en het regelmatig monitoren van cloudomgevingen op potentiële beveiligingsdreigingen. Het is ook belangrijk om een gedeeld verantwoordelijkheidsmodel met cloudproviders op te stellen, zodat de beveiligingsverantwoordelijkheden duidelijk zijn gedefinieerd en begrepen door zowel de cloudprovider als de klant.
Het voorkomen van bedreigingen van binnenuit vereist een veelzijdige aanpak, waaronder achtergrondcontroles en beveiligingsverklaringen voor medewerkers met toegang tot gevoelige gegevens, het uitvoeren van regelmatige security awareness training voor alle medewerkers en het monitoren en auditen van medewerkersactiviteiten op bedrijfsnetwerken en -systemen. Het implementeren van toegangscontroles, advanced threat protection (ATP) en preventie van gegevensverlies (DLP) technologieën kan ook helpen om ongeautoriseerde toegang tot gevoelige gegevens te voorkomen.
CISO’s en hun organisaties kunnen het veilig delen van gevoelige informatie over de grenzen van de onderneming heen waarborgen door diverse beveiligingsmaatregelen te implementeren. Dit kan onder meer encryptie van gegevens onderweg en in rust omvatten, het gebruik van beveiligde communicatiekanalen, het beperken van toegang tot gevoelige informatie en het implementeren van beveiligingsprotocollen en -procedures die naleving van regelgeving aantonen.
CISO’s kunnen de impact van een cybersecurity-incident aanzienlijk beperken, mits zij goed voorbereid zijn op deze onvermijdelijke gebeurtenis. CISO’s dienen eerst een reactieplan voor incidenten op te stellen. Dit plan moet een volledige lijst van procedures bevatten voor het identificeren van de omvang en reikwijdte van het datalek, het indammen van het lek om verder gegevensverlies te voorkomen, het informeren van getroffen belanghebbenden en het uitvoeren van een grondig onderzoek naar de oorzaak van het lek. CISO’s moeten daarnaast werken aan het herstel van het lek door aanvullende beveiligingsmaatregelen te implementeren om soortgelijke incidenten in de toekomst te voorkomen.
Featured Resources
Zivver En Kiteworks Zijn Gecertificeerd Voor NEN 7510-1:2024
Kiteworks maakt robuuste naleving mogelijk van FINMA Circulaire 2023/1 “Operationele risico’s en weerbaarheid – banken”
Kiteworks ondersteunt de implementatie van Essential Eight voor Australische organisaties