Kiteworks Compliant AI: Veilig Gegevensbeheer voor AI Agents
Uw AI-agenten zijn al actief binnen uw meest gevoelige workflows. Ze lezen beschermde gezondheidsinformatie, verwerken gecontroleerde niet-geclassificeerde informatie, halen financiële klantgegevens op en behandelen juridisch bevoorrechte documenten, nu al, op een schaal die geen menselijk personeelsbestand ooit zou kunnen bereiken. Uw auditors zijn zich hiervan bewust. Uw toezichthouders halen snel in. En HIPAA, CMMC, PCI DSS, SEC en SOX bevatten geen uitzondering voor AI-agenten. Elke vereiste voor toegangscontrole, elk encryptiemandaat, elke audit log-verplichting die uw organisatie al heeft, geldt voor elke interactie van een agent met gereguleerde data. De meeste ondernemingen zetten agenten in zonder de governance-infrastructuur om dit te kunnen aantonen. Kiteworks Compliant AI verandert dit door direct het datalayer te beheren: elke agent geauthenticeerd, elk toegangsbeleid afgedwongen, elke data-interactie versleuteld volgens FIPS 140-3 en vastgelegd in een manipulatieresistente audit log, voordat er iets wordt verplaatst.
AI Compliance Uitdagingen
Niet zeker of je AI-compliance onder controle hebt? Heeft je huidige oplossing, strategie of procedures deze beperkingen:
Komen deze beperkingen je bekend voor? Dan is het tijd om over te stappen naar een betere compliant AI-oplossing.
Kiteworks Compliant AI-oplossing
Toezichthouders reguleren data, niet modellen of agenten
Wanneer een auditor binnenkomt, vraagt die niet welk AI-model je gebruikt. Ze willen weten tot welke data het toegang had, of die toegang geautoriseerd was, of het versleuteld was en of er een registratie van is. Kiteworks beantwoordt al deze vier vragen voor elke agentinteractie — automatisch, realtime, en over elke workflow heen. Je compliance-status verandert niet afhankelijk van welk model je inzet. Het is consistent, verdedigbaar en al gedocumenteerd voordat de auditor arriveert.
Datalayer-governance die AI-agenten niet kunnen omzeilen
Kiteworks handhaaft governance waar het telt — op het dataniveau, niet op het modelniveau. Elke AI-agentverzoek gaat door identiteitsverificatie, op attributen gebaseerde toegangscontrole en audit logging voordat er toegang tot of overdracht van data plaatsvindt. Het maakt niet uit welk model draait, hoe het werd geprompt of welke instructie het kreeg. Als het verzoek niet aan het beleid voldoet, gaat de data niet verder. Dat is het enige type controle waarop een auditor kan vertrouwen — en het enige type dat Kiteworks afdwingt.
Governance ingebouwd in de architectuur, niet achteraf toegevoegd
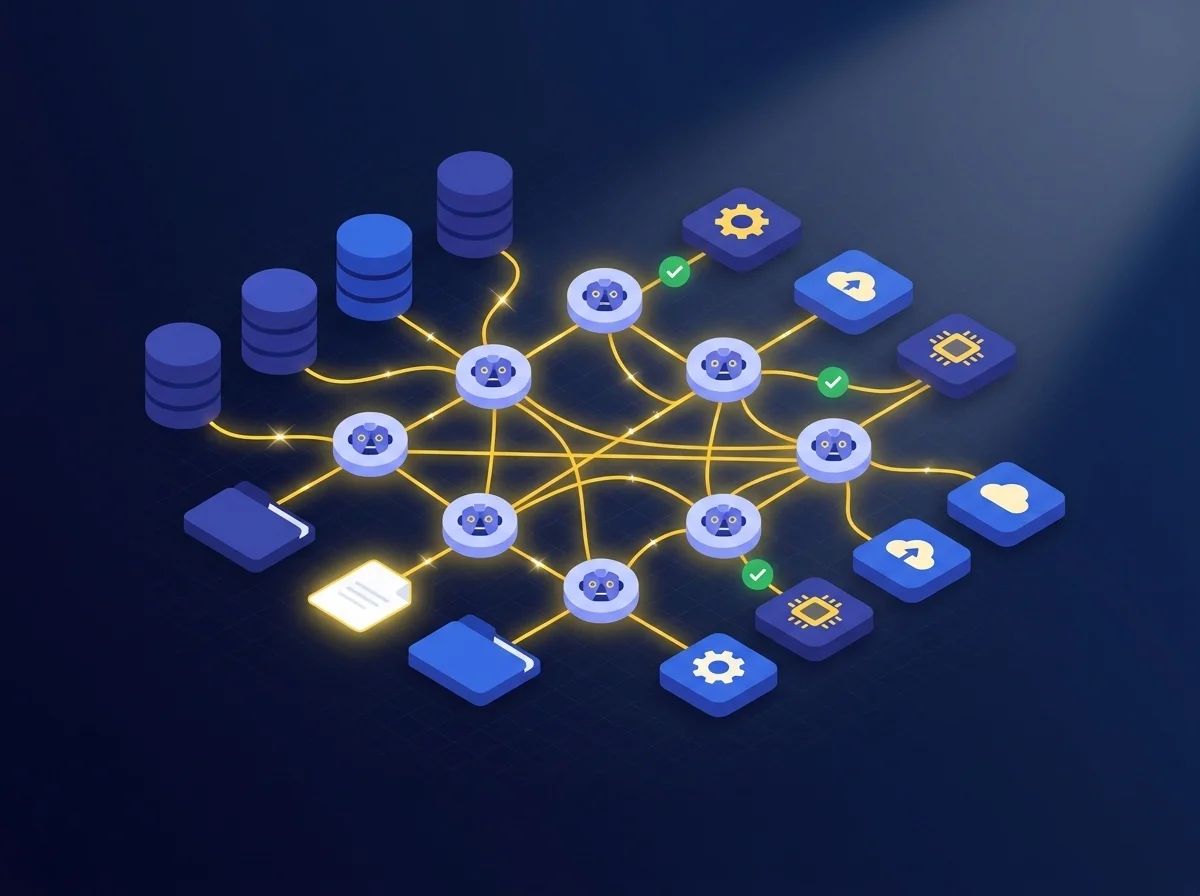
Kiteworks Compliant AI zit tussen je AI-agenten en de gereguleerde data die ze nodig hebben voor hun werk. Elke interactie — elke read, write, move of actie — gaat door identiteitsverificatie, beleidsevaluatie, FIPS 140-3 Level 1 gevalideerde encryptie en audit logging voordat er data wordt verplaatst. Het resultaat? Wanneer je auditor vraagt hoe je AI-toegang tot gevoelige data beheerst, start je geen onderzoek. Je levert direct een bewijspakket aan.
Vier governancepijlers voor elke agentinteractie
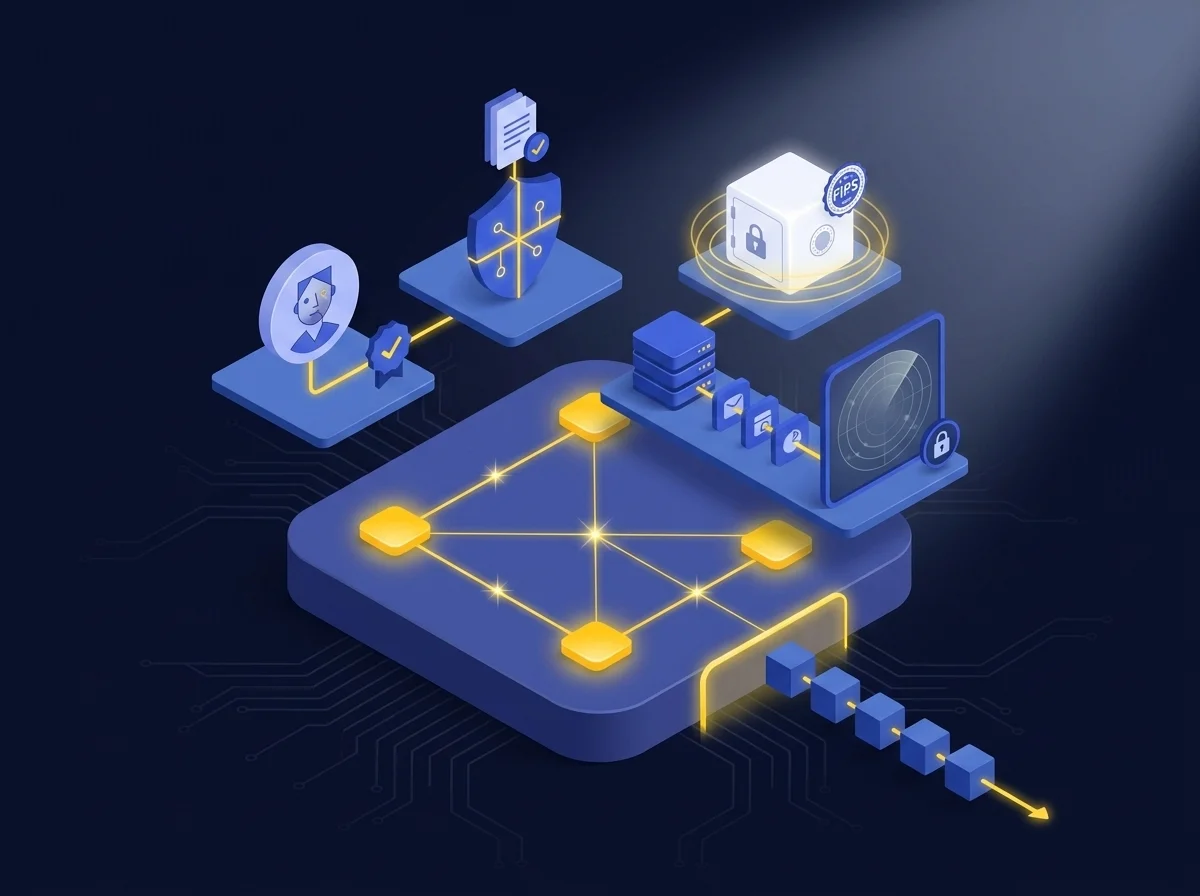
Kiteworks handhaaft vier controles op elke agent-datainteractie, automatisch en zonder uitzondering. De identiteit van de agent wordt geauthenticeerd en gekoppeld aan een menselijke autorisator. Op attributen gebaseerde toegangscontrole wordt op operationeel niveau geëvalueerd — niet alleen op map- of systeemniveau. FIPS 140-3 gevalideerde encryptie beschermt data tijdens transport en in rust. En elke interactie wordt vastgelegd in een manipulatiebestendige audit log die direct je SIEM voedt. Samen zorgen deze vier pijlers ervoor dat elke AI-datainteractie aantoonbaar compliant is.
Speciaal ontwikkelde governed assists voor gereguleerde dataprocessen
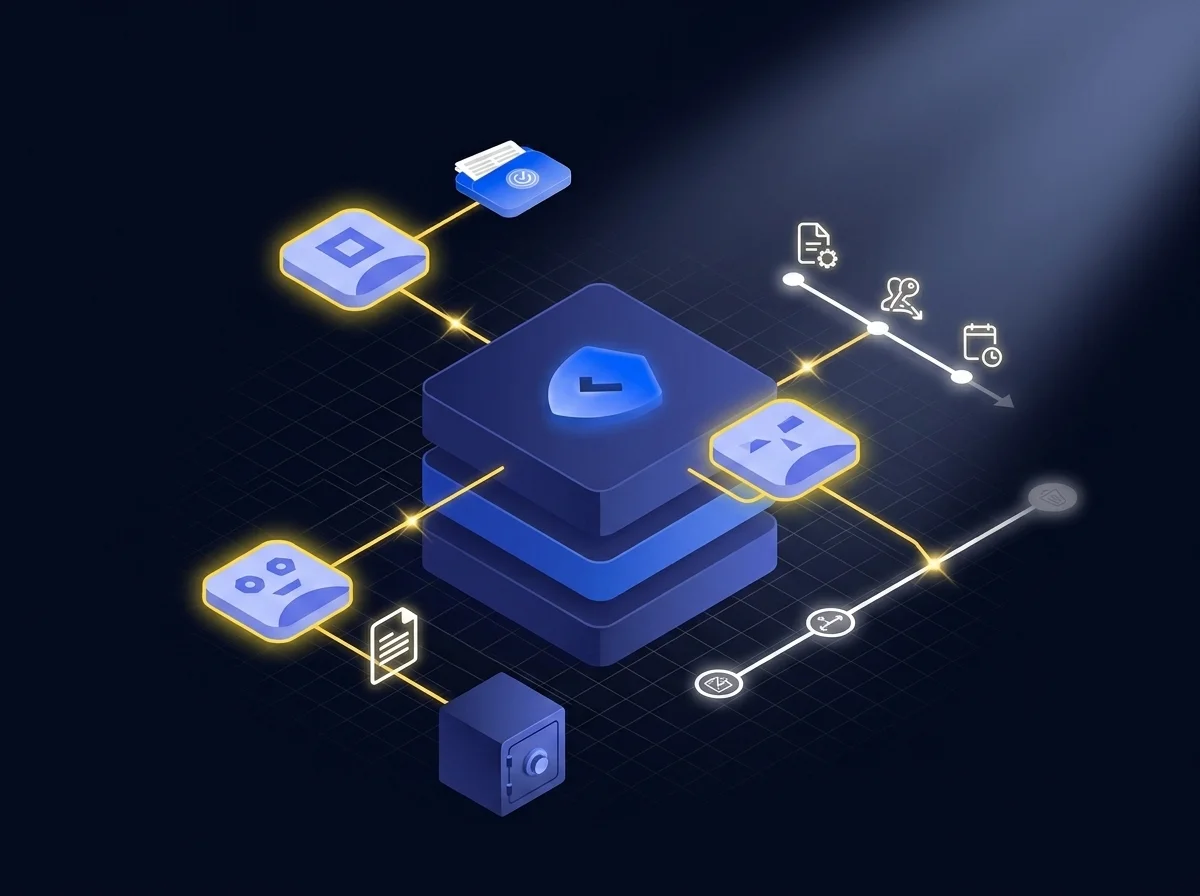
Kiteworks levert drie direct inzetbare Governed Assists, elk end-to-end afgedwongen door de data policy engine. De Governed Folder Operations Assist laat AI-agenten compliant mappenstructuren creëren en beheren via natuurlijke taal, waarbij toegangscontrole automatisch wordt toegepast. De Governed File Management Assist beheert de volledige datalevenscyclus — retentie, toegang en verwijdering — volgens jouw beleid. De Governed Forms Creation Assist stelt AI-agenten in staat om governed formulieren te genereren en uit te rollen, waarbij inzendingen direct naar beleidsgestuurde opslag worden geleid. Elke Assist wordt vanaf de eerste tot de laatste interactie governed.
Geef elke stakeholder controle voor betere gegevensgovernance
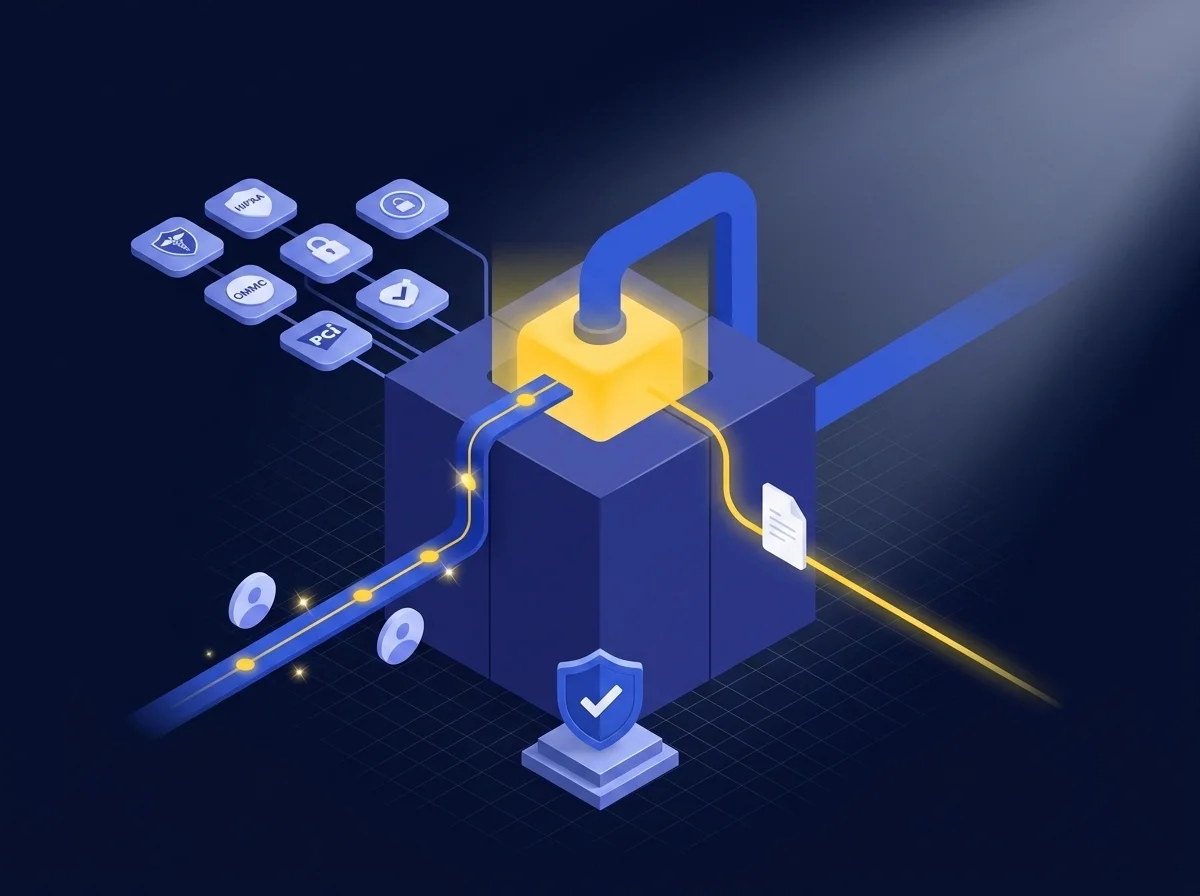
Elke afdeling binnen je organisatie gebruikt AI, dus waarom zou je niet elke businessleider de controle geven die nodig is om AI veilig te gebruiken? Voor CISO’s: elke agentinteractie wordt geauthenticeerd, beleidsgestuurd, FIPS 140-3 versleuteld en gelogd in een manipulatiebestendige audit log die je SIEM voedt. Voor CCO’s: lever binnen enkele uren auditklare bewijspakketten aan, vooraf gekoppeld aan HIPAA, CMMC, PCI DSS, SEC en SOX. Voor CIO’s: governance is ingebouwd in de architectuur, zodat AI-projecten snel kunnen worden uitgerold zonder compliance-schuld. En voor GCs: elke agentinteractie wordt gelogd en beleidsgestuurd. Wanneer er een onderzoek of rechtszaak komt, is het bewijs al verzameld.
Compliance is een architectuurbeslissing, geen bijzaak
Integreer governance direct in de data access layer, zodat elke agentworkflow automatisch compliancecontroles erft; geen handmatige reviewprocessen meer die inzet en schaalbaarheid vertragen. Geen post-deployment patches. Geen handmatige reviewlaag. Geen oplopende compliance-schuld bij elke nieuwe agent die je inzet.
Veelgestelde vragen
Toezichthouders richten zich op de data die door AI-systemen wordt benaderd, niet op de specifieke modellen of agents die worden gebruikt. Ze kijken of de toegang geautoriseerd was, of de data versleuteld was, of interacties zijn gelogd en of het juiste governancebeleid is toegepast. Kiteworks waarborgt naleving door deze aandachtspunten automatisch af te dekken bij elke agent-interactie.
Kiteworks Compliant AI handhaaft governance door tussen AI-agents en gereguleerde data te opereren, zodat elke interactie onderworpen wordt aan identiteitsverificatie, beleidsevaluatie, gevalideerde encryptie en audit logging voordat er toegang tot data wordt verleend of data wordt verplaatst. Deze ingebouwde architectuur levert auditklare bewijspakketten op.
Kiteworks hanteert vier belangrijke controles bij elke AI-agent datainteractie: geauthenticeerde agentidentiteit gekoppeld aan een menselijke autorisator, op attributen gebaseerd toegangsbeleid op operationeel niveau, FIPS 140-3 gevalideerde encryptie tijdens transport en in rust, en een manipulatiebestendig audit log geïntegreerd met je SIEM-systeem.
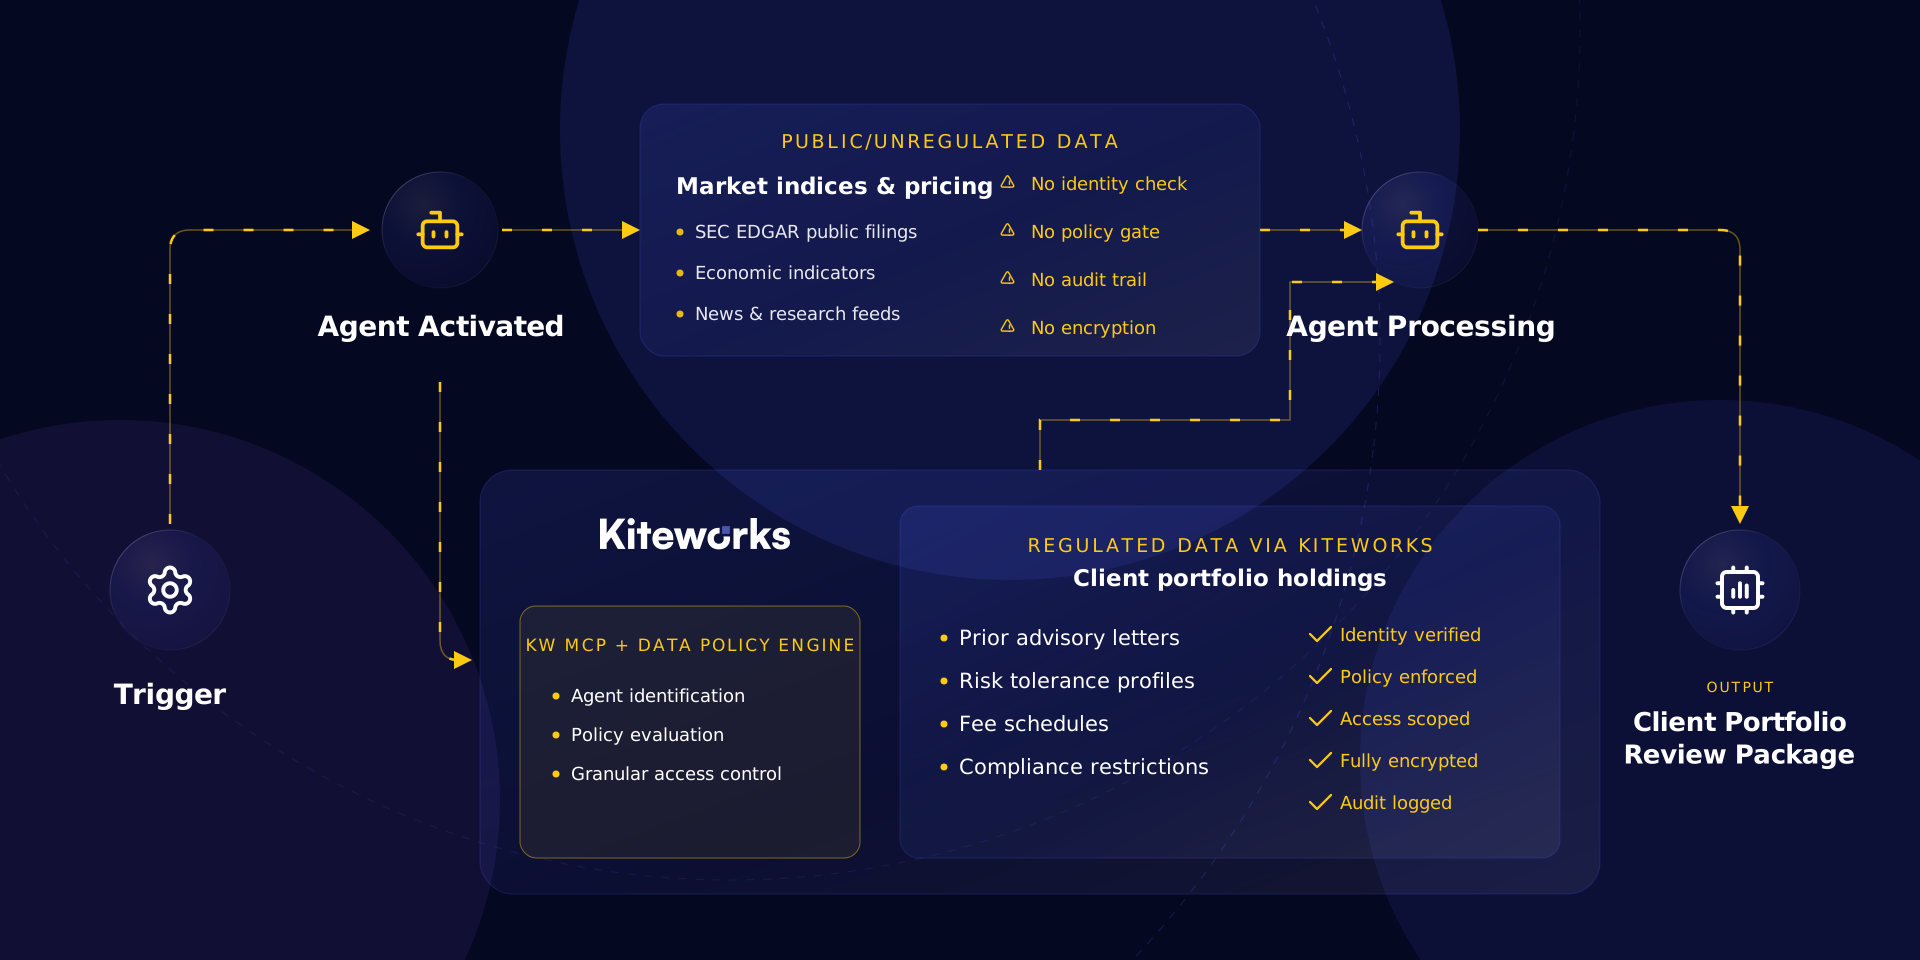
In vermogensbeheer stelt Kiteworks AI-agents in staat om SEC-verdedigbare workflows te creëren, zoals kwartaalrapportages voor portefeuilles. Het authenticeert agents, handhaaft cliëntspecifieke toegangsrechten, versleutelt interacties en biedt een volledige, controleerbare registratie, waardoor handmatige compliancecontroles overbodig worden.
Featured Resources
Beveiligde AI-gegevenstoegang met Kiteworks AI Gateway
Beveiligde AI-gegevenstoegang met Kiteworks AI Gateway
Kiteworks AI Data Gateway: Veilige, conforme AI-innovatie