De evolutie en impact van kunstmatige intelligentie op beslissingen rondom gegevensbeveiliging
Navigeer door complexe vereisten voor gegevensbescherming
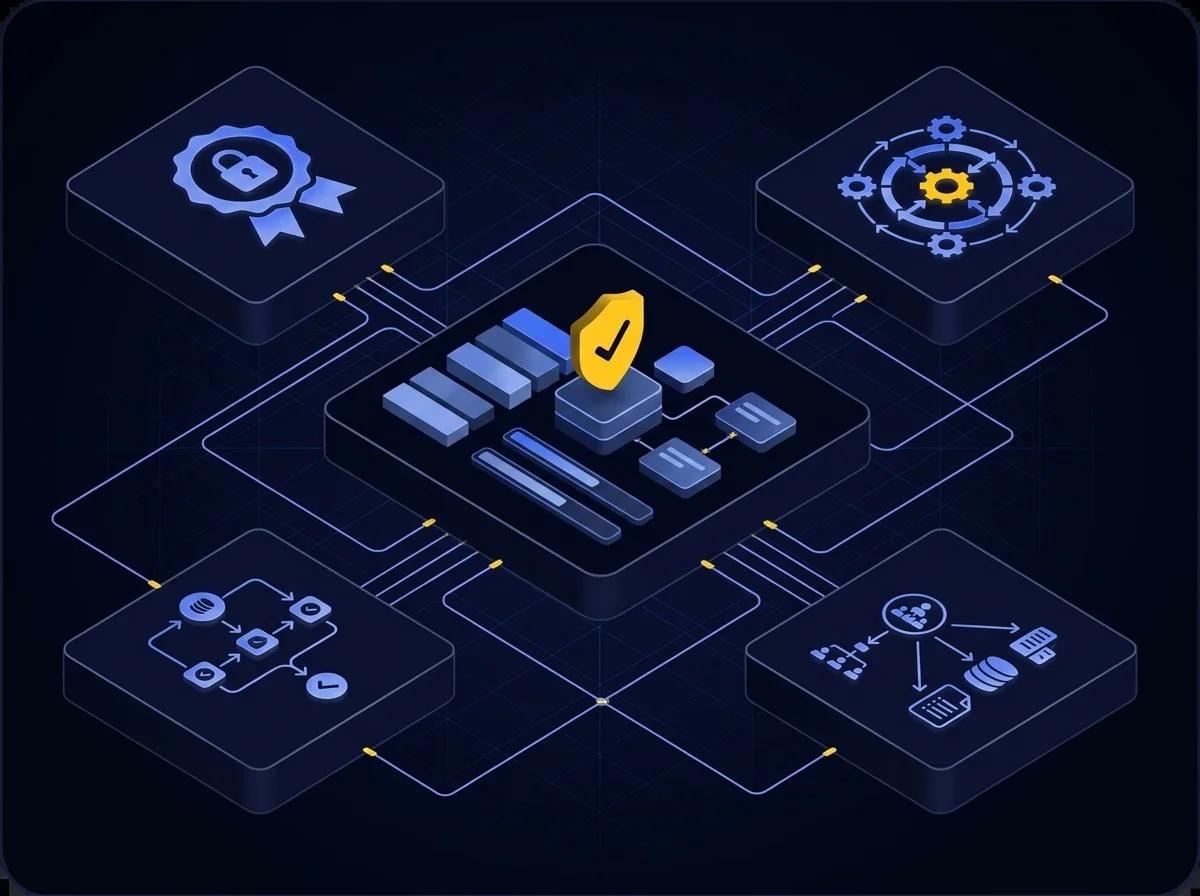
Organisaties moeten uitgebreide waarborgen implementeren om persoonsgegevens uit de EU te beschermen, van het verkrijgen van expliciete toestemming tot het waarborgen van veilige overdrachten en verwerking door derden, terwijl ze transparante toegangscontroles en gedetailleerde nalevingsdocumentatie behouden—dit alles onder streng toezicht van toezichthouders.
Beheer complexe normen voor gegevensbescherming
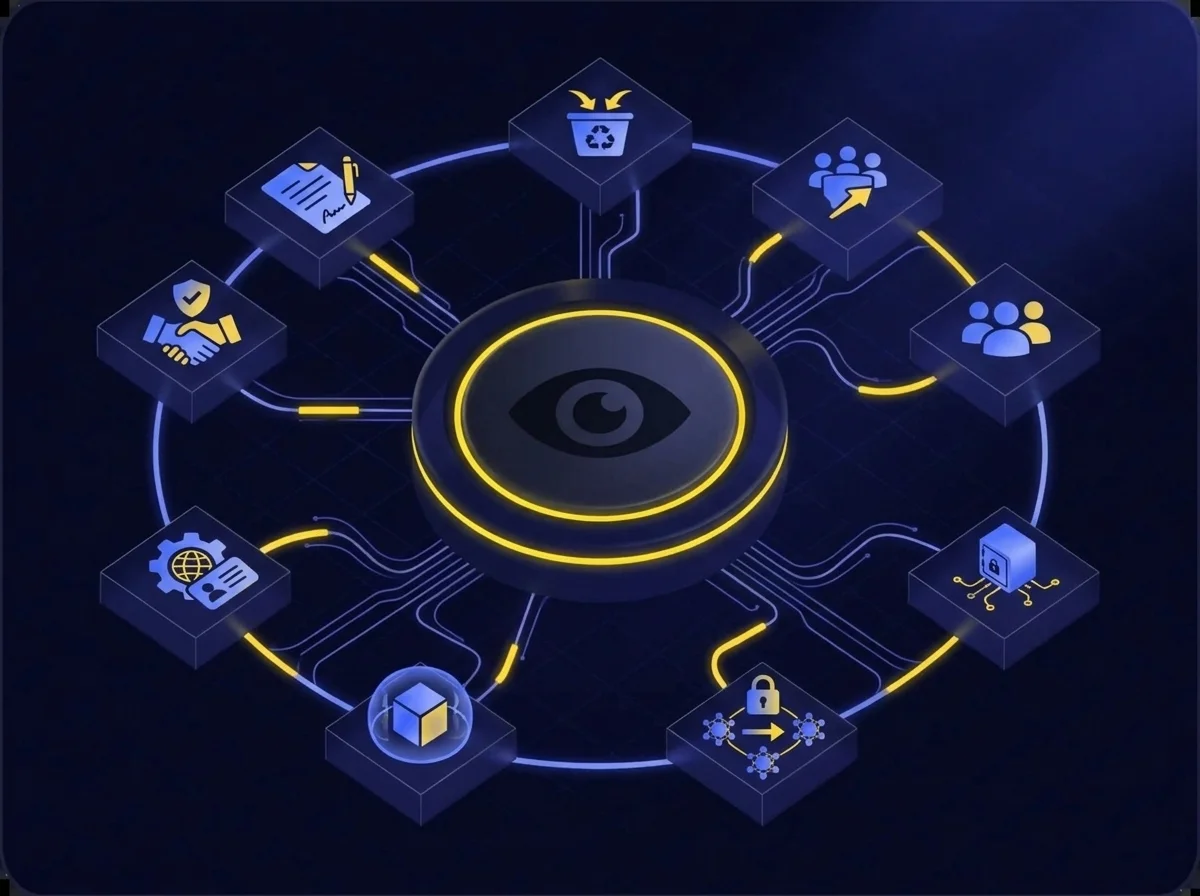
Organisaties moeten diverse onderling verbonden vereisten aanpakken bij het verwerken van persoonsgegevens uit de EU. Ze moeten duidelijke privacyverklaringen opstellen met 13 specifieke elementen, van doeleinden voor gegevensverzameling tot individuele rechten. De vereisten gaan verder dan transparantie—bedrijven moeten beveiligingsmaatregelen nemen om gegevensverlies en ongeautoriseerde toegang te voorkomen, terwijl ze gegevensoverdrachten naar derden beheren. Dit complexe netwerk van verplichtingen vereist zorgvuldige aandacht voor gegevensbescherming in elke fase, van initiële verzameling tot opslag, verwerking en delen.
Beheers datacontrole
Strikte naleving vereist dat organisaties voortdurende certificeringsvereisten combineren met gedetailleerde privacycontroles. Organisaties moeten actieve certificering behouden op de Data Privacy Framework List en tegelijkertijd complexe opt-outmechanismen voor gegevensdeling en marketing beheren. Het verwerken van gevoelige informatie vereist expliciete toestemming en bedrijven moeten het gebruik van gegevens door derden volgen. Eén fout kan leiden tot verwijdering uit het framework en verlies van EU-gegevensoverdracht, waardoor organisaties verzamelde informatie moeten teruggeven of verwijderen.
Balans tussen transparantie en beveiliging bij publieke gegevensverzoeken
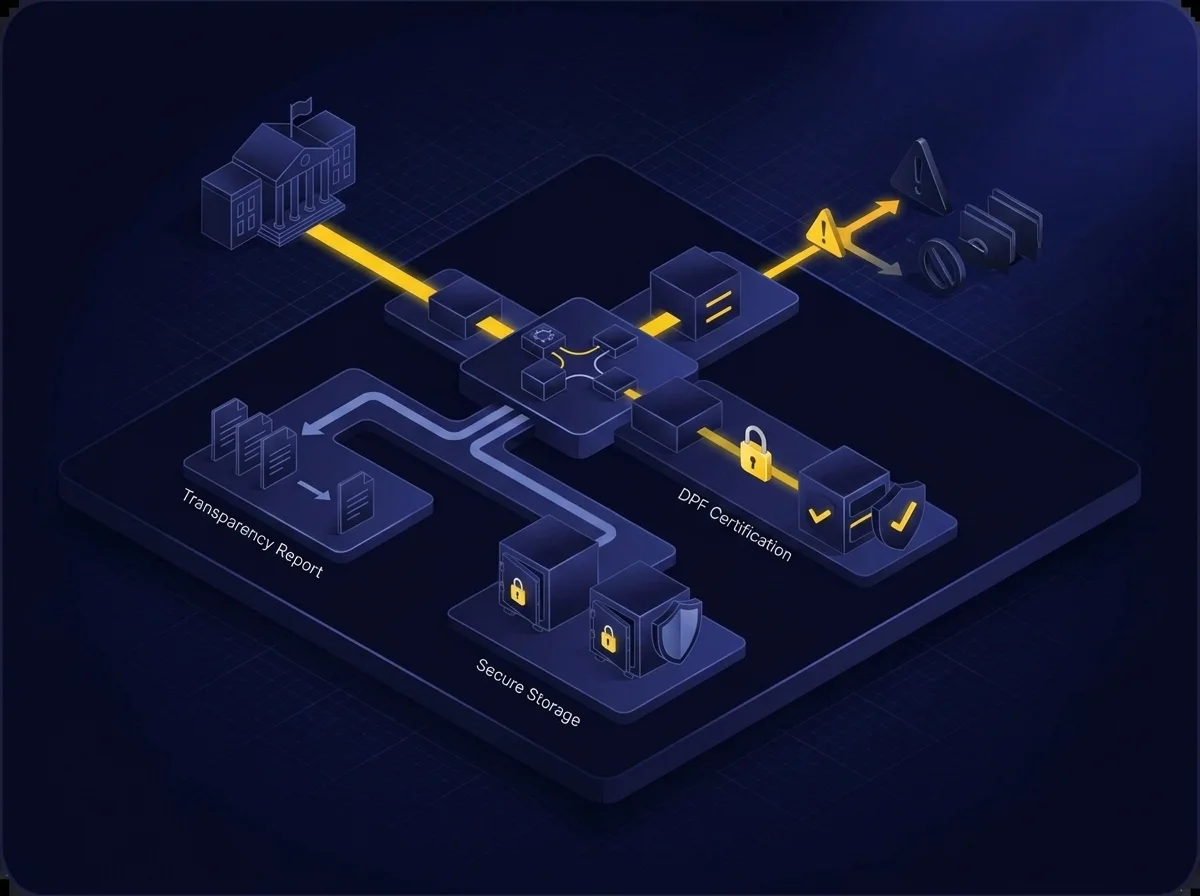
Organisaties moeten zorgvuldig overheidsverzoeken om persoonsgegevens bijhouden en rapporteren, terwijl ze voldoen aan de EU-VS DPF-standaarden. Ze staan voor de complexe taak om transparantieverplichtingen af te wegen tegen beveiligingsvereisten, en moeten misleidende claims over hun certificeringsstatus vermijden. Overheidsinstanties kunnen wettelijk toegang vragen tot persoonsgegevens, en organisaties hebben duidelijke processen nodig om deze verzoeken af te handelen. Niet-nalevende organisaties lopen het risico te worden verwijderd van de Framework List en kunnen te maken krijgen met handhavingsmaatregelen van meerdere toezichthouders.
Bescherm EU-persoonsgegevens met conforme grensoverschrijdende overdrachten
Bescherm gegevens gedurende het EU-VS compliance traject
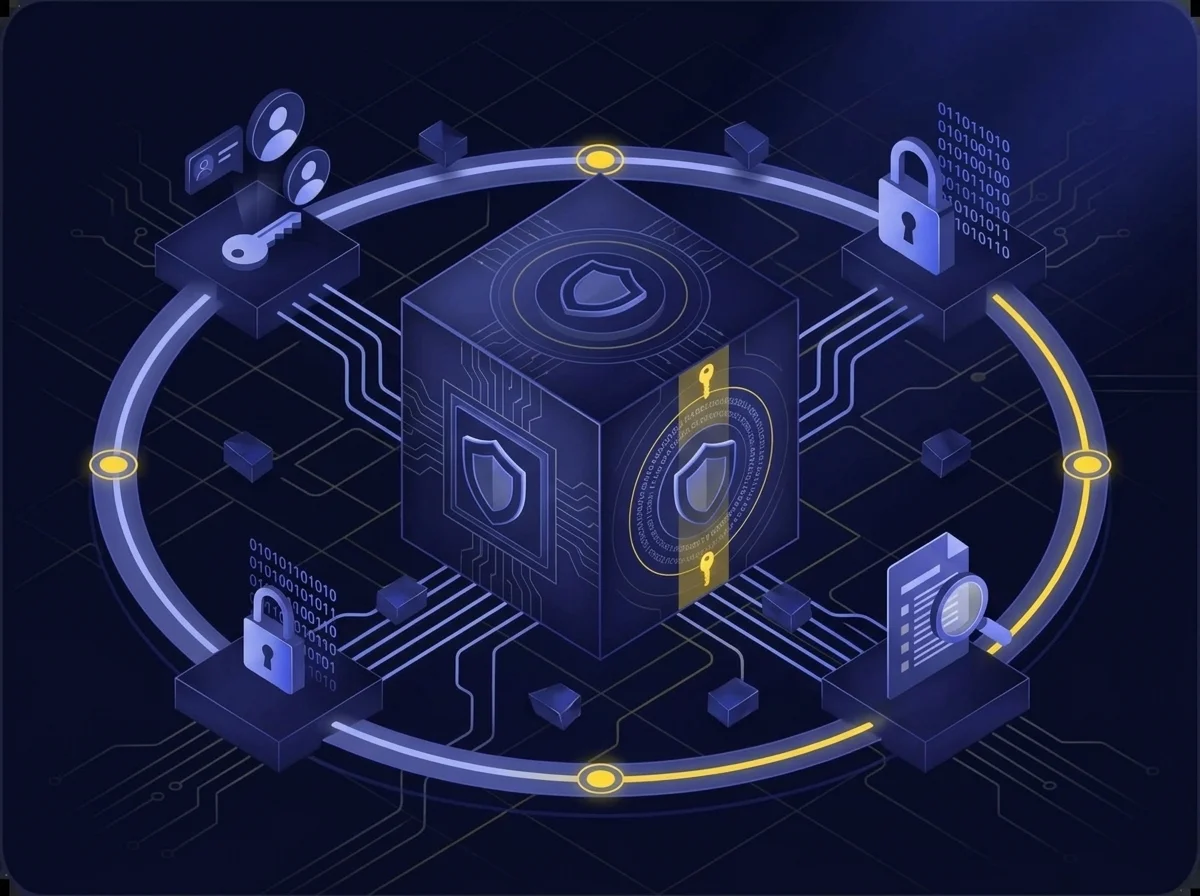
Kiteworks voldoet aan vereisten met gelaagde beveiliging en controlefuncties. De hardened virtual appliance-architectuur biedt robuuste beveiliging via ingebouwde firewalls, AI-gebaseerde inbraakdetectie en dubbele encryptie voor gegevens in rust en onderweg. Rolgebaseerde toegangscontrole en zero-trust gegevensuitwisseling waarborgen strikt beheer van gegevens, terwijl uitgebreide audit logs transparantie bieden over alle activiteiten.
Automatiseer datacontrole en toestemmingsbeheer
Zero-trust gegevensuitwisseling van Kiteworks handhaaft vereisten voor gegevensverwerking en toestemmingsverzameling. De rolgebaseerde toegangscontrole van het platform regelt rechten voor bestandsoverdracht, en beheerders kunnen bewaartermijnen instellen met gecontroleerde verwijderingsprocessen. Deze geautomatiseerde functies helpen organisaties hun Framework-certificering te behouden door consistente beleidsafdwinging en gegevensbescherming in alle processen te waarborgen.
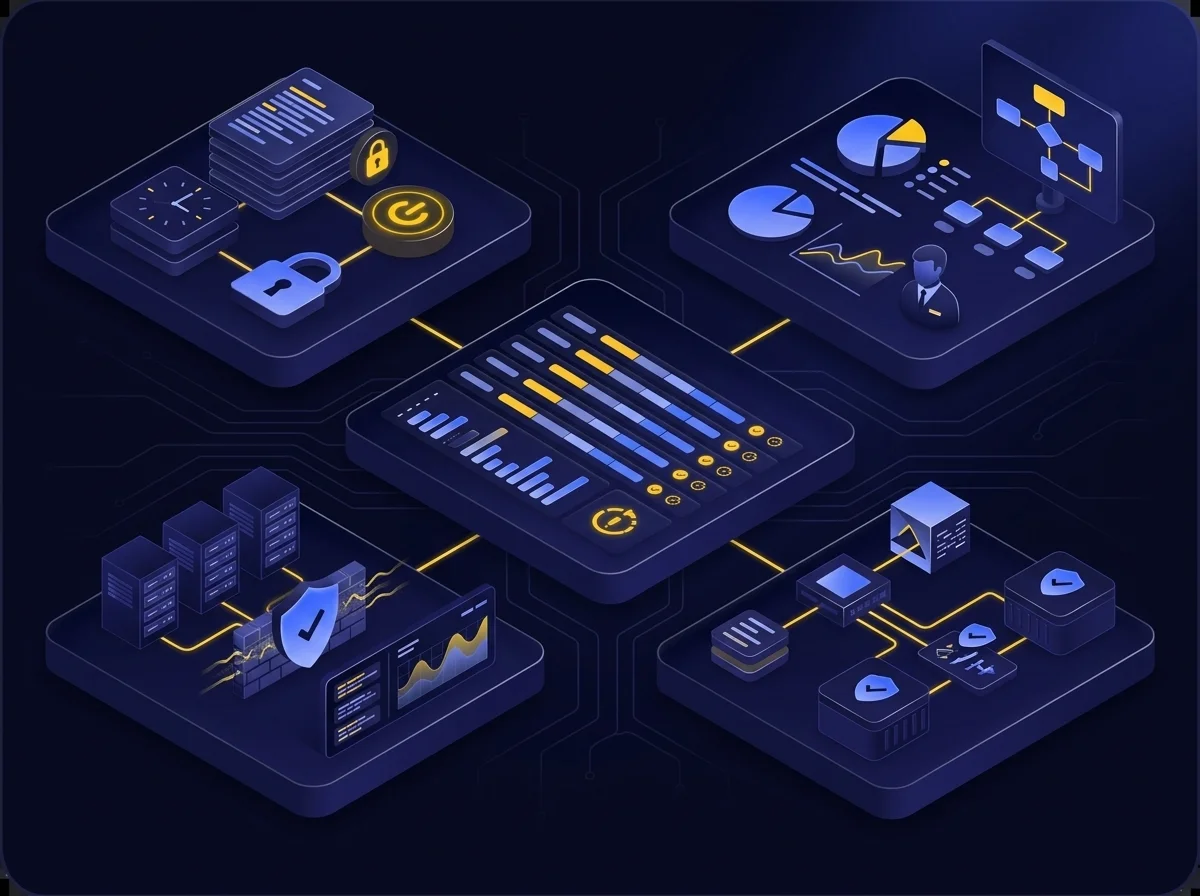
Vereenvoudig het beheer van overheidsverzoeken met onveranderlijke audit logs
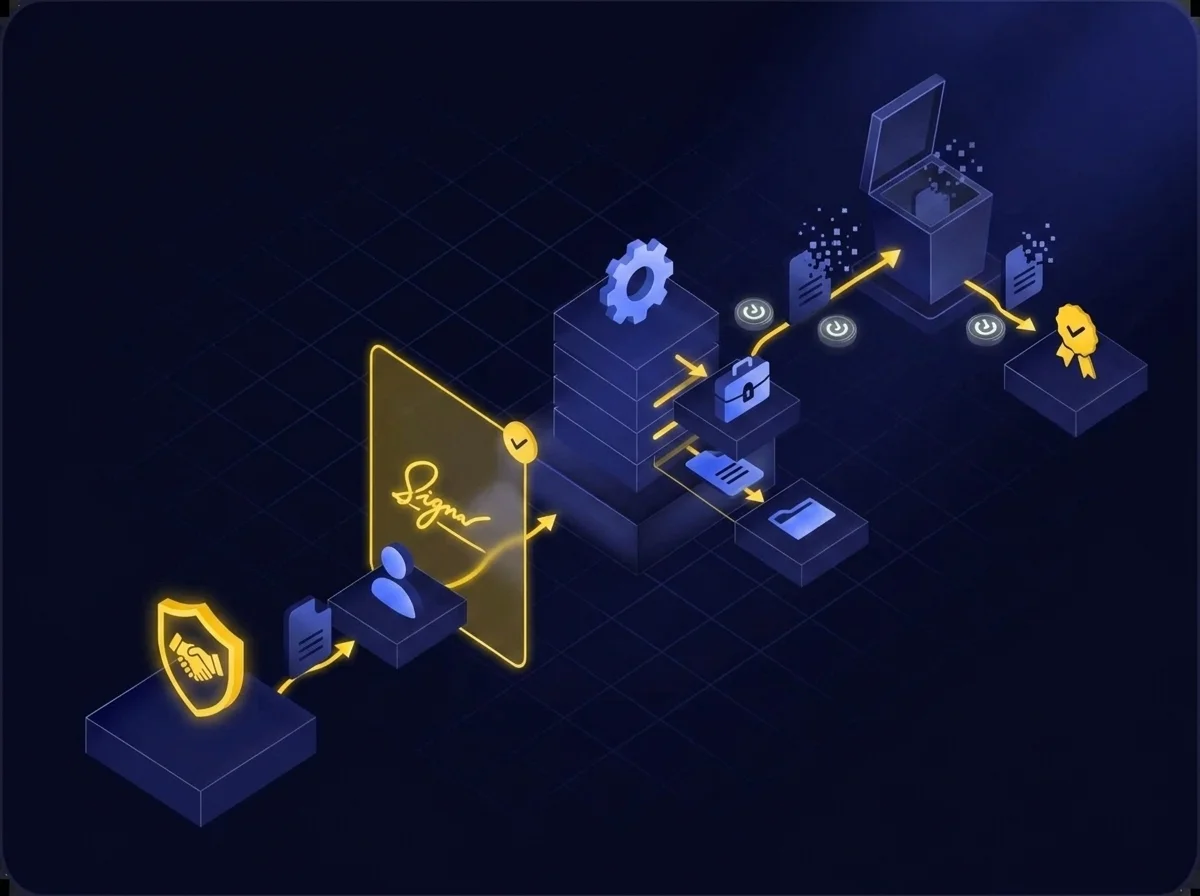
Kiteworks ondersteunt organisaties bij het afhandelen van overheidsverzoeken via uitgebreide tracking en rapportagetools. De audit logs van het platform houden gedetailleerde gegevens bij van alle beveiligings- en complianceactiviteiten, terwijl inbraakdetectie ongeautoriseerde toegang helpt signaleren. Systeembeheerders kunnen aangepaste compliance-rapporten genereren met ingebouwde tools, en de CISO Administrator-rol biedt gedetailleerd inzicht in gevoelige gegevensuitwisseling. Zero-trust gegevensuitwisseling handhaaft toegangsbeperkingen op basis van compliance-status, en SIEM-integratie zorgt voor continue monitoring van alle activiteiten.
Veelgestelde vragen
Het EU-VS Data Privacy Framework maakt veilige overdracht van persoonsgegevens van de EU naar gecertificeerde Amerikaanse organisaties mogelijk. Om deel te nemen, moeten Amerikaanse organisaties zelfcertificering uitvoeren voor naleving van de privacyprincipes van het Framework, specifieke beveiligingsmaatregelen implementeren en de certificering continu onderhouden.
Organisaties moeten uitgebreide beveiligingsmaatregelen implementeren om EU persoonsgegevens te beschermen tegen verlies, misbruik en ongeautoriseerde toegang. Dit omvat encryptie, toegangscontroles en audit logging. Bedrijven moeten ook documentatie van beveiligingspraktijken bijhouden, zorgen voor dataminimalisatie en protocollen opstellen voor veilige overdracht van gegevens aan derden.
Kiteworks biedt geautomatiseerde compliance-tools waaronder uitgebreide audit logs, zero-trust gegevensuitwisseling en granulaire toegangscontrole. De geharde virtual appliance-architectuur van het platform waarborgt gegevensbeveiliging via meerdere encryptielagen, terwijl ingebouwde rapportagemogelijkheden organisaties helpen om voortdurende naleving van de Framework-vereisten te volgen en te verifiëren.
Niet-nalevende organisaties lopen het risico te worden verwijderd uit de Data Privacy Framework-lijst, waardoor zij geen EU-persoonsgegevens meer mogen ontvangen onder het Framework. In dergelijke gevallen moeten zij eerder verzamelde informatie retourneren of verwijderen en kunnen zij handhavingsmaatregelen van toezichthouders zoals de FTC of DOT tegemoetzien. Na verwijdering mogen organisaties niet langer beweren deel te nemen aan het Framework, maar ze kunnen gegevens nog steeds rechtmatig overdragen via andere mechanismen die zijn toegestaan onder de GDPR, zoals Standaard Contractuele Clausules (SCC’s), Bindende bedrijfsvoorschriften (BCR’s) of specifieke uitzonderingen voor beperkte situaties.
Kiteworks houdt onveranderlijke audit logs bij van alle gegevensaccess en activiteiten, wat transparante rapportage van overheidsverzoeken mogelijk maakt. De CISO Administrator-rol van het platform biedt gedetailleerde compliance-rapporten, terwijl zero-trust gegevensuitwisseling en AI-gebaseerde inbraakdetectie het toegangsbeheer ondersteunen. SIEM-integratie zorgt voor continue monitoring van alle gegevensinteracties.
Featured Resources
Kiteworks maakt robuuste naleving mogelijk van FINMA Circulaire 2023/1 “Operationele risico’s en weerbaarheid – banken”
Kiteworks maakt robuuste naleving mogelijk van FINMA Circulaire 2023/1 “Operationele risico’s en weerbaarheid – banken”
Kiteworks ondersteunt de implementatie van Essential Eight voor Australische organisaties
Kiteworks ondersteunt de implementatie van Essential Eight voor Australische organisaties
Introductie van Kiteworks Next-Gen DRM: Een revolutie in Digital Rights Management
Introductie van Kiteworks Next-Gen DRM: Een revolutie in Digital Rights Management
Naleving van de Saudische Wet op de Bescherming van Persoonsgegevens mogelijk maken