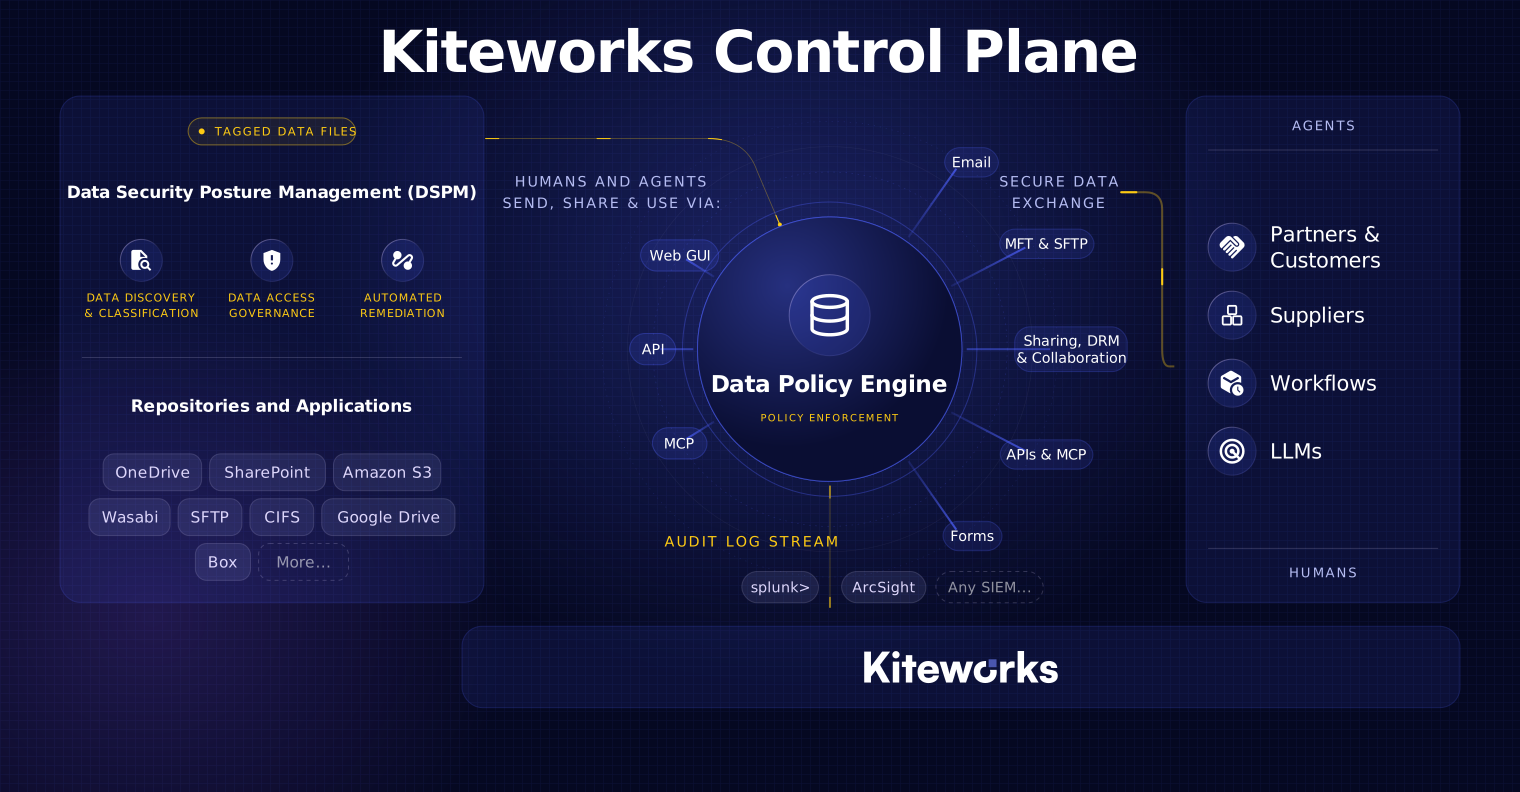
Control Plane DPE
De Data Policy Engine is de handhavingslaag van het Kiteworks-platform voor beveiligde gegevensuitwisseling. Het zorgt ervoor dat elk stukje gevoelige data dat uw organisatie binnenkomt, verlaat of erdoorheen stroomt — of het nu wordt benaderd door een medewerker of een AI-agent — automatisch en consequent voldoet aan de door u ingestelde Op attributen gebaseerde toegangscontrole (ABAC: Attribute Based Access Control) en Rolgebaseerde toegangscontrole-regels, over elk kanaal.
Beëindig de Beleidsilo’s Die Compliancegaten en Auditproblemen Creëren
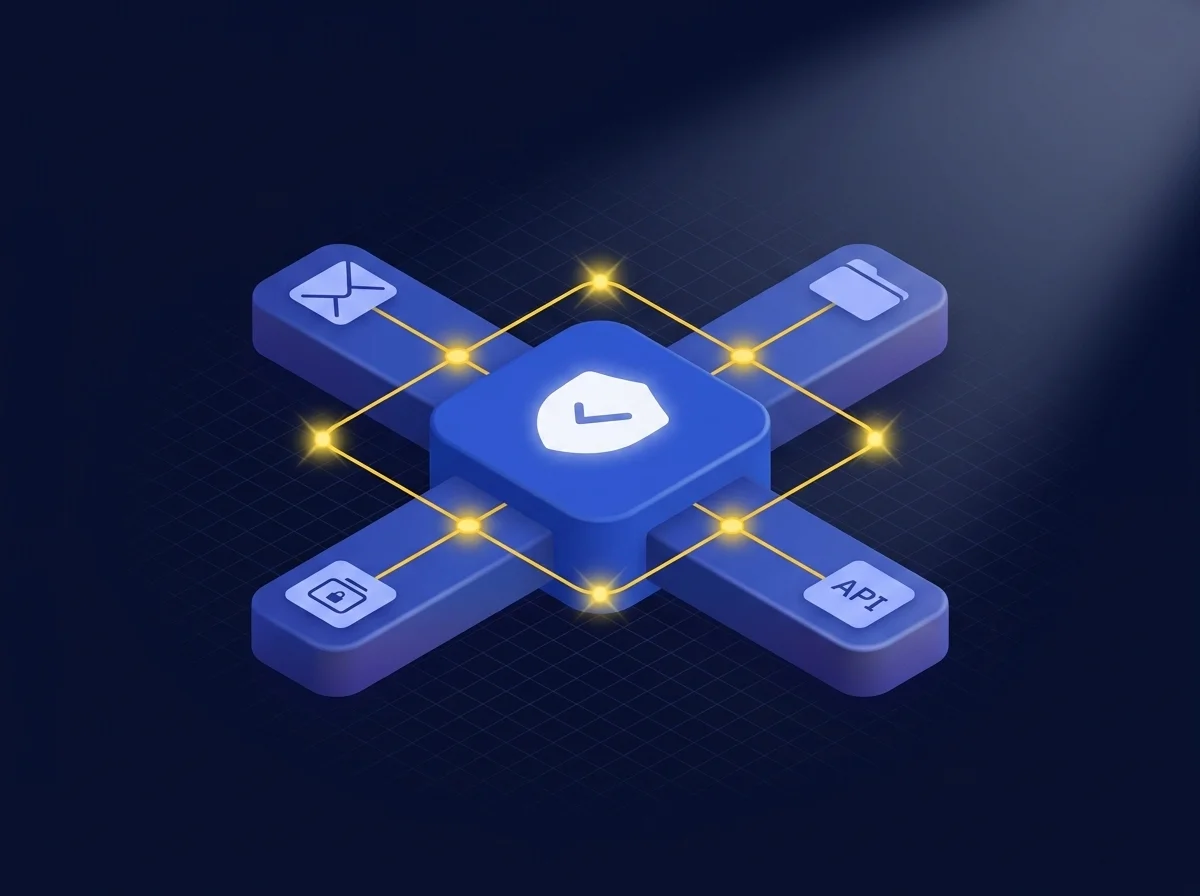
Gevoelige gegevens stromen via e-mail, beveiligde bestandsoverdracht, beheerde bestandsoverdracht, API’s en dataformulieren — en de meeste organisaties hebben geen uniforme manier om dit te beheren. Beleid bestaat in gescheiden silo’s: één tool voor e-mail, een andere voor bestandsoverdracht, weer een andere voor samenwerking, zonder coördinatie. Het resultaat is inconsistente handhaving, compliancegaten en auditproblemen waardoor beveiligings- en compliance-teams reactief blijven in plaats van sturend te zijn.
Kiteworks sluit deze gaten met één beleidsraamwerk en een uniforme auditlog die elk kanaal onder één consistente set regels beheert. Teams krijgen één bron van waarheid voor handhaving en auditbewijslast — waardoor reactief blussen wordt vervangen door aantoonbaar, consistent beheer en het vertrouwen dat er niets door de mazen van het net glipt.
Verenig Gevoelige Gegevensbeheer Over Elk Kanaal Met Eén Controlevlak
Elke moderne onderneming beheert een applicatielaag, een netwerkklaag en een infrastructuurlaag — elk met een controlevlak dat gedrag op schaal aanstuurt. Maar gevoelige gegevens hadden historisch gezien geen eigen controlevlak.
Kiteworks lost dat probleem op met één platform waarlangs alle uitwisselingen van gevoelige gegevens verlopen, beheerd door consistent beleid, beschermd door beveiliging op ondernemingsniveau en vastgelegd in een uniforme auditlog. Dit geeft beveiligings-, IT- en compliance-teams één controle- en zichtpunt over elk kanaal — zodat ze beleid consequent kunnen afdwingen, auditgaten kunnen dichten en gevoelige gegevens kunnen beheren met dezelfde zekerheid als van elke andere laag in de enterprise stack.
Handhaaf Gegevensbeheer Automatisch Over Elk Kanaal Met de Data Policy Engine
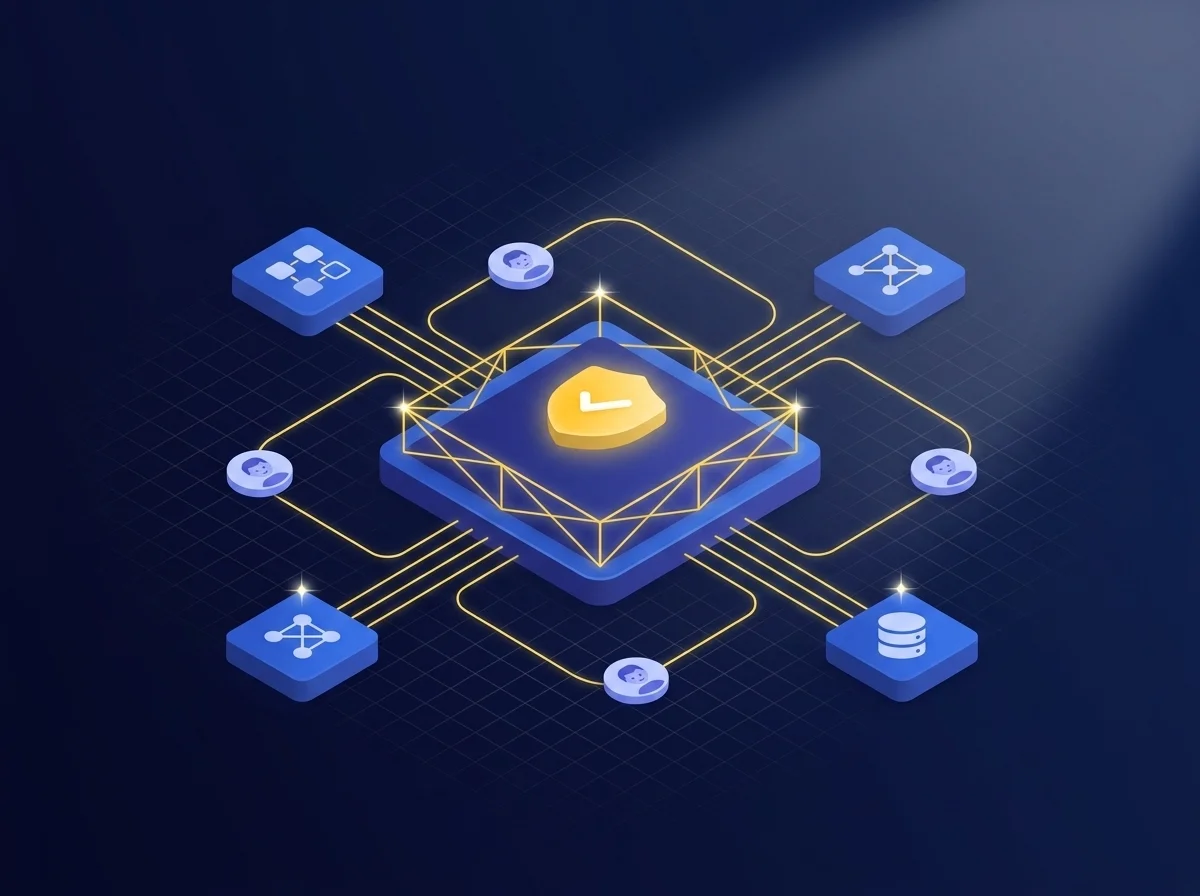
De Kiteworks Data Policy Engine is gebaseerd op NIST Cybersecurity Framework-principes om elke uitwisseling van gevoelige gegevens gelijktijdig op drie factoren te beoordelen: welke gegevens betrokken zijn, wie of welk agent de actie uitvoert en wat ze proberen te doen. Die triangulatie, bekend als op attributen gebaseerde toegangscontrole (ABAC: Attribute Based Access Control), stuurt dynamische, realtime beleidsbeslissingen voor zowel medewerkers als AI-agenten, automatisch afgedwongen vanuit één controlepunt.
De set regels sluit direct aan op raamwerken zoals CMMC 2.0, HIPAA, GDPR, FedRAMP en ITAR, en vereist geen handmatige tussenkomst voor handhaving. Elke actie wordt vastgelegd in een uitgebreide, onveranderlijke auditlog die direct wordt gebruikt voor compliance-rapportages en SIEM-integraties.
Versnel Beleidsinzet Met Vooraf Gebouwde Sjablonen en IF-THEN-Regellogica
Definieer ABAC-gegevensbeleid als eenvoudige IF-THEN-regels opgebouwd uit drie elementen: de gegevens, de gebruiker of agent, en de actie. De IF-voorwaarde komt overeen met gegevensattributen — map-paden, classificatielabels (MIP-gevoeligheidslabels of Kiteworks-tags), of trefwoorden in het onderwerp of de tekst van een e-mail — samen met gebruikers- of agentattributen zoals domein, identiteit, profiel of realtime geolocatie.
De THEN-richtlijn bepaalt de reactie op basis van de actie. Voor gegevens toegang: blokkeren, alleen-lezen toegang geven (SafeVIEW), bewerken zonder bezit (SafeEDIT), een motivatieformulier vereisen of volledige toegang toestaan. Voor verzenden of delen: blokkeren, goedkeuring van een manager vereisen of toestaan. Voor uploads of bijlagen: blokkeren, een specifieke Kiteworks-tag toepassen, een motivatieformulier vereisen of de actie toestaan.
Reageer Direct op Elke Gegevensbeweging Met Realtime Beleidsafdwinging
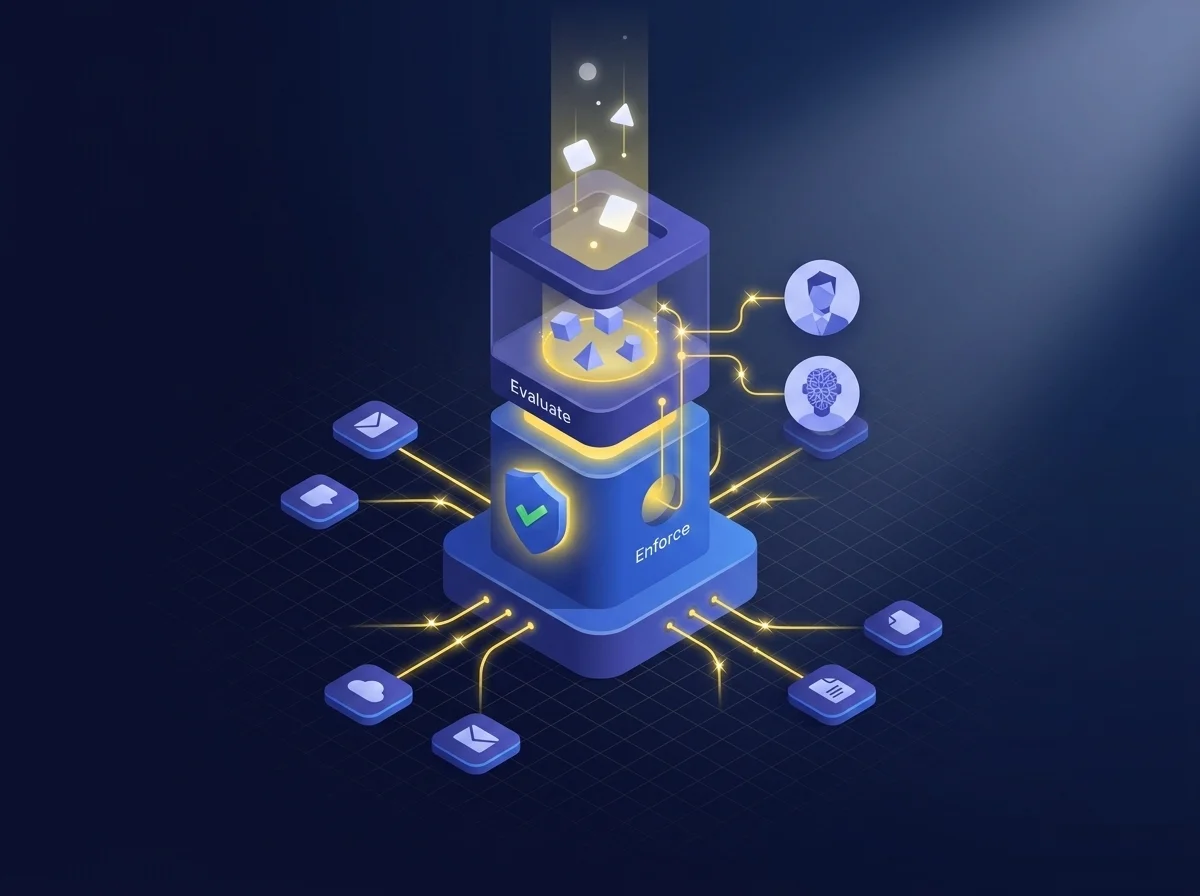
Terwijl gegevens via elk Kiteworks-kanaal bewegen, evalueert de DPE deze in realtime aan de hand van de beleidsvoorwaarden van jouw organisatie — door gegevensattributen te lezen, de actor (medewerker of AI-agent) te identificeren en de gevraagde actie te bepalen. De bijpassende richtlijn wordt automatisch uitgevoerd. Geen menselijke tussenkomst vereist. Geen kanaalspecifieke gaten. Geen herstel achteraf dat waardevolle tijd en middelen verspilt. In plaats daarvan krijg je uniforme afdwinging over alle kanalen en actortypen. En compliance is ingebouwd in de architectuur, niet erachteraf toegevoegd.
Beheer Elke Gebruiker en Elk Asset Met Granulaire Rolgebaseerde Toegangscontroles (RBAC)
Kiteworks least-privilege rollen bepalen wat elke gebruikersklasse kan doen, zoals welke bestandstypen ze kunnen uploaden, of ze e-mail mogen verzenden en met welke doorstuur- en vervalopties, welke clients en plug-ins ze mogen gebruiken en of ze mappen mogen aanmaken of andere gebruikers mogen uitnodigen. Beheertaken zijn verdeeld over aparte rollen om compliant beheer van privileges mogelijk te maken.
Op mapniveau variëren granulaire toegangsrollen van alleen-lezen tot volledig beheer — waarbij eigenaren het dagelijkse beheer kunnen delegeren aan managers. Tijdsgebonden controles stellen beheerders in staat om vervaldatums in te stellen voor gebruikersaccounts, mappen, bestanden en gedeelde links, waarbij toegang automatisch wordt ingetrokken wanneer deze niet langer nodig is.
Handhaaf Compliance Automatisch en Bewijs Het Met Een Uitgebreide, Uniforme Auditlog
De Data Policy Engine maakt compliance operationeel, niet alleen documenteerbaar. In plaats van achteraf naleving te bewijzen, dwingt Kiteworks dit in realtime af op het moment van gegevensbeweging. Beleidscontroles sluiten direct aan op specifieke wettelijke vereiste, geautomatiseerde handhaving elimineert menselijke fouten en beleidsafwijkingen, en de uniforme auditlog vereenvoudigt het verzamelen van bewijs voor beoordelingen en audits.
Voorbeelden van ondersteunde regelgevende raamwerken:
- CMMC 2.0
- HIPAA / HITECH
- GDPR / NIS 2
- FedRAMP Moderate Authorized en FedRAMP High In Process
- ITAR / EAR
- SOC 2 Type II
- ISO 27001, 27017, 27018
Meer Dan Alleen Beleidsafdwinging Met Een Compleet Beveiligd Platform Voor Gegevensuitwisseling
E-mail, beveiligde bestandsoverdracht, MFT, SFTP, API’s en dataformulieren komen samen onder één beleidsraamwerk en auditlog, zodat medewerkers en AI-agenten onder dezelfde regels werken — wat zorgt voor consistente controle en het elimineren van blinde vlekken die ontstaan door kanalen apart te beheren.
Een CISO-dashboard verandert verspreide activiteitslogs in realtime, diepgaande zichtbaarheid — wie wat heeft verzonden, naar wie, wanneer en waar — direct geïntegreerd met jouw SIEM, waardoor de reactietijd wordt verkort en handmatige compliance-rapportages verdwijnen.
Geavanceerde, single-tenant inzetopties bieden volledige controle over jouw omgeving, met gegevensisolatie en gemoedsrust. Voor de strengste compliance-standaarden bieden FedRAMP Moderate Authorized en FedRAMP High In Process-inzet de mogelijkheid om met vertrouwen zaken te doen met overheden en gereguleerde sectoren, zonder omwegen.
Veelgestelde vragen
Beleidssilo’s verwijzen naar de gefragmenteerde aanpak waarbij er afzonderlijke beleidsregels zijn voor diverse tools zoals e-mail, bestandsoverdracht en samenwerking zonder onderlinge afstemming. Dit leidt tot inconsistente handhaving, compliancegaten en auditmislukkingen, waardoor beveiligings- en compliance-teams reactief blijven in plaats van sturend te kunnen optreden.
Het Kiteworks-platform fungeert als een controlelaag voor gevoelige gegevens, waardoor alle uitwisselingen via één platform verlopen. Het handhaaft consistent beleid, biedt beveiliging op ondernemingsniveau en onderhoudt een uniforme auditlog, wat zorgt voor volledig beheer over elk kanaal.
De Data Policy Engine (DPE) vormt de kern van het Kiteworks-platform en beoordeelt realtime gegevensverkeer aan de hand van beleidsvoorwaarden en handhaaft automatisch de richtlijnen. Het koppelt controles aan wettelijke vereiste, elimineert menselijke fouten en vereenvoudigt het verzamelen van bewijsmateriaal met een uniforme auditlog voor compliancebeoordelingen.
Kiteworks biedt naast beleidsafdwinging een compleet beveiligd platform voor gegevensuitwisseling, waarbij e-mail, bestandsoverdracht, MFT, SFTP, API’s en dataformulieren onder één raamwerk worden samengebracht. Het biedt FedRAMP-autorisatie, geharde single-tenant-inzet en een CISO-dashboard voor realtime inzicht en rapportage over gevoelige gegevensactiviteiten.
Featured Resources
Met Kiteworks uitgeruste Private Content Networks vereenvoudigen en versnellen CMMC 2.0-naleving