Kiteworks en CPS 230 Operationele Weerbaarheid: IT-capaciteit en Ingebedde Beheersmaatregelen
Prudential Standard CPS 230 Operational Risk Management is sinds 1 juli 2025 van kracht, met de overgangsperiode voor serviceprovidercontracten die eindigde op 1 juli 2026. Het vereist dat alle door APRA gereguleerde entiteiten in de Australische bank-, verzekerings-, levensverzekerings-, particuliere zorgverzekerings- en pensioenfondsensectoren operationele risico’s beheren, kritieke processen binnen tolerantieniveaus houden en afspraken met dienstverleners goed besturen.
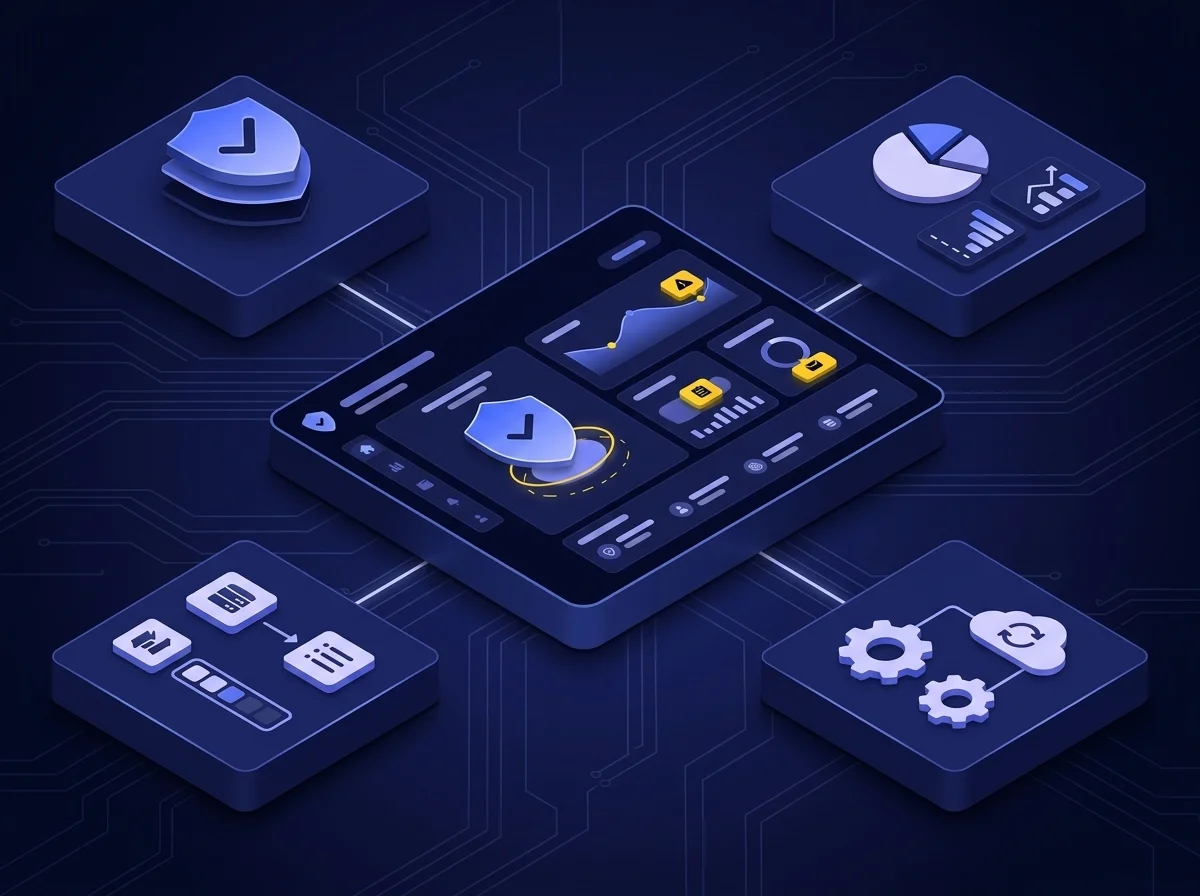
Kiteworks versterkt de operationele veerkracht met een hardened virtual appliance voorzien van enterprise-grade encryptie, inbraakdetectie en monitoring van bestandsintegriteit, plus high availability clustering die kritieke processen waarborgt. Het platform handhaaft Op attributen gebaseerde toegangscontrole (ABAC: Attribute Based Access Control) runtime risicobeleid en legt uitgebreide audittrail vast die in realtime aan SIEMs worden doorgegeven. Organisaties kunnen voldoen aan APRA’s meldtermijnen van 72 uur, 24 uur en 20 werkdagen dankzij directe logtijdigheid en continue monitoringdashboards.
Behoud van Degelijke IT-capaciteit en Ingebedde Interne Controls
CPS 230 vereist dat door APRA gereguleerde entiteiten een degelijke informatietechnologiecapaciteit behouden ter ondersteuning van kritieke processen, terwijl technologische risico’s worden beheerd, en interne controls ontwerpen, implementeren en inbedden die operationele risico’s beperken en aan nalevingsverplichtingen voldoen. Organisaties worstelen met het beveiligen van infrastructuur tegen zich ontwikkelende dreigingen, het continu monitoren van systeemgezondheid, het snel patchen van kwetsbaarheden van derden en het afdwingen van consistente toegangscontrole over elk kanaal voor gegevensuitwisseling. Gefragmenteerde tooling en handmatige processen veroorzaken gaten die zowel de weerbaarheid als de aantoonbare effectiviteit van controls ondermijnen. CPS 230 is van kracht sinds 1 juli 2025, met de overgangsperiode voor bestaande contracten met dienstverleners die eindigt op 1 juli 2026.
Geavanceerde Appliance en Handhaving van Runtime-beleid
Kiteworks levert degelijke IT-capaciteit via het virtuele appliance met ingebouwde hardening en defense-in-depth, met encryptie op ondernemingsniveau, een ingebouwde firewall en webapplicatie-firewall, diverse vormen van inbraakdetectie en monitoring van bestandsintegriteit. SNMP Health Monitoring volgt CPU-, geheugen-, schijf- en wachtrijstatistieken voor continue zichtbaarheid van de systeemgezondheid. Voor interne controls zorgen ABAC runtime-beleidsregels, afgestemd op het NIST CSF Framework, autorisatie die RBAC en ABAC combineert, en databeleid-sjablonen voor herhaalbaar, dynamisch governance over elk kanaal voor gegevensuitwisseling.
Operationaliseren van Brede Control en Verplichtingen van Dienstverleners
CPS 230 legt brede control-verplichtingen op, waaronder het voorkomen van verstoringen, toezicht op operationele risico’s, monitoring van informatiesystemen, control-testing, bedrijfscontinuïteit en beheer van materiële dienstverleners. Organisaties moeten verstoringen van kritieke processen voorkomen, tolerantieniveaus handhaven, ernstige maar plausibele scenario’s testen, inclusief uitval van dienstverleners, en het beheer van gegevens door derden reguleren met soevereiniteitsbeperkingen. Het coördineren van hoge beschikbaarheid, continuïteitstesten en risicobeheer van dienstverleners over gescheiden systemen creëert een enorme operationele complexiteit die handmatige aanpakken niet betrouwbaar kunnen leveren of aantonen.
Continuïteitsweerbaarheid en Governance van Dienstverleners
Kiteworks operationaliseert de control-verplichtingen van CPS 230 via MFT Server met hoge beschikbaarheid zonder single points of failure en schaalbare clustering die workflow-uitvoering over extra nodes verdeelt, terwijl centraal beheer en monitoring behouden blijven, om tolerantieniveaus te handhaven en ernstige maar plausibele scenario’s te testen. ABAC runtime-beleidsregels, compliance-samenvattingsrapporten en beveiligingsanalyses ondersteunen risicotoezicht. Voor dienstverleners zorgen directe Kiteworks-naar-Kiteworks vault-to-vault-integratie, integraties van derden, monitoring van connectiegebruik en databeleidsengine met datasoevereiniteit, geografische en geofencing-controls ervoor dat data uitsluitend in een toegewezen land wordt opgeslagen en verwerkt.
Voldoen aan Strikte Tracking- en APRA-meldingsvensters
CPS 230 stelt veeleisende meldingsverplichtingen: 72 uur na een materieel operationeel risico-incident, 24 uur na een verstoring van een kritieke operatie buiten tolerantie en 20 werkdagen na het aangaan of materieel wijzigen van een kritieke dienstverleningsovereenkomst. Organisaties moeten controls, incidenten, continuïteit en dienstverleners registreren, monitoren en rapporteren met duurzaam bewijs. Systemen die logboekvermeldingen vertragen, geen realtime waarschuwingen bieden of niet direct records kunnen produceren, laten organisaties achter zonder tijdige detectie van verstoringen of de mogelijkheid om APRA’s strikte rapportagetermijnen met geloofwaardige documentatie te halen.
Realtime Logging Binnen APRA’s Rapportagevensters
Kiteworks maakt rapportage binnen het 72-uurs incidentvenster mogelijk door directe logboekregistratie, waarbij vermeldingen onmiddellijk worden toegevoegd en externe syslogs en Splunk-servers in realtime worden gevoed, plus uitgebreide audit logs met SIEM-feeds en Threat Intelligence-meldingen. Voor de 24-uurs verstoringsmelding leveren directe logboekregistratie en SNMP health monitoring het bewijs van verstoring. Uitgebreide audit logs schonen, normaliseren, standaardiseren en aggregeren loggegevens tot één enkele stroom, terwijl het compliance-rapport – audit log, monitoring van connectiegebruik en admin-rapportage – duurzame records oplevert die via CSV geëxporteerd kunnen worden voor Raad van Bestuur, senior management en APRA-verantwoording.
Veelgestelde vragen
CPS 230 vereist dat entiteiten beschikken over een degelijke informatietechnologische capaciteit ter ondersteuning van kritieke processen, terwijl technologische risico’s worden beheerd. Daarnaast moeten interne controles worden ontworpen, geïmplementeerd en verankerd die operationele risico’s beperken en voldoen aan compliance-verplichtingen. De regeling is van kracht sinds 1 juli 2025, met een overgangsperiode voor bestaande contracten met dienstverleners tot 1 juli 2026.
Kiteworks biedt een solide IT-capaciteit via het virtual appliance met ingebouwde hardening en defense-in-depth, met enterprise-grade encryptie, een geïntegreerde firewall en webapplicatiefirewall, diverse vormen van inbraakdetectie en monitoring van bestandsintegriteit. Daarnaast zijn er ABAC runtimebeleid afgestemd op het NIST CSF Framework, RBAC en ABAC-autorisatie, en datapolicy-sjablonen.
Kiteworks operationaliseert de controleverplichtingen van CPS 230 via MFT Server met hoge beschikbaarheid zonder single points of failure en schaalbare clustering, ABAC runtimebeleid, compliance-samenvattingsrapporten, security analytics, directe Kiteworks-to-Kiteworks vault-to-vault-integratie, en datasoevereiniteit-controles, waaronder geografie en geofencing om data uitsluitend in toegewezen landen te routeren en op te slaan.
Kiteworks maakt de 72-uurs incident- en 24-uurs verstoringsmeldtermijnen mogelijk door onmiddellijke log-tijdigheid die externe syslogs en Splunk-servers in real time voedt, uitgebreide audit logs met SIEM-feeds en Threat Intelligence-meldingen, SNMP-health monitoring en compliance-rapportages die duurzame, exporteerbare CSV-gegevens leveren voor Raad van Bestuur, senior management en APRA-verantwoording.
Featured Resources
Datasoevereiniteit in Nederland: Architectuur, Geen Contractclausule 
Datasoevereiniteit in Nederland: Architectuur, Geen Contractclausule
Kiteworks ondersteunt de operationele veerkrachtvereisten van de Britse FCA met geautomatiseerde beveiligingscontroles