
ハード化された仮想アプライアンスでデータ保護を強化
CISOは組織のデータ、アプリケーション、システムのセキュリティと整合性を確保する責任を担っています。Kiteworksは強化された仮想アプライアンス上で稼働し、組織の最も機密性の高いデータを脅かす潜在的な脅威に対して堅牢な防御を提供します。不必要なサービスは無効化され、設定の初期値は最も安全な状態に設定、未使用のポートやSSHアクセスはデフォルトで遮断され、DMZにはWebサービス層のみが公開され、クラスタ化されたサーバー間の通信は常に安全かつ暗号化されています。Kiteworksはさらに、組み込み型アンチウイルス保護、Webアプリケーションファイアウォール(WAF)、侵入検知システム(IDS)、自動ソフトウェアスタックのアップグレード、パッチやホットフィックスの迅速な展開、定期的なペネトレーションテストとセキュリティ監査、OWASP準拠のセキュアコーディングも提供しています。
統合監査ログを活用した異常検知と規制コンプライアンス
CISOは、何が起きているかを可視化することで、異常の検知、コンプライアンスの確保、リスク管理の強化が可能になります。Kiteworksの不変な監査ログにより、CISOは不審なダウンロード、ログイン失敗、権限変更などの異常を検知できます。Kiteworksのsyslogは、オンプレミスやクラウドのあらゆるデータソースに対するフォレンジック調査にも活用されます。DLP、AV、ATPによるファイルスキャンもすべて記録・レポート化されます。CISOはこれらのログを使って独自のSIEMダッシュボードを作成したり、Splunk、ArcSight、LogRhythm、FireEye HelixなどのSIEMソリューションに連携することも可能です。さらに、Kiteworksの監査ログにより、CISOは監査人や規制当局に対して誰がPIIへアクセスし、何をしているかを証明できます。この信頼性の高いファイル取引記録は、監査の効率化、規制コンプライアンスの強化、リーガルホールドリクエストの対応を支援します。CISOは証拠を一元的に監視・保存でき、GDPR、HIPAAなどの調査・規制要件にも対応できます。
マルウェアや持続的標的型攻撃から組織を守る
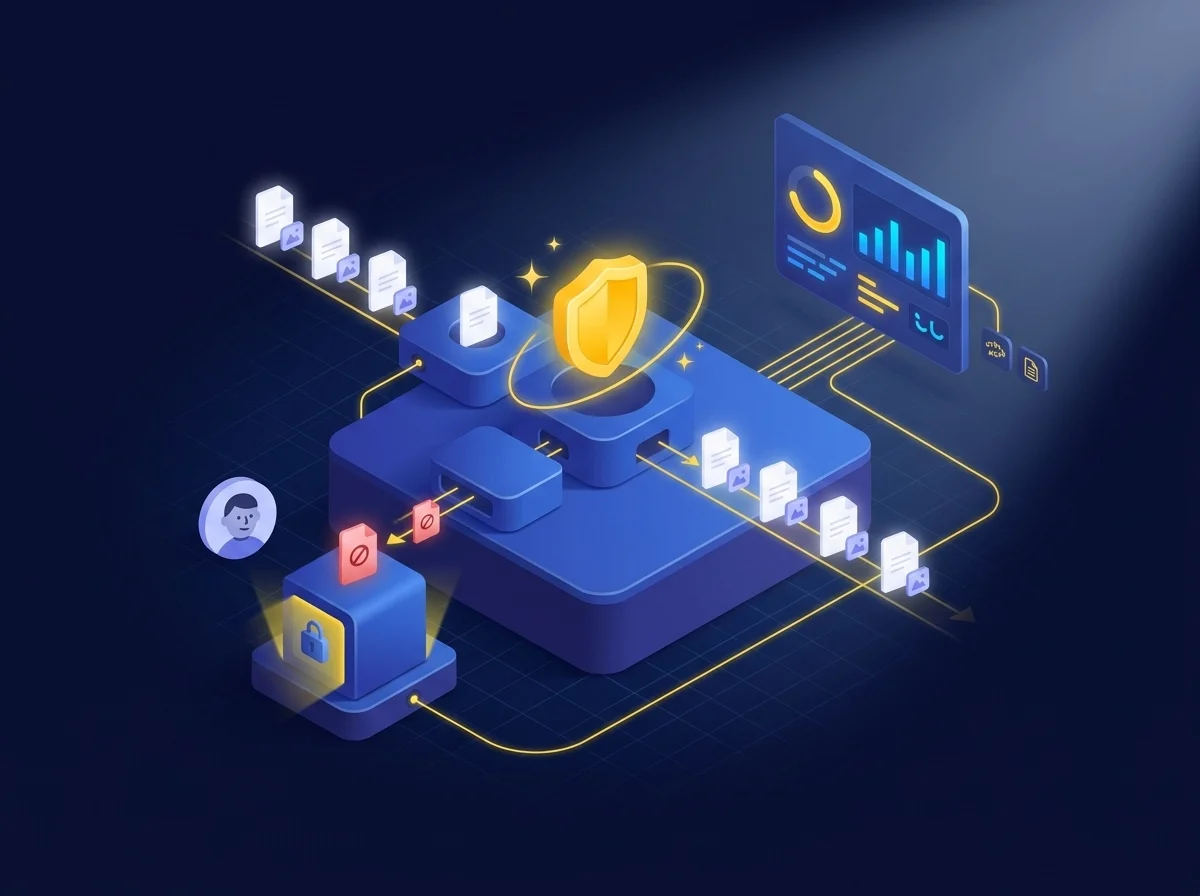
組織は常に悪意ある攻撃者、犯罪組織、ならず者国家からの攻撃にさらされています。規模や業種に関係なく、すべての企業が標的となり得ます。そのため、CISOはデータ侵害やコンプライアンス違反、ビジネス中断を引き起こす可能性のある脅威を特定し隔離するために、積極的な高度な脅威対策(ATP)を導入する必要があります。Kiteworksは、Check Point SandBlastやFireEye Malware Analysis(AX)など、ICAP互換の主要なATPソリューションと連携します。Kiteworksは受信ファイルをこれらのソリューションでスキャンし、ゼロデイや既知の脅威を検出します。不審なファイルは隔離され、セキュリティ担当者に通知されます。すべてのアクティビティはCISOダッシュボードで完全に記録・可視化され、組織のsyslogやSIEMソリューションにもエクスポート可能です。
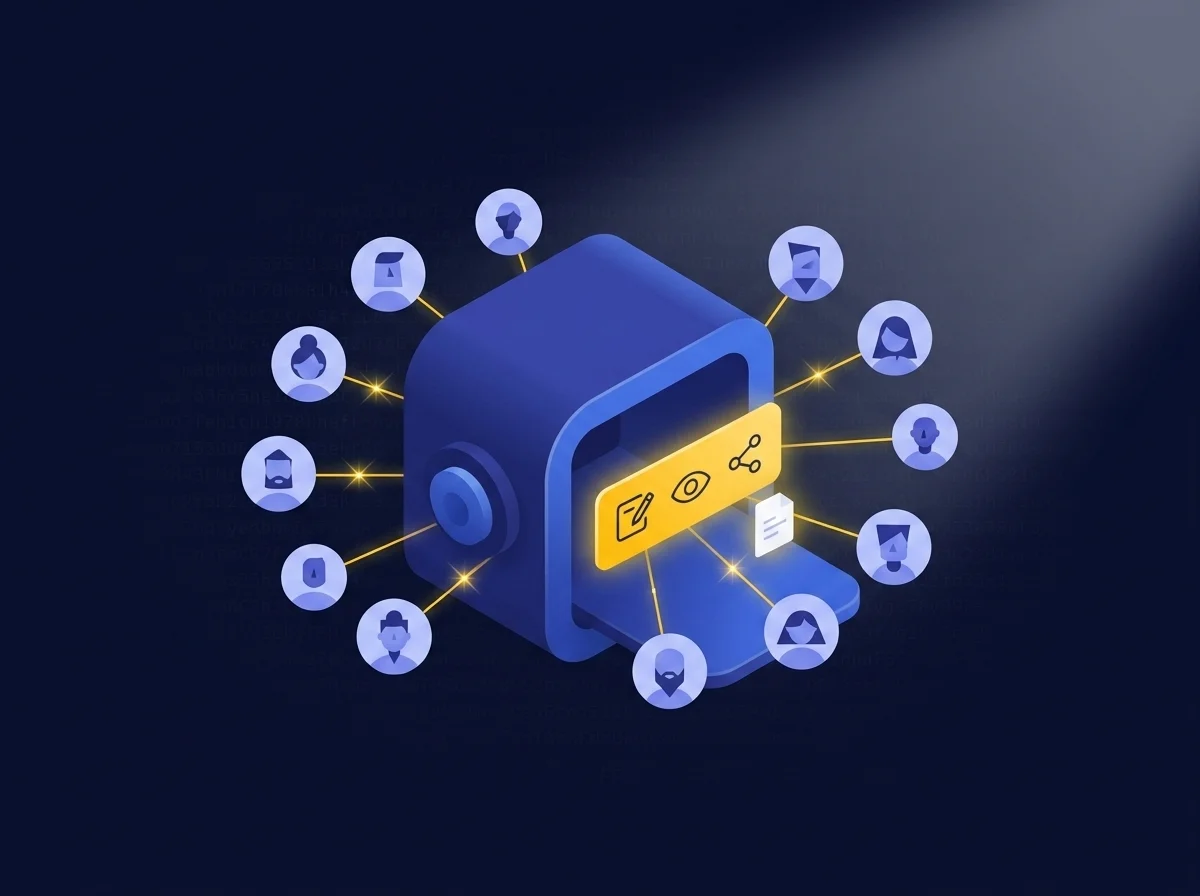
機密データへのアクセスを制御し、利用権限を徹底
機密データがファイアウォールの内側にあるからといって、誰でもアクセスできるべきではありません。窃盗や破壊行為、誤送信などのインサイダーリスクは、データ漏洩やコンプライアンス違反、訴訟につながる恐れがあります。そのためCISOは、従業員記録や顧客情報、財務情報などの機密データへ、認可された担当者のみがアクセスできるようにしなければなりません。Kiteworksは、強力かつカスタマイズ可能なアクセス制御でインサイダーリスクを低減します。これによりCISOは、誰が機密データにアクセスできるかだけでなく、アクセス後にどのような操作が可能か(閲覧・編集・共有など)をユーザーごとの役割や責任に応じて細かく設定できます。さらに、Kiteworksはリアルタイム監視機能も提供し、誰がどの機密データにアクセスし、何をしているかを可視化します。結果として、CISOは機密データが適切に保護され、本当に必要な人だけが利用できているという安心感を得られます。
AIによる異常検知で組織を守る
人工知能(AI)はビジネスの運営や成長のあり方を大きく変革しました。CISOがサイバーセキュリティ戦略にAIを取り入れることを怠ると、大きなリスクを招きます。サイバー攻撃自体もAIを活用し高度化が進む中、AIの導入はますます重要性を増しています。Kiteworksは高度なAI技術を活用し、異常検知を実現。CISOが潜在的なセキュリティ脅威を事前に特定し、迅速に対応できるよう支援します。KiteworksのAI異常検知機能は、セキュリティ侵害の兆候となる異常なパターンや行動を検出するよう設計されています。この先進技術は、従来型のセキュリティ対策を超え、組織固有のデータ利用パターンを学習・適応します。CISOはこの知見を活用し、侵入の試みを示す逸脱を検知し、即座に対応することが可能です。
機密データをどこに保存してもガバナンスを徹底
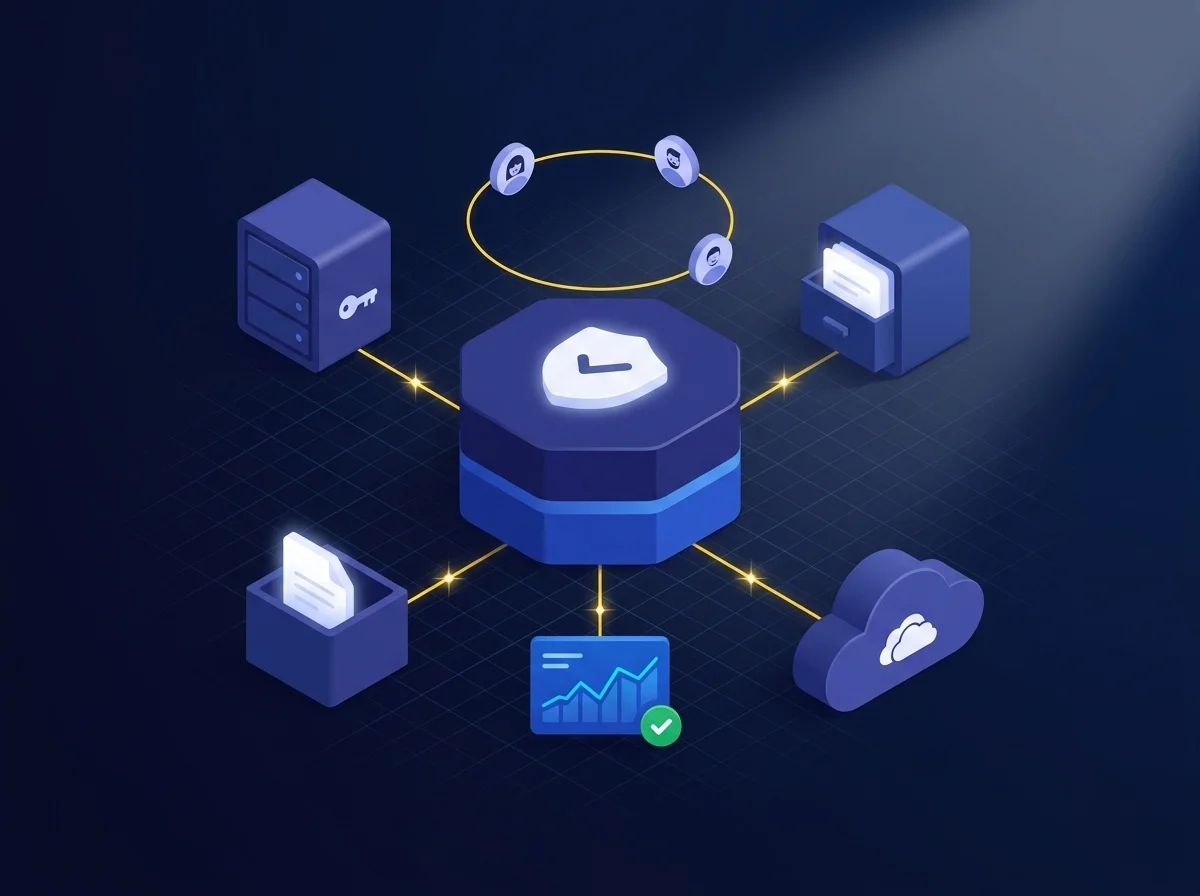
企業はこれまでになく多様な場所にデータを保存しています。オンプレミス、クラウド、端末上など、ハードウェア・ソフトウェア・システム・アプリケーションと選択肢は無限に広がっていますが、同時に機密データへの脅威も増大しています。機密情報はどこに保存されているのか?誰がアクセス権を持っているのか?誰と共有しているのか?Kiteworksは、ファイル共有、SharePointなどのECMシステム、BoxやMicrosoft OneDrive for Businessなどのクラウドストレージサービスを含め、どこに保存されていても機密データの管理者をCISOが把握できる重要な知見を提供します。さらに、メール、ファイル共有、MFT、その他のチャネルを通じて共有される場合でも、セキュリティとコンプライアンスを確保しながらデータ共有が可能です。CISOは、ロールベースの共有ポリシーを適用し、元の権限・ロック・バージョン管理も維持できます。すべてのデータアクセスや共有は記録・追跡され、不審な行動やフォレンジック調査、規制コンプライアンスにも対応します。
よくある質問
CISOとその組織は、EU一般データ保護規則(GDPR)、医療保険の相互運用性と説明責任に関する法律(HIPAA)、家族教育権とプライバシー法(HIPAA)、カリフォルニア州消費者プライバシー法(CCPA)など、それぞれの業界に関連する最新の規制要件と基準を常に把握しておく必要があります。また、強固なデータガバナンスの方針と手順を確立し、定期的なプライバシー影響評価を実施し、個人データを保護するための技術的および組織的な対策を講じるべきです。
パブリッククラウド環境を保護するために、組織は強力な認証とアクセス制御の使用、保存中および転送中のデータに対する暗号化の実施、潜在的なセキュリティ脅威に対するクラウド環境の定期的な監視など、いくつかのベストプラクティスに従うべきです。また、クラウドプロバイダーとの共有責任モデルを確立し、セキュリティ責任がクラウドプロバイダーと顧客の両方によって明確に定義され、理解されていることを確認することも重要です。
CISOとその組織は、企業間で機密情報を安全に共有するために、さまざまなセキュリティ対策を実施することができます。これには、保存中および転送中のデータの暗号化、安全な通信チャネルの使用、機密情報へのアクセス制限、規制コンプライアンスを示すセキュリティプロトコルと手順の実施が含まれます。
CISOは、サイバーセキュリティインシデントの影響を大幅に軽減することができますが、それにはこの不可避の事態に対して十分に準備していることが必要です。CISOはまず、インシデント対応計画を策定する必要があります。この計画には、侵害の範囲と程度を特定するための手順、さらなるデータ損失を防ぐための侵害の封じ込め、影響を受けた利害関係者への通知、侵害の原因に関する徹底的な調査の手順を含めるべきです。また、CISOは、将来同様のインシデントが発生しないように追加のセキュリティ対策を講じて侵害を修正するために取り組むべきです。