L’évolution et l’impact de l’intelligence artificielle sur les décisions en matière de sécurité des données
Naviguer dans des exigences complexes en matière de protection des données
Les organisations doivent mettre en place des mesures de protection pour les données personnelles de l’UE, allant de l’obtention d’un consentement explicite à la sécurisation des transferts et à la gestion des tiers, tout en maintenant des contrôles d’accès transparents et une documentation détaillée de conformité, sous le regard attentif des autorités réglementaires.
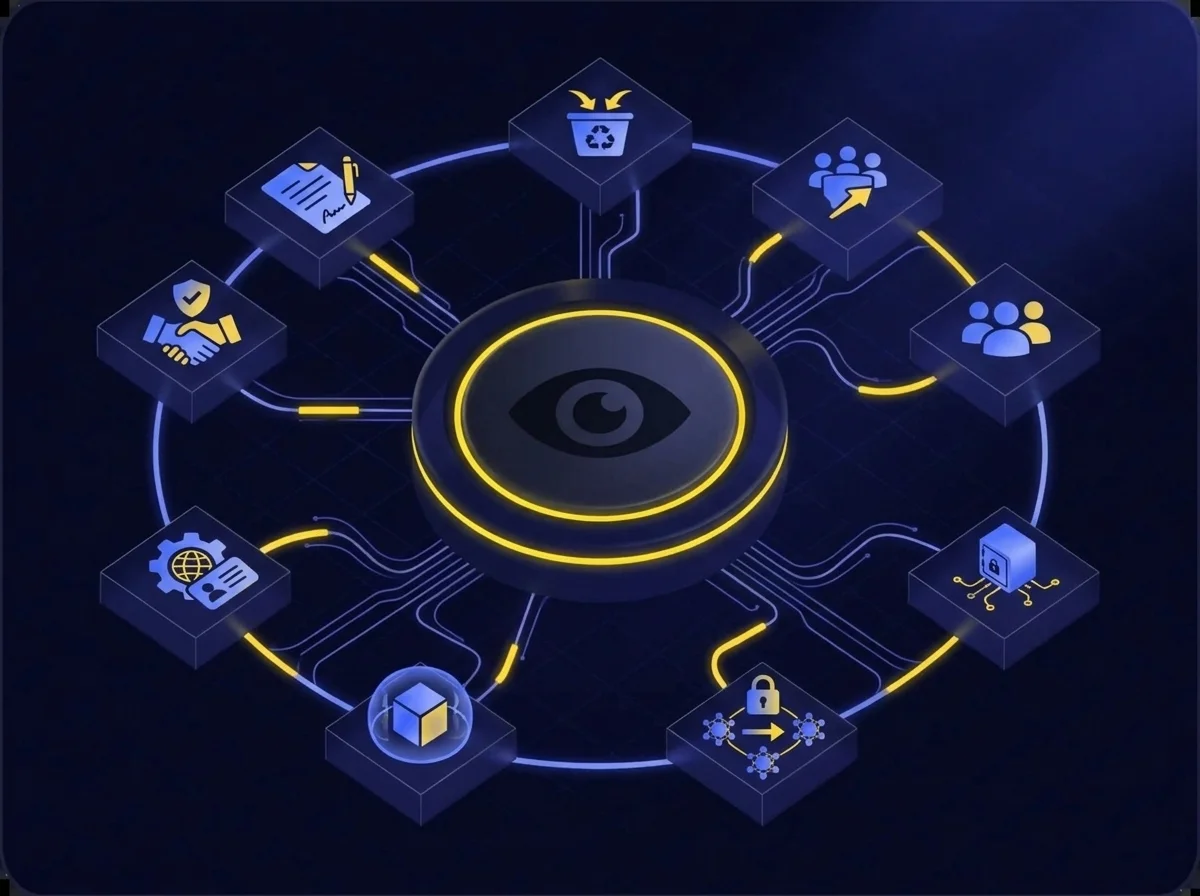
Gérer des normes complexes de protection des données
Les organisations doivent répondre à de nombreuses exigences interdépendantes lors du traitement des données personnelles de l’UE. Elles doivent rédiger des mentions d’information claires détaillant 13 éléments distincts, des finalités de collecte aux droits individuels. Les exigences vont au-delà de la transparence : les entreprises doivent mettre en place des mesures de sécurité pour éviter la perte de données et les accès non autorisés, tout en gérant les transferts de données entre tiers. Ce réseau d’obligations impose une vigilance à chaque étape, de la collecte initiale au stockage, au traitement et au partage.
Maîtriser le contrôle des données
Une conformité stricte exige de combiner des obligations de certification continue avec des contrôles de confidentialité détaillés. Les organisations doivent maintenir une certification active sur la Data Privacy Framework List tout en gérant des mécanismes complexes d’opt-out pour le partage de données et le marketing. Le traitement des informations sensibles nécessite un consentement explicite, et les entreprises doivent suivre l’utilisation des données chez les tiers. Une seule erreur peut entraîner le retrait du cadre et la perte du droit de transférer des données de l’UE, obligeant à restituer ou supprimer les informations collectées.
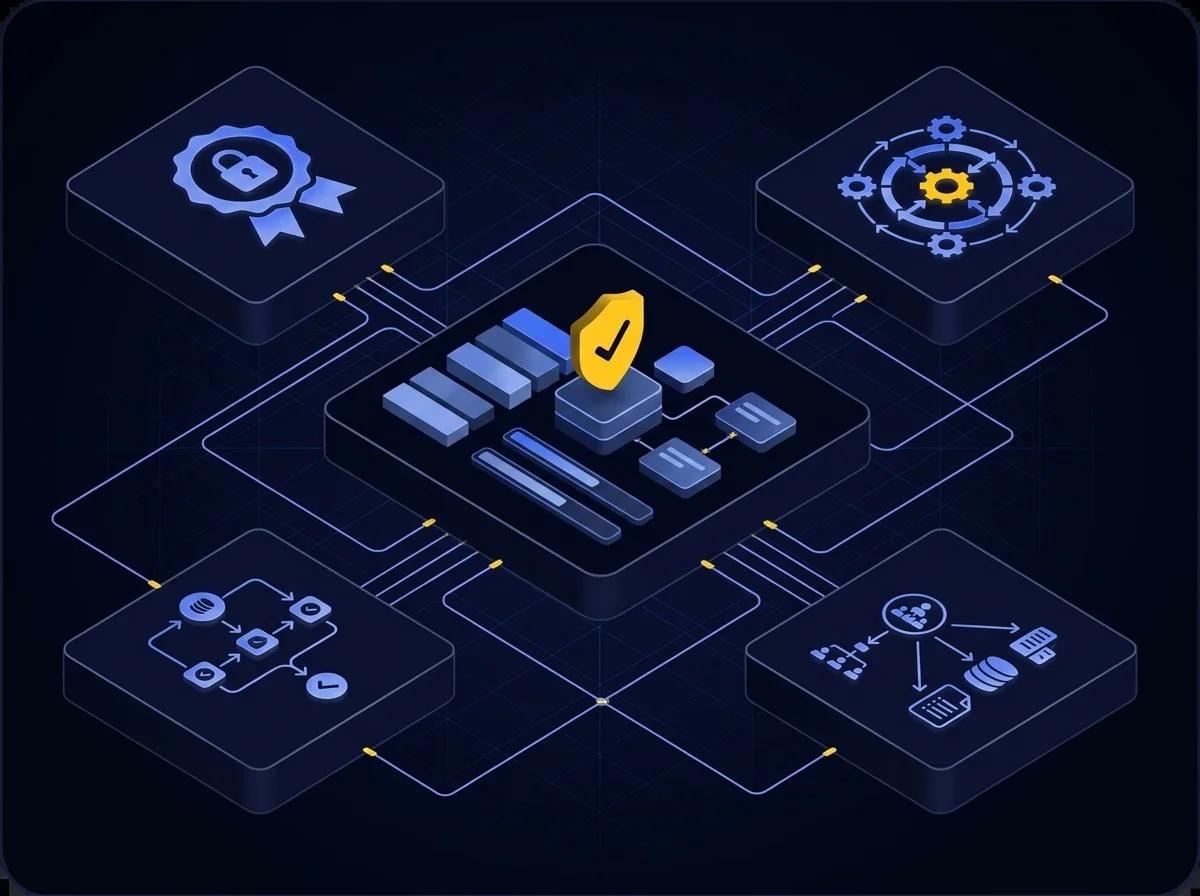
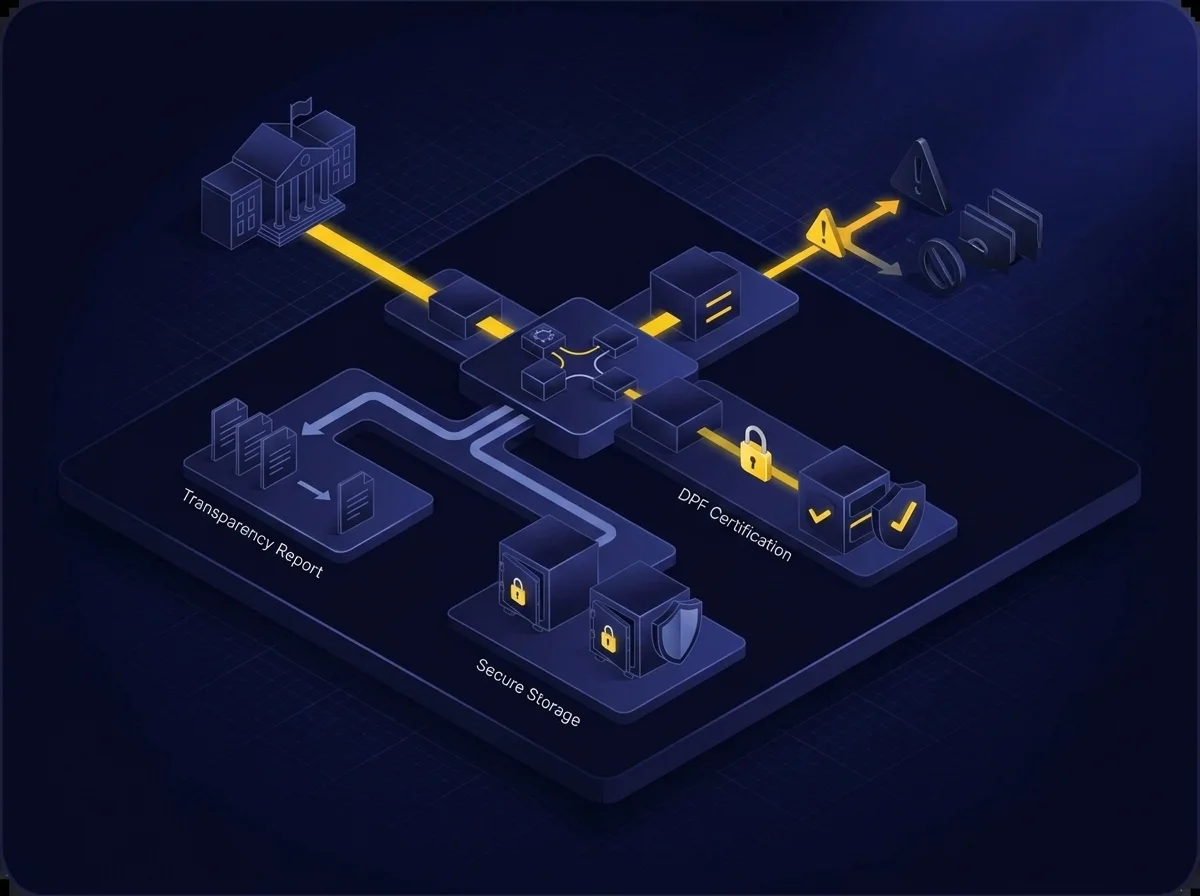
Équilibrer la transparence et la sécurité dans les demandes publiques de données
Les organisations doivent suivre et déclarer avec précision les demandes gouvernementales d’accès aux données personnelles tout en respectant les standards DPF UE-États-Unis. Elles doivent concilier obligations de transparence et exigences de sécurité, sans faire de fausses déclarations sur leur statut de certification. Les autorités publiques peuvent légalement demander l’accès à des informations personnelles, et les organisations doivent disposer de processus clairs pour y répondre. En cas de non-conformité, elles risquent d’être radiées de la liste du cadre et de faire l’objet de sanctions par plusieurs organismes réglementaires.
Protégez les données personnelles de l’UE avec des transferts transfrontaliers conformes
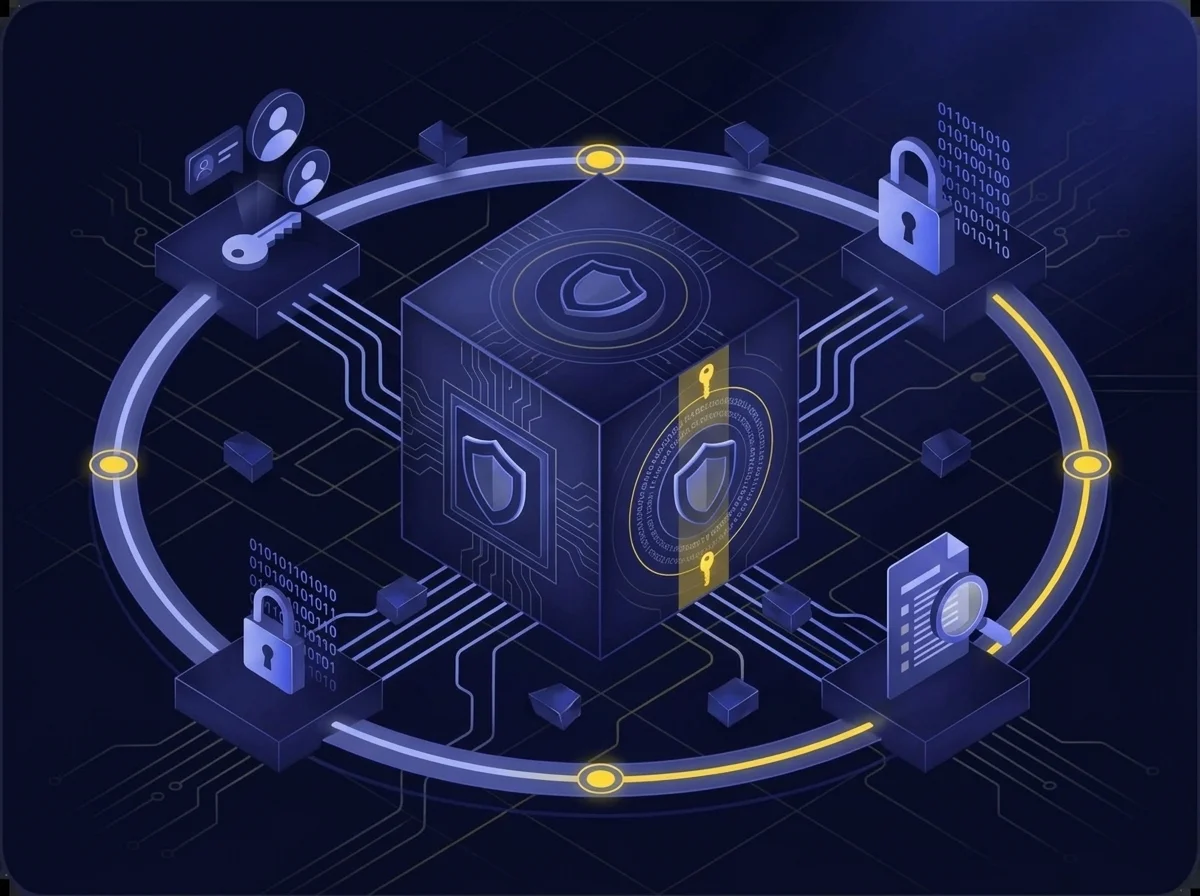
Protéger les données tout au long du parcours de conformité UE-États-Unis
Kiteworks répond aux exigences grâce à des fonctions de sécurité et de contrôle multicouches. Son architecture d’appliance virtuelle durcie assure une sécurité renforcée avec pare-feu intégrés, détection d’intrusion basée sur l’IA et double chiffrement des données au repos et en transit. Les contrôles d’accès basés sur les rôles et les échanges de données en zéro trust garantissent une gestion stricte des accès, tandis que l’audit logging assure la transparence sur toutes les activités.
Automatiser le contrôle des données et la gestion des consentements
Les échanges de données en zéro trust de Kiteworks imposent le respect des exigences de traitement et de collecte du consentement. Les contrôles d’accès basés sur les rôles de la plateforme gèrent les autorisations de partage de fichiers, et les administrateurs peuvent définir des durées de conservation avec des processus de suppression contrôlés. Ces fonctions automatisées permettent aux organisations de conserver leur certification au cadre en garantissant l’application des règles et la protection des données dans toutes les opérations.
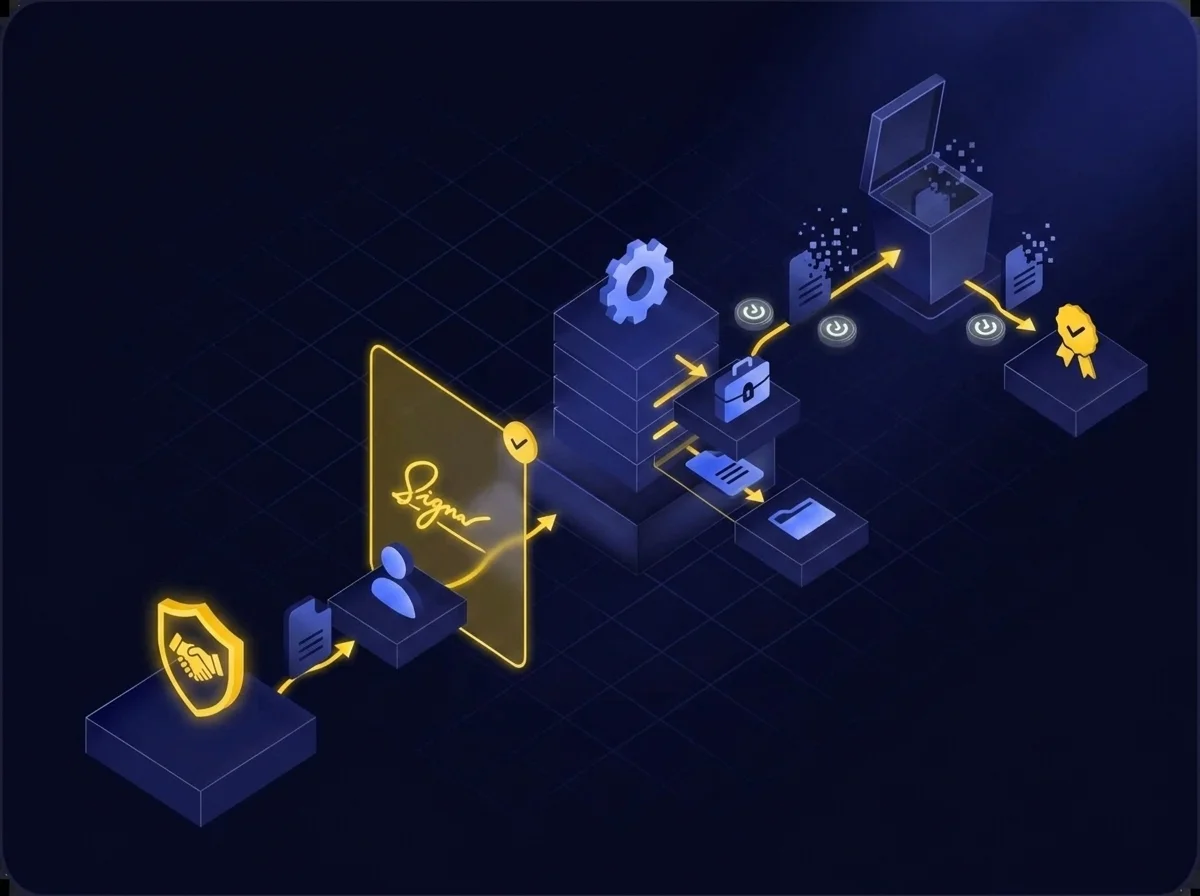
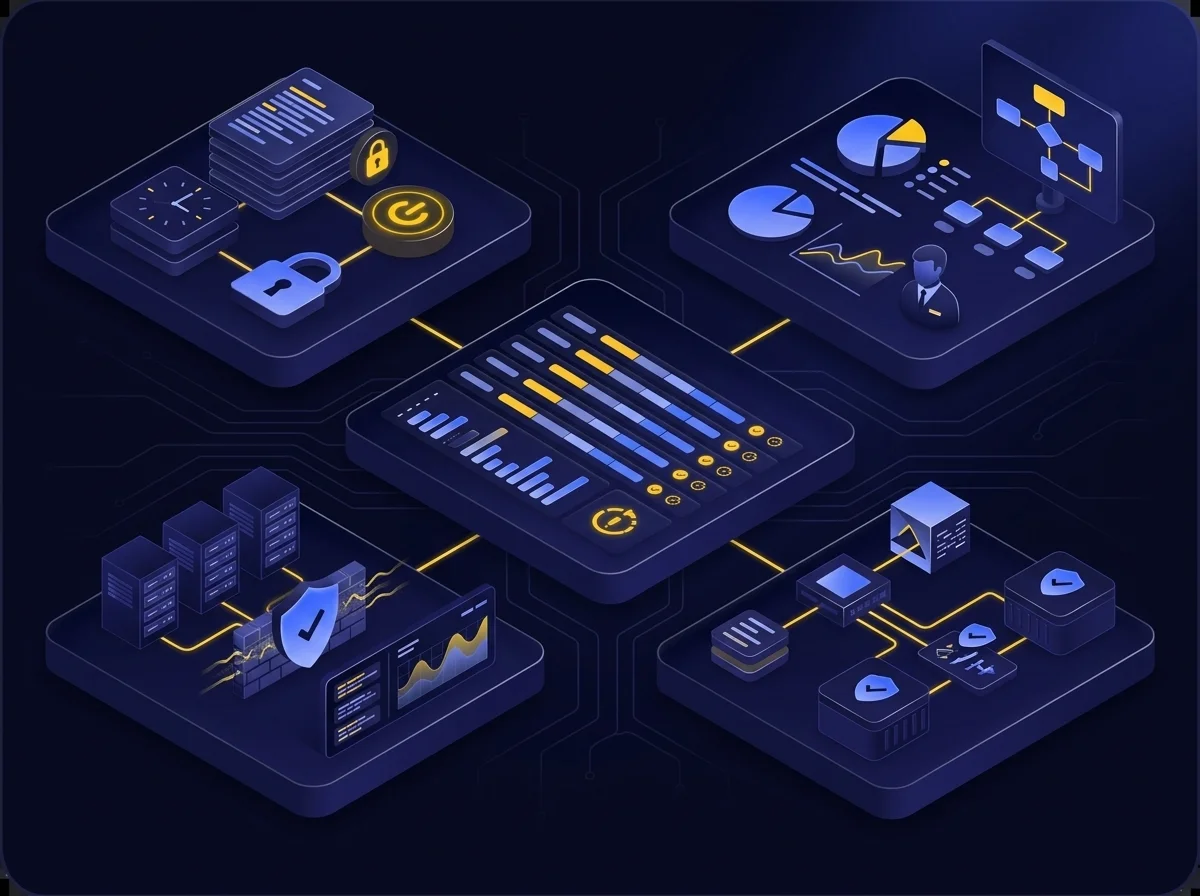
Simplifier la gestion des demandes gouvernementales de données avec des journaux d’audit immuables
Kiteworks aide les organisations à traiter les demandes gouvernementales de données grâce à des outils de traçabilité et de reporting. Les journaux d’audit de la plateforme conservent des traces détaillées de toutes les activités de sécurité et de conformité, tandis que la détection d’intrusion permet d’identifier les accès non autorisés. Les administrateurs système peuvent générer des rapports de conformité personnalisés via les outils intégrés, et le rôle CISO Administrator offre une visibilité détaillée sur les échanges de données sensibles. Les échanges de données en zéro trust imposent des restrictions d’accès selon le statut de conformité, et l’intégration SIEM garantit une surveillance continue de toutes les activités.
Foire aux questions
Le Data Privacy Framework UE-États-Unis permet de transférer en toute sécurité des données personnelles de l’UE vers des organisations américaines certifiées. Pour y participer, les organisations américaines doivent s’auto-certifier comme étant conformes aux principes de confidentialité du Framework, mettre en place des mesures de sécurité spécifiques et maintenir leur certification dans la durée.
Les organisations doivent mettre en œuvre des mesures de sécurité pour protéger les données personnelles de l’UE contre la perte, l’utilisation abusive et les accès non autorisés. Cela inclut le chiffrement, les contrôles d’accès et la tenue de journaux d’audit. Les entreprises doivent aussi documenter leurs pratiques de sécurité, limiter la collecte de données au strict nécessaire et définir des protocoles pour des transferts sécurisés vers des tiers.
Kiteworks propose des outils automatisés de conformité incluant des journaux d’audit détaillés, des échanges de données en zéro trust et des contrôles d’accès granulaires. L’architecture de l’appliance virtuelle durcie de la plateforme garantit la sécurité des données grâce à plusieurs couches de chiffrement, tandis que les fonctions de reporting intégrées permettent aux organisations de suivre et de vérifier leur conformité continue aux exigences du Framework.
Les organisations non conformes risquent d’être retirées de la liste du Data Privacy Framework, ce qui leur retire la possibilité de recevoir des données personnelles de l’UE dans ce cadre. Elles doivent alors soit restituer, soit supprimer les informations collectées précédemment et peuvent faire l’objet de mesures de la part des autorités réglementaires telles que la FTC ou le DOT. Après leur retrait, elles ne peuvent plus prétendre participer au Framework, mais peuvent encore transférer des données légalement via d’autres mécanismes autorisés par le RGPD, comme les Clauses Contractuelles Types (SCCs), les Règles d’Entreprise Contraignantes (BCRs) ou des dérogations spécifiques dans des situations limitées.
Kiteworks conserve des journaux d’audit immuables de tous les accès et activités sur les données, ce qui permet un reporting transparent des demandes gouvernementales. Le rôle CISO Administrator de la plateforme fournit des rapports détaillés de conformité, tandis que les échanges de données en zéro trust et la détection d’intrusions basée sur l’IA contribuent à la gestion des accès. L’intégration SIEM assure une surveillance continue de toutes les interactions avec les données.
Featured Resources
Cartographie de la conformité CMMC 2.0 pour les communications de contenu sensible
Cartographie de la conformité CMMC 2.0 pour les communications de contenu sensible
SafeEDIT Next-Gen DRM Maximise la Productivité et la Sécurité