La evolución e impacto de la inteligencia artificial en las decisiones de seguridad de datos
Navega los Requisitos Complejos de Protección de Datos
Las organizaciones deben implementar salvaguardas integrales para proteger los datos personales de la UE, desde obtener el consentimiento explícito hasta garantizar transferencias seguras y la gestión de terceros, manteniendo controles de acceso transparentes y documentación detallada de cumplimiento, todo bajo una estricta supervisión regulatoria.
Gestiona Estándares Complejos de Protección de Datos
Las organizaciones deben afrontar múltiples requisitos interconectados al tratar datos personales de la UE. Es necesario crear avisos de privacidad claros que detallen 13 elementos distintos, desde los fines de recopilación de datos hasta los derechos individuales. Los requisitos van más allá de la transparencia: las empresas deben implementar medidas de seguridad para evitar la pérdida de datos y accesos no autorizados, además de gestionar las transferencias de datos a terceros. Esta red compleja de obligaciones exige máxima atención a la protección de datos en cada etapa, desde la recopilación inicial hasta el almacenamiento, procesamiento y uso compartido.
Domina el Control de Datos
El cumplimiento estricto exige que las organizaciones combinen requisitos de certificación continua con controles de privacidad detallados. Deben mantener la certificación activa en la Lista del Marco de Privacidad de Datos y gestionar mecanismos complejos de exclusión para el uso compartido de datos y marketing. El manejo de información sensible requiere consentimiento explícito, y las empresas deben rastrear el uso de datos con terceros. Un solo error puede llevar a la eliminación del marco y la pérdida del privilegio de transferir datos de la UE, obligando a devolver o eliminar la información recopilada.
Equilibra la Transparencia y la Seguridad en Solicitudes de Datos Públicos
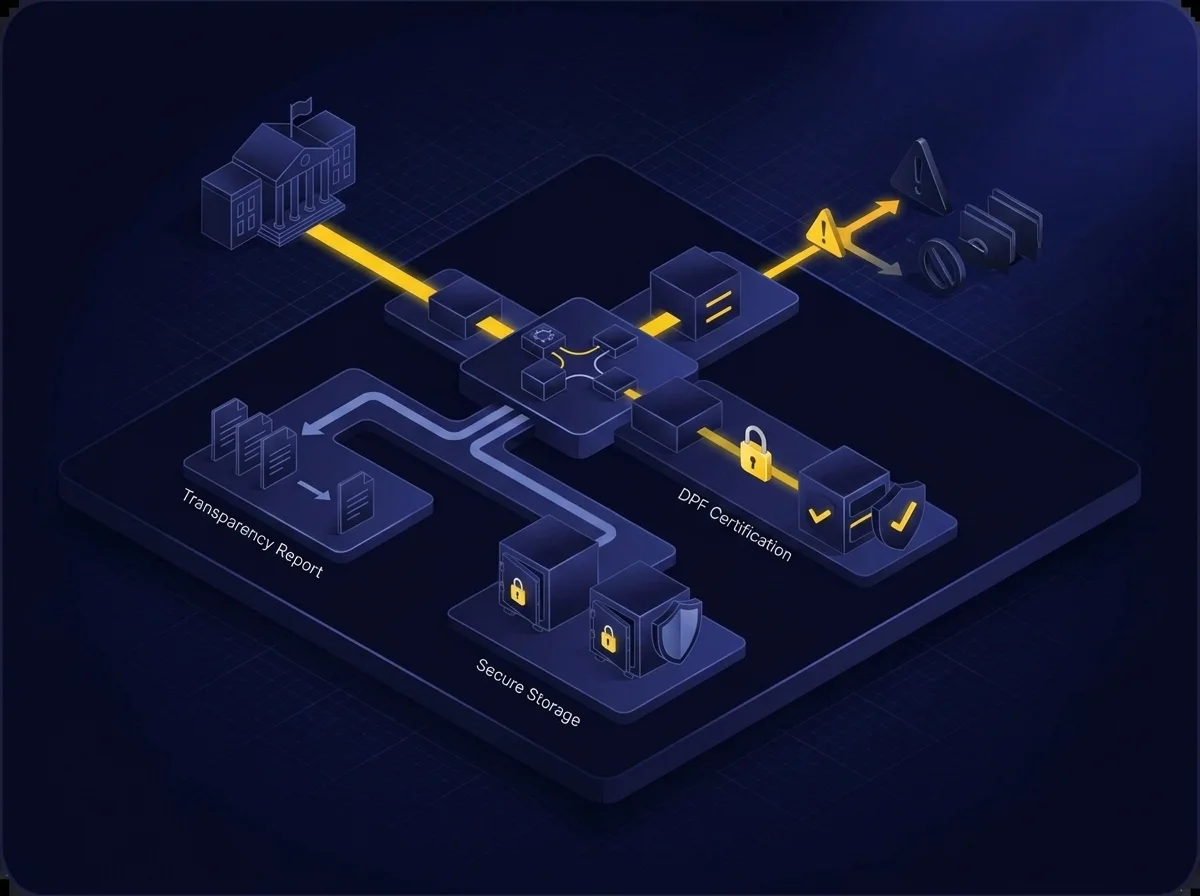
Las organizaciones deben monitorear y reportar cuidadosamente las solicitudes gubernamentales de datos personales mientras cumplen con los estándares del DPF UE-EE. UU.. Afrontan el reto de equilibrar las obligaciones de transparencia con los requisitos de seguridad, evitando afirmaciones engañosas sobre su estatus de certificación. Las autoridades públicas pueden solicitar legalmente acceso a información personal, y las organizaciones necesitan procesos claros para gestionar estas solicitudes. Si no cumplen, pueden ser eliminadas de la Lista del Marco y enfrentar acciones de organismos reguladores.
Protege los Datos Personales de la UE con Transferencias Transfronterizas Cumplidas
Protege los Datos Durante Todo el Proceso de Cumplimiento UE-EE. UU.
Kiteworks responde a los requisitos con funciones de seguridad y control en múltiples capas. Su arquitectura de dispositivo virtual reforzado ofrece seguridad robusta con firewalls integrados, detección de intrusiones basada en IA y cifrado doble para datos en reposo y en tránsito. Los controles de acceso basados en roles y el intercambio de datos de confianza cero aseguran una gestión estricta de accesos, mientras que los registros de auditoría integrales mantienen la transparencia en todas las actividades.
Automatiza el Control de Datos y la Gestión de Consentimientos
Los intercambios de datos de confianza cero de Kiteworks aplican requisitos de manejo de datos y recogida de consentimientos. Los controles de acceso basados en roles de la plataforma gestionan los permisos de uso compartido de archivos, y los administradores pueden definir periodos de retención con procesos de eliminación controlada. Estas funciones automatizadas ayudan a mantener la certificación en el Marco, asegurando la aplicación constante de políticas y la protección de datos en todas las operaciones.
Simplifica la Gestión de Solicitudes Gubernamentales de Datos con Registros de Auditoría Inmutables
Kiteworks ayuda a las organizaciones a gestionar solicitudes gubernamentales de datos mediante herramientas integrales de seguimiento y reporte. Los registros de auditoría de la plataforma mantienen un historial detallado de todas las actividades de seguridad y cumplimiento, mientras que la detección de intrusiones identifica accesos no autorizados. Los administradores del sistema pueden generar informes personalizados de cumplimiento con herramientas integradas, y el rol de Administrador CISO ofrece visibilidad detallada sobre los intercambios de datos sensibles. Los intercambios de datos de confianza cero aplican restricciones de acceso según el estado de cumplimiento, y la integración con SIEM garantiza la monitorización continua de todas las actividades.
Preguntas frecuentes
El Marco de privacidad de datos UE-EE. UU. permite transferencias seguras de datos personales desde la UE a organizaciones estadounidenses certificadas. Para participar, las organizaciones de EE. UU. deben autocertificar el cumplimiento de los principios de privacidad del Marco, implementar medidas de seguridad específicas y mantener la certificación de forma continua.
Las organizaciones deben implementar medidas de seguridad integrales para proteger los datos personales de la UE frente a pérdida, uso indebido y accesos no autorizados. Esto incluye cifrado, controles de acceso y registros de auditoría. Además, las empresas deben mantener documentación de sus prácticas de seguridad, asegurar la minimización de datos y establecer protocolos para transferencias seguras a terceros.
Kiteworks ofrece herramientas de cumplimiento automatizadas que incluyen registros de auditoría integrales, intercambios de datos de confianza cero y controles de acceso granulares. La arquitectura de dispositivo virtual reforzado de la plataforma garantiza la seguridad de los datos mediante múltiples capas de cifrado, mientras que las capacidades de generación de informes ayudan a las organizaciones a monitorear y verificar el cumplimiento continuo con los requisitos del Marco.
Las organizaciones que no cumplen pueden ser eliminadas de la Lista del Marco de privacidad de datos, lo que revoca su capacidad para recibir datos personales de la UE bajo el Marco. En estos casos, deben devolver o eliminar la información recopilada previamente y pueden enfrentar acciones por parte de autoridades regulatorias como la FTC o el DOT. Tras la eliminación, ya no pueden declarar su participación en el Marco, pero aún pueden transferir datos legalmente usando otros mecanismos permitidos por el GDPR, como las Cláusulas de Contrato Estándar (SCC), normas corporativas vinculantes (BCR) o excepciones específicas para situaciones limitadas.
Kiteworks mantiene registros de auditoría inmutables de todos los accesos y actividades sobre los datos, lo que permite reportes transparentes ante solicitudes gubernamentales. El rol de Administrador CISO de la plataforma proporciona informes detallados de cumplimiento, mientras que los intercambios de datos de confianza cero y la detección de intrusiones basada en IA ayudan a gestionar el acceso. La integración con SIEM garantiza el monitoreo continuo de todas las interacciones con los datos.
Featured Resources
Kiteworks Apoya el Cumplimiento de la Política Nacional de Clasificación de Datos de Qatar
Kiteworks Apoya el Cumplimiento de la Política Nacional de Clasificación de Datos de Qatar
Cómo Kiteworks Apoya el Cumplimiento de Datos NIAS 2.1 de Qatar
Cómo Kiteworks Apoya el Cumplimiento de Datos NIAS 2.1 de Qatar
Apoyando el Cumplimiento de la Ley de Protección de Privacidad de Datos Personales de Catar