

人工知能の進化とデータセキュリティ意思決定への影響
複雑なデータ保護要件への対応
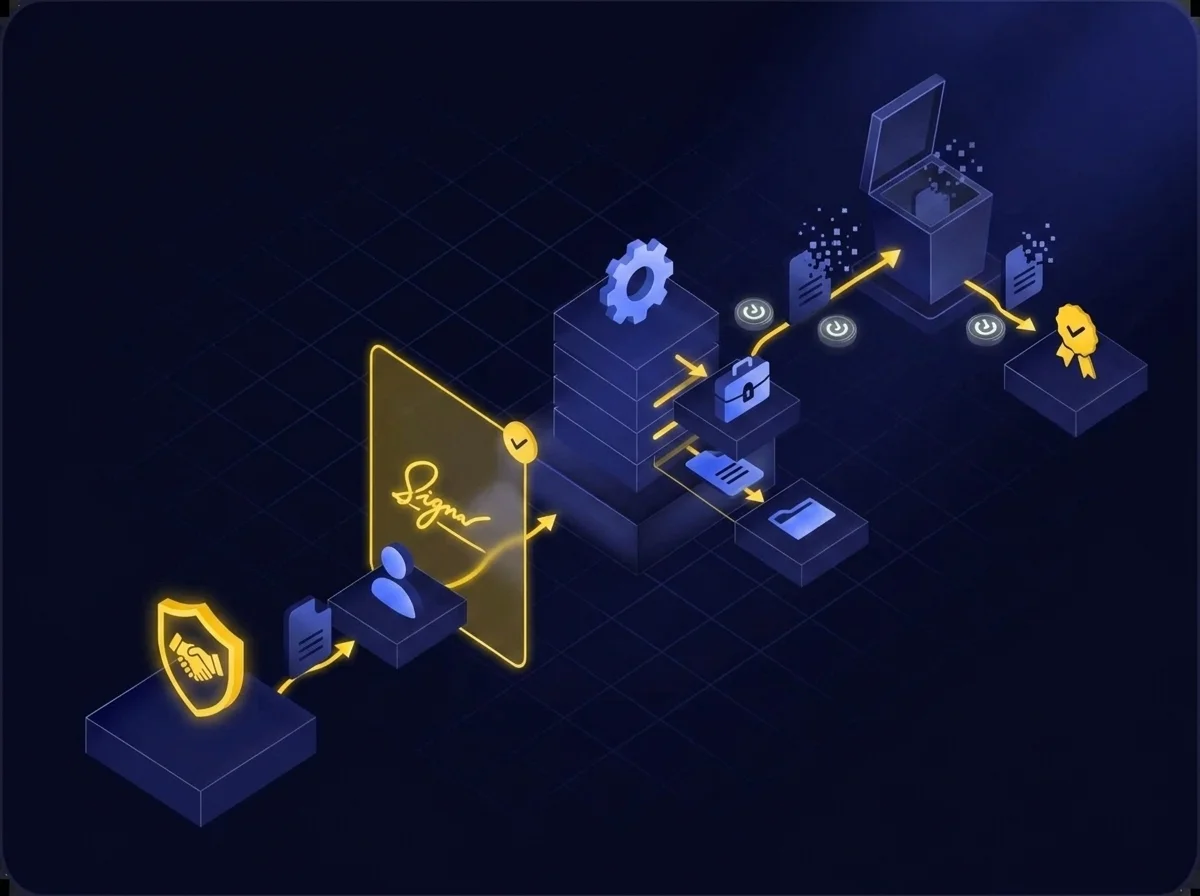
組織は、EU個人データを保護するために、明示的な同意の取得から安全なデータ転送や第三者による取扱いの確保まで、包括的なセーフガードを実装しなければなりません。また、透明性の高いアクセス制御や詳細なコンプライアンス文書の維持も求められており、これらすべてが厳格な規制監督下で実施されます。
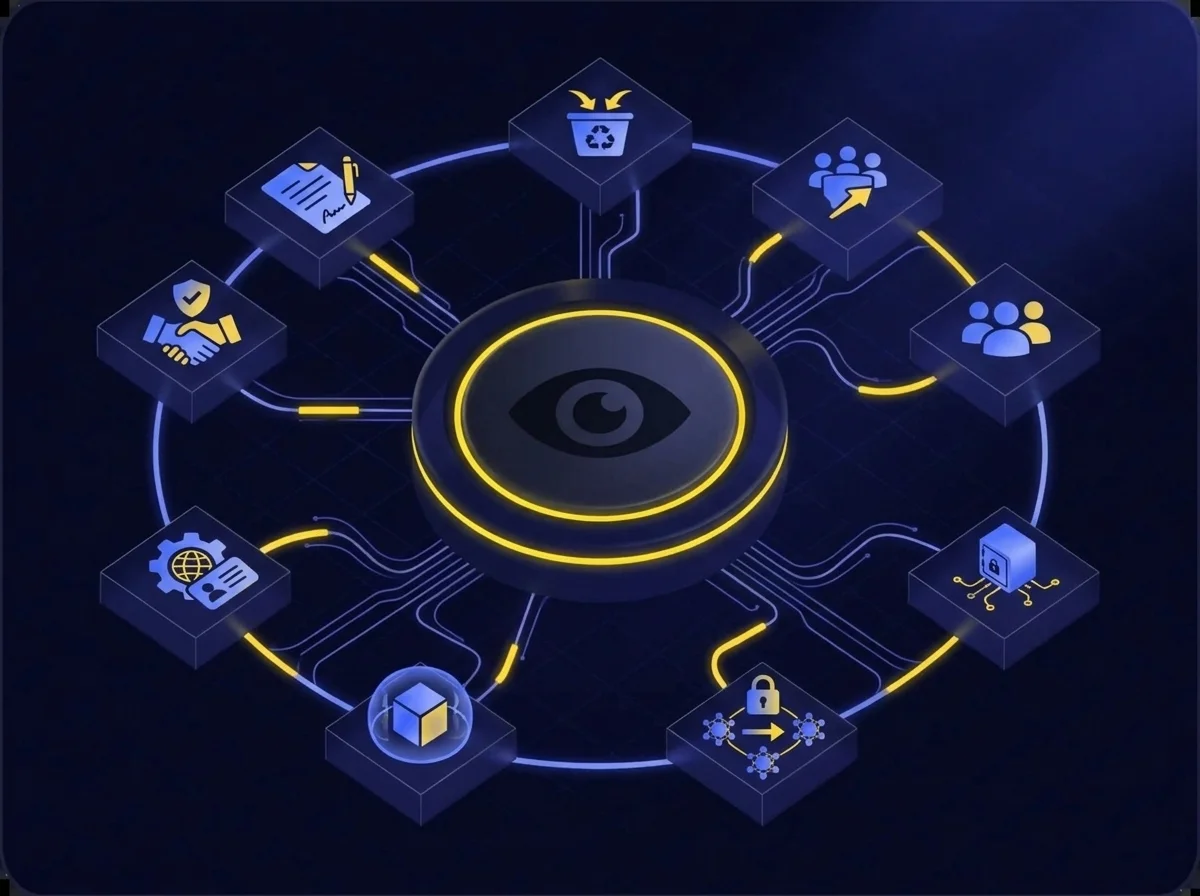
複雑なデータ保護基準の管理
組織は、EU個人データを取り扱う際に複数の相互に関連する要件に対応する必要があります。データ収集の目的から個人の権利まで、13項目にわたる詳細なプライバシー通知を作成しなければなりません。要件は透明性だけにとどまらず、企業はデータ損失や不正アクセスを防ぐためのセキュリティ対策を講じ、第三者へのデータ移転も管理する必要があります。この複雑な義務の網は、初回収集から保存、処理、共有に至るまで、あらゆる段階でデータ保護に細心の注意を払うことを求めています。
データコントロールの徹底
厳格なコンプライアンスには、組織が継続的な認証要件と詳細なプライバシー制御を組み合わせることが求められます。Data Privacy Framework Listでの認証を維持しつつ、データ共有やマーケティングに関する複雑なオプトアウト手続きを管理しなければなりません。機密情報の取扱いには明示的な同意が必要であり、企業は第三者にわたるデータ利用状況も追跡する必要があります。わずかなミスでもフレームワークからの除外やEUデータ転送特権の喪失につながり、収集済みデータの返却や削除を余儀なくされるリスクがあります。
透明性とセキュリティのバランスを公共データリクエストで実現
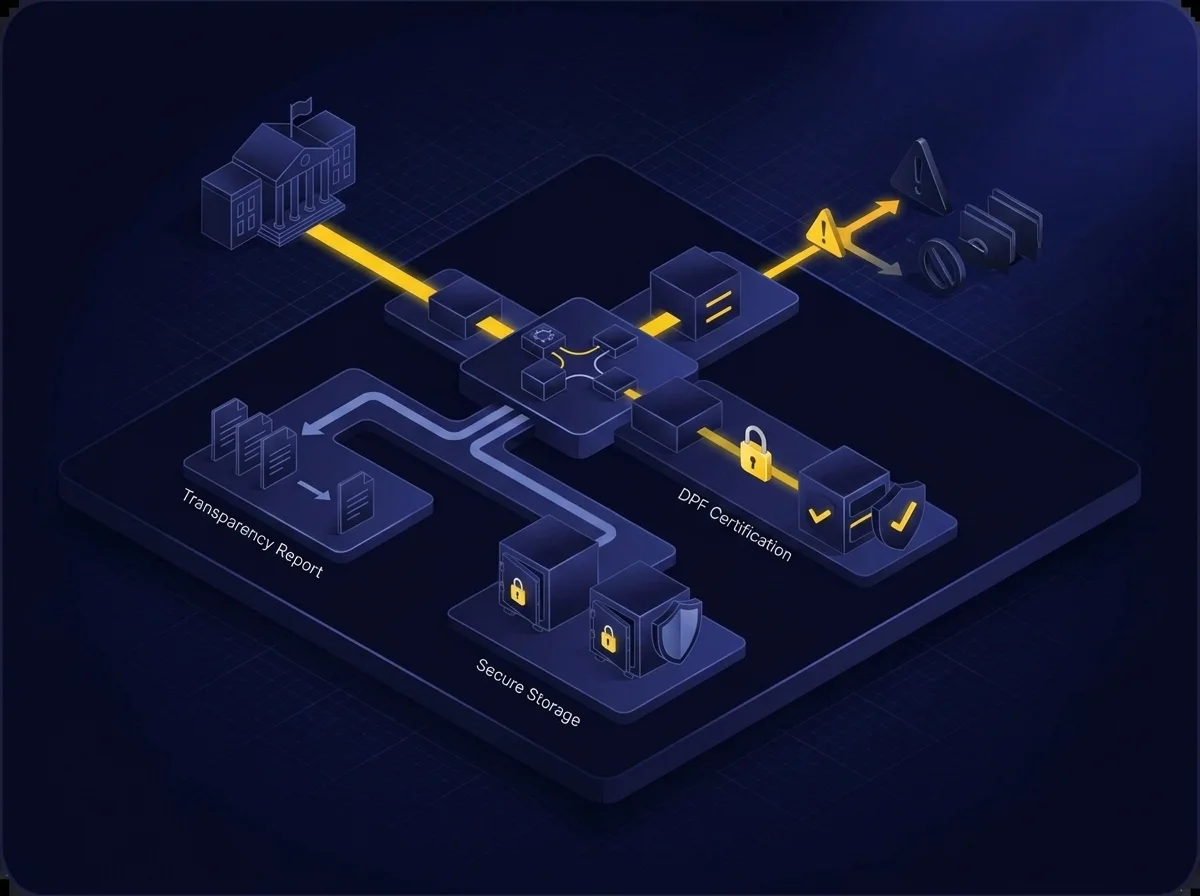
組織は、EU・米国間データプライバシーフレームワーク基準を遵守しながら、政府による個人データのリクエストを厳密に追跡・報告する必要があります。透明性義務とセキュリティ要件のバランスを取るという複雑な課題に直面しており、認証状況に関する誤解を招く表現も避けなければなりません。公的機関は合法的に個人情報へのアクセスを要求できますが、組織にはこれらのリクエストを適切に処理する明確なプロセスが必要です。要件を満たさない組織は、Framework Listからの除外や複数の規制当局による制裁措置のリスクがあります。
EU個人データを準拠した越境転送で保護
EU-USコンプライアンスの全工程でデータを保護
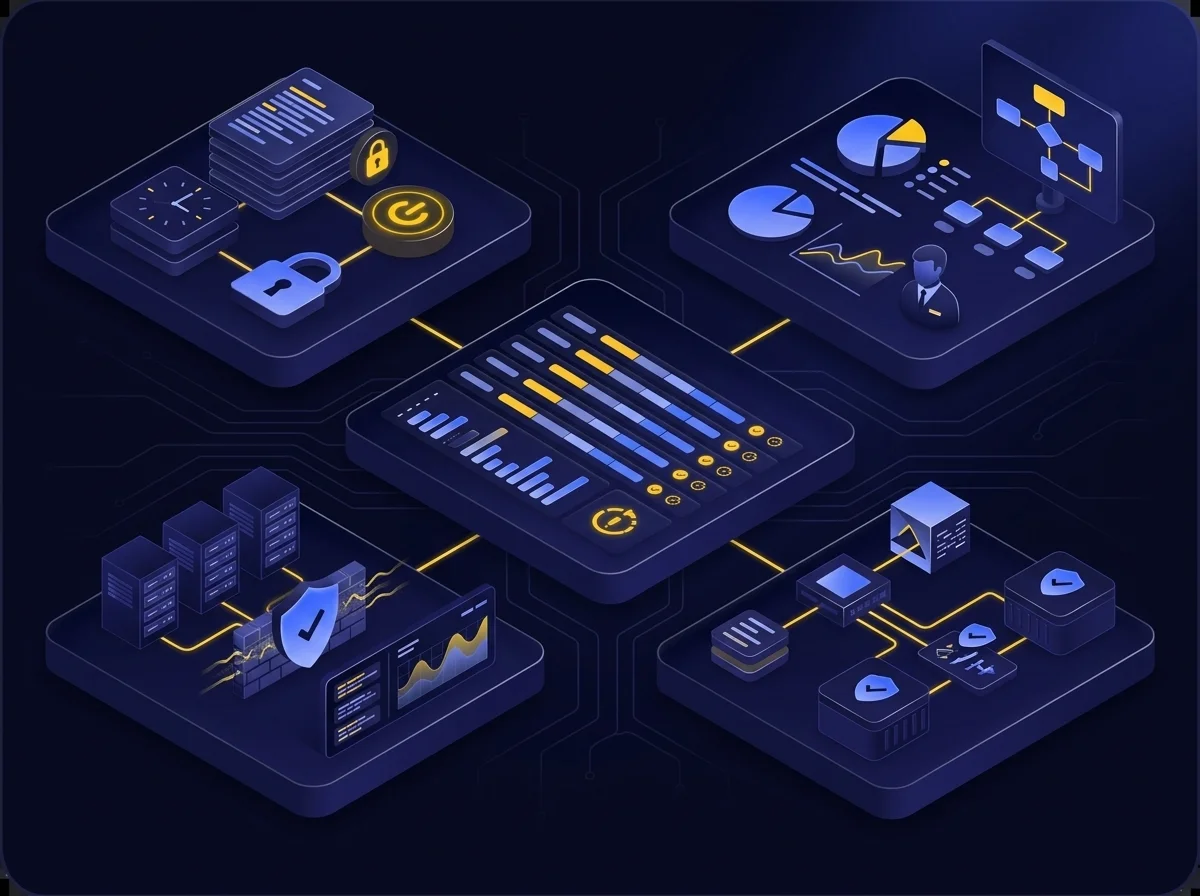
Kiteworksは、多層的なセキュリティと制御機能によって要件に対応します。強化された仮想アプライアンスアーキテクチャは、組み込みファイアウォール、AIベースの侵入検知、保存中および転送中の二重暗号化により堅牢なセキュリティを提供します。ロールベースのアクセス制御とゼロトラストデータ交換により厳格なデータアクセス管理を実現し、包括的な監査ログで全活動の透明性を維持します。
よくあるご質問
EU・米国間データプライバシーフレームワークは、EUから認証済みの米国組織への個人データの安全な移転を可能にします。参加するためには、米国の組織はフレームワークのプライバシー原則への自己認証、特定のセキュリティ対策の実施、継続的な認証の維持が求められます。
組織は、EUの包括的なセキュリティ対策を実施し、個人データを損失、不正利用、無許可アクセスから保護する必要があります。これには暗号化、アクセス制御、監査ログが含まれます。また、セキュリティ運用の文書化、データ最小化、第三者への安全なデータ移転のためのプロトコル確立も求められます。
Kiteworksは、包括的な監査ログ、ゼロトラストによるデータ交換、きめ細かなアクセス制御など自動化されたコンプライアンスツールを提供します。プラットフォームの強化された仮想アプライアンスアーキテクチャは、多層の暗号化によってデータセキュリティを確保し、組み込みのレポート機能によってフレームワーク要件への継続的な準拠状況の追跡と検証を支援します。
Kiteworksは、すべてのデータアクセスとアクティビティの改ざん不可能な監査ログを保持し、政府からの要求に対する透明性の高い報告を可能にします。プラットフォームのCISO管理者ロールは詳細なコンプライアンスレポートを提供し、ゼロトラストデータ交換やAIベースの侵入検知によってアクセス管理を強化します。SIEM連携により、すべてのデータインタラクションを継続的に監視します。