Navigeer complexe vereisten voor gegevensbescherming en behoud operationele efficiëntie
Organisaties moeten uitgebreide beveiligingsmaatregelen implementeren, expliciete toestemming verkrijgen voor gegevensverwerking, gedetailleerde audittrail bijhouden en mechanismen bieden voor individuele gegevensrechten—terwijl ze zorgen dat gegevens toegankelijk blijven voor legitieme zakelijke activiteiten en ongeautoriseerde toegang wordt voorkomen.
Voldoe aan complexe normen voor gegevensbescherming
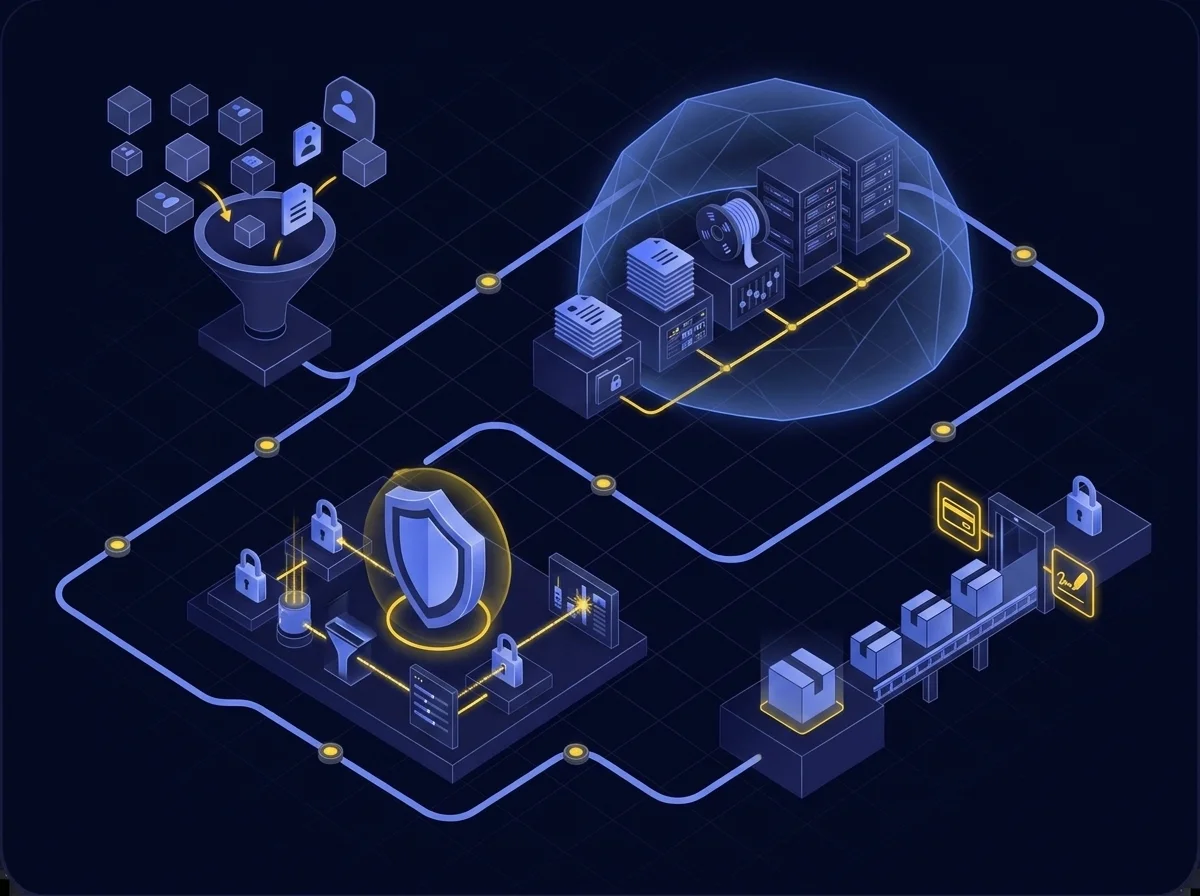
Bedrijven moeten uitgebreide gegevensbescherming in balans brengen met operationele efficiëntie. De Franse wet op gegevensbescherming vereist dat organisaties elk aspect van gegevensverwerking documenteren—van de initiële verzameling tot overdracht aan derden. Organisaties moeten strikte beveiligingsmaatregelen nemen om gegevensvervorming en ongeoorloofde openbaarmaking te voorkomen, terwijl ze gedetailleerde verslagen bijhouden van alle gegevensverwerkingsactiviteiten.
Behoud nauwkeurige gegevenscontrole over alle verwerkingsactiviteiten
Organisaties moeten elk geval van gegevensverwerking en -deling volgen om naleving te waarborgen. De wet vereist dat bedrijven het gebruik van gegevens monitoren en beperken tot opgegeven doeleinden, met aanzienlijke sancties—gevangenisstraf en boetes tot 2 miljoen frank—bij misbruik. Wanneer gegevens moeten worden gecorrigeerd of verwijderd, moeten bedrijven alle derden die deze gegevens hebben ontvangen traceren en informeren. Dit creëert een voortdurende verplichting om elke gegevensoverdracht en elk gebruik te documenteren en te monitoren.
Balans tussen individuele rechten en organisatorisch datamanagement
Organisaties moeten omgaan met diverse, concurrerende eisen binnen data management. Ze moeten gegevensopslag beperken tot goedgekeurde termijnen, terwijl ze individuele rechten op inzage, correctie en verwijdering van informatie beheren. Het opslaan van gevoelige gegevens vereist expliciete toestemming, met speciale bescherming voor gevoelige informatie. Bedrijven moeten snel reageren op inzageverzoeken, duidelijke informatie verstrekken en de juistheid van opgeslagen gegevens aantonen wanneer hierom wordt gevraagd—terwijl ze voorkomen dat gegevens worden verborgen of verdwijnen.
Bescherm Persoonsgegevens en Voldoe aan Franse Privacyvereisten met Uitgebreide Beveiligingsmaatregelen
Uitgebreide Beveiliging voor Gegevensbescherming
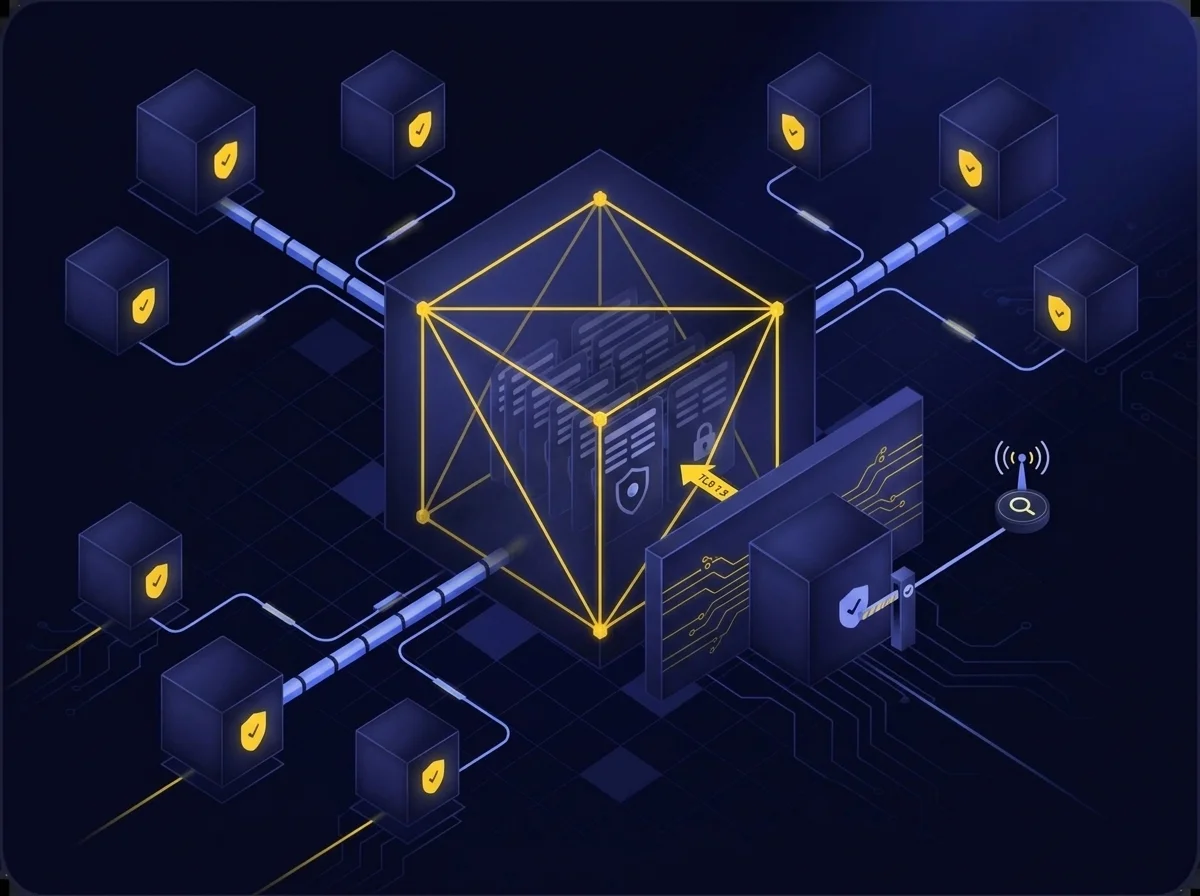
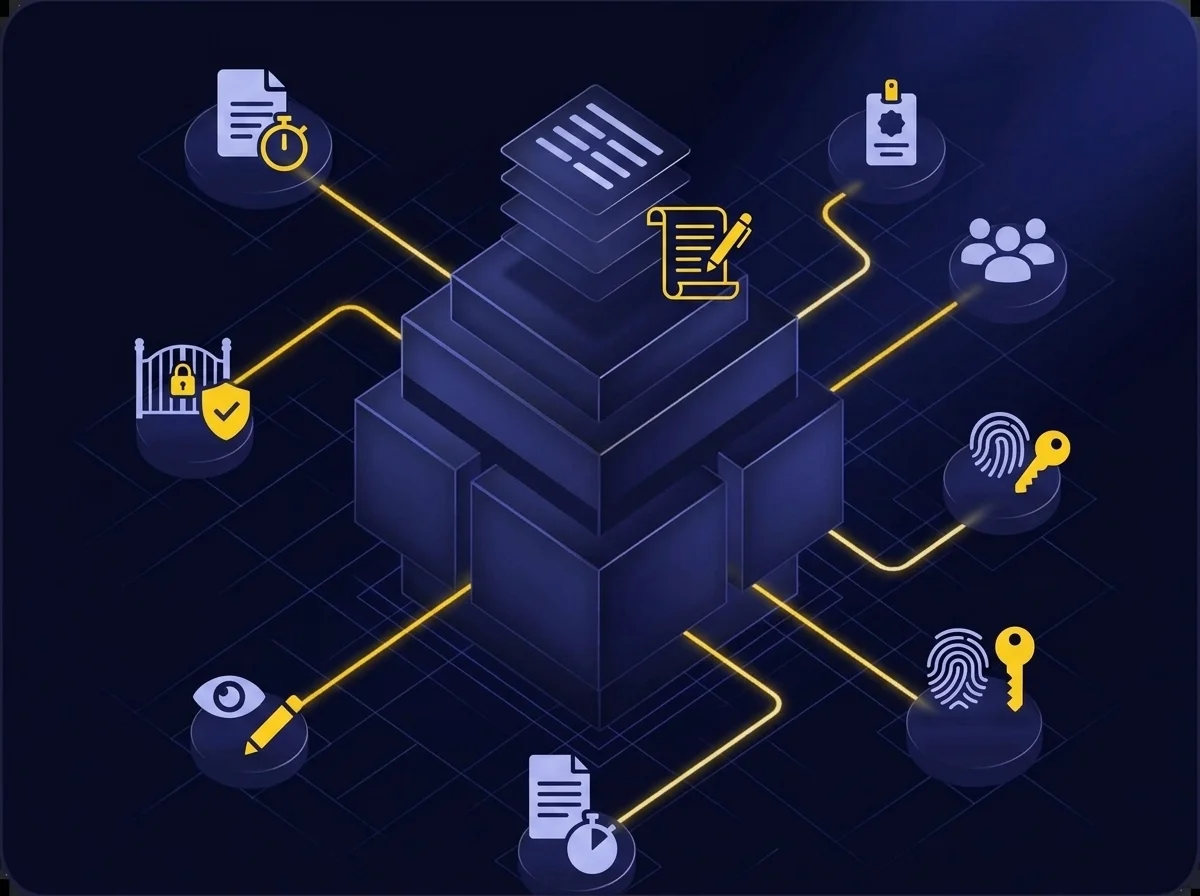
Kiteworks voldoet aan vereisten voor gegevensbescherming met gelaagde beveiligingsmaatregelen. De hardened virtual appliance combineert netwerkfirewalls, WAF en IP-blokkering met AI-gebaseerde inbraakdetectie. Bestands- en schijf-dubbele encryptie beveiligt gegevens in rust, terwijl TLS 1.3 gegevens in transit beschermt. Het platform handhaaft gedetailleerde machtigingen via rolgebaseerde toegangscontrole (RBAC) en zero-trust gegevensuitwisseling (ZTDE). De single-tenant private cloud-architectuur en continue SIEM-feeds zorgen voor robuuste beveiligingsmonitoring en voorkomen blootstelling van klantgegevens aan derden.
Volledige Zichtbaarheid en Controle over Gegevensbeweging
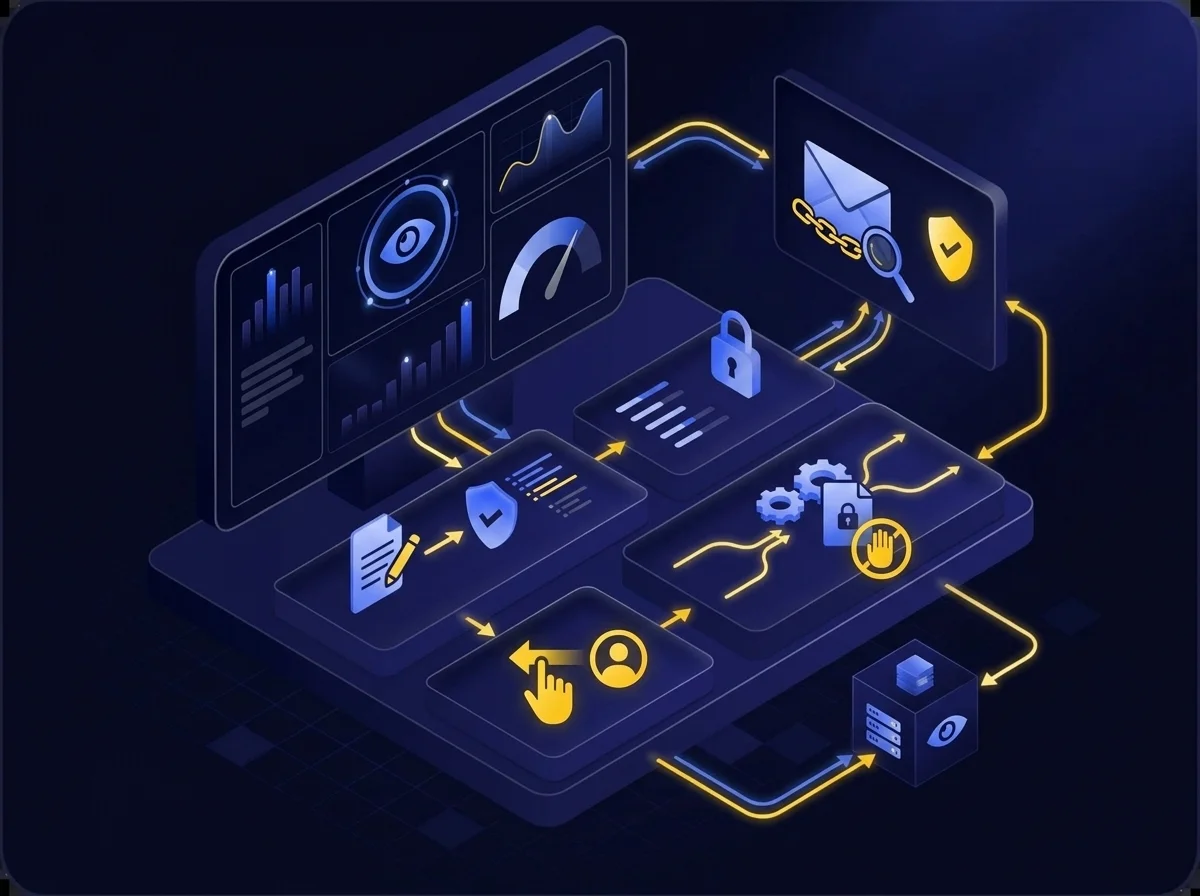
Kiteworks stelt organisaties in staat om gegevens te volgen en te beheren dankzij uitgebreide auditmogelijkheden. Het CISO-dashboard monitort alle gegevensbewegingen, terwijl gedetailleerde activiteitstracering iedere gebruikersactie vastlegt. Dashboards voor berichttracering tonen e-mailbezorging en toegangsstatus, en logs registreren alle bestandswijzigingen. Zero-trust gegevensuitwisseling (ZTDE) dwingt gebruiksbeperkingen af en continue SIEM-feeds maken beveiligingsmonitoring mogelijk. Het platform biedt organisaties de mogelijkheid om na verzending de toegang tot gegevens in te trekken, zodat controle behouden blijft tijdens het delen van gegevens.
Slimme Controles voor Flexibel Data Management en Toegangsrechten
Tijdsgebonden toegangs- en bewaarbeleid regelt automatisch de levenscyclus van bestanden. Zero-trust gegevensuitwisseling (ZTDE) beheert toegang tot gevoelige gegevens, terwijl SafeVIEW en SafeEDIT gecontroleerd bekijken en bewerken mogelijk maken. De uitgebreide logs van het platform volgen alle gebruikersactiviteiten en bestandswijzigingen, waardoor volledige versiegeschiedenis behouden blijft. Rolgebaseerde toegangscontrole (RBAC) biedt gedetailleerde machtigingen en multi-factor authentication garandeert veilige gebruikerstoegang tot persoonsgegevens.
Veelgestelde vragen
De wet vereist dat organisaties die gegevens van Franse inwoners verwerken, strikte beveiligingsmaatregelen implementeren, expliciete toestemming verkrijgen voor gegevensverwerking, gedetailleerde audit logs bijhouden en mechanismen bieden voor individuele gegevensrechten. Organisaties moeten alle processen rondom gegevensverwerking documenteren, van verzameling tot overdracht aan derden, en ongeautoriseerde toegang en gegevensvervorming voorkomen.
Alle sectoren die persoonsgegevens van Franse inwoners verwerken, moeten voldoen aan de wet, ongeacht hun locatie. Dit omvat zorgverleners, instellingen in de financiële sector, technologiebedrijven en elke organisatie die persoonsgegevens van Franse burgers verzamelt, opslaat of verwerkt. De wet is van toepassing op zowel geautomatiseerde als handmatige gegevensverwerkende systemen.
Niet-naleving leidt tot zware sancties, waaronder gevangenisstraf tot vijf jaar en boetes tot 2 miljoen frank. Organisaties moeten ook betrokkenen informeren bij een datalek en kunnen extra sancties krijgen als zij persoonsgegevens niet correct volgen, documenteren of beschermen gedurende de levenscyclus ervan.
Kiteworks biedt gelaagde beveiliging via een hardened virtual appliance, dubbele encryptie van bestanden en schijven, en uitgebreide audit logs. Het platform biedt rolgebaseerde toegangscontrole (RBAC), zero-trust gegevensuitwisseling (ZTDE) en fijnmazig rechtenbeheer. De single-tenant private cloud-architectuur voorkomt blootstelling van klantgegevens aan andere klanten, terwijl continue SIEM-feeds beveiligingsmonitoring mogelijk maken.
Kiteworks levert uitgebreide auditmogelijkheden via het CISO-dashboard, dat alle gegevensbewegingen en gebruikersacties monitort. Het platform bevat dashboards voor berichttracking, gedetailleerde logs van activiteiten en records van bestandswijzigingen. Organisaties kunnen gebruiksbeperkingen afdwingen via zero-trust gegevensuitwisseling (ZTDE) en volledige versiegeschiedenis van alle gegevenswijzigingen behouden.
Featured Resources
Zivver En Kiteworks Zijn Gecertificeerd Voor NEN 7510-1:2024
Zivver En Kiteworks Zijn Gecertificeerd Voor NEN 7510-1:2024
Zivver En Kiteworks Zijn Gecertificeerd Voor NEN 7510-1:2024
Zivver En Kiteworks Zijn Gecertificeerd Voor NEN 7510-1:2024
Datasoevereiniteit in Nederland: Architectuur, Geen Contractclausule

Datasoevereiniteit in Nederland: Architectuur, Geen Contractclausule
IT, SECURITY, PRIVACY, AND COMPLIANCE LEADERS AT THOUSANDS OF THE WORLD’S LEADING ENTERPRISES AND GOVERNMENT AGENCIES TRUST KITEWORKS