Naviguez dans des exigences complexes de protection des données tout en préservant l’efficacité opérationnelle
Les organisations doivent mettre en place des mesures de sécurité robustes, obtenir le consentement explicite pour le traitement des données, tenir des journaux d’audit détaillés et proposer des mécanismes permettant l’exercice des droits individuels sur les données—tout en veillant à ce que les données restent accessibles pour les besoins légitimes de l’entreprise et en empêchant tout accès non autorisé.
Respecter des normes complexes de protection des données
Les entreprises doivent trouver un équilibre entre la protection des données et l’efficacité opérationnelle. La Loi Informatique et Libertés impose aux organisations de documenter chaque étape du traitement des données, de la collecte initiale jusqu’aux transferts à des tiers. Elles doivent mettre en œuvre des mesures de sécurité strictes pour éviter toute altération ou divulgation non autorisée des données, tout en conservant des registres détaillés de l’ensemble des activités de traitement.
Maîtriser précisément les données sur l’ensemble des traitements
Les organisations doivent suivre chaque opération de traitement et de partage des données pour garantir la conformité. La loi impose aux entreprises de surveiller et de limiter l’utilisation des données aux finalités déclarées, sous peine de lourdes sanctions—emprisonnement et amendes pouvant atteindre 2 millions de francs—en cas d’utilisation abusive. En cas de rectification ou de suppression de données, les entreprises doivent pouvoir tracer et informer tous les tiers ayant reçu ces données. Cela implique une obligation continue de documenter et de contrôler chaque transfert et chaque utilisation des données.
Équilibrer les droits individuels et la gestion des données en entreprise
Les organisations doivent composer avec de multiples exigences parfois contradictoires en matière de gestion des données. Elles doivent limiter la conservation des données à des durées autorisées tout en permettant aux personnes d’exercer leurs droits d’accès, de rectification et d’effacement. La conservation de données sensibles nécessite un consentement explicite, avec des protections renforcées pour ces informations. Les entreprises doivent répondre rapidement aux demandes d’accès, fournir des informations claires et prouver l’exactitude des données stockées en cas de contestation—tout en évitant la dissimulation ou la disparition des données.
Protégez les données personnelles et respectez les exigences françaises en matière de confidentialité grâce à des contrôles de sécurité avancés
Sécurité avancée pour la protection des données
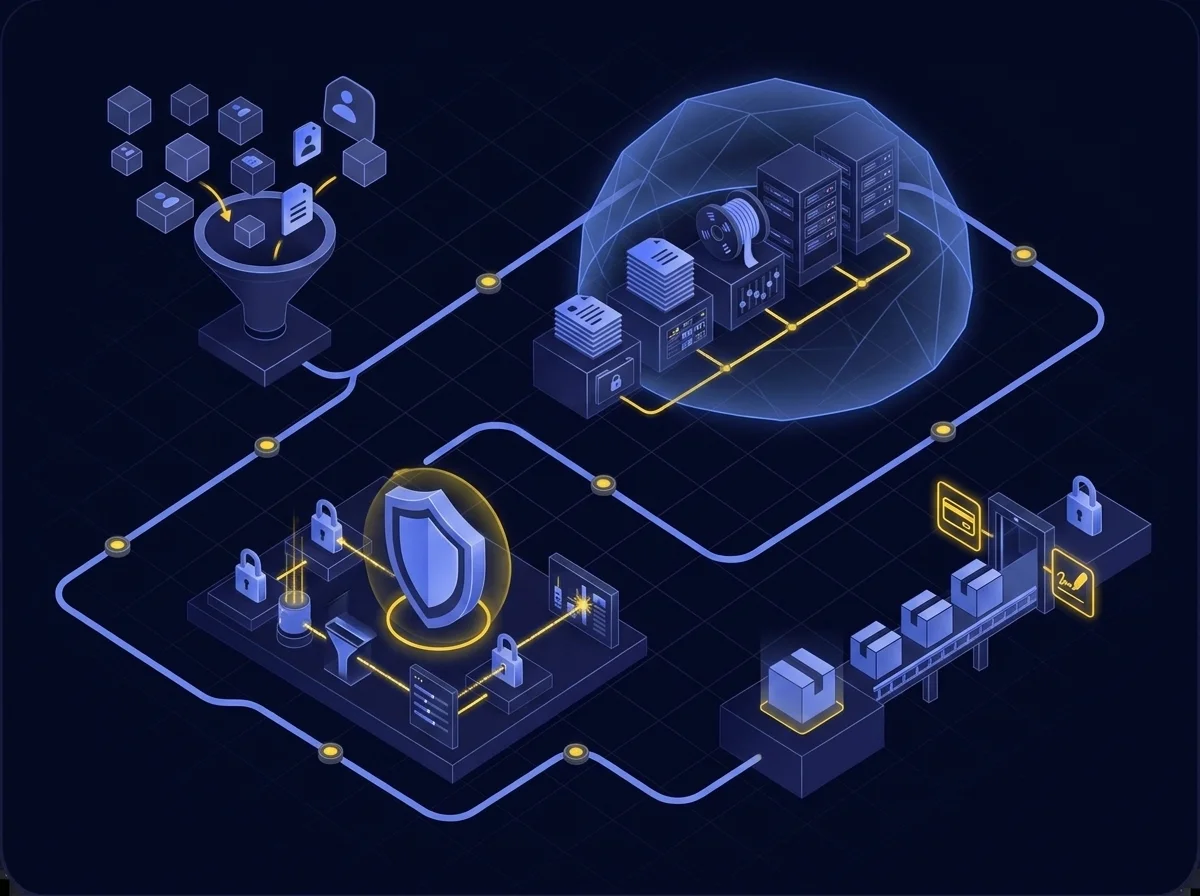
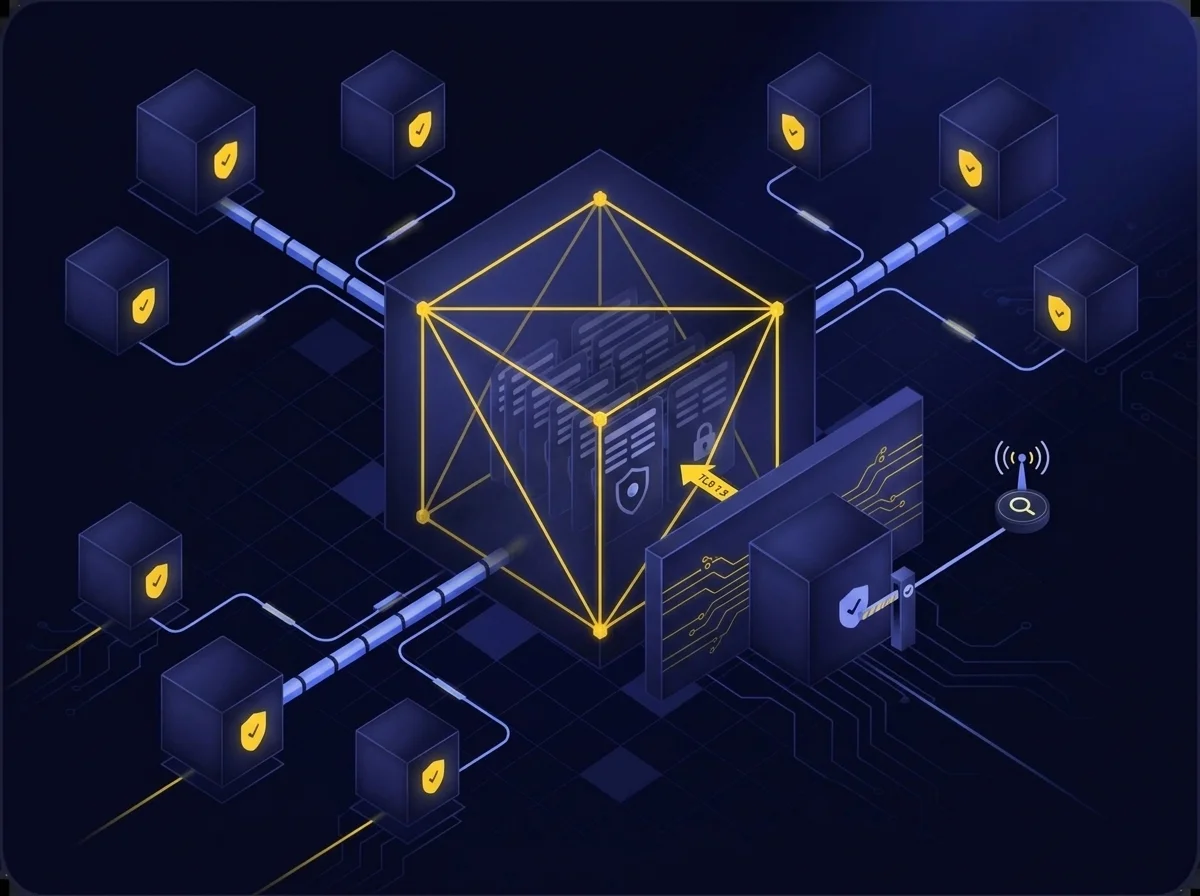
Kiteworks répond aux exigences de protection des données grâce à des défenses multicouches. L’appliance virtuelle durcie associe pare-feux réseau, WAF et blocage d’adresses IP à la détection d’intrusion basée sur l’IA. Le double chiffrement des fichiers et des disques protège les données au repos, tandis que TLS 1.3 sécurise les données en transit. La plateforme applique des autorisations granulaires via des contrôles d’accès basés sur les rôles (RBAC) et des échanges de données en mode zéro trust (ZTDE). L’architecture cloud privé à locataire unique et les flux SIEM continus garantissent une surveillance de la sécurité et évitent toute exposition de données entre clients.
Visibilité totale et contrôle sur les flux de données
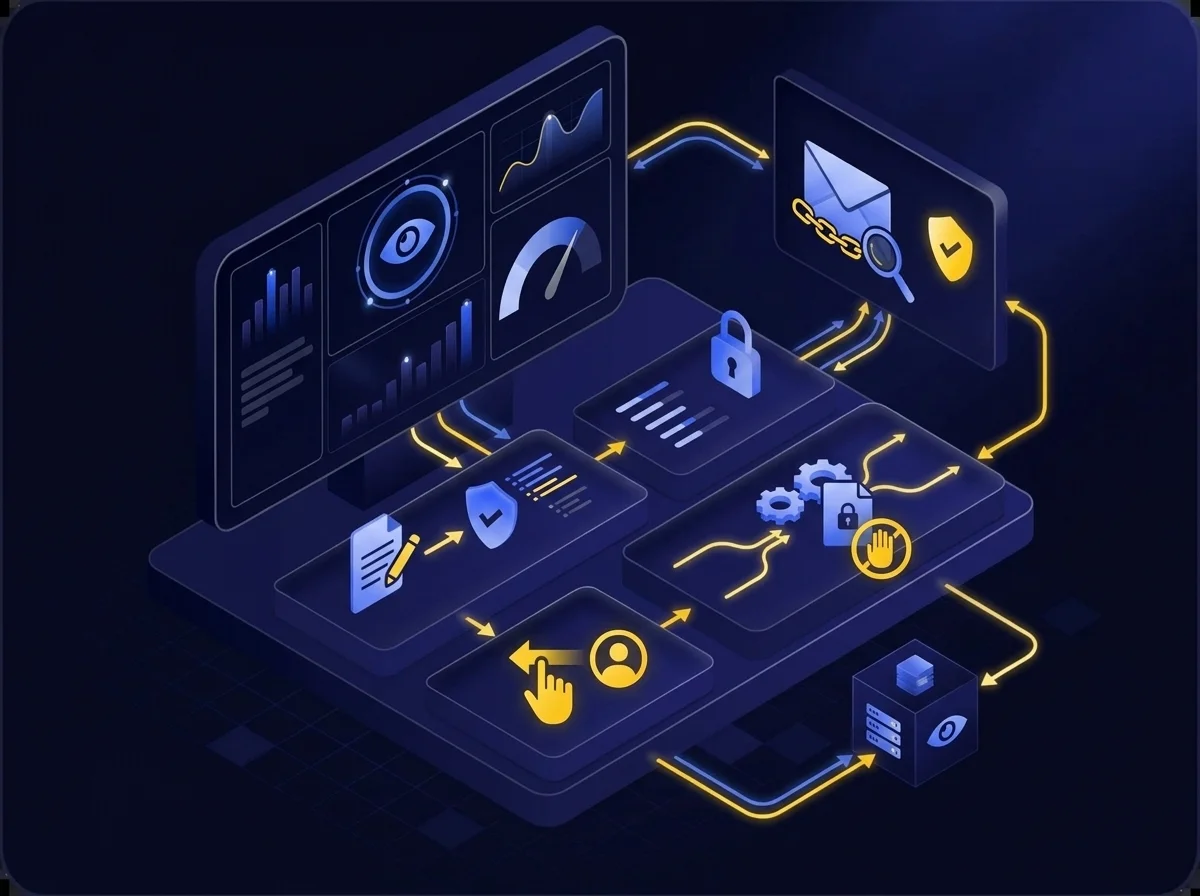
Kiteworks permet aux organisations de suivre et contrôler les données grâce à ses fonctions d’audit avancées. Le CISO Dashboard surveille tous les flux de données, tandis que le suivi détaillé des activités enregistre chaque action utilisateur. Les tableaux de bord de suivi des messages affichent la livraison et l’accès aux e-mails, et les journaux d’audit consignent toutes les modifications de fichiers. Les échanges de données en mode zéro trust (ZTDE) imposent des restrictions d’utilisation, et les flux SIEM continus assurent la surveillance de la sécurité. La plateforme permet de retirer l’accès aux données après envoi, gardant ainsi le contrôle tout au long du partage.
Contrôles intelligents pour une gestion flexible des données et des droits d’accès
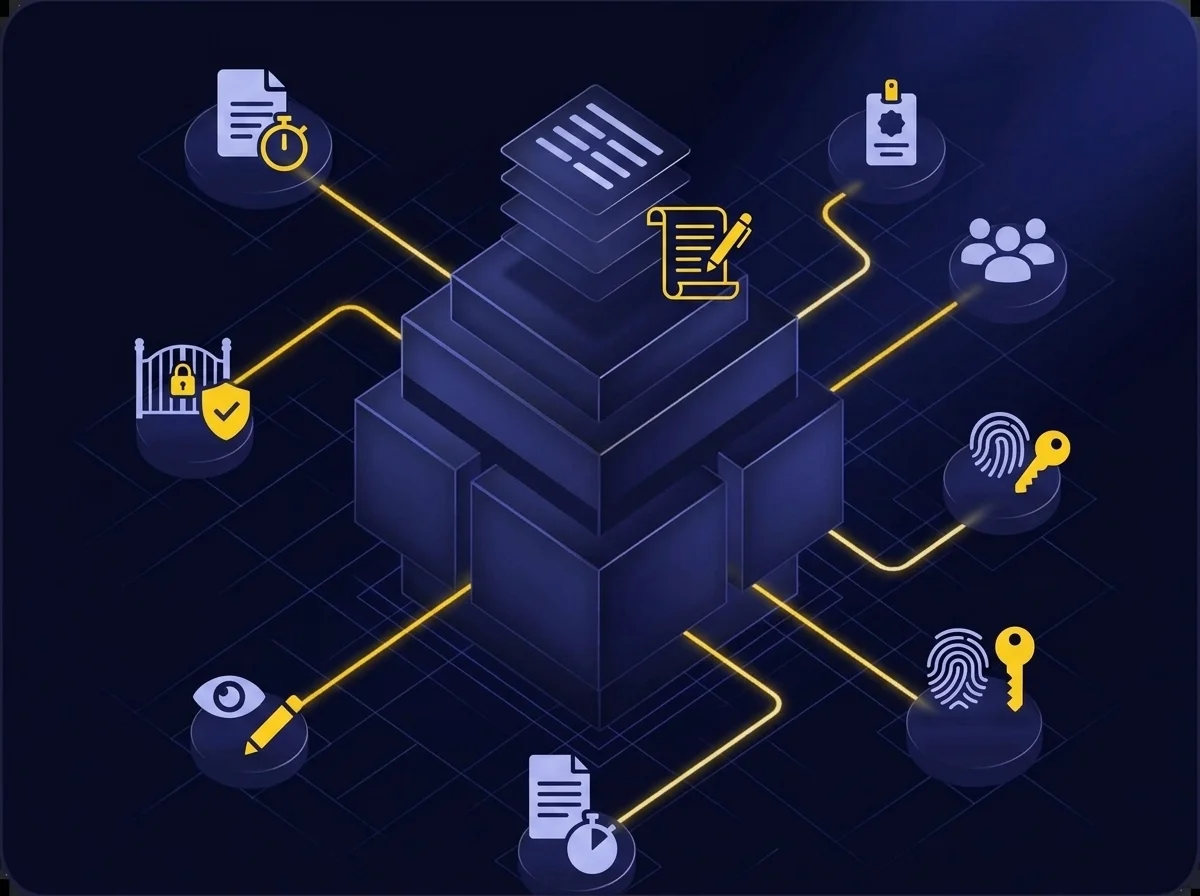
Les règles d’accès et de conservation basées sur le temps gèrent automatiquement le cycle de vie des fichiers. Les échanges de données en mode zéro trust (ZTDE) encadrent l’accès aux données sensibles, tandis que SafeVIEW et SafeEDIT permettent un affichage et une modification contrôlés. Les journaux d’audit détaillés de la plateforme enregistrent toutes les activités utilisateurs et modifications de fichiers, conservant l’historique complet des versions. Les contrôles d’accès basés sur les rôles (RBAC) offrent des autorisations granulaires, et l’authentification multifactorielle garantit un accès sécurisé aux données personnelles.
FAQs
La Loi exige que les organisations manipulant les données des résidents français mettent en œuvre des mesures de sécurité strictes, obtiennent un consentement explicite pour le traitement des données, maintiennent des journaux d’audit détaillés et fournissent des mécanismes pour les droits individuels sur les données. Les organisations doivent documenter tous les processus de gestion des données, de la collecte aux transferts à des tiers, tout en empêchant l’accès non autorisé et la distorsion des données.
Tous les secteurs qui traitent des données personnelles des résidents français doivent se conformer, quel que soit leur emplacement. Cela inclut les prestataires de soins de santé, les institutions financières, les entreprises technologiques, et toute organisation qui collecte, stocke ou traite les informations personnelles des citoyens français. La loi s’applique aux systèmes de traitement de données automatisés et manuels.
La non-conformité entraîne des sanctions sévères, y compris une peine d’emprisonnement pouvant aller jusqu’à cinq ans et des amendes pouvant atteindre 2 millions de francs. Les organisations doivent également notifier les parties concernées en cas de violation de données et peuvent faire face à des sanctions supplémentaires pour ne pas avoir correctement suivi, documenté ou protégé les données personnelles tout au long de leur cycle de vie.
Kiteworks offre une sécurité multicouche grâce à son appliance virtuelle durcie, au double chiffrement des fichiers et des disques, et à une journalisation d’audit détaillée. La plateforme propose des contrôles d’accès basés sur les rôles (RBAC), des politiques de risque basées sur le contenu (ABAC) et une gestion granulaire des autorisations. L’architecture cloud privé à locataire unique empêche l’exposition des données entre clients, tandis que les flux continus SIEM permettent une surveillance de la sécurité.
Kiteworks fournit des capacités d’audit détaillées via son tableau de bord RSSI, qui surveille tous les mouvements de contenu et les actions des utilisateurs. La plateforme inclut des tableaux de bord de suivi des messages, des journaux d’activité détaillés et des enregistrements de modification de fichiers. Les organisations peuvent appliquer des restrictions d’utilisation grâce à des politiques de risque basées sur le contenu (ABAC) et maintenir des historiques complets des versions de toutes les modifications de données.
Featured Resources
SafeEDIT Next-Gen DRM Maximise la Productivité et la Sécurité
SafeEDIT Next-Gen DRM Maximise la Productivité et la Sécurité
Maîtriser les réglementations NIS-2, DORA et autres – Mettre en place une stratégie gagnante de mise en conformité
Maîtriser les réglementations NIS-2, DORA et autres – Mettre en place une stratégie gagnante de mise en conformité
IT, SECURITY, PRIVACY, AND COMPLIANCE LEADERS AT THOUSANDS OF THE WORLD’S LEADING ENTERPRISES AND GOVERNMENT AGENCIES TRUST KITEWORKS