複雑なデータ保護要件を乗り越え、業務効率を維持
組織は包括的なセキュリティ対策の導入、データ処理に対する明確な同意の取得、詳細な監査ログの維持、個人データ権利のための仕組みの提供を行う必要があります。その一方で、正当なビジネス運用のためにデータのアクセス性を確保し、不正アクセスを防止しなければなりません。
複雑なデータ保護基準への対応
企業は、包括的なデータ保護と業務効率のバランスを取る必要があります。フランスデータ保護法は、データの初回収集から第三者への転送まで、データ取扱いのあらゆる側面を記録することを組織に求めています。企業は、データの改ざんや不正開示を防ぐための厳格なセキュリティ対策を実施し、すべてのデータ処理活動の詳細な記録を維持する必要があります。
正確なデータ管理をすべての処理活動で維持
組織はデータ処理や共有のすべての事例を追跡し、コンプライアンスを確保する必要があります。法律は、企業に対してデータの利用を申告された目的に限定し、違反した場合は懲役や最大200万フランの罰金など重大な制裁を科しています。データの訂正や削除が必要な場合、企業はそのデータを受け取ったすべての第三者を追跡し、通知しなければなりません。これにより、すべてのデータ転送と利用について継続的な記録・監視義務が生じます。
個人の権利と組織のデータ管理のバランス
組織はデータ管理において複数の相反する要求に対応しなければなりません。データ保存期間を承認された期間に限定しつつ、個人の情報へのアクセス・訂正・消去の権利も管理する必要があります。機微なデータの保存には明確な同意が必要であり、特別な保護措置が求められます。企業はアクセス要求に迅速に対応し、明確な情報を提供し、保存データの正確性を問われた際には証明しなければなりません。その一方で、データの隠蔽や消失も防止する必要があります。
個人データを保護し、フランスのプライバシー要件を包括的なセキュリティ対策で満たす
包括的なセキュリティ機能によるデータ保護
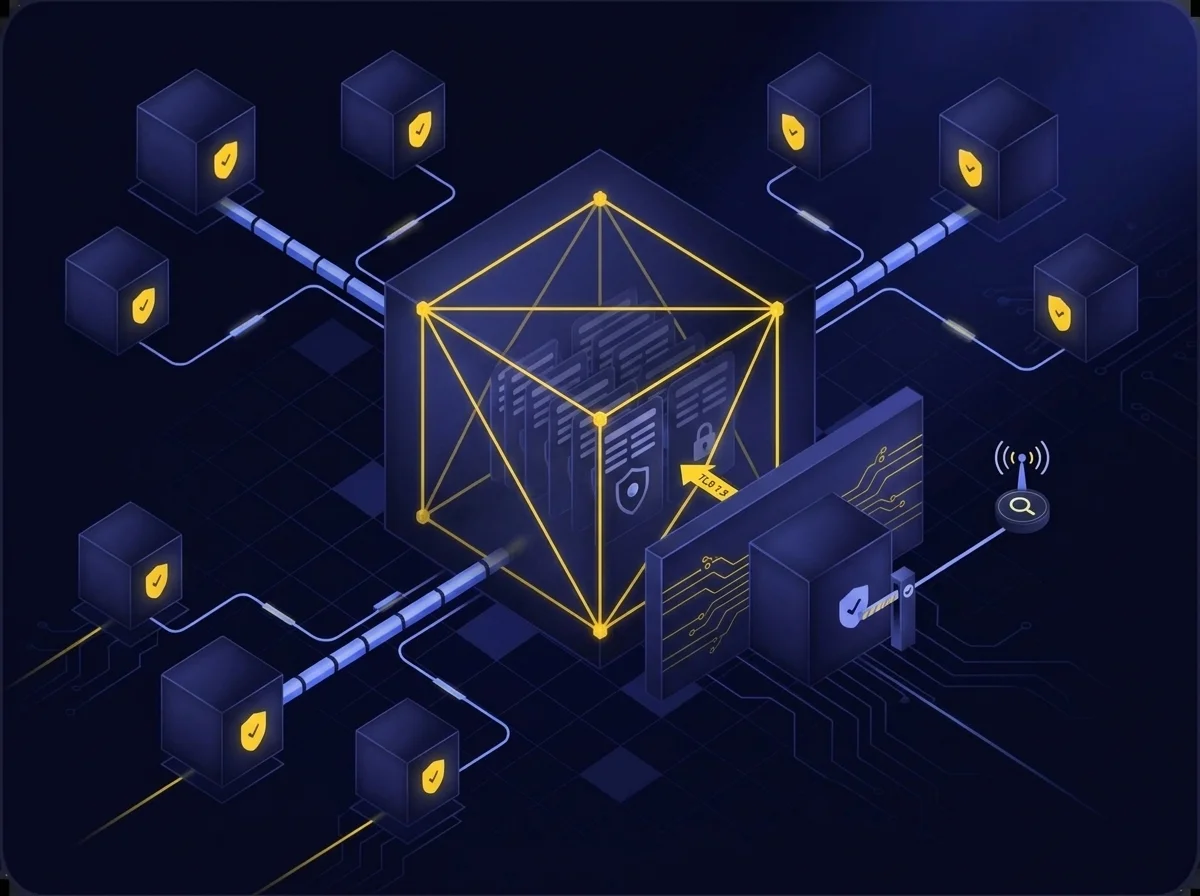
Kiteworksは多層的なセキュリティ防御でデータ保護要件に対応します。強化された仮想アプライアンスは、ネットワークファイアウォール、WAF、IPブロックとAIベースの侵入検知を組み合わせています。ファイルおよびディスクの二重暗号化で保存データを保護し、TLS 1.3が転送中のデータを守ります。プラットフォームはロールベースアクセス制御(RBAC)とゼロトラスト・データ交換(ZTDE)によるきめ細かな権限設定を強制します。シングルテナント型プライベートクラウドアーキテクチャと継続的なSIEMフィードにより、堅牢なセキュリティ監視と顧客間のデータ露出防止を実現します。
完全な可視性とデータ移動のコントロール
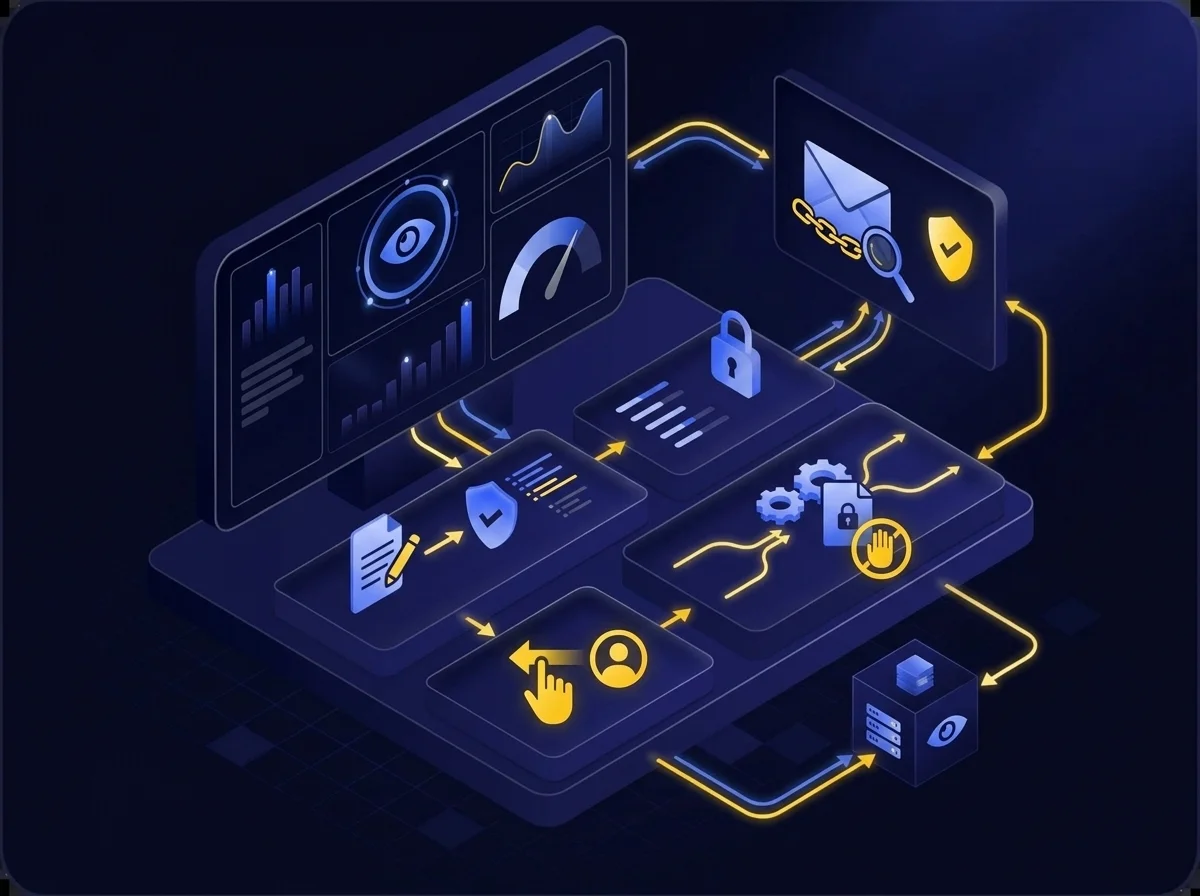
Kiteworksは包括的な監査機能により、組織がデータの追跡と管理を可能にします。CISOダッシュボードで全データ移動を監視し、詳細なアクティビティトラッキングで全ユーザー操作を記録します。メッセージ追跡ダッシュボードはメール配信やアクセス状況を表示し、監査ログはすべてのファイル変更を記録します。ゼロトラスト・データ交換(ZTDE)が利用制限を徹底し、継続的なSIEMフィードでセキュリティ監視を実現。プラットフォームでは送信後もデータアクセス権を取り消せるため、データ共有の全期間を通じてコントロールを維持できます。
スマートコントロールによる柔軟なデータ管理とアクセス権
時間ベースのアクセスおよび保存ポリシーにより、ファイルのライフサイクルを自動管理します。ゼロトラスト・データ交換(ZTDE)は機密データのアクセスを制御し、SafeVIEWやSafeEDITで閲覧・編集を制限できます。プラットフォームの包括的な監査ログは全ユーザー操作とファイル変更を追跡し、完全なバージョン履歴を保持。ロールベースアクセス制御(RBAC)で細やかな権限設定、多要素認証で個人データへの安全なユーザーアクセスを確保します。
よくある質問
この法律は、フランス居住者のデータを扱う組織に対して、厳格なセキュリティ対策の実施、データ処理に対する明示的な同意の取得、詳細な監査ログの維持、個人データ権利のためのメカニズムの提供を求めています。組織は、データの収集から第三者への転送までのすべてのデータ処理プロセスを文書化し、不正アクセスやデータの歪曲を防止しなければなりません。
フランス居住者の個人データを処理するすべての業界が、所在地に関係なく準拠しなければなりません。これには、医療提供者、金融機関、テクノロジー企業、およびフランス市民の個人情報を収集、保存、または処理するすべての組織が含まれます。この法律は、自動化されたデータ処理システムと手動のデータ処理システムの両方に適用されます。
不遵守には、最大5年の懲役刑や最大200万フランの罰金などの厳しい罰則があります。組織は、データ侵害が発生した場合、影響を受けた当事者に通知しなければならず、データのライフサイクル全体を適切に追跡、文書化、保護しなかった場合には追加の罰則を受ける可能性があります。
Kiteworksは、強化された仮想アプライアンス、ファイルとディスクの二重暗号化、包括的な監査ログを通じて多層的なセキュリティを提供します。このプラットフォームは、役割ベースのアクセス制御(RBAC)、ゼロトラスト・データ交換(ZTDE)およびきめ細かな権限管理。シングルテナントのプライベートクラウドアーキテクチャにより、顧客間のデータ露出を防ぎ、継続的なSIEMフィードがセキュリティ監視を可能にします。
Kiteworksは、CISOダッシュボードを通じて包括的な監査機能を提供し、すべてのデータの移動とユーザーの行動を監視します。このプラットフォームには、メッセージ追跡ダッシュボード、詳細な活動ログ、ファイル変更記録が含まれています。組織は、ゼロトラスト・データ交換(ZTDE)を通じて利用制限を強制し、すべてのデータ変更の完全なバージョン履歴を維持できます。