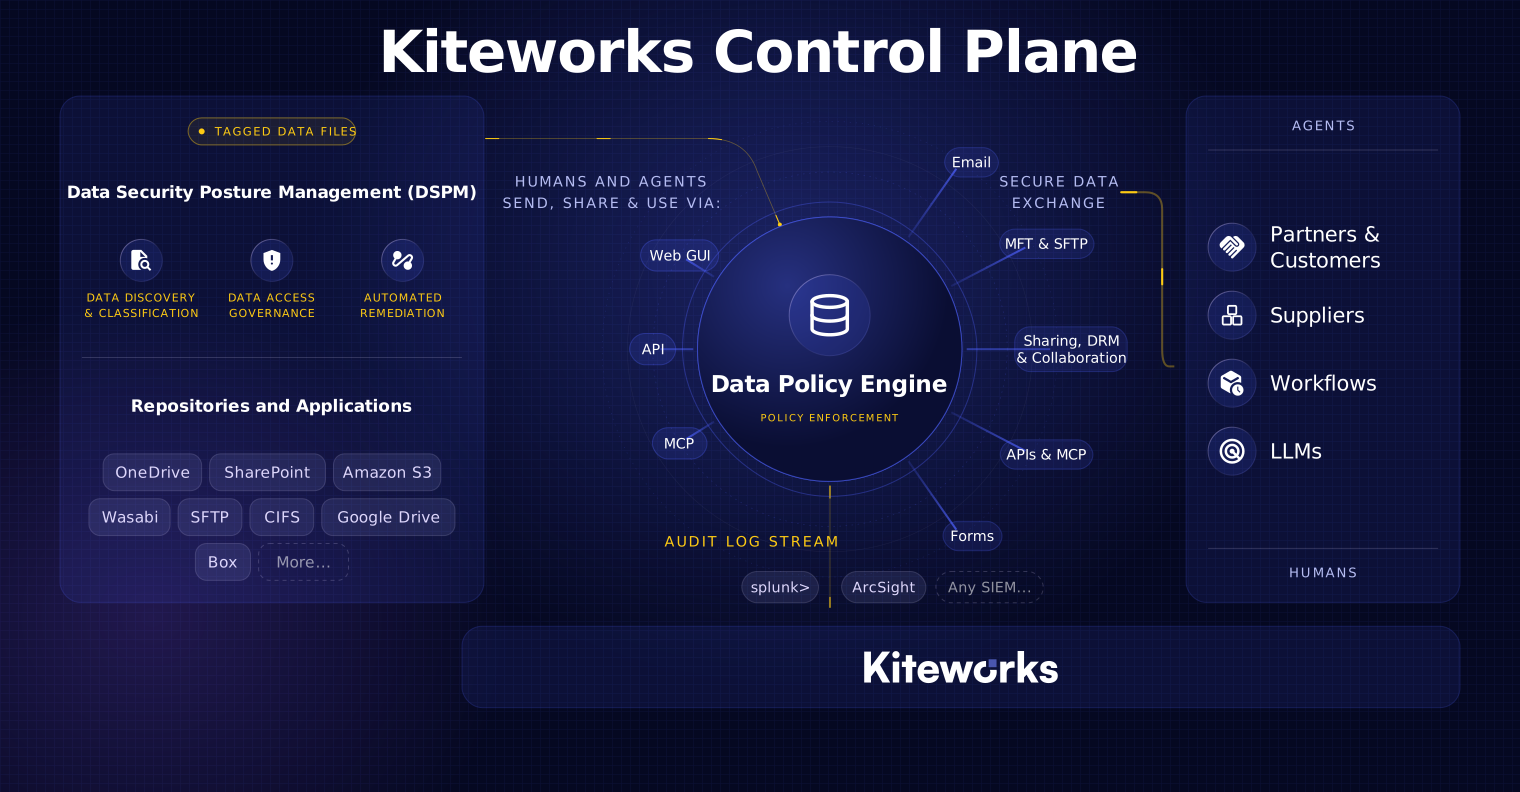
Plano de control DPE
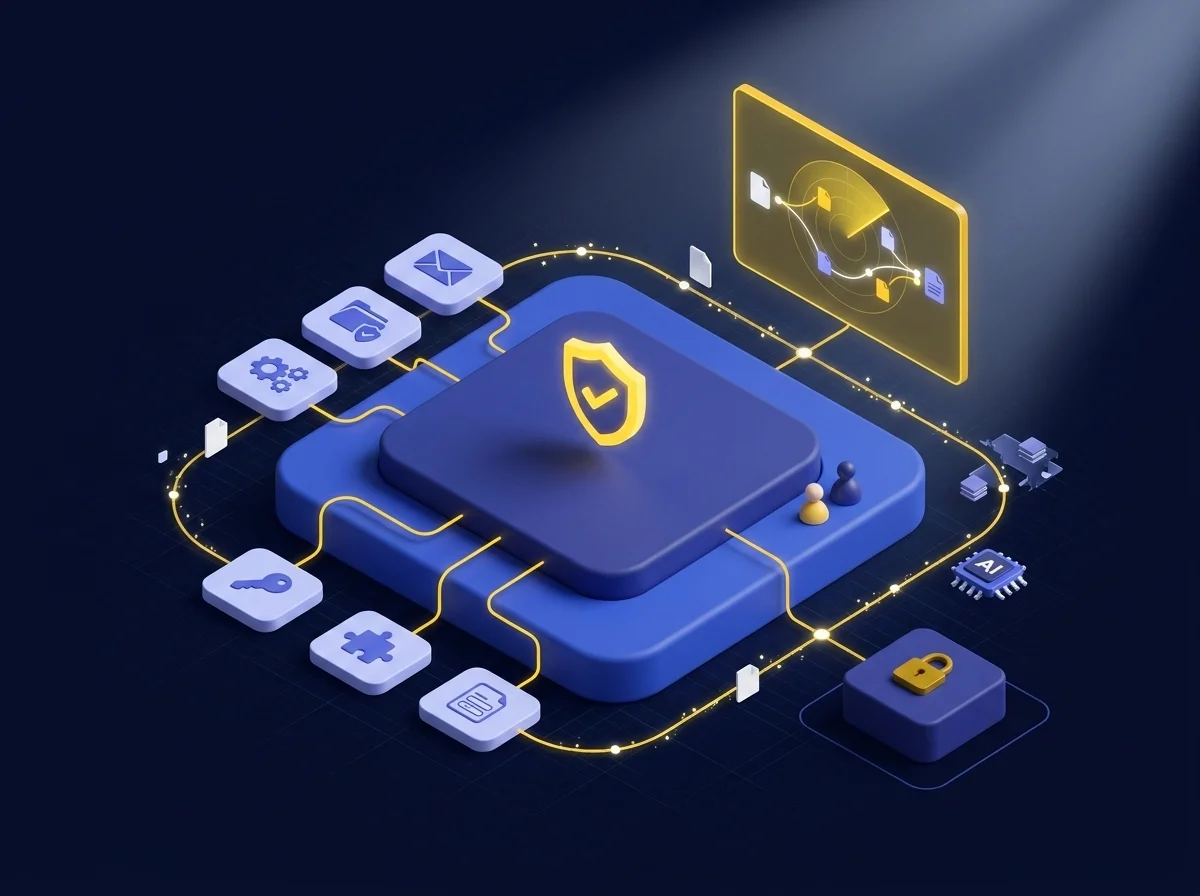
El Data Policy Engine es la capa de aplicación de la plataforma de intercambio seguro de datos de Kiteworks. Garantiza que cada fragmento de datos sensibles que entra, sale o circula por tu organización —ya sea accedido por un empleado o por un agente de IA— cumpla de manera automática y constante con las reglas de ABAC y RBAC que configures, en todos los canales.
Elimina los Silos de Políticas Que Generan Brechas de Cumplimiento y Fallos en Auditorías
Los datos confidenciales circulan por correo electrónico, uso compartido seguro de archivos, transferencia de archivos gestionada, APIs y formularios de datos — y la mayoría de las organizaciones no cuenta con una forma unificada de gestionarlos. Las políticas existen en silos: una herramienta para el correo, otra para la transferencia de archivos, otra para la colaboración, ninguna coordinada. El resultado es una aplicación inconsistente, brechas de cumplimiento y auditorías problemáticas que obligan a los equipos de seguridad y cumplimiento a reaccionar en vez de gobernar.
Kiteworks elimina estas brechas con un único marco de políticas y un registro de auditoría unificado que rige todos los canales bajo un conjunto de reglas coherente. Los equipos obtienen una única fuente de verdad para la aplicación y la evidencia de auditoría — reemplazando la reacción constante por una gobernanza comprobable y consistente, y la confianza de que nada se escapa.
Unifica la Gobernanza de Datos Confidenciales en Todos los Canales con Un Solo Plano de Control
Toda empresa moderna gestiona una capa de aplicaciones, una capa de red y una capa de infraestructura — cada una con su propio plano de control para gobernar el comportamiento a escala. Pero los datos confidenciales históricamente no han tenido un plano de control propio.
Kiteworks resuelve este problema con una plataforma única por la que fluyen todos los intercambios de datos confidenciales, gobernados por políticas coherentes, protegidos con seguridad de nivel empresarial y registrados en un registro de auditoría unificado. Así, los equipos de seguridad, TI y cumplimiento tienen un punto de control y visibilidad en todos los canales — para aplicar políticas de forma uniforme, cerrar brechas de auditoría y gobernar los datos confidenciales con la misma certeza que esperan de cualquier otra capa de la tecnología de la empresa.
Aplica la Gobernanza de Datos Automáticamente en Todos los Canales con el Motor de Políticas de Datos
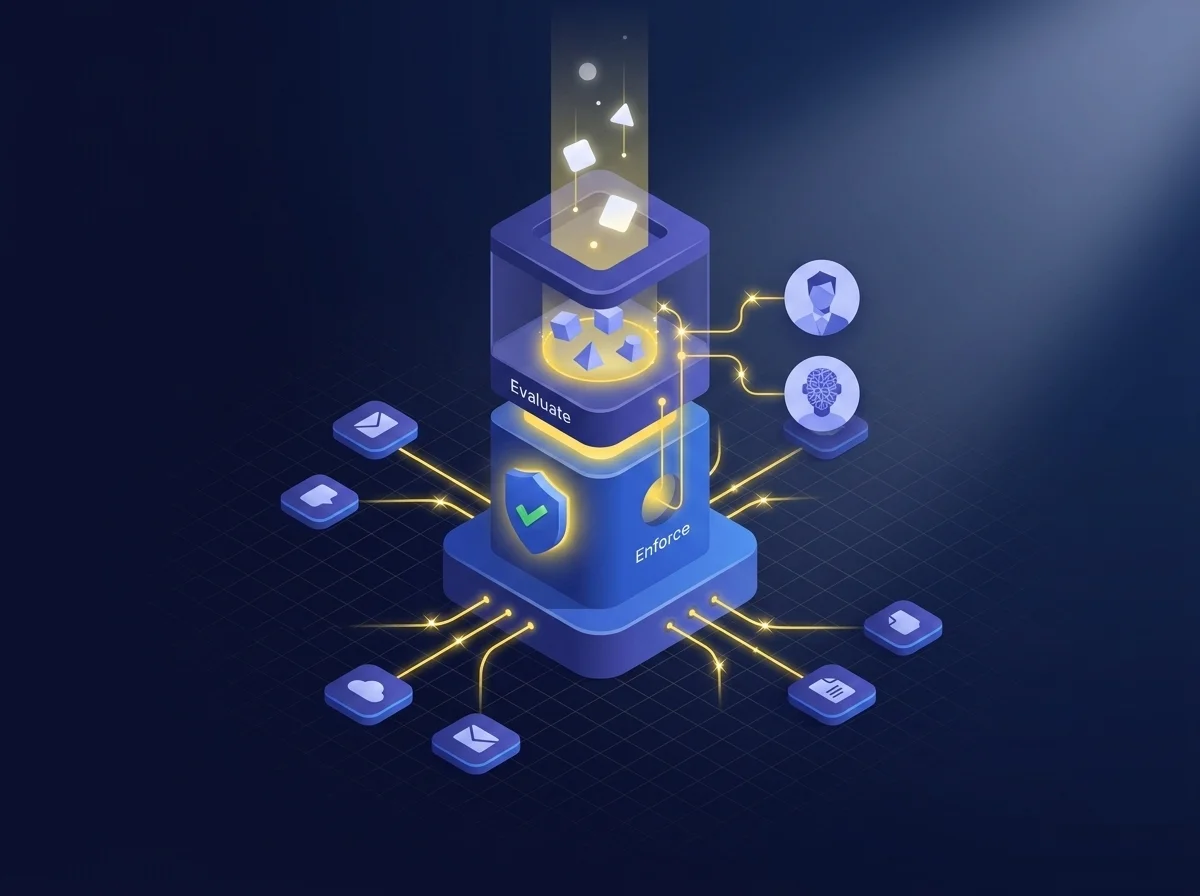
El Motor de Políticas de Datos de Kiteworks se basa en los principios del Marco de Ciberseguridad del NIST para evaluar cada intercambio de datos confidenciales considerando tres factores a la vez: qué datos están involucrados, quién o qué agente realiza la acción y qué intenta hacer. Esta triangulación, conocida como control de acceso basado en atributos (ABAC), impulsa decisiones de políticas dinámicas y en tiempo real tanto para empleados como para agentes de IA, aplicadas automáticamente desde un único punto de control.
El conjunto de reglas se alinea directamente con marcos como CMMC 2.0, HIPAA, GDPR, FedRAMP e ITAR, y no requiere intervención manual para su aplicación. Cada acción queda registrada en un registro de auditoría integral e inmutable que alimenta directamente los informes de cumplimiento e integraciones con SIEM.
Acelera la Implementación de Políticas con Plantillas Predefinidas y Lógica de Reglas IF-THEN
Define políticas de datos ABAC como reglas IF-THEN simples construidas a partir de tres elementos: los datos, el usuario o agente y la acción. La condición IF coincide con atributos de los datos — rutas de carpetas, etiquetas de clasificación (etiquetas de sensibilidad MIP o etiquetas de Kiteworks), o palabras clave en el asunto o cuerpo de un correo — junto con atributos del usuario o agente como dominio, identidad, perfil o geolocalización en tiempo real.
La directiva THEN define la respuesta según la acción. Para el acceso a datos: bloquear, conceder acceso solo de visualización (SafeVIEW), edición sin posesión (SafeEDIT), requerir un formulario de justificación o permitir acceso completo. Para envío o uso compartido: bloquear, requerir aprobación del responsable o permitir. Para cargas o adjuntos: bloquear, aplicar una etiqueta específica de Kiteworks, requerir un formulario de justificación o permitir la acción.
Responde a Cada Movimiento de Datos al Instante con Aplicación de Políticas en Tiempo Real
A medida que los datos se mueven por cualquier canal de Kiteworks, el DPE evalúa en tiempo real frente a las condiciones de política de tu organización — leyendo atributos de los datos, identificando al actor (empleado o agente de IA) y determinando la acción solicitada. La directiva correspondiente se ejecuta automáticamente. Sin intervención humana. Sin brechas específicas de canal. Sin correcciones posteriores que desperdician tiempo y recursos. Obtienes así una aplicación uniforme en todos los canales y tipos de actores. Y el cumplimiento está integrado en la arquitectura, no añadido como un extra.
Gobierna Cada Usuario y Cada Activo con Controles de Acceso Basados en Roles (RBAC) Granulares
Los roles de menor privilegio de Kiteworks definen lo que cada tipo de usuario puede hacer, como los tipos de archivos que puede cargar, si puede enviar correos y con qué opciones de reenvío y expiración, qué clientes y plugins puede usar y si puede crear carpetas o invitar a otros usuarios. Las tareas administrativas se separan en roles distintos para permitir una gestión de privilegios conforme a las normativas.
A nivel de carpeta, los roles de acceso granulares van desde solo visualización hasta administración completa — con propietarios que pueden delegar la administración diaria en responsables. Los controles basados en tiempo permiten a los administradores establecer expiración en cuentas de usuario, carpetas, archivos y enlaces compartidos, revocando el acceso automáticamente cuando ya no es necesario.
Haz Cumplimiento Automático y Demuéstralo con un Registro de Auditoría Integral y Unificado
El Motor de Políticas de Datos convierte el cumplimiento en algo operativo, no solo documentable. En vez de demostrar la adhesión a posteriori, Kiteworks la aplica en tiempo real en el momento del movimiento de datos. Los controles de políticas se alinean directamente con requisitos regulatorios específicos, la aplicación automatizada elimina errores humanos y desviaciones de políticas, y el registro de auditoría unificado simplifica la recolección de evidencias para evaluaciones y auditorías.
Ejemplo de marcos regulatorios soportados:
- CMMC 2.0
- HIPAA / HITECH
- GDPR / NIS 2
- FedRAMP Autorizado Moderado y FedRAMP Alto en Proceso
- ITAR / EAR
- SOC 2 Tipo II
- ISO 27001, 27017, 27018
Obtén Más que Aplicación de Políticas con una Plataforma Completa de Intercambio Seguro de Datos
Correo electrónico, uso compartido seguro de archivos, MFT, SFTP, APIs y formularios de datos se gestionan bajo un solo marco de políticas y registro de auditoría, de modo que empleados y agentes de IA operan bajo las mismas reglas — garantizando control consistente y eliminando los puntos ciegos que surgen al gestionar canales por separado.
Un Panel CISO convierte registros de actividad dispersos en visibilidad en tiempo real y con detalle — quién envió qué, a quién, cuándo y dónde — alimentando directamente tu SIEM, reduciendo el tiempo de respuesta y eliminando la generación manual de informes de cumplimiento.
Opciones de implementación reforzada y de tenencia única te dan control total de tu entorno, ofreciendo aislamiento de datos y tranquilidad. Para los estándares de cumplimiento más exigentes, las implementaciones FedRAMP Autorizado Moderado y FedRAMP Alto en Proceso te permiten trabajar con confianza en negocios gubernamentales y sectores regulados, sin soluciones improvisadas.
Preguntas frecuentes
Los silos de políticas se refieren a un enfoque fragmentado donde existen políticas separadas para distintas herramientas como correo electrónico, transferencia de archivos y colaboración, sin coordinación entre ellas. Esto genera una aplicación inconsistente, brechas de cumplimiento y fallos en auditorías, dejando a los equipos de seguridad y cumplimiento en modo reactivo en lugar de tener un rol de gobernanza.
La plataforma Kiteworks funciona como una capa de control para los datos confidenciales, permitiendo que todos los intercambios pasen por una sola plataforma. Aplica políticas de manera uniforme, ofrece seguridad de nivel empresarial y mantiene un registro de auditoría unificado, asegurando una gobernanza integral en cada canal.
El Data Policy Engine (DPE) es el núcleo de la plataforma Kiteworks; evalúa en tiempo real el movimiento de datos según las condiciones de las políticas y aplica directivas automáticamente. Asocia controles con requisitos regulatorios, elimina errores humanos y simplifica la recopilación de evidencias con un registro de auditoría unificado para las evaluaciones de cumplimiento.
Además de la aplicación de políticas, Kiteworks proporciona una plataforma integral para el intercambio seguro de datos, consolidando correo electrónico, uso compartido de archivos, MFT, SFTP, APIs y formularios de datos en un solo entorno. Ofrece autorización FedRAMP, implementaciones reforzadas de tenencia única y un panel CISO para visibilidad y reportes en tiempo real sobre la actividad de datos confidenciales.
Featured Resources
Mapeo de Cumplimiento CMMC 2.0 para Comunicaciones de Contenido Sensible