
コントロールプレーンで機密データ共有を一元管理
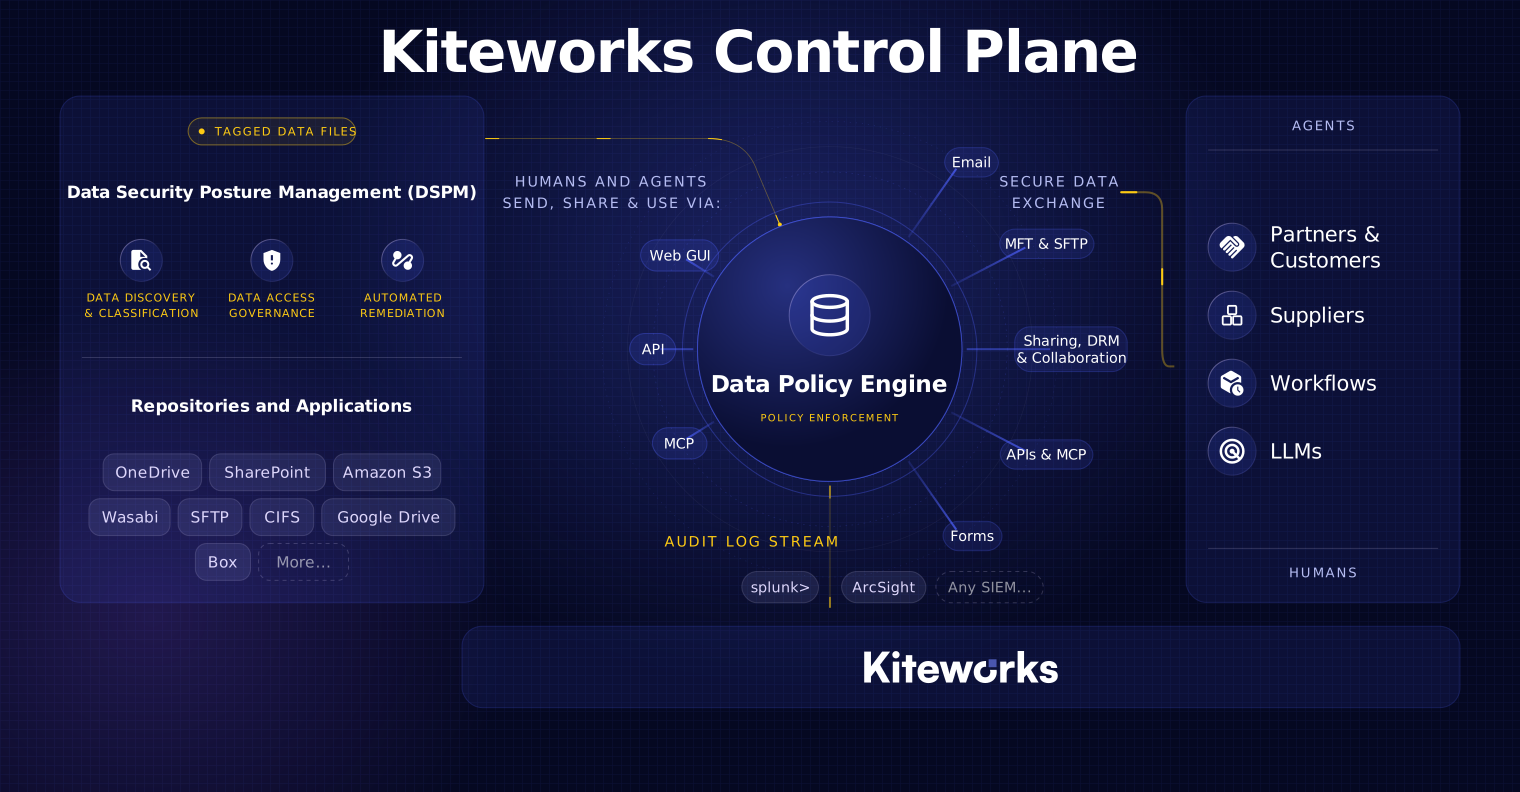
データポリシーエンジン(DPE)は、Kiteworksコントロールプレーン(機密データの共有やアクセス権限を一元管理する統合管理基盤)の中核機能です。従業員やAIエージェントを問わず、あらゆる機密データのやり取りに対して、設定したルールをすべての経路で一貫して適用します。
コンプライアンスギャップや監査不備を生むポリシーのサイロ化を解消
機密データはメール、セキュアなファイル共有、マネージドファイル転送、API、データフォームを横断して流通していますが、多くの組織ではこれらを統合的に管理する方法がありません。ポリシーはサイロ化されており、メール用、ファイル転送用、コラボレーション用とツールごとに分断され、連携されていません。その結果、運用の一貫性が失われ、コンプライアンスギャップや監査対応の混乱が生じ、セキュリティ・コンプライアンス部門は統治ではなく後追い対応に追われることになります。
Kiteworksは、すべてのチャネルを一貫したルールで統治する単一のポリシーフレームワークと統合監査ログにより、これらのギャップを解消します。チームは運用・監査証跡の「唯一の信頼できる情報源」を得られ、後手の対応から、証明可能で一貫したガバナンスへと転換し、抜け漏れのない安心感を実現します。
すべてのチャネルで機密データガバナンスを統合する唯一のコントロールプレーン
現代のエンタープライズは、アプリケーション層、ネットワーク層、インフラ層を管理しており、それぞれに行動を統制するコントロールプレーンがあります。しかし、機密データ自体にはこれまで独自のコントロールプレーンが存在しませんでした。
Kiteworksは、すべての機密データのやり取りを単一のプラットフォームで集約し、一貫したポリシーで統治、エンタープライズレベルのセキュリティで保護、統合監査ログで記録することでこの課題を解決します。これにより、セキュリティ、IT、コンプライアンス部門は、すべてのチャネルを横断して一元的にコントロールと可視性を確保し、ポリシーの一貫適用、監査ギャップの解消、他のエンタープライズ層と同等の確実性で機密データを統治できます。
データポリシーエンジンでデータガバナンスを自動化し全チャネルに強制適用
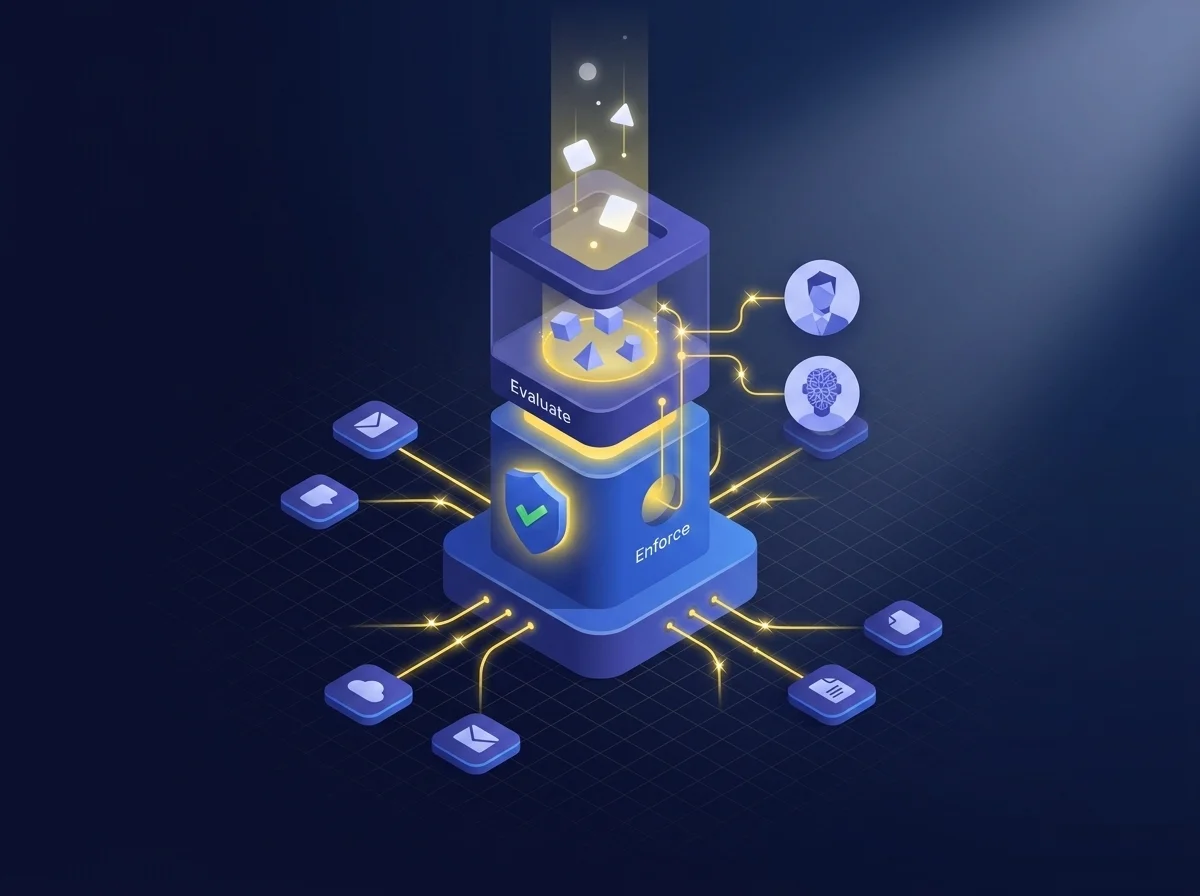
Kiteworksのデータポリシーエンジンは、NISTサイバーセキュリティフレームワークの原則に基づき、すべての機密データのやり取りを「どのデータか」「誰またはどのエージェントが操作するか」「何をしようとしているか」の3要素で同時に評価します。この三点測定は属性ベースアクセス制御(ABAC)として知られ、従業員やAIエージェントの行動に対し、動的かつリアルタイムでポリシー判断を行い、単一のコントロールポイントから自動的に強制適用されます。
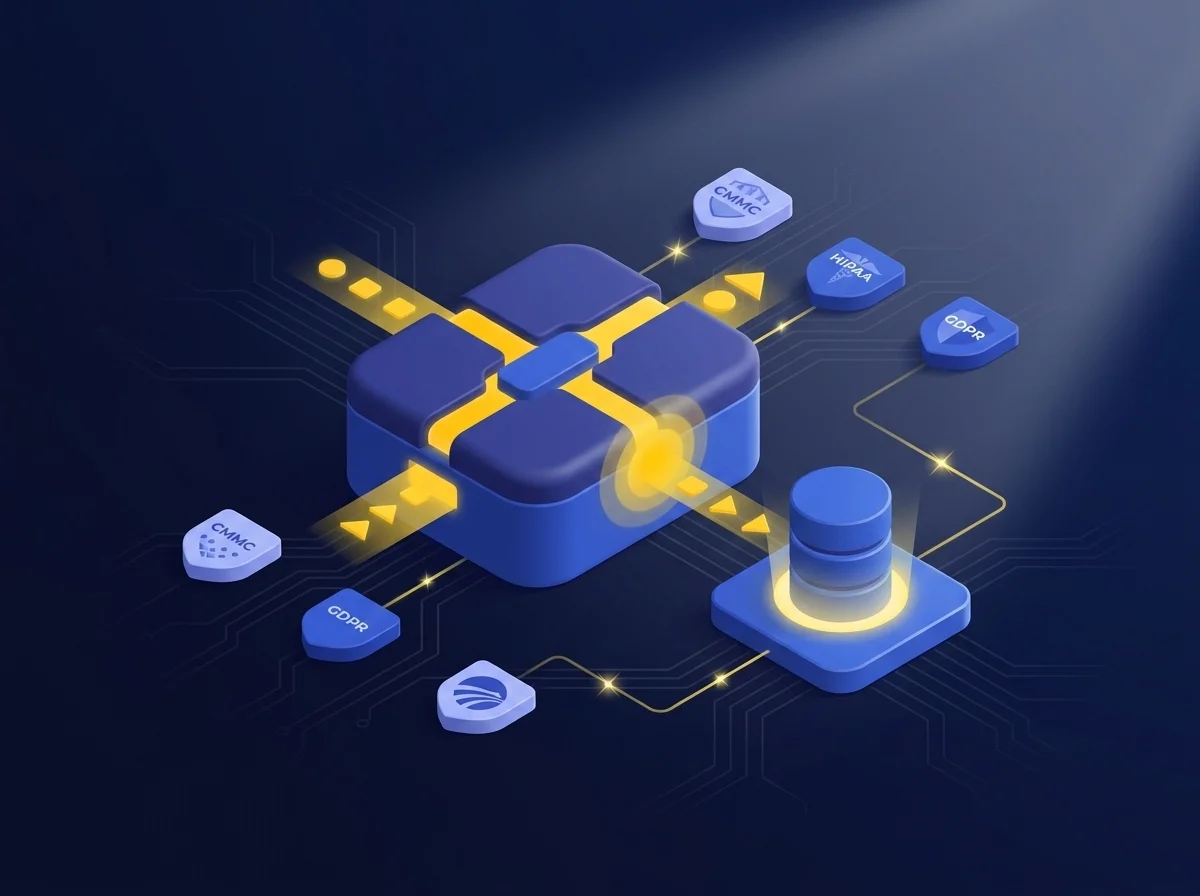
ルールセットはCMMC 2.0、HIPAA、GDPR、FedRAMP、ITARなどのフレームワークに直接マッピングされ、手動操作なしで強制適用されます。すべてのアクションは包括的かつ改ざん不可な監査ログに記録され、コンプライアンス報告やSIEM連携に直結します。
ポリシー展開を加速するテンプレートとIF-THENルールロジック
ABACデータポリシーは、「データ」「ユーザーまたはエージェント」「アクション」の3要素からなるシンプルなIF-THENルールとして定義できます。IF条件では、フォルダパスや分類ラベル(MIP感度ラベルやKiteworksタグ)、メールの件名・本文のキーワードなどのデータ属性と、ドメイン・ID・プロファイル・リアルタイム位置情報などのユーザー/エージェント属性を組み合わせてマッチングします。
THEN指示では、アクションに応じた対応を設定します。データアクセスの場合は「ブロック」「閲覧のみ(SafeVIEW)」「所有権を持たない編集(SafeEDIT)」「理由書提出の必須化」「フルアクセス許可」など。送信・共有時は「ブロック」「管理者承認必須」「許可」など。アップロードや添付では「ブロック」「特定のKiteworksタグ付与」「理由書提出必須」「許可」など柔軟に制御できます。
すべてのデータ移動に即応するリアルタイムポリシー強制適用
データがKiteworksのいずれかのチャネルを通過する際、DPEはリアルタイムで組織のポリシー条件と照合し、データ属性を読み取り、アクター(従業員またはAIエージェント)を特定し、要求されたアクションを判断します。該当する指示が自動で発動され、人手による介入は不要です。チャネルごとの抜けや後追いの是正対応も不要となり、時間やリソースの無駄を排除できます。すべてのチャネル・アクタータイプで一貫した強制適用が実現し、コンプライアンスはアーキテクチャに組み込まれています。
すべてのユーザーと資産を細やかなロールベースアクセス制御(RBAC)で統治
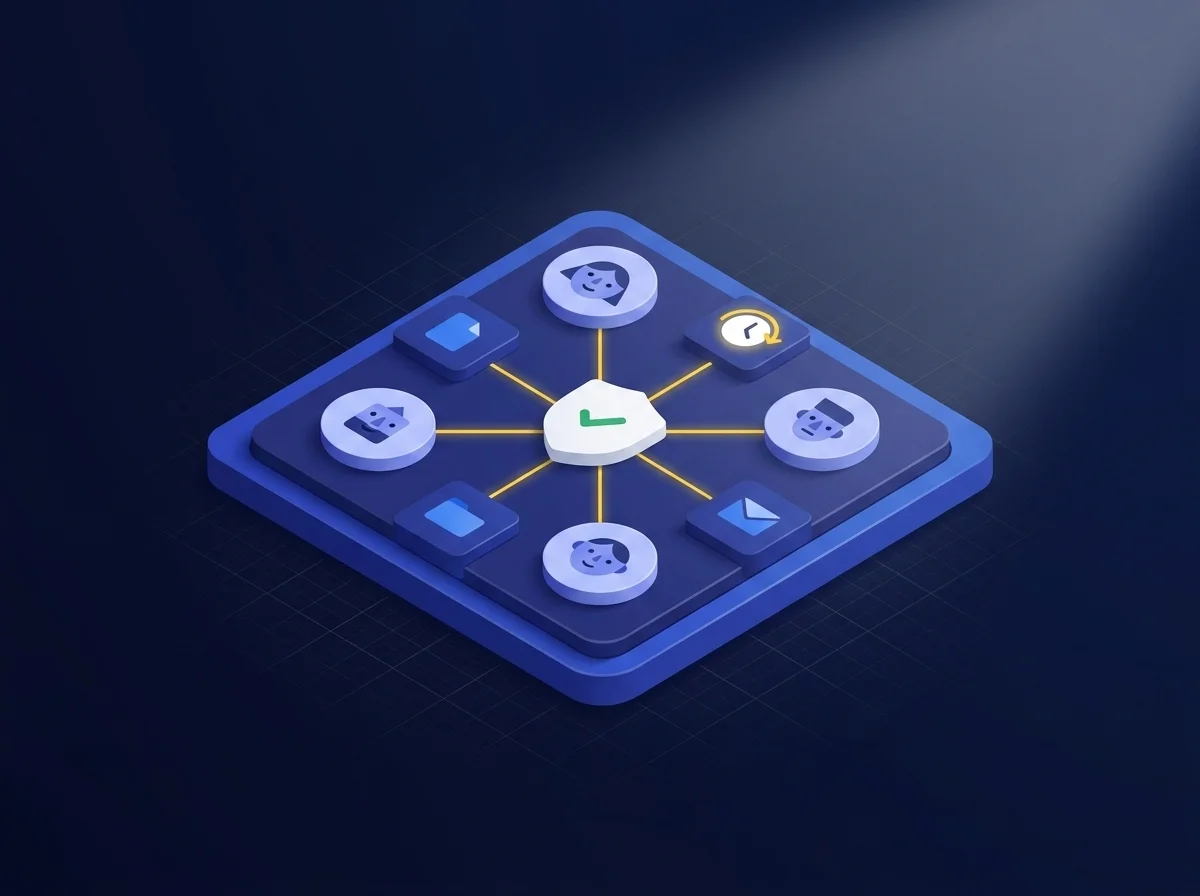
Kiteworksの最小権限ロールは、ユーザーごとにアップロード可能なファイル種別、メール送信の可否と転送・有効期限オプション、利用可能なクライアントやプラグイン、フォルダ作成や他ユーザー招待の可否などを細かく制御します。管理業務もロールごとに分離され、権限管理のコンプライアンスを実現します。
フォルダ単位では、「閲覧のみ」から「フル管理」まで細分化されたアクセスロールが設定でき、オーナーは日常管理をマネージャーに委任可能です。さらに、アカウント・フォルダ・ファイル・共有リンクには有効期限を設定でき、不要になった時点で自動的にアクセス権を失効させることができます。
コンプライアンスを自動で強制し、統合監査ログで証明
データポリシーエンジンは、コンプライアンスを「証明」するだけでなく「運用」に組み込みます。Kiteworksは、データ移動時点でリアルタイムにコンプライアンスを強制適用し、事後的な証明作業を不要にします。ポリシーコントロールは規制要件に直接マッピングされ、自動化による強制適用で人為的ミスやポリシー逸脱を排除。統合監査ログにより、評価や監査の証拠収集もシンプルになります。
対応する主な規制フレームワーク例:
- CMMC 2.0
- HIPAA / HITECH
- GDPR / NIS 2
- FedRAMP Moderate AuthorizedおよびFedRAMP High In Process
- ITAR / EAR
- SOC 2 Type II
- ISO 27001, 27017, 27018
ポリシー強制だけでなく、完全なセキュアデータ交換プラットフォームを提供
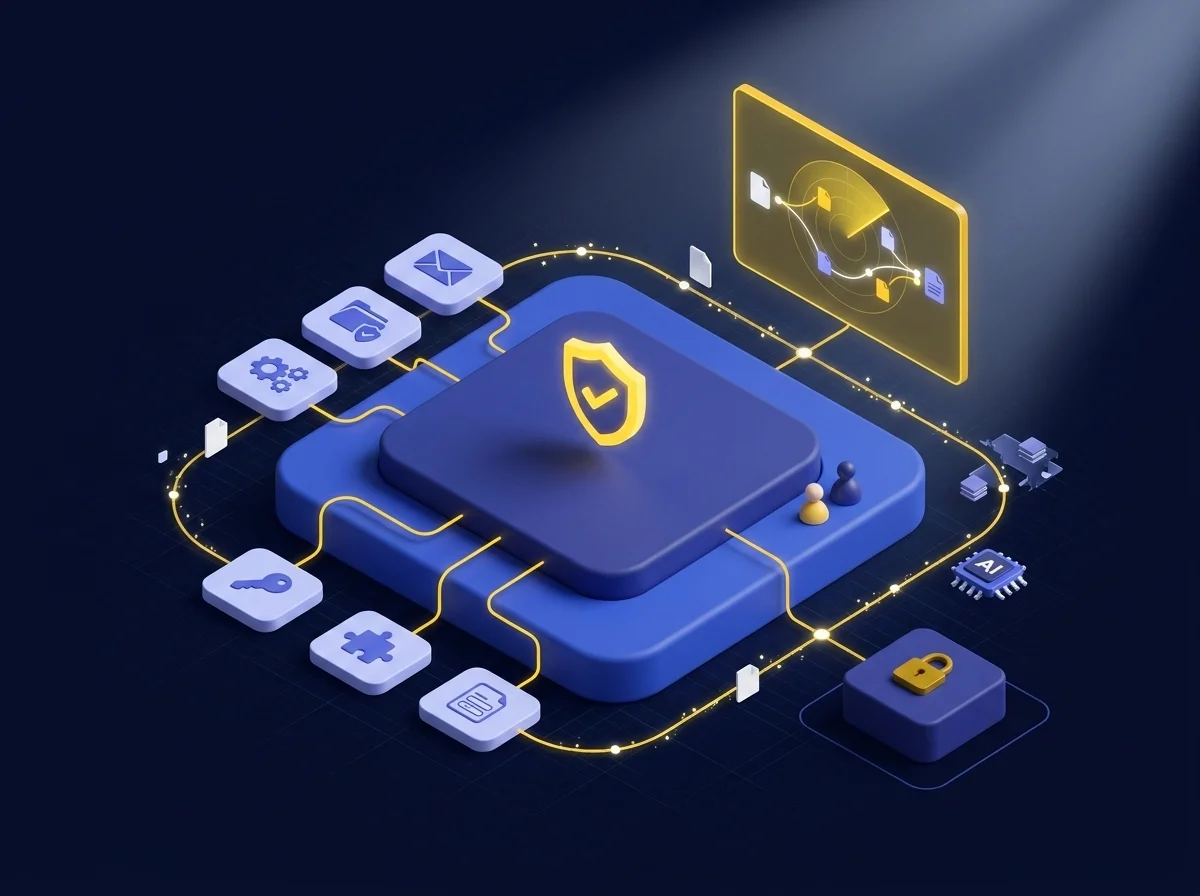
メール、セキュアファイル共有、MFT、SFTP、API、データフォームを一つのポリシーフレームワークと監査ログで統合し、従業員もAIエージェントも同じルール下で運用できるため、チャネルごとの管理による死角を排除し、一貫したコントロールを実現します。
CISOダッシュボードは、分散したアクティビティログをリアルタイムでドリルダウン可能な可視化に変換し、「誰が・何を・誰に・いつ・どこで」送信したかを即座に把握、SIEMに直結して対応時間を短縮し、手作業のコンプライアンス報告も不要にします。
強化されたシングルテナント型の導入オプションにより、環境の完全なコントロールとデータ分離、安心を提供します。厳格なコンプライアンス基準にも対応し、FedRAMP Moderate AuthorizedおよびFedRAMP High In Processの導入で、政府・規制業界向けビジネスも安心して推進できます。
よくあるご質問
ツールごとに異なるルールを運用することで統制が分断された状態を指します。
すべてのデータ交換を単一のプラットフォームで管理し、ポリシー適用と監査を一元化します。
データポリシーエンジン(DPE)は、データ移動をリアルタイムで監視し、設定したルールを自動適用します。監査ログも自動生成されます。
Kiteworksはメール、ファイル共有、MFT、APIなどを統合したセキュアなデータ交換基盤です。CISOダッシュボードにより、機密データの利用状況を可視化できます。