
Maak kennis met KAI: De AI-agent die antwoord geeft op je Audittrail
Compliance- en beveiligingsteams beantwoorden steeds opnieuw dezelfde vragen: Wie heeft wat geraadpleegd, welk beleid is geactiveerd, wie heeft dit extern gedeeld? Elk antwoord vereist handmatige rapportages en analystijd. Tegelijkertijd dringt AI steeds verder door in de tech stack, terwijl de teams die verantwoordelijk zijn voor risico geen AI-tool kunnen goedkeuren die ze niet kunnen auditen. Gartner voorspelt dat tegen eind 2026 40% van de zakelijke applicaties taakgerichte AI-agenten zal bevatten.
KAI is de AI-agent die is ingebouwd in Kiteworks voor de mensen die het gegevensbeheer uitvoeren. Stel een vraag in gewone taal en ontvang een antwoord op basis van je eigen activiteiten en audit logs, gebruikers, bestanden, mappen en risicobeleid, met elk KAI-verzoek inzichtelijk weergegeven. Vraag KAI om een risicobeleid op te stellen, beoordeel het concept en pas het vervolgens zelf toe. KAI wijzigt nooit je data. Het draait op je eigen Claude-model via je eigen AWS Bedrock-account, zonder nieuw machtigingsmodel.
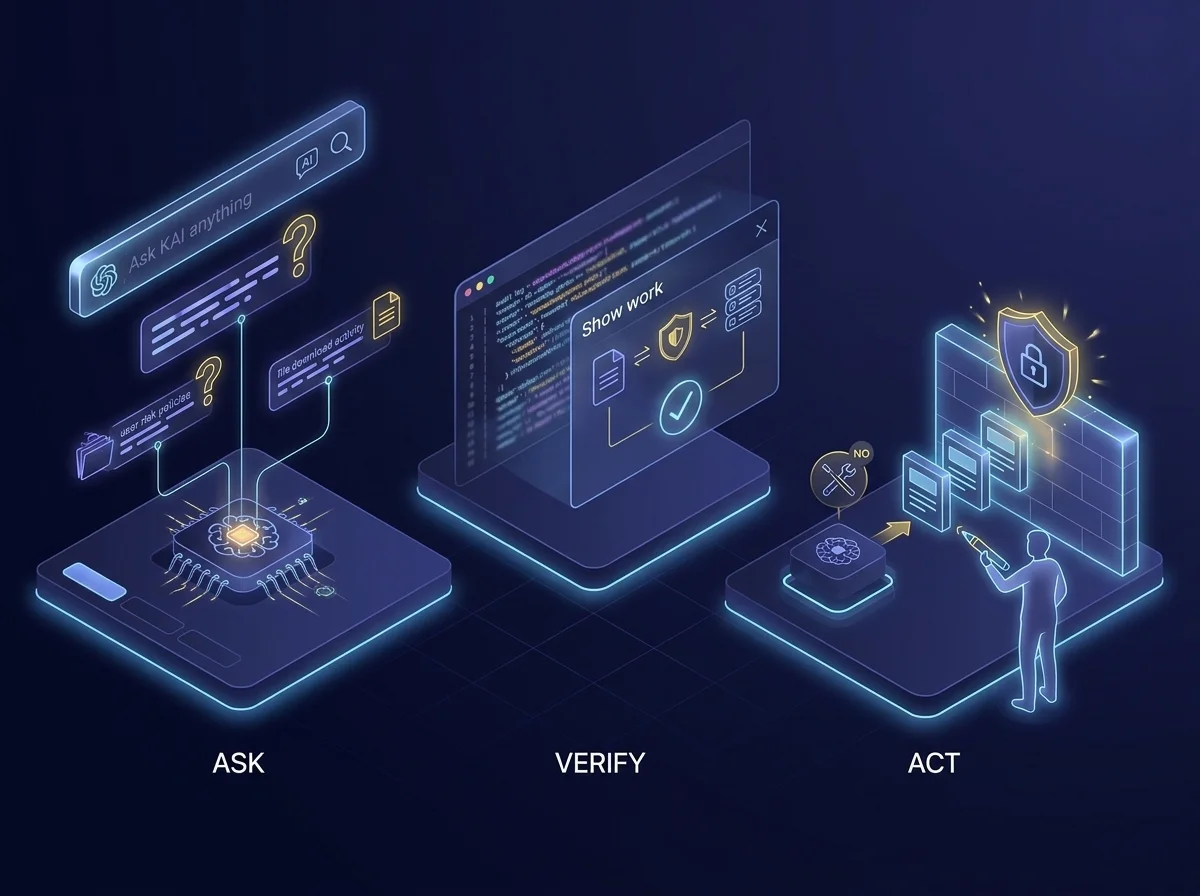
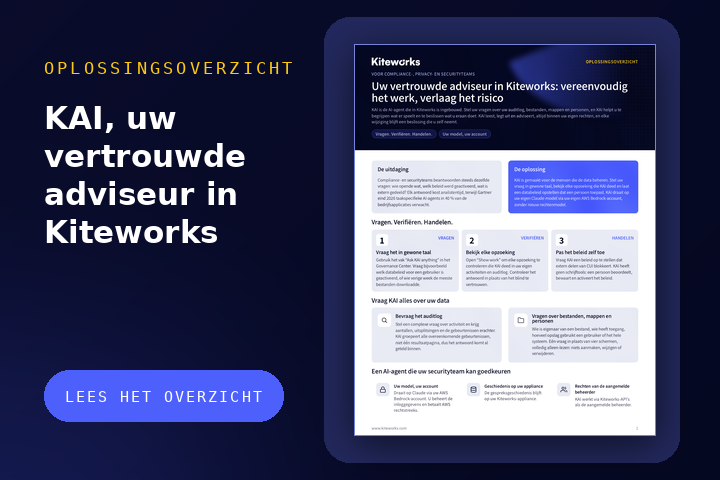
Vraag. Verifieer. Handel.
Auditvragen zouden geen rapportageproject mogen vereisen. KAI bevindt zich in het “Vraag KAI alles”-vak bovenaan het Governance Center, dus er is geen nieuwe console en geen nieuw hulpmiddel om te leren.
VRAAG: Stel je vraag in gewone taal via het “Vraag KAI alles”-vak in het Governance Center. Vraag bijvoorbeeld welke risicobeleidsregels zijn geactiveerd voor een gebruiker, of wie de meeste bestanden heeft gedownload afgelopen week.
VERIFIEER: Zie elke opvraging Open “Toon werk” om elke opvraging te bekijken die KAI heeft gedaan op jouw eigen activiteit en audittrail. Verifieer het antwoord in plaats van het zomaar te vertrouwen.
HANDEL: Pas het beleid zelf toe Vraag KAI om een conceptbeleid op te stellen dat extern delen van CUI blokkeert. KAI heeft geen schrijfmogelijkheden. Een persoon beoordeelt, slaat op en activeert het beleid.
Onderzoek de Audittrail
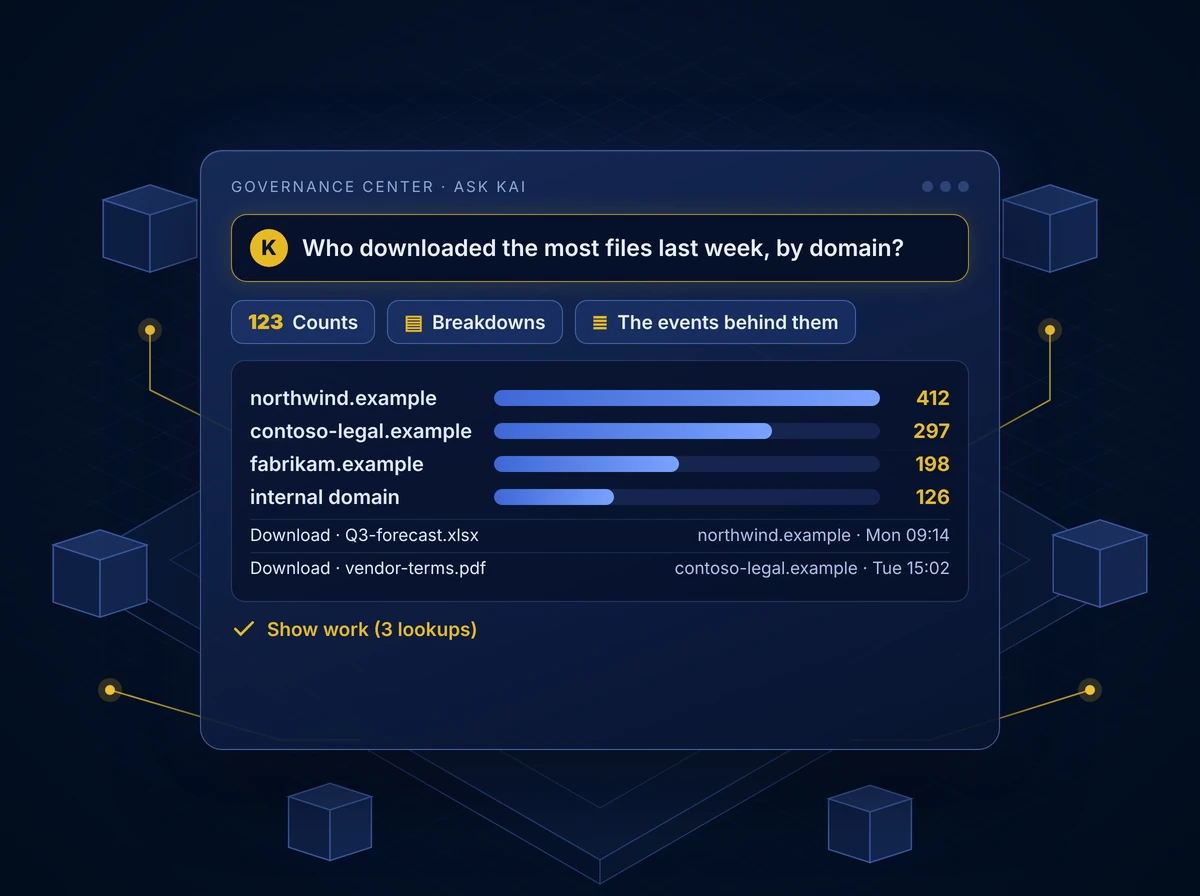
Stel een complexe vraag over activiteiten, zoals wie de meeste bestanden heeft gedownload afgelopen week, uitgesplitst per domein. KAI geeft antwoord met aantallen, uitsplitsingen en de specifieke gebeurtenissen erachter. De server doet het zware werk, dus niemand hoeft handmatig te tellen: KAI groepeert alle overeenkomende gebeurtenissen, niet slechts één pagina met resultaten, zodat het antwoord direct geteld is. Je eerste antwoord duurt ongeveer een halve minuut.
- Aantallen: Hoeveel gebeurtenissen overeenkomen, al opgeteld
- Uitsplitsingen: Hetzelfde antwoord uitgesplitst per domein, gebruiker of beleid
- De specifieke gebeurtenissen erachter: De individuele audittrail-items die voor elk getal zijn gebruikt
- Toon werk: Elke opvraging van KAI staat onder “Toon werk”, zodat je kunt verifiëren in plaats van vertrouwen
Beantwoord vragen over bestanden, mappen en personen
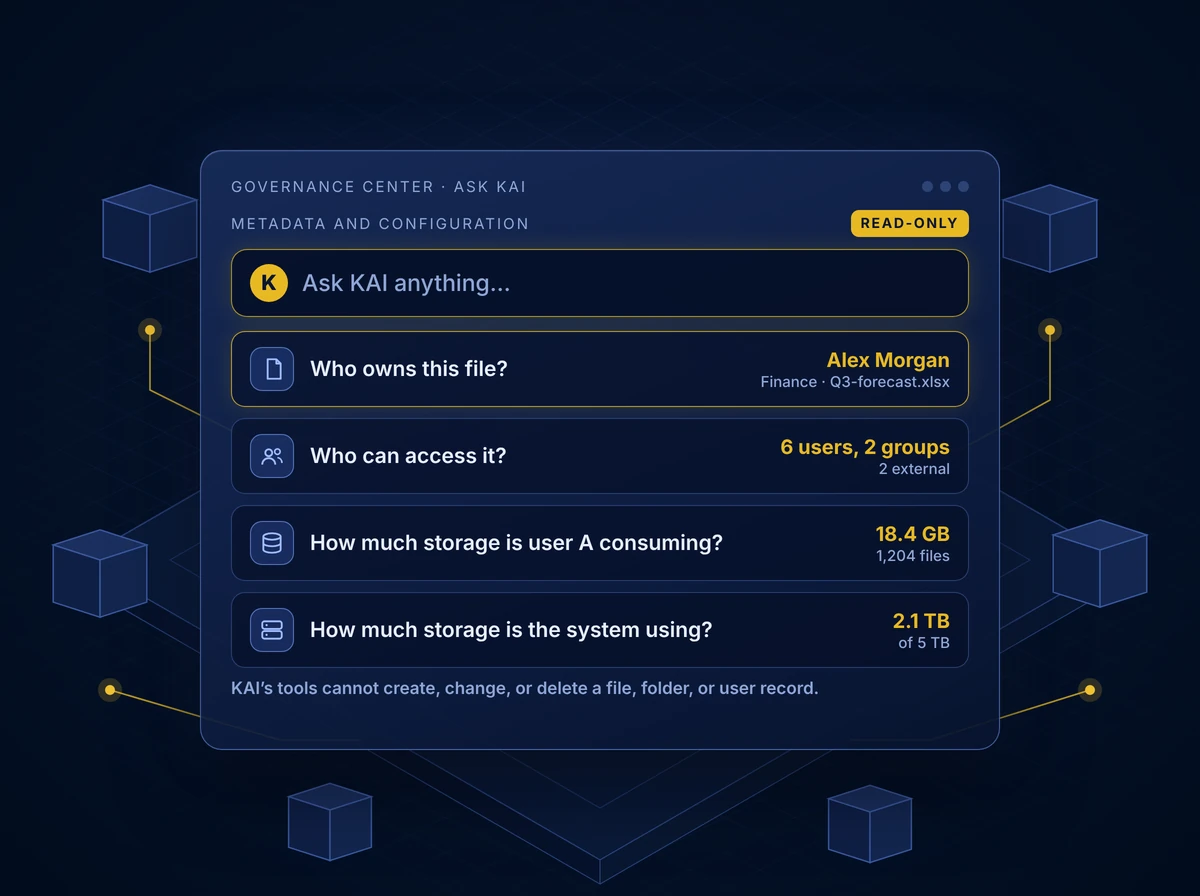
Stel vragen over de data die je beheert en krijg antwoord uit de metadata en configuratie van je systeem. Wie is eigenaar van een bestand, wie heeft toegang, en hoeveel opslagruimte een gebruiker of het hele systeem verbruikt, zijn allemaal direct te achterhalen – zonder rapportaanvraag of wachttijd op een analist.
Voorbeelden van vragen:
- Wie is eigenaar van dit bestand?
- Wie heeft toegang?
- Hoeveel opslagruimte verbruikt gebruiker A?
- Hoeveel opslagruimte gebruikt het systeem?
Alleen-lezen, dus veilig om te verkennen. KAI’s tools kunnen geen bestanden, mappen of gebruikersrecords aanmaken, wijzigen of verwijderen.
Gebruik KAI om een beleid op te stellen
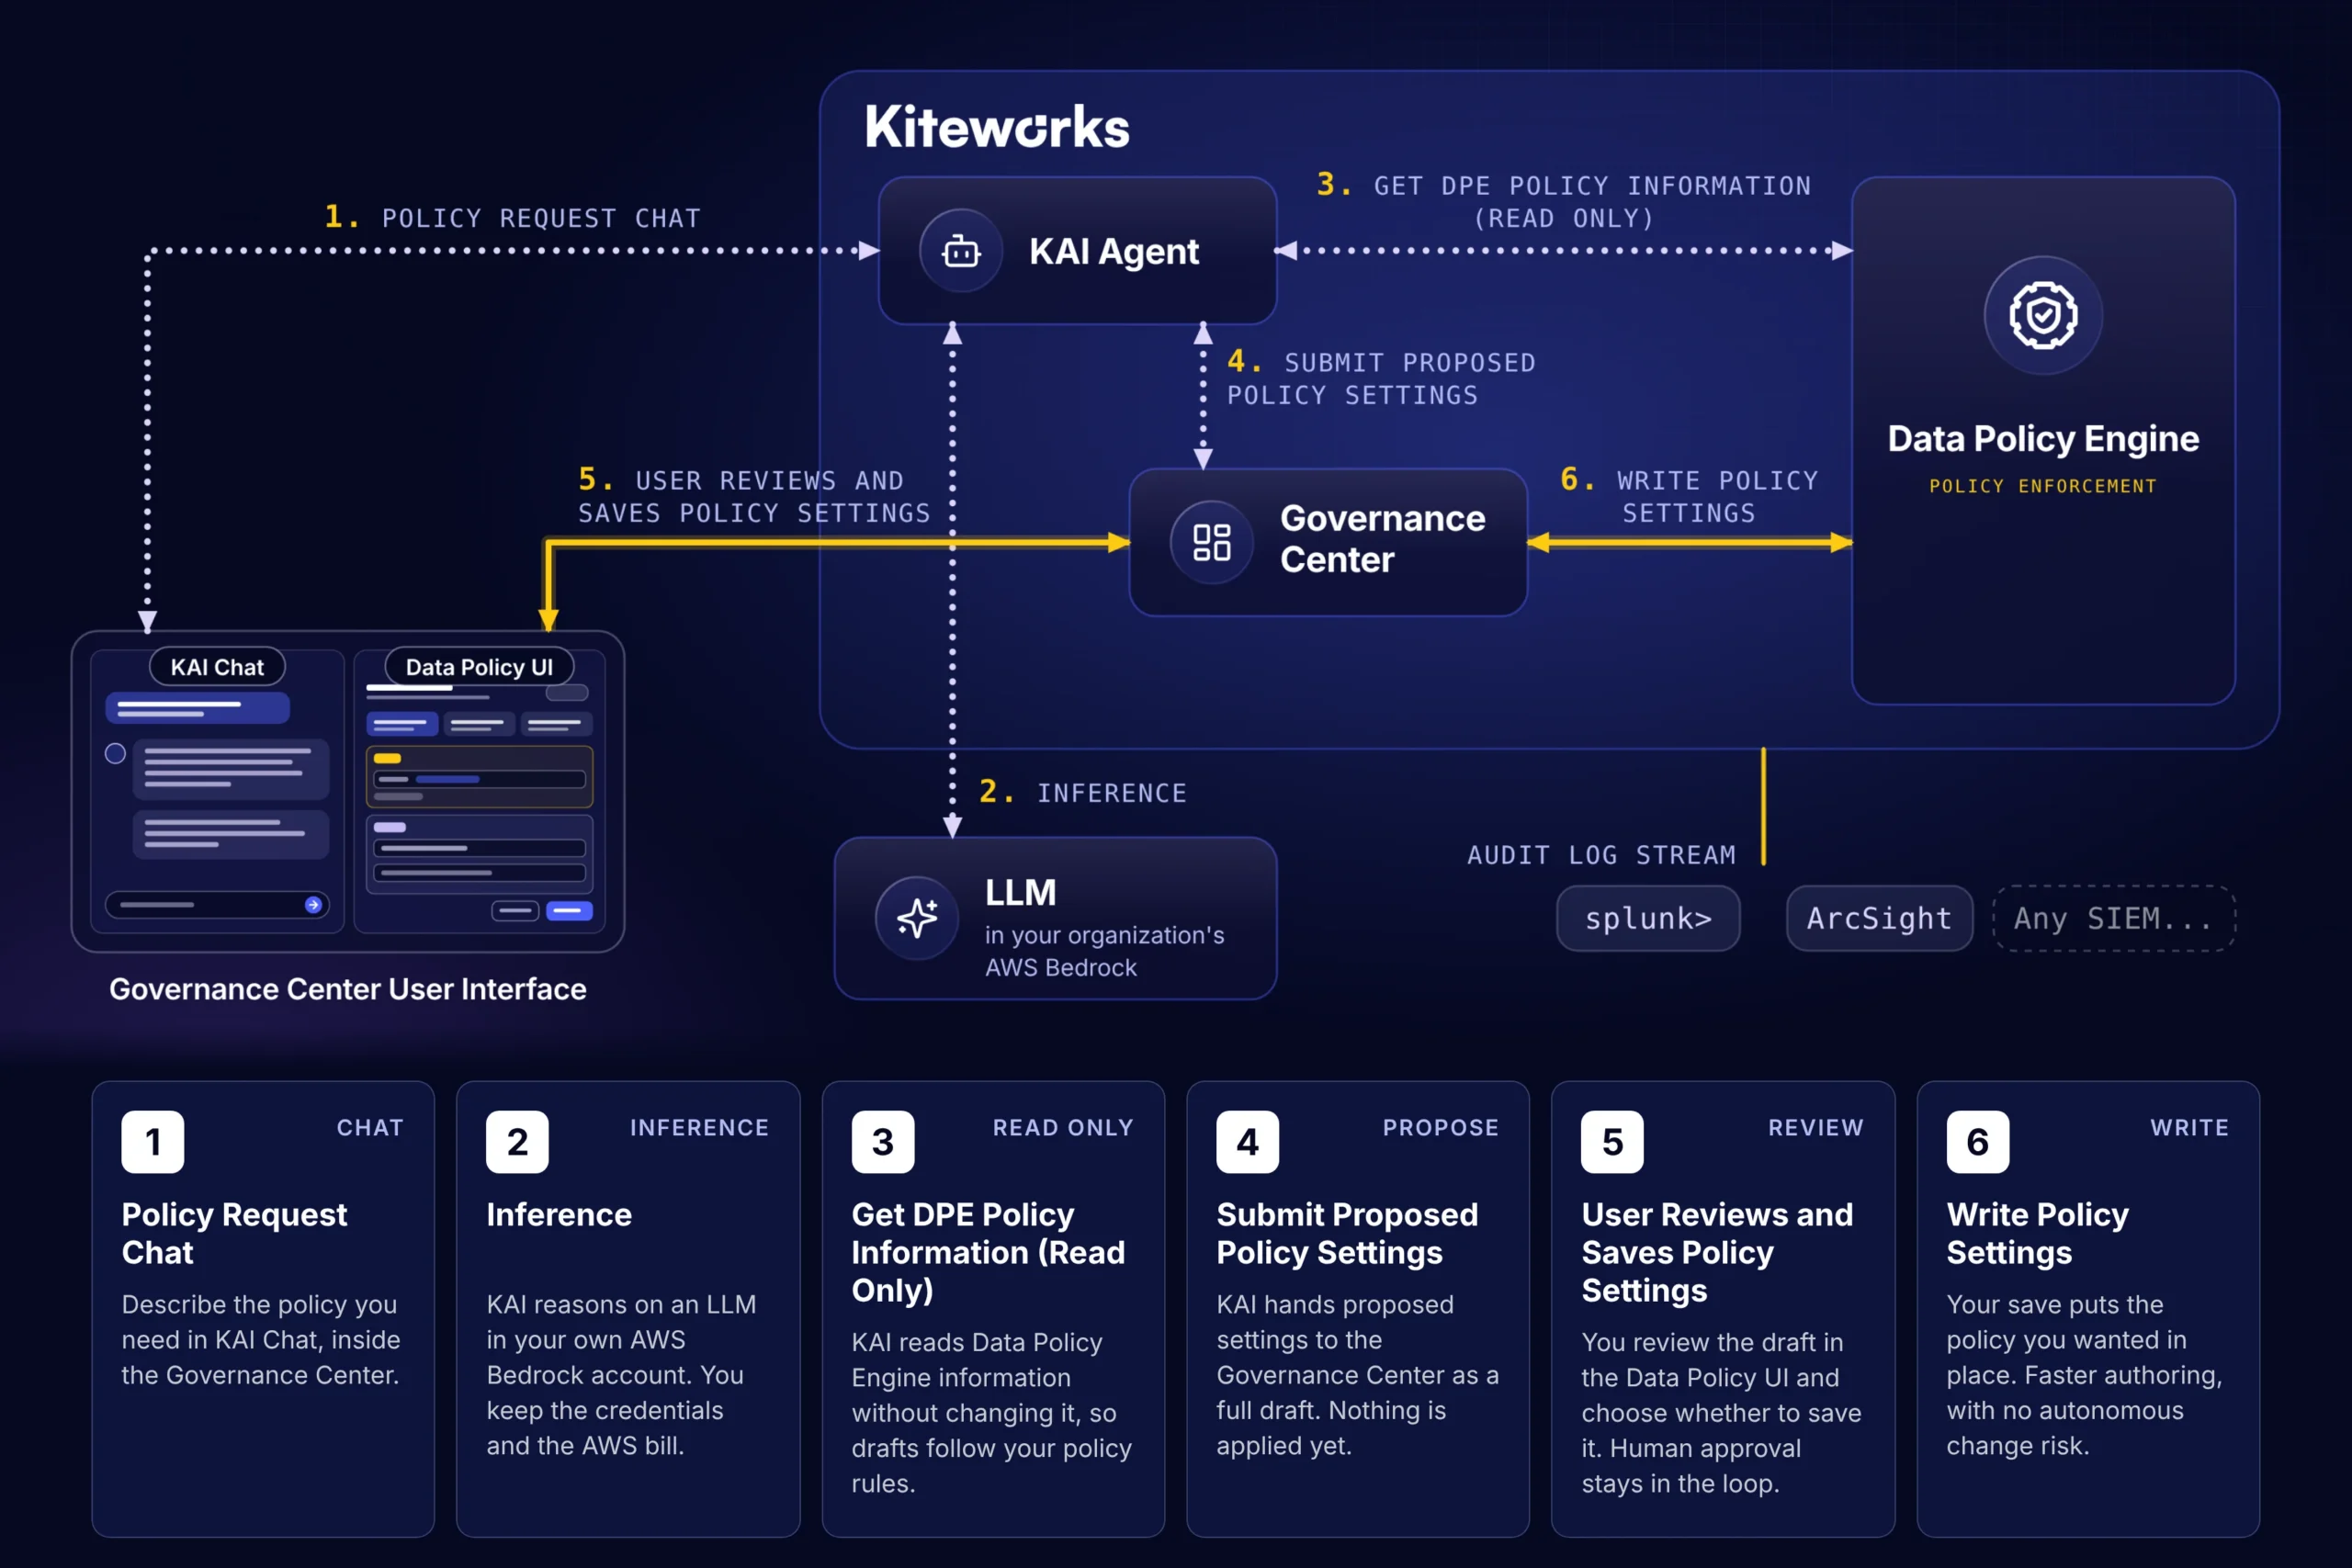
Beschrijf het benodigde beleid in gewone taal. KAI redeneert op jouw eigen model, leest je Data Policy Engine-instellingen zonder ze te wijzigen, en levert een volledig concept aan je Governance Center. Niets wordt toegepast totdat een persoon het beoordeelt en opslaat.
Een AI-agent die jouw securityteam kan goedkeuren
Alleen-lezen is een functie, geen beperking. Gartner adviseert proportioneel bestuur voor AI-agents. KAI opereert op het adviesniveau: het legt uit en stelt voor, en een persoon beslist.
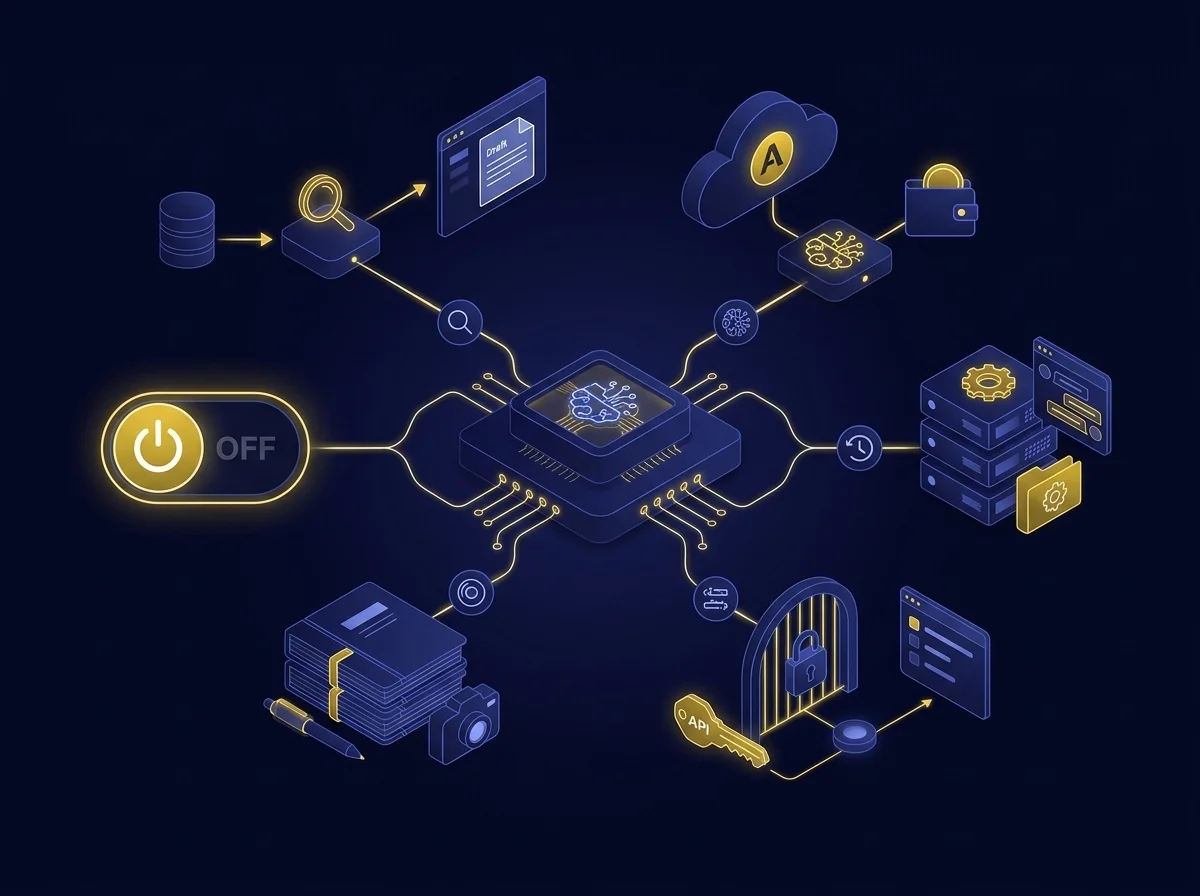
Alleen-lezen by design KAI legt uit en stelt voor. Het wijzigt nooit data.
Jouw model, jouw account Draait op Claude via je eigen AWS Bedrock-account. Jij beheert de inloggegevens en betaalt AWS direct.
Geschiedenis op jouw appliance Gespreksgeschiedenis blijft op je eigen Kiteworks-appliance.
Ingelogde admin-rechten KAI werkt via Kiteworks API’s als de ingelogde admin. Er is geen achterdeur en geen apart rechtenmodel.
Ontworpen voor gereguleerde controles:
- Chattoegang is beperkt tot System Admin en Compliance-rollen.
- Inloggegevens worden versleuteld opgeslagen en elke wijziging in AI-instellingen wordt vastgelegd in de Kiteworks audittrail.
- De KAI-servicelog bevat nooit prompts, antwoorden, bestandsdata, namen of e-mailadressen.
- Een admin kan KAI op elk moment uitschakelen zonder het te verwijderen.
Eén beheerde datalaag voor jouw agents en die van ons
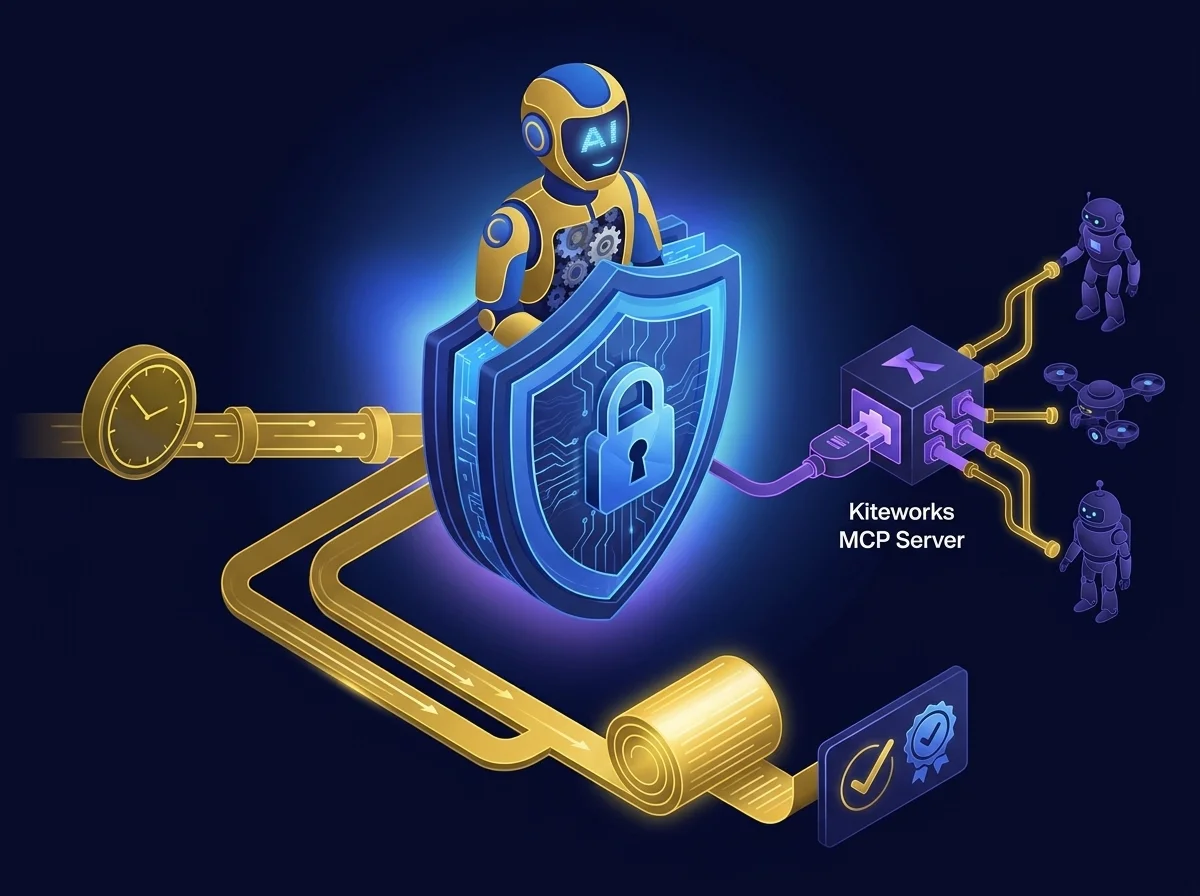
Jouw agents en die van ons. KAI is de agent die is ingebouwd in de Kiteworks Agents workflowbesturing, en de Kiteworks MCP Server is hoe je je eigen agent toevoegt.
KAI voor governance: De AI-agent in Kiteworks beantwoordt vanaf dag één audit- en risicovragen voor admins en compliance-teams.
Kiteworks MCP Server voor jouw agents: Koppel je eigen AI-agents aan Kiteworks-data. Admins kiezen de API-scopes, en de scopes voor verplaatsen en verwijderen blijven uitgeschakeld tenzij geactiveerd.
Eén rechtenmodel, één audittrail: Welke agent ook handelt, deze gaat via dezelfde Kiteworks-rechten en wordt vastgelegd in dezelfde audittrail.
Begin met KAI voor governance en inzicht. Voeg de Kiteworks MCP Server toe wanneer je teams hun eigen AI-tools met Kiteworks-data willen laten werken.
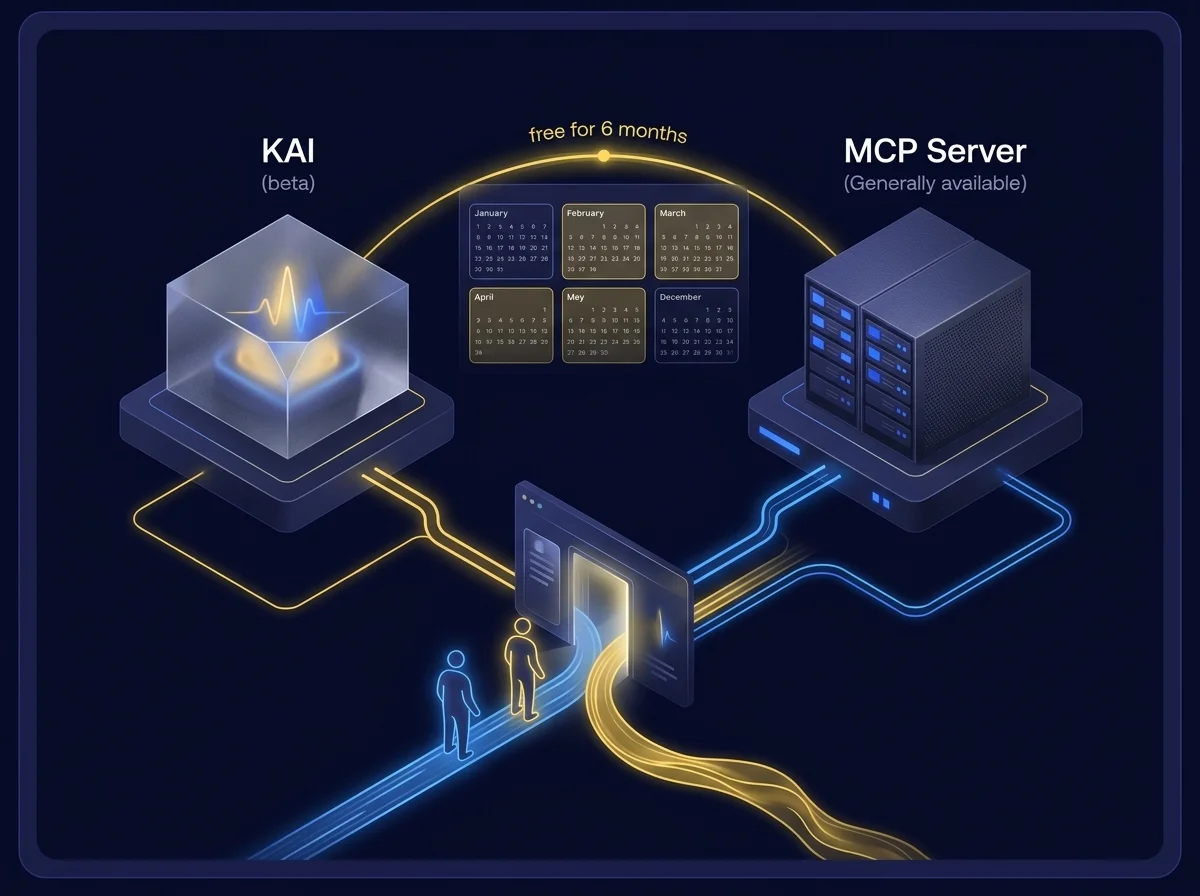
Word onderdeel van AI-innovators: KAI en MCP Server 6 maanden gratis
Klanten die deelnemen aan het Innovators in AI-programma gebruiken KAI en de Kiteworks MCP Server 6 maanden gratis. Meld je aan via het Innovators in AI-aanmeldformulier of het KAI early access-formulier. Kiteworks MCP Server is algemeen beschikbaar en KAI is in bèta.
Veelgestelde vragen
Stel vragen in gewone taal via het Governance Center, verifieer antwoorden door elke opvraging te bekijken onder “Toon werk”, en laat een mens elk conceptbeleid beoordelen en activeren, aangezien KAI geen schrijfrechten heeft.
KAI beantwoordt vragen over activiteiten zoals bestanddownloads per domein, geeft aantallen, uitsplitsingen per gebruiker of beleid en de specifieke onderliggende gebeurtenissen, waarbij de server het zware werk doet zodat de resultaten vooraf gegroepeerd worden aangeleverd.
Nee, KAI is standaard alleen-lezen. Het kan conceptbeleidsregels opstellen of vragen over metadata beantwoorden, maar wijzigt nooit gegevens; een persoon moet elke wijziging beoordelen, opslaan en activeren.
KAI draait op Claude via je AWS Bedrock-account, slaat geschiedenis op je appliance op, beperkt chattoegang tot System Admin- en Compliance-rollen, versleutelt inloggegevens, logt alle wijzigingen en kan op elk moment worden uitgeschakeld zonder verwijdering.
Featured Resources
Met Kiteworks uitgeruste Private Content Networks vereenvoudigen en versnellen CMMC 2.0-naleving