Échange de données gouverné, au sein de la plateforme IA de ServiceNow
ServiceNow gère vos services IT, vos opérations, vos actifs, votre sécurité, vos RH et la relation client, et chacun de ces workflows implique la circulation de fichiers sensibles. Les incidents collectent des journaux et des captures d’écran, les audits d’actifs font circuler contrats et inventaires, les dossiers RH contiennent des documents d’identité et médicaux, et ces fichiers transitent en pièces jointes ou par e-mail, en dehors de la politique de gestion des données de l’entreprise. Ouvrir la plateforme à des fournisseurs, auditeurs et clients accroît encore ce risque d’exposition. Selon le Data Breach Investigations Report 2026 de Verizon, 48 % des violations de données impliquent des tiers.
Kiteworks pour la plateforme ServiceNow AI ajoute un dossier Kiteworks gouverné à l’enregistrement. Les équipes envoient des e-mails sécurisés, stockent les fichiers dans des dossiers gouvernés et sollicitent des fichiers auprès des fournisseurs, auditeurs et clients sans quitter l’enregistrement. Le moteur de politique de données Kiteworks évalue chaque fichier, les transferts peuvent atteindre 16 To, et les preuves restent attachées à l’enregistrement. Ainsi, chacun des huit cas d’usage ci-dessous conserve le workflow que vous utilisez déjà tout en bénéficiant du contrôle qui lui manquait.
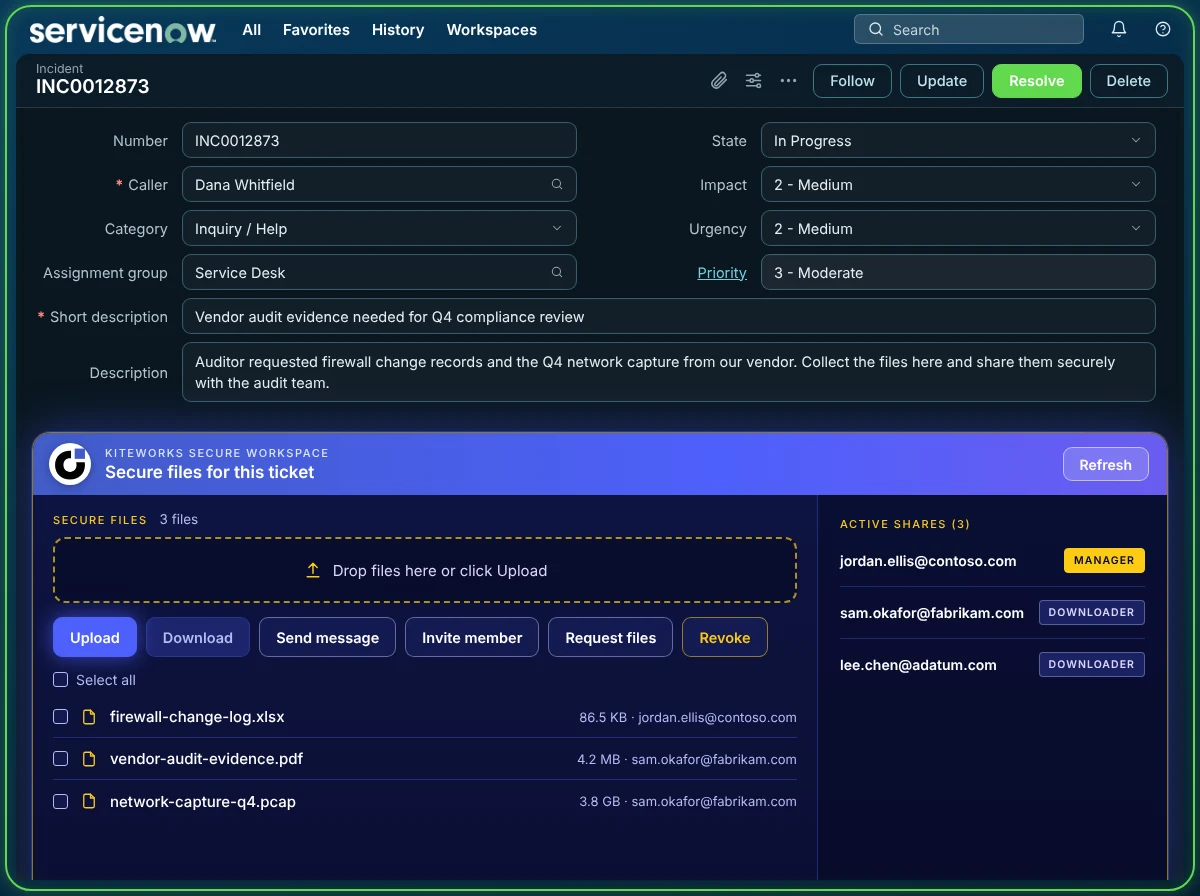
Travaillez avec les fichiers sans quitter le ticket
Depuis l’enregistrement, les utilisateurs téléchargent des fichiers, envoient des e-mails sécurisés et sollicitent des fichiers auprès de fournisseurs, d’auditeurs et de clients. Une demande de fichier est envoyée sous forme de lien sécurisé, permettant aux tiers externes de déposer leurs fichiers sans avoir besoin d’un accès à la plateforme ServiceNow AI.
La taille des fichiers n’est plus un problème : les transferts vont jusqu’à 16 To. Chacun travaille depuis le ticket déjà ouvert, et les fichiers restent dans un espace de stockage gouverné.
Le test de gouvernance des données du ticket
Quatre questions distinguent un ticket avec des fichiers gouvernés d’un ticket où les fichiers sont exposés à des risques.
Contenir
Où va le fichier et qui en est le propriétaire ?
Les fichiers sont stockés dans un dossier Kiteworks gouverné, et non dans l’espace de stockage des pièces jointes de ServiceNow AI Platform, avec chiffrement en transit et au repos. Choisissez sur site, auto-hébergé, hébergé par Kiteworks, FedRAMP ou IRAP, avec une architecture à locataire unique, des clés détenues par le client et une géolocalisation des données.
Contrôler
Chaque fichier respecte-t-il la politique ?
Le moteur de politique de données évalue la sensibilité des données et les attributs actuels de l’utilisateur, puis bloque le transfert, limite à la consultation, exige une approbation ou marque le fichier. Le verdict du scan est vérifié avant le téléchargement.
Prouver
Pouvez-vous montrer à un examinateur ce qui s’est passé ?
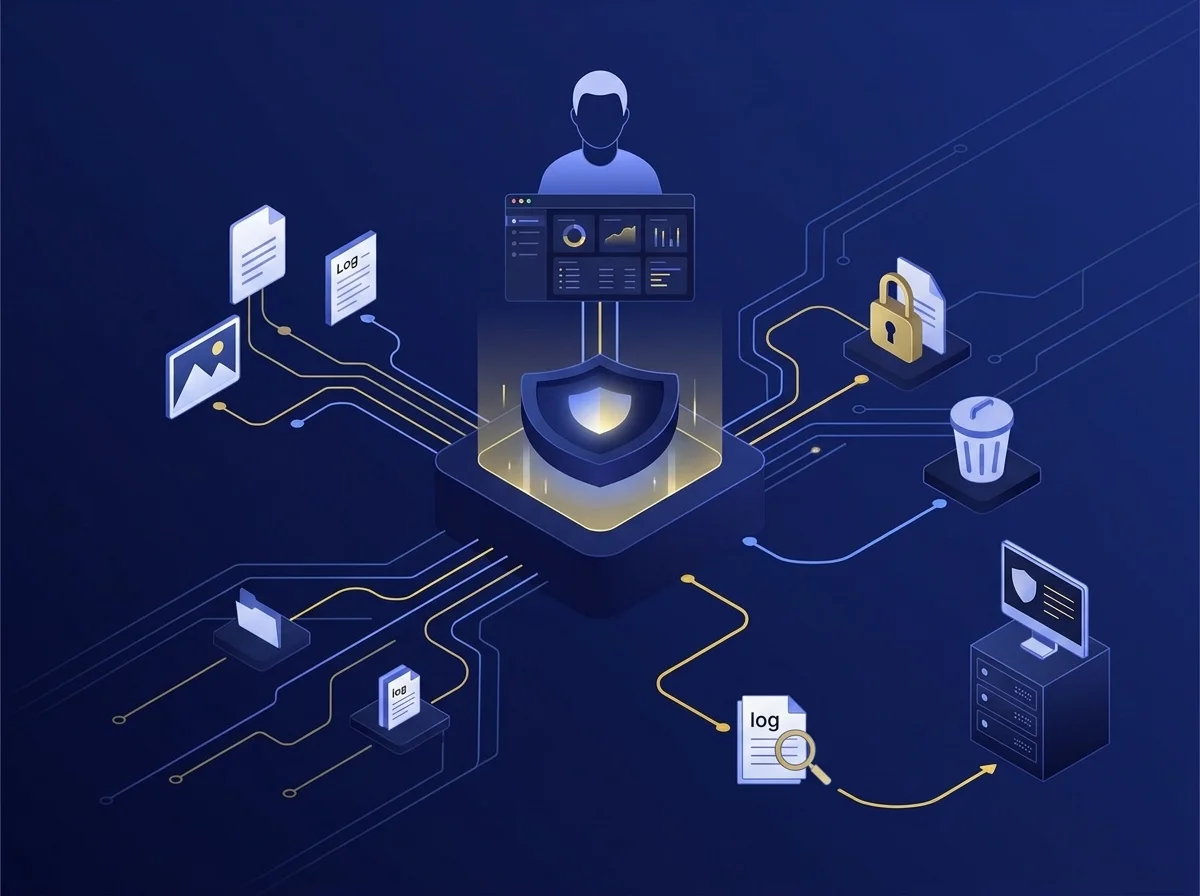
Les événements de gouvernance enregistrent les actions réalisées via l’application, sur l’enregistrement. Le journal d’audit Kiteworks trace toute l’activité sur les fichiers et s’interface avec votre SIEM.
Déplacer
Permet-il à chacun de travailler efficacement ?
Messagerie sécurisée, dossiers gouvernés et demandes de fichiers, tout se fait depuis l’enregistrement. Les transferts vont jusqu’à 16 To, sans limite pratique de taille. Les tiers externes n’ont pas besoin d’un accès à la plateforme ServiceNow AI.
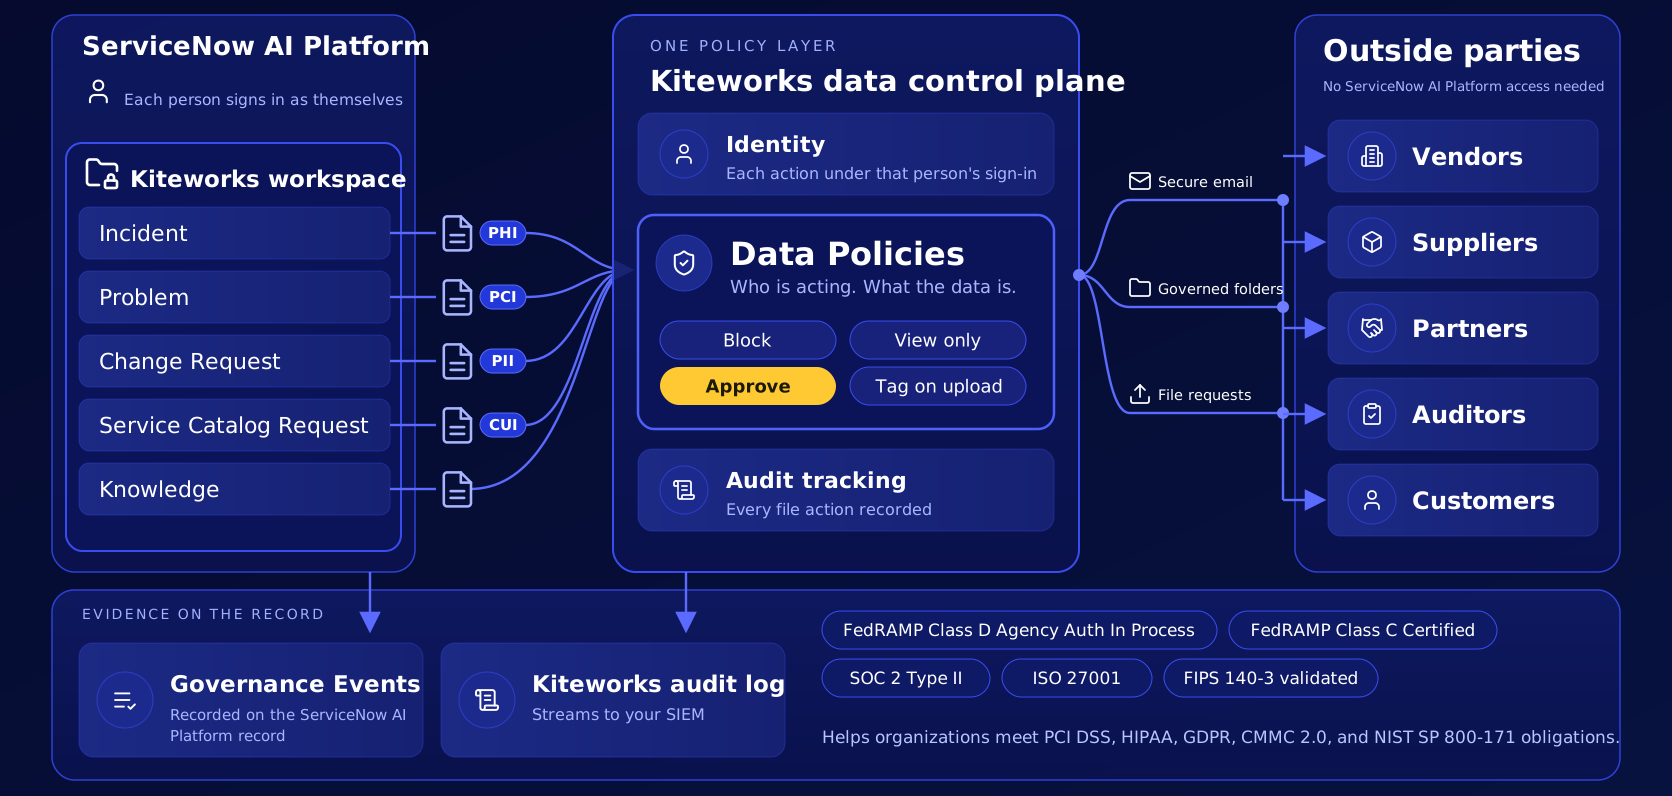
Échange de données gouvernées Kiteworks sur chaque enregistrement ServiceNow
Dossier gouverné
Un dossier Kiteworks est associé à chaque enregistrement, créé dès la première ouverture du panneau Kiteworks. Les fichiers sont protégés et stockés dans Kiteworks, sans rien écrire dans l’espace de stockage des pièces jointes ServiceNow AI Platform.
Moteur de politique de données
Évalue chaque demande d’accès ou de mouvement de données selon la sensibilité (PHI, PCI, PII, CUI) et les attributs et privilèges de l’acteur, en s’appuyant sur des politiques d’accès basées sur les rôles et les attributs. Il peut ainsi bloquer l’action, limiter à la consultation, exiger une approbation, autoriser l’action ou marquer le fichier pour un traitement ultérieur.
Chaque action est auditée
Les événements de gouvernance enregistrent toutes les actions réalisées via l’application, y compris les refus, sur l’enregistrement ServiceNow AI Platform. Le journal d’audit Kiteworks trace toute l’activité sur les fichiers et s’interface avec votre SIEM.
Demande de fichier
Envoyée depuis l’enregistrement à un tiers externe, qui dépose ses fichiers via un lien sécurisé. Fournisseurs, partenaires, auditeurs et clients n’ont pas besoin d’un accès à la plateforme ServiceNow AI.
Certifications
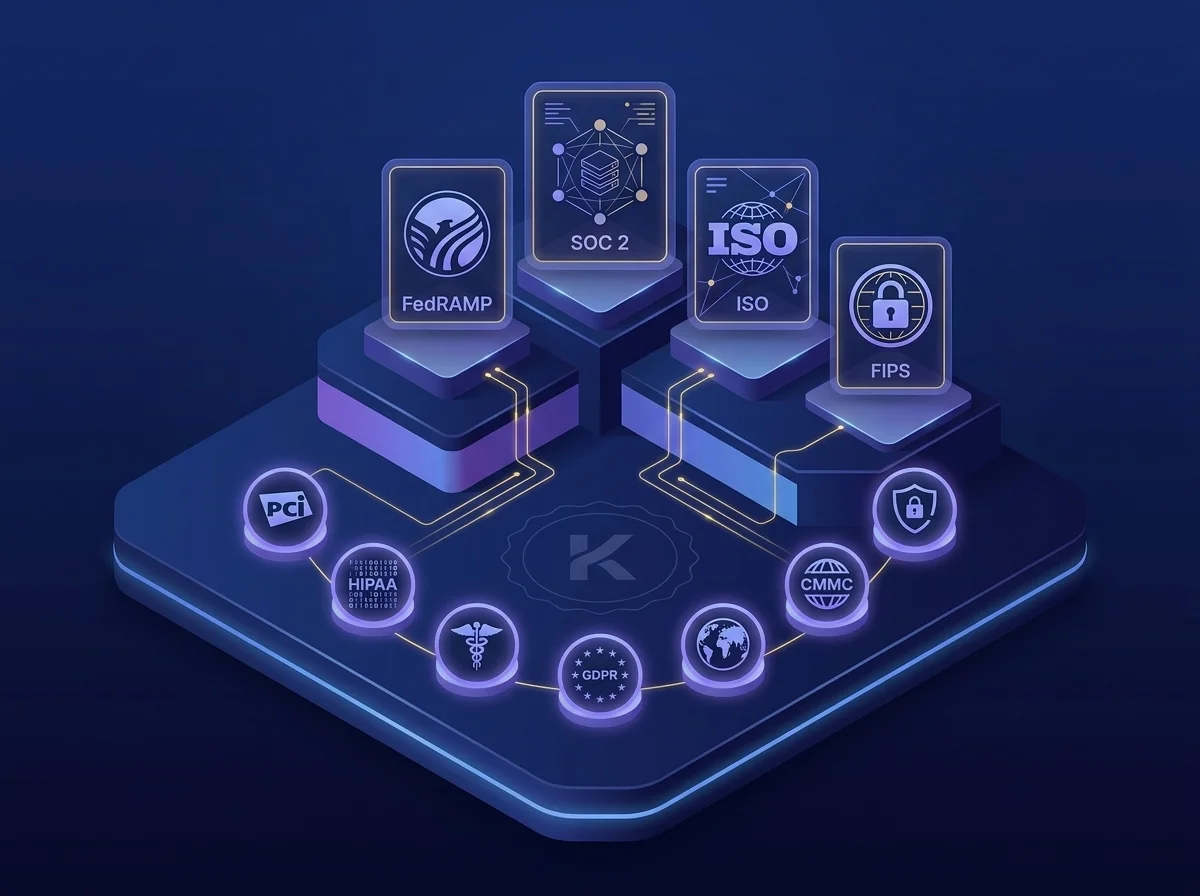
Kiteworks dispose d’un large éventail de certifications de sécurité et de conformité, parmi lesquelles :
- FedRAMP Class D Agency Auth In Process et FedRAMP Class C Certified
- Validation FIPS 140-3
- SOC 2 Type II
- ISO 27001, 27017, 27018
- BSI C5
Kiteworks aide aussi les organisations à répondre à un éventail encore plus large de réglementations, dont :
- PCI DSS
- HIPAA
- RGPD
- CMMC 2.0 et NIST SP 800-171
- GxP
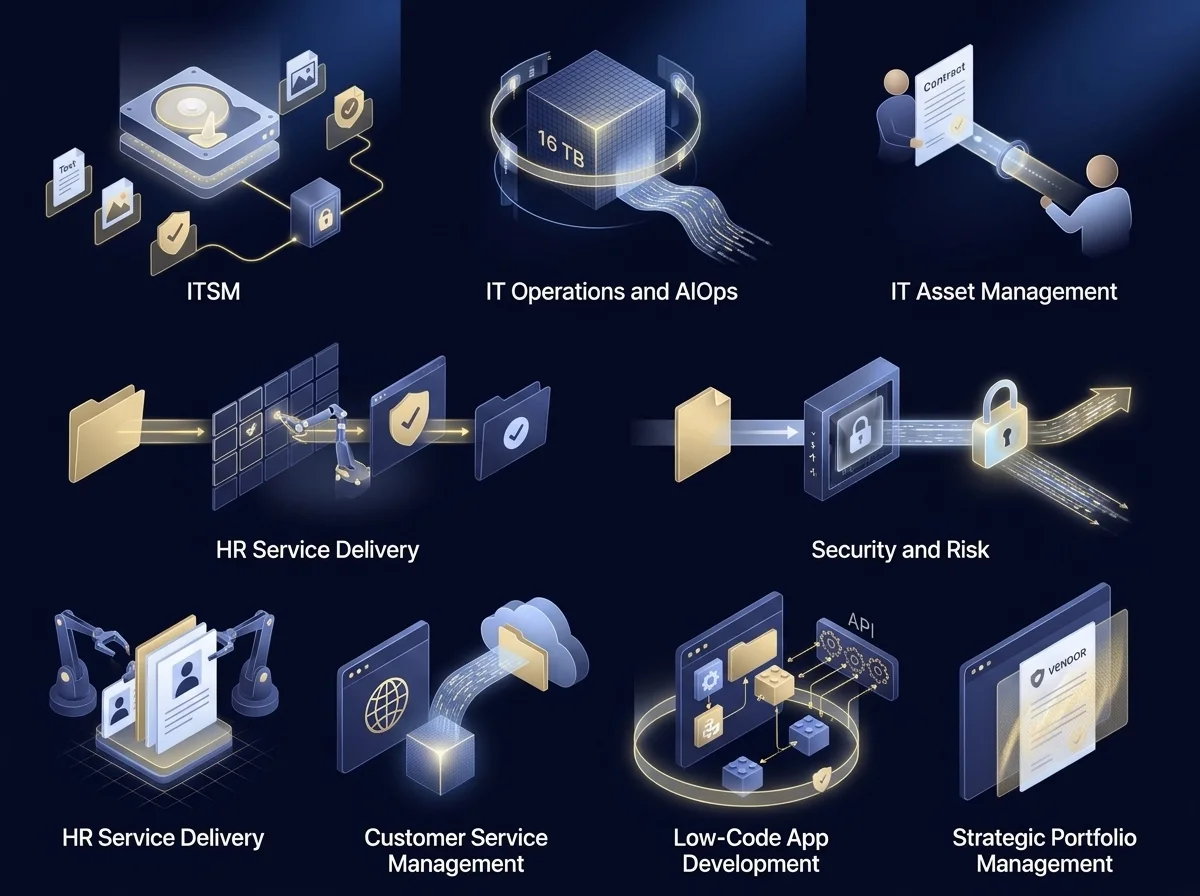
Comment Kiteworks gouverne les données dans huit workflows ServiceNow
Poursuivez votre lecture pour découvrir comment Kiteworks améliore la gouvernance et la sécurité pour chacun de ces cas d’usage :
- Gestion des services IT : Les journaux, captures d’écran et preuves fournisseurs restent dans des dossiers gouvernés.
- Opérations IT et AIOps : Les fichiers de diagnostic et de capture jusqu’à 16 To sont scannés et auditables.
- Gestion des actifs IT : Les contrats partagés et fichiers de licences génèrent une traçabilité de qui a reçu quoi.
- Sécurité et gestion des risques : Les fichiers entrants sont scannés, les preuves sont envoyées chiffrées, et l’activité est remontée dans votre SIEM.
- Services RH : Les documents d’identité et médicaux sont traités selon la politique, pas selon l’habitude.
- Gestion du service client : Les clients déposent leurs fichiers depuis un navigateur, même pour les très gros volumes.
- Développement d’applications low-code : Les applications construites sur les APIs REST de Kiteworks héritent de la gestion gouvernée des fichiers.
- Gestion stratégique de portefeuille : Les documents fournisseurs sont partagés en consultation seule et filigranés.
Administration de la gestion des services IT
ServiceNow Platform Owner, Administrator, Developer, ITSM Process Owner
Chaque jour, des tickets arrivent avec des captures d’écran, des journaux et des documents contenant des données personnelles ou réglementées, et c’est au propriétaire de la plateforme de prouver qui a reçu quoi. Sans politique unique ni journal d’audit, il faut reconstituer les preuves à la main, et toute faille devient un point d’audit dont il doit répondre.
Avec Kiteworks, le propriétaire définit les politiques de gestion des pièces jointes et des e-mails des tickets au même endroit. Les fichiers sensibles sont bloqués ou chiffrés, l’expiration et la rétention suivent la politique, et un seul journal d’audit alimente le SIEM.
Utilisateurs de la gestion des services IT
Service Desk Analyst, Incident, Change, and Problem Manager, all employees
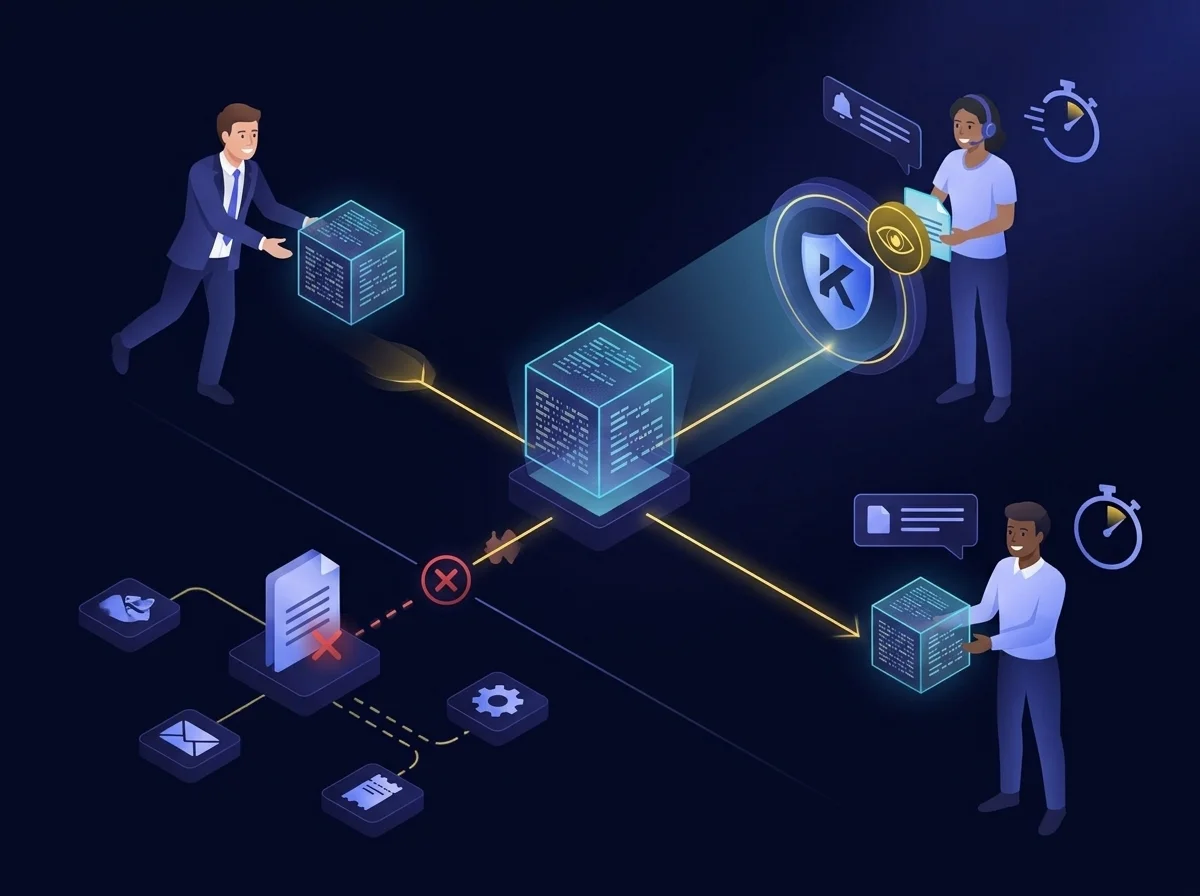
Un analyste du support a besoin d’un journal d’un collaborateur, mais le fichier est trop volumineux pour être joint, ce qui bloque le ticket pendant que les deux échangent des e-mails et cherchent une solution. Sur le workflow le plus sollicité de la plateforme, ces allers-retours allongent les délais de résolution. Avec Kiteworks, l’analyste demande journaux et captures via un lien sécurisé sans limite de taille, et le collaborateur dépose le fichier directement depuis le ticket. L’analyste voit si les destinataires ont ouvert les fichiers envoyés, ce qui réduit les relances, sécurise les échanges et accélère la résolution.
Administration des opérations IT et AIOps
CMDB Administrator, ITOM Platform Engineer, ServiceNow Architect
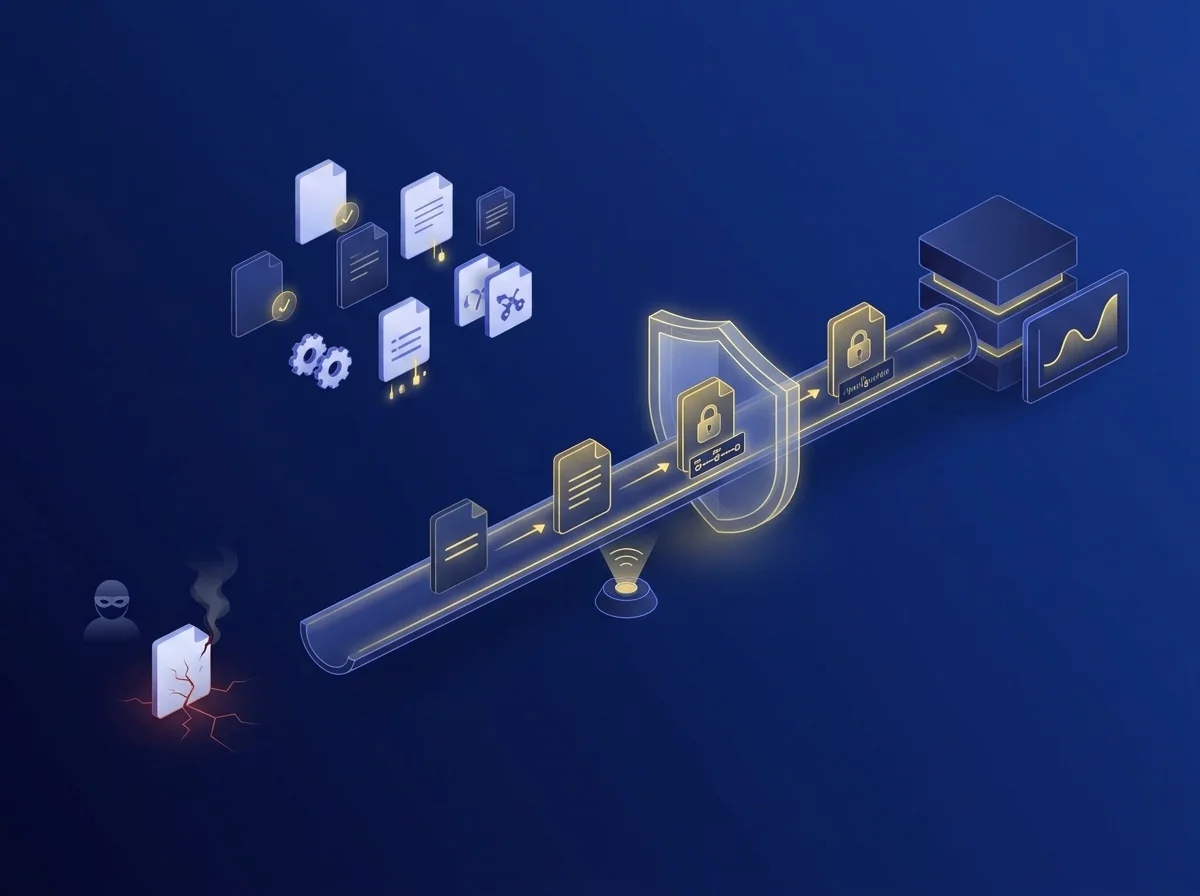
Les fichiers de configuration et bundles de diagnostic cartographient l’environnement pour un attaquant. Si l’un d’eux fuite via un transfert non maîtrisé, la responsabilité pèse sur l’équipe en charge de la CMDB, et investir dans le contrôle en amont coûte moins cher que de devoir expliquer la fuite après coup. Avec Kiteworks, les bundles de diagnostic et fichiers de configuration qui sortent de l’entreprise passent par un canal gouverné, scanné et auditable. L’administrateur CMDB peut démontrer comment chaque fichier est sorti, sous quelle politique, au lieu de devoir reconstituer la chaîne après un incident qui a déjà exposé l’environnement.
Utilisateurs des opérations IT et AIOps
NOC Analyst, Site Reliability Engineer, Infrastructure and Cloud Engineer
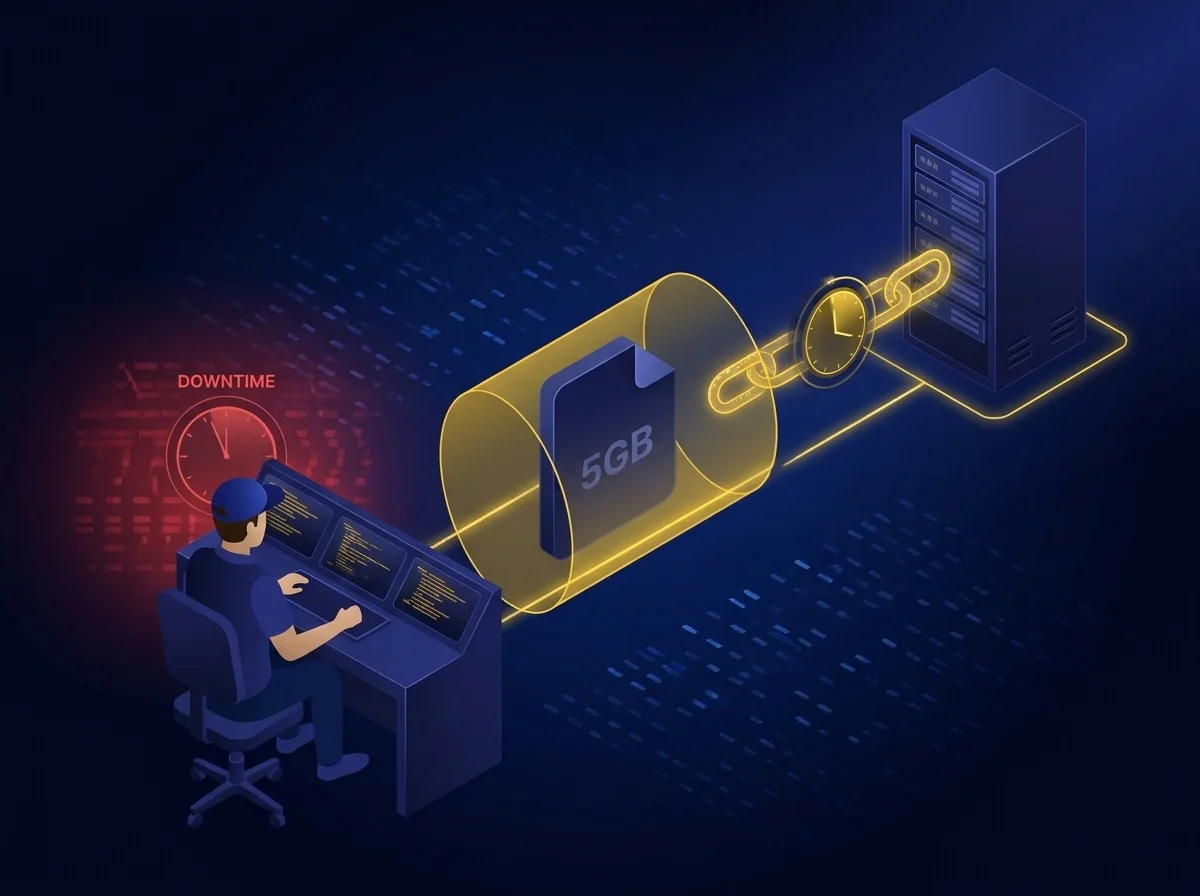
Lors d’une panne, un ingénieur fiabilité doit transmettre d’urgence une capture de paquets de 5 Go à un fournisseur. Chaque minute passée à trouver comment l’envoyer prolonge l’incident, et les solutions habituelles sont lentes ou peu sûres. Avec Kiteworks, l’ingénieur échange journaux et captures volumineux avec le fournisseur via un canal sécurisé, avec des liens à expiration, pour que le fichier circule tant que l’incident est ouvert. Un canal fournisseur fiable réduit directement le temps de rétablissement, et le lien se ferme une fois le travail terminé.
Administration de la gestion des actifs IT
IT Asset Manager, Software Asset Manager, ITAM Administrator
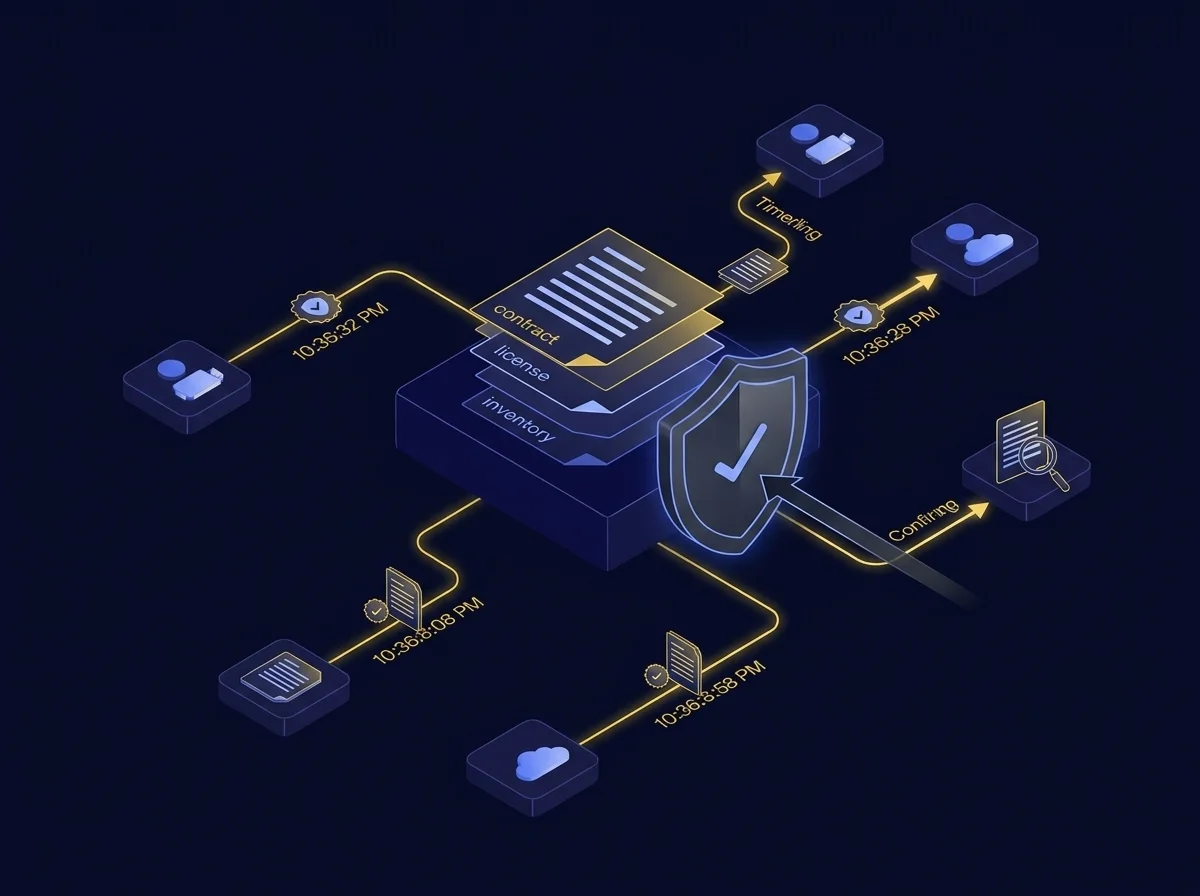
Un éditeur de logiciels lance un audit de licences, et le gestionnaire d’actifs doit fournir contrats, fichiers de licences et inventaires. Les audits peuvent déboucher sur des paiements de régularisation, et reconstituer ce qui a été partagé, à qui et quand, prend des heures imprévues. Avec Kiteworks, les contrats, fichiers de licences et inventaires partagés avec les fournisseurs et auditeurs sont tracés dès le premier envoi. L’équipe détient la preuve exacte de ce qui a été partagé et quand, ce qui permet d’éviter de payer plus que nécessaire et réduit le temps passé à reconstruire l’historique.
Utilisateurs de la gestion des actifs IT
Procurement Specialist, FinOps Analyst, Software Licensing Analyst
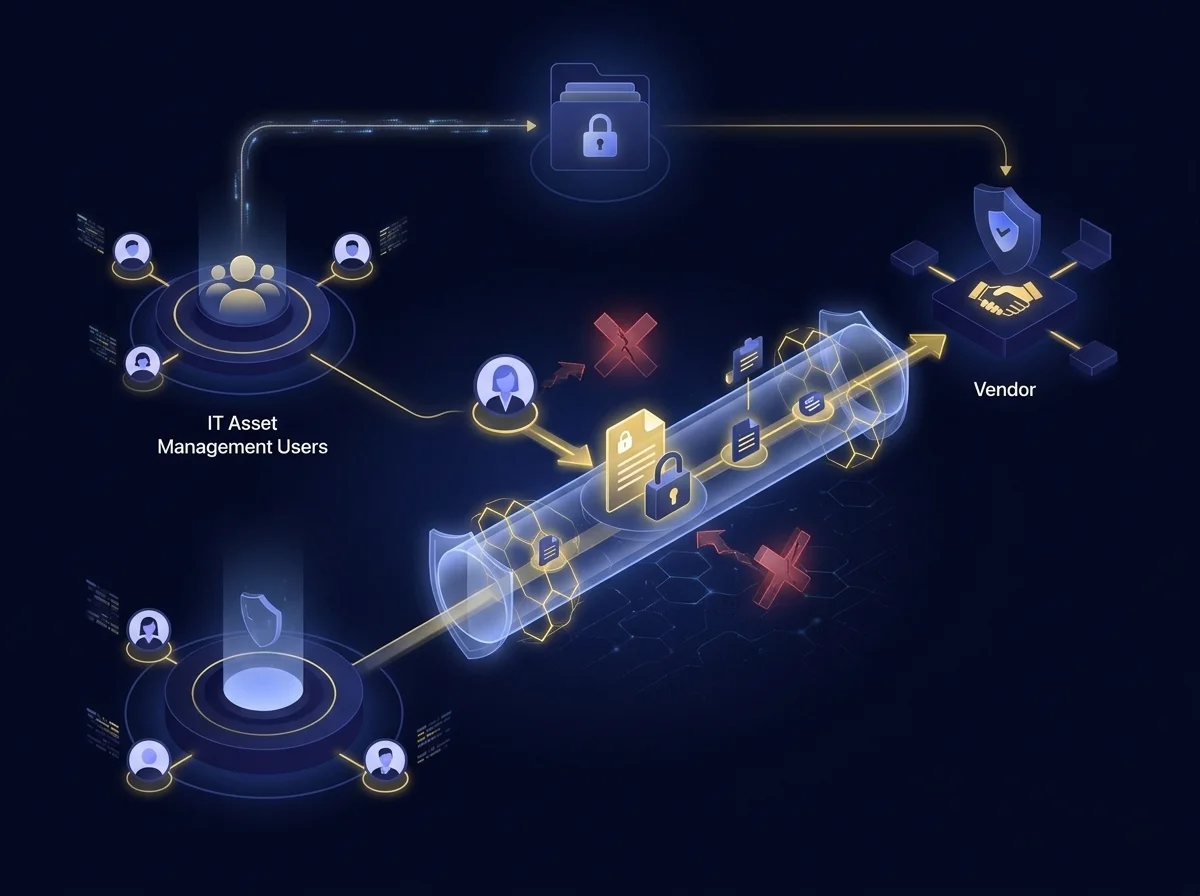
Un acheteur négociant un renouvellement doit échanger devis et preuves d’audit avec un fournisseur, et l’option la plus rapide est l’e-mail personnel, impossible à auditer ensuite. Les prix et conditions contractuelles sont sensibles, ce qui met en péril la position de négociation et soulève une question de conformité à chaque transaction. Avec Kiteworks, le spécialiste envoie et reçoit devis et preuves d’audit via un canal sécurisé, sans e-mail personnel. Les données sensibles restent protégées, la négociation avance, et personne n’a à justifier la destination des fichiers après coup.
Administration sécurité et gestion des risques
Security Platform Owner, SecOps and GRC Administrator, GRC Program Manager
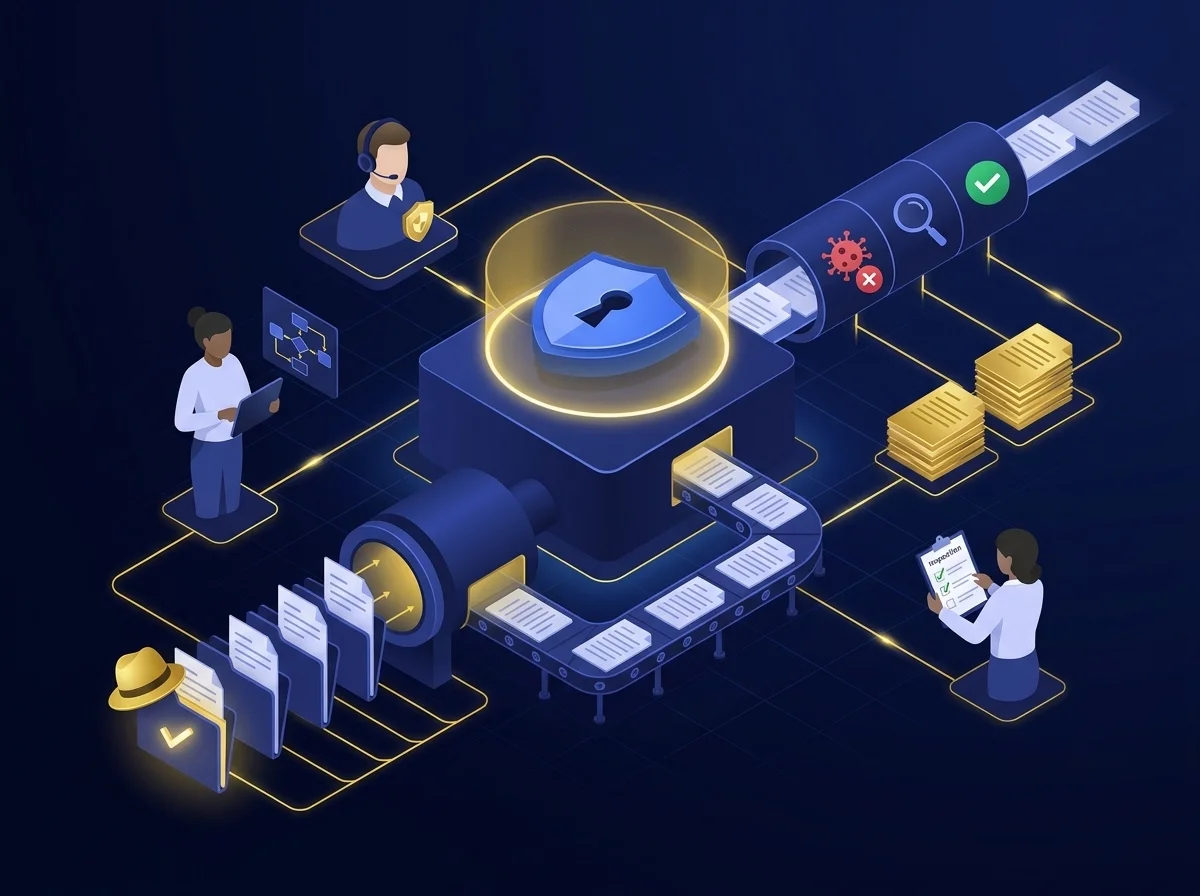
Une équipe sécurité est jugée sur le niveau d’exigence qu’elle applique. Les fichiers entrants non scannés et les transferts de preuves non tracés affaiblissent la réponse aux incidents et font échouer les audits, et les amendes DORA, HIPAA et RGPD, ainsi que la perte de contrats, peuvent largement dépasser le coût du contrôle. Avec Kiteworks, les fichiers entrants passent par un antivirus, et en option par DLP et CDR, avant toute ouverture. L’activité alimente Splunk ou ArcSight, et les rapports de conformité sont intégrés, ce qui permet au responsable sécurité d’avoir les preuves prêtes en cas de contrôle.
Utilisateurs sécurité et gestion des risques
SOC Analyst, Vulnerability Analyst, Compliance Officer, Internal Auditor, Risk Manager
Un analyste SOC reçoit un échantillon suspecté de malware, et un responsable conformité doit transmettre des preuves de contrôle à un auditeur. Aucun ne devrait avoir à choisir entre rapidité et sécurité, mais sans canal sécurisé ils improvisent, et une mauvaise gestion des preuves crée son propre risque. Avec Kiteworks, les analystes collectent échantillons et preuves via un canal sécurisé intégré, et les éléments de preuve sont transmis aux auditeurs et régulateurs sous forme chiffrée. Ce canal intégré fait gagner des heures à chaque cycle d’audit et élimine le risque de mauvaise gestion des preuves, pour les analystes comme pour les auditeurs.
Administration des services RH
HRSD Platform Owner, HRIS Analyst, HR Operations Manager
Les dossiers RH contiennent les données les plus personnelles de l’entreprise : pièces d’identité, dossiers médicaux, formulaires fiscaux. Une seule fuite entraîne des coûts de notification, l’attention des régulateurs et une explication difficile avec la direction, et compter sur chaque collaborateur pour bien gérer chaque fichier est une défense fragile. Avec Kiteworks, les politiques bloquent ou chiffrent automatiquement les PII et PHI dans les dossiers RH. Les contrôles de rétention ne conservent les fichiers que le temps autorisé, et les rapports RGPD et HIPAA sont prêts pour les régulateurs, la protection ne dépend donc plus du jugement individuel.
Utilisateurs des services RH
HR Business Partner, HR Service Center Agent, Onboarding Coordinator, all employees
Un nouvel arrivant envoie une copie de passeport et un formulaire médical par e-mail aux RH, faute de meilleure option. Les collaborateurs attendent que leurs documents les plus personnels soient traités avec soin, et une mauvaise gestion coûte la confiance, tandis que le personnel RH porte cette inquiétude au quotidien. Avec Kiteworks, les collaborateurs déposent leurs pièces d’identité et documents médicaux en toute sécurité, sans passer par l’e-mail. Les RH envoient lettres d’embauche et formulaires fiscaux chiffrés, avec expiration. Le personnel cesse d’envoyer des documents sensibles par des canaux non maîtrisés, et les collaborateurs constatent que leurs documents sont traités avec soin.
Administration du service client et CRM
CSM Platform Owner, CRM Administrator, Customer Operations Systems Manager
Les clients réglementés n’enverront pas de données HIPAA, RGPD, PCI DSS ou ITAR via un canal incapable de prouver la conformité, et un client qui ne peut pas transmettre ses fichiers en toute sécurité risque de partir. Le propriétaire de la plateforme doit en répondre. Avec Kiteworks, les données clients réglementées bénéficient d’un transport conforme et d’une traçabilité, et le stockage peut être hors du cloud SaaS. L’administrateur CRM peut montrer à un contrôleur où résident les fichiers et qui les a manipulés, ce qui protège le chiffre d’affaires lié à ces comptes.
Utilisateurs du service client et CRM
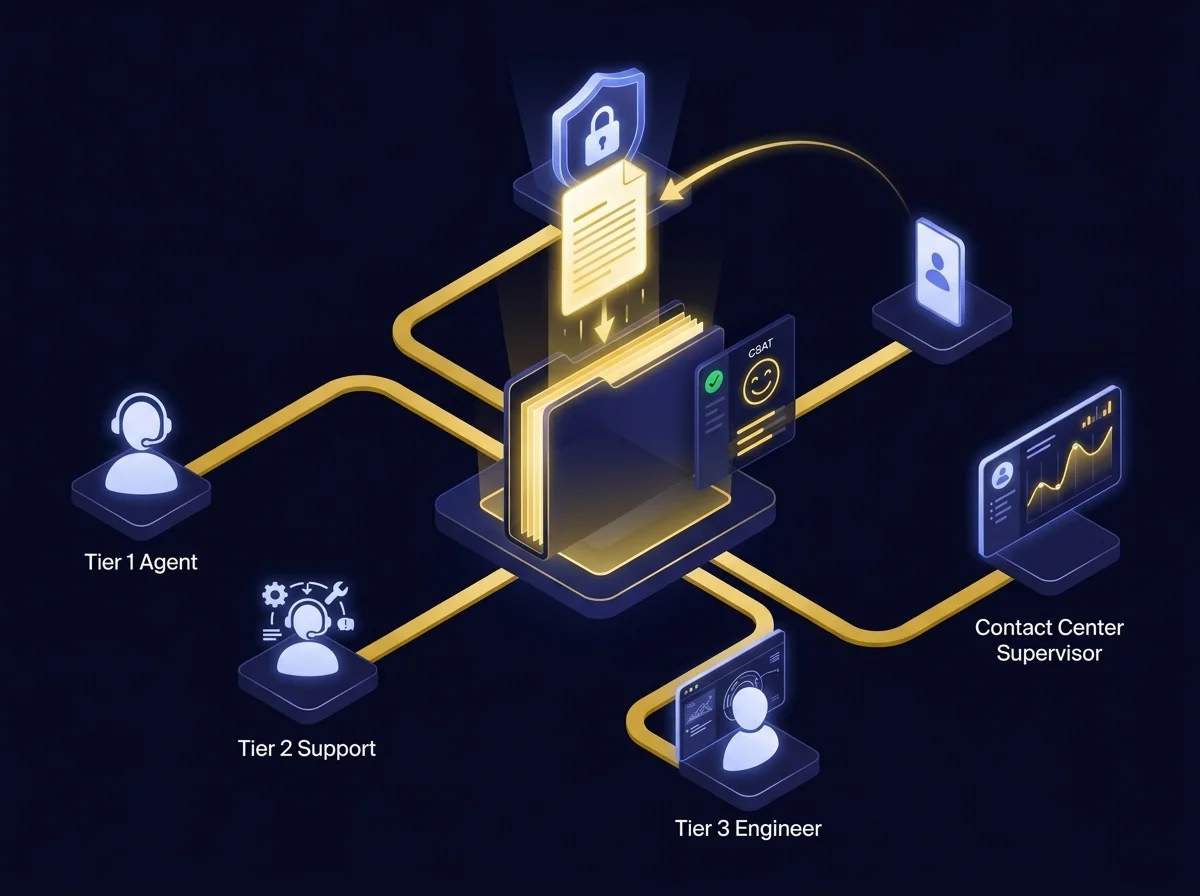
Customer Service Agent, Support Tier 1, Tier 2, and Tier 3 Engineer, Contact Center Supervisor
Un ingénieur support ne peut pas clôturer un dossier sans les fichiers du client, et le client ne peut pas envoyer un journal volumineux par e-mail. Le dossier stagne, le client s’impatiente, et le superviseur voit la file d’attente s’allonger et la satisfaction baisser. Avec Kiteworks, le support demande les fichiers depuis le dossier, et les clients déposent leurs fichiers via le navigateur, même pour de très gros volumes. La principale cause de retard et de frustration disparaît, et l’ingénieur obtient les éléments nécessaires à la résolution tant que le client est encore impliqué.
Administration du développement d’applications low-code
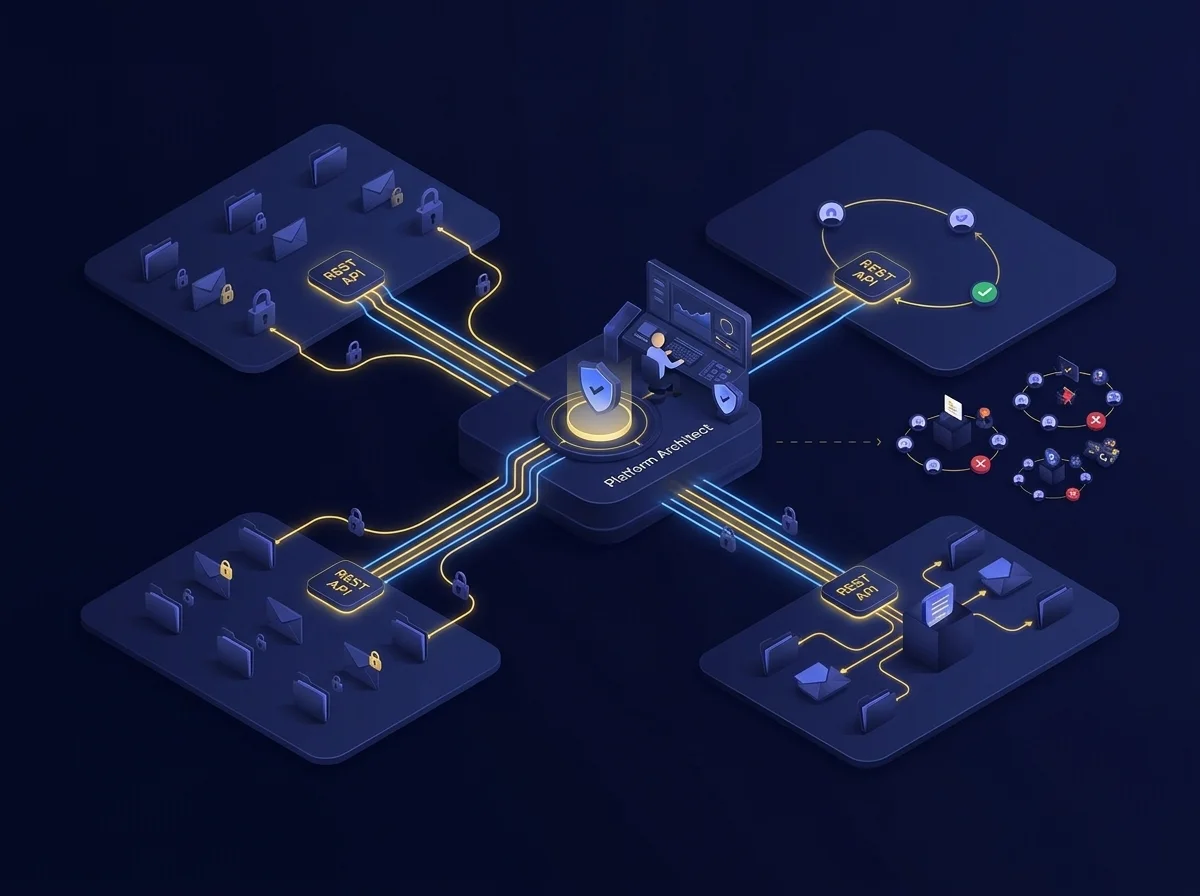
ServiceNow Developer, Platform Architect, Center of Excellence Lead
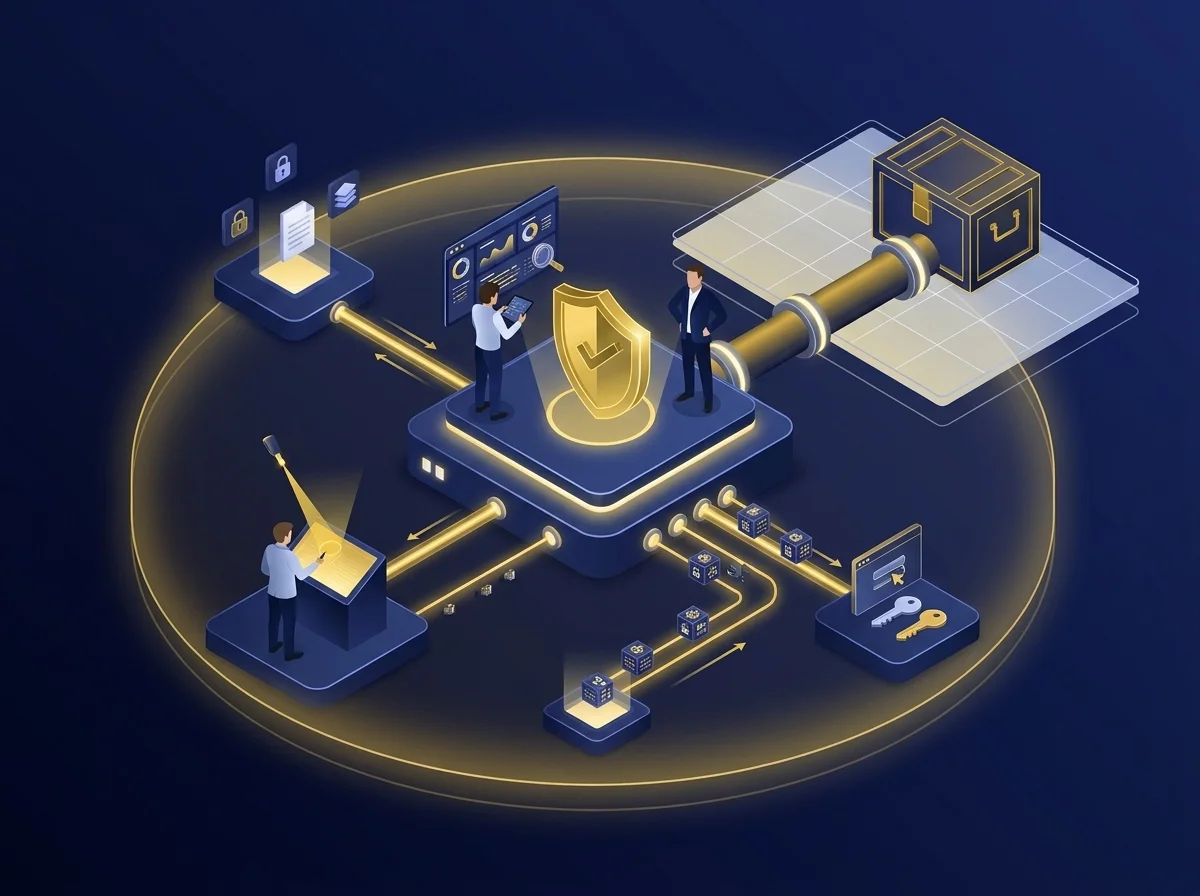
Chaque équipe qui développe une application sur la plateforme finit par écrire sa propre gestion des fichiers et des e-mails, puis passe sa propre revue de sécurité. Ce travail se répète dans tout le centre d’excellence, et chaque version est un élément de plus à sécuriser et maintenir. Avec Kiteworks, les développeurs s’appuient sur les APIs REST qui protègent automatiquement les données et appliquent les politiques, sans avoir à développer et sécuriser eux-mêmes la gestion des fichiers et e-mails. L’architecte plateforme met en place le contrôle une fois pour toutes, ce qui fait gagner du temps de développement et de revue à chaque nouvelle application.
Utilisateurs du développement d’applications low-code
Citizen Developer, Business Process Owner
Un responsable métier sans expertise en sécurité ou conformité crée une application d’approbation avec un formulaire de dépôt de documents. Sans paramétrage sécurisé par défaut, cette application bien intentionnée peut exposer des données sensibles, sans qu’on s’en rende compte avant l’audit. Avec Kiteworks, les applications héritent automatiquement de la gestion gouvernée des fichiers et e-mails, ce qui permet aux responsables de déployer plus vite, avec la sécurité prête avant l’arrivée du premier fichier.
Administration de la gestion stratégique de portefeuille
SPM Administrator, PMO Tool Owner
Un responsable d’outil PMO gère les statements of work et documents fournisseurs partagés par le portefeuille avec les tiers. Le volume est moindre que dans d’autres workflows, mais les documents restent sensibles, et il n’existe pas de moyen séparé de prouver qui les a reçus. Avec Kiteworks, les statements of work et documents fournisseurs partagés à l’externe bénéficient des mêmes politiques et de la même traçabilité que le reste de la plateforme. Le responsable bénéficie ainsi d’une couverture globale, sans projet séparé à mener pour la gestion de portefeuille.
Utilisateurs de la gestion stratégique de portefeuille
Project, Program, and Portfolio Manager, Resource Manager
Un chef de programme partage un plan projet et une grille tarifaire avec un fournisseur externe, et une fois le fichier envoyé, plus rien ne contrôle sa diffusion ou sa durée de circulation. Les chefs de projet partagent régulièrement des documents sensibles avec des fournisseurs, ce qui multiplie les risques chaque semaine, sur chaque projet. Avec Kiteworks, ils partagent les documents projet avec les fournisseurs via un accès en consultation seule, filigrané. Le fournisseur accède à ce dont il a besoin, le document reste protégé, et la livraison n’est pas ralentie par des étapes d’approbation supplémentaires, un autre outil ou une connexion distincte.
Foire aux questions
Les fichiers résident dans un dossier Kiteworks sous gouvernance, et non dans le stockage des pièces jointes de ServiceNow AI Platform, avec un chiffrement en transit et au repos. Les options de déploiement incluent sur site, auto-hébergé, hébergé par Kiteworks, FedRAMP ou IRAP, avec une architecture à locataire unique, des clés détenues par le client et la géolocalisation des données.
Le Data Policy Engine évalue la sensibilité des données et les attributs actuels de l’utilisateur, puis bloque le transfert, limite l’accès à la seule consultation, exige une approbation ou applique un tag au fichier. Il vérifie le résultat de l’analyse avant tout téléchargement.
Kiteworks renforce la gouvernance dans l’IT Service Management, l’IT Operations et l’AIOps, l’IT Asset Management, la sécurité et la gestion des risques, la gestion RH, le service client, le développement d’applications low-code et la gestion de portefeuille stratégique.
Les règles bloquent ou chiffrent automatiquement les informations personnelles identifiables (PII) et les informations médicales protégées (PHI) dans les dossiers RH. Les contrôles de conservation limitent la durée de stockage des fichiers selon la politique, et le reporting intégré répond aux exigences du RGPD et de l’HIPAA lors des demandes de preuves par les régulateurs.
Featured Resources
Kiteworks s_intègre à Cyera pour appliquer les classifications de données
Kiteworks s_intègre à Cyera pour appliquer les classifications de données
Cartographie de la conformité CMMC 2.0 pour les communications de contenu sensible