Mejora la protección de datos con un dispositivo virtual reforzado
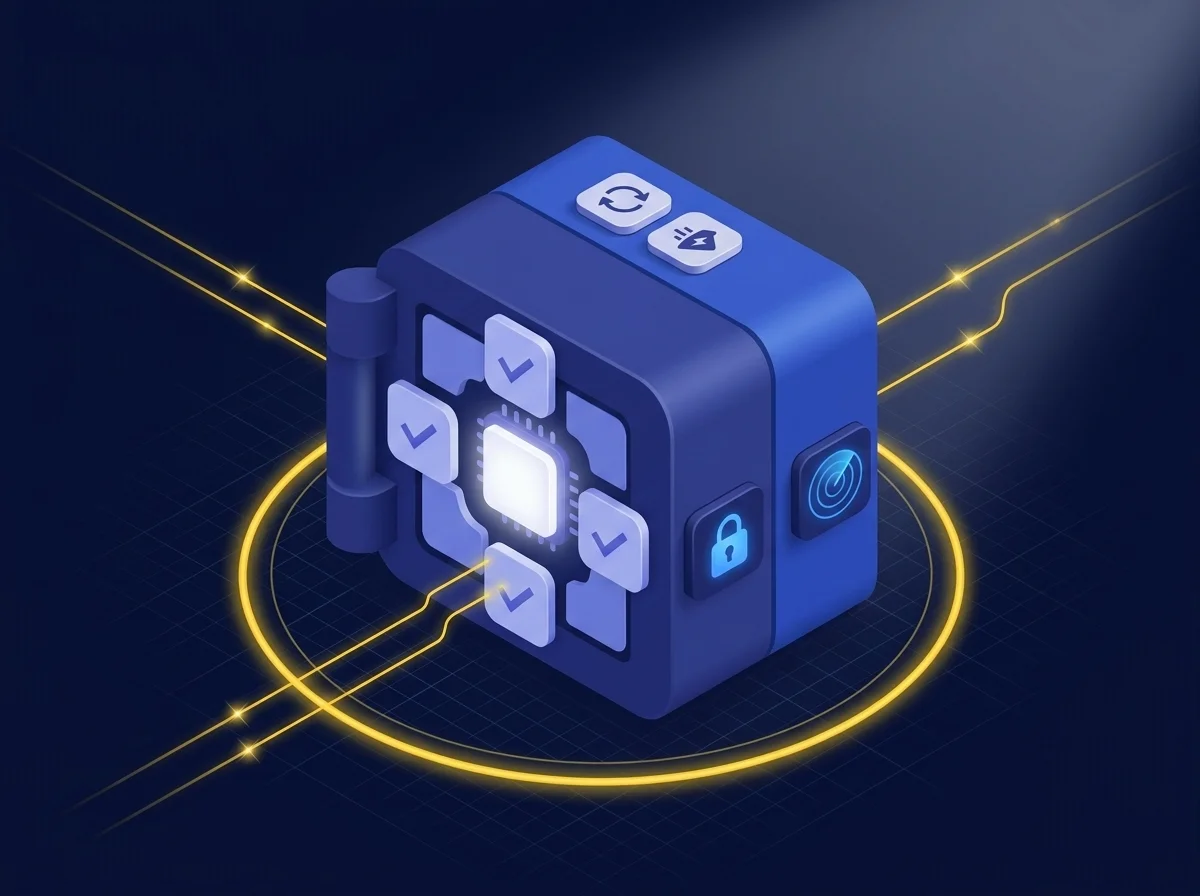
A los CISOs se les confía la seguridad e integridad de los datos, aplicaciones y sistemas de su organización. Kiteworks funciona sobre un dispositivo virtual reforzado y, por lo tanto, ofrece una defensa robusta contra amenazas que ponen en riesgo los datos más sensibles de tu organización. Los servicios innecesarios están deshabilitados, las configuraciones predeterminadas se establecen en la postura más segura, los puertos no utilizados y el acceso SSH están cerrados por defecto, y solo la capa de servicio web se expone en la DMZ. La comunicación entre servidores en clúster siempre es segura y cifrada. Kiteworks también ofrece protección antivirus integrada, firewall de aplicaciones web (WAF) y sistema de detección de intrusiones (IDS), actualizaciones automáticas de la tecnología, implementación rápida de parches y hot fixes, pruebas de penetración periódicas y auditorías de seguridad regulares, además de prácticas de codificación segura conforme a OWASP.
DESCUBRE CÓMO EL DISPOSITIVO VIRTUAL REFORZADO DE KITEWORKS OFRECE UNA PROTECCIÓN DE DATOS AVANZADA
Aprovecha los registros de auditoría unificados para detección de anomalías y cumplimiento normativo
Los CISOs pueden detectar mejor anomalías, asegurar el cumplimiento y fortalecer la gestión de riesgos cuando tienen visibilidad sobre lo que sucede. Con un registro de auditoría inmutable, Kiteworks ayuda a los CISOs a detectar descargas sospechosas, fallos de inicio de sesión, cambios de permisos y otras anomalías. Los syslogs de Kiteworks también impulsan la investigación forense en cualquier fuente de datos conectada, ya sea en las instalaciones o en la nube. Incluso los escaneos de archivos para DLP, AV y ATP quedan registrados y son reportables. Los CISOs utilizan estos registros para crear su propio panel SIEM o integrarlos en una solución SIEM independiente como Splunk, ArcSight, LogRhythm, FireEye Helix y otras. Además, los registros de auditoría de Kiteworks permiten a los CISOs demostrar a auditores y reguladores quién tiene acceso a información personal identificable y qué hacen con ella. Este registro confiable de todas las transacciones de archivos agiliza las auditorías, refuerza el cumplimiento normativo y respalda solicitudes de retención legal. Permiten a los CISOs monitorear y preservar evidencia de forma centralizada, ayudando a cumplir requisitos investigativos y regulatorios como GDPR, HIPAA y muchos más.
Protege tu organización contra malware y amenazas persistentes avanzadas
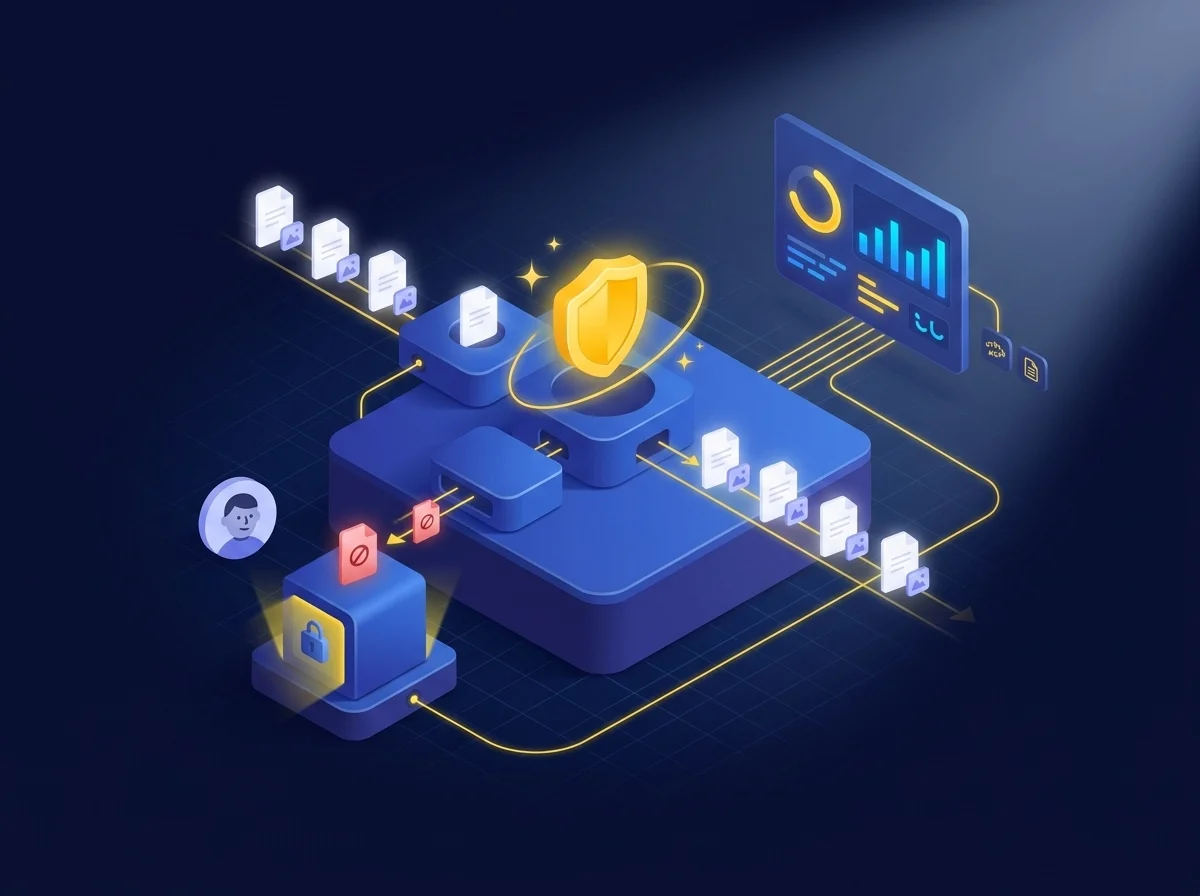
Las organizaciones están bajo ataque constante de actores maliciosos, mafias cibernéticas y estados nación. Ninguna empresa es demasiado pequeña, aburrida u obsoleta. Por eso, los CISOs deben habilitar protección avanzada contra amenazas para identificar y poner en cuarentena riesgos que puedan provocar una filtración de datos, incumplimiento o interrupción del negocio. Kiteworks se integra con soluciones ATP líderes compatibles con ICAP, como Check Point SandBlast y FireEye Malware Analysis (AX). Kiteworks analiza los archivos entrantes con estas y otras soluciones para detectar amenazas conocidas y de día cero. Los archivos sospechosos se ponen en cuarentena y el personal de seguridad es notificado. Toda la actividad queda registrada y es visible en el Panel del CISO, además de ser exportable al syslog y solución SIEM de la organización.
Controla el acceso a datos sensibles y define lo que se puede hacer con ellos
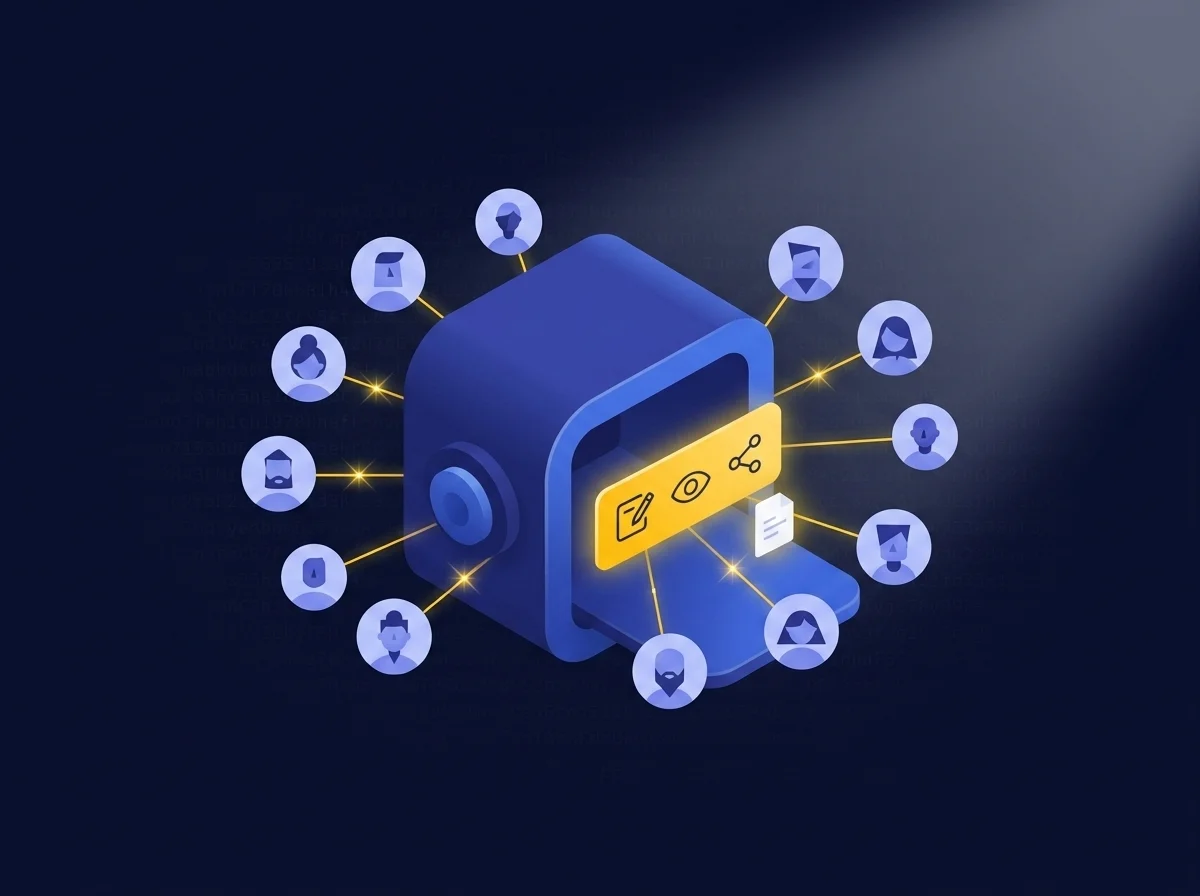
Que los datos sensibles estén detrás del firewall no significa que cualquiera deba acceder a ellos. El riesgo interno, como robo, sabotaje y entrega errónea, puede provocar filtraciones de datos, incumplimientos y litigios. Por eso, los CISOs deben asegurarse de que solo el personal autorizado acceda a datos sensibles como registros de personal, clientes e información financiera. Kiteworks ayuda a los CISOs a reducir el riesgo interno con controles de acceso robustos y personalizables. Estos controles permiten a los CISOs definir no solo quién accede a los datos sensibles, sino también qué pueden hacer con ellos una vez accedidos. Esto incluye permisos para ver, editar y compartir datos, que se pueden adaptar según el rol y las responsabilidades de cada usuario. Kiteworks también ofrece monitoreo en tiempo real, para que los CISOs vean quién accede a los datos sensibles y qué hace con ellos. ¿El resultado? Los CISOs tienen la tranquilidad de saber que sus datos sensibles están bien protegidos y solo disponibles para quienes realmente los necesitan.
Protege tu organización con detección de anomalías habilitada por IA
La Inteligencia Artificial (IA) ha revolucionado la forma en que las empresas operan y escalan. Los CISOs que ignoran o posponen incorporar IA en su estrategia de ciberseguridad lo hacen bajo su propio riesgo. De hecho, cada vez es más importante integrar IA en la ciberseguridad, ya que la sofisticación de los ciberataques (que también utilizan IA) va en aumento. Kiteworks emplea tecnología avanzada de IA para habilitar la detección de anomalías, permitiendo a los CISOs identificar y responder proactivamente a amenazas potenciales. La capacidad de detección de anomalías con IA de Kiteworks está diseñada para identificar patrones o comportamientos inusuales que puedan indicar una posible brecha de seguridad. Esta tecnología avanzada va más allá de las medidas tradicionales, ya que aprende y se adapta a los patrones únicos de uso de datos de cada organización. Así, los CISOs pueden detectar cualquier desviación que pueda señalar un intento de intrusión y responder de inmediato ante posibles amenazas.
Gestiona los datos sensibles dondequiera que estén almacenados
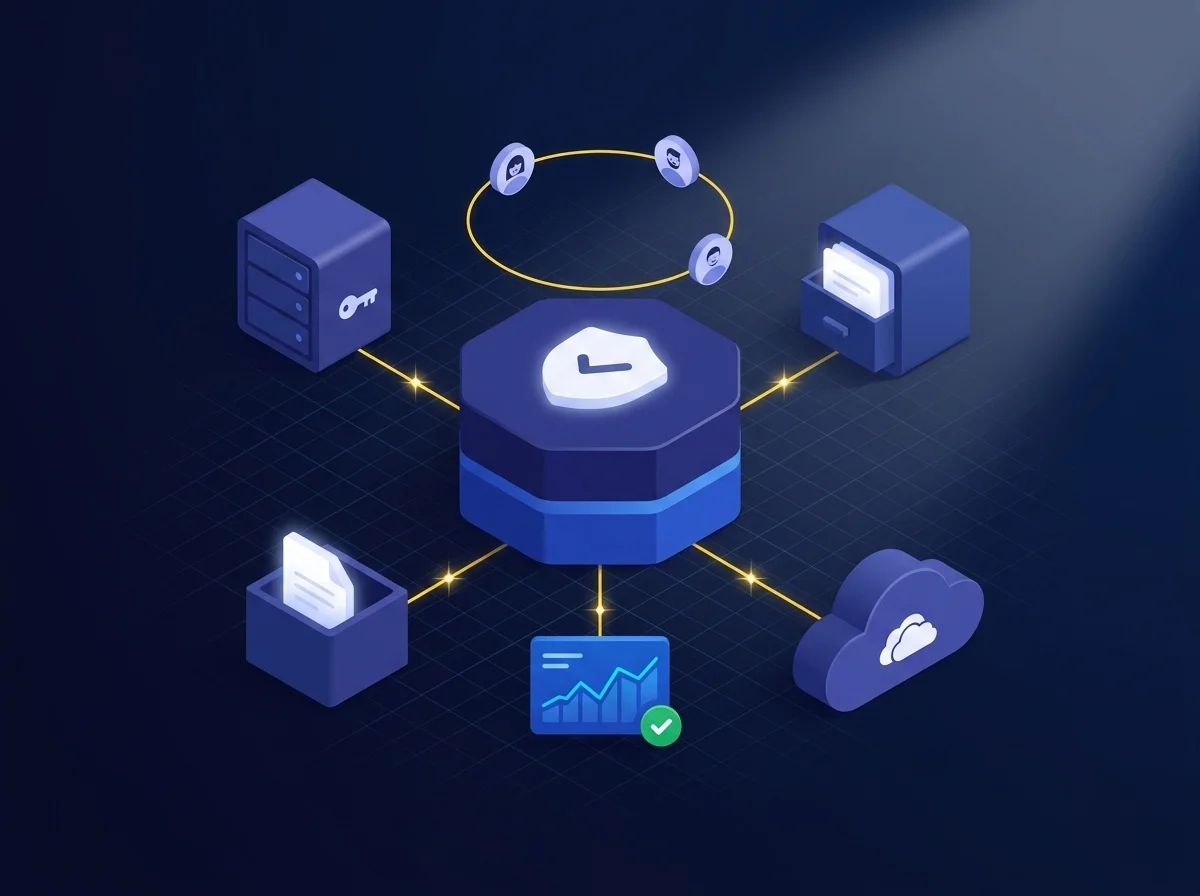
Las empresas cuentan hoy con más lugares que nunca para almacenar datos: en las instalaciones, en la nube, en dispositivos. Hardware, software, sistemas, aplicaciones; las opciones son infinitas. Lamentablemente, también lo son las amenazas a los datos sensibles. ¿Dónde se almacena la información sensible? ¿Quién tiene acceso? ¿Con quién la comparten? Kiteworks ofrece a los CISOs la visibilidad crítica sobre quién tiene la custodia de los datos sensibles, sin importar dónde estén almacenados: recursos compartidos de archivos, sistemas ECM como SharePoint y servicios de almacenamiento en la nube pública como Box y Microsoft OneDrive for Business. Los CISOs también pueden estar seguros de que los datos se comparten de forma segura y cumpliendo con la normativa, ya sea por correo electrónico, uso compartido, MFT u otro canal. Además, pueden aplicar políticas de compartición basadas en roles respetando permisos de origen, bloqueo y versionado. Finalmente, todo acceso y compartición de datos queda registrado y monitorizado para detectar comportamientos sospechosos, investigaciones forenses y cumplimiento normativo.
DESCUBRE LOS BENEFICIOS DE SEGURIDAD Y PRODUCTIVIDAD DEL ACCESO SEGURO A DATOS
Preguntas Frecuentes
Los CISOs y sus organizaciones deben mantenerse actualizados con los últimos requisitos regulatorios y estándares relevantes para sus respectivas industrias, como el Reglamento General de Protección de Datos (GDPR), la Ley de Portabilidad y Responsabilidad de Seguros de Salud (HIPAA), la Ley de Derechos Educativos y Privacidad Familiar (HIPAA) y la Ley de Privacidad del Consumidor de California (CCPA). También deben establecer políticas y procedimientos sólidos de gobernanza de datos, realizar evaluaciones regulares de impacto en la privacidad e implementar medidas técnicas y organizativas para proteger los datos personales.
Para asegurar entornos de nube pública, las organizaciones deben seguir varias mejores prácticas, incluyendo, pero no limitándose a, usar autenticación y controles de acceso fuertes, implementar cifrado para datos en reposo y en tránsito, y monitorear regularmente los entornos de nube en busca de posibles amenazas de seguridad. También es importante establecer un modelo de responsabilidad compartida con los proveedores de nube para asegurar que las responsabilidades de seguridad estén claramente definidas y comprendidas tanto por el proveedor de nube como por el cliente.
Prevenir amenazas internas requiere un enfoque multifacético que incluya verificaciones de antecedentes y autorizaciones de seguridad para empleados con acceso a datos sensibles, realizar capacitaciones de concienciación sobre seguridad regularmente para todos los empleados, y monitorear y auditar la actividad de los empleados en las redes y sistemas de la empresa. Implementar controles de acceso, protección avanzada contra amenazas (ATP) y tecnologías de prevención de pérdida de datos (DLP) también puede ayudar a prevenir el acceso no autorizado a datos sensibles.
Los CISOs y sus organizaciones pueden asegurar el intercambio seguro de información sensible a través de las fronteras empresariales implementando una variedad de medidas de seguridad. Estas pueden incluir el cifrado de datos en tránsito y en reposo, el uso de canales de comunicación seguros, la restricción del acceso a información sensible e implementar protocolos y procedimientos de seguridad que demuestren cumplimiento normativo.
Los CISOs pueden mitigar significativamente el impacto de un incidente de ciberseguridad siempre que estén adecuadamente preparados para este evento inevitable. Los CISOs deben primero desarrollar un plan de respuesta a incidentes. Este plan debe incluir una lista exhaustiva de procedimientos para identificar el alcance y la extensión de la brecha, contener la brecha para prevenir una mayor pérdida de datos, notificar a las partes interesadas afectadas y realizar una investigación exhaustiva sobre la causa de la brecha. Los CISOs también deben trabajar para remediar la brecha implementando medidas de seguridad adicionales para prevenir que incidentes similares ocurran en el futuro.
Featured Resources
Kiteworks apoya la Ley de Protección de la Persona frente al Tratamiento de sus Datos Personales, Ley N.º 8968
Kiteworks Apoya el Cumplimiento de la Protección de Datos Personales bajo la Ley N.º 29733 y el Decreto Supremo N.º 016-2024-JUS
Kiteworks facilita el cumplimiento de la Ley de Protección de Datos Personales del Paraguay (Ley N.° 7593/2025)
Kiteworks y la Ley No. 172-13 de la República Dominicana: Protección de Datos Personales