Beheerd gegevensuitwisseling, binnen het ServiceNow AI-platform
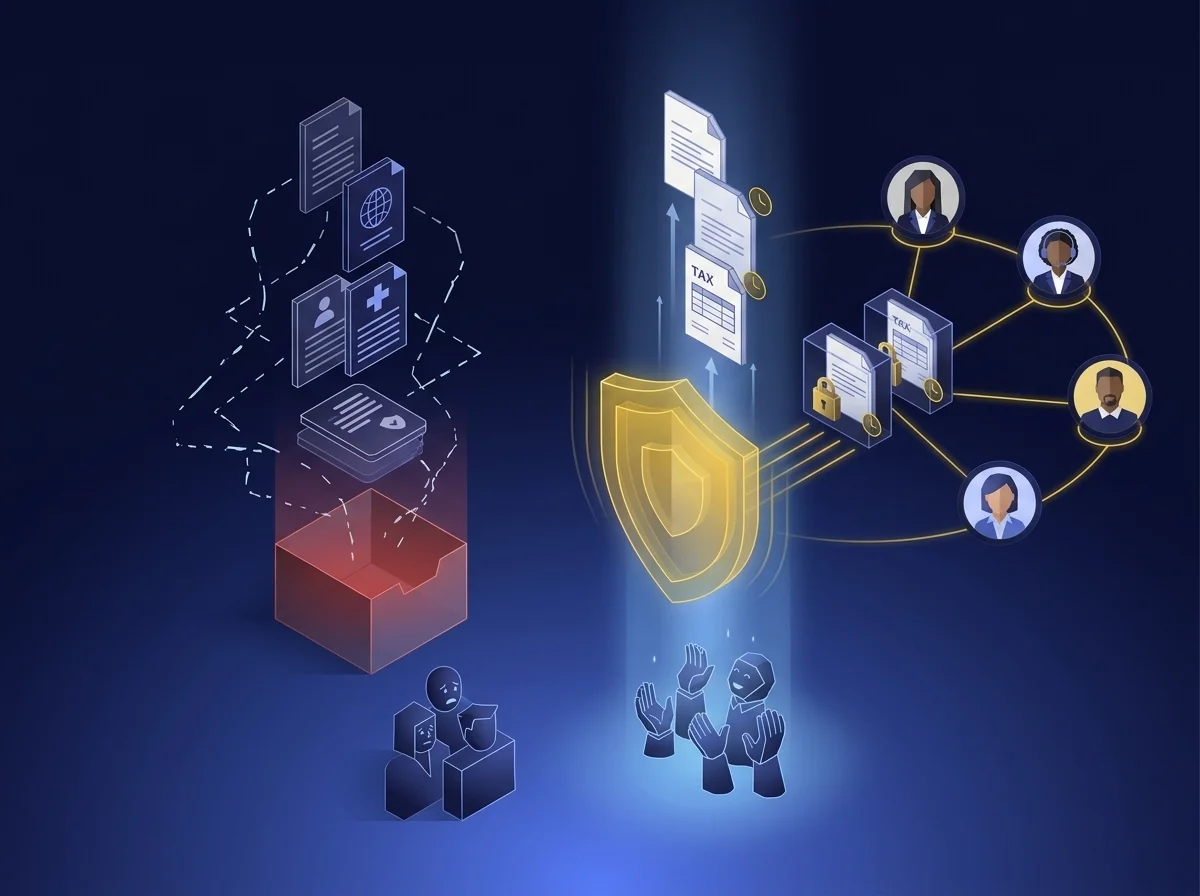
ServiceNow beheert uw IT-service, operaties, assets, beveiliging, HR en klantprocessen, en elk van deze workflows verplaatst gevoelige bestanden. Incidenten verzamelen logs en schermafbeeldingen, asset-audits delen contracten en inventarissen, en HR-casussen bevatten identiteits- en medische documenten. Die bestanden reizen als bijlagen en e-mails, buiten het bedrijfsdatabeleid om. Door het platform open te stellen voor leveranciers, auditors en klanten wordt die blootstelling alleen maar groter. Volgens het Verizon 2026 Data Breach Investigations Report is 48% van de datalekken te wijten aan derden.
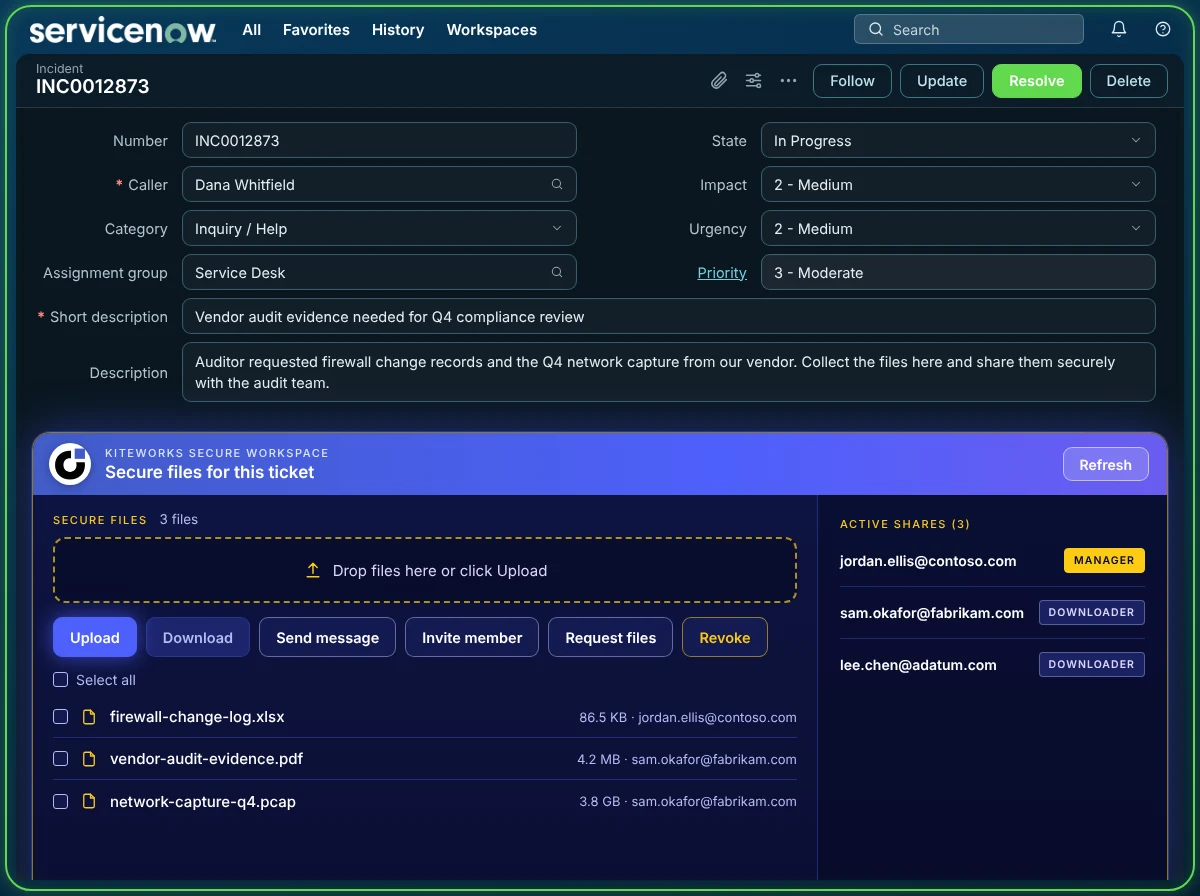
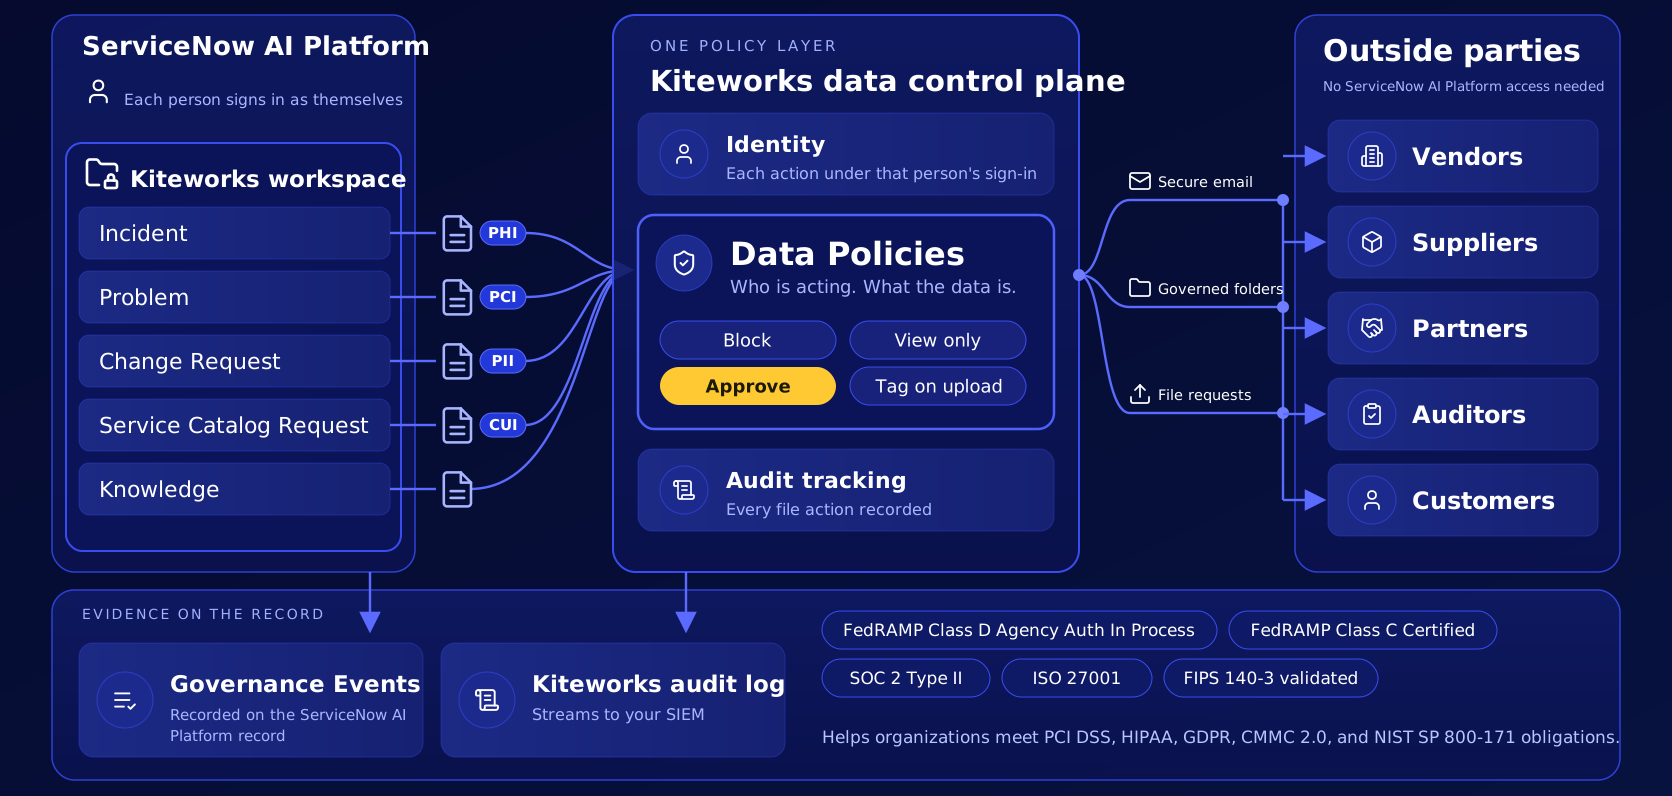
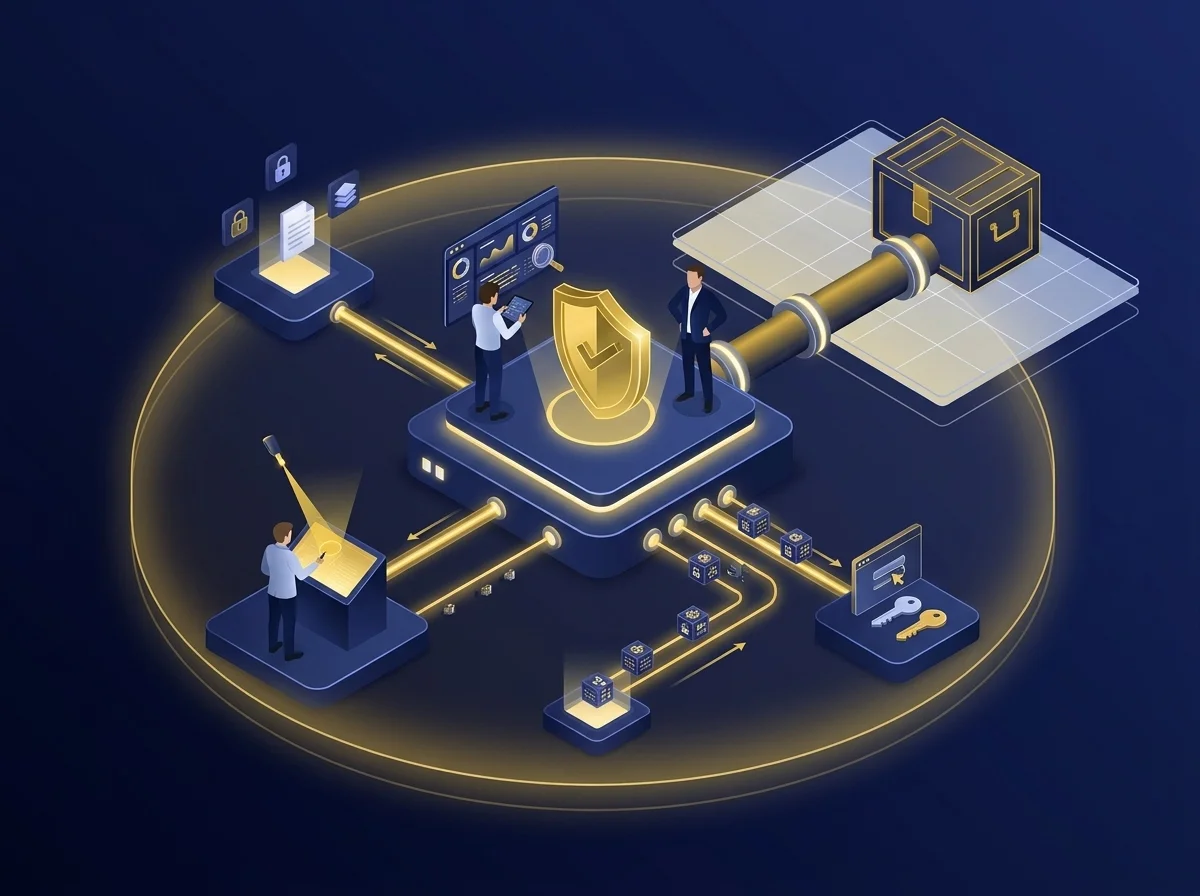
Kiteworks voor het ServiceNow AI Platform voegt een beheerde Kiteworks-map toe aan het dossier. Teams versturen beveiligde e-mail, bewaren bestanden in beheerde mappen en vragen bestanden op bij leveranciers, auditors en klanten zonder het dossier te verlaten. De Kiteworks Data Policy Engine beoordeelt elk bestand, overdrachten kunnen oplopen tot 16 TB, en het bewijs blijft in het dossier staan. Zo behoudt elk van de acht onderstaande use cases de workflow die u al gebruikt, maar krijgt u de controle die tot nu toe ontbrak.
Werk met bestanden zonder het ticket te verlaten
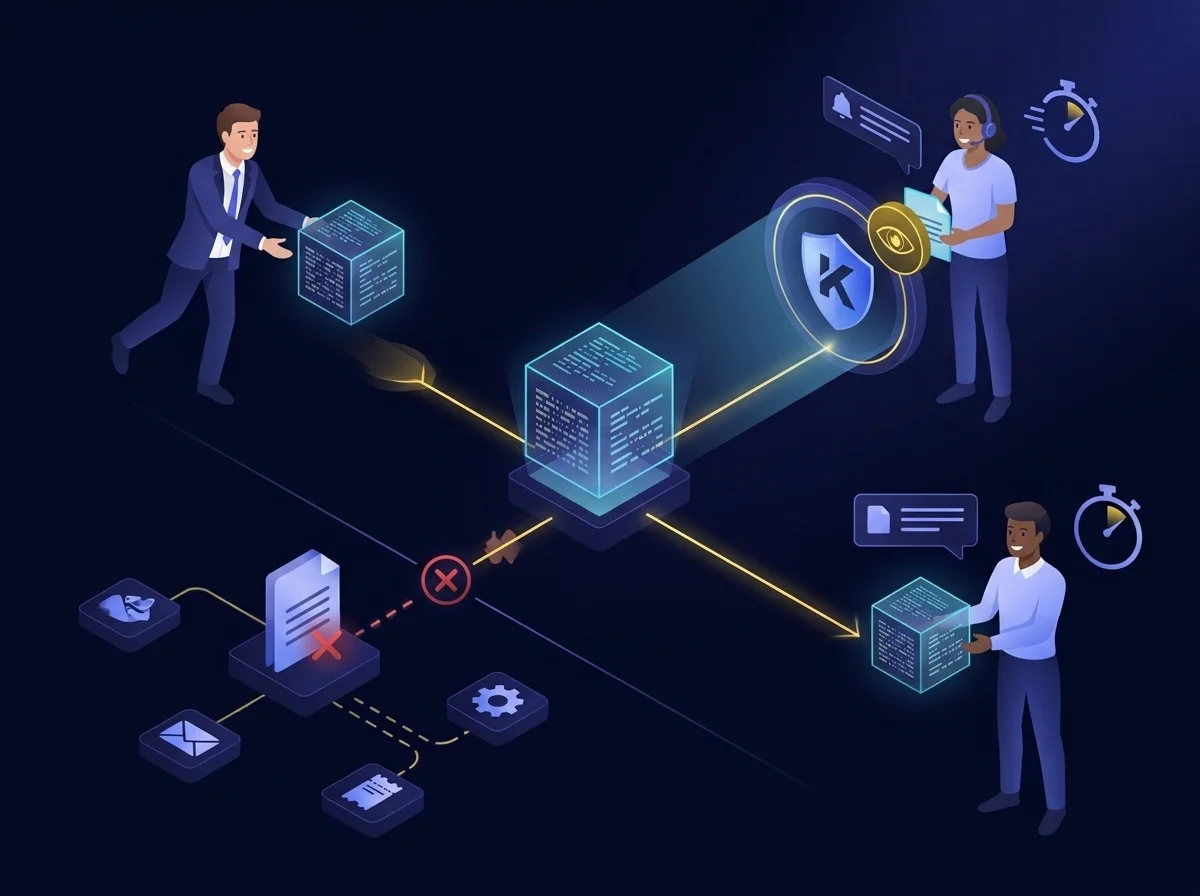
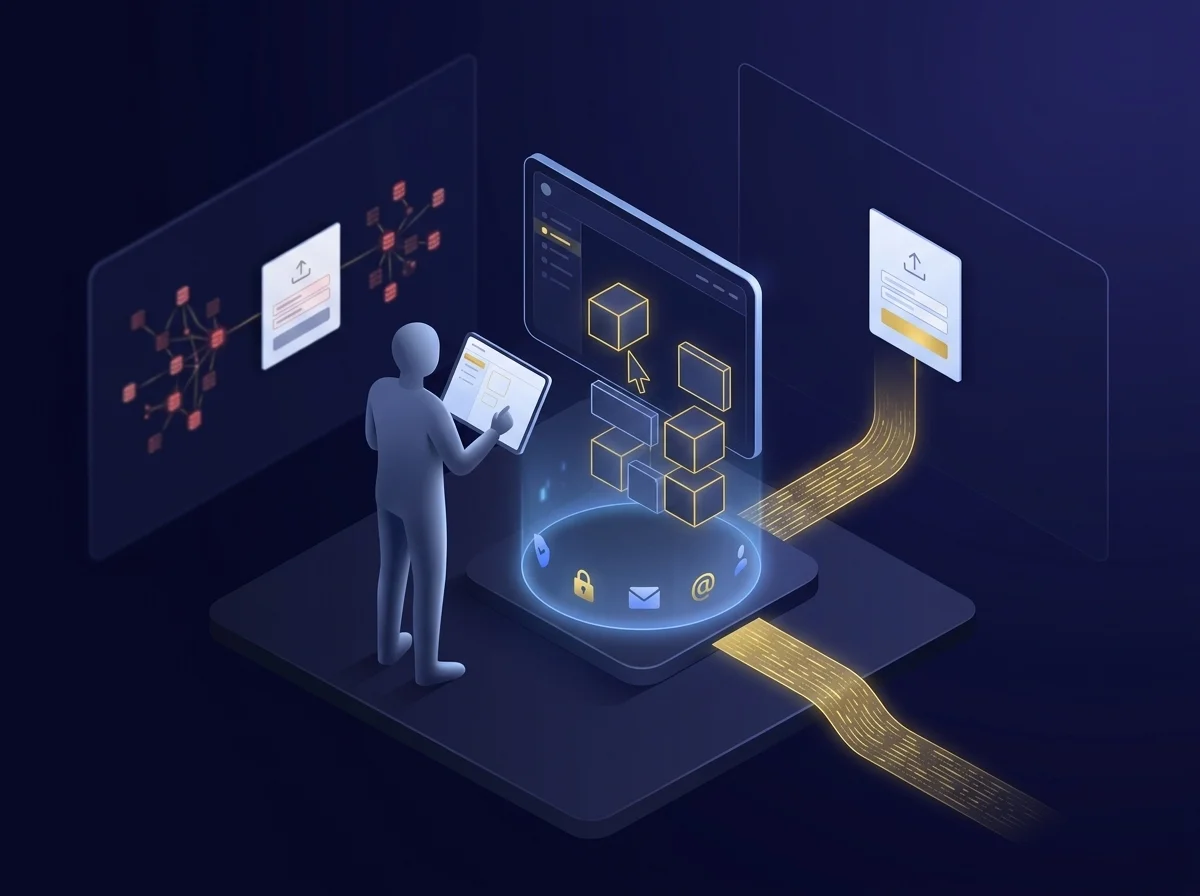
Vanuit het record uploaden mensen bestanden, versturen ze beveiligde e-mails en vragen ze bestanden op bij leveranciers, auditors en klanten. Een bestandsverzoek wordt verzonden als een beveiligde link, zodat externe partijen via deze link kunnen uploaden zonder toegang tot het ServiceNow AI Platform nodig te hebben.
Grote bestanden zijn geen probleem, want overdrachten kunnen tot 16 TB groot zijn. Iedereen werkt vanuit het ticket dat al openstaat en de bestanden blijven in beheerde opslag.
De Ticket Gegevensbeheer Test
Vier vragen onderscheiden een ticket met beheerde bestanden van een ticket met risicovolle bestanden.
Bevatten
Waar gaat het bestand heen en wie is de eigenaar?
Bestanden staan in een beheerde Kiteworks-map, niet in de ServiceNow AI Platform-bijlagenopslag, en zijn versleuteld tijdens verzending en in rust. Kies voor on-premises, zelf-gehost, Kiteworks-gehost, FedRAMP of IRAP, met single-tenant architectuur, klant-eigen sleutels en geofencing.
Beheersen
Volgt elk bestand het beleid?
De Data Policy Engine beoordeelt de gevoeligheid van de data en de huidige attributen van de gebruiker, en blokkeert vervolgens de overdracht, beperkt tot alleen-lezen, vereist goedkeuring of tagt het bestand. Het scanresultaat wordt gecontroleerd vóór downloaden.
Aantonen
Kun je aan een controleur laten zien wat er is gebeurd?
Governance Events registreren wat mensen via de app doen, op het record. De Kiteworks audit log registreert alle bestandsactiviteiten en streamt deze naar je SIEM.
Verplaatsen
Houdt het mensen aan het werk?
Beveiligde e-mail, beheerde mappen en bestandsverzoeken, allemaal vanuit het record. Overdrachten tot 16 TB, dus praktisch geen groottebeperking. Externe partijen hebben geen toegang tot het ServiceNow AI Platform nodig.
Kiteworks-beheerde gegevensuitwisseling op elk ServiceNow-record
Beheerde map
Eén Kiteworks-map gekoppeld aan één record, aangemaakt zodra iemand het Kiteworks-paneel van het record voor het eerst opent. Bestanden worden beschermd en opgeslagen in Kiteworks, en er wordt niets opgeslagen in de ServiceNow AI Platform-bijlagenopslag.
Data Policy Engine
Beoordeelt elk verzoek tot data-toegang of -verplaatsing op basis van de gevoeligheid van de data, zoals PHI, PCI, PII of CUI, en de attributen en privileges van de actor, met gebruik van rolgebaseerde en op attributen gebaseerde toegangscontrole. Hierdoor wordt de actie geblokkeerd, de gebruiker beperkt tot alleen-lezen, goedkeuring vereist, de actie toegestaan of het bestand getagd voor latere verwerking.
Elke actie geaudit
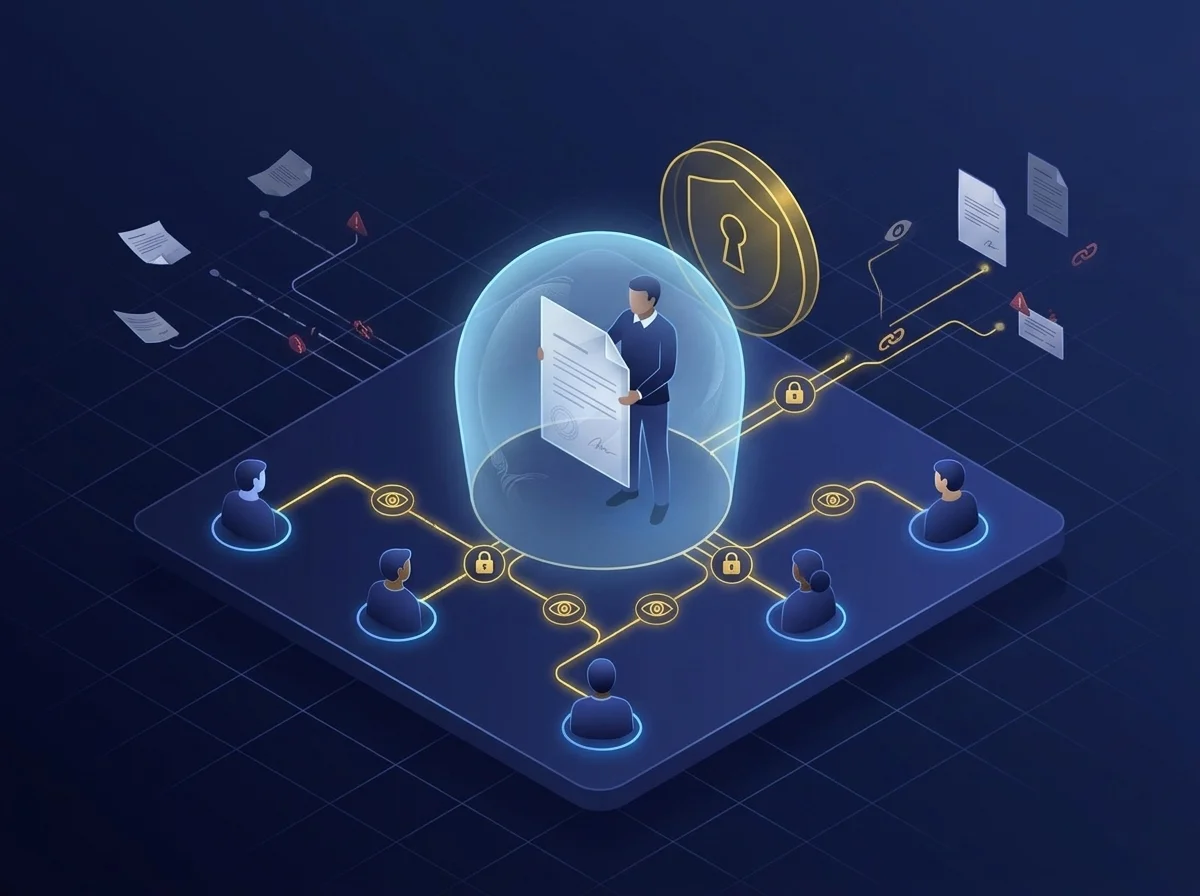
Governance Events registreren wat mensen via de app doen, inclusief geweigerde acties, op het ServiceNow AI Platform-record. De Kiteworks audit log registreert alle bestandsactiviteiten en streamt deze naar je SIEM.
Bestandsverzoek
Verzonden vanuit het record naar een externe partij, die via een beveiligde link uploadt. Leveranciers, partners, auditors en klanten hebben geen toegang tot het ServiceNow AI Platform nodig.
Inloggegevens
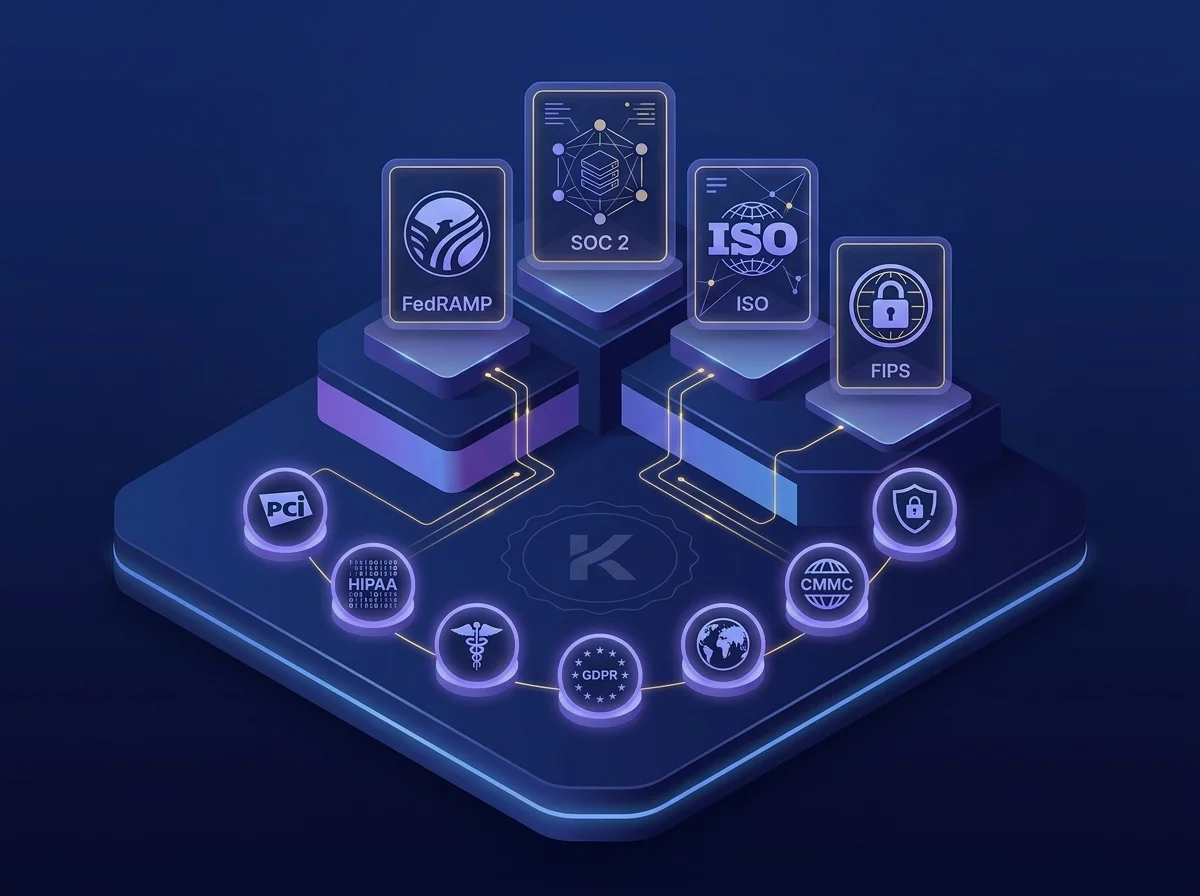
Kiteworks beschikt over een breed scala aan beveiligings- en nalevingscertificeringen, waaronder:
- FedRAMP Class D Agency Auth In Process en FedRAMP Class C Certified
- FIPS 140-3 Validatie
- SOC 2 Type II
- ISO 27001, 27017, 27018
- BSI C5
Kiteworks helpt organisaties te voldoen aan een nog breder scala aan regelgeving, waaronder:
- PCI DSS
- HIPAA
- GDPR
- CMMC 2.0 en NIST SP 800-171
- GxP
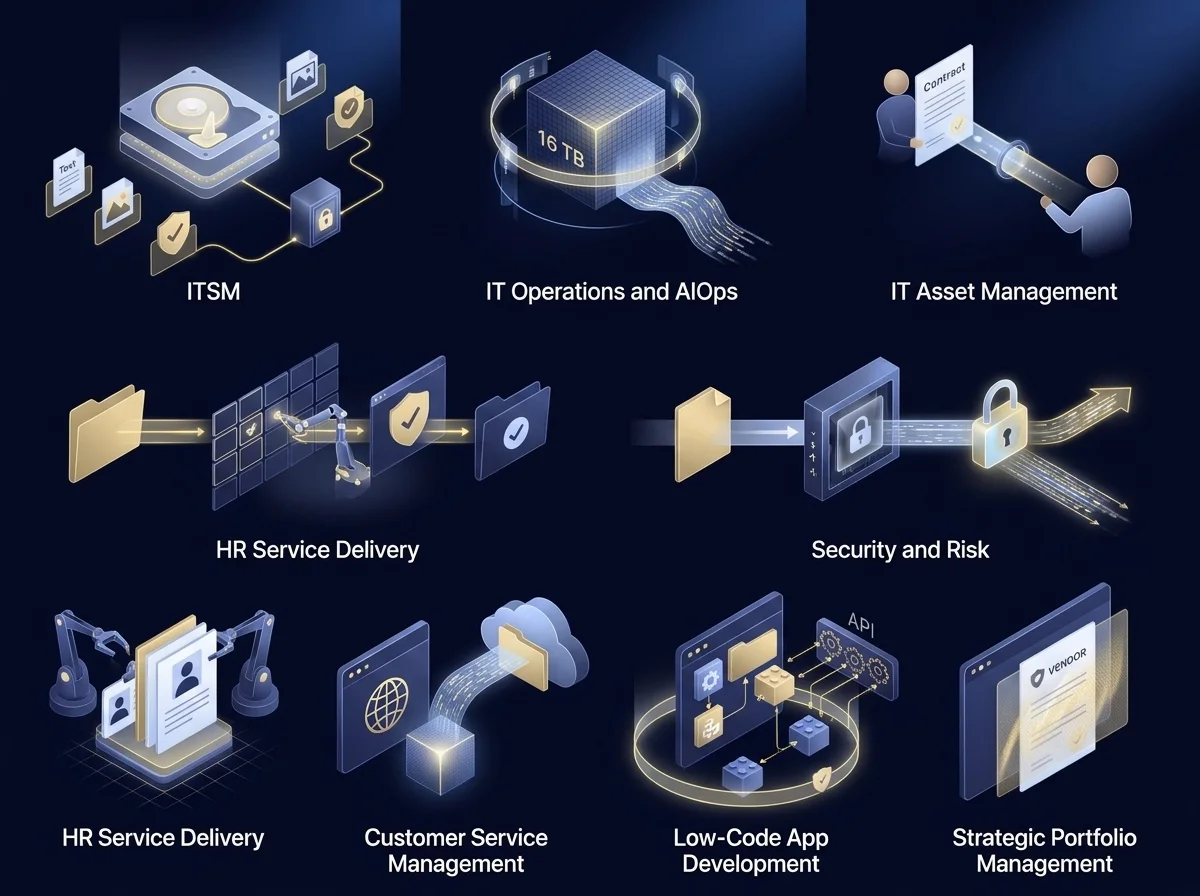
Hoe Kiteworks gegevens beheert in acht ServiceNow-workflows
Lees verder voor beschrijvingen van hoe Kiteworks het beheer en de beveiliging van elk van deze use cases verbetert:
- IT Service Management: Logs, schermafbeeldingen en leveranciersbewijzen blijven in beheerde mappen.
- IT Operations en AIOps: Diagnose- en capturebestanden tot 16 TB worden gescand en zijn te auditen.
- IT Asset Management: Gedeelde contracten en licentiebestanden leveren een overzicht op van wie wat heeft ontvangen.
- Security en Risk: Binnenkomende bestanden worden gescand, bewijs wordt versleuteld verzonden en activiteiten worden naar je SIEM gestuurd.
- HR Service Delivery: ID- en medische documenten worden volgens beleid verwerkt, niet op gewoonte.
- Customer Service Management: Klanten uploaden via een browser, ook zeer grote bestanden.
- Low-Code App Development: Apps gebouwd op Kiteworks REST API’s nemen beheerde bestandsverwerking over.
- Strategic Portfolio Management: Leveranciersdocumenten worden alleen-lezen gedeeld en voorzien van een watermerk.
IT Service Management Administratie
ServiceNow Platformeigenaar, Beheerder, Ontwikkelaar, ITSM-proceseigenaar
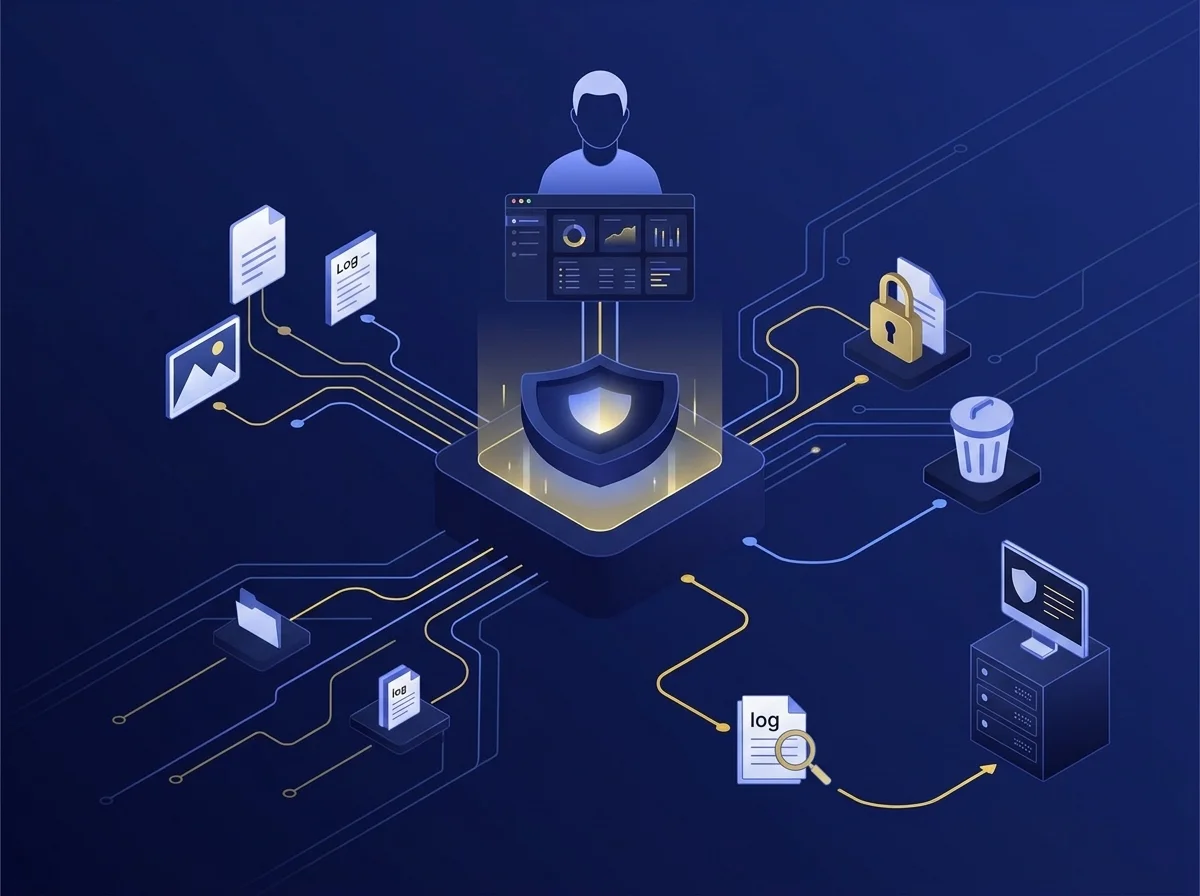
Dagelijks komen er tickets binnen met schermafbeeldingen, logs en documenten met persoonlijke of gereguleerde gegevens, en de platformeigenaar is degene die moet aantonen wie wat heeft ontvangen. Zonder één beleid en audit log betekent antwoorden dat je bewijs handmatig moet verzamelen, en elk gat wordt een auditbevinding waarvoor de eigenaar verantwoordelijk is.
Met Kiteworks definieert de eigenaar databeleid voor ticketbijlagen en e-mail op één plek. Gevoelige bestanden worden geblokkeerd of versleuteld, verval en bewaartermijn volgen het beleid en één audit log gaat naar de SIEM.
IT Service Management Gebruikers
Servicedesk-analist, Incident-, Change- en Problem Manager, alle medewerkers
Een servicedesk-analist heeft een logbestand van een medewerker nodig, maar het bestand is te groot om toe te voegen, waardoor het ticket blijft hangen terwijl ze e-mails uitwisselen en naar een oplossing zoeken. In de workflow met het hoogste aantal tickets op het platform verlengt dat heen-en-weer de oplostijd. Met Kiteworks vraagt de analist logs en schermafbeeldingen op via een beveiligde link zonder groottebeperking, en de medewerker uploadt direct vanuit het ticket. De analist ziet of ontvangers hebben geopend wat is verzonden, waardoor er minder wordt nagejaagd, veiliger wordt uitgewisseld en sneller wordt opgelost.
IT Operations Management en AIOps Administratie
CMDB-beheerder, ITOM Platform Engineer, ServiceNow Architect
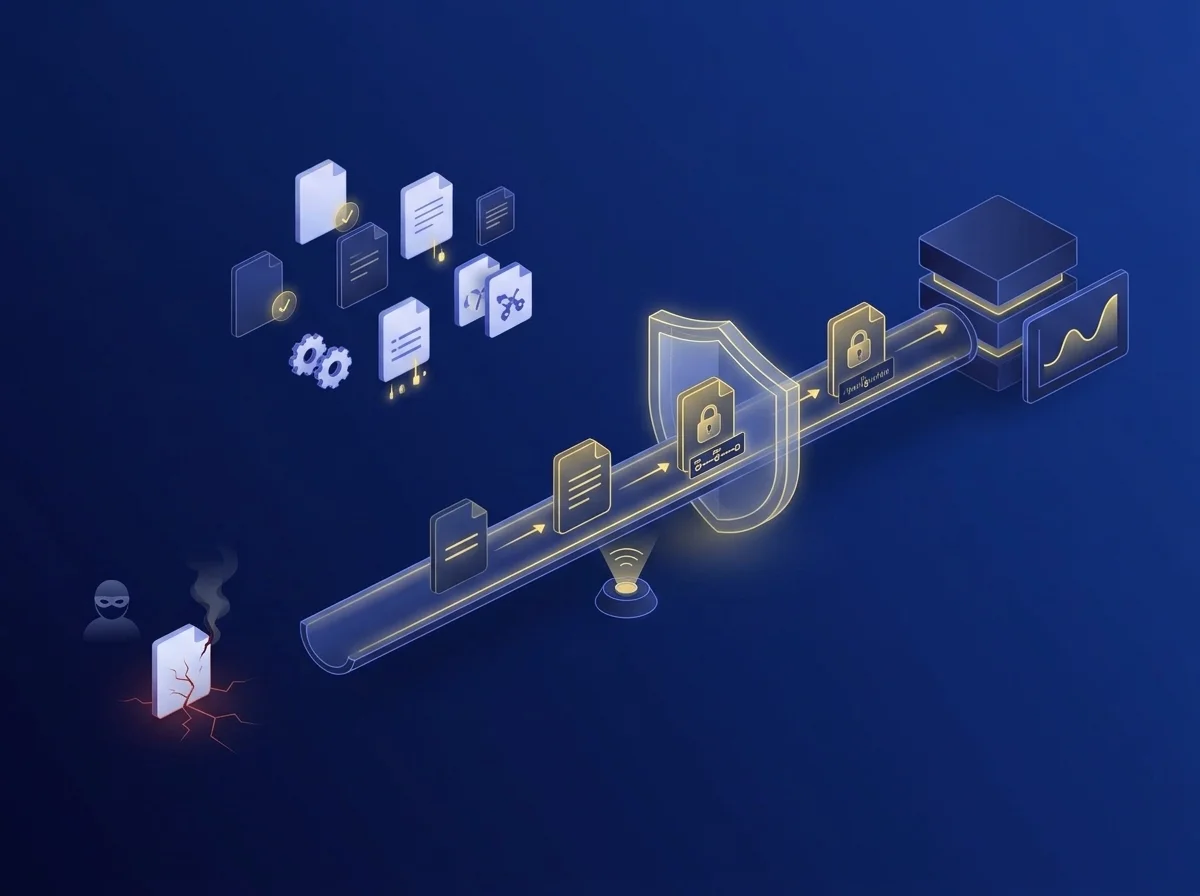
Configuratiebestanden en diagnosebundels geven een aanvaller inzicht in de omgeving. Als er één uitlekt via een onbeheerde overdracht, ligt de verantwoordelijkheid bij het team dat de CMDB beheert, en vooraf betalen voor controle is goedkoper dan achteraf uitleggen waarom het is misgegaan. Met Kiteworks gaan diagnosebundels en configuratiebestanden die het bedrijf verlaten via een beheerd, gescand en te auditen kanaal. De CMDB-beheerder kan aantonen hoe elk bestand is vertrokken, onder welk beleid, in plaats van het spoor te moeten reconstrueren nadat een incident het risico al heeft vergroot.
IT Operations Management en AIOps Gebruikers
NOC-analist, Site Reliability Engineer, Infrastructure en Cloud Engineer
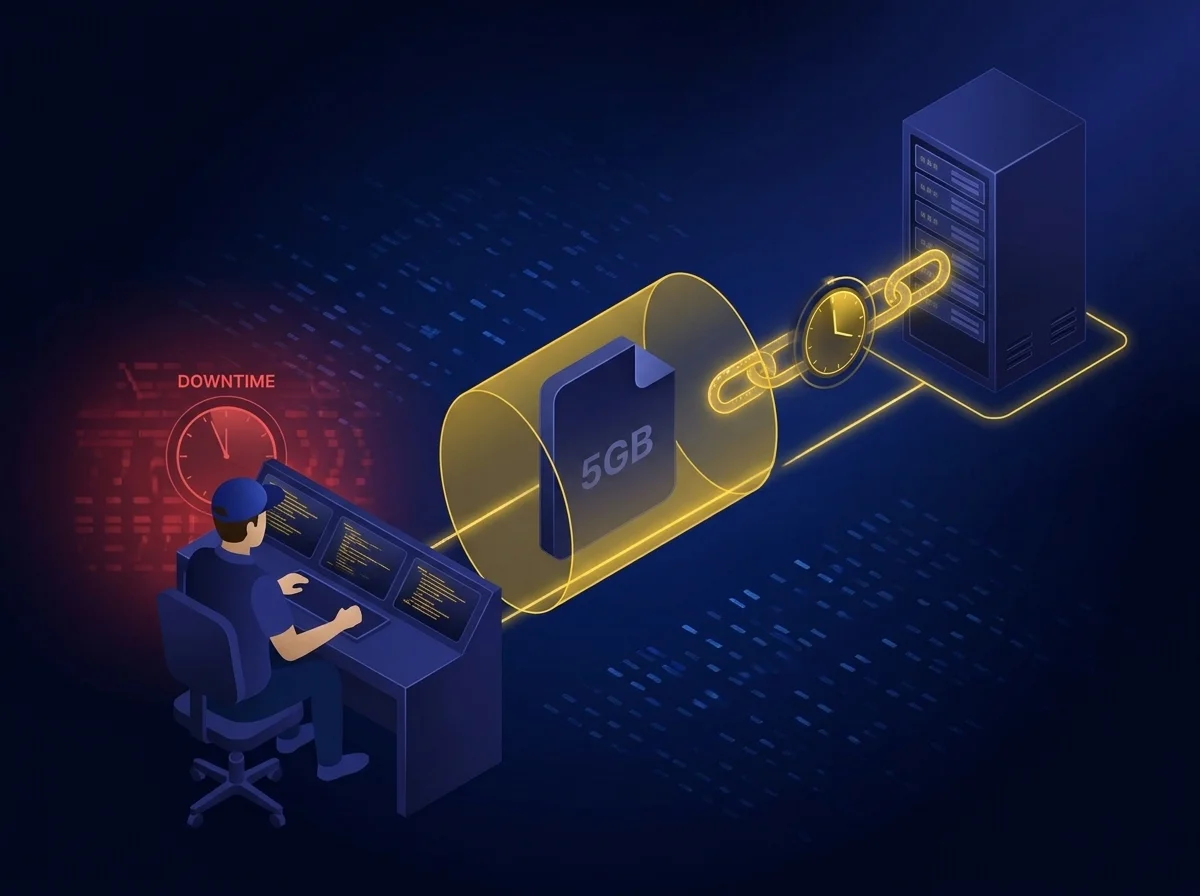
Tijdens een storing heeft een site reliability engineer een packet capture van 5 GB die de leverancier direct nodig heeft. Elke minuut zoeken naar een manier om het te versturen verlengt de downtime, en de gebruikelijke oplossingen zijn traag of onveilig. Met Kiteworks wisselt de engineer grote logs en captures uit met de leverancier via een beveiligd kanaal met vervallende links, zodat het bestand wordt verstuurd terwijl het incident nog openstaat. Een betrouwbaar leverancierskanaal verkort direct de hersteltijd, en de link sluit zodra het werk klaar is.
IT Asset Management Administratie
IT Asset Manager, Software Asset Manager, ITAM-beheerder
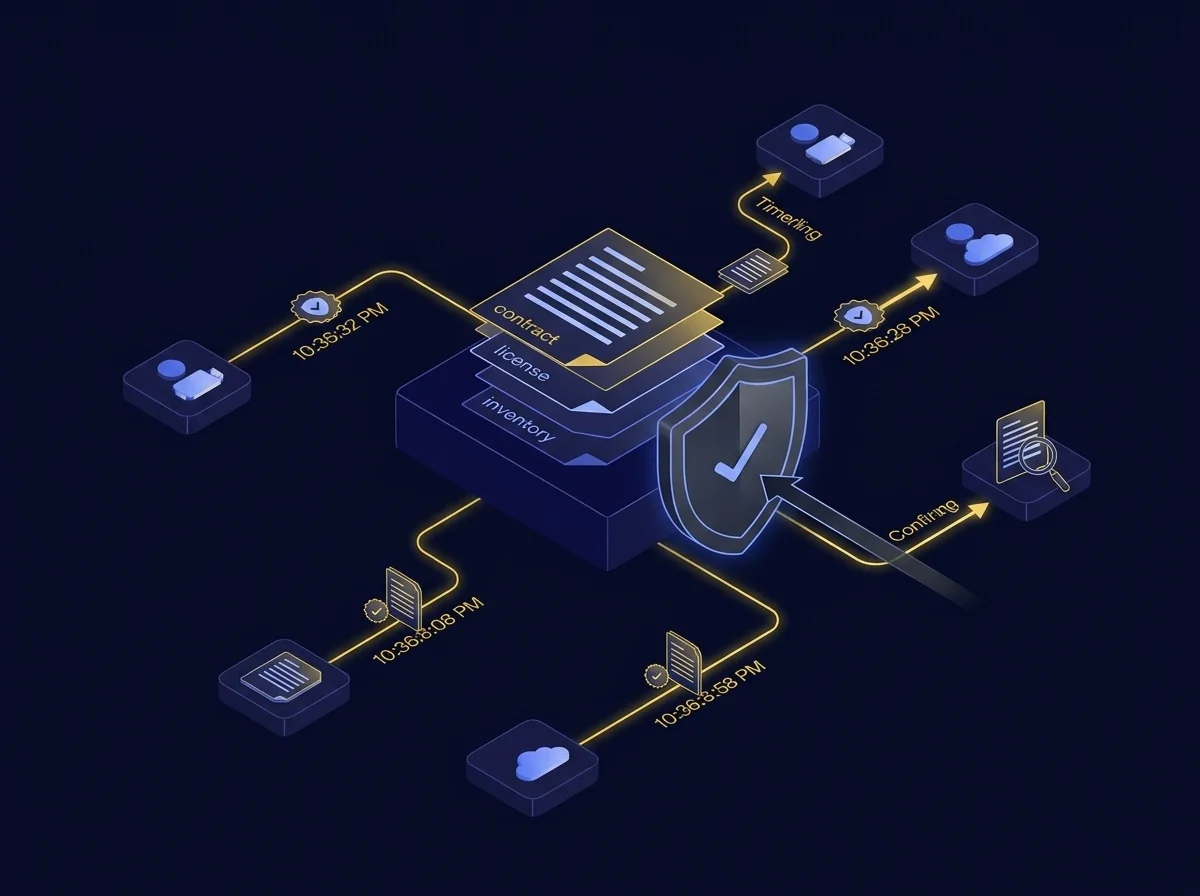
Een softwareleverancier start een licentie-audit en de asset manager moet contracten, licentiebestanden en inventarissen overleggen. Audits kunnen leiden tot nabetalingen, en reconstrueren wat is gedeeld, met wie en wanneer kost uren die niemand had ingepland. Met Kiteworks worden contracten, licentiebestanden en inventarissen die met leveranciers en auditors worden gedeeld vanaf het eerste moment gevolgd. Het assetteam beschikt over verdedigbaar bewijs van precies wat is gedeeld en wanneer, wat helpt om niet te veel te betalen en de tijd voor het reconstrueren van het dossier te verkorten.
IT Asset Management Gebruikers
Inkoop Specialist, FinOps-analist, Software Licensing Analyst
Een inkoopspecialist die onderhandelt over een verlenging moet offertes en auditbewijzen uitwisselen met een leverancier, en de snelste route is persoonlijke e-mail, die later niet te auditen is. Prijzen en contractvoorwaarden zijn commercieel gevoelig, dus die omweg brengt de onderhandelingspositie in gevaar en roept bij elke deal een compliancevraag op. Met Kiteworks verstuurt en ontvangt de specialist offertes en auditbewijzen via een beveiligd kanaal, zonder persoonlijke e-mail. Gevoelige voorwaarden blijven beschermd, de deal behoudt zijn tempo en niemand hoeft later uit te leggen waar de bestanden zijn gebleven.
Security en Risk Administratie
Security Platformeigenaar, SecOps- en GRC-beheerder, GRC-programmamanager
Een securityteam wordt beoordeeld op de norm die het afdwingt. Binnenkomende bestanden die niet worden gescand en bewijsoverdrachten die niet worden gelogd, verzwakken incidentrespons en mislukken bij audits. De boetes onder DORA, HIPAA en GDPR, plus verloren contracten, kunnen de kosten van controle ruim overstijgen. Met Kiteworks gaan binnenkomende bestanden door antiviruscontroles, en optioneel DLP en CDR, voordat iemand ze opent. Activiteiten worden doorgestuurd naar Splunk of ArcSight en compliance-rapportages zijn ingebouwd, zodat de security platformeigenaar het bewijs paraat heeft als een controleur daarom vraagt.
Security en Risk Gebruikers
SOC-analist, Vulnerability Analyst, Compliance Officer, Interne Auditor, Risk Manager
Een SOC-analist ontvangt een vermoedelijk malware-sample en een compliance officer moet controledocumentatie naar een auditor sturen. Geen van beiden zou moeten kiezen tussen snelheid en veiligheid, maar zonder veilige route improviseren ze, en verkeerd behandeld bewijs creëert extra risico. Met Kiteworks verzamelen analisten samples en controledocumentatie via een ingebouwde veilige route, en forensisch materiaal gaat versleuteld naar auditors en toezichthouders. De ingebouwde route bespaart uren in elke auditcyclus en verwijdert het risico van verkeerd behandeld bewijs, voor zowel analisten als auditors.
HR Service Delivery Administratie
HRSD Platformeigenaar, HRIS-analist, HR Operations Manager
HR-cases bevatten de meest persoonlijke data van het bedrijf: identiteitsdocumenten, medische dossiers en belastingformulieren. Eén lek brengt kosten voor meldingen, aandacht van toezichthouders en een lastig gesprek met het management, en vertrouwen op elk personeelslid om elk bestand correct te behandelen is een kwetsbare verdediging. Met Kiteworks blokkeren of versleutelen beleidsregels automatisch PII en PHI in HR-cases. Bewaartermijnen zorgen dat bestanden alleen zo lang als het beleid toestaat worden bewaard, en GDPR- en HIPAA-rapportages zijn direct beschikbaar als toezichthouders daarom vragen. Bescherming is dus niet langer afhankelijk van individuele inschatting.
HR Service Delivery Gebruikers
HR Business Partner, HR Service Center Agent, Onboarding Coördinator, alle medewerkers
Een nieuwe medewerker mailt een paspoortkopie en medisch formulier naar HR omdat de case geen betere optie biedt. Werknemers verwachten dat hun meest persoonlijke documenten zorgvuldig worden behandeld, en een verkeerd behandeld bestand kost vertrouwen, terwijl HR-medewerkers zich daar dagelijks zorgen om maken. Met Kiteworks uploaden medewerkers ID- en medische documenten veilig in plaats van via e-mail. HR verstuurt aanbiedingsbrieven en belastingformulieren versleuteld, met vervaldatum. Medewerkers stoppen met het versturen van gevoelige documenten via een kanaal dat ze niet kunnen controleren, en zien dat hun documenten met zorg worden behandeld.
Customer Service Management en CRM Administratie
CSM Platformeigenaar, CRM-beheerder, Customer Operations Systems Manager
Gereguleerde klanten sturen geen HIPAA-, GDPR-, PCI DSS- of ITAR-data via een kanaal dat geen compliance kan aantonen, en een klant die niet veilig kan versturen, kan het account elders onderbrengen. De platformeigenaar is degene die hiervoor verantwoordelijk wordt gehouden. Met Kiteworks krijgt gereguleerde klantdata een compliant transport- en auditpad, en opslag kan buiten de SaaS-cloud plaatsvinden. De CRM-beheerder kan aan een compliance-reviewer laten zien waar bestanden staan en wie ze heeft behandeld, wat de omzet beschermt die aan gereguleerde accounts is gekoppeld.
Customer Service Management en CRM Gebruikers
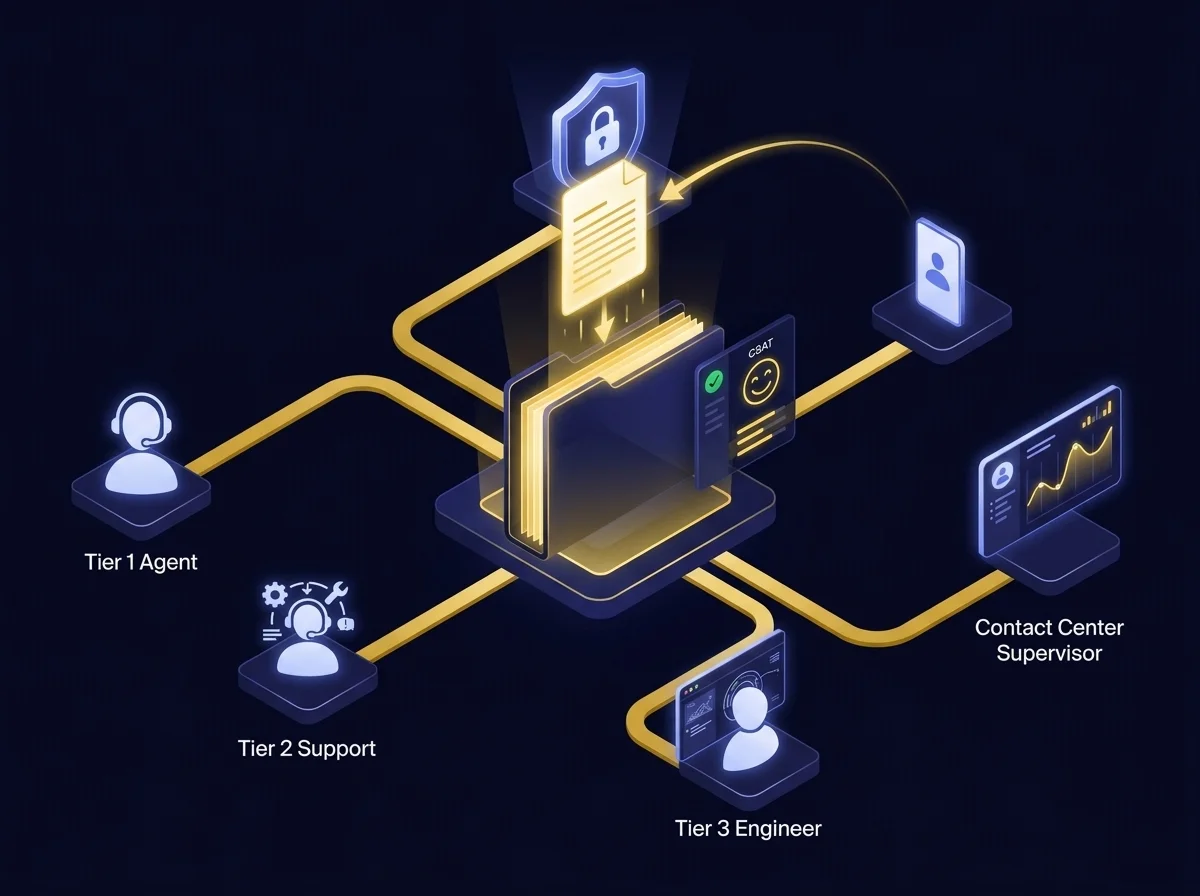
Customer Service Agent, Support Tier 1, Tier 2 en Tier 3 Engineer, Contact Center Supervisor
Een support engineer kan een case niet afsluiten zonder de bestanden van de klant, en de klant krijgt een groot logbestand niet via e-mail verstuurd. De case wacht, de klant raakt gefrustreerd en de supervisor ziet de wachtrij ouder worden en de tevredenheidsscore dalen. Met Kiteworks vragen supportmedewerkers bestanden op binnen de case en uploaden klanten via een browser, ook zeer grote bestanden. De grootste bron van vertraging en klantfrustratie verdwijnt, en de engineer krijgt het bewijs dat nodig is om de case op te lossen terwijl de klant nog betrokken is.
Low-Code App Development Administratie
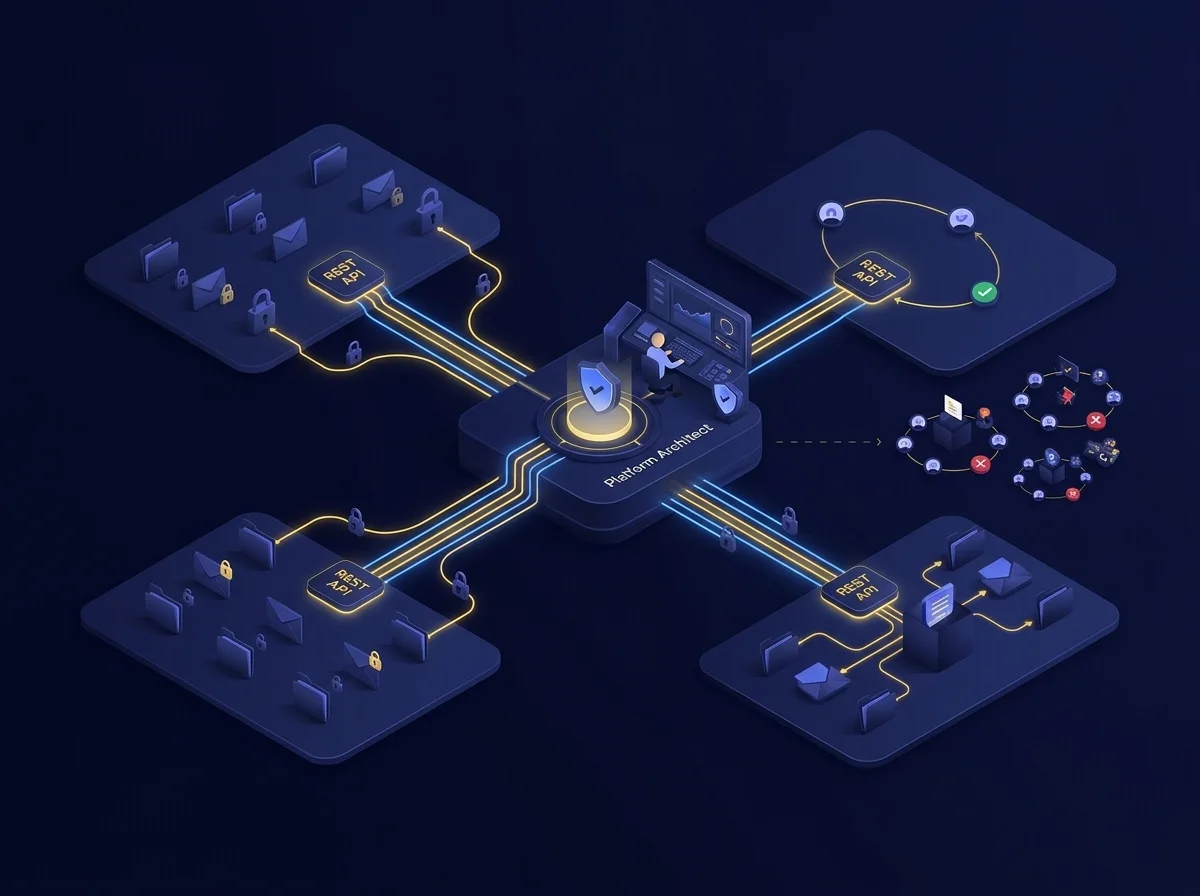
ServiceNow-ontwikkelaar, Platform Architect, Center of Excellence Lead
Elk team dat een app bouwt op het platform schrijft uiteindelijk zijn eigen bestands- en e-mailafhandeling, waarna het zijn eigen security review moet doorlopen. Hetzelfde werk herhaalt zich in het center of excellence, en elke versie is weer iets dat beveiligd en onderhouden moet worden. Met Kiteworks bouwen ontwikkelaars op REST API’s die automatisch data beschermen en beleid afdwingen, zodat ze zelf geen bestands- en e-mailafhandeling hoeven te schrijven en beveiligen. De platformarchitect stelt de controle één keer in en hergebruikt deze, wat ontwikkeltijd en reviewcycli bespaart bij elke toekomstige app.
Low-Code App Development Gebruikers
Citizen Developer, Business Process Owner
Een business process owner zonder security- of compliancekennis bouwt een goedkeuringsapp met een uploadformulier. Zonder veilige standaard kan deze goedbedoelde app gevoelige data blootstellen, onopgemerkt tot een audit. Met Kiteworks nemen apps automatisch beheerde bestands- en e-mailafhandeling over, zodat eigenaren sneller kunnen opleveren met veilige verwerking direct klaar voordat het eerste bestand binnenkomt.
Strategic Portfolio Management Administratie
SPM-beheerder, PMO Tool Owner
Een PMO tool owner beheert de statements of work en leveranciersdocumenten die het portfolio deelt met externe partijen. De footprint is kleiner dan in andere workflows, maar de documenten zijn nog steeds commercieel gevoelig en de eigenaar heeft geen aparte manier om aan te tonen wie ze heeft ontvangen. Met Kiteworks krijgen statements of work en leveranciersdocumenten die extern worden gedeeld hetzelfde beleid en auditdekking als de rest van het platform. De eigenaar krijgt die dekking als onderdeel van platformbrede controle, zonder apart project voor portfolio management.
Strategic Portfolio Management Gebruikers
Project-, Programma- en Portfoliomanager, Resource Manager
Een programmamanager deelt een projectplan en tariefkaart met een externe leverancier, en zodra het bestand vertrekt, is er geen controle meer over wie het doorstuurt of hoe lang het circuleert. Projectmanagers delen regelmatig commercieel gevoelige documenten met leveranciers, dus deze blootstelling herhaalt zich elke week, bij elk project. Met Kiteworks delen ze projectdocumenten met externe leveranciers via alleen-lezen, watermerktoegang. De leverancier ziet wat nodig is, het document blijft beschermd en de levering wordt niet vertraagd door extra goedkeuringen, een aparte tool of een tweede login.
Veelgestelde vragen
Bestanden worden opgeslagen in een beheerde Kiteworks-map, niet in de ServiceNow AI Platform-bijlagopslag, en zijn versleuteld tijdens verzending en in rust. Inzetopties zijn onder andere on-premises, zelf-gehost, Kiteworks-gehost, FedRAMP of IRAP, met single-tenant architectuur, klantbeheer van sleutels en geofencing.
De Data Policy Engine beoordeelt de gevoeligheid van de data en de huidige attributen van de gebruiker, en blokkeert vervolgens de overdracht, beperkt toegang tot alleen bekijken, vereist goedkeuring of tagt het bestand. Het scanresultaat wordt gecontroleerd voordat een download plaatsvindt.
Kiteworks verbetert governance binnen IT Service Management, IT Operations en AIOps, IT Asset Management, Security en Risk, HR Service Delivery, Customer Service Management, Low-Code App Development en Strategic Portfolio Management.
Beleidsregels blokkeren of versleutelen automatisch PII en PHI in HR-cases. Retentiecontroles beperken de opslagduur van bestanden volgens het beleid, en ingebouwde rapportage ondersteunt GDPR- en HIPAA-vereisten wanneer toezichthouders om bewijs vragen.
Featured Resources
Kiteworks integreert met Cyera om dataclassificaties af te dwingen
Kiteworks integreert met Cyera om dataclassificaties af te dwingen
IT, SECURITY, PRIVACY, AND COMPLIANCE LEADERS AT THOUSANDS OF THE WORLD’S LEADING ENTERPRISES AND GOVERNMENT AGENCIES TRUST KITEWORKS