Les exigences en matière de résilience opérationnelle sont complexes et difficiles à relever
Les institutions financières rencontrent d’importants obstacles pour mettre en place des contrôles de risques opérationnels sur l’ensemble des volets TIC, cybersécurité et gestion des données, tout en garantissant la continuité d’activité et la conformité réglementaire à l’international. Les exigences étendues de la circulaire nécessitent des ressources considérables et une coordination entre de multiples unités opérationnelles.
Exigences complexes en matière de risques opérationnels : un défi à plusieurs niveaux
Les institutions financières doivent intégrer les contrôles de risques opérationnels à tous les niveaux tout en respectant des exigences strictes de supervision par le conseil d’administration. Il leur faut évaluer les risques inhérents et résiduels, documenter l’efficacité des contrôles et tenir à jour les inventaires de risques, ce qui ajoute une forte complexité opérationnelle. Les équipes doivent également coordonner les évaluations des risques, mettre en place des dispositifs de suivi et fournir des reportings détaillés entre le conseil, la direction et les fonctions de contrôle. Ce mandat de gestion des risques implique une coordination étroite et mobilise des ressources organisationnelles importantes.
Infrastructure complexe et gestion des changements
Il est essentiel de bâtir une gouvernance TIC solide couvrant le développement, les opérations et la gestion des incidents, tout en maintenant une stricte séparation des environnements. Les équipes peinent souvent à documenter et à appliquer des procédures détaillées pour la gestion des changements, la validation des systèmes et le contrôle des accès. Le suivi des actifs TIC, la gestion des dépendances vis-à-vis des prestataires et la garantie de la continuité d’activité exigent une coordination poussée. Le maintien d’inventaires en temps réel, la mise en place de processus de sauvegarde et la réponse aux incidents requièrent un haut niveau d’expertise technique et des ressources importantes dans plusieurs unités opérationnelles.
Réactivité et exigences de tests
Les institutions subissent une forte pression pour renforcer leurs défenses cyber tout en respectant des délais stricts de déclaration d’incident. Elles doivent mettre en œuvre des dispositifs de surveillance des menaces, de tests de vulnérabilité et de gestion des incidents sur l’ensemble des actifs TIC, y compris ceux non accessibles depuis Internet. L’obligation de notifier FINMA dans les 24 heures et de fournir un reporting détaillé sous 72 heures, conjuguée à des tests d’intrusion réguliers et des exercices de simulation, impose de lourdes contraintes opérationnelles. Les équipes doivent renforcer la sensibilisation à la sécurité pour maintenir des effectifs qualifiés et des ressources adaptées, tout en améliorant continuellement les mesures de protection.
Protection maximale dans tous les environnements
Répondre aux exigences critiques de contrôle des données dans les environnements de production, de développement et de test représente un défi majeur en matière de conformité, notamment lorsque les données sont stockées à l’étranger. L’obligation de restreindre les accès, de surveiller les utilisateurs privilégiés et de pratiquer une gestion rigoureuse des risques fournisseurs mobilise fortement les ressources. Les équipes doivent assurer une classification systématique des données, une gestion du cycle de vie des données et une surveillance continue, tout en proposant des formations spécialisées et des revues régulières des autorisations.
Gestion du risque multi-juridictionnel
La mise en place de contrôles robustes des risques à l’international impose des exigences opérationnelles complexes pour les activités transfrontalières. Les institutions financières suisses doivent analyser la souveraineté des données et les cadres juridiques propres à chaque pays, développer des modèles de services adaptés et maintenir une expertise spécialisée par juridiction. Elles doivent surveiller les gérants d’actifs externes, évaluer les intermédiaires et gérer les filiales étrangères, tout en veillant à la conformité avec des réglementations variées, ce qui exige une coordination poussée et une adaptation continue aux évolutions réglementaires.
La plateforme essentielle de gestion des risques de Kiteworks
Gestion opérationnelle des risques simplifiée
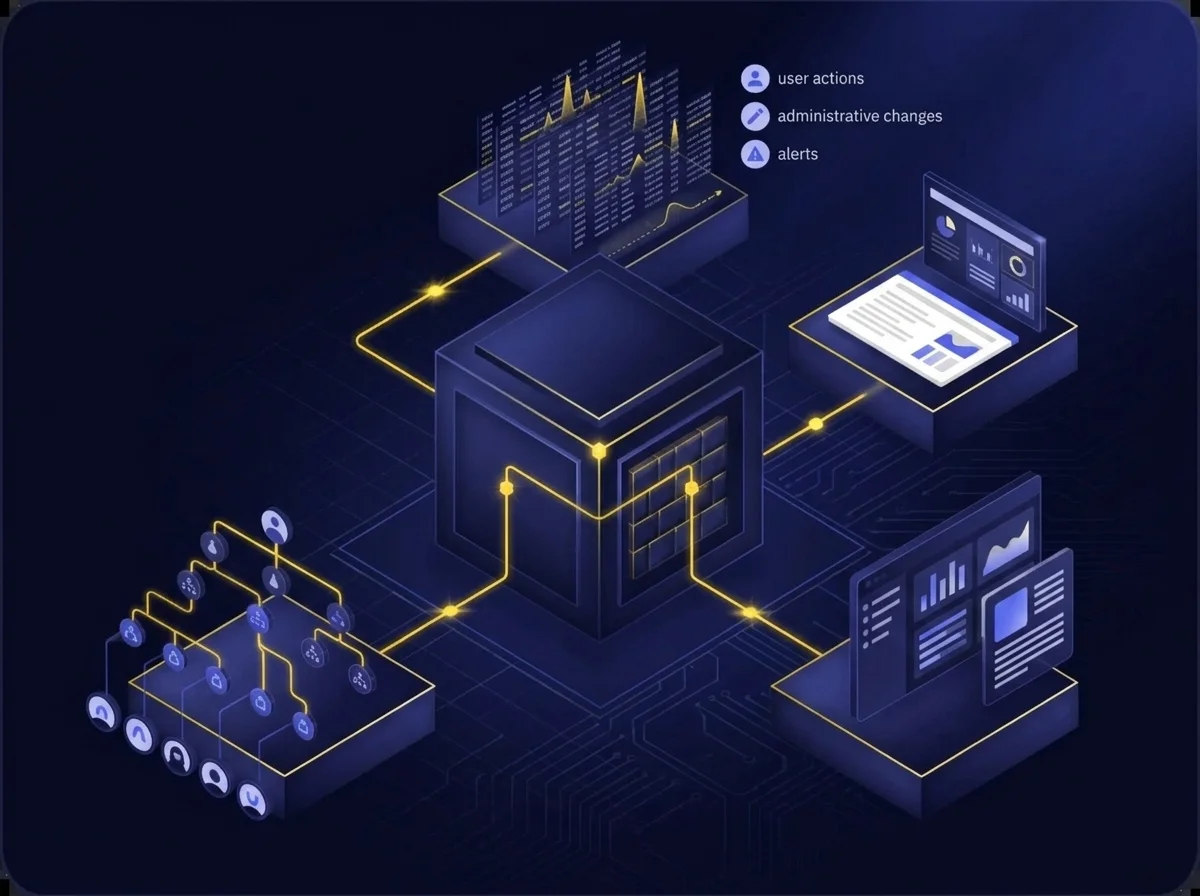
Kiteworks facilite la gestion des défis liés aux risques opérationnels grâce à une traçabilité granulaire et des contrôles consolidés. L’appliance virtuelle durcie de la plateforme réduit la surface d’attaque grâce à des pare-feux intégrés et une architecture zéro trust. Les journaux d’activité détaillés enregistrent les actions des utilisateurs, les anomalies et les modifications administratives, ce qui permet un reporting optimal. Les contrôles d’accès basés sur les rôles, avec des droits minimaux par défaut, appliquent les règles de gestion des risques, tandis que le système d’audit consolidé simplifie les exigences de reporting pour le conseil d’administration et la direction.
Gestion intégrée de la sécurité et des contrôles
Kiteworks répond aux exigences de gouvernance des SI grâce à son appliance virtuelle durcie et ses contrôles de sécurité multicouches. La plateforme associe la journalisation des activités en temps réel, le double chiffrement et une gestion avancée des accès pour protéger les actifs informatiques. Les fonctions de sauvegarde intégrées et les processus automatisés de reprise après sinistre garantissent la continuité d’activité, tandis que les journaux d’audit consolidés facilitent la gestion des incidents. L’architecture zéro trust de Kiteworks et ses pare-feux intégrés renforcent la protection sur tous les environnements.
Défense rapide et reporting
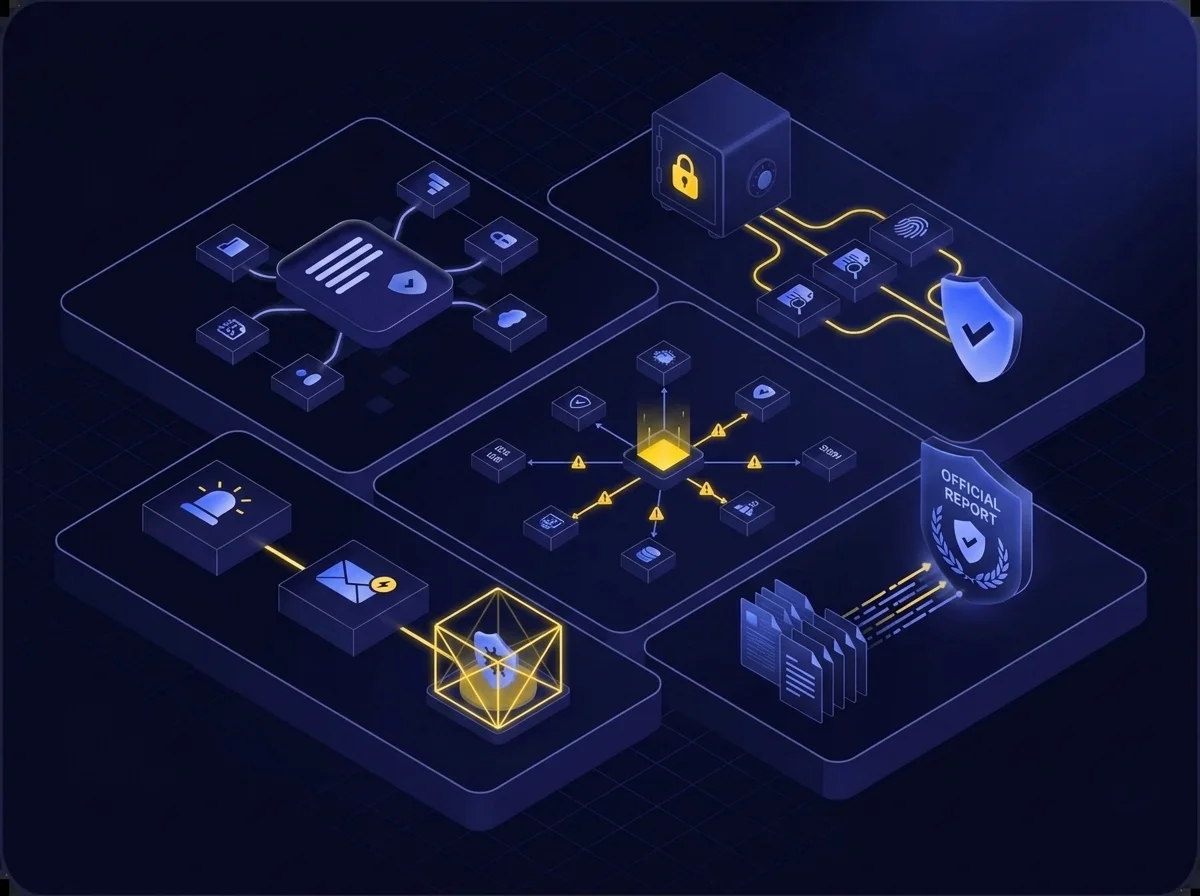
La plateforme prend en charge l’identification des menaces avec la classification des actifs et la surveillance de la supply chain, tout en protégeant les données grâce à une authentification renforcée, des analyses DLP et le chiffrement. La détection en temps réel s’appuie sur l’intégration SIEM, l’antivirus et les fonctions IDS. Les notifications automatisées et la mise en quarantaine permettent une réponse rapide aux incidents, avec des données forensiques détaillées pour répondre rapidement aux exigences de reporting FINMA.
Protection et contrôle à l’échelle de l’entreprise
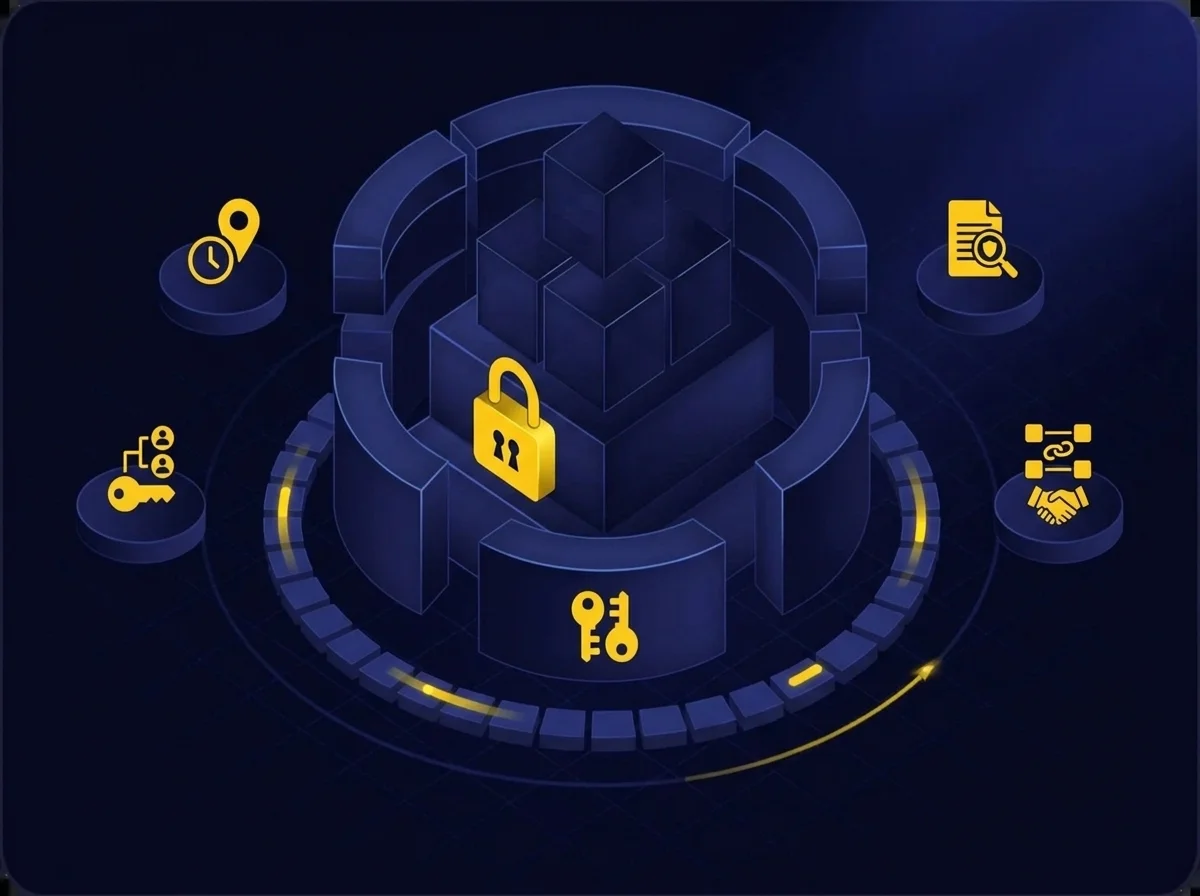
L’approche multicouche de la plateforme associe classification des actifs, gestion des accès et analyses DLP avec des autorisations basées sur les rôles et des restrictions selon la localisation. Le double chiffrement, avec des clés au niveau des fichiers et du système d’exploitation, protège les données critiques, tandis que Enterprise Connect permet l’intégration sécurisée de systèmes tiers. Les journaux d’audit en temps réel suivent les activités et anomalies des utilisateurs, facilitant le reporting d’incidents et la vérification de la conformité.
Contrôles géographiques intelligents
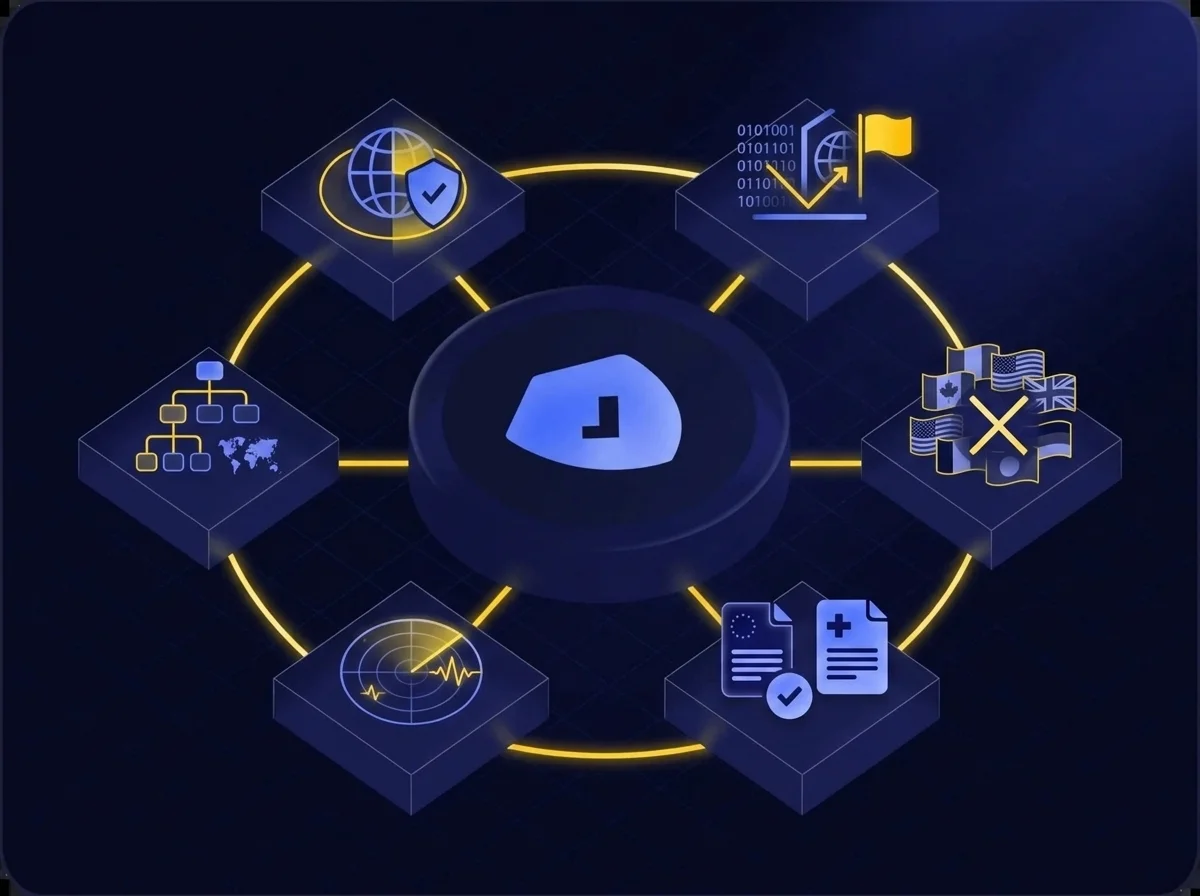
La géo-clôture configurable permet de contrôler les accès selon la localisation grâce à des restrictions IP et des blocages par pays. Kiteworks garantit la conformité grâce à des profils utilisateurs granulaire et des politiques géographiques à l’échelle du système. La surveillance en temps réel s’accompagne d’outils de reporting spécifiques au RGPD et à la HIPAA pour valider le respect des réglementations dans chaque juridiction.
FAQs
Les banques suisses, les négociants en valeurs mobilières, les groupes financiers et les conglomérats doivent être conformes. La circulaire établit des exigences en matière de risque opérationnel et de résilience pour protéger les fonctions et données critiques de ces institutions.
La circulaire aborde cinq domaines majeurs : la gestion des risques opérationnels, la gouvernance des TIC, la protection contre les risques cyber, la sécurité des données critiques et les contrôles des services transfrontaliers. Chacun nécessite des contrôles spécifiques, une surveillance et des procédures de reporting.
Les institutions financières suisses doivent notifier la FINMA dans les 24 heures suivant des incidents cyber significatifs avec une évaluation préliminaire. Un rapport détaillé suivant des exigences spécifiques doit être soumis dans les 72 heures, suivi d’une analyse des causes profondes.
Les institutions financières suisses doivent évaluer les cadres juridiques spécifiques à chaque pays, mettre en œuvre des contrôles d’accès géographiques, surveiller les prestataires de services externes et maintenir une protection accrue des données pour les informations stockées ou accessibles en dehors de la Suisse.
Les institutions financières suisses doivent classer les données sensibles, restreindre l’accès via des systèmes d’autorisation, mettre en œuvre une surveillance continue, protéger les données lors du développement et des tests, et maintenir des contrôles stricts sur les utilisateurs privilégiés et les prestataires de services.
Featured Resources
Maîtriser les réglementations NIS-2, DORA et autres – Mettre en place une stratégie gagnante de mise en conformité
Maîtriser les réglementations NIS-2, DORA et autres – Mettre en place une stratégie gagnante de mise en conformité
Analyse de la multiplication des outils de communication de contenu