
人もAIエージェントも
一元的にコントロール
Kiteworksは、機密データの所在と管理権限を自社に保持したまま運用できる環境を提供します。従業員とAIエージェントによるデータ利用を、共通の認証・ポリシー・暗号化・監査基盤でコントロール。コンプライアンス対応に必要な機能も標準搭載しています。
3,800+
エンタープライズ顧客
FedRAMP
認証取得済み
FIPS 140-3
認証済み暗号化
IRAP
準拠
8
セキュアアクセスチャネル
コンプライアンスの新たな課題
従業員にもAIにも、同じコントロールが求められます
HIPAA、GDPRなどの規制が管理対象とするのは「人」ではなく「データへのアクセス」です。利用者が従業員でもAIでも、同じルールでコントロールする必要があります。
Kiteworksなら
どちらにも対応
従業員とAIエージェントを単一のガバナンス基盤でコントロール。新たなシステム導入やデータ移行を行うことなく、既存環境のままコンプライアンス対応を実現します。
従業員
AIエージェント
 統合データガバナンス
4つの制御で
人とAIを一貫コントロール
多くの企業では、メール、ファイル共有、マネージドファイル転送(MFT)、AIガバナンスを別々のツールで管理しています。Kiteworksはこれらのデータのやり取りを単一のコンプライアンス基盤に統合します。
認証された利用者管理
従業員はSAMLや多要素認証で本人確認されます。AIエージェントについても、誰の指示で実行されたかを識別できる仕組みにより、利用主体を明確化します。
ポリシーに基づくアクセス制御
属性ベースアクセス制御(ABAC)により、データ分類、利用者属性、操作内容、利用状況を総合的に評価し、アクセス可否を判断します。
暗号化されたデータ基盤
通信時はTLS 1.3、保存時はAES-256で保護。オンプレミスやハイブリッド環境にも対応し、機密データの管理権限を自社に保持できます。
完全な監査証跡
人とAIによるすべてのデータ利用を記録。誰が、何に、どのようにアクセスしたかを追跡でき、監査やSIEM連携にも対応します。
セキュアな共有チャネル
あらゆるデータのやり取りを
一元管理
Kiteworksは、従業員とAIエージェントのデータ利用を8つのチャネルで統合し、共通のポリシーと監査基盤で管理します。


プラットフォーム概要
あらゆるデータ利用を
統制・保護・可視化
認証、アクセス制御、暗号化、監査、レポートまで。Kiteworksは、人とAIの安全なデータ活用を支える統合ガバナンス基盤を提供します。
データポリシーエンジン(DPE)
属性ベースアクセス制御(ABAC)とロールベースアクセス制御(RBAC)により、データ分類やユーザー属性、利用状況に応じて、従業員とAIエージェントのアクセス権限をきめ細かく制御します。
保持期間と有効期限の管理
ファイル、フォルダー、メールリンクは、設定した期間の満了後に自動的に無効化されます。自動保持ポリシー、削除猶予期間、データの取り消しにも対応します。
多要素認証
RADIUS、PIV/CAC、SAML、メールOTP、SMS OTP、証明書認証、内部管理された認証情報により、人によるすべてのアクセスポイントを保護します。
分類情報を考慮したアクセス判断
MIP(Microsoft Information Protection)の感度ラベルや分類タグを考慮し、アクセス権限を制御します。AIエージェントによるデータ利用についても、設定したポリシーに従ってアクセス範囲を制限できます。
委任元を追跡できる認証情報
AIエージェントには、タスクに必要な最小限のアクセスのみを付与します。アクセス範囲は特定のフォルダー、操作、期間に限定され、委任したユーザーの全権限が付与されることはありません。
管理者ロール分離
職務分離により、管理者やコンプライアンス担当者は、自分の役割と規制要件に応じて必要なデータのみを閲覧できます。
TLS 1.3暗号化
すべての転送データはTLS 1.3(最新の暗号化規格)で保護され、ファイル転送やAPI通信時の盗聴を防止します。
AES-256暗号化
ファイルやメタデータは保存時にAES-256で暗号化され、不正アクセスや侵害から保護されます。
FIPS 140-3認証済み
暗号モジュールはFIPS 140-3認証済みで、米国政府や規制業界の基準に準拠しています。
DLP連携
DLPソリューションと連携し、機密データを自動的に検出・分析。ポリシーに基づく制御を適用します。
マルウェアスキャン
すべての受信ファイルは保存前にマルウェアスキャンを実施し、システムやユーザーを脅威から保護することができます。
オンプレミス導入
自社インフラ上に導入可能です。エアギャップ環境や厳格な規制コンプライアンスにも対応しています。
改ざん検知可能な監査ログ
すべてのファイルアクセス、データ転送、ポリシー判断を、改ざん検知可能な監査ログとして記録。監査やコンプライアンス対応に必要な証跡を確実に残します。
SIEM連携
Splunk、QRadar、ArcSightなどのSIEMに監査イベントを直接送信し、集中監視と脅威検知を実現します。
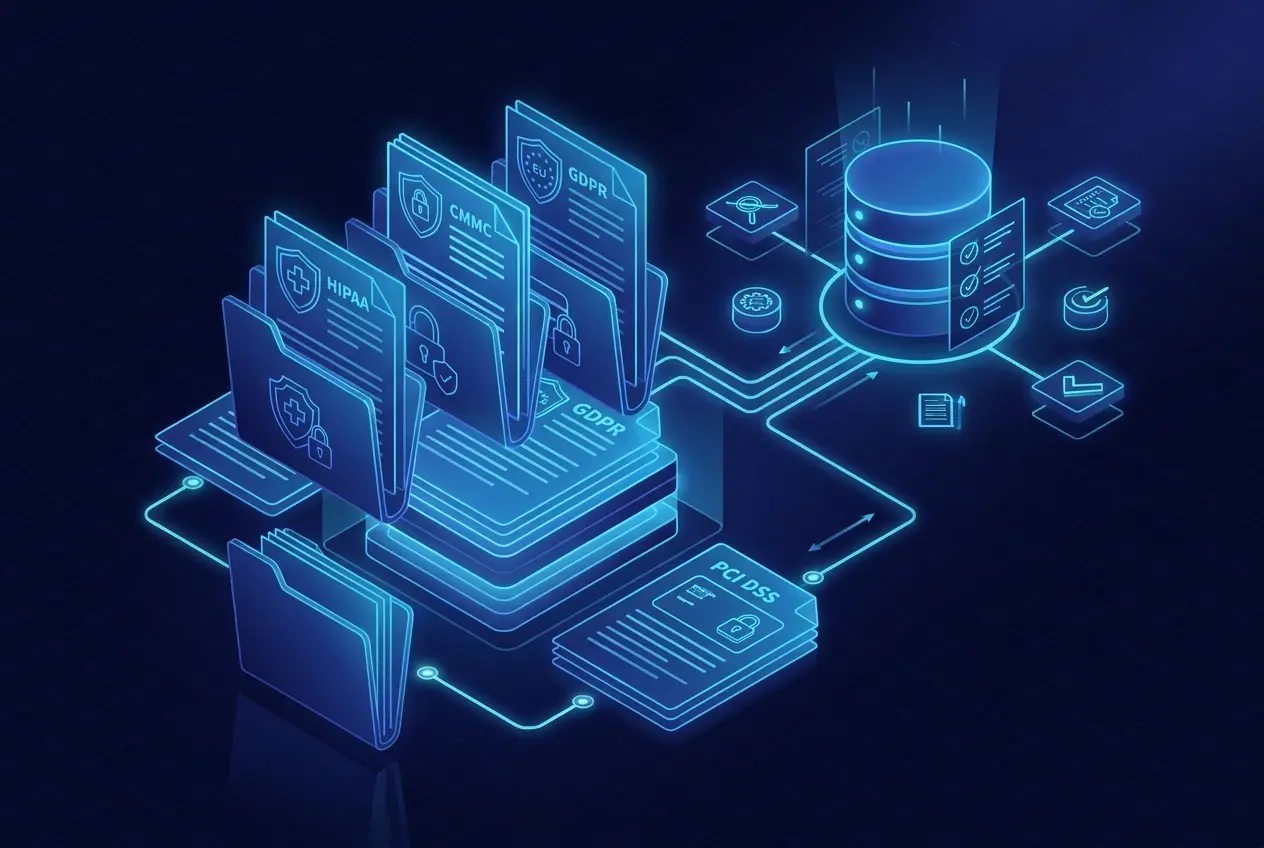
コンプライアンスレポート
統合監査ログをもとに、HIPAA、CMMC、GDPR、PCI DSS向けの事前定義レポートを生成し、監査対応の負荷を軽減します。

AIエージェント操作の追跡
AIエージェントによる操作について、誰の権限で実行されたのか、どの業務で利用されたのか、どのポリシーが適用されたのかまで確認できます。
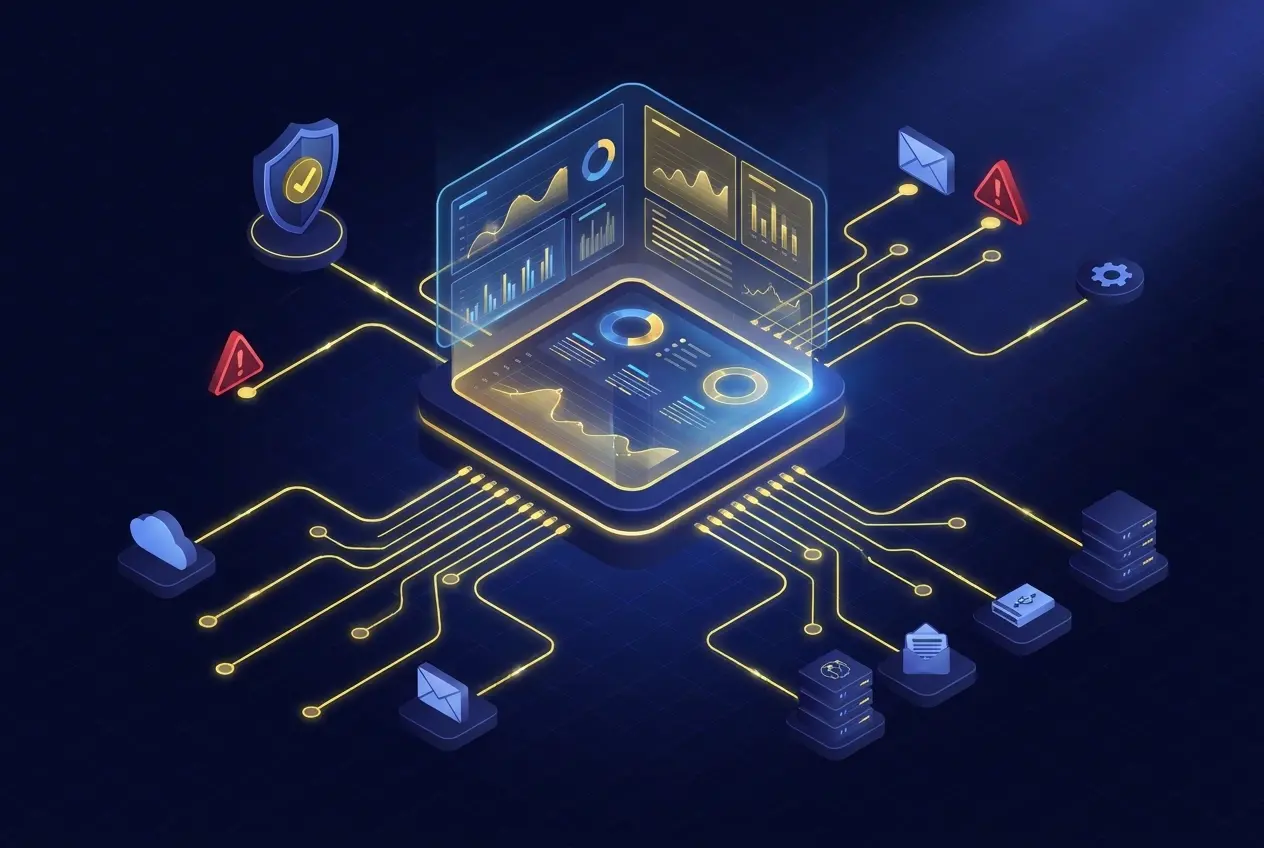
CISOダッシュボード
すべてのチャネルでデータ交換状況、ポリシー違反、全体のコンプライアンス状況をリアルタイムで可視化します。
電子証拠開示サポート
法的保全や規制調査に必要なデータを、証拠の保全経路を明確にしながら検索、保存、エクスポートできます。
エージェントIDの紐づけ
各AIエージェントには、委任したユーザーに紐づく一意のIDを割り当て、誰の権限で実行された操作かを追跡できます。
タスク単位の権限設定
エージェントはタスクごとに必要最小限の権限のみ付与します。特定フォルダー・ファイル種別・期間に限定することができます。
エージェント監査ログ
プロンプトコンテキスト、アクセスデータ、ポリシー判断を含むエージェントアクションの完全なログを、人による操作ログと分離して保持します。
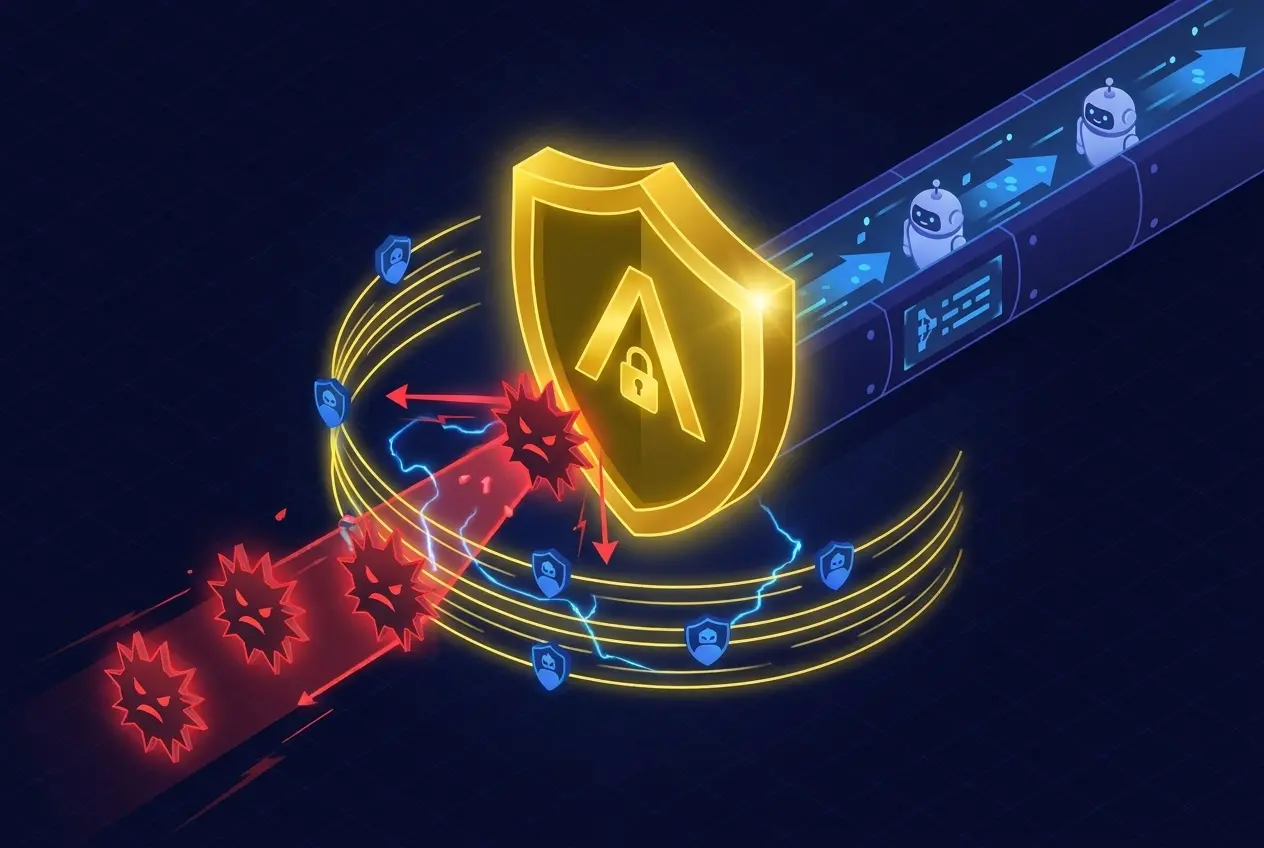
プロンプトインジェクション対策
AIエージェントによる処理において、不正な指示や意図しない操作によってポリシーが回避されることを防ぎます。
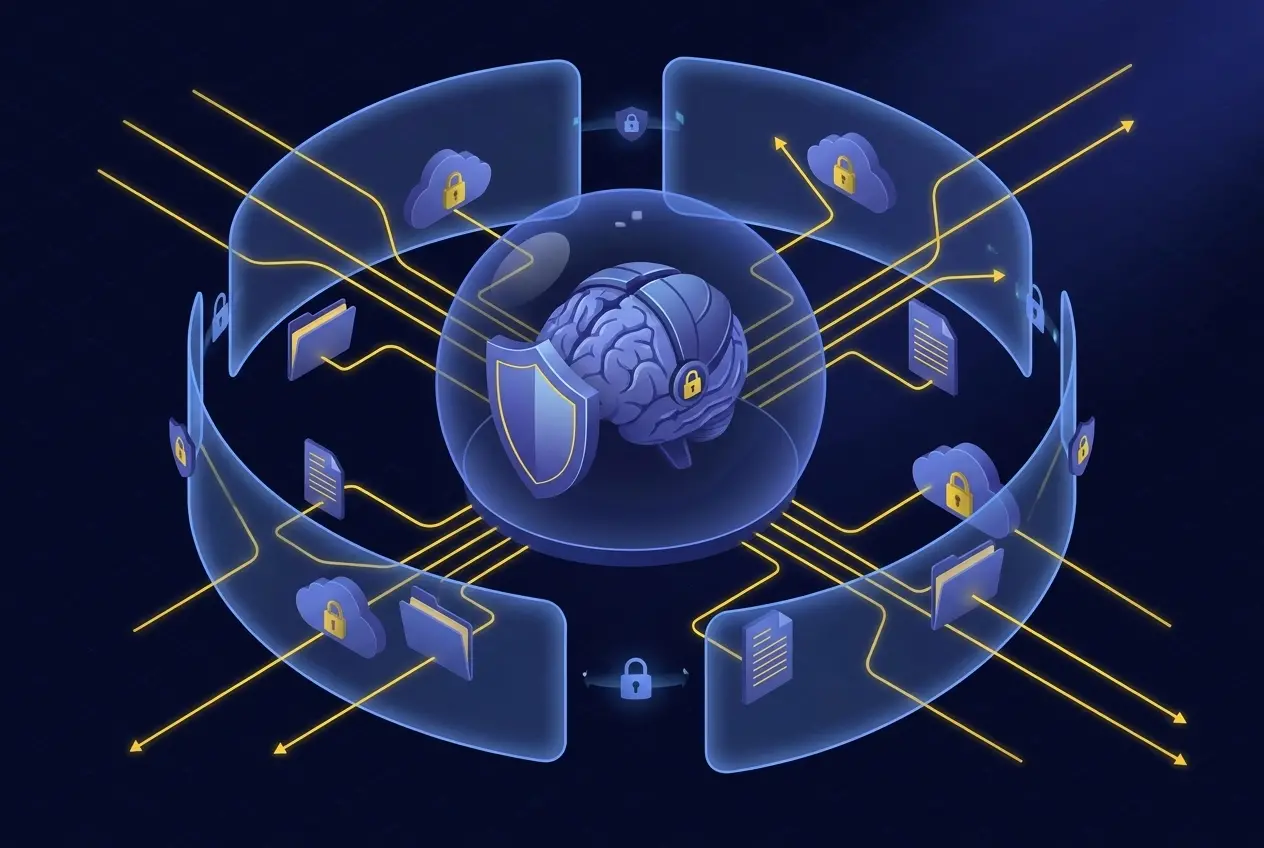
LLMデータ分離
機密データや認証情報をLLMのコンテキストウィンドウから分離し、意図しない露出や漏えいを防止します。
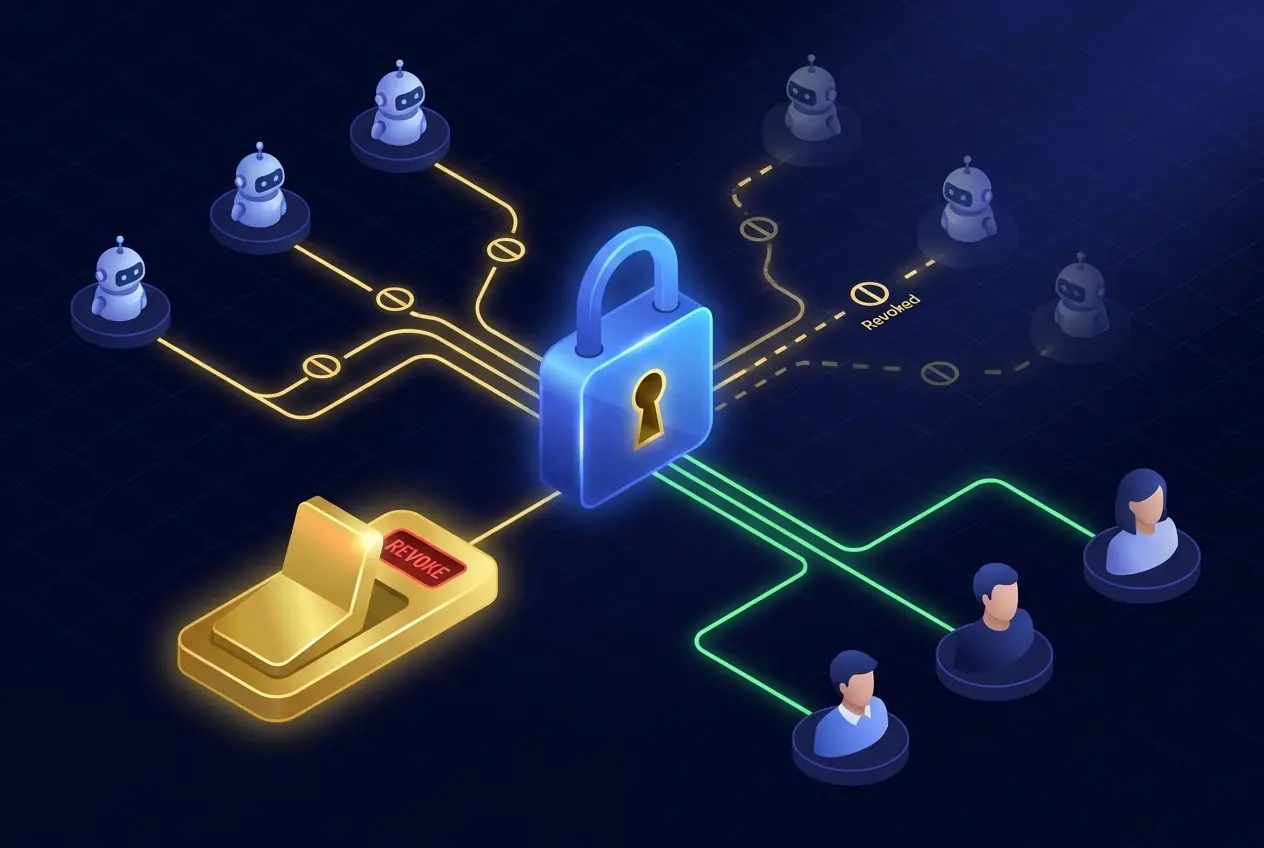
取り消し可能なエージェントトークン
AIエージェントのアクセス権限は即時に停止できます。他のユーザーや実行中の処理へ影響を与えることはありません。
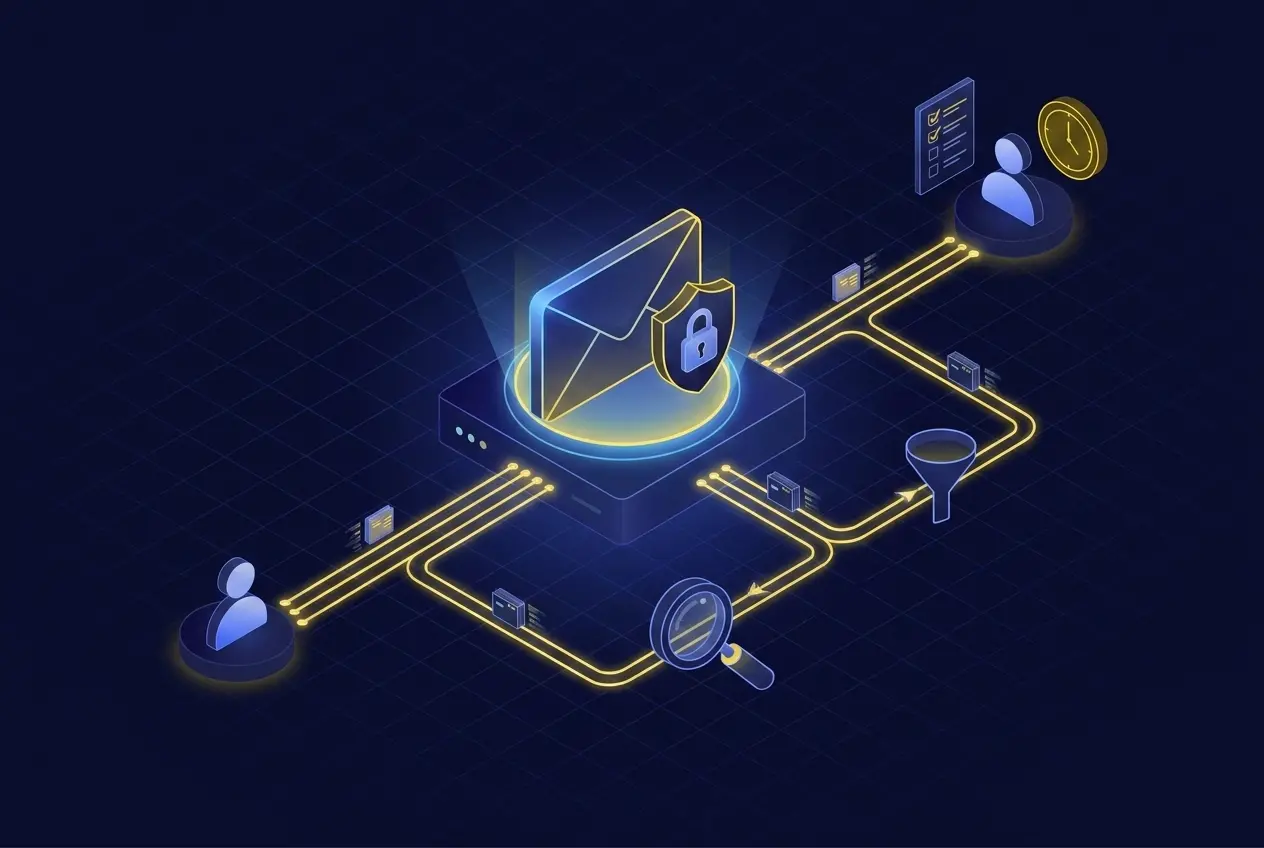
セキュアメールゲートウェイ
エンドツーエンド暗号化メール、DLPスキャン、ポリシー適用、すべてのメッセージの完全な監査ログを提供します。
マネージドファイル転送(MFT)
スケジューリング、自動化、エラー処理、完全なコンプライアンスレポートを備えた企業向けマネージドファイル転送(MFT)です。
SFTP / FTPSサーバー
従来型SFTPサーバーの代替として、強化されたセキュリティ制御と集中ガバナンスを提供します。
バーチャルデータルーム
M&A、資金調達、取締役会コミュニケーション向けのセキュアなコラボレーションスペースです。きめ細かなアクセス制御にも対応しています。
REST API / SDK
開発者やAIエージェントが、必要な権限の範囲内で安全にプラットフォーム機能を利用できるようにします。
Webフォーム
ブランド化・暗号化されたWebフォームです。外部ユーザーから機密データを安全に収集できるので、コンプライアンス対策も万全です。
なぜKiteworksなのか
Kiteworksを選ぶ理由
多くの企業はメール、ファイル共有、MFT、AI利用を別々の仕組みで管理しています。Kiteworksはそれらを単一のガバナンス基盤に統合します。
全チャネルでSAML、多要素認証、証明書認証に対応
委任元ユーザーを追跡できる限定委任トークン
利用者、データ分類、操作内容を基にアクセスを判定
エージェント属性や利用時間も含めて細かく制御
フォルダーや操作単位で権限を制御
タスクごとに必要最小限のアクセスのみ付与
全チャネルでTLS 1.3とAES-256を適用
同じ暗号化基盤で保護し認証情報を分離
誰が何を行ったかを詳細に記録
エージェントIDや委任経路まで記録
HIPAA、CMMC、GDPR向けレポートを自動生成
利用者別にフィルタした証跡を即時出力
企業の意思決定者が求める価値
コンプライアンスは、データ活用を支える基盤です
Kiteworksは業務スピードを維持しながら、人とAIの安全なデータ活用を実現します。
すべてのデータ利用を、
ひとつの基盤でコントロール
従業員もAIも同じデータを利用する時代です。
Kiteworksはすべてのワークフローに一貫したポリシーと監査性を提供します。
 デモを予約