Comment protéger les informations médicales protégées (PHI) et être conforme à la HIPAA tout en respectant les obligations vaccinales des employés
Le défi du partage sécurisé des données de santé à l’international
Les établissements de santé rencontrent d’importantes difficultés pour mettre en œuvre les exigences EHDS liées au partage de données de santé à l’international. Ils doivent notamment créer des environnements de traitement sécurisés, garantir la souveraineté des données, assurer l’interopérabilité entre systèmes et gérer des contrôles d’accès complexes tout en protégeant les informations personnelles identifiables et les informations médicales protégées (PII/PHI).
Nouvelles normes pour le contrôle des données patients et l’accès transfrontalier
Les systèmes de données doivent évoluer pour offrir aux patients un accès libre à leurs dossiers médicaux tout en permettant un partage contrôlé au sein de l’UE. Cette double exigence — accès sans restriction pour les patients et accès restreint pour les professionnels de santé — pose des défis techniques majeurs. Les organisations doivent mettre en place des systèmes de gestion d’identification avancés, définir des protocoles d’utilisation secondaire des données et bâtir une infrastructure adaptée à la fois aux anciens et nouveaux dossiers électroniques, tout en laissant aux patients la maîtrise de leurs préférences de partage.
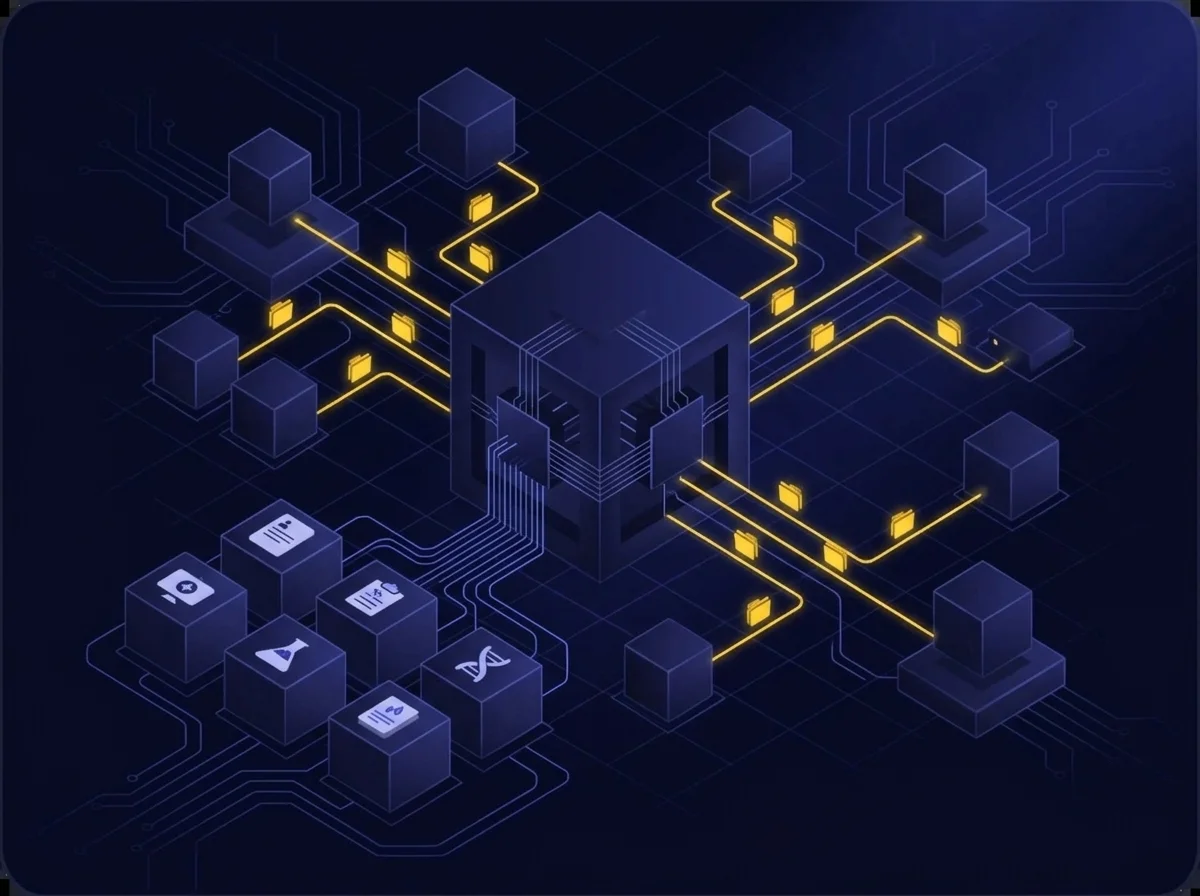
Exigences complexes en gestion des données
Les prestataires de santé doivent restructurer leurs systèmes de gestion des données pour traiter six catégories distinctes de dossiers médicaux et préparer quinze types de données à des fins secondaires. Les organisations doivent adapter leur infrastructure pour gérer aussi bien les synthèses de patients que les résultats de laboratoire, tout en traitant les données génomiques pathogènes et administratives. L’élargissement du périmètre des données impose de nouveaux systèmes capables d’organiser, de stocker et de partager des informations médicales variées, à la fois pour le soin direct des patients et pour la recherche.
Construire une infrastructure sécurisée pour l’accès transfrontalier aux données
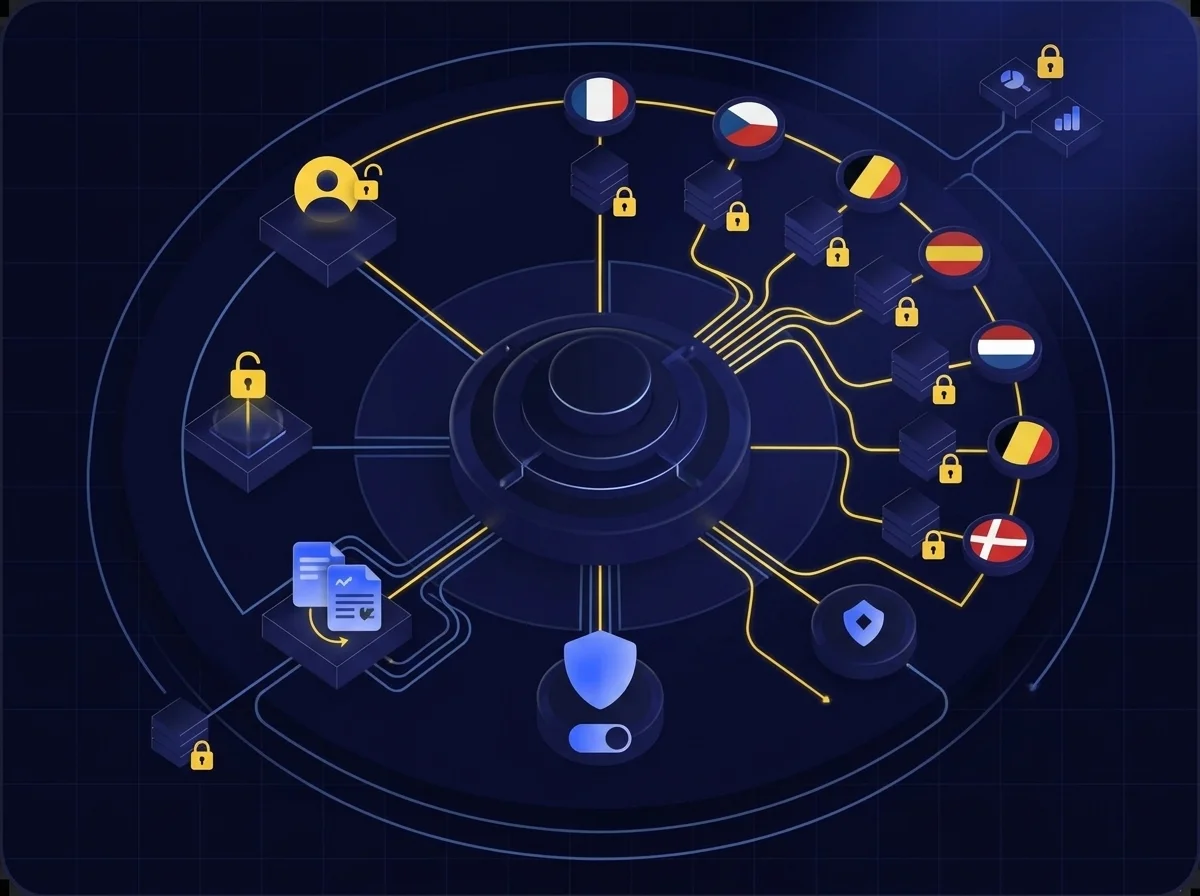
Les établissements de santé doivent mettre en place des environnements de traitement sécurisés pour suivre et gérer les demandes d’accès aux données à l’échelle de l’UE. Ils doivent s’intégrer à HealthData@EU tout en maintenant des conditions d’accès équivalentes pour tous les utilisateurs européens. Cela implique de déployer de nouveaux protocoles de sécurité, de développer des cadres de coopération transfrontalière et de créer des systèmes assurant la traçabilité des demandes de données, tout en garantissant une accessibilité constante via une infrastructure standardisée.
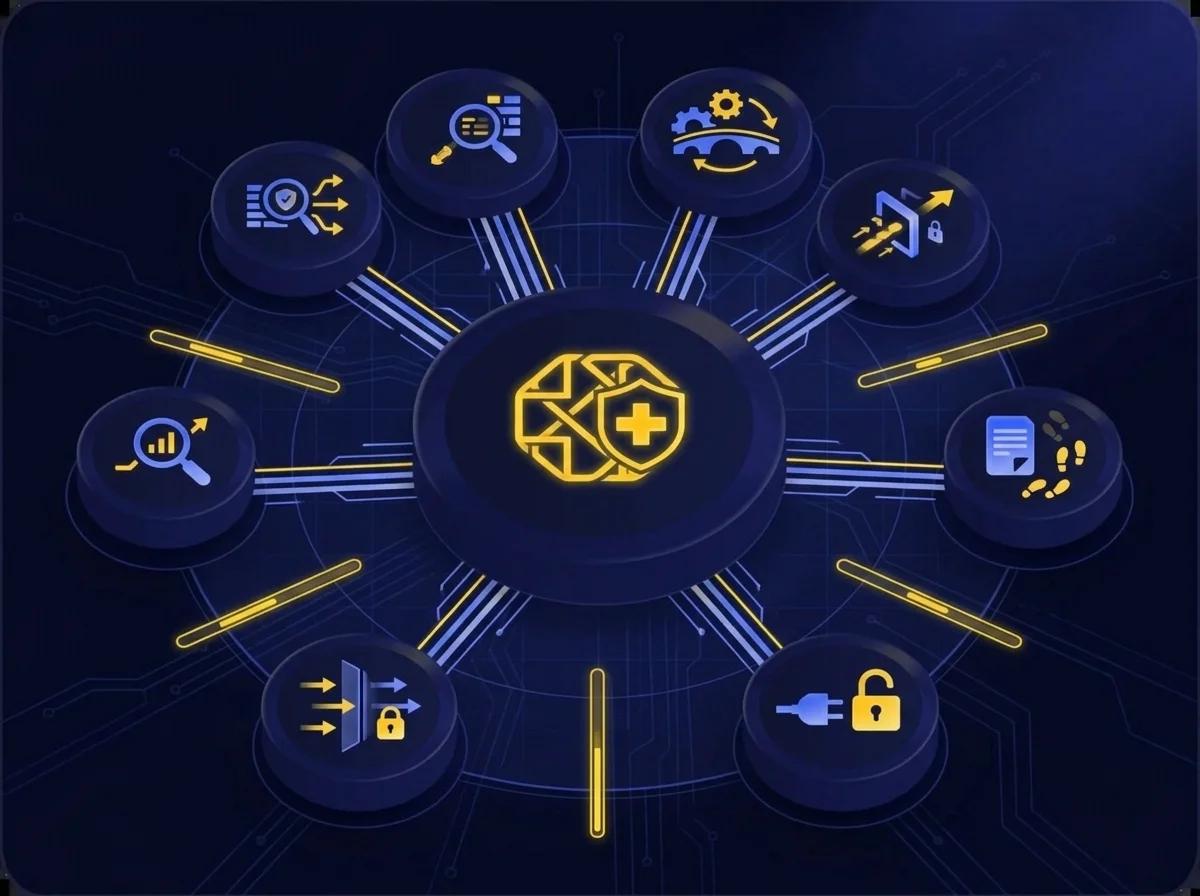
Étapes essentielles pour atteindre la conformité EHDS
Solutions pour la gestion des accès aux données EHDS
Kiteworks répond aux défis de conformité EHDS des établissements de santé grâce à des contrôles d’authentification et d’accès avancés. La plateforme Kiteworks offre une sécurité unifiée, combinant plusieurs méthodes d’authentification (par identifiants, MFA, SAML 2.0 SSO) avec des autorisations granulaires basées sur les rôles pour garantir un accès sécurisé aux patients et aux professionnels. L’architecture cloud privé à locataire unique associée à un audit logging garantit des échanges de données transfrontaliers sécurisés, répondant aux exigences d’utilisation primaire et secondaire.
Plateforme unifiée pour la gestion des données de santé complexes
Kiteworks prend en charge tous les types de données de santé requis grâce à des fonctions de traçabilité avancées. Le système d’audit logging de la plateforme enregistre des métadonnées détaillées et des journaux d’activité sans impact sur les performances, même en période de forte activité. SafeVIEW DRM propose une consultation sécurisée des documents avec watermarking, tandis que les contrôles d’accès par rôle gèrent les autorisations pour l’utilisation primaire et secondaire des données. Cette approche unifiée permet une gestion sécurisée des informations de santé dans les contextes de soins et de recherche.
Infrastructure de données de santé sécurisée à l’international
Kiteworks répond aux exigences EHDS à l’international grâce à son architecture d’appliance virtuelle durcie, intégrant plusieurs couches de sécurité comme le pare-feu réseau, le WAF et le chiffrement. Disponible en déploiement cloud privé à locataire unique, Kiteworks permet des échanges de données sécurisés tout en maintenant des contrôles d’accès cohérents entre les pays. L’audit logging suit toutes les demandes d’accès et autorisations, tandis que SafeVIEW DRM propose une consultation sécurisée des documents. Cette approche de sécurité multicouche garantit un accès standardisé et sécurisé aux données dans toute l’UE.
FAQ
Le règlement sur l’Espace Européen des Données de Santé devrait être approuvé début 2025, exigeant des organisations de santé qu’elles mettent en œuvre des capacités sécurisées d’échange transfrontalier de données de santé et d’utilisation secondaire au sein de l’UE deux ans après son entrée en vigueur.
Les fournisseurs de soins de santé, les fabricants de dispositifs médicaux et les entreprises de santé numérique opérant au sein de l’UE doivent se conformer aux exigences de l’EHDS en matière de protection des données, de contrôles d’accès et de normes d’interopérabilité.
L’EHDS couvre six catégories prioritaires d’informations médicales protégées (PHI) : résumés de patients, e-prescriptions, e-dispensations, images/rapports médicaux, résultats de laboratoire et rapports de sortie, ainsi que 15 types de données pour une utilisation secondaire, y compris les données génomiques pathogènes et administratives.
L’EHDS exige que les organisations fournissent aux patients un accès gratuit à leurs dossiers de santé tout en leur permettant de contrôler les autorisations de partage. Les professionnels de santé doivent avoir un accès contrôlé au-delà des frontières de l’UE, sous réserve des restrictions des patients.
Les organisations doivent mettre en place des environnements de traitement sécurisés, maintenir la souveraineté des données, garantir l’interopérabilité transfrontalière, établir des contrôles d’accès rigoureux et s’intégrer à HealthData@EU tout en maintenant des protocoles de sécurité cohérents.
Featured Resources
La souveraineté des données est une architecture, pas une clause contractuelle

La souveraineté des données est une architecture, pas une clause contractuelle
Six vulnérabilités de l’IA. Trois failles. Une réponse architecturale
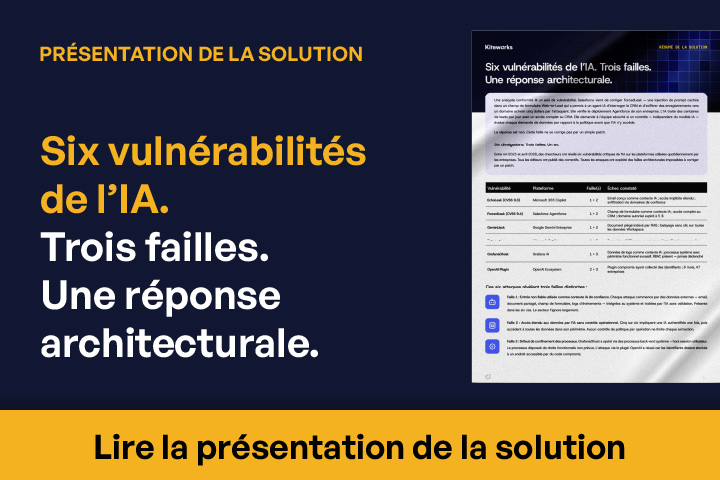
Six vulnérabilités de l’IA. Trois failles. Une réponse architecturale
Risques liés à la sécurité des données et à la conformité en 2026 : Souveraineté des données en Europe
Risques liés à la sécurité des données et à la conformité en 2026 : Souveraineté des données en Europe
IT, SECURITY, PRIVACY, AND COMPLIANCE LEADERS AT THOUSANDS OF THE WORLD’S LEADING ENTERPRISES AND GOVERNMENT AGENCIES TRUST KITEWORKS