
Kiteworks Compliant AI : Gouvernance sécurisée des données pour les agents IA
Vos agents IA interviennent déjà au cœur de vos processus les plus sensibles. Ils consultent des informations médicales protégées, traitent des informations non classifiées contrôlées, extraient des relevés financiers clients et accèdent à des documents couverts par le secret professionnel, à une échelle qu’aucune équipe humaine ne pourrait atteindre. Vos auditeurs en sont conscients. Les organismes réglementaires rattrapent rapidement leur retard. Et HIPAA, CMMC, PCI DSS, la SEC et SOX n’accordent aucune dérogation aux agents IA. Toutes les exigences de contrôle d’accès, chaque obligation de chiffrement, chaque exigence de journal d’audit s’appliquent à chaque interaction des agents avec les données réglementées. La plupart des entreprises déploient ces agents sans l’infrastructure de gouvernance nécessaire pour prouver leur conformité. Kiteworks Compliant AI change la donne en gérant directement la couche de données : chaque agent est authentifié, chaque règle d’accès appliquée, chaque interaction avec les données est chiffrée selon la norme FIPS 140-3 et enregistrée dans un journal d’audit infalsifiable, avant tout transfert.
Défis de conformité liés à l’IA
Vous n’êtes pas sûr de maîtriser la conformité de l’IA ? Votre solution, stratégie ou procédures actuelles présentent-elles ces limites :
Si ces limites vous semblent familières, il est temps d’adopter une solution IA conforme plus performante.
Solution IA conforme Kiteworks
Les régulateurs gouvernent les données, pas les modèles ou les agents
Lors d’un audit, l’auditeur ne vous demandera pas quel modèle d’IA vous utilisez. Il vous demandera quelles données ont été consultées, si cet accès était autorisé, si les données étaient chiffrées et s’il existe une trace de cet accès. Kiteworks répond à ces quatre questions pour chaque interaction d’agent — automatiquement, en temps réel, sur tous les workflows. Votre posture de conformité reste identique quel que soit le modèle déployé. Elle est cohérente, défendable et déjà documentée avant même l’arrivée de l’auditeur.
Gouvernance au niveau des données impossible à contourner pour les agents IA
Kiteworks impose la gouvernance là où elle s’exerce réellement : au niveau des données, et non du modèle. Chaque requête d’agent IA passe par une vérification d’identité, une évaluation des accès basée sur des attributs et une journalisation d’audit avant tout accès ou transfert de données. Peu importe le modèle utilisé, la manière dont il est sollicité ou les instructions reçues. Si la requête ne respecte pas la politique, la donnée ne circule pas. C’est le seul type de contrôle sur lequel un auditeur peut compter — et le seul que Kiteworks applique.
Gouvernance intégrée à l’architecture, pas ajoutée après coup
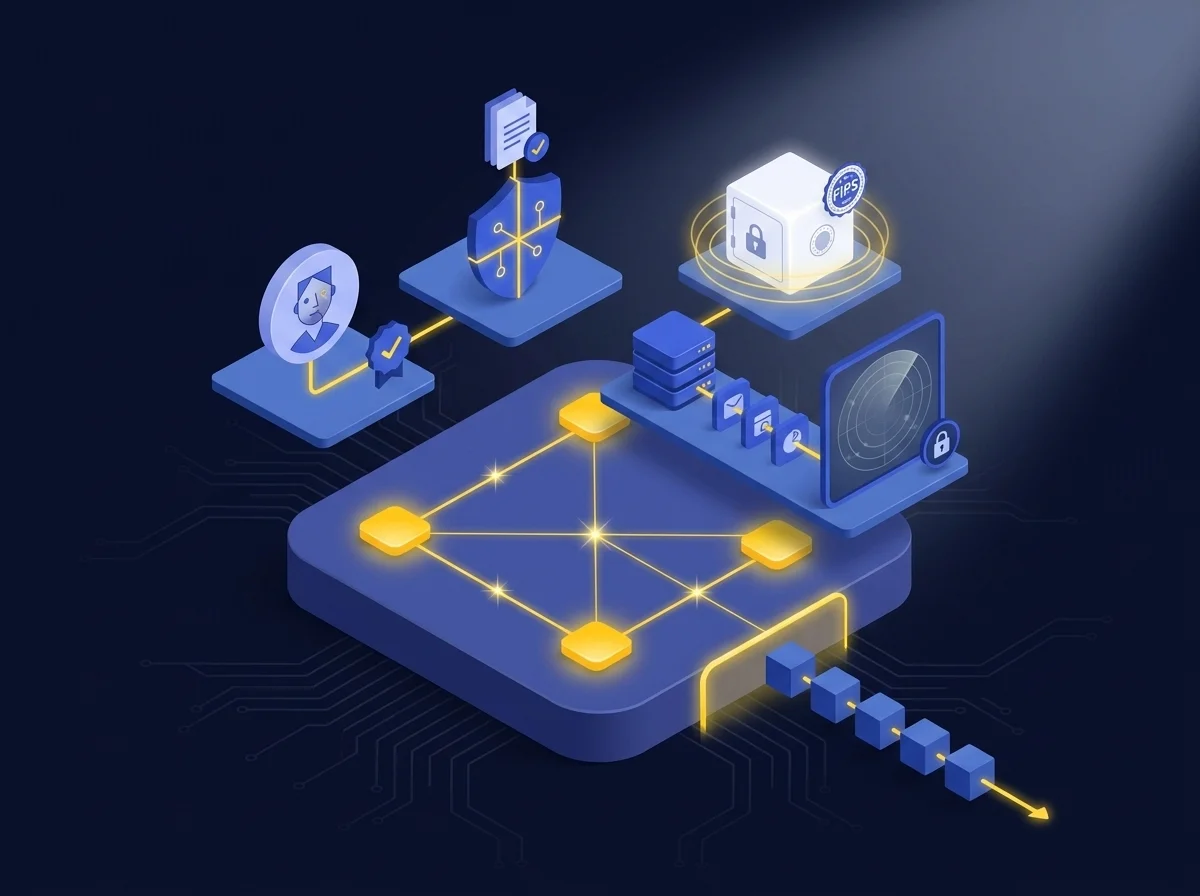
Kiteworks Compliant AI s’intercale entre vos agents IA et les données réglementées dont ils ont besoin. Chaque interaction — lecture, écriture, déplacement ou action — passe par une vérification d’identité, une évaluation des politiques, un chiffrement validé FIPS 140-3 niveau 1 et une journalisation d’audit avant tout mouvement de données. Ainsi, lorsque l’auditeur vous demande comment vous contrôlez l’accès de l’IA aux données sensibles, vous ne lancez pas une enquête. Vous fournissez un dossier de preuves.
Quatre piliers de gouvernance pour chaque interaction d’agent
Kiteworks applique quatre contrôles à chaque interaction entre un agent et les données, automatiquement et sans exception. L’identité de l’agent est authentifiée et reliée à un autorisateur humain. La politique d’accès basée sur les attributs est évaluée au niveau de l’opération — et pas seulement au niveau du dossier ou du système. Le chiffrement validé FIPS 140-3 protège les données en transit et au repos. Enfin, chaque interaction est consignée dans un journal d’audit infalsifiable alimentant directement votre SIEM. Ensemble, ces quatre piliers rendent chaque interaction IA/données manifestement conforme.
Assistants gouvernés dédiés aux opérations sur données réglementées
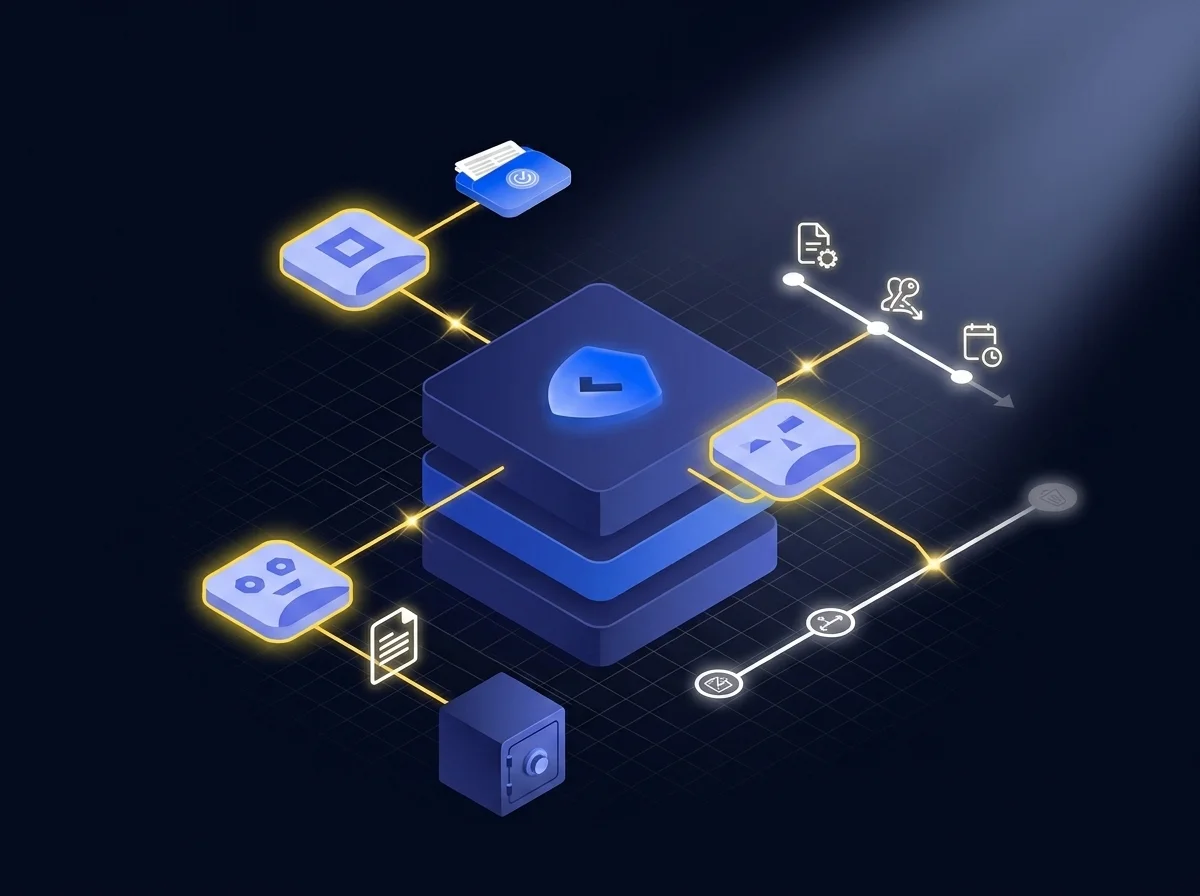
Kiteworks propose trois assistants gouvernés prêts à l’emploi, chacun appliqué de bout en bout par le data policy engine. L’Assistant Opérations sur Dossiers Gouvernés permet aux agents IA de créer et gérer des arborescences de dossiers conformes en langage naturel, avec des contrôles d’accès appliqués automatiquement. L’Assistant Gestion de Fichiers Gouvernés gère tout le cycle de vie des données — conservation, accès, suppression — selon vos règles. L’Assistant Création de Formulaires Gouvernés autorise les agents IA à générer et déployer des formulaires gouvernés, avec un stockage conforme dès la soumission. Chaque assistant est gouverné du premier au dernier échange.
Donnez à chaque partie prenante le contrôle pour une meilleure gouvernance des données
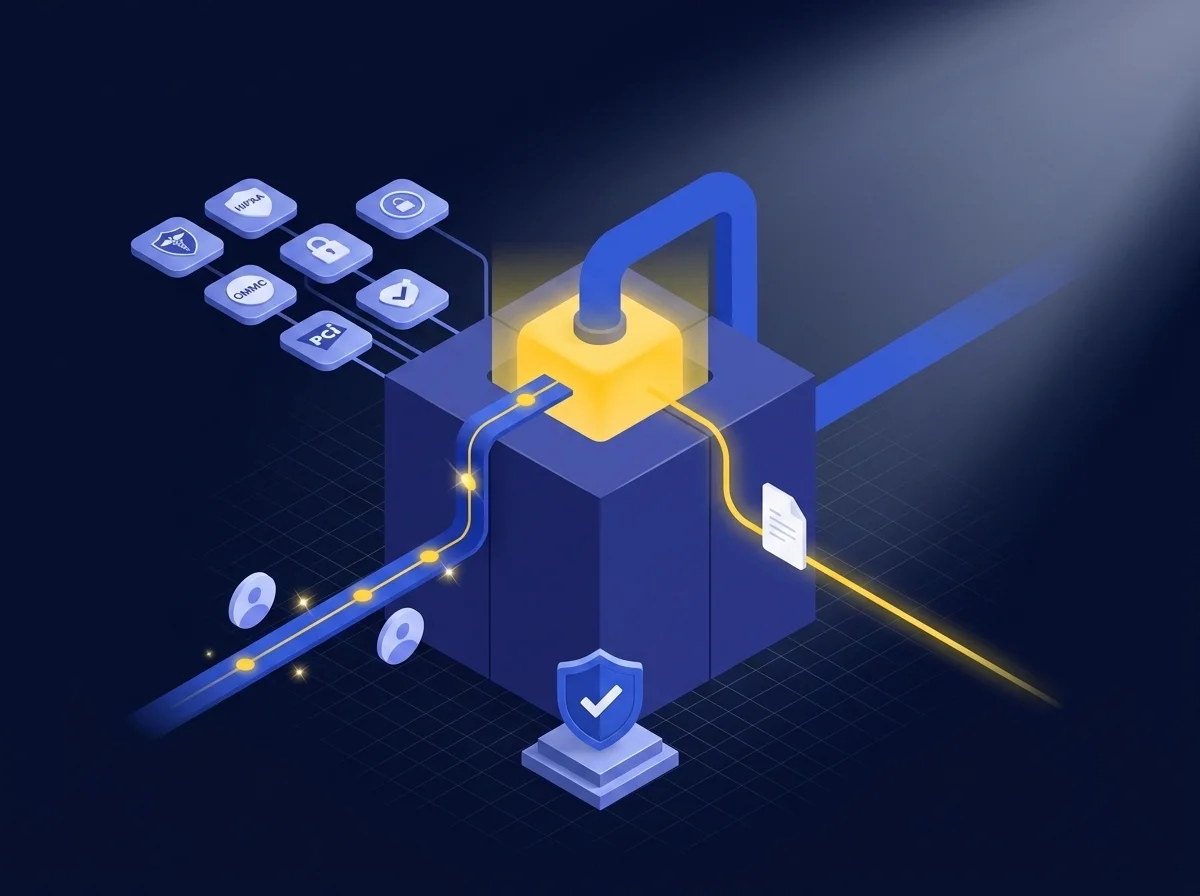
Toutes les fonctions de votre entreprise utilisent l’IA, alors donnez à chaque responsable métier le contrôle nécessaire pour l’utiliser en toute sécurité. Pour les RSSI : chaque interaction d’agent est authentifiée, gouvernée par des règles, chiffrée FIPS 140-3 et consignée dans un journal d’audit infalsifiable alimentant votre SIEM. Pour les CCO : générez des dossiers de preuves prêts pour l’audit en quelques heures, pré-mappés sur HIPAA, CMMC, PCI DSS, SEC et SOX. Pour les DSI : la gouvernance est intégrée à l’architecture, ce qui permet de déployer rapidement des projets IA sans dette de conformité. Pour les directeurs juridiques : chaque interaction d’agent est journalisée et gouvernée par des règles. En cas d’enquête ou de contentieux, les preuves sont déjà prêtes.
La conformité est une décision d’architecture, pas une réflexion a posteriori
Intégrez la gouvernance directement dans la couche d’accès aux données pour que chaque workflow d’agent hérite automatiquement des contrôles de conformité ; finies les revues manuelles qui ralentissent le déploiement et limitent la montée en charge. Plus de rustines après le déploiement. Plus de couche de revue manuelle. Plus de dette de conformité à chaque nouvel agent déployé.
Foire aux questions
Les organismes réglementaires s’intéressent aux données auxquelles les systèmes d’IA accèdent, et non aux modèles ou aux agents utilisés. Ils vérifient si l’accès est autorisé, si les données sont chiffrées, si les interactions sont enregistrées et si une gouvernance adéquate est en place. Kiteworks garantit la conformité en traitant automatiquement ces points à chaque interaction avec un agent.
Kiteworks Compliant AI assure la gouvernance en s’interposant entre les agents IA et les données réglementées. Chaque interaction passe par une vérification d’identité, une évaluation des règles, un chiffrement validé et une journalisation d’audit avant tout accès ou transfert de données. Cette architecture intégrée fournit des preuves prêtes à l’audit.
Kiteworks applique quatre contrôles clés à chaque interaction de données avec un agent IA : une identité d’agent authentifiée et liée à un autorisateur humain, une politique d’accès basée sur les attributs au niveau de l’opération, un chiffrement validé FIPS 140-3 en transit et au repos, et un journal d’audit infalsifiable intégré à votre SIEM.
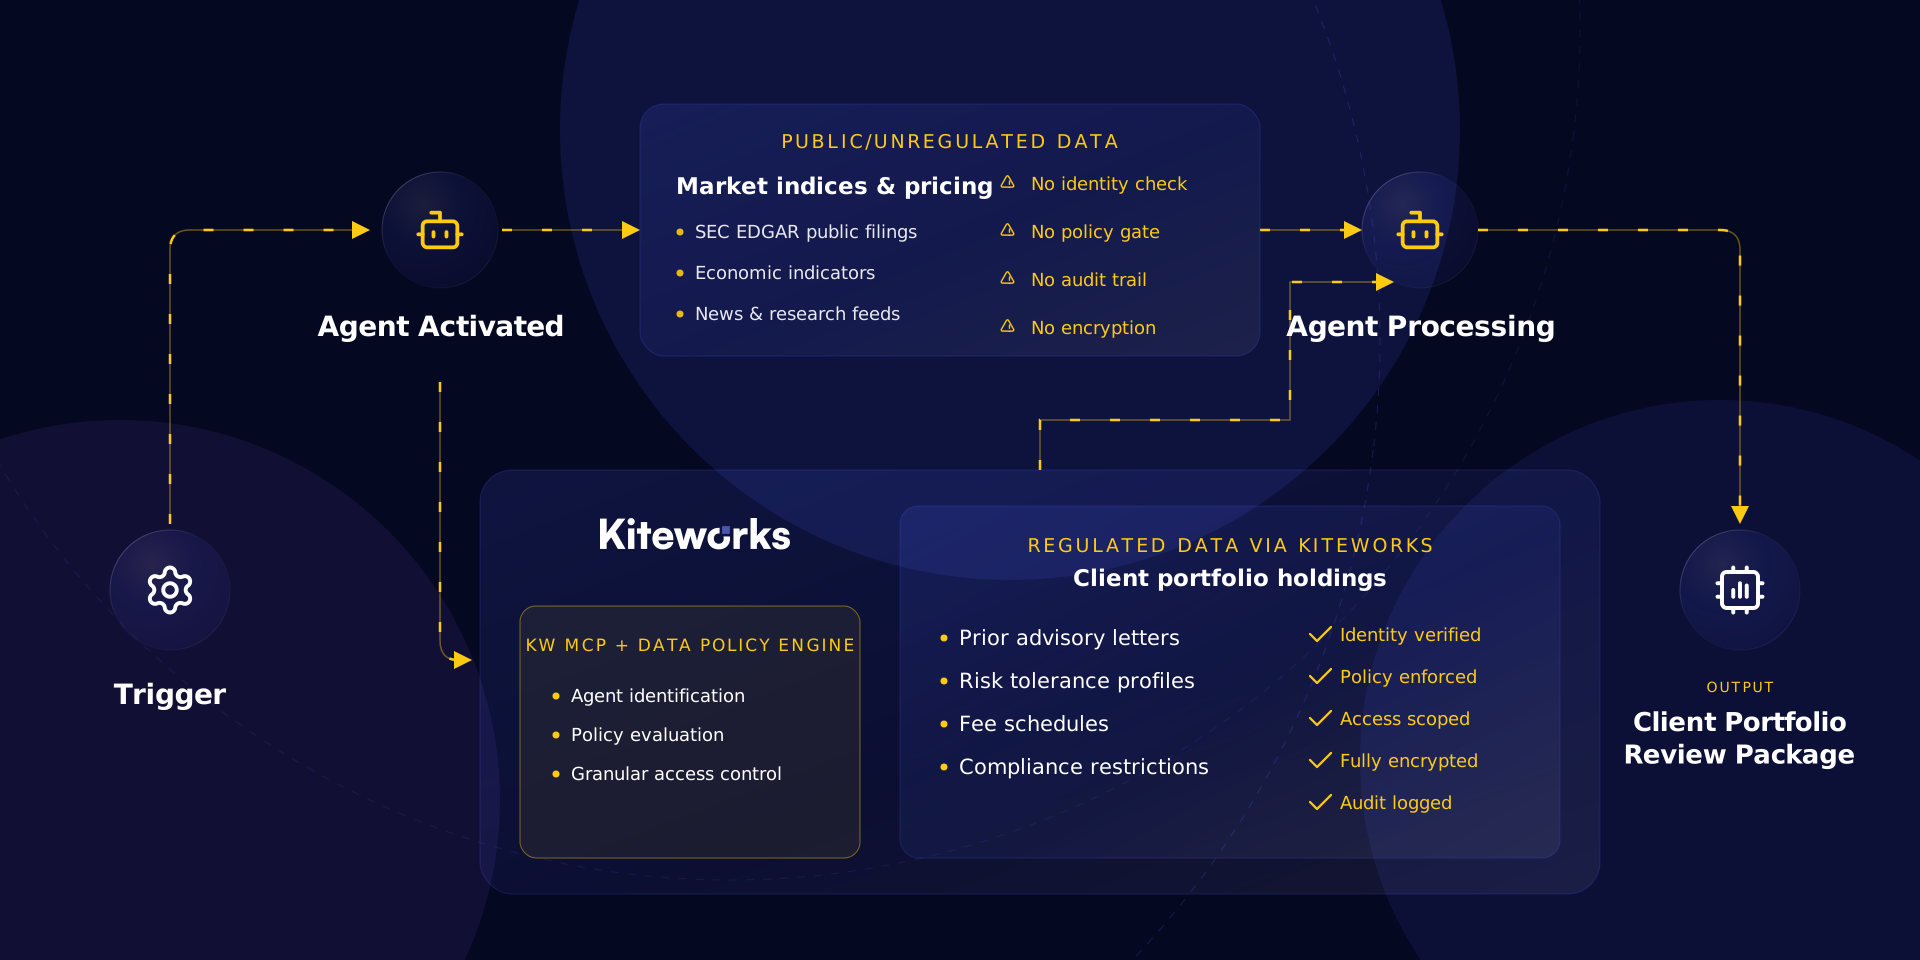
Dans la gestion de patrimoine, Kiteworks permet aux agents IA de générer des workflows défendables devant la SEC, comme les rapports trimestriels de portefeuille. Il authentifie les agents, applique des accès spécifiques à chaque client, chiffre les interactions et fournit un historique d’audit complet, supprimant ainsi la nécessité de revues manuelles de conformité.