EPG : comblez le fossé de conformité des e-mails grâce à des contrôles automatisés des règles
La plupart des organisations confient la protection des données des e-mails à chaque utilisateur. Il suffit donc d’un message envoyé au mauvais destinataire ou d’une pièce jointe non chiffrée pour provoquer une violation de données, entraîner des sanctions réglementaires ou déclencher une crise d’image.
Kiteworks Email Protection Gateway (EPG) permet à vos équipes IT et conformité de contrôler chaque e-mail entrant ou sortant de votre organisation. Le Data Policy Engine (DPE) applique automatiquement vos règles à chaque message : il chiffre, achemine, rejette ou bloque les e-mails selon le contenu des données et les attributs des utilisateurs, sans intervention du personnel.
Les défis des solutions de sécurité des e-mails
Vous vous demandez si votre solution de sécurité des e-mails actuelle doit évoluer ? Votre solution actuelle est-elle limitée par les points suivants :
Si vous constatez l’une de ces limites, il est temps d’adopter une solution de sécurité des e-mails moderne, sécurisée et conforme.
Kiteworks Email Protection Gateway (EPG)
Appliquez la bonne règle à chaque e-mail avec Kiteworks Email Protection Gateway
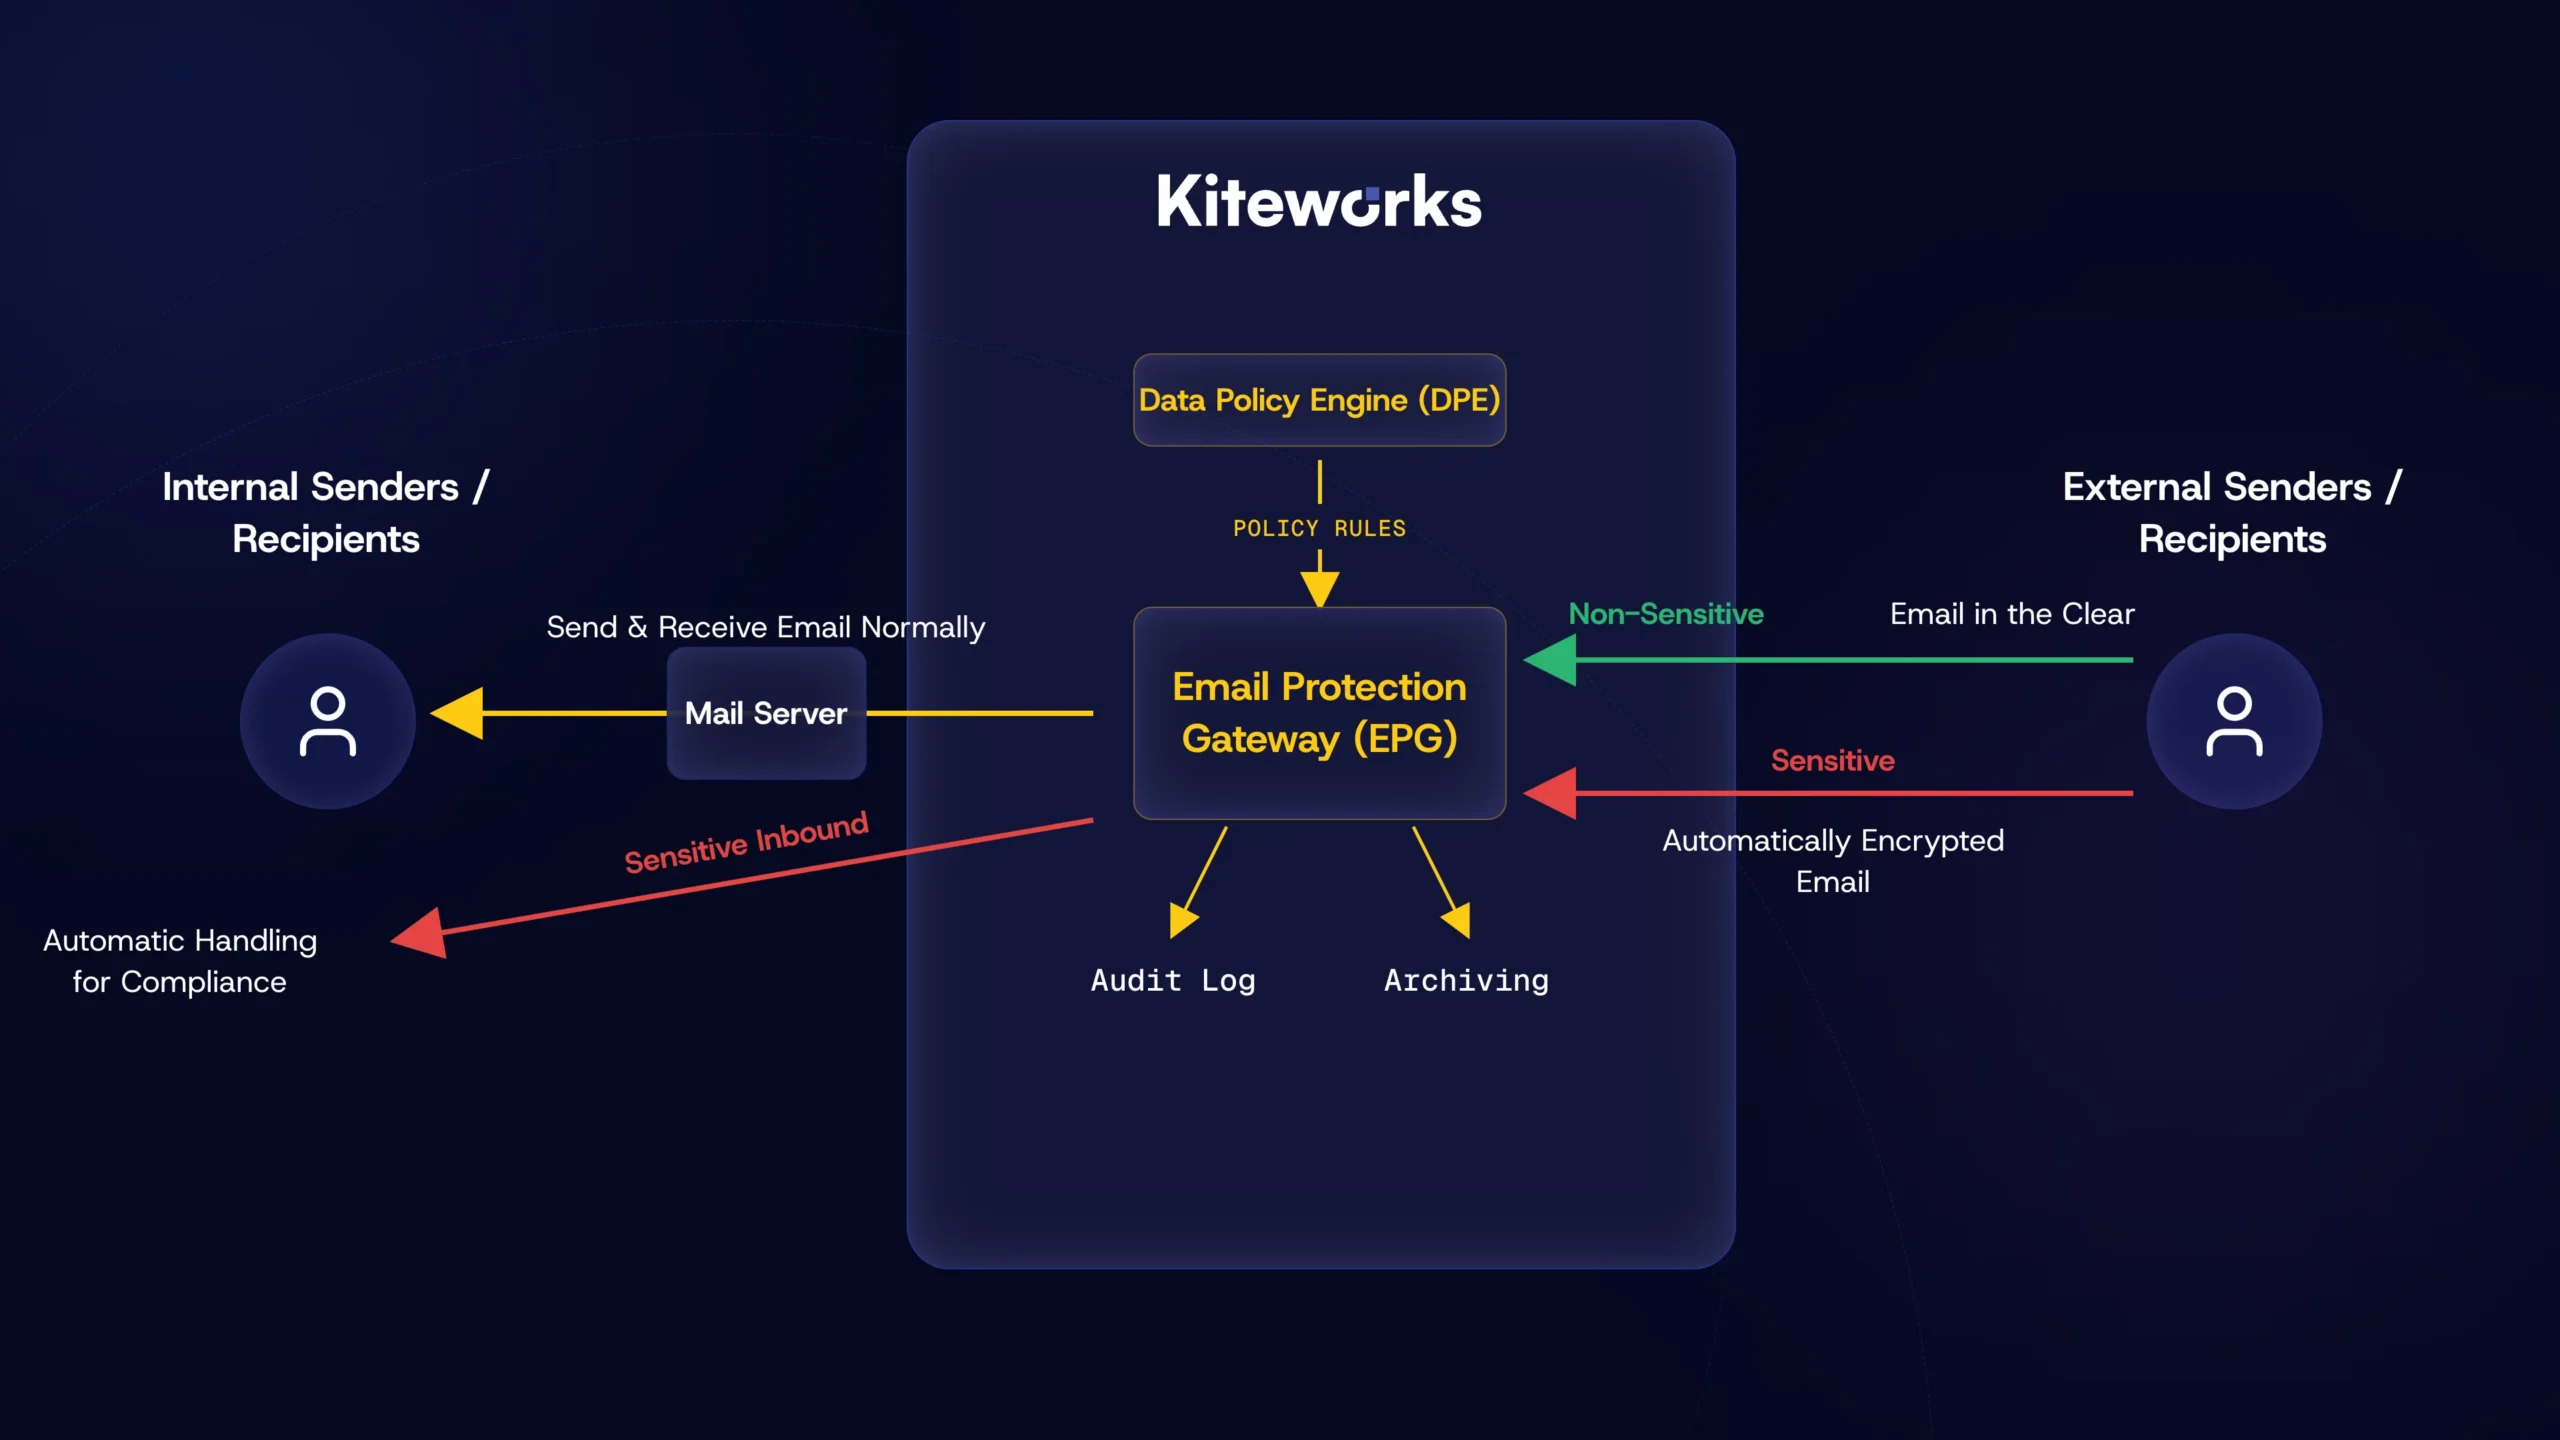
Kiteworks Email Protection Gateway (EPG) applique automatiquement la règle, le chiffrement et la conformité appropriés à chaque e-mail — entrant et sortant — éliminant le risque d’erreur humaine et offrant aux équipes sécurité et conformité une visibilité complète grâce à des audits sur l’ensemble du trafic e-mail.
Protégez TOUT le trafic e-mail avec des règles automatiques
Définissez et appliquez automatiquement des règles pour gouverner chaque message entrant ou sortant selon l’expéditeur, le destinataire, le contenu, le label de classification et les attributs du message, sans intervention de l’utilisateur. Grâce au moteur de règles de données de Kiteworks, vous appliquez le chiffrement, le routage, la quarantaine et le rejet. Définissez vos règles une fois et soyez assuré qu’elles s’appliquent systématiquement à chaque message. Par exemple, créez des règles pour identifier les données sensibles dans les e-mails entrants et les acheminer automatiquement vers un circuit conforme, empêchant ainsi toute mauvaise manipulation par les collaborateurs, même involontaire.
Éliminez les erreurs humaines lors de l’envoi d’e-mails
Supprimez totalement la décision humaine de l’équation de sécurité. Plutôt que de former les collaborateurs à toujours faire le bon choix — un contrôle peu fiable — EPG automatise, rend invisible et universelle la bonne décision, quel que soit l’expéditeur ou ses connaissances en sécurité des données. Vous appliquez vos règles de manière transparente dans le flux e-mail, sans que les utilisateurs aient à choisir quels e-mails chiffrer ou à qui envoyer des données sensibles. Ils continuent d’utiliser leur client de messagerie habituel, sans nouvelle application à apprendre ni décision de conformité à prendre. Le risque d’erreur d’aiguillage accidentelle disparaît par conception.
Prouvez la conformité grâce à la journalisation de TOUS les événements e-mail
Consignez chaque message entrant et sortant avec des enregistrements normalisés et immuables — pas seulement les e-mails signalés comme sensibles. Chaque entrée de journal capture le contexte complet de la décision de règle, y compris : la règle appliquée, l’action réalisée (chiffré, routé, mis en quarantaine, rejeté, transmis), le résultat de la livraison. Les données alimentent directement votre SIEM, vous fournissant un historique défendable pour toute demande réglementaire. Puisqu’EPG journalise chaque message — avec le contexte de règle, les résultats de livraison et les actions des destinataires — les équipes conformité peuvent prouver non seulement ce qui est arrivé à chaque e-mail, mais aussi pourquoi : quelle règle s’appliquait et comment le système a réagi.
Tirez parti de vos classifications de données avec l’intégration des labels de sensibilité MIP
EPG lit les labels de sensibilité Microsoft Purview (MIP) dans les pièces jointes et les messages, et applique automatiquement les règles appropriées à chaque classe de données ; les labels déjà appliqués par vos équipes déclenchent l’action de la passerelle, prolongeant ainsi votre programme de sécurité de l’information jusque dans le flux e-mail. Les collaborateurs n’ont donc plus à décider comment traiter un fichier « Confidentiel » ou « Strictement restreint » : le système le sait déjà et agit en conséquence. Kiteworks lit également les GUID de labels MIP et distingue les labels issus de différentes entités, même avec des ensembles de labels distincts.
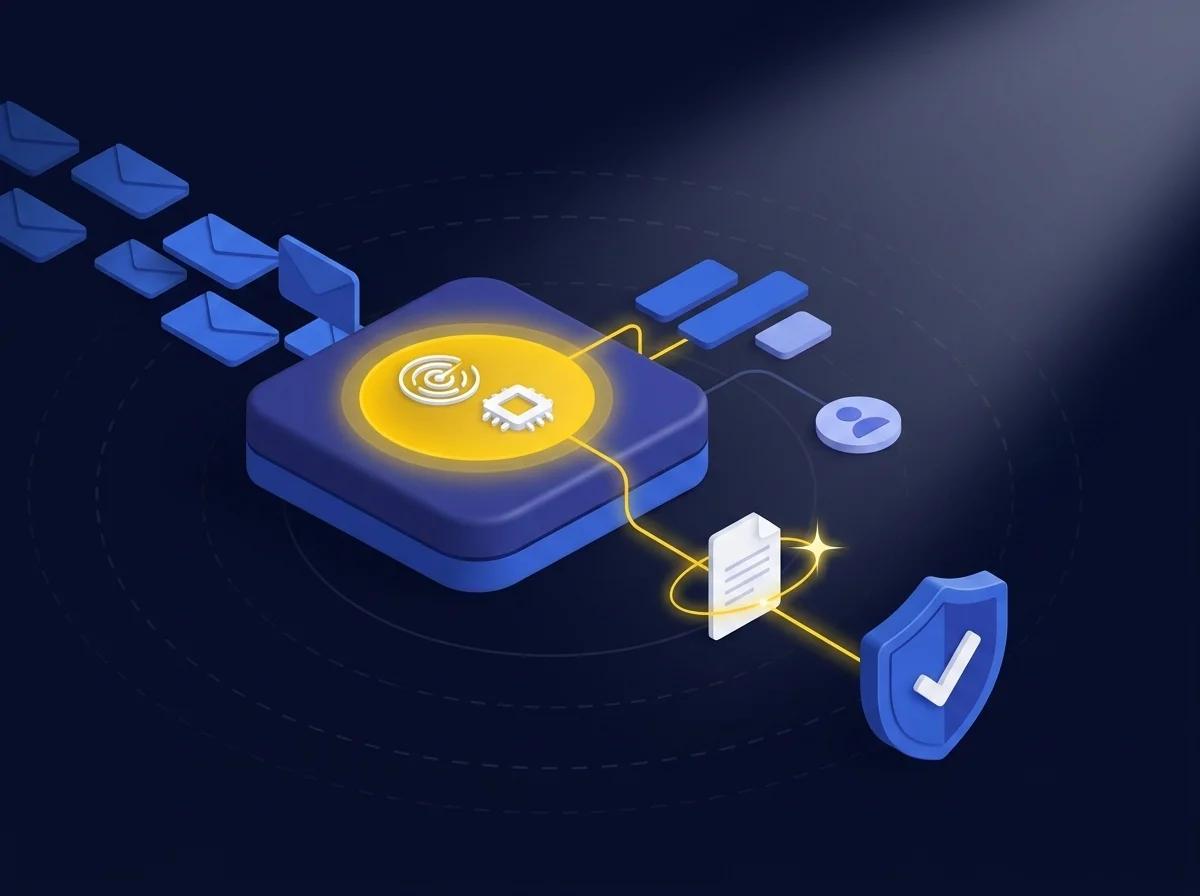
Automatisez la gestion conforme des e-mails sensibles entrants
La plupart des outils de sécurité e-mail se concentrent sur la prévention des pertes de données sortantes. EPG comble l’autre moitié du fossé de conformité : il garantit que les données sensibles reçues sont automatiquement classifiées, routées, contrôlées et journalisées. EPG évalue chaque e-mail entrant selon vos règles de données et applique automatiquement l’action appropriée, avant même que l’e-mail n’atteigne la boîte de réception du destinataire. CUI, informations personnelles identifiables (PII)/informations médicales protégées (PHI) et autres données sensibles dans les e-mails entrants sont automatiquement acheminées vers un circuit conforme, empêchant toute mauvaise manipulation, même si les collaborateurs ne reconnaissent pas leur sensibilité.
Proposez le chiffrement pour les destinataires externes sans contrainte
EPG lève les principaux obstacles qui empêchent l’utilisation systématique des e-mails chiffrés avec les tiers : complexité des protocoles, gestion des clés, contraintes logicielles côté destinataire et limites de taille de fichier. EPG délivre l’e-mail chiffré selon l’environnement du destinataire : webmail/TLS, S/MIME ou OpenPGP — sans logiciel supplémentaire requis. EPG prend également en charge toute la gestion des clés : acquisition, distribution et maintenance des certificats et paires de clés. Enfin, EPG accepte les pièces jointes jusqu’à 16 To, stockées sur les serveurs Kiteworks et transmises aux destinataires externes via un portail web authentifié.
Foire aux questions
Le Data Policy Engine (DPE) gère automatiquement chaque e-mail entrant et sortant en appliquant des règles selon l’expéditeur, le destinataire, le contenu des données, le niveau de classification et les attributs du message. Il applique des actions comme le chiffrement, le routage, la mise en quarantaine ou le rejet de manière systématique à chaque message, sans intervention de l’utilisateur.
EPG applique des règles de manière invisible dans le flux des e-mails, ce qui évite aux utilisateurs de choisir eux-mêmes quels e-mails chiffrer ou à quels destinataires envoyer des données sensibles. Les utilisateurs travaillent ainsi dans leur client de messagerie habituel, sans avoir à apprendre de nouvelles applications ni à prendre de décisions de conformité, ce qui élimine le risque d’erreur d’aiguillage.
EPG analyse les messages entrants et oriente automatiquement les données sensibles, telles que les informations non classifiées contrôlées (CUI) ou les informations médicales protégées (PHI), vers un circuit conforme. Cela évite que des collaborateurs reçoivent et traitent par erreur des données réglementées dans leur boîte de réception classique, en les redirigeant vers l’emplacement approprié selon les exigences de conformité.
EPG propose plusieurs options de chiffrement pour les destinataires externes, notamment Webmail/TLS, S/MIME et OpenPGP, avec en option un chiffrement validé FIPS 140-3. Il prend également en charge des fonctions de conformité supplémentaires telles que l’archivage automatique pour la rétention et l’eDiscovery, l’envoi de pièces jointes volumineuses jusqu’à 16 To via un portail web sécurisé, le suivi des actions des destinataires, ainsi que l’application de contrôles DRM comme l’accès en lecture seule, la date d’expiration et les restrictions de transfert.
Featured Resources

Kiteworks bat des records de ventes grâce à l’IA générative
Kiteworks bat des records de ventes grâce à l’IA générative
Maîtriser les réglementations NIS-2, DORA et autres – Mettre en place une stratégie gagnante de mise en conformité