Trouver l’équilibre entre exigences strictes de protection des données et efficacité opérationnelle
Se conformer aux exigences de la BDSG représente un défi de taille pour les organisations, en raison des contrôles rigoureux sur les catégories particulières de données, des exigences de documentation étendues et des mesures techniques à mettre en place. Les entreprises peinent à déployer des mesures de sécurité adaptées tout en maintenant leur efficacité opérationnelle et en prouvant leur responsabilité grâce à une traçabilité et des journaux d’audit détaillés.
L’équilibre de la conformité pour répondre aux exigences techniques
Les organisations rencontrent de grandes difficultés lorsqu’elles mettent en œuvre les mesures de conformité BDSG pour les catégories particulières de données personnelles. La loi impose des contrôles techniques précis qui limitent le traitement aux seules finalités légales, tout en exigeant des garanties pour les droits des personnes concernées. Les entreprises doivent mettre en place des cadres d’autorisation complexes, des systèmes de chiffrement robustes, assurer la tenue de journaux d’audit détaillés et configurer des contrôles d’accès contextuels, sans compromettre l’efficacité opérationnelle. Les évaluations de risques et d’impacts requises ajoutent une complexité supplémentaire, nécessitant une expertise pointue et une surveillance continue.
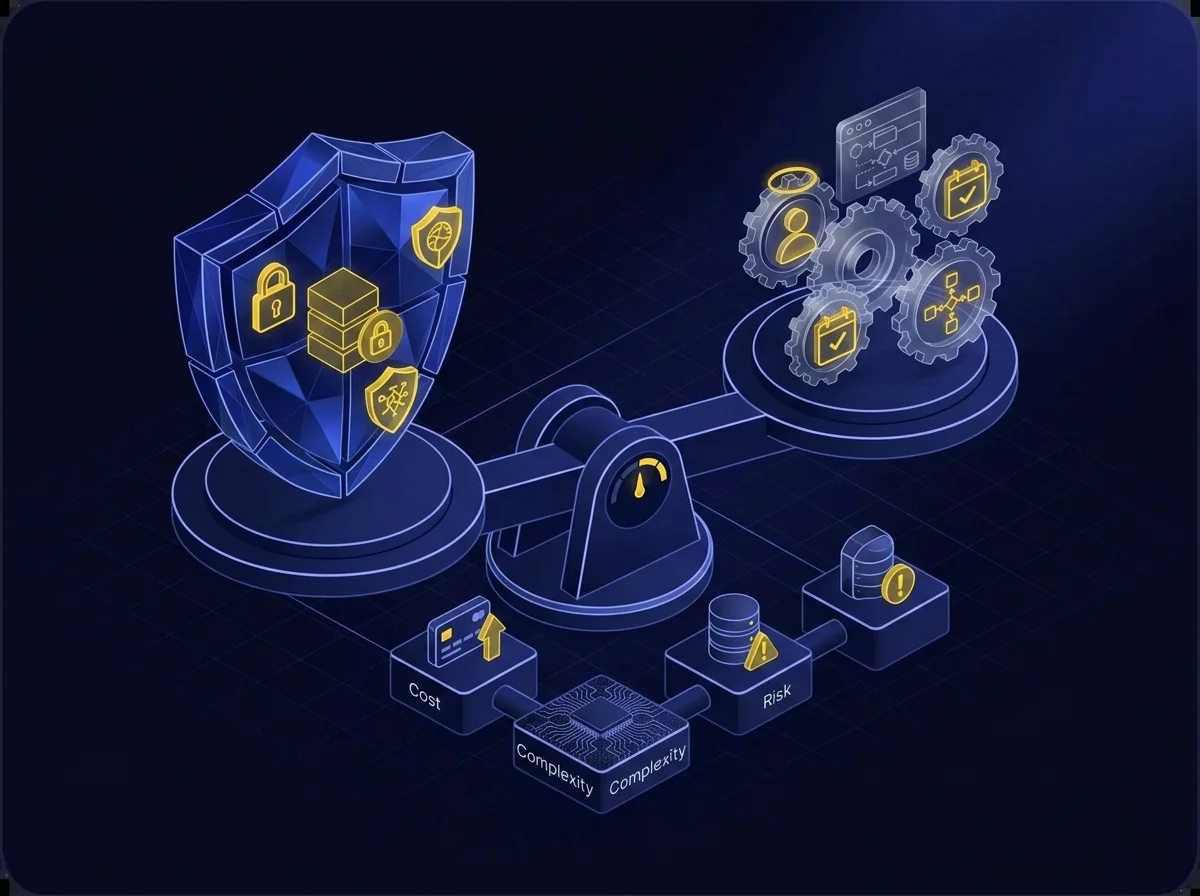
L’équilibre entre sécurité et confidentialité
La mise en œuvre des mesures techniques et organisationnelles appropriées prévues à l’article 22(2) oblige les organisations à faire des choix difficiles. Les entreprises doivent évaluer l’état de l’art, les coûts de mise en œuvre et les risques liés au traitement, tout en assurant une protection optimale pour les catégories particulières de données personnelles. Elles doivent déterminer quelles mesures – de la pseudonymisation au chiffrement, en passant par les restrictions d’accès et la formation du personnel – garantissent une protection suffisante sans alourdir excessivement les opérations.
Surchargés par la documentation
Respecter les exigences de traçabilité de la BDSG impose une pression opérationnelle importante aux organisations. Les entreprises doivent mettre en place des systèmes permettant d’enregistrer qui a accédé, modifié ou supprimé des données personnelles, tout en conservant des journaux détaillés des traitements et des transferts de données. Les équipes doivent déployer des mesures techniques pour capturer toutes les interactions avec les données, stocker ces informations en toute sécurité et les rendre accessibles aux autorités. Cette charge documentaire détourne des ressources des activités principales et crée des défis de conformité complexes qui exigent une vigilance et une expertise constantes.
Protection maximale pour vos échanges de données privées
Protection ciblée sans immobilisme
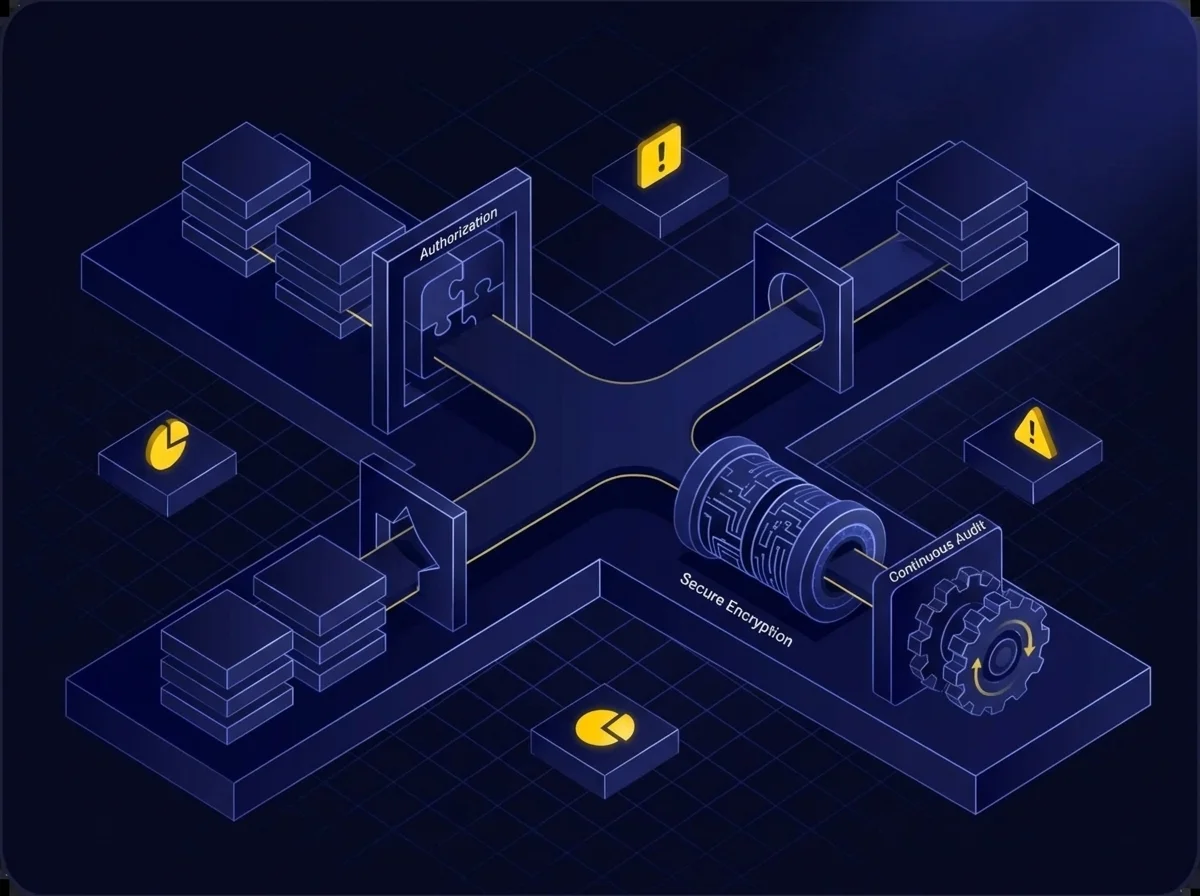
Kiteworks répond aux exigences de conformité BDSG pour les données spéciales grâce à des défenses multicouches qui conjuguent sécurité et facilité d’utilisation. Les échanges de données en mode zéro trust contrôlent le traitement selon les attributs des actifs, les profils utilisateurs et les types d’actions, empêchant toute manipulation non autorisée des informations sensibles. Les contrôles d’autorisation avancés de la plateforme — gestion des accès basée sur les rôles et les attributs, principe du moindre privilège et séparation des tâches administratives — réservent les données de catégorie spéciale aux personnes habilitées. Le double chiffrement protège les données au repos, tandis que les journaux d’audit détaillent toutes les interactions. Ces mesures intégrées garantissent la conformité sans sacrifier l’efficacité opérationnelle.
Mesures de protection multicouches sans complexité excessive
Kiteworks lève les difficultés de conformité à la Section 22(2) grâce à des mesures techniques intégrées, conçues pour la protection des données de catégorie spéciale. La plateforme associe des cadres d’autorisation avancés — contrôle d’accès basé sur les rôles et les attributs, principe du moindre privilège — à des autorisations de collaboration précises, limitant les interactions selon le rôle utilisateur. Ce contrôle granulaire s’étend à toutes les données grâce à des rôles de dossier personnalisables (Propriétaire, Gestionnaire, Collaborateur, Téléchargeur, Lecteur, Uploadeur), permettant aux organisations de mettre en place les protections adaptées sans créer de goulets d’étranglement ni de surcharge administrative.
Traçabilité totale, audit simplifié
Kiteworks répond aux exigences de traçabilité grâce à ses journaux d’audit détaillés avec flux SIEM, qui consignent chaque interaction avec les données. Le système enregistre toutes les actions — dépôts, modifications, suppressions et partages de fichiers — avec identifiant utilisateur, horodatage et localisation. Ces journaux consolidés peuvent être recherchés, filtrés, triés et exportés via syslog ou Splunk Universal Forwarder pour les contrôles réglementaires. Le rôle d’auditeur dédié donne accès uniquement au portail de reporting dans la console d’administration, assurant une séparation claire des tâches tout en offrant une visibilité totale aux autorités compétentes.
Foire aux questions
Kiteworks protège les catégories particulières de données personnelles grâce à des mesures de sécurité multicouches telles que les échanges de données zéro trust, les contrôles d’accès basés sur les rôles et le double chiffrement. Ces fonctionnalités limitent l’accès aux données aux seules personnes autorisées, empêchent tout traitement non autorisé et conservent des journaux d’audit détaillés — autant d’éléments essentiels pour répondre à l’article 22(2) de la BDSG tout en permettant la continuité des activités.
Kiteworks génère des journaux d’audit détaillés qui enregistrent chaque interaction avec les données personnelles : accès, modification, partage ou suppression de contenu, avec horodatage et localisation. Vous pouvez exporter ces journaux via des flux SIEM, les rechercher, les filtrer et les utiliser dans des reportings de conformité.
Kiteworks concilie exigences de sécurité strictes et efficacité métier grâce à un système d’autorisations granulaires. La plateforme propose des rôles personnalisables pour les dossiers (Owner, Manager, Collaborator, Downloader, Viewer, Uploader) et des échanges de données zéro trust qui appliquent automatiquement les contrôles adaptés au contexte, permettant ainsi aux organisations de garantir la sécurité sans freiner les processus de travail légitimes.
Kiteworks assure la traçabilité de tous les transferts internationaux via ses journaux d’audit détaillés, enregistrant chaque partage de fichiers entre domaines et zones géographiques. La plateforme utilise le géorepérage et des restrictions d’adresses IP pour faire respecter les limitations de transfert, tandis que son architecture d’appliance virtuelle durcie fournit les garanties techniques nécessaires aux transferts de données à l’international conformes aux exigences de la BDSG.
Featured Resources
La souveraineté des données est une architecture, pas une clause contractuelle

La souveraineté des données est une architecture, pas une clause contractuelle
Six vulnérabilités de l’IA. Trois failles. Une réponse architecturale
Six vulnérabilités de l’IA. Trois failles. Une réponse architecturale
Risques liés à la sécurité des données et à la conformité en 2026 : Souveraineté des données en Europe
Risques liés à la sécurité des données et à la conformité en 2026 : Souveraineté des données en Europe
IT, SECURITY, PRIVACY, AND COMPLIANCE LEADERS AT THOUSANDS OF THE WORLD’S LEADING ENTERPRISES AND GOVERNMENT AGENCIES TRUST KITEWORKS