De evolutie en impact van kunstmatige intelligentie op beslissingen rond gegevensbeveiliging
De uitdaging om innovatie en naleving in balans te brengen
Organisaties die AI-systemen met een hoog risico implementeren, moeten complexe vereiste rondom gegevensbeheer, beveiliging en monitoring navigeren, terwijl ze gedetailleerde auditlogs en documentatie bijhouden—en tegelijkertijd ervoor zorgen dat hun AI-ontwikkelings- en inzetpraktijken innovatief en effectief blijven, naarmate de bepalingen van de wet gefaseerd worden ingevoerd tot en met 2027.
Het complexe web van risicobeheer en datacontroles
Organisaties moeten uitgebreide risicobeheersystemen ontwikkelen en onderhouden gedurende de hele levenscyclus van hun AI-systemen, terwijl ze nauwkeurige gegevensbeheer-controles waarborgen. Ze moeten continue monitoring implementeren, grondige tests uitvoeren, gedetailleerde technische documentatie bijhouden en menselijke controle garanderen—en dat alles terwijl ze kwetsbaarheden in de cyberbeveiliging aanpakken en vooringenomenheid voorkomen. Omdat de verplichtingen voor aanbieders van generatieve AI-modellen vanaf 2 augustus 2025 van kracht worden, dwingen deze eisen teams om innovatie te balanceren met strikte nalevingsmaatregelen die elk aspect van AI-ontwikkeling en inzet beïnvloeden.
Documentatie en toezicht in realtime balanceren
Organisaties moeten uitgebreide documentatie- en monitoringsystemen gedurende 10 jaar bijhouden, terwijl ze tegelijkertijd realtime toezicht houden op AI-operaties. Bedrijven moeten gedetailleerde logs bewaren, direct corrigerende maatregelen nemen zodra zich problemen voordoen en voortdurend communicatie onderhouden met autoriteiten. Het transparantiehoofdstuk van de Code of Practice biedt richtlijnen voor deze vereiste. De dubbele druk van het bijhouden van historische gegevens en het actief monitoren van actuele operaties veroorzaakt aanzienlijke operationele belasting voor teams die AI-systemen met een hoog risico beheren.
Versnel AI-innovatie en vereenvoudig compliance
Strikte beveiliging en toegangscontrolebeschermen data
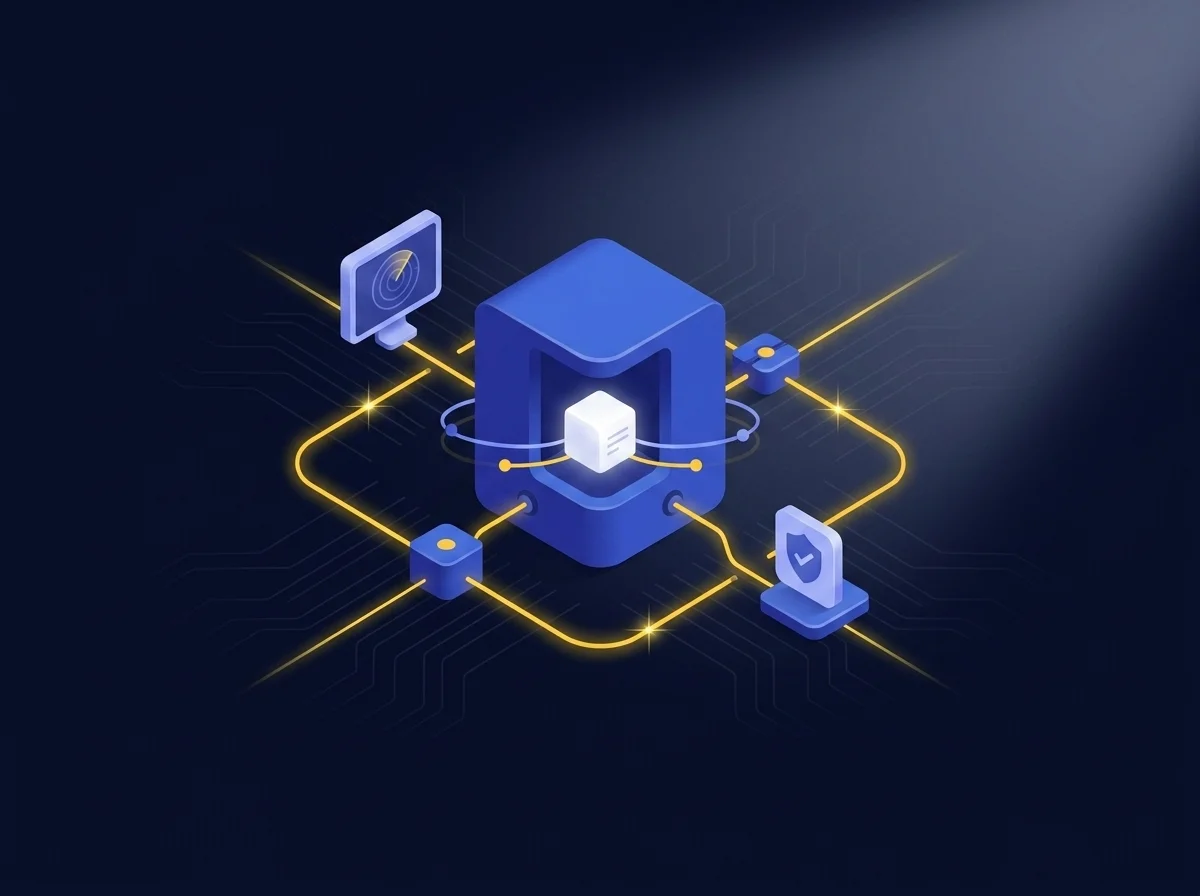
De Kiteworks AI Data Gateway biedt een veilige brug tussen AI-systemen en bedrijfsdatabronnen, zodat alleen geautoriseerde entiteiten toegang krijgen tot gevoelige informatie. Dit faciliteert hoofdstuk 2 van de EU AI-wet via uitgebreide technische controles afgestemd op de Code of Practice. Kiteworks handhaaft strikte governancebeleid, waarbij elke interactie tussen AI-systemen en bedrijfsdata authenticatiestandaarden, data-encryptie en beleid voor veilige verwijdering afdwingt. De sandbox-architectuur van het systeem isoleert componenten en past het principe van minimale toegangsrechten toe, waardoor organisaties kunnen voldoen aan vereisten op het gebied van nauwkeurigheid, robuustheid en cyberbeveiliging.
Realtime monitoring metrobuuste audit logs
Het platform onderhoudt automatisch audit logs en ondersteunt compliance met hoofdstuk 3 via uitgebreide logging- en monitoringmogelijkheden die aansluiten bij de veiligheids- en beveiligingsvereisten van de Code. Het platform bewaart gedetailleerde audit logs die alle activiteiten op het Kiteworks-platform, gebruikersinteracties en data-toegang registreren, zodat inzichtelijk is welke data voor de kennisbasis wordt gebruikt en wie de bron is. Organisaties ontvangen direct meldingen van incidenten, waarbij realtime logging snelle respons ondersteunt. Beheerdersdashboards tonen gebruiksstatistieken en compliance-rapportages, terwijl documentatie- en rapportagetools organisaties helpen om compliance aan toezichthouders aan te tonen.
Veelgestelde vragen
Hoofdstuk 2 stelt de kerntechnische vereisten vast voor high-risk AI-systemen, waaronder: het implementeren van een robuust risicobeheer cyberbeveiliging-systeem gedurende de hele levenscyclus van het systeem; zorgen voor hoogwaardige trainings-, validatie- en testdatasets; het bijhouden van gedetailleerde technische documentatie en audit logs; het mogelijk maken van passende menselijke controle; het behalen van geschikte niveaus van nauwkeurigheid, robuustheid en cybersecurity; en het verstrekken van duidelijke gebruikersinformatie. Deze vereisten zijn bedoeld om ervoor te zorgen dat high-risk AI-systemen veilig en beveiligd zijn en de fundamentele rechten respecteren, met de belangrijkste bepalingen die vanaf 2 augustus 2026 van kracht worden.
Volgens Hoofdstuk 3 moeten gebruikers van high-risk AI-systemen zorgen voor passende menselijke controle door competente, getrainde medewerkers, het monitoren van systeemactiviteiten, het bijhouden van audit logs gedurende minimaal zes maanden, en het informeren van getroffen werknemers bij de inzet van AI-systemen op de werkplek. Gebruikers moeten ook impactbeoordelingen uitvoeren vóór inzet en autoriteiten op de hoogte stellen van ernstige incidenten. De Gedragscode biedt vrijwillige richtlijnen voor het voldoen aan deze verplichtingen.
De European AI Board fungeert als het belangrijkste adviesorgaan, bestaande uit vertegenwoordigers van de lidstaten. Zij coördineert nationale autoriteiten, deelt technische expertise, adviseert over implementatie, draagt bij aan de ontwikkeling van standaarden en geeft aanbevelingen over zaken als gedragscodes. De Board ondersteunt ook bij regulatory sandboxes, monitort AI-trends, bevordert AI-geletterdheid en werkt nauw samen met het AI Office om een consistente toepassing van de wet te waarborgen tijdens de gefaseerde implementatie tot en met 2027.
Kiteworks voert uitgebreid gegevensbeheer uit via de AI Data Gateway tussen AI-systemen en bedrijfsdatabronnen, waarbij toegang tot gevoelige informatie wordt gecontroleerd op basis van zero-trust principes. Het platform handhaaft authenticatiestandaarden, versleutelt gegevens in rust en onderweg, en houdt gedetailleerde audit logs bij van alle gegevensinteracties ter ondersteuning van zowel de wet als de vereisten van de Gedragscode.
Kiteworks hanteert een meerlaagse beveiligingsaanpak, waaronder sandboxed architectuur, zero-trust aanpak en dubbele encryptie van gegevens tussen AI-systemen en bedrijfsdatabronnen. De geïsoleerde componenten van het platform en continue monitoring helpen organisaties bij het identificeren en beperken van risico’s. Deze functionaliteiten ondersteunen de naleving van de vereisten van de wet voor robuuste risicobeheersystemen, die gefaseerd worden ingevoerd tot 2026.
Het platform genereert uitgebreide documentatie via het audit logging-systeem tussen AI-systemen en bedrijfsdatabronnen, waarbij alle gegevensinteracties en systeemwijzigingen worden bijgehouden. Organisaties kunnen eenvoudig nalevingsrapporten genereren, toegang krijgen tot historische gegevens en hun naleving van regelgeving aantonen. Het systeem bewaart deze gegevens in een formaat dat voldoet aan de 10-jarige documentatieplicht van de wet en aansluit bij het transparantiehoofdstuk van de Gedragscode.
Featured Resources
Kiteworks maakt robuuste naleving mogelijk van FINMA Circulaire 2023/1 “Operationele risico’s en weerbaarheid – banken”
Kiteworks maakt robuuste naleving mogelijk van FINMA Circulaire 2023/1 “Operationele risico’s en weerbaarheid – banken”
Kiteworks ondersteunt de implementatie van Essential Eight voor Australische organisaties
Kiteworks ondersteunt de implementatie van Essential Eight voor Australische organisaties
Introductie van Kiteworks Next-Gen DRM: Een revolutie in Digital Rights Management
Introductie van Kiteworks Next-Gen DRM: Een revolutie in Digital Rights Management
Naleving van de Saudische Wet op de Bescherming van Persoonsgegevens mogelijk maken