Hoe PHI beschermen en voldoen aan HIPAA bij het naleven van vaccinatieverplichtingen voor medewerkers
De uitdaging van veilige grensoverschrijdende uitwisseling van gezondheidsgegevens
Zorgorganisaties staan voor aanzienlijke obstakels bij het implementeren van EHDS-vereisten voor grensoverschrijdende uitwisseling van gezondheidsgegevens, waaronder het opzetten van veilige verwerkingsomgevingen, het waarborgen van datasoevereiniteit, het realiseren van interoperabiliteit tussen systemen en het beheren van complexe toegangscontroles, terwijl persoonlijk identificeerbare en beschermde gezondheidsinformatie (PII/PHI) wordt beschermd.
Nieuwe standaarden voor controle over patiëntgegevens en grensoverschrijdende toegang
Datasystemen moeten worden getransformeerd zodat patiënten vrije toegang krijgen tot hun medische dossiers, terwijl gecontroleerde uitwisseling over EU-grenzen mogelijk wordt gemaakt. De dubbele vereiste van onbeperkte toegang voor patiënten en beperkte toegang voor zorgprofessionals brengt complexe technische uitdagingen met zich mee. Organisaties moeten geavanceerde identificatiebeheersystemen implementeren, protocollen voor secundair datagebruik opstellen en infrastructuur bouwen die zowel historische als nieuwe elektronische dossiers ondersteunt—terwijl de patiënt altijd controle houdt over zijn of haar voorkeuren voor gegevensdeling.
Complexe eisen aan data management
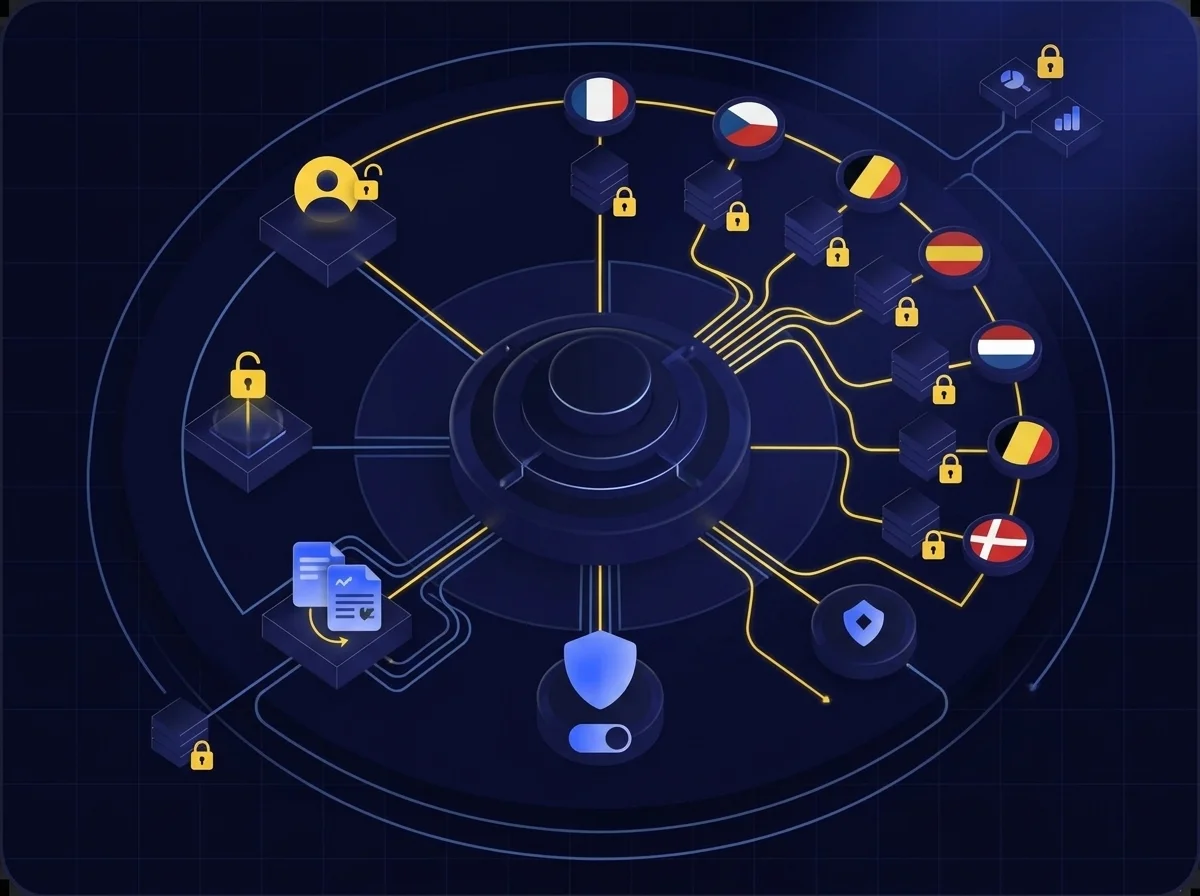
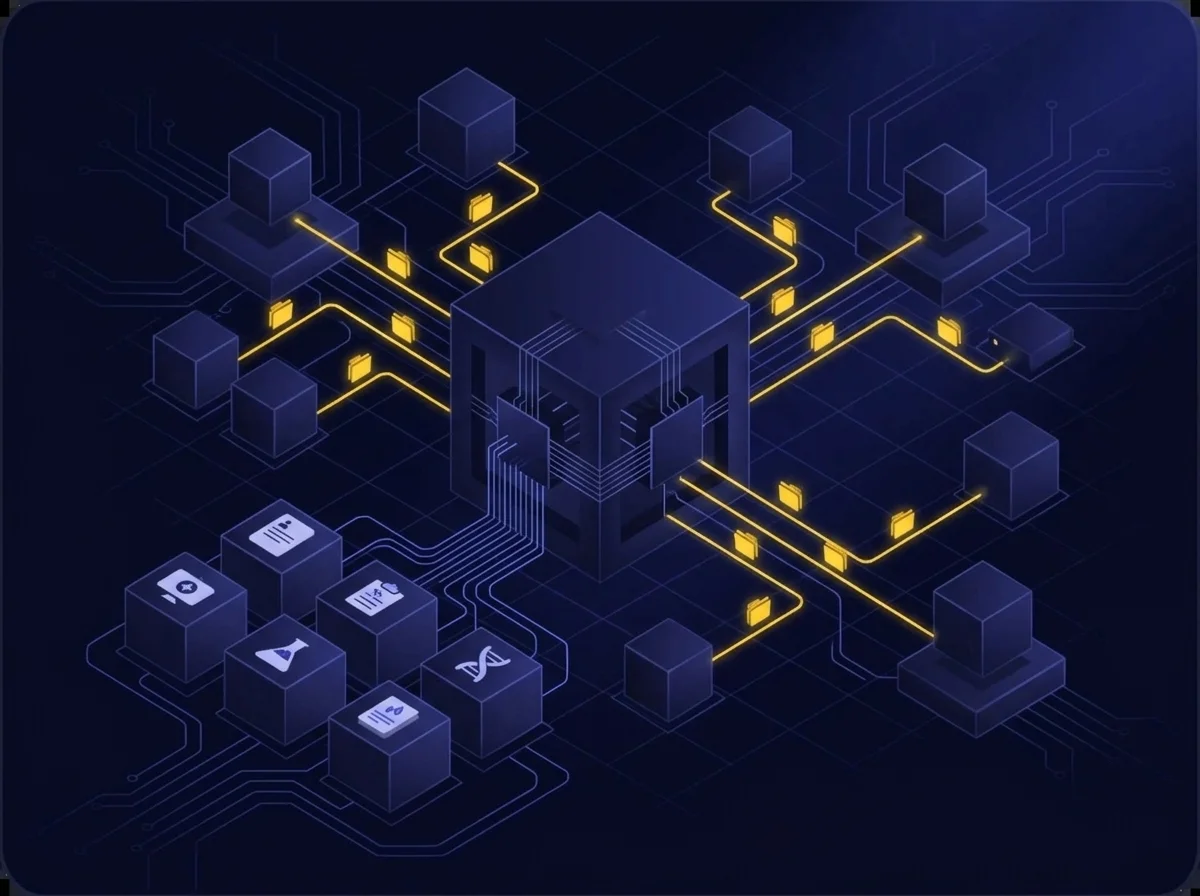
Data management systemen moeten door zorgverleners worden heringericht om zes verschillende categorieën medische dossiers te verwerken en vijftien typen gegevens voor secundair gebruik voor te bereiden. Organisaties moeten hun infrastructuur aanpassen om alles te verwerken, van patiëntsamenvattingen tot laboratoriumresultaten, terwijl ze gelijktijdig pathogeen-genomische en administratieve data beheren. Deze uitbreiding van de datascope vereist nieuwe systemen die in staat zijn om diverse zorginformatie te organiseren, op te slaan en te delen, zowel voor directe patiëntenzorg als voor onderzoeksdoeleinden.
Bouw een veilige grensoverschrijdende data-toegangsinfrastructuur
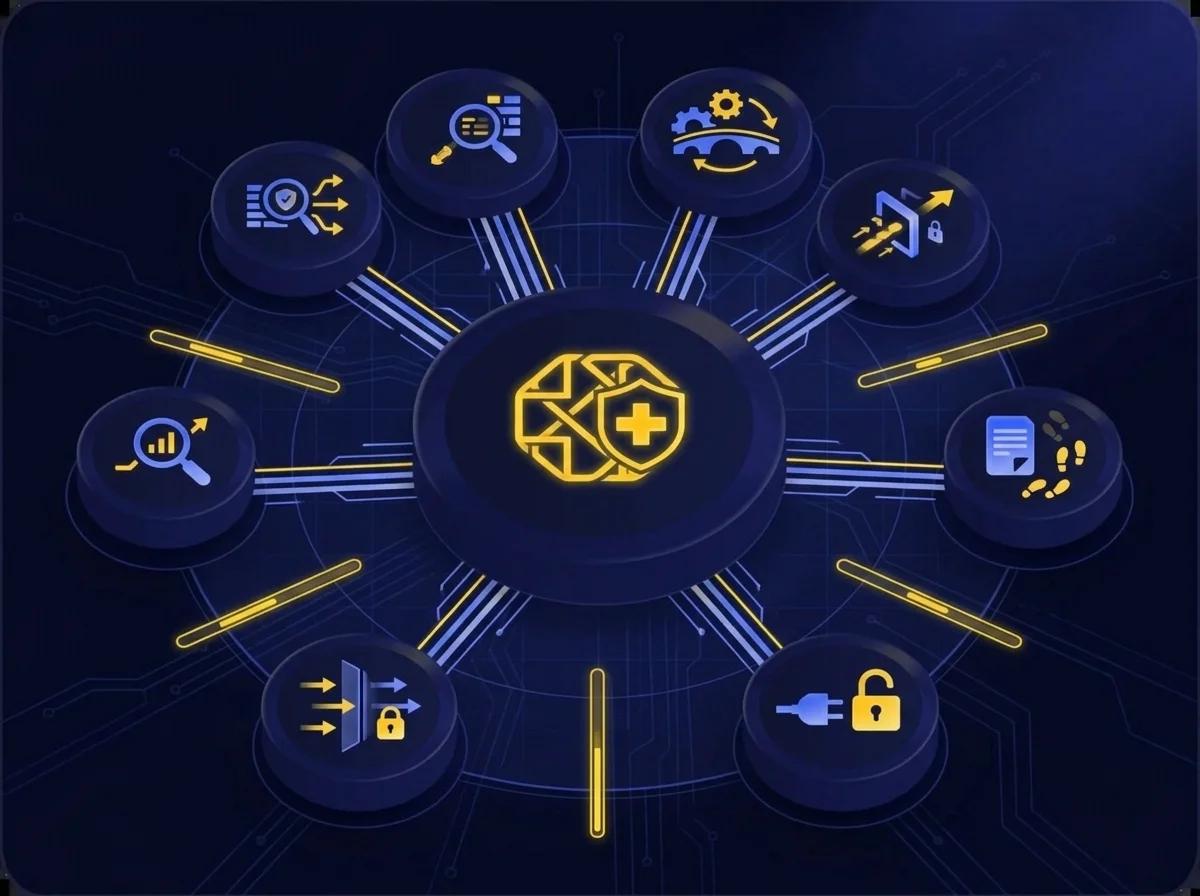
Zorgorganisaties moeten veilige verwerkingsomgevingen opzetten die complexe datatoegangsverzoeken over EU-grenzen heen kunnen volgen en beheren. Ze moeten integreren met HealthData@EU en gelijke toegangsvoorwaarden voor alle EU-gebruikers waarborgen. Dit vereist het implementeren van nieuwe beveiligingsprotocollen, het ontwikkelen van samenwerkingskaders voor grensoverschrijdende samenwerking en het creëren van systemen om de traceerbaarheid van dataverzoeken te monitoren—terwijl consistente datatoegankelijkheid via een gestandaardiseerde infrastructuur wordt gegarandeerd.
Essentiële stappen voor EHDS-naleving
Uitgebreide oplossingen voor EHDS data access management
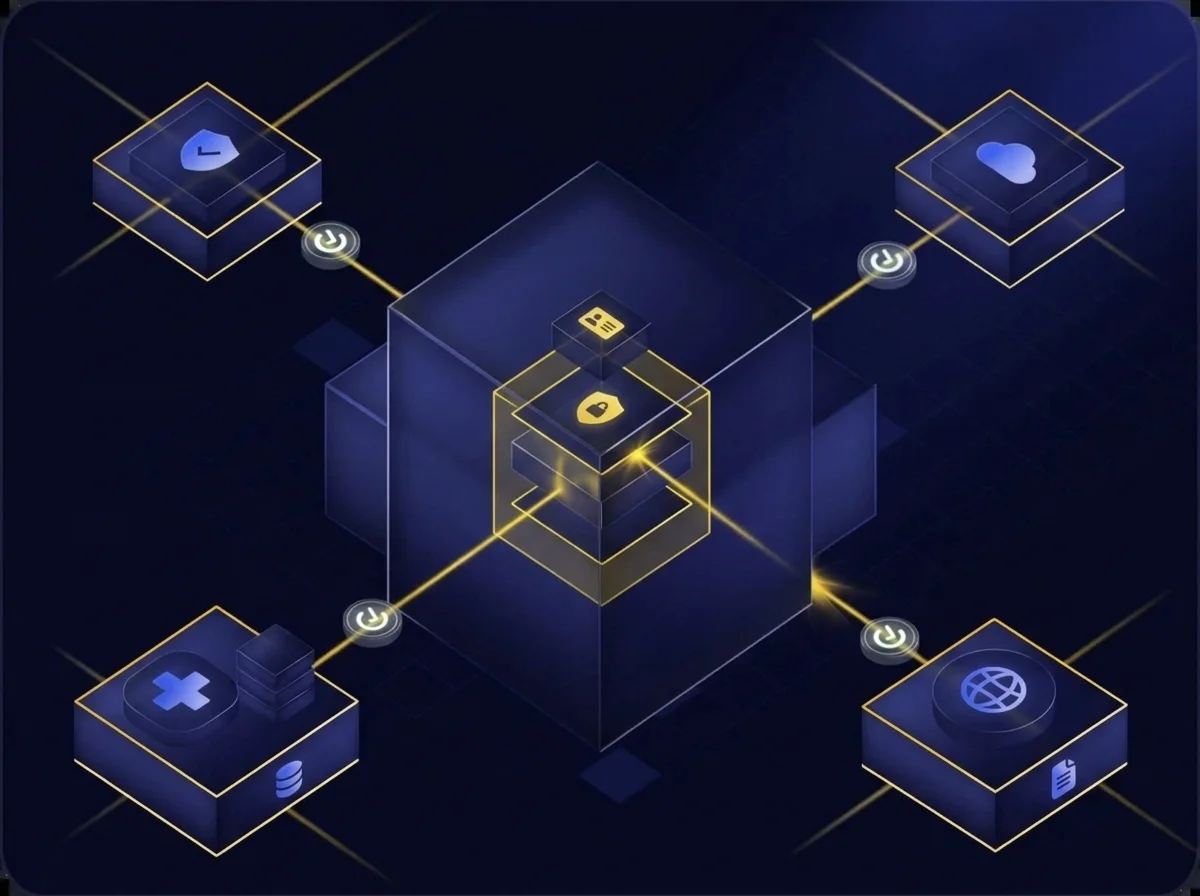
Kiteworks lost de EHDS-nalevingsuitdagingen van zorgorganisaties op met uitgebreide authenticatie- en toegangscontroles. Het Kiteworks-platform biedt geïntegreerde beveiliging, waarbij diverse authenticatiemethoden (op inloggegevens gebaseerd, multi-factor authentication, SAML 2.0 SSO) worden gecombineerd met granulaire rolgebaseerde permissies voor veilige toegang van patiënten en professionals. De single-tenant private cloud-architectuur met uitgebreide audit logging waarborgt veilige grensoverschrijdende gegevensuitwisseling en voldoet aan zowel primaire als secundaire gebruiksvereisten.
Geïntegreerd platform voor complex health data management
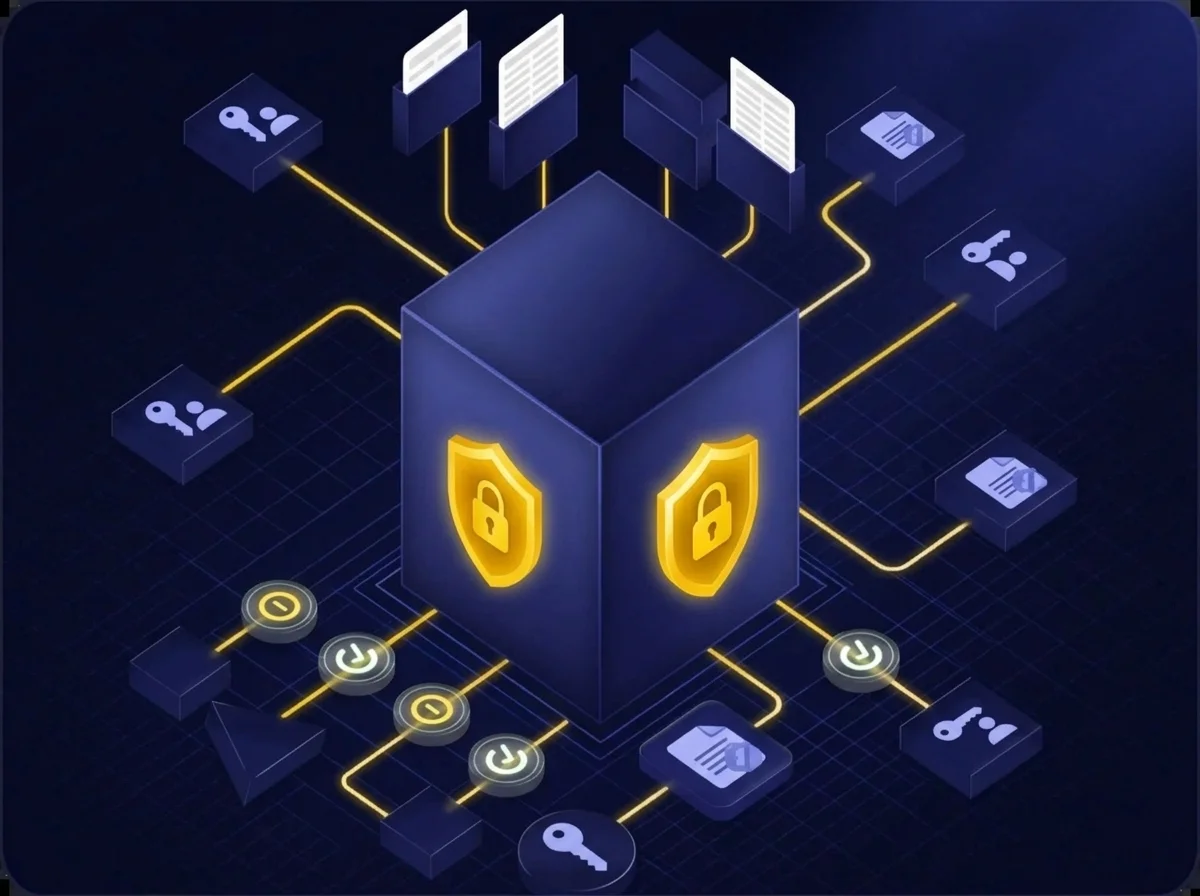
Kiteworks ondersteunt alle vereiste gezondheidsdatatypes met uitgebreide tracking-mogelijkheden. Het audit logging-systeem van het platform legt gedetailleerde metadata en activiteitenlogs vast zonder prestatiebeperkingen, zelfs tijdens perioden met een hoge hoeveelheid gegevens. SafeVIEW DRM biedt veilige documentweergave met watermerkbeveiliging, terwijl rolgebaseerde toegangscontrole de permissies beheert voor zowel primair als secundair gebruik van data. Deze geïntegreerde aanpak maakt veilige verwerking van diverse zorginformatie mogelijk in zowel patiëntenzorg als onderzoeksomgevingen.
Veilige grensoverschrijdende gezondheidsdata-infrastructuur
Kiteworks voldoet aan de EHDS-grensoverschrijdende vereisten dankzij de hardened virtual appliance-architectuur, die meerdere beveiligingslagen integreert, waaronder netwerkfirewall, WAF en encryptie. Beschikbaar als een single-tenant private cloud-inzet maakt Kiteworks veilige gegevensuitwisseling mogelijk met consistente toegangscontrole over landsgrenzen heen. Uitgebreide audit logging registreert alle toegangsverzoeken en permissies, terwijl SafeVIEW DRM veilige documentweergave biedt. Deze meerlaagse beveiligingsaanpak zorgt voor gestandaardiseerde, veilige data-toegankelijkheid in de hele EU.
Veelgestelde vragen
De European Health Data Space-verordening wordt naar verwachting begin 2025 goedgekeurd. Dit vereist dat zorgorganisaties binnen de EU veilige grensoverschrijdende uitwisseling van gezondheidsgegevens en mogelijkheden voor secundair gebruik implementeren twee jaar na de inwerkingtreding.
Zorgaanbieders, fabrikanten van medische apparatuur en digitale zorgbedrijven die binnen de EU opereren, moeten voldoen aan de EHDS-vereiste voor gegevensbescherming, toegangscontroles en interoperabiliteitsstandaarden.
EHDS omvat zes prioritaire categorieën van beschermde gezondheidsinformatie (PHI): patiëntrapporten, e-recepten, e-afleveringen, medische beelden/rapporten, laboratoriumresultaten en ontslagrapporten, plus 15 typen gegevens voor secundair gebruik, waaronder pathogeen-genomische en administratieve gegevens.
EHDS vereist dat organisaties patiënten gratis toegang geven tot hun medische dossiers en hen controle geven over deelrechten. Zorgprofessionals moeten gecontroleerde toegang hebben over EU-grenzen heen, onder voorbehoud van beperkingen door de patiënt.
Organisaties moeten veilige verwerkingsomgevingen implementeren, datasoevereiniteit waarborgen, grensoverschrijdende interoperabiliteit garanderen, uitgebreide toegangscontroles instellen en integreren met HealthData@EU terwijl consistente beveiligingsprotocollen worden gehandhaafd.
Featured Resources
Zivver En Kiteworks Zijn Gecertificeerd Voor NEN 7510-1:2024
Zivver En Kiteworks Zijn Gecertificeerd Voor NEN 7510-1:2024
Zivver En Kiteworks Zijn Gecertificeerd Voor NEN 7510-1:2024
Zivver En Kiteworks Zijn Gecertificeerd Voor NEN 7510-1:2024
Datasoevereiniteit in Nederland: Architectuur, Geen Contractclausule

Datasoevereiniteit in Nederland: Architectuur, Geen Contractclausule
IT, SECURITY, PRIVACY, AND COMPLIANCE LEADERS AT THOUSANDS OF THE WORLD’S LEADING ENTERPRISES AND GOVERNMENT AGENCIES TRUST KITEWORKS