ServiceNow AIプラットフォーム内でのガバナンスされたデータ交換
ServiceNowは、ITサービス、運用、資産、セキュリティ、人事、カスタマー業務を管理しており、それぞれのワークフローで機密ファイルがやり取りされています。インシデント対応ではログやスクリーンショットが収集され、資産監査では契約書や在庫リストが回覧され、人事案件では本人確認書類や医療関連書類が扱われます。これらのファイルは添付ファイルやメールとして、企業のデータポリシーの外で移動しています。さらに、プラットフォームをベンダーや監査人、顧客に開放することで、情報漏洩リスクはさらに拡大します。Verizonの2026年データ侵害調査レポートによると、侵害の48%がサードパーティに起因しています。
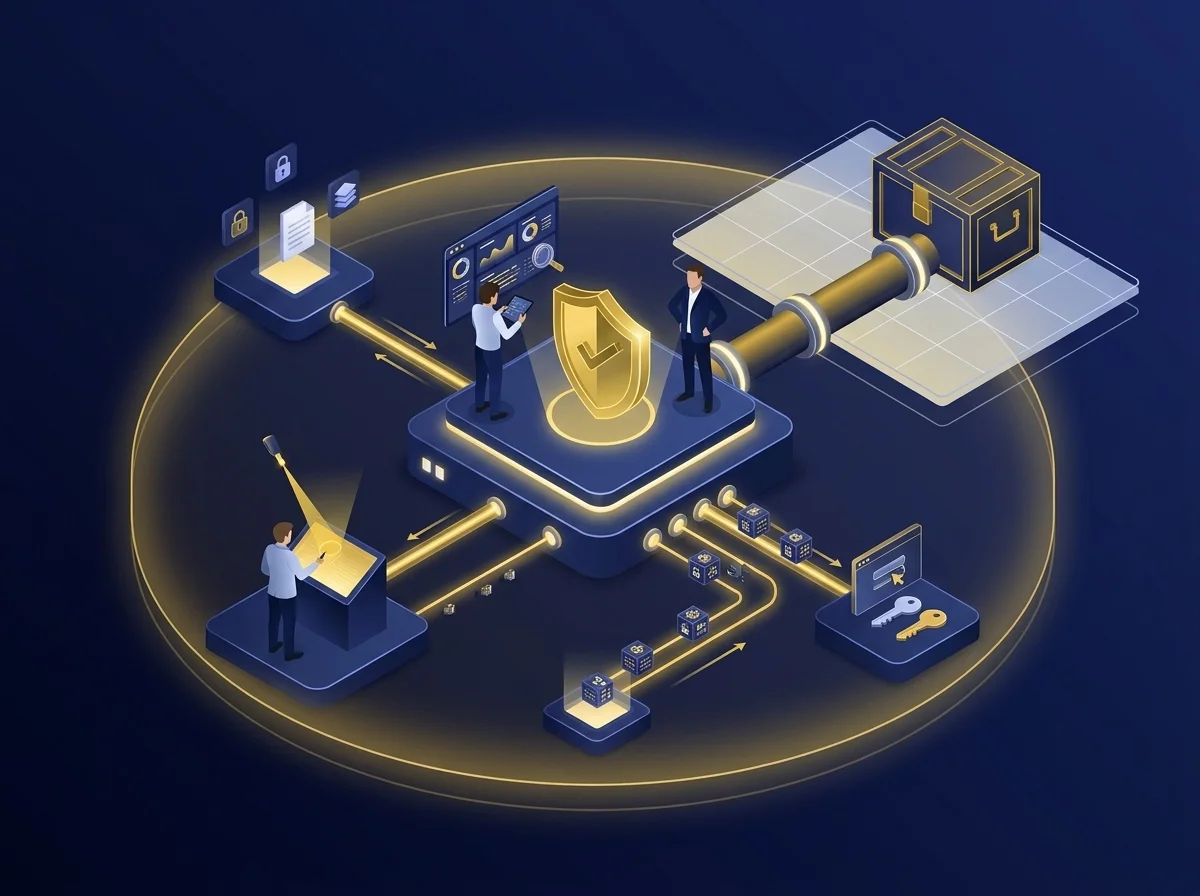
Kiteworks for the ServiceNow AI Platformは、記録にガバナンスの効いたKiteworksフォルダーを追加します。チームはセキュアメールを送信し、ファイルをガバナンス対象フォルダーに保管し、ベンダーや監査人、顧客からファイルを記録画面から離れることなくリクエストできます。Kiteworksのデータポリシーエンジンが各ファイルを評価し、最大16TBまでの転送が可能で、証跡は記録上に残ります。そのため、以下の8つのユースケースでは、既存のワークフローを維持しながら、これまで不足していたコントロールを実現できます。
ファイル操作をチケットから離れずに
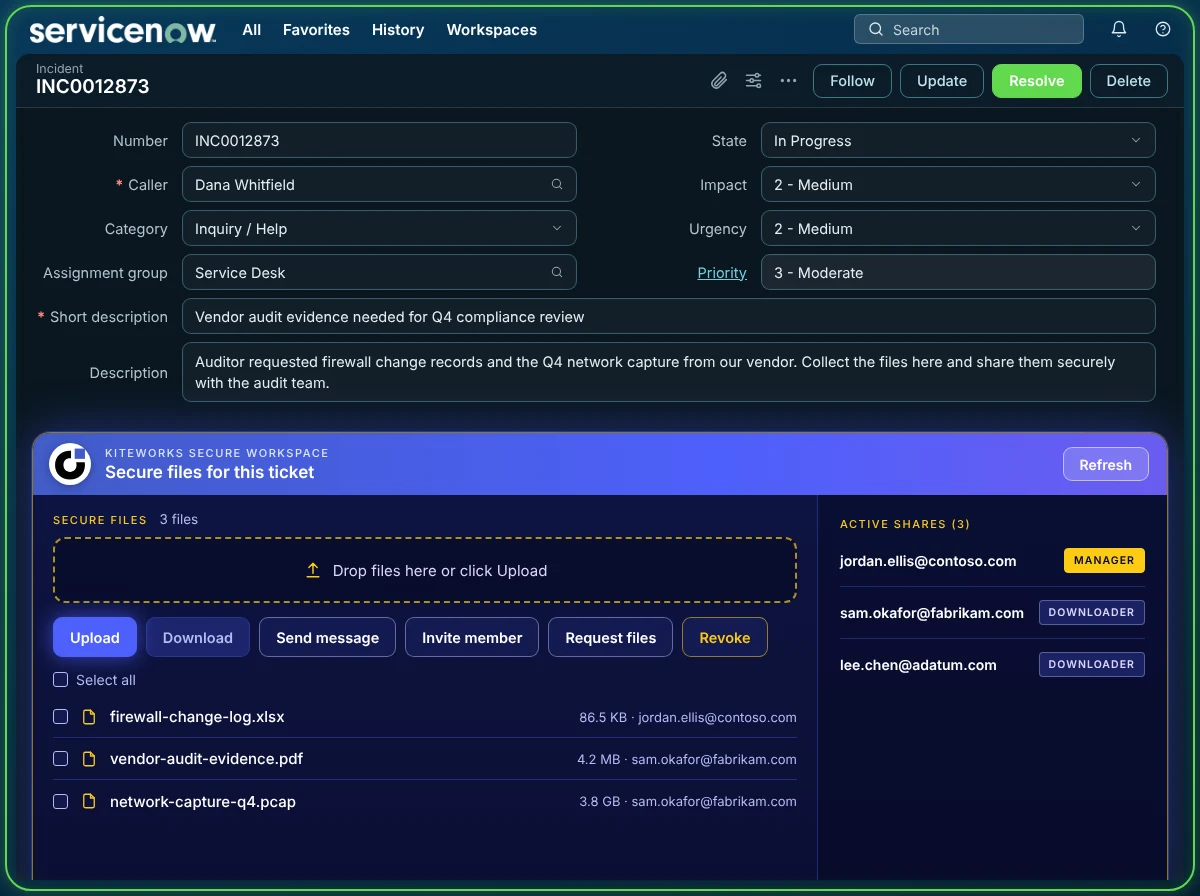
レコードから、ユーザーはファイルのアップロード、セキュアメールの送信、ベンダー・監査人・顧客へのファイルリクエストが可能です。ファイルリクエストはセキュアリンクとして送信され、外部関係者はそのリンク経由でアップロードでき、ServiceNow AI Platformへのアクセス権は不要です。
最大16TBまでの大容量ファイル転送にも対応しているため、サイズの心配は不要です。全員が既存のチケット上で作業でき、ファイルはガバナンスされたストレージに保存されます。
チケットのデータガバナンステスト
4つの質問で、ガバナンスされたファイル付きチケットとリスクのあるファイル付きチケットを区別します。
Contain
ファイルはどこに保存され、誰が所有していますか?
ファイルはServiceNow AI Platformの添付ファイルストレージではなく、ガバナンスされたKiteworksフォルダーに保存され、転送中および保存時に暗号化されます。オンプレミス、セルフホスト、Kiteworksホスト、FedRAMP、IRAPから選択でき、シングルテナント構成、顧客所有の鍵、ジオフェンシングに対応しています。
Control
すべてのファイルがポリシーに従っていますか?
データポリシーエンジンがデータの機密性とユーザーの属性を評価し、転送のブロック、閲覧のみ制限、承認要求、ファイルへのタグ付けなどを実施します。ダウンロード前にスキャン結果が確認されます。
Prove
監査人に何が起きたか証明できますか?
ガバナンスイベントがアプリ上での操作をレコードに記録します。Kiteworksの監査ログはすべてのファイルアクティビティを記録し、SIEMへストリーミングされます。
Move
業務を止めずに運用できますか?
セキュアメール、ガバナンスフォルダー、ファイルリクエストなど、すべてレコードから実行可能。最大16TBまで転送可能で、実質的なサイズ制限はありません。外部関係者はServiceNow AI Platformへのアクセス不要です。
Kiteworksガバナンスデータ交換をすべてのServiceNowレコードで
ガバナンスフォルダー
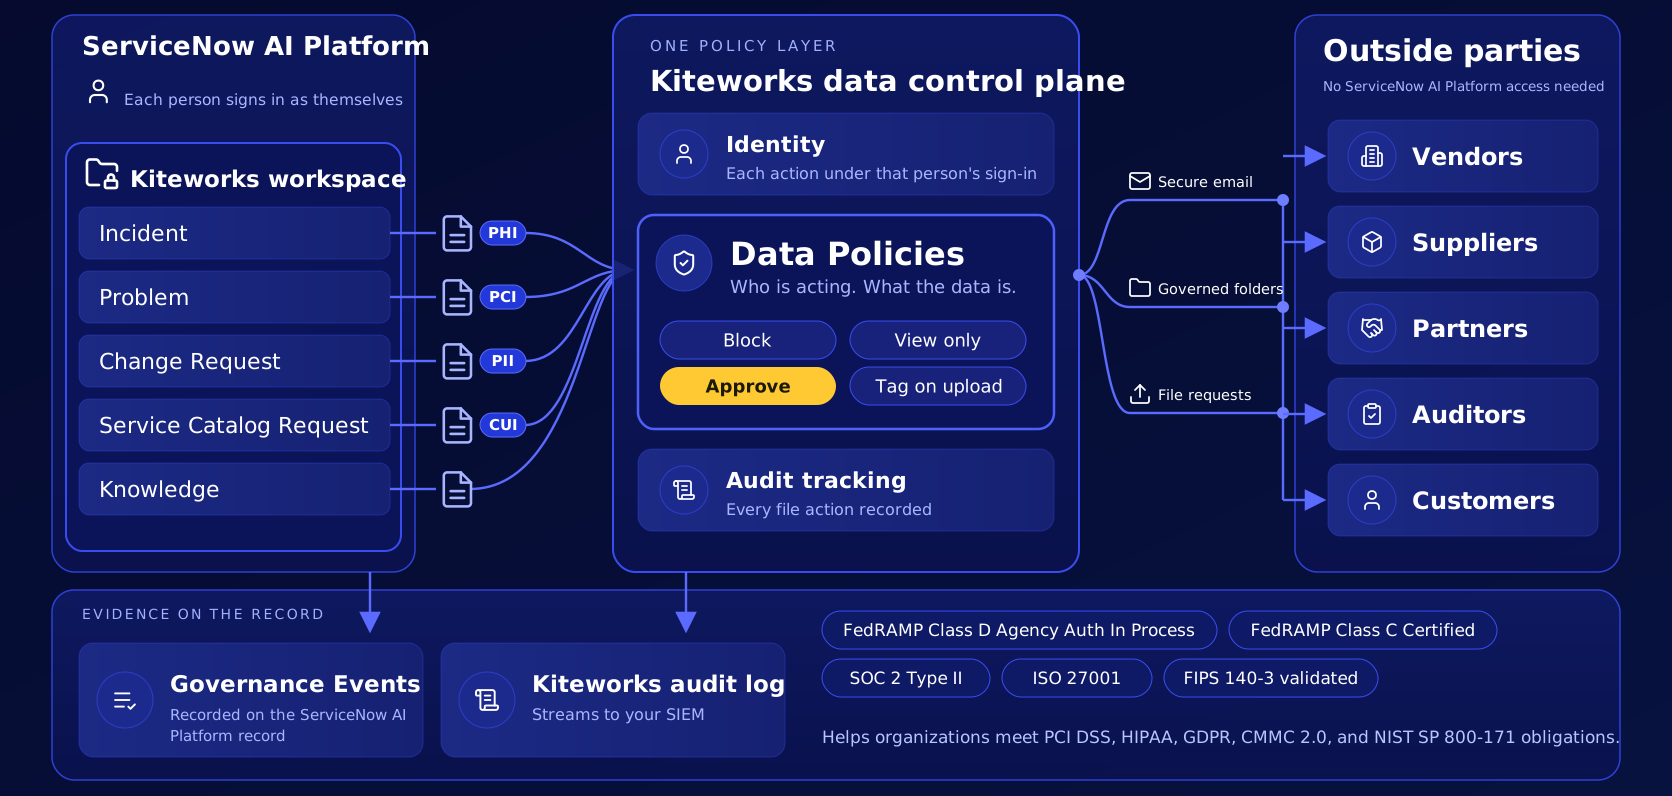
1つのKiteworksフォルダーが1つのレコードに紐づき、初めてレコードのKiteworksパネルを開いた時に作成されます。ファイルはKiteworksで保護・保存され、ServiceNow AI Platformの添付ファイルストレージには何も書き込まれません。
データポリシーエンジン
PHI、PCI、PII、CUIなどのデータ機密性や、アクターの属性・権限に基づき、ロールベース・属性ベースアクセス制御ポリシーを用いて各データアクセスや移動リクエストを評価します。その結果、操作のブロック、閲覧のみ制限、承認要求、許可、またはファイルへのタグ付けによる後処理制御を行います。
すべての操作を監査
ガバナンスイベントがアプリ経由の操作(拒否された操作も含む)をServiceNow AI Platformレコードに記録。Kiteworks監査ログはすべてのファイルアクティビティを記録し、SIEMへストリーミングされます。
ファイルリクエスト
レコードから外部関係者へ送信し、相手はセキュアリンク経由でアップロードします。ベンダー、サプライヤー、パートナー、監査人、顧客はいずれもServiceNow AI Platformへのアクセス不要です。
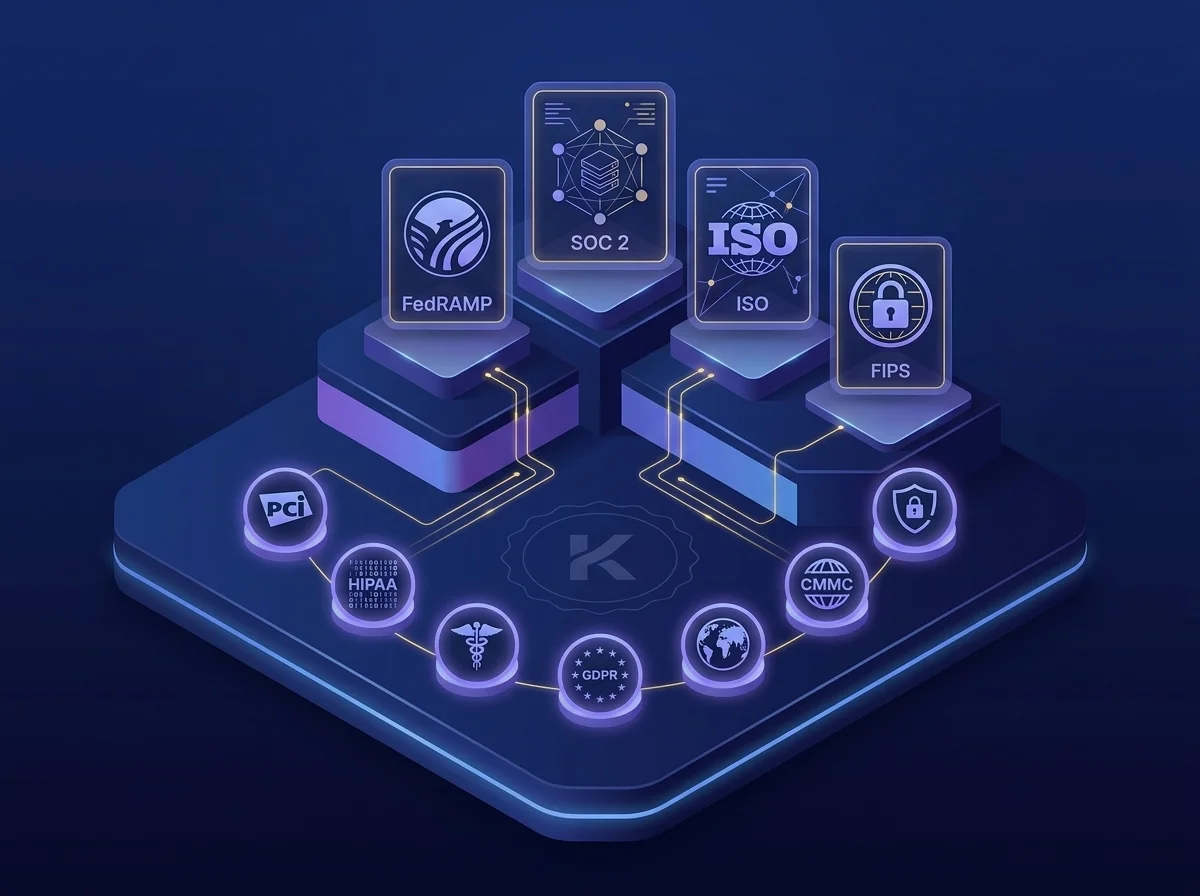
認証・認定
Kiteworksは以下を含む幅広いセキュリティ・コンプライアンス認証を取得しています:
- FedRAMP Class D Agency Auth In ProcessおよびFedRAMP Class C認定
- FIPS 140-3認証
- SOC 2 Type II
- ISO 27001、27017、27018
- BSI C5
Kiteworksはさらに以下を含む幅広い規制対応を支援します:
- PCI DSS
- HIPAA
- GDPR
- CMMC 2.0およびNIST SP 800-171
- GxP
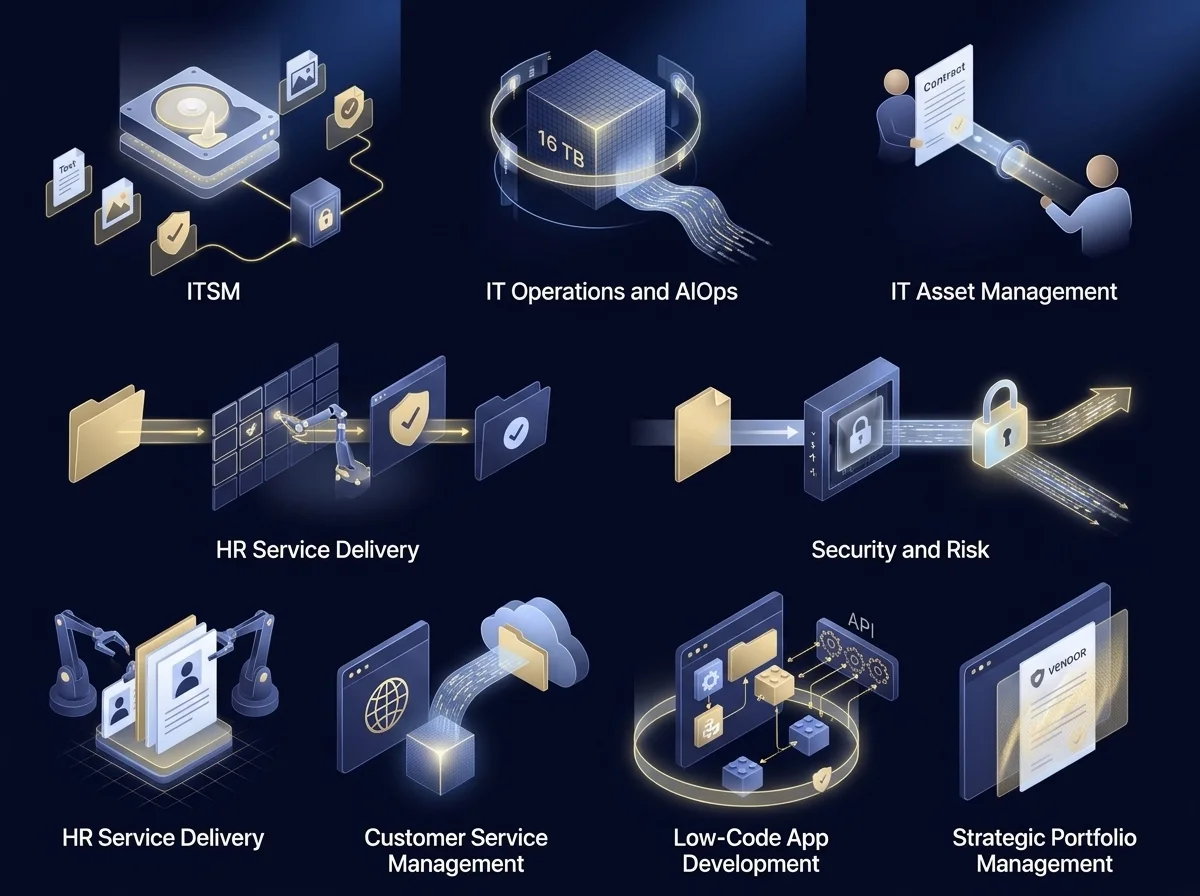
Kiteworksによるデータガバナンスが実現する8つのServiceNowワークフロー
以下で、Kiteworksが各ユースケースのガバナンスとセキュリティをどのように強化するかをご紹介します:
- ITサービス管理: ログ、スクリーンショット、ベンダー証跡はガバナンスフォルダーに保管。
- IT運用・AIOps: 最大16TBの診断・キャプチャファイルもスキャン・監査可能。
- IT資産管理: 共有された契約書やライセンスファイルで、誰が何を受け取ったか記録。
- セキュリティ・リスク: 受信ファイルはスキャン、証跡は暗号化送信、アクティビティはSIEM連携。
- 人事サービス提供: IDや医療書類は習慣でなくポリシーで管理。
- カスタマーサービス管理: 顧客はブラウザから大容量ファイルもアップロード可能。
- ローコードアプリ開発: Kiteworks REST API上で構築されたアプリはガバナンスされたファイル管理を継承。
- 戦略的ポートフォリオ管理: ベンダー文書は閲覧専用・ウォーターマーク付きで共有。
ITサービス管理管理者
ServiceNowプラットフォームオーナー、管理者、開発者、ITSMプロセスオーナー
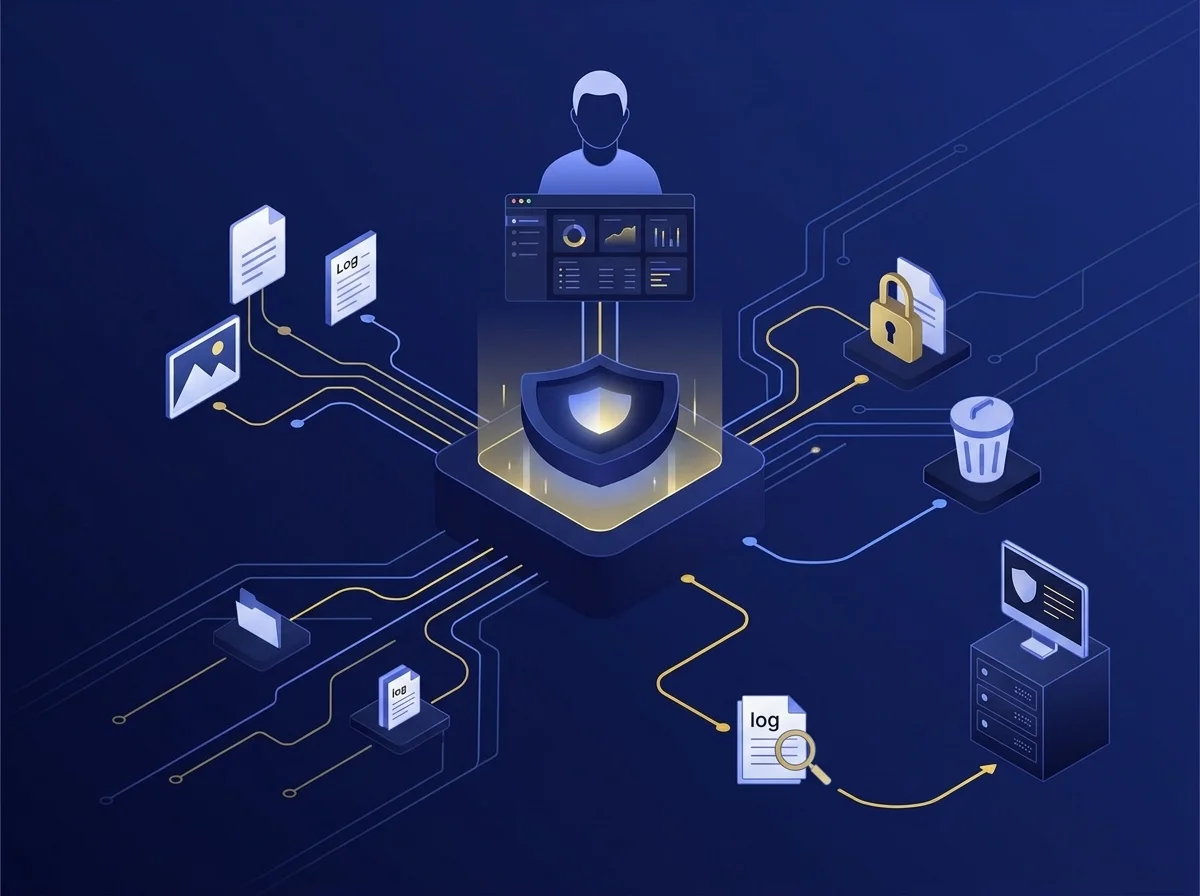
日々、個人情報や規制対象データを含むスクリーンショットやログ、ドキュメント付きのチケットが届き、プラットフォームオーナーは「誰が何を受け取ったか」証明を求められます。統一されたポリシーや監査ログがなければ、手作業で証跡を集める必要があり、抜け漏れがあれば監査指摘となりオーナーの責任となります。
Kiteworksなら、添付ファイルやメールのデータポリシーを一元管理。機密ファイルはブロックまたは暗号化、保存期間や有効期限もポリシーで制御、監査ログはSIEMに集約されます。
ITサービス管理ユーザー
サービスデスクアナリスト、インシデント・変更・問題管理者、全従業員
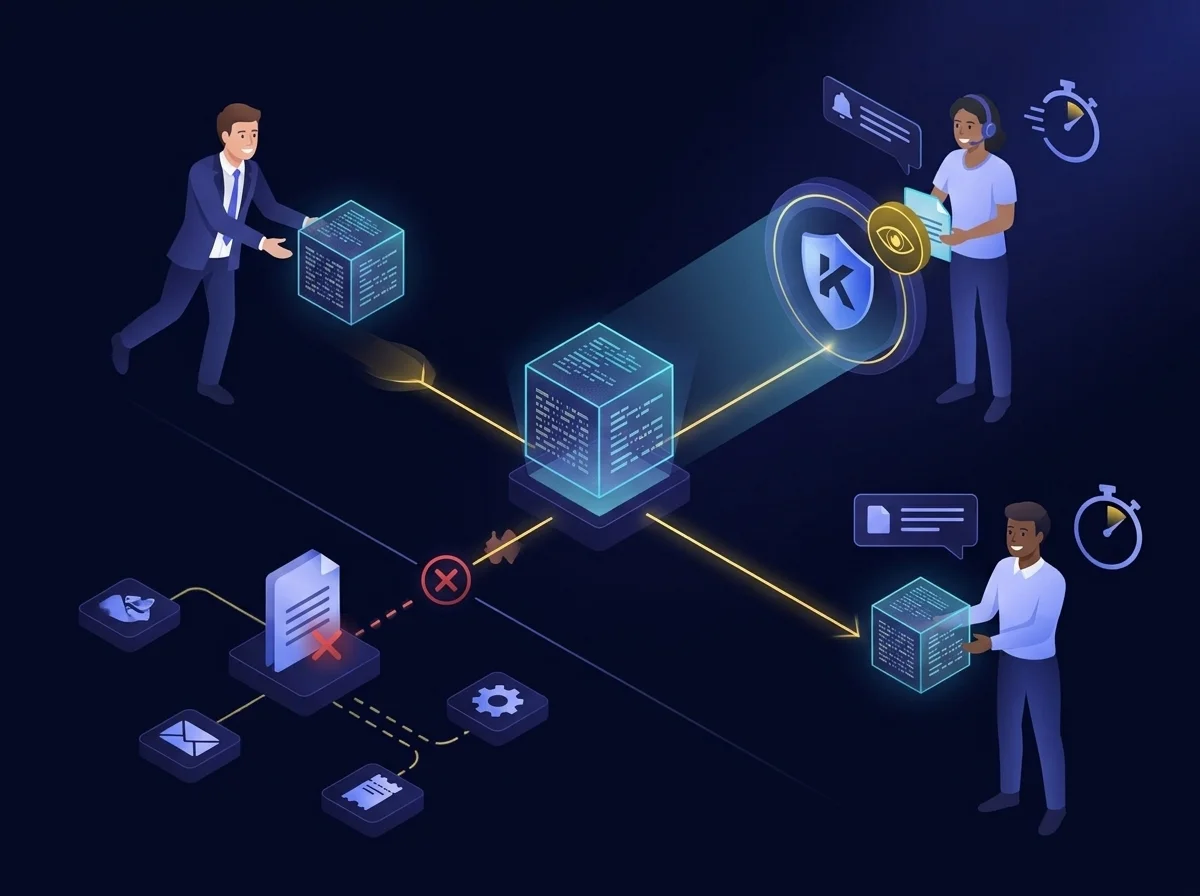
サービスデスクアナリストが従業員からログファイルを求めても、ファイルが大きすぎて添付できず、メールでやり取りや代替策探しに時間がかかり、チケットの解決が遅れます。プラットフォームで最も件数の多いワークフローでは、このやり取りが解決時間を引き延ばします。Kiteworksなら、アナリストはサイズ制限なしのセキュアリンクでログやスクリーンショットをリクエストでき、従業員はチケットから直接アップロード可能。送付先が開封したかも確認でき、追跡の手間が減り、安全な交換と迅速な解決が実現します。
IT運用管理・AIOps管理者
CMDB管理者、ITOMプラットフォームエンジニア、ServiceNowアーキテクト
構成ファイルや診断バンドルは攻撃者にとって環境の地図となります。管理されていない転送で流出すれば、CMDB担当チームの責任となり、事後説明よりも事前対策の方がコストは低く済みます。Kiteworksなら、社外に出る診断バンドルや構成ファイルはガバナンス・スキャン・監査可能なチャネルを通過。CMDB管理者は、どのファイルがどのポリシー下でどのように外部へ出たかを証明でき、インシデント発生後に証跡を再構築する必要がありません。
IT運用管理・AIOpsユーザー
NOCアナリスト、サイト信頼性エンジニア、インフラ・クラウドエンジニア
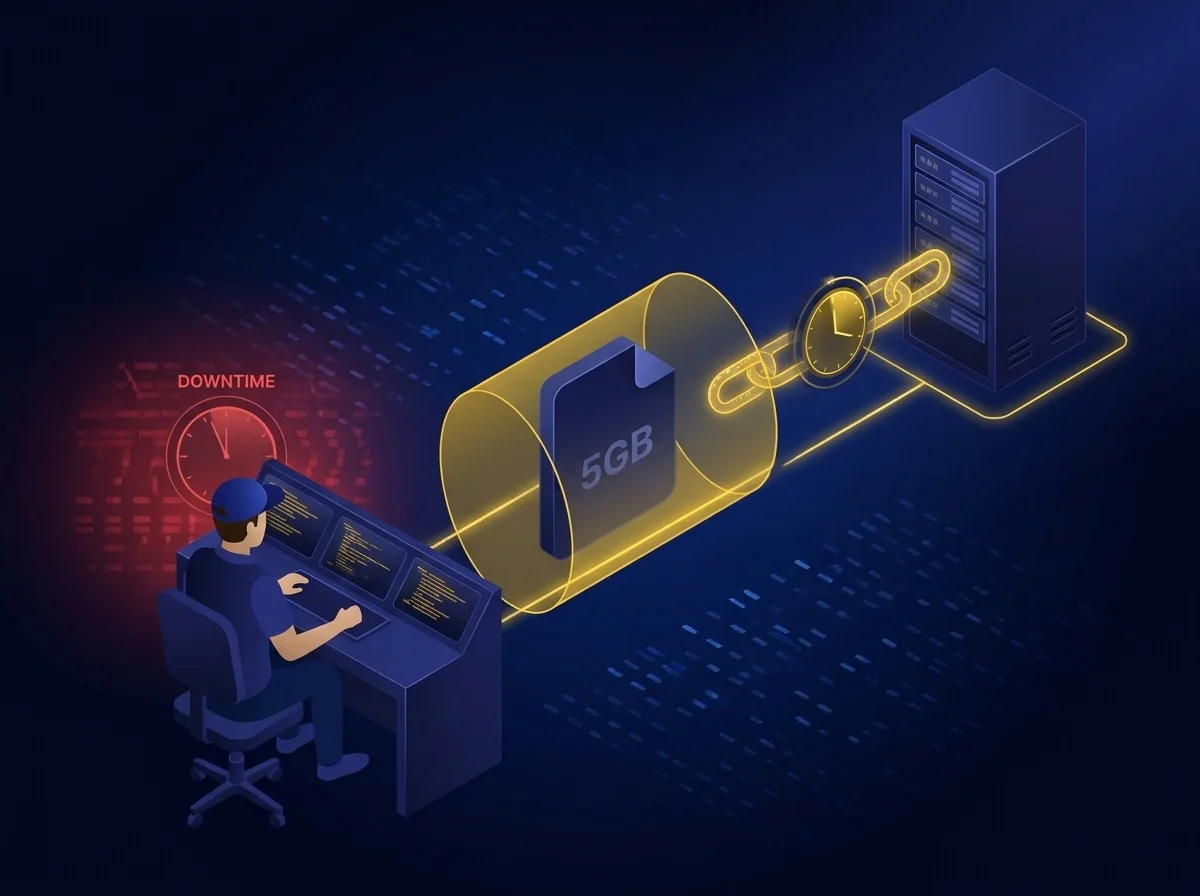
障害発生時、サイト信頼性エンジニアはベンダーに即時送付が必要な5GBのパケットキャプチャを持っています。送信方法を探す時間が長引くほどダウンタイムが延び、従来の回避策は遅いか安全性に問題があります。Kiteworksなら、エンジニアは有効期限付きリンクで大容量ログやキャプチャをセキュアチャネル経由でベンダーと交換でき、インシデント対応中にファイルを送付可能。信頼できるベンダーチャネルが復旧時間を短縮し、作業完了後にリンクも自動で閉じます。
IT資産管理管理者
IT資産マネージャー、ソフトウェア資産マネージャー、ITAM管理者
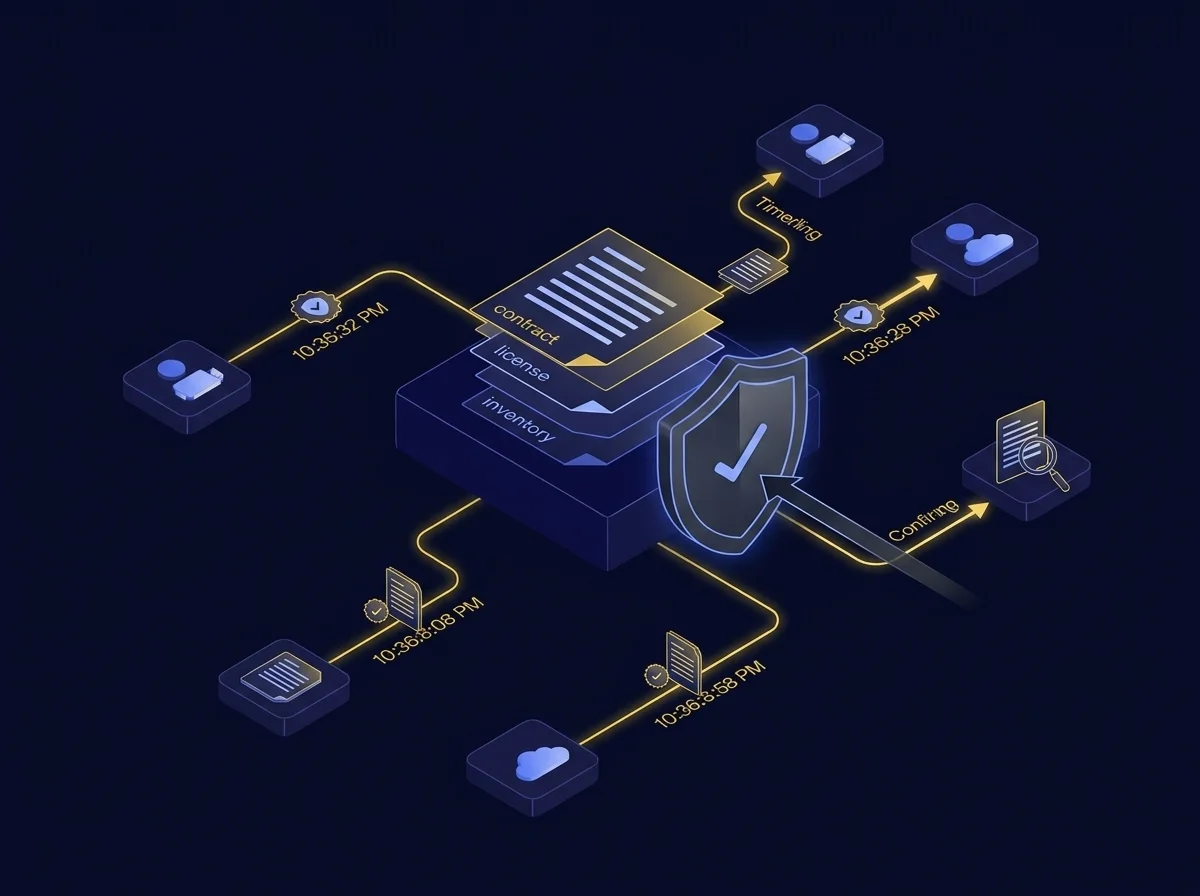
ソフトウェアベンダーによるライセンス監査が始まると、資産マネージャーは契約書・ライセンスファイル・在庫一覧の提出が求められます。監査は追加支払いに発展することもあり、何を誰といつ共有したかの再構築には想定外の時間がかかります。Kiteworksなら、ベンダーや監査人と共有した契約書・ライセンスファイル・在庫は最初の送信から追跡可能。資産チームは「何を・いつ・誰と」共有したかの証拠を保持でき、過払い防止や記録再構築の時間削減に役立ちます。
IT資産管理ユーザー
調達スペシャリスト、FinOpsアナリスト、ソフトウェアライセンスアナリスト
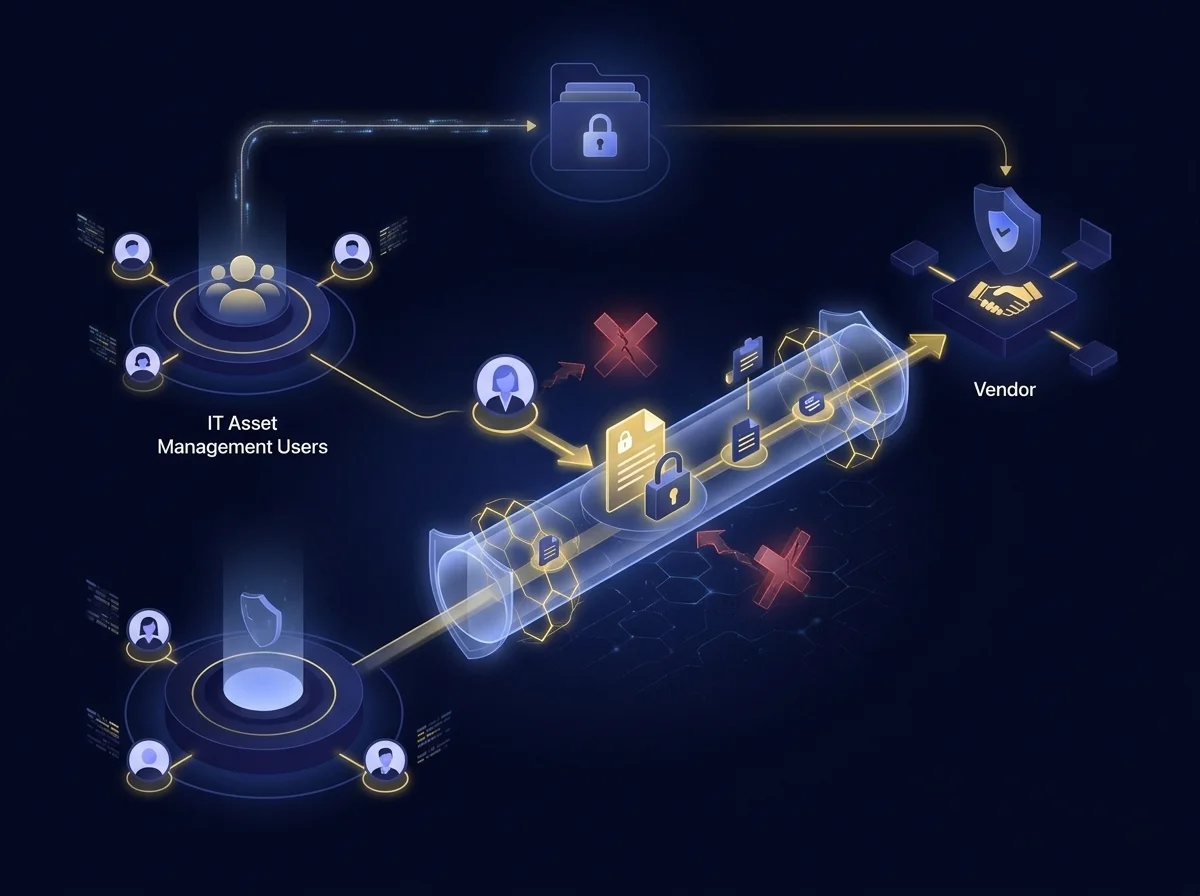
契約更新交渉中の調達スペシャリストは、ベンダーと見積書や監査証跡をやり取りする必要がありますが、最も手軽なのは個人メールで、後から監査できません。価格や契約条件は機密性が高く、この近道は交渉力を損ね、すべての取引でコンプライアンスリスクを生みます。Kiteworksなら、見積書や監査証跡を個人メールを使わずセキュアチャネルで送受信可能。機密条件は保護され、交渉もスムーズに進み、ファイルの所在説明も不要です。
セキュリティ・リスク管理者
セキュリティプラットフォームオーナー、SecOps・GRC管理者、GRCプログラムマネージャー
セキュリティチームは自らが適用する基準で評価されます。スキャンを省略した受信ファイルや記録されない証跡転送は、インシデント対応力を弱め、監査不合格の原因となります。DORA、HIPAA、GDPR違反による罰金や契約損失は、コントロールコストをはるかに上回ることも。Kiteworksなら、受信ファイルはアンチウイルス、必要に応じてDLPやCDRも通過後に開封。SplunkやArcSightへのアクティビティ連携、コンプライアンスレポートも標準搭載で、監査人からの証跡要求にも即対応できます。
セキュリティ・リスクユーザー
SOCアナリスト、脆弱性アナリスト、コンプライアンスオフィサー、内部監査人、リスクマネージャー
SOCアナリストは疑わしいマルウェアサンプルを受け取り、コンプライアンスオフィサーは監査人へコントロール証跡を送付する必要があります。どちらもスピードと安全性の二択を迫られるべきではありませんが、安全な経路がなければ即興対応となり、証跡の誤送信が新たなリスクを生みます。Kiteworksなら、アナリストは組み込みの安全経路でサンプルや証跡を収集し、フォレンジックは監査人・規制当局へ暗号化送信。標準ルートで毎回の監査サイクルを時短し、証跡誤送信リスクも排除します。
人事サービス提供管理者
HRSDプラットフォームオーナー、HRISアナリスト、人事オペレーションマネージャー
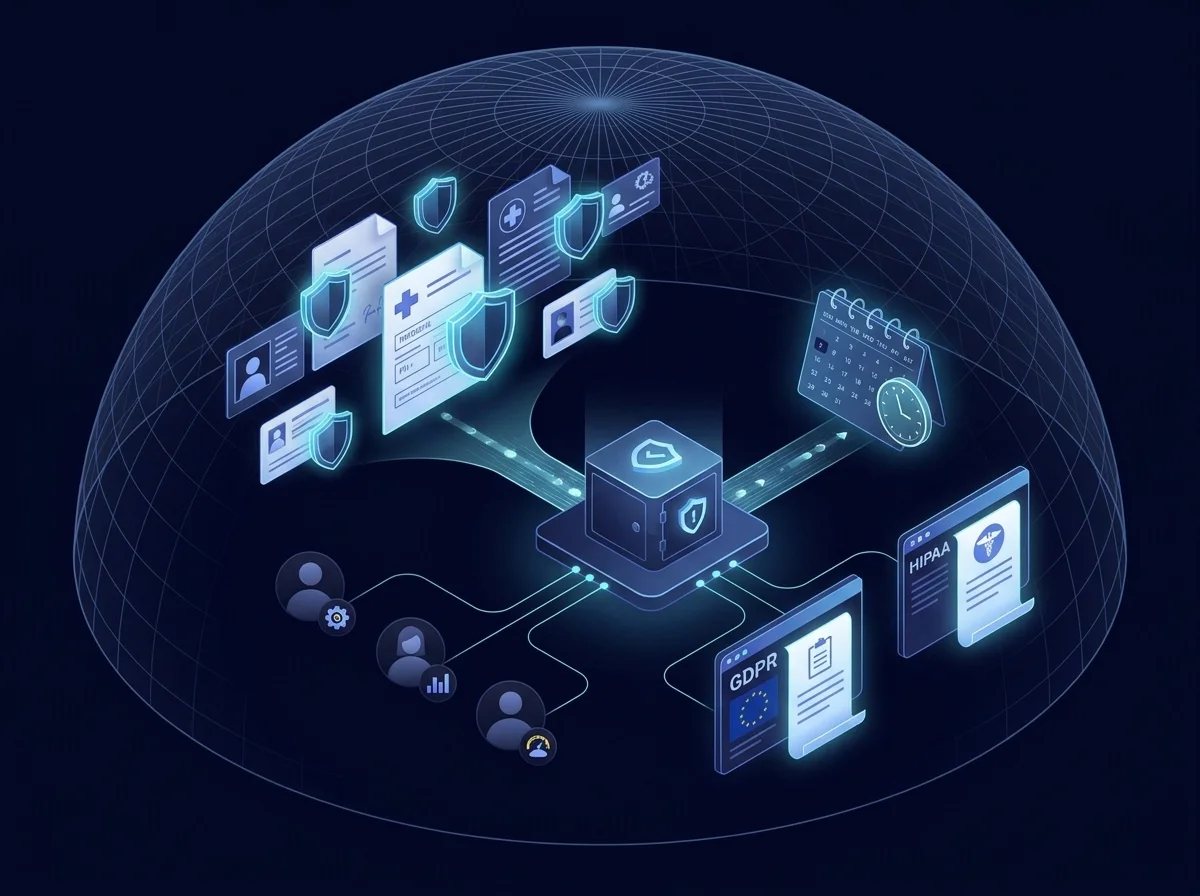
人事案件は、社内で最も多くの個人情報を扱います:身分証明書、医療記録、税務書類など。一度でも流出すれば、通知コストや規制当局の監視、経営層との厳しい対話が発生し、全スタッフの適切なファイル取扱いに頼るのは脆弱な防御です。Kiteworksなら、PIIやPHIは自動でブロックまたは暗号化。保存期間もポリシーで制御し、GDPRやHIPAAレポートも即用意できるため、保護は個人の判断に依存しません。
人事サービス提供ユーザー
人事ビジネスパートナー、人事サービスセンター担当者、オンボーディングコーディネーター、全従業員
新入社員がパスポートコピーや医療書類をメールで人事に送るのは、他に手段がないからです。従業員は最も個人的な書類が丁寧に扱われることを期待し、誤送信は信頼を損ないます。人事スタッフも日々リスクを感じています。Kiteworksなら、従業員はIDや医療書類を安全にアップロードでき、人事はオファーレターや税務書類を暗号化・有効期限付きで送信。制御できない経路での機密書類送信がなくなり、従業員も安心して書類を預けられます。
カスタマーサービス管理・CRM管理者
CSMプラットフォームオーナー、CRM管理者、カスタマーオペレーションシステムマネージャー
規制対象の顧客は、コンプライアンス証明できないチャネルでHIPAA、GDPR、PCI DSS、ITARデータを送信しません。安全に送れない顧客は、他社へ乗り換える可能性も。プラットフォームオーナーはその責任を問われます。Kiteworksなら、規制対象顧客データに準拠した転送・監査経路を提供し、ストレージもSaaSクラウド外に設置可能。CRM管理者はファイルの保存場所や取扱者を監査人に示せ、規制アカウントの収益も守れます。
カスタマーサービス管理・CRMユーザー
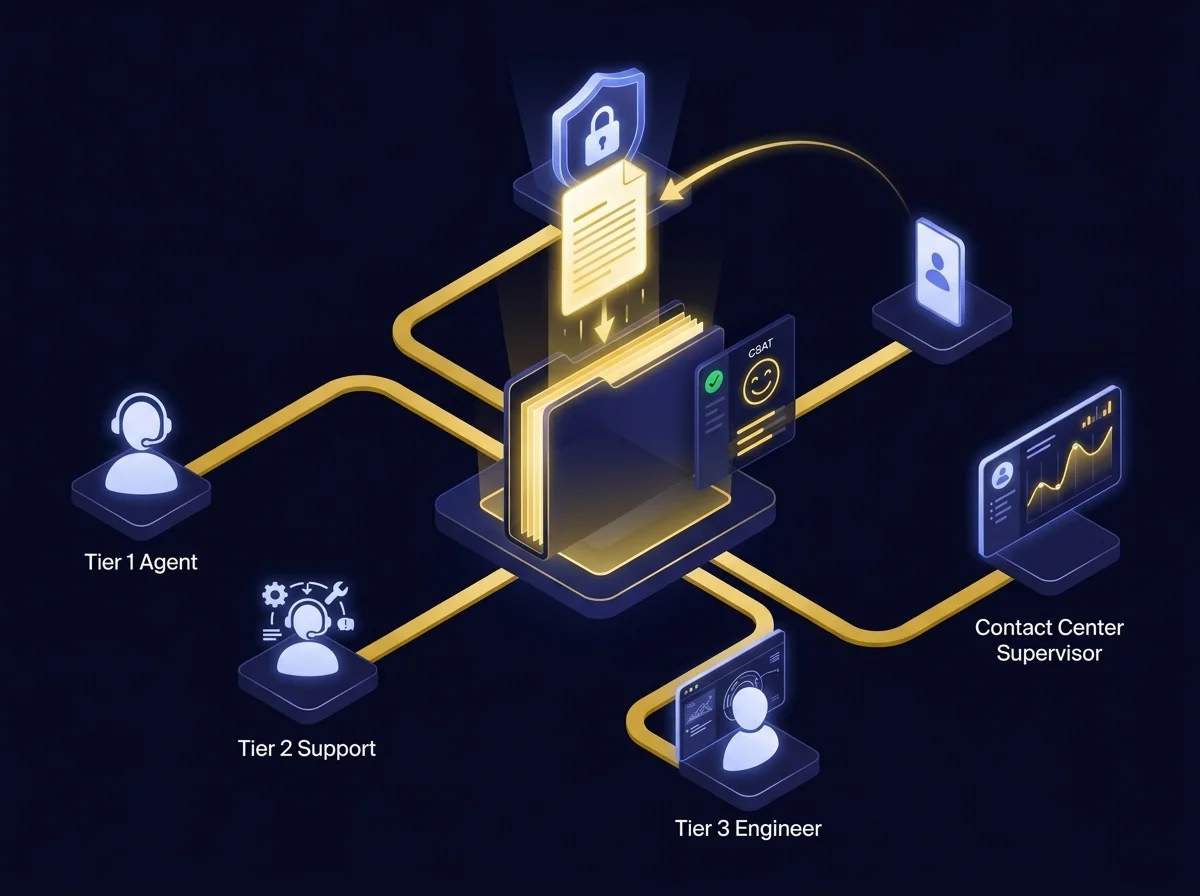
カスタマーサービス担当者、サポートTier 1~3エンジニア、コンタクトセンターSV
サポートエンジニアは顧客のファイルなしに案件をクローズできず、顧客も大容量ログをメールで送れません。案件は停滞し、顧客は不満を募らせ、SVはキューの滞留と満足度低下を見守るしかありません。Kiteworksなら、サポート担当は案件内でファイルリクエストし、顧客はブラウザから大容量ファイルもアップロード可能。最大の遅延・不満要因が解消され、エンジニアは顧客が関与している間に証跡を入手し、迅速な解決が可能です。
ローコードアプリ開発管理者
ServiceNow開発者、プラットフォームアーキテクト、CoEリード
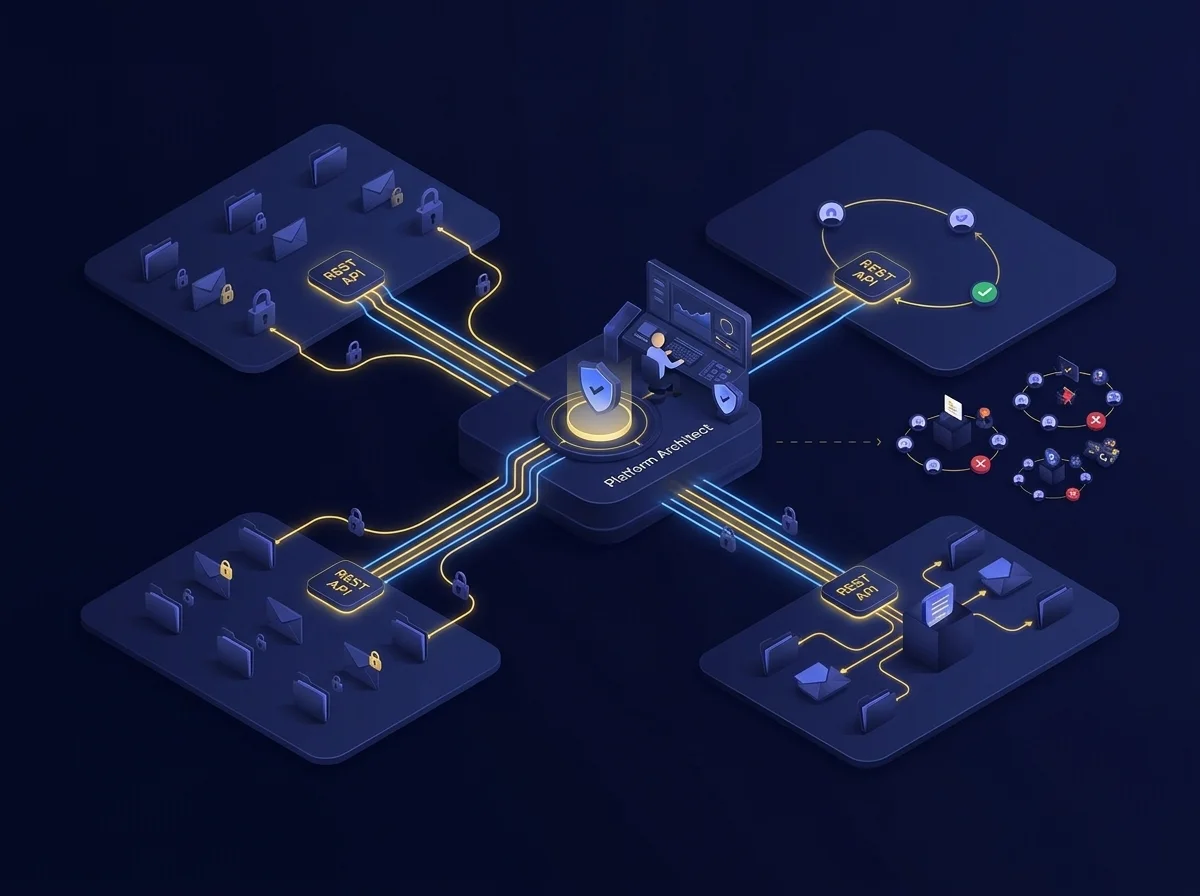
プラットフォーム上でアプリを開発する各チームは、独自にファイル・メール処理を実装し、個別にセキュリティレビューを受けることになります。同じ作業がCoE全体で繰り返され、バージョンごとに保守・管理対象が増加。Kiteworksなら、開発者はREST API上で自動的にデータ保護・ポリシー適用されたアプリを構築でき、ファイル・メール処理の実装やセキュリティ対策は不要。プラットフォームアーキテクトが一度制御を設定すれば、以降のアプリ開発・レビュー工数も大幅削減できます。
ローコードアプリ開発ユーザー
市民開発者、業務プロセスオーナー
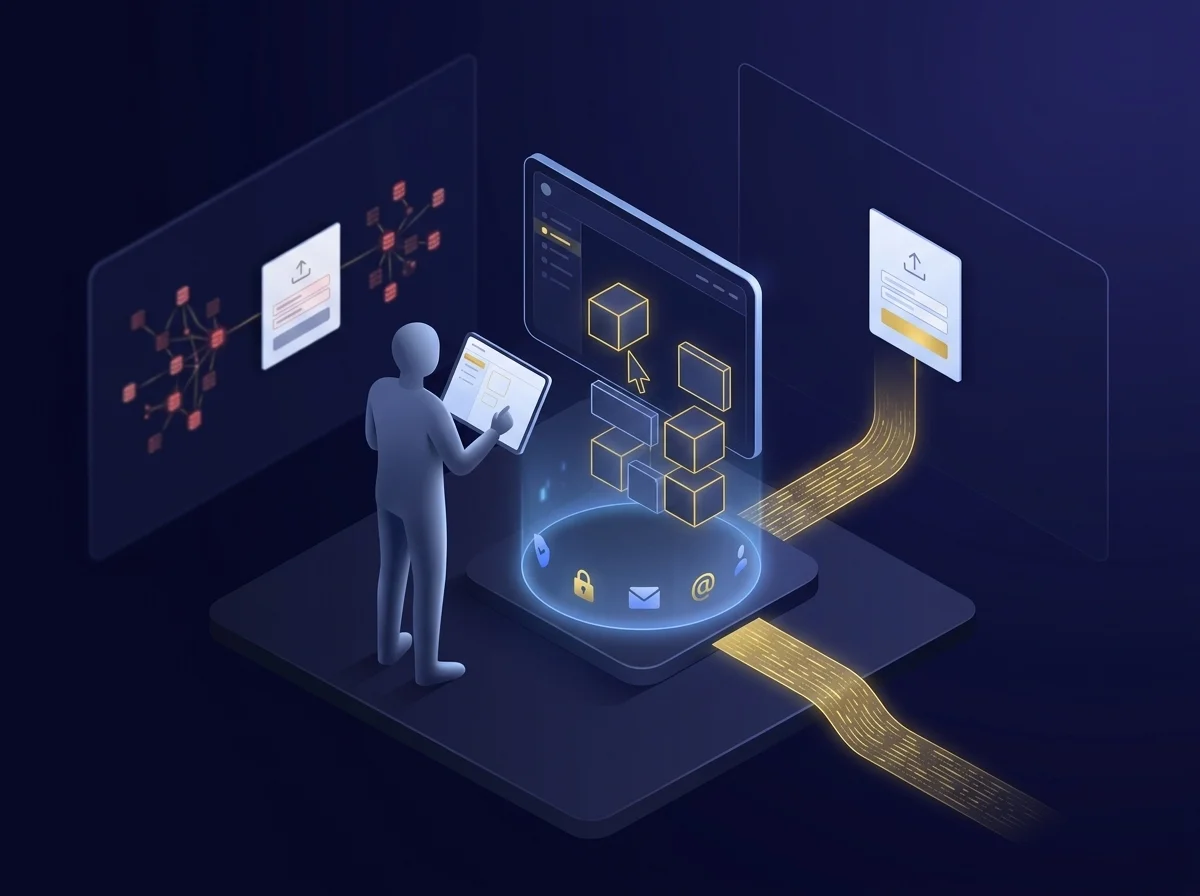
セキュリティやコンプライアンスの知識がない業務プロセスオーナーが、ドキュメントアップロードフォーム付きの承認アプリを作成する場合、安全なデフォルトがなければ、善意のアプリが機密データを露出させ、監査まで気づかれないことも。Kiteworksなら、アプリは自動的にガバナンスされたファイル・メール処理を継承し、最初のファイル到着前から安全な運用が可能。オーナーは迅速にリリースしつつ、安全性も確保できます。
戦略的ポートフォリオ管理管理者
SPM管理者、PMOツールオーナー
PMOツールオーナーは、ポートフォリオが外部と共有する作業指示書やベンダー文書を管理します。他のワークフローより規模は小さいものの、文書は依然として商業的機密性が高く、受領者を示す独立した方法がありません。Kiteworksなら、外部共有される作業指示書やベンダー文書も、プラットフォーム全体と同じポリシー・監査カバレッジを適用。オーナーはポートフォリオ管理のための個別プロジェクト不要で、全体制御の一部としてカバレッジを獲得できます。
戦略的ポートフォリオ管理ユーザー
プロジェクト・プログラム・ポートフォリオマネージャー、リソースマネージャー
プログラムマネージャーが外部ベンダーとプロジェクト計画やレートカードを共有すると、ファイルが外部に出た後は、誰が転送したか・どれだけ流通したか制御できません。プロジェクトマネージャーは毎週、商業的機密文書をベンダーと共有しており、このリスクは全案件で繰り返されます。Kiteworksなら、プロジェクト文書を外部ベンダーへ閲覧専用・ウォーターマーク付きで共有可能。ベンダーは必要な情報だけ確認でき、文書は保護され、追加承認や別ツール・二重ログインによる遅延もありません。
よくあるご質問
ファイルはガバナンスが適用されたKiteworksフォルダー内で管理され、ServiceNow AI Platformの添付ファイルストレージには保存されません。転送中および保存時に暗号化されます。導入オプションには、オンプレミス、セルフホスト、Kiteworksホスト、FedRAMP、IRAPがあり、シングルテナントアーキテクチャ、顧客所有の鍵、ジオフェンシングに対応しています。
Data Policy Engineはデータの機密性とユーザーの現在の属性を評価し、転送のブロック、閲覧のみの制限、承認の要求、ファイルへのタグ付けなどを実施します。ダウンロードが行われる前にスキャン結果が確認されます。
Kiteworksは、ITサービス管理、IT運用およびAIOps、IT資産管理、セキュリティとリスク、HRサービスデリバリー、カスタマーサービス管理、ローコードアプリ開発、戦略的ポートフォリオ管理など、幅広い分野でガバナンスを強化します。
ポリシーにより、HR案件での個人識別情報(PII)や保護対象保健情報(PHI)の自動ブロックや暗号化が行われます。保存期間の制御により、ファイルの保管期間がポリシーに従って制限され、組み込みのレポート機能が、規制当局から証拠提出を求められた際にGDPRやHIPAA要件への対応をサポートします。